Jeden Monat werden fast 2000 Software-Sicherheitslücken (wird in einem neuen Tab geöffnet) bekannt gegeben und ausgenutzt. Diese enorme Anzahl an Sicherheitslücken zwingt IT-Teams dazu, unermüdlich Prioritäten bei der Behebung zu setzen und ständig mit einem Rückstand bei den Patches zu kämpfen. Allerdings taucht alle paar Monate eine Sicherheitslücke mit hoher Priorität auf, die die Aufmerksamkeit aller Beteiligten erfordert – von den Mitarbeitern in den Bereichen Sicherheit und Betrieb bis hin zur Geschäftsleitung.
Allein in den letzten 12 Monaten sah sich die Branche mit folgenden Bedrohungen konfrontiert: Log4Shell (wird in einem neuen Tab geöffnet), PwnKit, Dirty Pipe, Spring4Shell, ProxyNotShell und zuletzt der OpenSSL-Sicherheitslücke „ “ (wird in einem neuen Tab geöffnet). Da sich die digitale Welt weiterhin mit der uns bekannten rasanten Geschwindigkeit weiterentwickelt, ist davon auszugehen, dass die Zahl dieser kritischen Cybersicherheitsbedrohungen weiter zunehmen wird.
Es ist von entscheidender Bedeutung, dass Sie Ihr Risiko durch eine kritische Sicherheitslücke umgehend erkennen und in der Lage sind, gezielte Maßnahmen zur Risikominderung und Behebung schnell in Ihrer gesamten Infrastruktur umzusetzen.
Tanium kann dies in großem Maßstab bereitstellen. Um unsere Funktionen noch weiter zu verbessern, haben wir in Tanium proaktive Warnmeldungen und empfohlene Maßnahmen für auftretende Probleme eingeführt.
Was sind neu auftretende Probleme?
Unter „aufkommenden Problemen“ versteht man dringende Sicherheitslücken, die von der Branche identifiziert und von Tanium als Probleme mit weitreichenden Auswirkungen bestätigt wurden und die unverzüglich behoben werden sollten.
Tanium-Warnmeldungen und Dashboards zu neu auftretenden Problemen
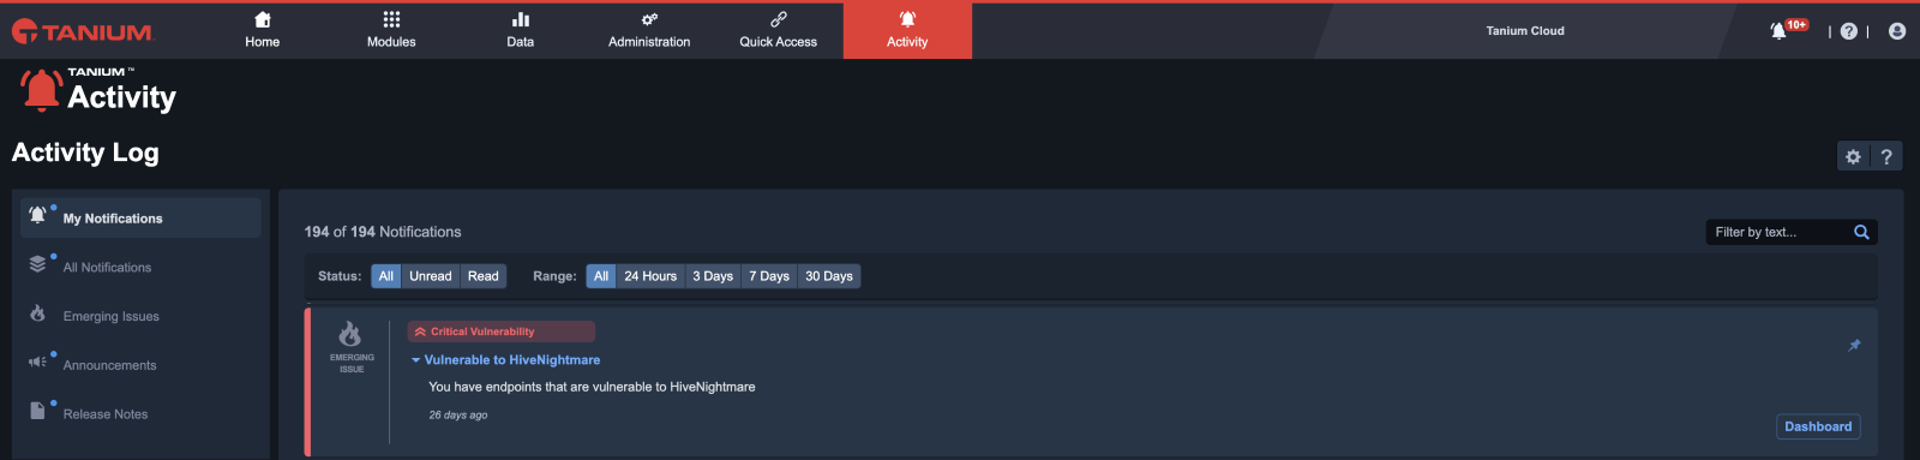
Wir haben kürzlich eine neue Plattformfunktion eingeführt, die Nutzer benachrichtigt, sobald ein neu auftretendes Problem erkannt und anfällige Endpunkte in ihrer IT-Umgebung gefunden werden. Diese neue Funktion liefert nicht nur proaktiv Erkenntnisse, sondern ermöglicht es den Kunden zudem, innerhalb weniger Minuten von der ersten Erkennung bis zur Behebung vorzugehen.
Benachrichtigungen
Benutzer erhalten nun Benachrichtigungen im Tanium Feed, wenn anfällige Endgeräte entdeckt werden. Echtzeit-Scans der Umgebung tragen dazu bei, den Kunden eine Echtzeit-Abdeckung zu gewährleisten, sobald Endgeräte online gehen und auf Schwachstellen überprüft werden.
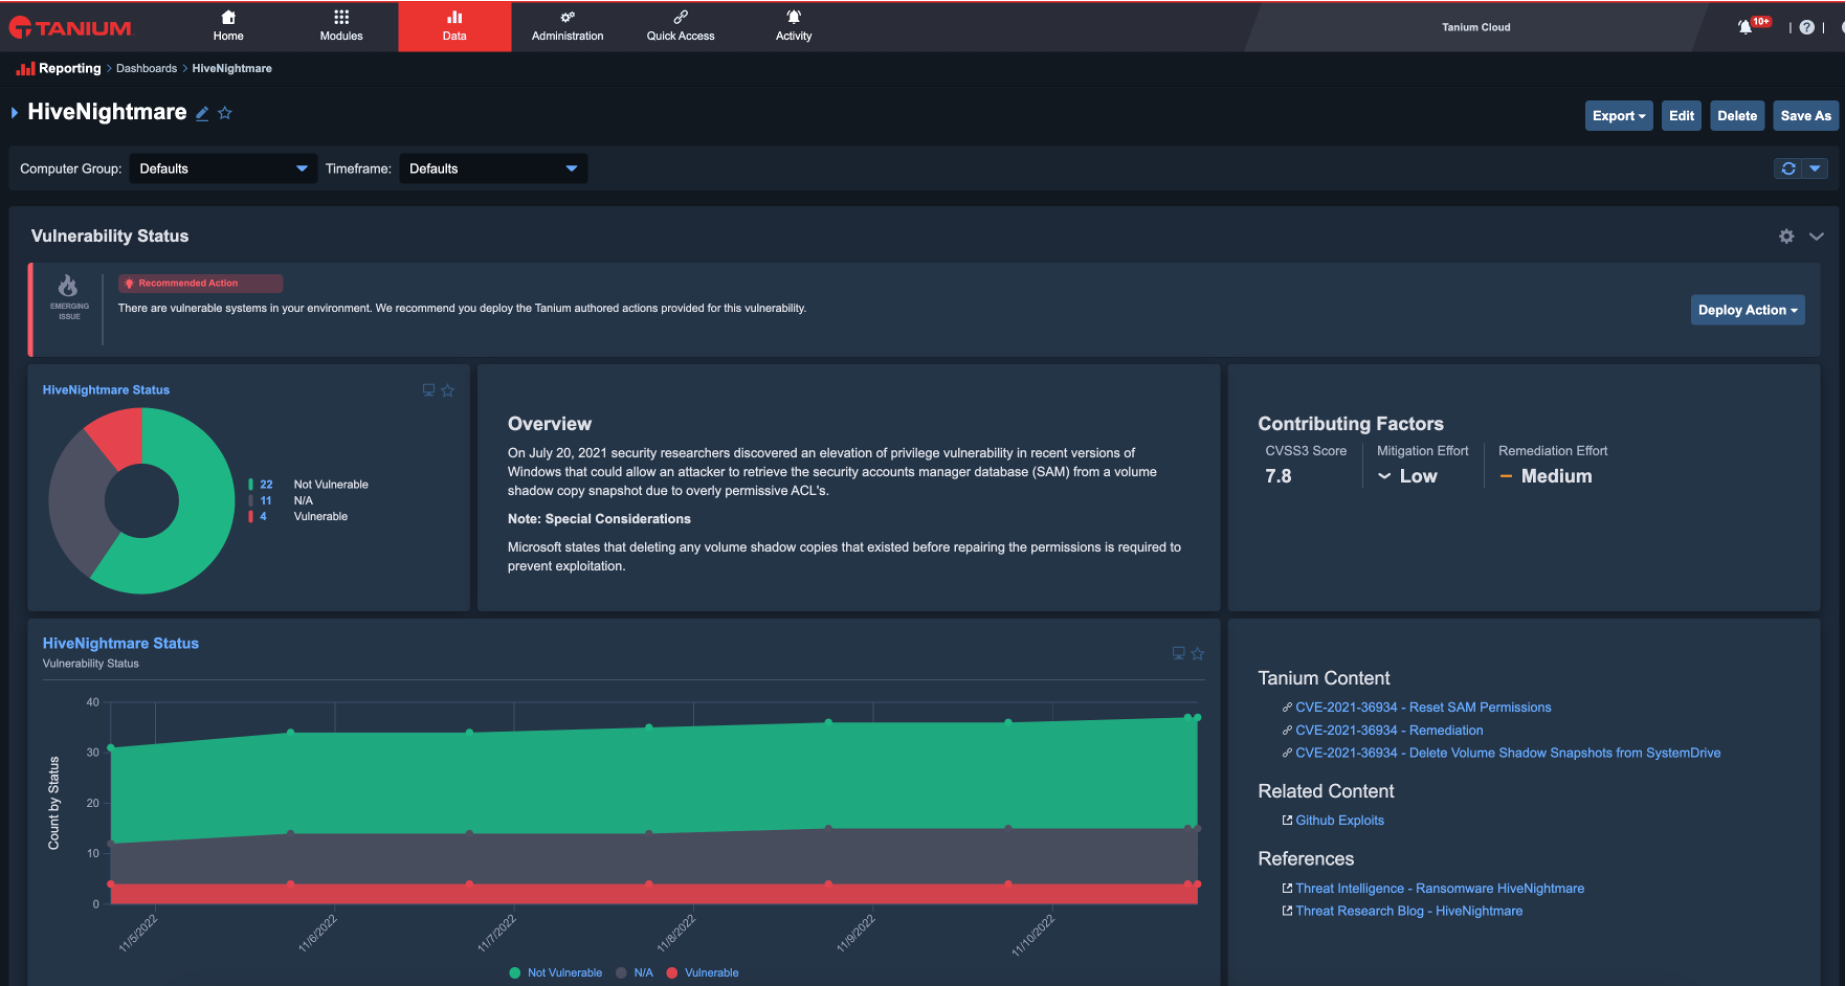
Dashboards zu aktuellen Themen
Wenn Sie von der Benachrichtigung aus zum Dashboard navigieren, erhalten Sie einen sofortigen Überblick über die Relevanz der Sicherheitslücke für Ihre spezifische Umgebung. In einem übersichtlichen und dennoch umfassenden Dashboard können Sie die dringlichsten Fragen schnell beantworten:
- Was muss ich über diese kritische Sicherheitslücke wissen?
- Wie viele meiner Endgeräte sind von diesem neu auftretenden Problem betroffen?
- Welche Prioritätsstufe sollte ich dieser Sicherheitslücke zuweisen?
- Wie schnell kann ich damit rechnen, mein Risiko zu mindern?
- Welche weiteren Informationsquellen können mir dabei helfen, mich schnell einzuarbeiten?
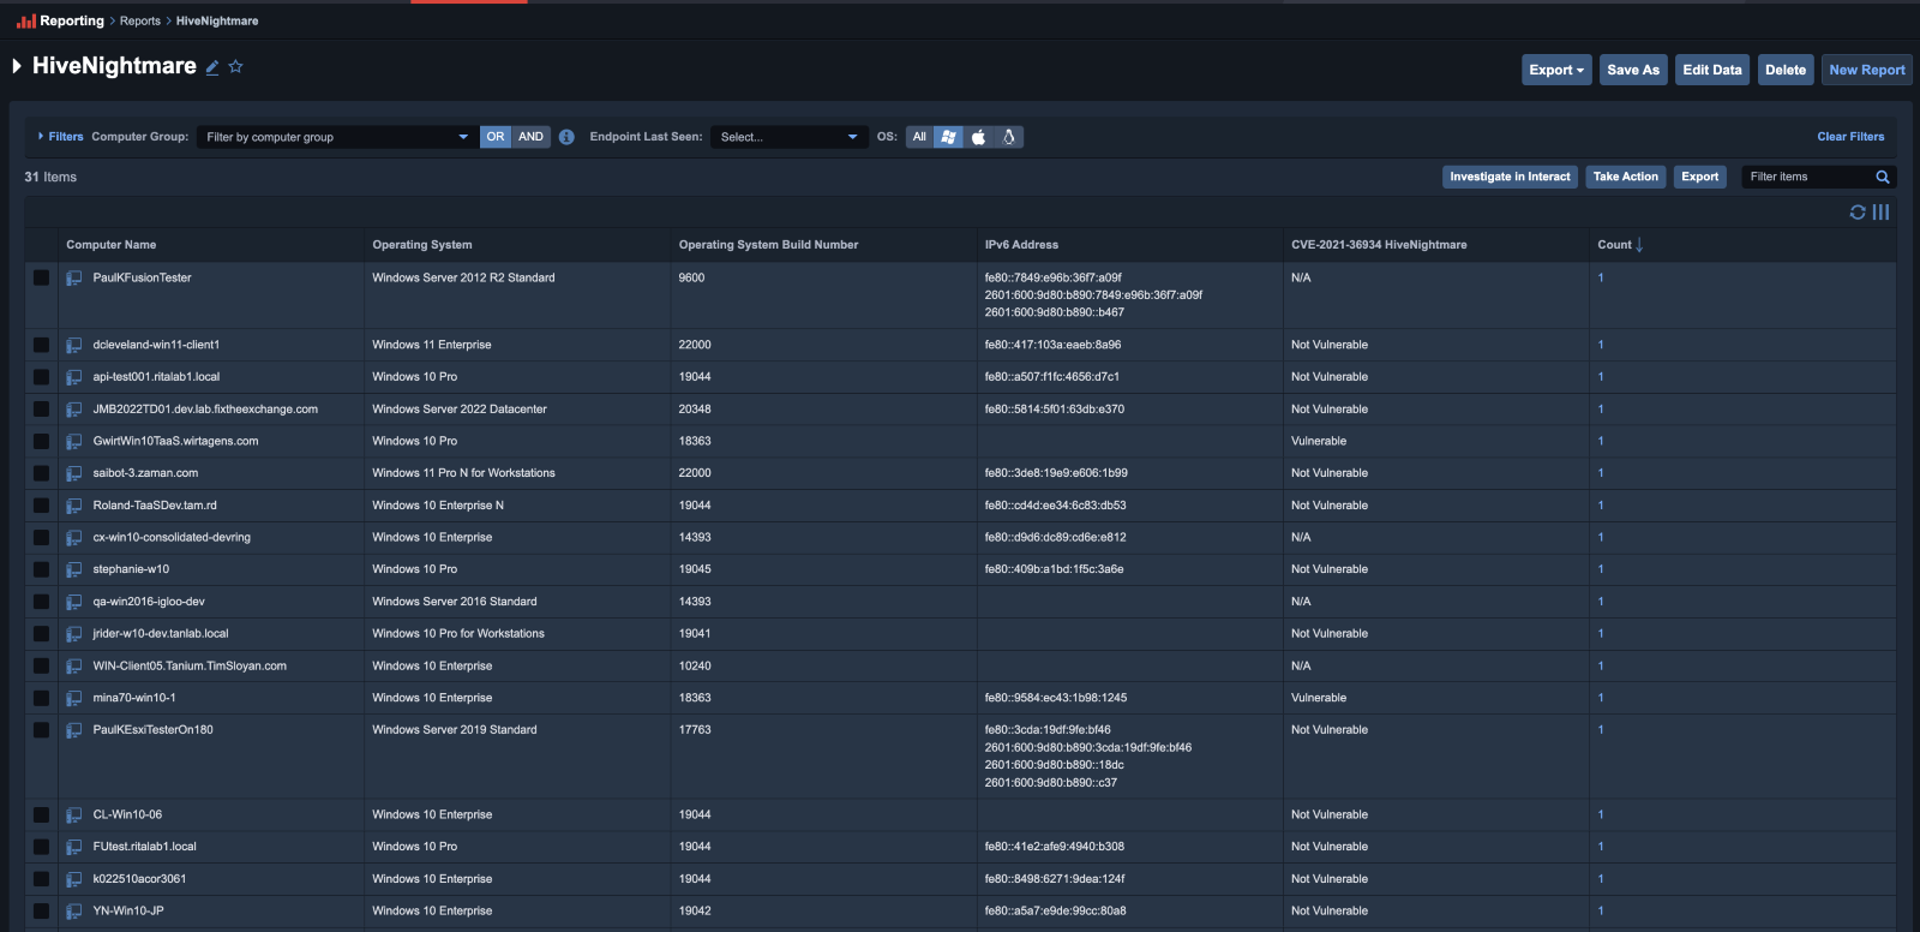
Berichte zu aktuellen Themen
Während das Dashboard einen Überblick bietet, haben Benutzer zudem die Möglichkeit, einen detaillierten Bericht einzusehen, der den Schwachstellenstatus und die spezifischen Merkmale einzelner Endpunkte erfasst, um weitere Untersuchungen und die Suche nach Schwachstellen zu unterstützen.
Aktion „Bereitstellen“
Die Stärke der Tanium-Plattform liegt in der durchgängigen, lösungsorientierten Erfahrung, die wir unseren Kunden bieten. In den ersten Stunden und Tagen einer sich rasch entwickelnden Bedrohungslage, in der noch kein Patch verfügbar ist, besteht der wichtigste Schritt darin, die Angriffsfläche zu verringern. Genau hier kann Tanium seine Stärken ausspielen. Nach dem Aufrufen des Dashboards kann der Benutzer problemlos zu einem umsetzbaren Arbeitsablauf zur Bereitstellung von Paketen übergehen, um das Problem zu beheben. Ganz gleich, ob es darum geht, den Druckwarteschlangendienst für „PrintNightmare“ zu deaktivieren oder Volume-Shadow-Snapshots für „HiveNightmare“ zu löschen – unter Verwendung derselben Endpunktdaten aus dem Bericht und dem Dashboard können Anwender die anfälligen Endpunkte gezielt mit Abhilfepaketen versorgen und so den Arbeitsablauf von der Untersuchung bis zur Maßnahme abschließen.

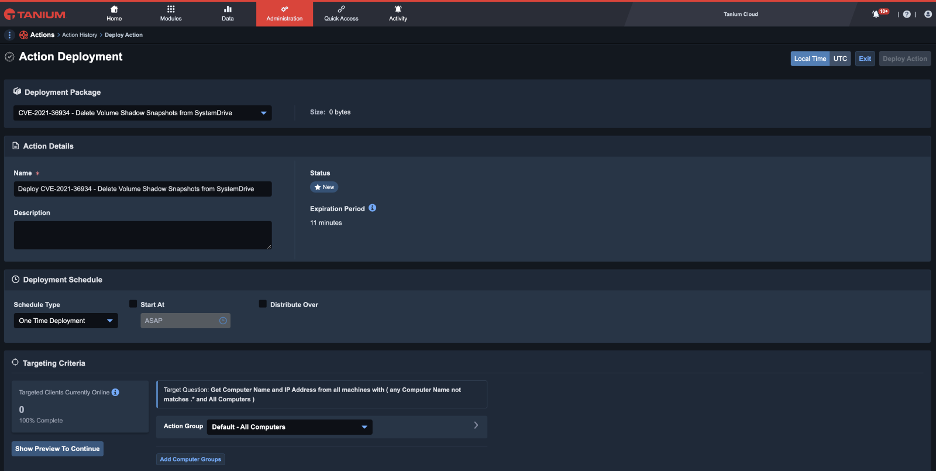
Die Kombination aus „Tanium Feed“, das die Aufmerksamkeit auf kritische Cybervorfälle lenkt, den Dashboards und Berichten zu aufkommenden Problemen, die Ihnen helfen, die Risiken für Ihr Unternehmen schnell einzuschätzen, sowie der Fähigkeit von Tanium, Abhilfemaßnahmen in Echtzeit umzusetzen, unterstreicht die Notwendigkeit einer konvergenten Endpunktmanagement-Lösung. Mit der Tanium XEM-Plattform von (wird in einem neuen Tab geöffnet) erhalten Sie genau das. Sie erhalten die nötige Transparenz, die erforderlichen Einblicke und die Möglichkeit, Maßnahmen zu ergreifen, um jedes Problem vollständig zu lösen – insbesondere dann, wenn eine möglichst kurze Lösungszeit von entscheidender Bedeutung ist.
Erfahren Sie, wie Ihnen die Tanium XEM-Plattform die nötige Transparenz, Kontrolle und die Möglichkeiten zur Behebung von Sicherheitslücken bietet, um sich gegen die größte Angriffsfläche der Geschichte zu schützen. Fordern Sie noch heute eine Demo an: (wird in einem neuen Tab geöffnet).