Cyberangriffe von Staaten und Nationalstaaten gegen private Unternehmen – und gegeneinander – sind nichts Neues. Doch ihre Dreistigkeit, Häufigkeit und Raffinesse haben stetig zugenommen.
In diesem Blogbeitrag werden wir uns damit befassen, wie ein kürzlich entwickelter Tanium-Konnektor für OpenCTI Unternehmen die Art von Bedrohungsinformationen liefert, die sie benötigen, um Cyberbedrohungen schneller zu erkennen und zu beheben.
„Derzeit wird die Cybersicherheit von einzelnen Unternehmen gewährleistet“, erklärt Jerome Warot, Vizepräsident für technisches Kundenmanagement bei Tanium. „Anbieter stellen Lösungen bereit, doch angesichts der Globalisierung der Bedrohungen müssen die Länder beginnen, zusammenzuarbeiten.“ „Und der beste Weg, dies zu erreichen, sind Gemeinschaften, die Grenzen überschreiten und offene, flexible Plattformen für Cybersicherheit und Bedrohungsinformationen aufbauen.“
Warot zieht eine Parallele dazu, wie die Welt Bündnisse geschlossen hat, um die COVID-19-Pandemie zu bekämpfen.
„Die Pandemie ist ein globales Problem“, fährt Warot fort. „Und Labore auf der ganzen Welt beginnen, zusammenzuarbeiten, um diesem Problem durch die Entwicklung von Impfstoffen und Tests sowie den Austausch von Forschungsergebnissen zu begegnen.“ „Im Bereich der Cybersicherheit bietet OpenCTI den Menschen die Möglichkeit, Wissen auszutauschen, um Bedrohungen zu bekämpfen.“
Was ist OpenCTI?
OpenCTI (wird in einem neuen Tab geöffnet) (Open Cyber Threat Intelligence) ist eine Open-Source-Plattform, die es Organisationen ermöglicht, Wissen im Bereich Cyber-Bedrohungsinformationen zu verwalten. Es wurde entwickelt, um technische und nichttechnische Informationen über Cyberbedrohungen zu strukturieren, zu speichern, zu organisieren und zu visualisieren.
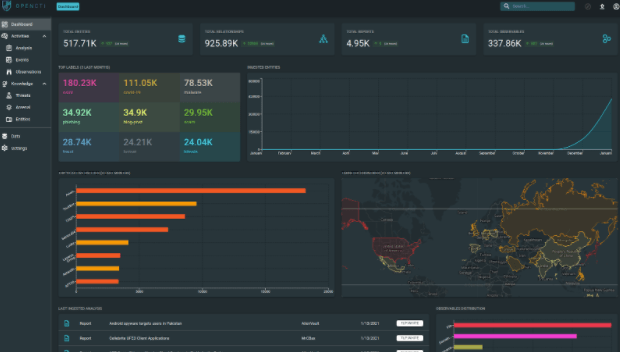
Die Entwicklung ging auf die französische nationale Cybersicherheitsbehörde „ “ (ANSSI) (öffnet in einem neuen Tab) sowie auf das CERT-EU (Computer Emergency Response Team der Europäischen Union) (öffnet in einem neuen Tab) zurück. Seitdem wurde die Plattform als Open-Source-Software veröffentlicht und der gesamten Cyber-Threat-Intelligence-Community zur Verfügung gestellt.
Tanium und OpenCTI
Bevor er als Leiter für Sicherheitsstrategie und -betrieb zu Tanium kam, war Samuel Hassine Leiter des Bereichs Cyber-Bedrohungsanalyse bei der ANSSI. Er weiß genau, wie leistungsfähig die Tanium-Plattform sein kann, wenn sie mit OpenCTI verbunden ist.
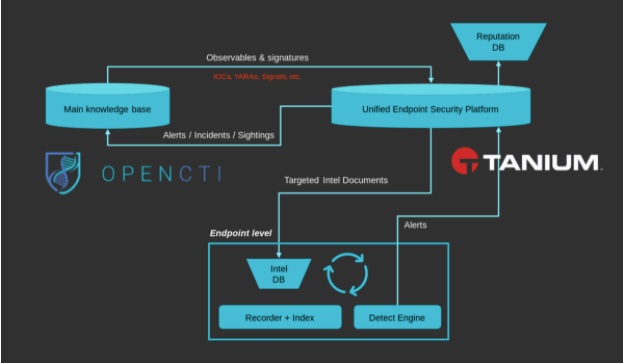
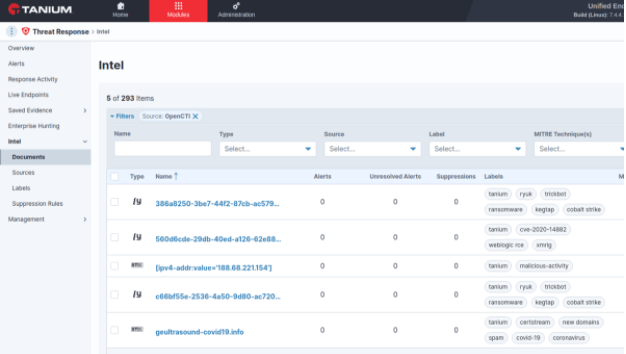
„Tanium ist wie ein leistungsstarkes Auto, wenn man bedenkt, was es in Bezug auf die Erkennung und Abwehr von Cyberangriffen sowie die forensischen Funktionen seines Moduls ‚ ‘ (Threat Response) (öffnet in einem neuen Tab) leisten kann“, sagt Hassine. „Ein Auto braucht Kraftstoff. „Tanium bietet bereits standardmäßig Verhaltenssignaturen an, während die Integration mit OpenCTI weitere Arten von Indikatoren bereitstellt, um die globale Abdeckung zu erhöhen.“
Der Konnektor bezieht Bedrohungsdaten aus OpenCTI und leitet diese an Tanium weiter, um dort Bedrohungen aufzuspüren und zu erkennen. OpenCTI verfügt zudem über Schnittstellen zur Erfassung von Bedrohungsdaten aus offenen oder geschlossenen Quellen wie FireEye, FS-ISAC, AlienVault, Kaspersky, VirusTotal oder MISP (Malware Information Sharing Platform).
„OpenCTI verfügt über Schnittstellen zu zahlreichen Anbietern von Cybersicherheitslösungen“, erklärt Hassine. „Dadurch können Organisationen Informationen aus verschiedenen Quellen sammeln und an einem Ort bündeln.“ Dann ist es wesentlich einfacher, Signaturen oder Indikatoren bei der Erkennung oder bei der Suche nach Bedrohungen einzusetzen. „Und die Schnittstellen sind alle offen und können frei genutzt werden.“
Datenqualität, Kontext und Geschwindigkeit
Der OpenCTI-Konnektor ermöglicht es Unternehmen, die Bedrohungsdaten auszuwählen, die für ihre Branche und ihre Sicherheitslage am relevantesten sind. Sie können Datenquellen mit unterschiedlichen Konfidenzniveaus konfigurieren. Bei der Untersuchung einer Warnmeldung oder eines Bedrohungsindikators können Analysten auf OpenCTI zurückgreifen, um die Signatur einer Bedrohung einzusehen und den Kontext dazu zu überprüfen, beispielsweise die Zuordnung zu den Verantwortlichen sowie die von den Zielsystemen als Reaktion darauf eingesetzten Taktiken.
Eine der größten Herausforderungen für Unternehmen besteht – neben der Verfügbarkeit hochwertiger Daten – darin, die Zeit zu verkürzen, die benötigt wird, um festzustellen, ob ein Vorfall auf eine böswillige Aktivität hindeutet. Für einen Analysten können die von OpenCTI bereitgestellten Daten und Zusammenhänge den Zeitaufwand für die Qualifizierung erheblich reduzieren.
Die von OpenCTI bereitgestellten Informationen zu Cyberbedrohungen können auf verschiedene Weise genutzt werden. Beispielsweise könnte es dazu verwendet werden, einen Data Lake nach potenziellen Bedrohungen zu durchsuchen. Und wie bereits erwähnt, kann es Daten an ein Tool für Forensik, Erkennung und Behebung wie das „ “ Threat Response (wird in einem neuen Tab geöffnet) -Modul in Tanium weiterleiten.
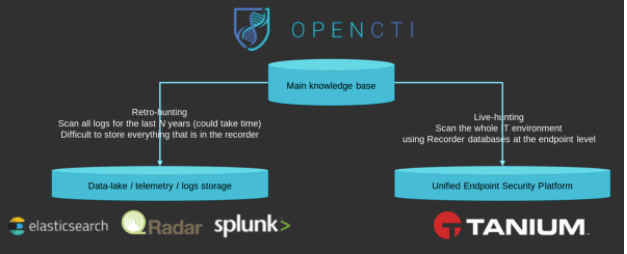
Die OpenCTI-Daten enthalten zudem Richtlinien zur Erkennung und Behebung verschiedener Arten von Bedrohungen. Selbstverständlich können die Daten als Grundlage für Berichte an die Geschäftsleitung und den Vorstand über die Sicherheitslage eines Unternehmens und mögliche Schwachstellen dienen.
Man sollte jedoch bedenken, dass OpenCTI nicht eigenständig Maßnahmen ergreifen kann.
Die OpenCTI-Plattform unterliegt ständigen Veränderungen
Mit zunehmender Reife der OpenCTI-Plattform wächst auch deren eigener Datenhub. OpenCTI pflegt zudem kontinuierlich seine Datenquellen-Konnektoren und hält bei der Plattform einen monatlichen Release-Rhythmus ein. Dank seiner offenen Architektur eignet sich Tanium ideal für eine Integration mit OpenCTI.
„Tanium ist einzigartig, weil es sehr offen ist“, sagt Hassine. „Andere Endpunkt-Erkennungssysteme lassen sich nur schwer integrieren, da sie über eigene Feeds mit Bedrohungsinformationen verfügen.“ „Mit Tanium können Sie jedoch eine Verbindung zu anderen Datenquellen herstellen, um Ihre Erkennungsmöglichkeiten zu erweitern.“
Diese Flexibilität bedeutet auch, dass Unternehmen die Datenfeeds von OpenCTI auswählen können, die am besten zu ihrem Geschäftsmodell passen. Sie müssen nicht alles mitnehmen, was verfügbar ist. Sie können Informationen heranziehen, die für einen bestimmten Markt, eine bestimmte Branche oder eine bestimmte Bedrohung bzw. einen bestimmten Bedrohungsvektor relevant sind.
Trends bei der Bedrohungssuche und der Erkennung von Sicherheitslücken
„Als ich begann, an OpenCTI zu arbeiten, geschah dies für den internen Bedarf der französischen nationalen Cybersicherheitsbehörde“, erinnert sich Hassine. „Uns fehlte ein solches Werkzeug. Und wir konnten es im Handel nicht finden. „Also haben wir mit der Entwicklung begonnen, und ich hätte nie gedacht, dass sie eine solche Wirkung haben würde oder dass so viele Menschen sie nutzen wollten.“
Hassine sieht darin ein Anzeichen dafür, wie sich der Bereich der Bedrohungssuche und Schwachstellenerkennung verändert. Der Ansatz wird zunehmend datengesteuert, selbst in Organisationen, die in Bezug auf Cybersicherheit noch relativ unerfahren sind.
„Was ich in der Praxis beobachte, ist, dass die Menschen allmählich verstehen, was Cybersicherheit ist und was sie tun müssen“, sagt Hassine. „Unternehmen möchten ihre Kapazitäten im Bereich der Cybersicherheit ausbauen, verfügen jedoch nur über begrenzte Ressourcen. „Sie müssen also Prioritäten setzen.“
Da der Aufbau einer umfassenden Erkennungsfähigkeit Jahre dauern kann, können Daten dazu beitragen, Prioritäten zu setzen und die Angriffsfläche einer Organisation zu verringern. Daten liefern einen Leitfaden für die Priorisierung, sodass Unternehmen die größten Bedrohungen angehen können.
„Es ist wie böswilliges, groß angelegtes Phishing“, sinniert Hassine. „Man versucht nicht, jeden Fisch mit dem Speer zu fangen. Sie nehmen sich die Gefährlichsten vor. Die meisten Teams, die für die Entwicklung von Erkennungsfunktionen zuständig sind, sind sich dessen bewusst und nutzen Bedrohungsinformationen, um Prioritäten bei der Entwicklung und Integration zu setzen. „Kein System kann alle Taktiken und Vorgehensweisen abdecken; man muss Entscheidungen treffen.“
Bei ihren Bemühungen könnte sich der Einsatz des MITRE ATT&CK-Frameworks (Adversarial Tactics, Techniques, and Common Knowledge) als umfassende Matrix von Taktiken und Techniken, die von Bedrohungsjägern, Red-Team-Mitgliedern und Verteidigern zur besseren Klassifizierung von Angriffen genutzt wird, als sehr hilfreich erweisen.
„Nehmen wir einmal an, Sie schätzen, dass Ihre Abdeckung fast 60 Prozent des Rahmenwerks beträgt“, sagt Hassine. „Sie werden schnell erkennen, dass es Jahre dauern könnte, die verbleibenden Lücken zu schließen.“ „Die Nutzung relevanter Daten aus dem Bereich der Cyber-Bedrohungsanalyse kann zweifellos dabei helfen, die nächsten Schritte zu priorisieren.“
Der Tanium-OpenCTI-Konnektor ist nun für den produktiven Einsatz bereit und steht allen Tanium-Kunden zur Verfügung.
„Der Konnektor nutzt die neuesten technischen Fortschritte der OpenCTI-Plattform, die einen Echtzeit-Ereignisstrom mit Bedrohungsinformationen bereitstellt. „Die Tanium-Plattform wird daher in Echtzeit mit den neuesten Signaturen und Indikatoren versorgt“, sagt Hassine. „Die Installation ist nicht schwierig. Die Konfiguration ist einfach. Das Schwierige daran ist, genau zu wissen, welche Art von Wissen man benötigt. Sie können nicht alles in Tanium importieren. „Sie müssen eine Entscheidung treffen, und dafür sind gewisse Kenntnisse im Bereich der Cybersicherheit erforderlich.“
Weitere Informationen zur Ankündigung des OpenCTI-Konnektors finden Sie in der Pressemitteilung (wird in einem neuen Tab geöffnet).
Um detailliertere Informationen und eine Dokumentation zur Einrichtung des Konnektors zu erhalten, besuchen Sie bitte diese Website: .

