Um Cyberrisiken heute zu mindern, müssen Unternehmen kontinuierlich an mehreren Fronten tätig sein. Sie müssen einen Überblick über ihre gesamte Endgeräteflotte haben und diese kontrollieren können. Sie müssen die Sicherheit und die Einhaltung von Vorschriften optimieren und gleichzeitig Abweichungen verhindern. Und natürlich benötigen sie auch Erkennungs- und Reaktionsfunktionen, um Sicherheitsverletzungen zu identifizieren und zu beheben.
Dank einer kürzlich ausgeweiteten Zusammenarbeit mit Microsoft können unsere gemeinsamen Kunden nun unsere gemeinsamen Funktionen auf einheitlichere und optimierte Weise nutzen – wodurch die Sicherheits- und IT-Abteilungen mehr leisten und dies schneller umsetzen können.
Sehen Sie sich dieses Videointerview mit Rob Jenks, Senior Vice President für Strategie und Geschäftsentwicklung bei Tanium, an, um mehr über die Integration von Tanium und Microsoft zu erfahren.
https://youtu.be/8MC5QmRMVAE
Unter Druck
Die CISOs standen bereits vor der Pandemie unter Druck. Doch die Einführung von Hybridarbeit und umfangreiche Investitionen in die digitale Transformation haben lediglich dazu geführt, dass sich die digitale Angriffsfläche vergrößert hat. Gleichzeitig haben IT-Sicherheits- und Betriebsteams Schwierigkeiten, zahlreiche Einzellösungen zu verwalten, was zu Sicherheitslücken, zusätzlicher Komplexität und einer Überflutung mit Warnmeldungen führen kann.
Das Management von Cyberrisiken in diesem neuen Umfeld erfordert zunächst einmal die Umsetzung grundlegender Best Practices für die Cyberhygiene , die auf einer umfassenden Transparenz und Kontrolle der Endgerätebasis beruhen. Dennoch verfügen Unternehmen allzu oft über zahlreiche nicht verwaltete Endgeräte, was dazu führen kann, dass Geräte nicht gepatcht oder falsch konfiguriert sind und Sicherheitskontrollen vom Sollzustand abweichen. Wenn es dann zu Vorfällen kommt, kann ein Mangel an verwertbaren Echtzeitdaten und forensischen Erkenntnissen die Reaktionszeiten verlangsamen, obwohl Schnelligkeit von entscheidender Bedeutung ist. Sobald ein Angriff erfolgreich abgewehrt wurde, müssen diese Endpunkte saniert und wieder in einen konformen Zustand versetzt werden; es gibt jedoch nur wenige Tools, die speziell für diesen Teil des Lebenszyklus konzipiert sind.
Viele IT-Sicherheits- und Betriebsteams sind gezwungen, diesen gesamten Lebenszyklus manuell und fragmentiert zu verwalten, wobei sie zwischen verschiedenen Tools hin- und herwechseln und nur über begrenzte, uneinheitliche Einblicke in ihre Umgebung verfügen. Darüber hinaus setzen viele globale Unternehmen verschiedene Sicherheits- und Betriebswerkzeuge ein, um ihre IT-Umgebungen zu verwalten. Ironischerweise kann dies zu erhöhten Risiken, Sicherheitslücken und längeren Verweildauern von Angreifern führen, was letztlich das finanzielle Risiko und das Reputationsrisiko in die Höhe treibt.
Gemeinsam etwas bewirken
Microsoft hat Tanium kürzlich aufgrund der Integration von Tanium in die Microsoft-Sicherheitslösungen für die Microsoft Intelligent Security Association (MISA) nominiert und als Mitglied aufgenommen. Der Ansatz von Tanium zur Integration seiner „Converged Endpoint Management“ (XEM)-Plattform mit den cloud-nativen SIEM- und XDR-Lösungen von Microsoft optimiert die Arbeitsabläufe für IT-Betriebs- und Sicherheitsfachkräfte. Es bietet den Kunden folgende Vorteile:
- Verbesserte Endpunktsicherheit und Compliance-: Tanium unterstützt Kunden dabei, Möglichkeiten zur Verbesserung der Sicherheit zu identifizieren und Compliance-Probleme in ihrer gesamten Infrastruktur zügig und in großem Maßstab zu beheben, einschließlich abweichender Sicherheitskontrollen.
- Verbesserte Systemzustands- und Leistungs: Tanium trägt dazu bei, sicherzustellen, dass alle Sicherheitskontrollen und -funktionen von Microsoft wie vorgesehen funktionieren.
- Schnellere Untersuchungen und „Threat Hunting“: Die Echtzeit-Endpunktdaten von Tanium in Kombination mit den Erkenntnissen aus den Microsoft-Tools ermöglichen es den Teams, die gesamte Tiefe, Breite und die Auswirkungen eines Angriffs genauer und schneller einzuschätzen.
- zur automatisierten Fehlerbehebung: Die Echtzeitdaten und die Steuerungsebene von Tanium ermöglichen es Analysten, Endgeräte nach einem Vorfall automatisch und in großem Umfang zu reparieren und sie wieder in einen konformen und einwandfreien Zustand zu versetzen.
- Optimierte Sicherheits- und IT-Betriebsen: Durch die Minimierung der Anzahl der eingesetzten Einzellösungen lassen sich Kosten senken und die Produktivität der Teams steigern, sodass diese auf eine hochpräzise und in Echtzeit verfügbare zentrale Datenquelle zurückgreifen können.
„Ich bin davon überzeugt, dass die Partnerschaft zwischen Microsoft und Tanium die Zukunft der IT-Sicherheit und des IT-Betriebs in meiner Organisation grundlegend verändern wird“, so Mark Wantling, Chief Information Officer (CIO) der Universität Salford. „Durch die Kombination der Echtzeit-Transparenz und -Kontrolle von Tanium mit den fortschrittlichen Bedrohungsinformationen, Orchestrierungs- und Analysediensten von Microsoft kann ich Schwachstellen schnell und einfach identifizieren und beheben, Bedrohungen beseitigen und meine Infrastruktur über eine Vielzahl von Plattformen hinweg verwalten – und dafür benötige ich keine Dutzende von Einzellösungen.“
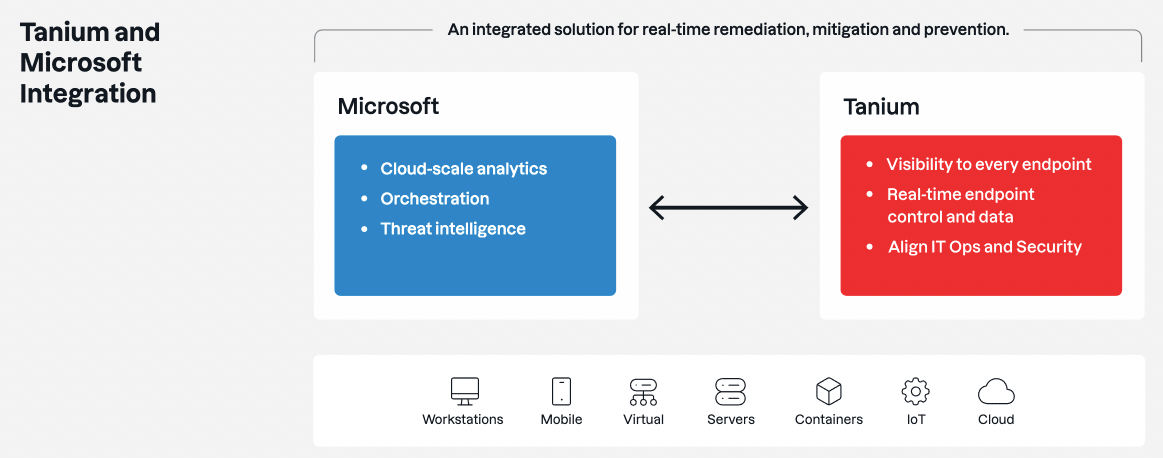
Die gebündelte Leistungsfähigkeit von Tanium und Microsoft geht über eine typische Produktintegration hinaus, die in der Regel mit einem einfachen Informationsaustausch zwischen Systemen mittels Konnektoren usw. endet. Die offene Plattform von Microsoft bietet Tanium die Möglichkeit, noch einen Schritt weiter zu gehen.
Tanium kann seine Echtzeitdaten und -steuerungsfunktionen direkt in die Benutzeroberflächen von Microsoft integrieren, um Prozesse zu optimieren und Möglichkeiten für eine verstärkte Automatisierung zu schaffen. So können beispielsweise Sicherheitsexperten, die in Microsoft Sentinel im Bereich der Vorfallreaktion tätig sind, direkt mit den Untersuchungsdaten von Tanium arbeiten, ohne die Sentinel-Konsole verlassen zu müssen. Und dieselben Daten können anschließend zur Unterstützung der Sanierungsfunktionen von Sentinel genutzt werden. IT-Sicherheits- und Betriebsteams befinden sich schon viel zu lange in der Defensive. Es ist an der Zeit, etwas zu verändern.
Erfahren Sie, wie Sie Tanium in Ihre Microsoft-Umgebung integrieren können, indem Sie eine Demo vereinbaren (wird in einem neuen Tab geöffnet) oder mehr über die Partnerschaft erfahren (wird in einem neuen Tab geöffnet).
Erfahren Sie mehr über die Ausweitung der Zusammenarbeit zwischen Tanium und Microsoft unter sowie in dieser Pressemitteilung unter (wird in einem neuen Tab geöffnet).