Dies ist der erste Teil unserer dreiteiligen Blogreihe „EDR Matters“. In dieser Reihe teilen Tyler Oliver, Director of Endpoint Detection and Response bei Tanium für die Region EMEA, und Ben Crocker, Senior Director für das technische Kundenmanagement in der Region EMEA, ihre persönlichen Ansichten darüber, wie Unternehmen den Zeit- und Ressourcenaufwand in den Bereichen Erkennung, Untersuchung und Behebung von Sicherheitsvorfällen unabhängig von deren Ausmaß reduzieren können. Im ersten Teil befassen wir uns mit der Erkennungsphase des Prozesses und erläutern, wie die Tanium-Plattform genutzt werden kann, um mehr Kontrolle und Flexibilität bei der Erkennung, Untersuchung und Behebung von Vorfällen zu erlangen.
(Bild: Geralt / Pixabay)
Die Zeit, die für die Erkennung, Untersuchung und letztendlich die Behebung oder Lösung eines Sicherheitsvorfalls benötigt wird, wird von den meisten Organisationen als wichtiger Maßstab für den Erfolg angesehen. In der Vergangenheit haben wir beobachtet, dass es Unternehmen nicht gelungen ist, den Zeitaufwand für den Abschluss des Prozesses in einem oder mehreren dieser Bereiche zu reduzieren.
In dieser Blogreihe teilen wir unsere persönlichen Ansichten dazu, wie Unternehmen den Zeit- und Ressourcenaufwand in den Bereichen Erkennung, Untersuchung und Behebung von Sicherheitsvorfällen unabhängig von deren Ausmaß reduzieren können. Außerdem gehen wir kurz darauf ein, wie die Tanium-Plattform genutzt werden kann, um mehr Kontrolle und Flexibilität im Erkennungs-, Untersuchungs- und Behebungsprozess zu erlangen. Es sei darauf hingewiesen, dass sich unsere Blogreihe zwar auf Endpunktuntersuchungen konzentriert, wir jedoch stets eine gut durchdachte Abwehrstrategie empfehlen, die auch andere Tools und Techniken außerhalb des Endpunkts umfasst. Dazu gehört auch die Erkennungsphase des Prozesses.
Wie wir immer wieder festgestellt haben, besteht bei Unternehmen, bei denen Sicherheitsverletzungen auftreten, häufig eine große Zeitspanne zwischen dem Eintreten eines Vorfalls und der Aufdeckung durch interne oder externe Stellen. Bei jedem Vorfall kann diese „Verweildauer“ schnell zum entscheidenden Faktor werden, der den Unterschied zwischen einem kleinen Sicherheitsproblem und einer unternehmensweiten Kompromittierung ausmacht. Diese Verzögerung könnte in der Folge den Einsatz umfangreicher personeller und technischer Ressourcen erfordern, um sie zu beheben. Es gibt verschiedene Maßnahmen, die Sie und Ihre Organisation ergreifen können, um diese „Verweildauer“ zu verkürzen und ein umfassendes Erkennungsprogramm aufzubauen.
Messung der effektiven Erkennungsleistung
Um eine robuste und effektive Erkennungsfähigkeit zu entwickeln, müssen Sie sich sowohl auf die zum Vergleich verfügbaren Datensätze als auch auf die Erkenntnisse zu den Bedrohungen konzentrieren, denen Sie möglicherweise ausgesetzt sind. Das Ziel? Um die Zeit zu verkürzen, die für die Erkennung von Bedrohungen in Ihrem Unternehmen benötigt wird. Das ist sicherlich leichter gesagt als getan. Um wirklich effektiv zu sein, benötigen Sie mehrere Datenpunkte, deren Erfassung sich als schwierig erweisen kann, sowie die Fähigkeit, diese Datensätze mit Informationen zu vergleichen, deren Beschaffung ebenfalls schwierig sein kann.
Was die Erkennung von Bedrohungen auf Endgeräten betrifft, so umfasst der Datensatz für den Vergleich jene Daten, die aus Betriebssystemen, Dateisystemen und Hardware-Artefakten extrahiert oder gewonnen werden können. Sie können sich einen Überblick über diese Artefakte verschaffen, indem Sie eine Endpoint Detection and Response (EDR)-Lösung von unter einsetzen, die eine schnelle Auswertung oder Abfrage der verfügbaren Daten ermöglicht. Sobald Sie in der Lage sind, die Daten schnell abzufragen, bleibt Ihnen noch die Aufgabe, die gewonnenen Erkenntnisse zügig umzusetzen.
In einem traditionellen Modell erfolgt die Auswertung der Daten durch deren Rückführung an eine zentrale Auswertungsstelle. Dies kann mühsam und zeitaufwendig sein und letztendlich zu einer längeren „Verweildauer“ führen. Der schnellere Ansatz besteht darin, die Intelligenz direkt am Endpunkt einzusetzen. Der Endpunkt kann dann kontinuierlich überwacht werden und liefert ausschließlich Daten, die sich auf Erkennungen beziehen. Eine Folge davon ist, dass der Bedarf an umfangreichen, langfristig angelegten Infrastrukturen zur Datenerfassung sowie an erhöhter Netzwerkbandbreite für das Daten-Streaming sinkt.
Nutzung von Bedrohungsinformationen in verschiedenen Formen
Die Erkennung sollte sich nicht ausschließlich auf statische Informationen stützen, um Warnmeldungen auszulösen, die anschließend weiter untersucht werden. Dies kann dazu führen, dass Analysten Warnmeldungen herunterspielen und die bereitgestellten Informationen nicht in vollem Umfang nutzen. Eine angemessene Erkennungsstrategie sollte darauf abzielen, aus den Ihnen zur Verfügung stehenden Bedrohungsinformationen so viele wertvolle Erkenntnisse wie möglich zu gewinnen.
Die Entwicklung statischer Indikatoren oder das Einlesen dieser Indikatoren aus einem Feed ist in der Regel der einfachste Weg, um Informationen zu nutzen. In den meisten Fällen sind hierfür nur minimale Anpassungen der Daten erforderlich, sofern die von Ihnen verwendeten Tools eine schnelle Integration der Daten in Ihre bestehenden Prozesse ermöglichen. Die meisten Indikatoren für eine Kompromittierung (IOCs) fallen in die Kategorie der statischen Indikatoren. Auch wenn sich die Indikatorwerte im Laufe der Zeit ändern können, sind die meisten darauf ausgelegt, statische Bedrohungen zu erkennen, wie beispielsweise einen bestimmten Host oder einen netzwerkbasierten Indikator. Die Weiterentwicklung Ihrer statischen Indikatoren zu robusteren dynamischen Indikatoren erfordert gewisse Prozesse und Fachkenntnisse. Überprüfen Sie nach Möglichkeit die derzeit von Ihnen verwendeten IOCs und versuchen Sie, diese in Angriffsindikatoren (IOAs) umzuwandeln.
Der Ansatz von Tanium zur Erkennung
Geschwindigkeits Die Tanium-Plattform basiert auf der Fähigkeit, Endgeräte in Ihrem gesamten Unternehmen innerhalb von Sekunden zu kontaktieren und abzufragen. Durch die Einbindung dieser beispiellosen Geschwindigkeit und Reichweite in eine unternehmensweite Erkennungslösung verkürzt sich die Zeit bis zur Verwertbarkeit der Erkenntnisse, was wiederum die Zeit bis zur Erkennung – die sogenannte „Verweildauer“ – verkürzt. Durch die Kombination der Echtzeit-Erkennungsfunktionen der hochpräzisen und ressourcenschonenden Erkennungs-Engine mit der Skalierbarkeit und Geschwindigkeit der Tanium-Plattform können neue und möglicherweise zeitkritische Erkenntnisse innerhalb desselben Zeitrahmens von wenigen Sekunden in den größten Unternehmen in konkrete Maßnahmen umgesetzt werden. Sobald die Informationen vorliegen, werden sie umgehend ausgewertet und an die Personen weitergeleitet, die sie benötigen.
Umfang und Tiefe der Daten
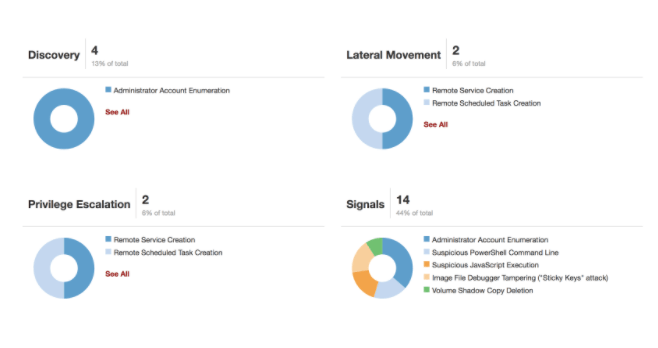
Um die bestmöglichen Erkennungsfähigkeiten zu erzielen, muss eine Lösung verschiedene Methoden anwenden und eine Vielzahl von Techniken nutzen. Die Plattform von Tanium nutzt verschiedene Bausteine, um Warnmeldungen nahezu in Echtzeit zu generieren, darunter:
- Strukturierte Intelligenz
- Datei- und Speicheranalyse
- Verhaltensbasierte Erkennung
Diese werden anschließend auf die verfügbaren Artefakte angewendet, darunter Live-Dateien und Speicherinhalte sowie historische Informationen zu Datei-, DNS-, Prozess-, Registrierungs- und Sicherheitsereignissen. Während herkömmliche IOCs sich gut zum Abgleich bekannter Bedrohungen (übereinstimmende Muster) eignen, handelt es sich bei Tanium Signals um verhaltensbasierte Regeln, die zur Erkennung von IOAs entwickelt wurden. IOAs gehören zu den Indikatorarten, deren Standardisierung besonders schwierig ist. Diese Art von Analyse ermöglicht es Ihnen, Verhaltensmuster über mehrere Datenbereiche hinweg zu vergleichen, wie beispielsweise die Erstellung von Dateien durch einen Prozess, verdächtige Prozessabstammungen oder die Erkennung dateibasierter Artefakte.
Die Kombination dieser Mechanismen gewährleistet einen bestmöglichen Einblick in verdächtige Aktivitäten innerhalb einer Infrastruktur. Eine gut konzipierte Plattform sollte Ihnen dabei helfen, Ihre EDR-Aktivitäten von einem mühsamen Prozess in das zu verwandeln, was wir gerne als „Easy“ -Erkennung und -Reaktion bezeichnen, indem sie Ihnen Folgendes ermöglicht:
- Mehrere Informationsquellen automatisch erfassen.
- Intelligenz automatisch auf den Endpunkt anwenden.
- Erhalten Sie automatisch Benachrichtigungen in Echtzeit.
- Führen Sie eine Ursachenanalyse in großem Umfang durch.
- Bitte antworten Sie entsprechend.
Kontinuierliche Erkennung
Wie oben bereits erwähnt, kann der Zeitraum zwischen einer potenziellen Sicherheitsverletzung und der Aufdeckung böswilliger Aktivitäten Wochen oder Monate betragen. Diese Verweildauer stellt ein Zeitfenster der Ungewissheit dar – die Mentalität „von einem Sicherheitsverstoß ausgehen“ und „kontinuierliche EDR-Aktivitäten“ sind gängige Praxis. Zu den Funktionen von Tanium gehören:
- Ein mehrschichtiger Ansatz für Informationsgewinnung und Warnmeldungen, der eine robustere Erkennungsbarriere bietet;
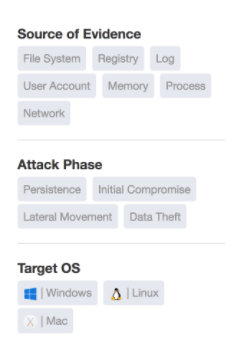
- Die Fähigkeit, alle Phasen des Lebenszyklus eines Angreifers abzudecken und frühzeitig verwertbare Informationen zu gewinnen; sowie
- Eine breite Palette an zugehörigen Daten, die zur Korrelation und Validierung von Ereignissen zur Verfügung steht.
Tanium bietet ein breites Spektrum an Funktionen zur Suche, Erkennung, Untersuchung, Eindämmung und Behebung von Bedrohungen und Schwachstellen mit beispielloser Geschwindigkeit und Skalierbarkeit. Analysten und Praktiker können erste Anhaltspunkte ermitteln, forensische Daten schnell durchsuchen, filtern und visualisieren, um die Untersuchung in die richtige Richtung zu lenken und durchzuführen.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über die Autoren: Tyler Oliver ist bei Tanium als Director für Endpoint Detection and Response in der Region EMEA tätig, und Ben Crocker ist Senior Director für das technische Kundenmanagement in der Region EMEA.

