EDR-Tools (Endpoint Detection and Response) dienen dazu, bekannte schädliche Aktivitäten zu erkennen. Doch was schützt Ihre toten Winkel, in denen sich Angreifer heutzutage verstecken?
Ihr Unternehmen benötigt ein Tool, mit dem Sie herausfinden und beheben können, was die Angreifer getan haben (wird in einem neuen Tab geöffnet) oder sogar, wo sie sich derzeit in Ihrer IT-Umgebung verstecken. Die richtige Lösung bietet Ihnen Transparenz sowie Funktionen zur Untersuchung und Behebung von Problemen auf den Endgeräten Ihres Unternehmens – – unabhängig davon, wo sich diese befinden.
Dieser Artikel behandelt folgende Themen:
- Was EDR ist und welche Anforderungen EDR abdeckt
- Welche Lücken schließt Tanium Incident Response, die EDR nicht schließen kann?
- Warum Sie Tanium Incident Response auch dann noch benötigen, wenn Sie bereits über EDR verfügen
Was ist EDR?
Die meisten EDR-Lösungen sind Endpunkt-Protokollierungsmodule, die auf Heuristiken basieren (deren Komplexitätsgrad etwa auf halbem Weg zwischen regelbasierten Verfahren und durch neuronale Netze generierten Algorithmen des maschinellen Lernens ( , ML) liegt), um nach „bekannten“ schädlichen Aktivitäten zu suchen.
Allerdings gibt es bei dieser Art von Werkzeugen einige Einschränkungen. Erstens gibt es in einer Umgebung zahlreiche blinde Flecken, in denen sich Angreifer verstecken können, da EDR-Tools so konzipiert wurden, dass sie nur bestimmte Arten von laufenden Aktivitäten „erkennen“ – sie sind darauf ausgelegt, bekannte Bedrohungen aufzuspüren.
Zudem beschränken die meisten EDR-Lösungen die Aktivitäten, die sie aufzeichnen und aufbewahren, um den Bandbreiten- und Speicherverbrauch zu senken; dies gilt auch für die Anzahl der Tage.
Vor diesem Hintergrund wollen wir hier in groben Zügen die Anforderungen auflisten, die EDR erfüllt:
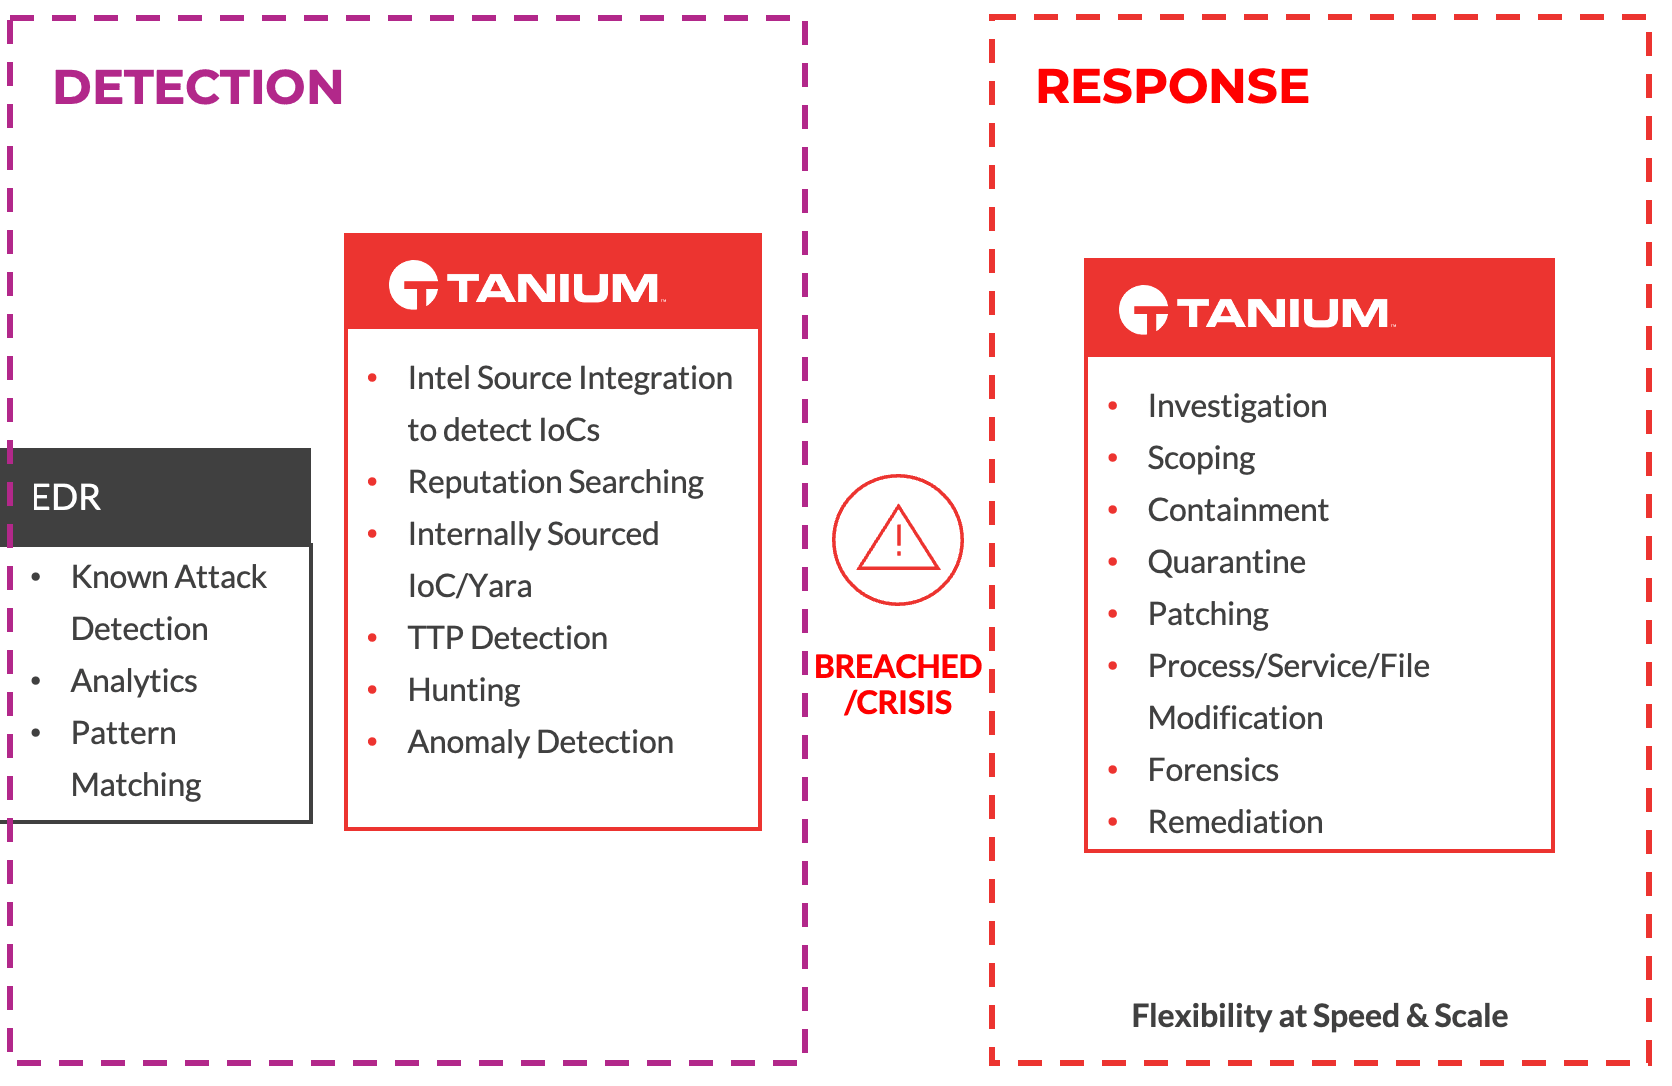
- Automatisierte, einfache Mustererkennung bekannter böswilliger Angriffstypen, die zur Einstufung und Untersuchung dieser Warnmeldungen führt.
- z. B. das Öffnen einer Datei aus dem Papierkorb, die Ausführung über PowerShell, dateilose Exploits und Angriffe nach dem „Living-off-the-Land“-Prinzip
- Automatisierte Reaktion in dem Sinne, dass automatisierte Aktionen anhand der Erkennungsregeln konfiguriert werden können
- z. B. Sperren, Beenden des Prozesses, Erstellen einer Shell zum unter Quarantäne gestellten Endpunkt und Übermitteln eines Python-Pakets
- Die Zentralisierung von Endpunktprotokollen und Telemetriedaten in der Cloud erfolgt häufig vor der Analyse
Welche Lücken schließt Tanium Incident Response, die EDR nicht schließen kann?
Tanium Incident Response ist eine umfassende Lösung zur Untersuchung von Vorfällen in Echtzeit und anhand historischer Daten, mit der Benutzer beliebige Artefakte auf einem Endgerät suchen und finden können.
Der Vorteil besteht darin, dass diese Artefakte nicht wie bei EDR-Lösungen vorab definiert werden müssen. Da sich die Tanium-Instrumente am Netzwerkrand befinden, kann Tanium Ihnen genau dann Einblick in jedes überwachte Element von Interesse gewähren, wenn Sie ihn benötigen.
Sobald Sie „Incident Response“ für die Untersuchungsphase Ihres Lebenszyklus zur Reaktion auf Vorfälle im Rahmen von „ “ genutzt haben, können Sie maßgeschneiderte Abhilfemaßnahmen unter Ausnutzung der Geschwindigkeit und des Umfangs der gesamten Tanium-Plattform durchführen.
Es gibt mehrere Funktionen, die Incident Response bietet, die EDR schlichtweg nicht leisten kann; wir werden uns jedoch auf drei der gängigsten konzentrieren:
- Endpunkt-Scan- , die auf intern entwickelte und abonnementbasierte Informationen zurückgreifen können, darunter IOC, STIIX, Yara sowie Taniums eigene, proprietäre Informationsquelle. Die Möglichkeit, nach beliebigen Anzeichen für eine Kompromittierung zu suchen, ist während eines Vorfalls von entscheidender Bedeutung und gibt den Sicherheitsteams das nötige Vertrauen, um Abhilfemaßnahmen zu ergreifen.
- Umsetzung einer umfassenden Sanierungsstrategie , indem den Benutzern ermöglicht wird, während der Untersuchungsphase einzelne Systeme eingehend zu analysieren und gleichzeitig Maßnahmen auf einer beliebigen Anzahl von Endgeräten zu ergreifen. So können Benutzer beispielsweise Prozesse beenden, Registrierungsschlüssel löschen, Dienste deinstallieren und vieles mehr – und zwar auf einem oder sogar auf Hunderttausenden von Systemen gleichzeitig.
- Einblick in böswillige Aktivitäten , wenn ein Angreifer geschickt genug ist, sich der Erkennung zu entziehen. Aufgrund des Umfangs der forensisch relevanten Endpunkt-Telemetriedaten, die im Rahmen der Incident Response erfasst und gesichert werden, erhalten die Nutzer detaillierte und präzise Informationen darüber, welche Aktivitäten ein Angreifer nach dem Erlangen des ersten Zugriffs durchgeführt hat. Da erfahrene Angreifer Stolperdrähte relativ leicht umgehen können, verlassen sich Sicherheitsteams auf Tanium, um zu verstehen, was geschehen ist und wie die Bedrohung am besten beseitigt werden kann.
Warum Sie Tanium Incident Response auch dann noch benötigen, wenn Sie bereits über EDR verfügen
EDRs wurden entwickelt, um viele, jedoch nicht alle Angriffsszenarien zu erkennen. Sie sind als ausgeklügelte Stolperdrähte konzipiert. Erfahrene Angreifer, die die Erkennungsfunktionen eines EDR-Tools kennen, können diese Sicherheitsmechanismen umgehen, wenn auch nur für kurze Zeit.
EDR kann nur vor dem warnen, wofür es entwickelt wurde – nämlich vor den als schädlich bekannten „ “ ( ). Ihr Nutzen für ein Unternehmen besteht darin, dass sie erst dann vor einem Angriff warnen, wenn dieser gerade stattfindet – beispielsweise bei der Entwendung von geistigem Eigentum oder wenn dem Angreifer ein Fehler unterlaufen ist.
Doch was geschieht, wenn etwas an EDR vorbeikommt? Was geschieht, wenn in Ihrem Netzwerk ein „ “, ein „unknown“ oder ein „ “ auftritt? Wie lange sind Sie bereit zu warten, bis Sie erfahren, was ein Angreifer getan hat, welche Systeme betroffen sind und welche Risiken für Ihr Unternehmen bestehen? Oder noch besser – wie lange sind Sie bereit zu warten, um den Angriff zu stoppen?
EDR kann weder einen umfassenden Überblick über all diese Aspekte bieten, noch ermöglicht es Ihnen eine präzise und zügige Behebung von Problemen.
Tanium Incident Response bietet von Grund auf eine tiefere und umfassendere Transparenz. Wenn Ihr EDR verdächtige Aktivitäten erkennt und eine Warnmeldung ausgibt, verlassen sich die Teams auf Tanium, um das betroffene System genauer zu untersuchen.
Sie vertrauen auf Tanium, um die Bedrohung besser zu verstehen, weitere Rechner zu identifizieren, die möglicherweise betroffen sind, und Maßnahmen zu ergreifen – um den Schaden einzudämmen. Der Wert der Incident-Response-Lösung für Ihr Unternehmen liegt darin, dass sie perfekt darauf ausgelegt ist, Angreifer in der „Dwell-Time“ vor, während und nach der ersten Warnmeldung aufzuspüren und zu untersuchen, und Ihnen die nötige Sicherheit gibt, diese endgültig zu beseitigen.
Die Geschwindigkeit und Leistungsfähigkeit von Tanium bleiben unverändert, unabhängig davon, wie viele Endgeräte Sie besitzen und wo auf der Welt diese sich befinden.
Erfahren Sie mehr über „ “, „Tanium Incident Response“, (wird in einem neuen Tab geöffnet),und , und vereinbaren Sie eine Demo, um herauszufinden, ob Tanium das Richtige für Sie ist.

