Unter CIS-Compliance versteht man die Einhaltung der Kontrollmaßnahmen und Richtwerte, die vom Center for Internet Security (CIS) des „“ festgelegt wurden – einer gemeinnützigen Organisation, die weltweit für ihre Cybersicherheits-Tools, Ressourcen und Leitlinien zu bewährten Verfahren zum Schutz von IT-Systemen und Daten vor Cyberbedrohungen anerkannt ist. Die Einhaltung der CIS-Vorgaben ist jedoch mehr als nur eine reine Abhakübung. Dies erfordert kontinuierliche Disziplin, durchdachte Sicherheitskonfigurationen, Automatisierung sowie Lösungen zur Überwachung rund um die Uhr.
Und das kann nicht warten.
Noch nie stand so viel auf dem Spiel – und noch nie war der Preis so hoch.
Im Jahr 2024 berechnete IBM , dass die durchschnittlichen Kosten eines einzelnen Datenlecks 4,88 Millionen US-Dollar betrugen – der höchste jemals verzeichnete Wert. Ransomware-Angreifer sind mittlerweile ebenso skrupellos geworden: Laut dem „ “ von Sophos geht aus der Studie „ “ hervor, dass im vergangenen Jahr 59 % der Unternehmen betroffen waren. Für viele kleine und mittelständische Unternehmen beliefen sich die Auswirkungen darauf, dass severe—70 % dieser Angriffe zur Verschlüsselung von Daten führten.
Die beste Verteidigung ist, wie man so schön sagt, ein guter Angriff – so wie die praxiserprobten Schutzmaßnahmen aus den „Critical Security Controls“ des Center for Internet Security. Tatsächlich führt das Team des „ “ von Verizon, das den „Data Breach Investigations Report“ erstellt ( ), regelmäßig die CIS-Kontrollen auf, die Unternehmen zum Schutz vor den häufigsten Angriffsvektoren einsetzen sollten. Bei ordnungsgemäßer Umsetzung sorgen diese Kontrollmaßnahmen für eine höhere Sicherheit Ihrer Umgebung, vereinfachen die Reaktion auf Vorfälle und erfüllen die anspruchsvollen, messbaren Cybersicherheitsstandards der Versicherer. Zudem bieten sie Ihnen eine gemeinsame Sprache für die Unterrichtung von Vorstandsmitgliedern und Wirtschaftsprüfern.
In diesem Leitfaden wird erläutert, was es konkret bedeutet, die CIS-Richtlinien so umzusetzen, dass sie prüfungssicher und betrieblich effektiv sind. Außerdem werden wir einen Vergleich zwischen CIS und NIST vornehmen – und Ihnen aufzeigen, wie Sie beide mit einem einheitlichen Ansatz optimieren können.
Am Ende verfügen Sie über einen klaren Leitfaden und einige vorgefertigte Gesprächspunkte, mit denen Sie die CIS-Compliance von einer bloßen Pflichtübung zu einem Wettbewerbsvorteil machen können.
Was sind CIS-Benchmarks?
CIS-Benchmarks sind von CIS entwickelte Standards für sichere Konfigurationen. Man kann sich die CIS-Benchmarks als „Montageanleitungen“ für komplexe Technologien vorstellen – mit dem Unterschied, dass diese von einem ehrenamtlichen Zusammenschluss der weltweit sicherheitsbewusstesten Cyber-Experten, Softwareanbieter, Hersteller und Forscher entworfen und weiterentwickelt werden, wodurch gewährleistet wird, dass die Sicherheitsempfehlungen praxisnah, herstellerunabhängig und stets auf dem neuesten Stand bleiben.
Benchmarks befassen sich eingehend mit den Einzelheiten der Konfigurationsparameter (z. B. Dateiberechtigungen, Registrierungsschlüssel, Kernel-Flags, Dienstrichtlinien usw.) für Betriebssysteme, Cloud-Dienste, Datenbanken und Netzwerkgeräte, und zwar auf zwei Schweregraden:
- Stufe 1: Eine solide, reibungsarme Basis, die gängige Sicherheitslücken schließt und gleichzeitig die Kompatibilität mit den meisten geschäftlichen Workloads gewährleistet
- Stufe 2: „ “ – Ein strengeres „Bring-Your-Own-Helmet“-Profil, das für risikoreiche oder stark regulierte Umgebungen vorgesehen ist, in denen vorgeschriebene Audits, Verschlüsselung und Zugriffskontrollen zu erhöhten Kompromissen bei der Funktionalität führen
Zwar sind Benchmarks lediglich Richtlinien und keine gesetzlichen Vorgaben, doch sind die darin empfohlenen Konfigurationen von grundlegender Bedeutung – insbesondere dann, wenn Fehlkonfigurationen unbemerkt bleiben.
Warum Unternehmen die CIS-Benchmarks nicht erfüllen (und was man dagegen tun kann)
Fehlerhafte Konfigurationen sind häufig die Hauptursache für Verstöße gegen Benchmark-Vorgaben, doch oft sind sie nur Symptome tiefer liegender Probleme, wie beispielsweise unvollständiger Bestandsaufnahmen von Systemressourcen, Verzögerungen bei der Installation von Patches und mangelhaftem Berechtigungsmanagement.
Beispielsweise lassen sich diese Themen in der Regel den CIS-Kontrollmaßnahmen 1, 2, 5, 7 und 8 zuordnen:
- Bestandsaufnahme von Anlagen und Software (Kontrollen 1, 2)
Wenn ein Host, ein Container oder ein SaaS-Mandant nicht in Ihrer CMDB erfasst ist, wird er niemals gescannt und erfüllt daher von vornherein nicht die Baseline. - Schwachstellen- und Patch-Management (Kontrolle 7)
Ein vollständig abgesichertes Windows-Image verliert seine Sicherheit, sobald ein nicht gepatchter Kernel ausgeliefert wird. Der nächste monatliche Scan wird angezeigt, doch die Ursache liegt in der verzögerten Patch-Frequenz und nicht in der ursprünglichen Build-Vorlage. - Lücken bei der Berechtigungsverwaltung und Protokollierung (Kontrollen 5, 8)
Zu großzügig definierte Rollen, fehlende Multi-Faktor-Authentifizierung (MFA) oder deaktivierte Prüfprotokolle werden im alltäglichen Sprachgebrauch selten als „Fehldkonfiguration“ bezeichnet, doch genau diese Einstellungen werden vom CIS als problematisch gekennzeichnet.
Fehlerhafte Konfigurationen sind für viele Verstöße verantwortlich, da hier die zugrunde liegenden Kontrollmaßnahmen am deutlichsten zum Tragen kommen – und genau hier beginnen die Probleme. Die gute Nachricht ist, dass die Benchmark-Inhalte offen und konsensorientiert sind, sodass Aktualisierungen schnell umgesetzt werden können, sobald neue Bedrohungen oder neue Versionen von Softwareprodukten auftreten.
CIS-Benchmarks können die Bemühungen zur Einhaltung von Rahmenwerken wie HIPAA, PCI DSS, „ “, FedRAMP und ISO 27001 unterstützen, indem sie viele der darin enthaltenen technischen Konfigurationsanforderungen abdecken. Sie reichen jedoch für sich allein nicht aus, um die vollständige Einhaltung der Vorschriften zu gewährleisten. Diese Rahmenwerke erfordern in der Regel umfassendere organisatorische Kontrollmaßnahmen, wie beispielsweise dokumentierte Richtlinien, Risikobewertungen und Verfahren zur Reaktion auf Vorfälle, die über die technische Absicherung der Systeme hinausgehen.
Möchten Sie erfahren, wie die Compliance-Berichterstattung in Echtzeit funktioniert? In diesem Tech Talk erläutern die Experten von Tanium, wie Sie maßgeschneiderte Compliance-Berichte erstellen können, die den CIS-Benchmarks entsprechen – ohne dabei isolierte Tools miteinander verknüpfen zu müssen.
Nachdem wir nun verstanden haben, was ein CIS-Benchmark ist und warum es sich lohnt, sich daran zu orientieren, besteht unser nächster logischer Schritt darin, die Richtwerte in die Praxis umzusetzen.
CIS beschränkt sich nicht nur auf Betriebssysteme; seine Absicherungsvorlagen umfassen Hypervisoren, Datenbanken, Cloud-Dienste und sogar Kubernetes-Cluster. Im nächsten Abschnitt werden wir die Benchmarks den Plattformen zuordnen, auf denen Sie am ehesten arbeiten, damit Sie genau feststellen können, welche Teile Ihres Stacks über ein CIS-Sicherheitsnetz verfügen, auf das Sie sich verlassen können.
Welche Systeme werden von den CIS-Benchmarks abgedeckt?
Die Benchmarks wurden von einer weltweiten Gemeinschaft aus Fachleuten und Anbietern entwickelt und einer Peer-Review unterzogen. Sie enthalten verbindliche, Schritt-für-Schritt-Anleitungen für mehr als 100 Vorlagen für sichere Konfigurationen, die über 25 Produktfamilien verschiedener Anbieter abdecken.
Viele Benchmark-Einstellungen orientieren sich an den „CIS Critical Security Controls“, wodurch Unternehmen ihre Konfigurationen auf übergeordnete Sicherheitsziele zurückführen können.
Hier erhalten Sie einen Überblick über die Art und den Umfang der von CIS abgedeckten Systeme:
- Cloud-Plattformen und -Infrastruktur: AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud
- Container und Orchestrierung: Docker, Kubernetes, OpenShift
- Datenbanken und Serversoftware: Oracle, Microsoft SQL Server, PostgreSQL, Apache HTTP Server, NGINX, VMware
- Betriebssysteme: Windows, macOS, AIX, RHEL, Ubuntu, Rocky, AlmaLinux, Amazon Linux, IBM i, IBM Z
- Netzwerk- und Sicherheitsgeräte: Cisco, Palo Alto Networks, Juniper, Check Point, Fortinet, F5, pfSense
- Mobile Betriebssysteme: Android, iOS
- Desktop-Software und SaaS: „ “, „Microsoft 365“, „Google Workspace“
- Webbrowser: Chrome, Firefox, Safari
Ganz gleich, ob Sie einen Kubernetes-Cluster einrichten, die Firewall-Regeln auf einem Cisco ASA verschärfen oder eine Windows Server-Installation absichern – die Wahrscheinlichkeit ist groß, dass es einen CIS-Benchmark gibt, der Ihnen präzise Anweisungen zur Sicherheitskonfiguration liefert. Diese Breite und Rückverfolgbarkeit machen die Benchmarks zu einem zuverlässigen, prüfungsfähigen Maßstab für die Sicherheitshygiene in Hybrid- und Multi-Cloud-Umgebungen.
Wenn die CIS-Benchmarks der Schraubenschlüssel sind – der Ihnen die technischen Mittel an die Hand gibt, um Ihre Sicherheitslage zu verbessern –, dann sind die CIS-Kontrollmaßnahmen der Bauplan, der Ihnen aufzeigt, welche Schrauben Sie in welcher Reihenfolge und aus welchem Grund festziehen müssen. Während sich Benchmarks auf Systemkonfigurationen konzentrieren, umfassen Kontrollmaßnahmen ein breiteres Spektrum an Sicherheitsvorkehrungen, darunter Prozesse wie die Reaktion auf Vorfälle, Benutzerschulungen und die Zugriffssteuerung.
Was sind CIS-Kontrollen?
Die CIS-Kontrollmaßnahmen v8,1 sind eine sorgfältig zusammengestellte Sammlung von 18 Schutzmaßnahmen (eine Reduzierung gegenüber den ursprünglich 20), die gängige Angriffsmuster bewährten Abwehrmaßnahmen zuordnen. Diese sind in drei Umsetzungsgruppen (IG1–IG3) unterteilt, wodurch Organisationen ihren Reifegrad entsprechend dem Risiko und den verfügbaren Ressourcen skalieren können. IG1 orientiert sich an den grundlegenden Cyber-Hygiene-Maßnahmen der „ “ und wird häufig als Ausgangsbasis für kleine bis mittelgroße Organisationen herangezogen.
Zu den zentralen Themen gehören:
- Erfassen und überwachen Sie alle Ressourcen (d. h. Hardware, Software, Cloud und SaaS). Lassen Sie nicht zu, dass „ “ und „Shadow IT“ zu „Attacker IT“ werden.
- Wenden Sie sichere Basiswerte an (z. B. CIS-Benchmarks) und automatisieren Sie die Erkennung von Abweichungen.
- Reduzieren Sie Zugriffsrechte auf ein Minimum und setzen Sie strenge Maßnahmen zur Sicherheit von Zugangsdaten durch , um die 22 % der Sicherheitsvorfälle einzudämmen, die nach wie vor auf gestohlene oder missbrauchte Zugangsdaten zurückzuführen sind – wie aus dem „ 2025 Data Breach Investigations Report“ von Verizon hervorgeht.
- Schwachstellen identifizieren und beheben. Aus demselben Bericht über Datenschutzverletzungen ging zudem hervor, dass 20 % von 2025 Vorfällen auf nicht behobene Sicherheitslücken zurückzuführen waren und dass die durchschnittliche Zeit bis zur Behebung 32 Tage beträgt – eine lange Zeitspanne, um einen wirksamen Angriff zu planen, insbesondere auf nicht überwachte Edge-Geräte und VPNs.
- Erstellen Sie einen Plan zur Reaktion auf Vorfälle und üben Sie dessen Umsetzung. Je länger sich ein Angreifer in Ihren Systemen aufhält, desto mehr Türen öffnet er. Laut dem IBM-Bericht „“ ist die durchschnittliche Zeit bis zur Behebung (vom ersten Angriff bis zur vollständigen Eindämmung) im Finanzdienstleistungssektor mit 219 Tagen am längsten – das sind über sechs Monate unentdeckter Schäden.
An Ratschlägen mangelt es den Cybersicherheitsteams zwar nicht, doch nur sehr wenige davon enthalten eine Schritt-für-Schritt-Anleitung. Die CIS Critical Security Controls schließen diese Lücke und decken den gesamten Sicherheitslebenszyklus ab – von der sicheren Konfiguration bis hin zum kontinuierlichen Schwachstellenmanagement. Die Umsetzung dieser Kontrollmaßnahmen kann Unternehmen dabei helfen, bekannte Angriffe abzuwehren und ihre Cyberabwehr zu automatisieren.
Es ist an der Zeit, alles zusammenzufassen. Im nächsten Abschnitt werden wir diesen „Handshake“ näher betrachten: Wie wirken Kontrollmaßnahmen und Benchmarks zusammen, um mehr zu sein als nur „sichere Konfigurationen“? Wie lassen sich die „Was“- und „Wie“-Aspekte in der gesamten Hybrid-Infrastruktur in auditfähige Konfigurationen umsetzen?
Warum ist die Einhaltung der CIS-Vorgaben wichtig?
CIS ist keine Aufsichtsbehörde, wird jedoch häufig herangezogen, um die Übereinstimmung mit regulatorischen Rahmenbedingungen nachzuweisen; daher ist die Einhaltung der Benchmarks und Kontrollmaßnahmen nicht verpflichtend.
Es ist jedoch ratsam, CIS zumindest aufgrund von zwei wesentlichen Vorteilen in Betracht zu ziehen:
- Durch die feste Einbindung der CIS-Benchmark-Einstellungen für bewährte Sicherheitspraktiken in jeden Betriebssystem-us, jedes Netzwerkgerät und jede Cloud-Workload werden die „einfachen Erfolge“ beseitigt, nach denen Cyberangreifer gieren.
- CIS-Kontrollen werden global anerkannten Rahmenwerken wie NIST und PCI DSS zugeordnet und unterstützen Unternehmen dabei, ihre technischen Schutzvorkehrungen und Sicherheitsmaßnahmen an übergeordnete Compliance-Ziele anzupassen.
Diese Zuordnungen allein reichen jedoch für die Prüfungsbereitschaft nicht aus. Prüfer erwarten in der Regel mehr als nur die Übereinstimmung – sie suchen nach konkreten, nachprüfbaren Nachweisen für die Umsetzung, wie beispielsweise Systemkonfigurationen, Verfahren zur Reaktion auf Vorfälle und Aufzeichnungen über Benutzerschulungen, die belegen, dass Kontrollmaßnahmen nicht nur definiert, sondern auch aktiv durchgesetzt werden.
Hier kommen die CIS-Benchmarks ins Spiel. Indem jede „CIS Critical Security Control“ in konkrete Einstellungen für alle gängigen Betriebssysteme, Netzwerkgeräte und Cloud-Dienste umgesetzt wird, verwandeln die Benchmarks abstrakte Best Practices in ein automatisiertes Handeln.
Sobald Sie ein CIS-Profil anwenden, tun Sie gleichzeitig Folgendes:
- Einschränkung der Angriffsmöglichkeiten durch die Beseitigung häufiger Schwachstellen – wie veraltete Patches, Fehlkonfigurationen und unzureichend geschützte Edge-Geräte –, die häufig in der Anfangsphase von Cyberangriffen ausgenutzt werden.
- Erstellung technischer Nachweise wie beispielsweise Konfigurationszustände und Sicherheitsrichtlinien, die Rahmenwerke wie HIPAA, PCI DSS und NIST CSF unterstützen – wobei zu berücksichtigen ist, dass eine vollständige Audit-Bereitschaft auch begleitende Unterlagen wie Richtlinien, Schulungsprotokolle und Pläne zur Reaktion auf Vorfälle erfordert.
- Erstellen Sie eine übersichtliche Compliance-Übersicht , die es Auditoren ermöglicht, Ihre Sicherheitskontrollen auf anerkannte Standards zurückzuführen, wodurch sich die Übereinstimmung und der Reifegrad leichter nachweisen lassen.
Auch die finanziellen Vorteile der Einhaltung der CIS-Vorschriften lassen sich kaum übersehen. Die Kosten – angefangen bei der Meldepflicht bis hin zu Bußgeldern, Rechtsstreitigkeiten und Kundenabwanderung – scheinen sich gegenseitig zu verstärken, sodass sie die Gewinne, die Ihr Unternehmen zuvor erzielt hat, rasch aufzehren können.
Selbst bei den sorgfältigsten Sicherheitsvorkehrungen können Sicherheitsprobleme wie Fehlkonfigurationen dennoch durchrutschen – und wenn dies geschieht, führen sie oft zu kostspieligen Sicherheitsverletzungen.
CIS-Benchmarks sollen das Risiko von Fehlkonfigurationen verringern, indem sie sichere Konfigurationsrichtlinien für Cloud-Plattformen und andere Systeme bereitstellen. Zwar tragen sie dazu bei, viele häufig auftretende Probleme zu beheben, doch fallen nicht alle Fehlkonfigurationen in der Cloud in ihren Anwendungsbereich, insbesondere solche, die sich auf die Architektur, die Identitätsverwaltung oder die Zugriffsgestaltung beziehen.
Ebenso wichtig ist die Vertrauensdividende. Kunden, Versicherer und Partner nehmen zunehmend Sicherheitsklauseln in Verträge auf – nicht nur, um die Einhaltung von Vorschriften zu gewährleisten, sondern auch, um ihr eigenes Risiko durch Dritte zu verringern.
Die Implementierung von CIS-konformen Konfigurationen kann dazu beitragen, das Engagement für bewährte Sicherheitsverfahren zu demonstrieren, doch sie stellen nur einen Teil des Gesamtbildes der Compliance dar. Prüfer und Versicherer verlangen in der Regel zusätzliche Nachweise für Maßnahmen zur Risikominderung, wie beispielsweise Schwachstellenmanagement, „ “ (Planung der Reaktion auf Sicherheitsvorfälle) sowie Benutzerschulungen, um die allgemeine Sicherheitslage einer Organisation zu bewerten.
[Lesen Sie auch: Was ist Risikomanagement? [Ein vereinfachter Überblick]
Das Verständnis für die Bedeutung der Einhaltung der CIS-Richtlinien bildet eine solide Grundlage für die Absicherung von Systemen und die Einhaltung bewährter Verfahren der Branche. Um jedoch fundierte Entscheidungen über das Sicherheitskonzept Ihres Unternehmens treffen zu können, ist es unerlässlich zu verstehen, wie sich CIS im Vergleich zu anderen Compliance- und Sicherheitsstandards darstellt.
Wir haben uns für zwei äußerst renommierte Open-Source-Frameworks entschieden: CIS und NIST. CIS bietet detaillierte, schrittweise Checklisten zur Absicherung für bestimmte Technologien an, und das NIST stellt ein übergreifendes, risikobasiertes Rahmenwerk zur Verfügung, das Organisationen dabei unterstützt, zu entscheiden, welche Kontrollmaßnahmen sie benötigen und warum.
Sie werden feststellen, dass es bei der Umsetzung von Cybersicherheits-Frameworks im Zusammenhang mit „“ oft keine Entweder-oder-Entscheidung ist. Wir werden untersuchen, wann und wo Sie Strategie und Praxis lückenlos miteinander verbinden.
Was ist der Unterschied zwischen CIS und NIST?
Stellen Sie sich Leitlinien zur Cybersicherheit als ein Kontinuum vor. Auf der einen Seite steht die Strategie: Grundsätze und Richtlinien, die Führungskräften dabei helfen, zu entscheiden, was gesichert werden soll und warum. Am anderen Ende des Spektrums steht die Taktik: die schrittweisen Einstellungen, die Richtlinien in nachweisbare Schutzmaßnahmen umsetzen. CIS und NIST bilden die beiden Endpunkte dieser Skala.
| Funktionen | GUS | NIST |
|---|---|---|
| Zweck | Eine verbindliche Checkliste mit kritischen Sicherheitskontrollen und Benchmarks, die bestimmte Systeme bereits ab der Installation absichern | Ein Rahmenwerk für das Risikomanagement und ein Katalog von Sicherheitsmaßnahmen, die Ihnen dabei helfen, die Cybersicherheit unternehmensweit zu priorisieren und zu steuern |
| Geltungsbereich | Konsequent enger gefasst: Betriebssysteme, Netzwerkgeräte, Cloud-Dienste und Workloads | Umfassend und technologieunabhängig: von der Risikobereitschaft der Führungskräfte bis hin zu Abhängigkeiten in der Lieferkette |
| Am besten geeignet für | Teams, die schnelle, messbare Erfolge benötigen, insbesondere kleine und mittelgroße IT-Abteilungen mit einer schlanken Sicherheitsbelegschaft | Etablierte oder regulierte Organisationen, die ein Top-down-Programm aufbauen (z. B. in Anlehnung an NIST CSF 2,0 oder SP 800-53 Rev. 5) |
| Granularität | „So sorgen Sie für positive Ergebnisse“ – mit genauen Konfigurationswerten und Skripten, die Sie noch heute automatisieren können | „Wie das in der Praxis aussieht“ auf politischer Ebene, wobei die Auswahl der Steuerelemente und die technischen Einstellungen Ihnen überlassen bleiben |
| Beziehung | CIS veröffentlicht Zuordnungsübersichten zu NIST SP 800-53 Rev. 5 und dem Cybersecurity Framework (CSF) und gewährleistet damit die Rückverfolgbarkeit zwischen taktischen Schutzmaßnahmen und strategischen Risikomanagementzielen | NIST ist explizit den CIS-Kontrollmaßnahmen zugeordnet, sodass Sie, sobald Sie sich für eine NIST-Funktion entschieden haben, eine entsprechende CIS-Sicherheitsmaßnahme abrufen können, um diese umzusetzen |
Warum es bei einer effektiven Compliance selten um eine „Entweder-oder“-Entscheidung geht
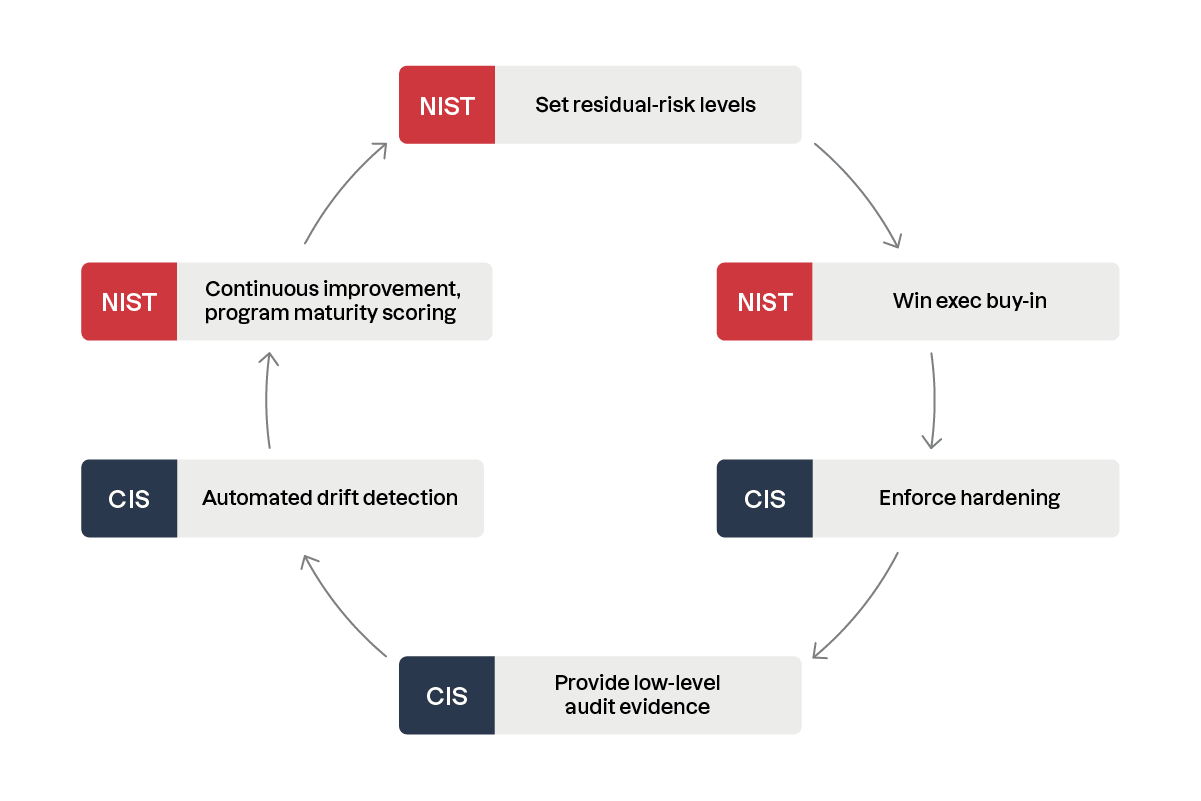
Die meisten Sicherheitsstrategien erfordern eine Kombination aus beidem. Ein gängiges Vorgehen wäre Folgendes:
- Beginnen Sie mit dem NIST, um Risiken zu identifizieren und zu bewerten, akzeptable Restrisikostufen festzulegen und die Zustimmung der Führungskräfte zu gewinnen.
- Setzen Sie CIS-Benchmarks ein, um Sicherheitsmaßnahmen durchzusetzen, Anforderungen an detaillierte Prüfnachweise zu erfüllen und die Erkennung von Abweichungen von diesen Referenzwerten zu automatisieren.
- Kehren Sie zum NIST zurück, um die kontinuierliche Verbesserung und die Bewertung der Programmreife sicherzustellen.
So führen beispielsweise Gesundheitsdienstleister häufig NIST-CSF-Bewertungen durch, um den Aufsichtsbehörden gerecht zu werden, und setzen anschließend CIS-Benchmarks an klinischen Endpunkten um, wo Fehlkonfigurationen zu Fragen von Leben und Tod werden können.
Wenn Sie einen Fahrplan und ein Governance-Modell benötigen, ist das NIST Ihr Leitstern. Wenn Sie Aufträge für das morgige Änderungsfenster benötigen, ist CIS die schnellste Lösung. Und wenn die Prüfer anklopfen und nachweisen, dass sich Ihre gehärteten Builds lückenlos von einer CIS-Sicherheitsmaßnahme bis hin zu einer NIST-Kontrollmaßnahme zurückverfolgen lassen, profitieren Sie vom Besten aus beiden Welten: Strategie mit Nachweis.
[Lesen Sie auch: Was ist Compliance-Management? Arten und Tipps zur Verbesserung]
Nun kommt der spannende Teil: die Umsetzung der übergeordneten Theorie in Änderungsaufträge, Skripte und „Lunch-and-Learn“-Veranstaltungen, die tatsächlich etwas an Ihrer Risikosituation bewirken.
Wie kann ich CIS-Kontrollmaßnahmen in meinem Unternehmen umsetzen?
In den ruhigen Momenten zwischen „Server bereitgestellt“ und „Server geschützt“ häufen sich Konfigurationsfehler. CIS-Kontrollen schließen diese Lücke, noch bevor der erste Port-Scan überhaupt stattfindet – ganz ohne spekulative Budgetplanung.
Hier finden Sie einen praktischen, fünfstufigen Leitfaden, der Sie von „guten Absichten“ zu einer ausgereiften IT-Infrastruktur führt:
- Führen Sie eine Realitätsprüfung durch. Schnell. Scannen Sie ein repräsentatives System, wie beispielsweise einen Windows Server, einen Cisco ASA oder eine vereinzelte EC2 -Instanz. Innerhalb weniger Minuten erhalten Sie einen Bericht, in dem jeder nicht bestandene Benchmark durch rote Warnmeldungen gekennzeichnet ist.
- Wählen Sie Ihr IG und Ihr Ziel aus. CIS unterteilt die 18 Kontrollmaßnahmen in drei Umsetzungsgruppen, die sich grob in zwei Aufwandsstufen einteilen lassen:
• IG1: Grundlegende Cyberhygiene, die jede Organisation an erster Stelle priorisieren sollte • IG2/IG3: Zunehmend tiefgreifendere Maßnahmen für größere Angriffsflächen oder strengere Vorschriften
- Sichern und automatisieren. Sobald Sie Schwachstellen identifiziert haben, standardisieren Sie sichere Konfigurationen in Ihrer gesamten Umgebung. Verwenden Sie CIS-Build-Kits, Gruppenrichtlinienobjekte (GPOs) oder Konfigurationsmanagement-Tools wie Ansible oder Chef, um Einstellungen in großem Maßstab durchzusetzen. Automatisieren Sie die Bereitstellung, wo immer dies möglich ist, um sicherzustellen, dass neue Ressourcen von Anfang an den Vorschriften entsprechen und auch langfristig sicher bleiben.
- Messen Sie das, worauf es ankommt. Was man nicht misst, kann man nicht verbessern. Sobald die Kontrollmaßnahmen eingeführt sind, sollten Sie deren Wirksamkeit anhand von Kennzahlen wie der Kontrollabdeckung, der Verringerung von Vorfällen und der Zeit bis zur Behebung nachverfolgen. Nutzen Sie Dashboards oder Compliance-Tools, um den Fortschritt system- und teamübergreifend zu veranschaulichen. Regelmäßige Messungen bestätigen nicht nur Ihre Bemühungen, sondern helfen Ihnen auch dabei, Prioritäten für die nächsten Korrekturmaßnahmen zu setzen, und verdeutlichen den Stakeholdern den Nutzen.
- Schulen Sie Ihre Mitarbeiter, denn Angreifer greifen nach wie vor an. Technologie allein kann menschliches Versagen nicht verhindern –74 % aller Sicherheitsvorfälle werden durch Fehler, gestohlene Zugangsdaten und Social Engineering verursacht. Integrieren Sie bei jeder Einführung kurze, szenariobasierte Schulungen sowie „ “-Phishing- -Übungen.
Scannen, Priorisieren, Automatisieren, Messen und Schulen – diese fünf Komponenten werden das CIS von einer PDF-Datei auf einem gemeinsamen Laufwerk in ein lebendiges Kontrollsystem verwandeln, das Ihr Sicherheitsniveau messbar verbessert und sowohl technische als auch menschliche Risiken verringert.
Nachdem Sie nun den fünfstufigen Umsetzungsplan kennen, wollen wir uns die Instrumente ansehen, auf die sich Unternehmen traditionell stützen, um die Einhaltung der CIS-Vorgaben zu gewährleisten. Das Verständnis dieser Tools – und ihrer Grenzen – verdeutlicht, warum viele Teams zunehmend auf stärker integrierte Echtzeit-Ansätze umsteigen, die die Einhaltung von Vorschriften mit den übergeordneten Sicherheitsabläufen in Einklang bringen.
Welche Arten von Tools werden üblicherweise zur Gewährleistung der CIS-Konformität eingesetzt?
Jedes Sicherheits- und Compliance-Rahmenwerk – sei es CIS, NIST, „ “, PCI DSS, HIPAA oder ISO – beginnt am selben Punkt: Transparenz. Bevor Sie irgendetwas bewerten, absichern, beheben oder nachweisen können, müssen Sie wissen, was sich in Ihrer Umgebung befindet. Das bedeutet, dass Sie über eine genaue Echtzeit-Übersicht über die Geräte und die darauf ausgeführte Software verfügen müssen. Ohne dies ruht jede andere Kontrollmaßnahme auf einem wackeligen Fundament.
Diese Kategorien spiegeln zudem eine Reifekurve wider – von reaktiven, fragmentierten Maßnahmen hin zu einer proaktiven, einheitlichen Steuerung. Unternehmen, die auf isolierte Tools zurückgreifen, befinden sich häufig in einer Situation, in der sie ständig nur noch „Feuer löschen“ müssen, während diejenigen, die ihre Funktionen bündeln, schneller, selbstbewusster und widerstandsfähiger agieren können.
Bislang haben Unternehmen ein Flickwerk aus Einzellösungen zusammengestellt, um diesen Weg annähernd nachzubilden. Diese Instrumente lassen sich im Allgemeinen in fünf Kategorien einteilen:
- Transparenz und Bestandsaufnahme: Bevor mit einer Bewertung oder Durchsetzung begonnen werden kann, benötigen Unternehmen einen vollständigen und aktuellen Überblick über ihre Umgebung. Herkömmliche „ “-Tools zur Erfassung von IT-Ressourcen und zur Software-Bestandsaufnahme arbeiten häufig isoliert voneinander, basieren auf regelmäßigen Scans oder erfordern einen manuellen Abgleich zwischen den verschiedenen Systemen. Dies führt zu blinden Flecken, veralteten Daten und inkonsistenten Bestandsaufnahmen – insbesondere in hybriden oder dynamischen Umgebungen. Ohne Echtzeit-Transparenz über die vorhandenen Geräte und Anwendungen sind Unternehmen gezwungen, reaktiv zu handeln, und nicht in der Lage, Risiken einzuschätzen oder Kontrollmaßnahmen zuverlässig durchzusetzen. Transparenz ist nicht nur der erste Schritt – sie ist die Grundlage für alle weiteren Kontrollmaßnahmen.
- Bewertung: Tools wie das „ “ oder das „CIS Controls Self Assessment Tool“ (CSAT) sowie Schwachstellenscanner, die Unternehmen dabei unterstützen, ihren Compliance-Status zu bewerten und den Reifegrad hinsichtlich der Kontrollmaßnahmen zu verfolgen, indem sie Dashboards für die Führungskräfte erstellen. Allerdings handelt es sich hierbei oft um eigenständige Tools, die nicht in Echtzeit-Telemetrie- oder Durchsetzungssysteme integriert sind, was die Validierung von Ergebnissen, die Erkennung von Abweichungen oder die Auslösung von Korrekturmaßnahmen erschwert.
- Sicherheitshärtung: „Config-as-Code“-Tools (z. B. Ansible, Puppet) und Cloud-native Dienste (z. B. AWS Config Conformance Packs, Azure Policy Initiatives) ermöglichen es Teams, CIS-konforme Einstellungen in ihre Infrastruktur zu integrieren. Diese Tools können zwar sehr leistungsfähig sein, erfordern jedoch oft fundiertes Fachwissen, sind in hybriden Umgebungen anfällig und lassen eine kontinuierliche Validierung vermissen. Ohne Echtzeit-Transparenz lässt sich nur schwer feststellen, ob Konfigurationen nach der Bereitstellung weiterhin den Vorschriften entsprechen.
- Behebung: Sobald Risiken oder Fehlkonfigurationen identifiziert wurden, besteht der nächste Schritt darin, diese zu beheben. Herkömmliche Sanierungsansätze beinhalten häufig manuelle Arbeitsabläufe, Ticket-Systeme oder Skripte, für deren Ausführung spezialisierte Teams erforderlich sind. Diese Methoden sind langsam, fehleranfällig und lassen sich nur schwer skalieren, insbesondere wenn Zeit eine entscheidende Rolle spielt. Einige Unternehmen versuchen, die Fehlerbehebung mithilfe von Orchestrierungstools zu automatisieren; diese sind jedoch häufig nicht mit den Systemen vernetzt, die die Probleme ursprünglich erkennen. Ohne eine enge Verzahnung von Erkennung und Reaktion wird die Behebung von Sicherheitsvorfällen eher zu einem Engpass als zu einer Schutzmaßnahme.
An dieser Stelle wird der Wechsel von reaktiv zu proaktiv entscheidend. Bei der Absicherung geht es darum, Probleme zu verhindern, bevor sie auftreten – bei der Behebung geht es darum, zu reagieren, wenn sie auftreten. Ein ausgereiftes Compliance-Programm reagiert nicht nur auf Abweichungen oder Schwachstellen, sondern antizipiert und verhindert diese durch kontinuierliche Durchsetzung und Transparenz in Echtzeit.
- Nachweis und Berichterstattung: Wirtschaftsprüfer verlangen Belege. CSAT-Exporte, SIEM-Dashboards und Berichte von Schwachstellenscannern können diese Informationen liefern, doch der Abgleich dieser Daten über verschiedene Tools hinweg ist oft mit inkonsistenten Zeitstempeln, Abweichungen bei den Assets und isolierten Datenbeständen verbunden. Das Ergebnis? Ein uneinheitliches Compliance-Konzept, das sich unter Druck nur schwer rechtfertigen lässt.
Der Reifegrad Ihres Compliance-Programms hängt direkt davon ab, wie schnell und präzise Sie diesen Zyklus durchlaufen können. Je schneller und sicherer Sie dies umsetzen können, desto widerstandsfähiger wird Ihr Unternehmen.
Der Einsatz mehrerer Tools kann jedoch zu einem fragmentierten Ansatz führen, der häufig operative Reibungsverluste verursacht, das Risiko erhöht und kritische Lücken hinterlässt. Ohne eine Integration zwischen zentralen Prozessen wie Erkennung, Durchsetzung und Berichterstattung fällt es den Teams schwer, Erkenntnisse zügig in Maßnahmen umzusetzen, was die Reaktionszeiten verlängert und das Vertrauen in die Compliance-Bemühungen untergräbt. Und wenn ein Zero-Day-Angriff auftritt, lautet die Frage nicht nur „Sind wir anfällig?“ – sondern „Wie schnell können wir die Schwachstelle finden und beheben?“
Deshalb ist eine einheitliche Plattform so wichtig. Durch die Zusammenführung dieser fünf Funktionen in einem einzigen Echtzeitsystem beseitigen einheitliche Plattformen die Ineffizienzen isolierter Tools und ermöglichen es den Teams, schneller und mit größerer Sicherheit zu handeln. Dieser Wandel ermöglicht es Unternehmen zudem, von einer reaktiven Compliance zu einer proaktiven Sicherheit überzugehen, indem sie die Behebung von Sicherheitslücken automatisieren, ohne dabei den Geschäftsbetrieb zu beeinträchtigen.
| Funktionen | Traditionelle Toolchain | Einheitliche Plattform |
|---|---|---|
| Transparenz und Lagerbestand | Regelmäßige Überprüfungen, isolierte Bestandslisten, uneinheitliche Bestandsaufnahmen | Echtzeit-Erfassung und Bestandsaufnahme von Ressourcen als Grundlage für alle Sicherheits- und Compliance-Workflows |
| Bewertung | Manuelle Scans, CSAT-Exporte, statische Dashboards | Kontinuierliche Bewertung durch Echtzeit-Telemetrie, Risikopriorisierung und Kontextbewusstsein |
| Härten | „Config-as-Code“, Cloud-Richtlinien, manuelle Durchsetzung | Automatisierte Durchsetzung und Abweichungskorrektur in hybriden Umgebungen |
| Behebung | Manuelle Arbeitsabläufe, Ticket-Systeme, isolierte Koordinationswerkzeuge | Integrierte Echtzeit-Workflows zur Fehlerbehebung, die eng mit Erkennungsregeln und der Richtlinienverwaltung verknüpft sind |
| Nachweis und Berichterstattung | Isolierte Protokolle, Exporte aus SIEM-Systemen und Scannern, manuelle Abgleichung | Prüfungssichere Dashboards mit einheitlichen Echtzeitdaten und nachvollziehbaren Nachweisen zur Einhaltung von Vorschriften |
Die Grenzen herkömmlicher Toolchains liegen auf der Hand: Sie sind fragmentiert, reagieren nur auf Veränderungen und passen sich nur langsam an. Da die Compliance-Anforderungen immer komplexer werden und sich Bedrohungen rasch weiterentwickeln, benötigen Unternehmen einen stärker integrierten und intelligenteren Ansatz.
An dieser Stelle kommt Tanium ins Spiel. Durch die Zusammenführung von Transparenz, Kontrolle und Reaktionsfähigkeit auf einer einzigen Plattform ermöglicht Tanium Unternehmen, die Einhaltung von Vorschriften zu optimieren, Risiken zu minimieren und schnell sowie in großem Maßstab sicher zu agieren.
Wie Tanium bei der Einhaltung von Vorschriften hilft
Tanium Risk & Compliance vereint Bewertung, Durchsetzung und Berichterstattung auf einer einzigen Plattform, wodurch die Notwendigkeit entfällt, isolierte Tools miteinander zu verknüpfen oder die Einhaltung von Vorschriften manuell zu überprüfen.
Unsere Plattform bewertet Systeme anhand von CIS-Benchmarks unter Verwendung von Echtzeit-Telemetriedaten kontinuierlich, behebt Abweichungen automatisch und konsolidiert Prüfungsnachweise, darunter Bestandslisten, den Compliance-Status und historische Änderungen.
Als Teil der „ “ arbeitet Tanium Autonomous Endpoint Management (AEM) im Bereich „Risk & Compliance“ mit Lösungen für die Bestandserfassung, das Patch-Management, die Durchsetzung von Konfigurationen und die Erkennung von Bedrohungen zusammen. Zusammen sorgen diese Funktionen für Transparenz in Echtzeit, eine Priorisierung von Schwachstellen und eine optimierte Behebung – und schließen damit die Lücke, die herkömmliche Einzellösungen oft offen lassen.
Durch kontinuierliche Überwachung, Workflow-Automatisierung und umfassende Partnerintegrationen versetzt Tanium Unternehmen in die Lage, eine kontinuierliche Compliance zu gewährleisten und eine widerstandsfähige Sicherheitslage aufzubauen – eine, die für Audits, Bedrohungen und alles dazwischen gerüstet ist.
Tanium AEM versetzt Unternehmen in die Lage, sich ständig weiterentwickelnden regulatorischen Anforderungen und neu auftretenden Bedrohungen immer einen Schritt voraus zu sein und gleichzeitig den Betriebsaufwand zu senken, Compliance-Workflows zu optimieren sowie eine engere Zusammenarbeit zwischen IT-, Sicherheits- und Betriebsteams zu fördern.
Vereinbaren Sie noch heute eine kostenlose, maßgeschneiderte Vorführung unter , um zu erfahren, wie Tanium Teams dabei unterstützt, den Übergang von reaktiven Checklisten zu einer in Echtzeit verfügbaren, auditfähigen Sicherheit zu vollziehen.

