Auf die Frage nach der Konvergenz von IT-Operations- und Sicherheitsteams legten die Teilnehmer einige unerwartete Daten offen. Die Teilnehmer antworteten, dass in den letzten zwei Jahren weniger Cyberangriffe gemeldet wurden. Angesichts der Tatsache, dass viele in der Branche sich an die Anzahl der gemeldeten Cyberangriffe gewöhnt haben, die Jahr für Jahr zugenommen haben, veranlasste die überraschende Erkenntnis dieser Umfrage Gabe Knuth, Senior Analyst bei der Enterprise Strategy Group (ESG) und Autor des Berichts, die Daten weiter zu untersuchen.
In diesem Beitrag heben wir einige bemerkenswerte Datenpunkte aus dem ESG-Bericht, Die wachsende Rolle von KI bei Endpunktmanagement und Sicherheitskonvergenz, sowie einige der Erkenntnisse von Knuth hervor. Schließlich vergrößern wir uns, um die breiteren Fragen der IT-Visibilität und der Qualifikationslücke im Sicherheitsbetrieb zu betrachten, die dieser Bericht aufwirft.
Die Beziehung zwischen IT-Visibilität und der Qualifikationslücke im Betrieb
Im Gespräch mit dem Tanium-Team über die Umfrageergebnisse hat Knuth insbesondere eine Frage zur Umfrage herausgefunden: Hat Ihre Organisation eine Art von Cyberangriff erlebt, bei dem der Angriff selbst durch die Ausnutzung eines unbekannten, nicht verwalteten oder schlecht verwalteten Endpunkts begann? Diagramm 1, Diagrammelement
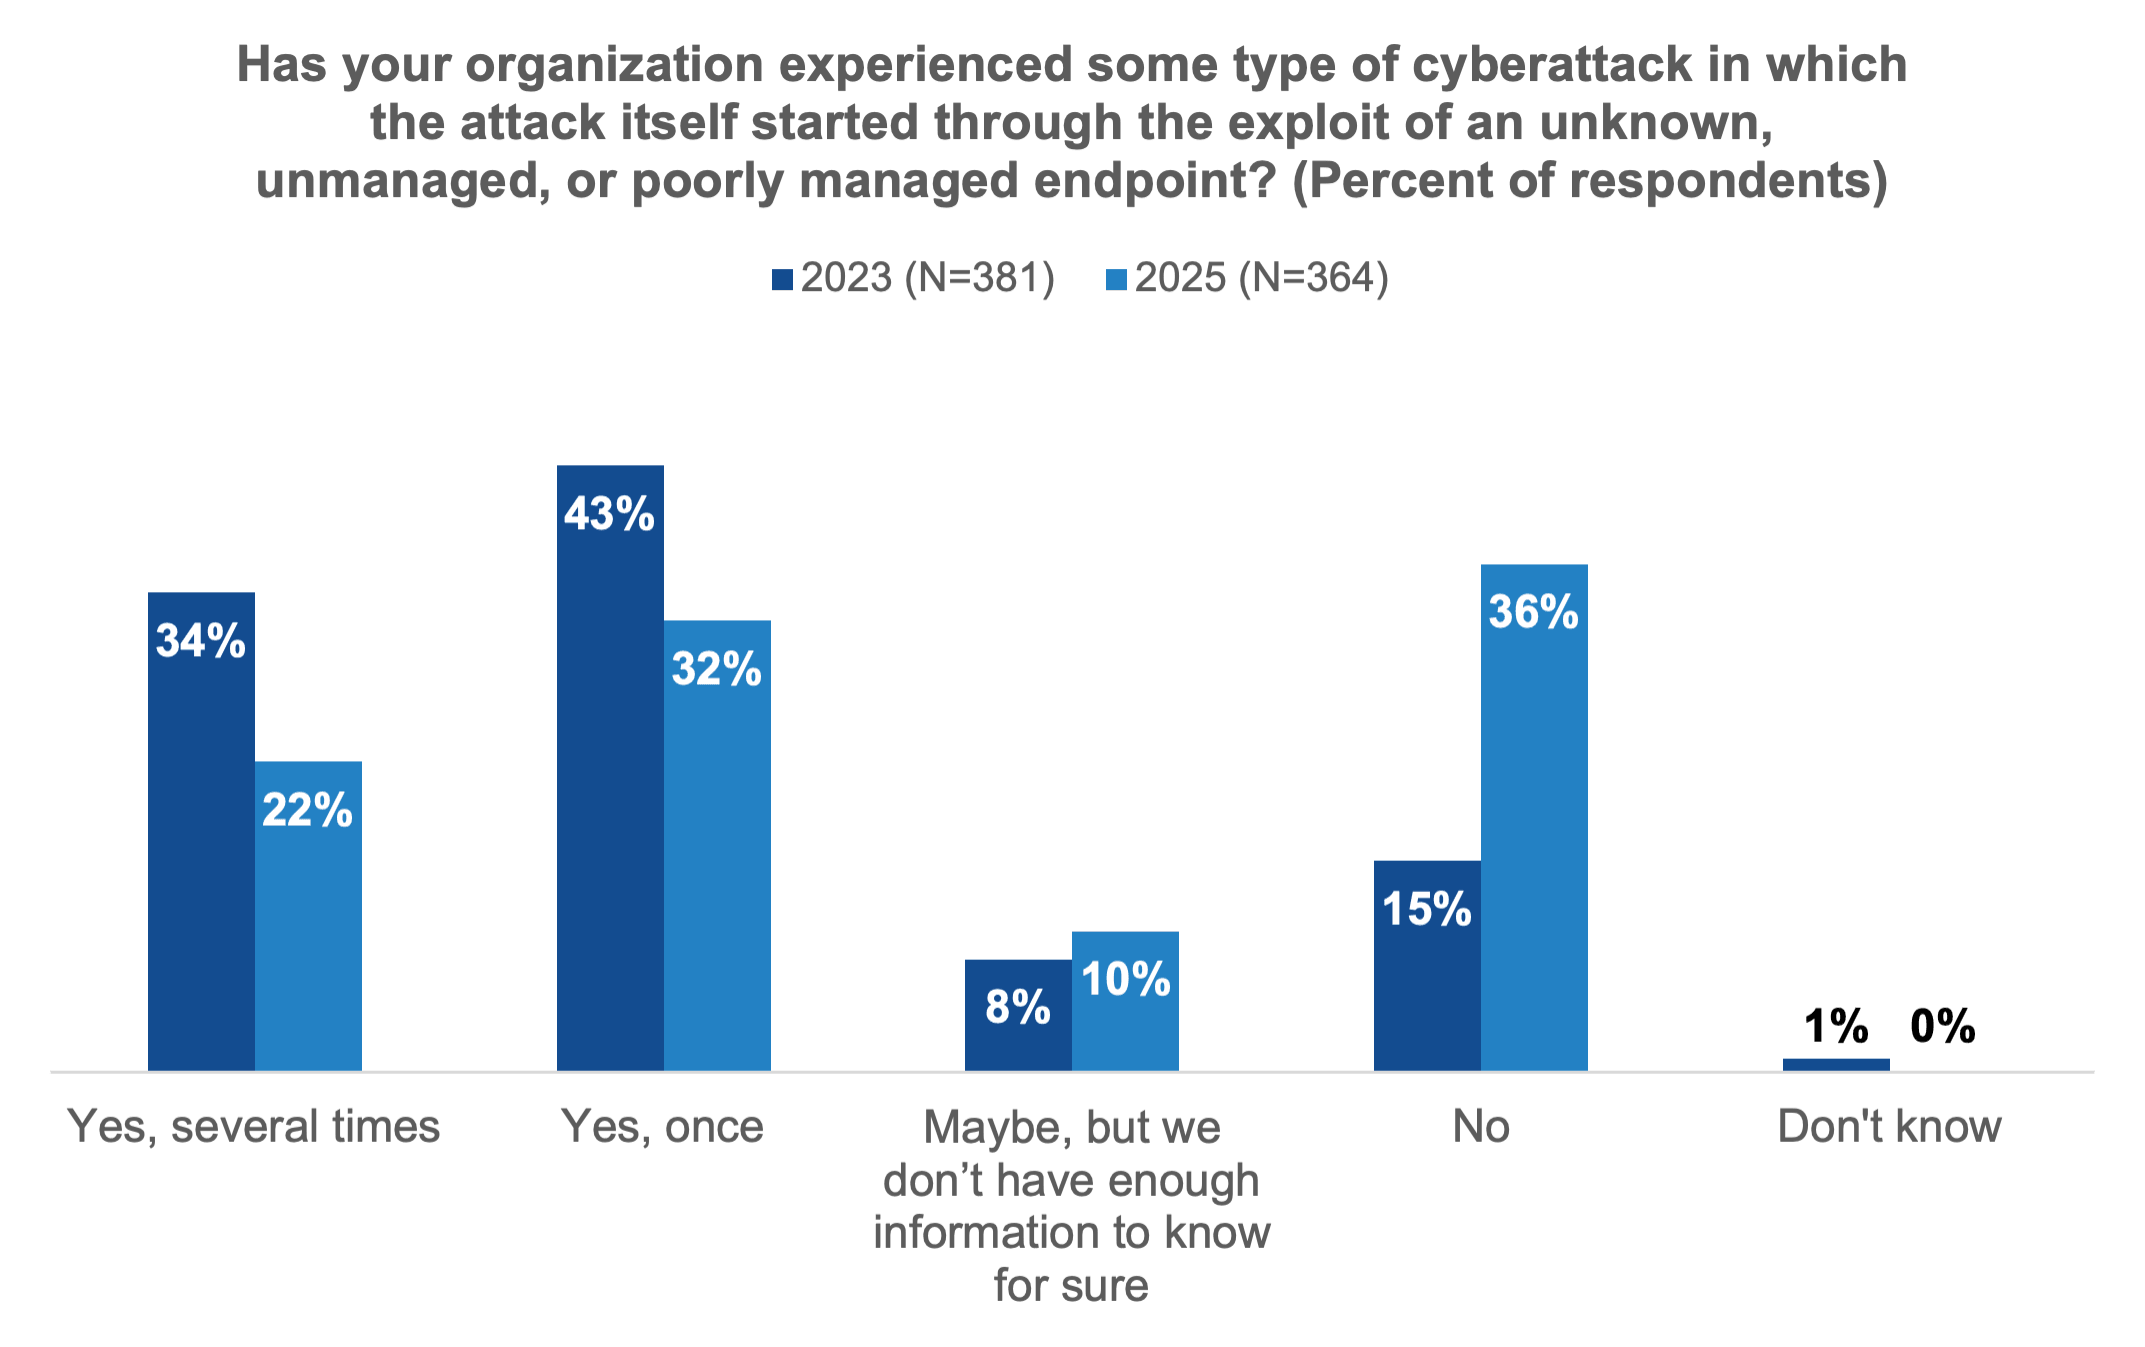
Vierundfünfzig Prozent der Befragten gaben an, mindestens einen solchen Cyberangriff erlitten zu haben, von denen 22 % mehrere berichteten. Dies stellt einen signifikanten Rückgang gegenüber den 77 % der Befragten dar, die einen oder mehrere solcher Angriffe bei einem Rückgang von 2023—a um 23 % meldeten.
Nicht nur wurden insgesamt weniger Angriffe gemeldet, sondern auch der Prozentsatz der Befragten, die behaupten, keine Cyberangriffe mehr als verdoppelt zu haben, von 15 % im Jahr 2023 auf 36 % im Jahr 2025.
Das ist toll, oder? Mission erreicht! Gut gemachte IT-Ops und Sicherheitsteams.
Nun, nicht so schnell, warnt Gabe Knuth. Wir müssen zunächst überlegen, was seine weitere Analyse ergeben hat.
Durch den Vergleich dieser Daten zwischen ausgereiften Organisationen und den Lücken in den Berichtskompetenzen sagte Knuth dem Tanium-Team: „Personen, die sagten, dass sie Kompetenzlücken in Bereichen wie Schwachstellenmanagement und Vorfallberichterstattung hatten, antworteten ebenfalls mit ziemlicher Wahrscheinlichkeit mit „vielleicht“ oder „nein“. Darüber hinaus berichteten ausgereifte Teams „mehr Cyberangriffe, weil sie mehr Cyberangriffe sehen.“
Interessanterweise spekuliert Knuth, dass ausgereiftere Teams dazu neigen werden, eine höhere Anzahl von Cyberangriffen zu melden – nicht, weil sie häufiger anvisiert werden, sondern weil ihre größere Transparenz und ihr Bewusstsein für ihre IT-Umgebungen es ihnen ermöglichen, mehr Vorfälle zu erkennen.
Mit anderen Worten, Teams mit eingeschränkter Sichtbarkeit und Qualifikationslücken können einfach die Anzeichen verpassen. Es geht nicht darum, dass Angriffe nicht stattfinden, sondern dass sie unbemerkt bleiben, maskiert durch einen Mangel an Wahrnehmungs- und Erkennungsfähigkeit.
Warum dies für Tanium wichtig ist
Bei Tanium sind Visibilität und Sicherheit der Kern unserer Mission. Tatsächlich deuten die Daten darauf hin, dass einer der wichtigsten Vorteile der Koordination der Bemühungen der IT-Operations- und Sicherheitsteams ein erhöhtes Bewusstsein ist, was zu Folgendem führt:
- Größere Sichtbarkeit potenzieller Probleme
- Eine höhere Wahrscheinlichkeit, Probleme zu erkennen, zu verhindern und zu lösen
Eine gemeinsame Ansicht durch einheitliche Tools und Prozesse zu teilen, hilft dabei, Silos aufzuschlüsseln und das Situationsbewusstsein zu verbessern.
Aber lassen Sie uns klarstellen: Die einfache Zusammenführung von Teams löscht nicht die zugrundeliegende Qualifikationslücke. Und in einer Umgebung, die „mehr mit weniger“ macht, bleibt die Suche und Bindung von qualifiziertem Personal eine Herausforderung.
Visibilität ist Bewusstsein: So stärken Sie es
Wenn ausgereifte Teams mehr Cyberangriffe erkennen, nur weil sie besser ausgestattet sind, um sie zu sehen, dann ist Visibilität nicht nur eine technische Metrik, sondern ein strategischer Vorteil.
Um die Lücke zwischen wahrgenommener und tatsächlicher Sicherheit zu schließen, sollten Unternehmen die Sichtbarkeit sowohl in der Infrastruktur als auch im Betrieb priorisieren.
Hier sind zwei praktische Möglichkeiten, um die Visibilität zu stärken:
- Vereinheitlichen Sie IT-Operations- und Sicherheitsbemühungen: Unterbrechen Sie Silos, indem Sie diese Teams um gemeinsam genutzte Tools, Daten und Workflows koordinieren. Eine zentrale Ansicht Ihrer Umgebung ermöglicht die Erkennung von Bedrohungen in Echtzeit und schnellere, effektivere Reaktionen. Diese Integration ermöglicht es Teams, Probleme effektiver zu erkennen und auf Vorfälle mit größerer Agilität und Präzision zu reagieren.
- Überprüfen Sie Ihre Endpunkt- und Asset-Visibilität: Werfen Sie einen kritischen Blick auf Ihre Endpunkterkennungs- und Asset-Management-Praktiken. Haben Sie einen zuverlässigen Bestand an Geräten, die auf Ihr Netzwerk zugreifen? Werden sie gepatcht, konform und überwacht? Jeder unbekannte oder nicht verwaltete Endpunkt ist ein potenzieller Angriffsvektor. Wenn Sie nicht wissen, was Sie haben, können Sie es nicht verwalten oder sichern.
Die Verbesserung der Visibilität ist ein wichtiger erster Schritt – aber die Visibilität allein reicht nicht aus. Sobald Organisationen sehen können, was in ihren Umgebungen passiert, besteht die nächste Herausforderung darin, schnell und konsistent auf diese Erkenntnisse zu reagieren. Hier kommt das autonome Endpunktmanagement (AEM) ins Spiel.
Die Rolle des autonomen Endpunktmanagements
AEM gewinnt an Zugkraft, da es die wachsende Komplexität von Endpunktumgebungen und die sich vergrößernde Qualifikationslücke direkt adressiert.
Und die guten Nachrichten? Gabe glaubt, dass das Interesse an AEM himmelhoch ist.
Mit KI und Automatisierung im Kern ist AEM darauf ausgerichtet, Unternehmen dabei zu unterstützen, sich von Bewusstsein zu Handeln zu bewegen – in großem Maßstab und mit Zuversicht.
Die Dringlichkeit ist klar: 46 % der Befragten identifizierten die Implementierung von KI und maschinellem Lernen als eine große Qualifikationslücke und übertrafen sogar die Cloud- und SaaS-Sicherheit (die mit 38 % den zweiten Platz erreichte). Angesichts dieses Mangels wenden sich Unternehmen nicht nur der Effizienz, sondern auch der Resilienz hin zur Automatisierung.
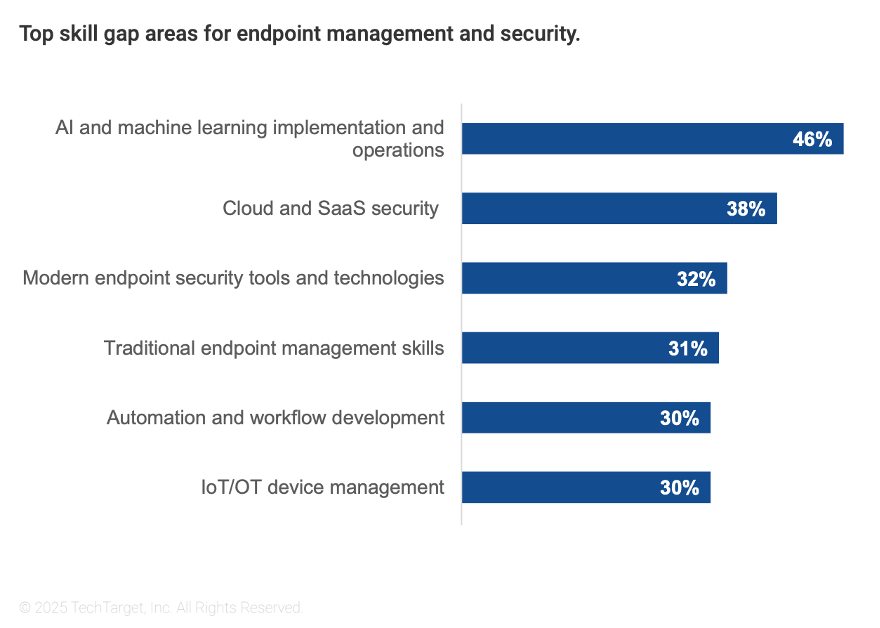
Diese Momentaufnahme der wichtigsten Qualifikationslücken zeigt, wie ausgelastet IT- und Sicherheitsteams geworden sind. Da die Komplexität wächst und die Expertise schwieriger zu finden ist, suchen Unternehmen nach intelligenteren, skalierbareren Wegen, um mitzuhalten.
Und genau hier beginnt AEM zu liefern.
Überbrückung der Kompetenzlücke mit Automatisierung
Eine der vielversprechendsten Möglichkeiten, diese Lücke zu schließen, ist die Automatisierung ohne Code und mit niedrigem Code. Dieser Ansatz ermöglicht es weniger erfahrenen Mitarbeitern, automatisierte Workflows zu verwalten – und sogar zu erstellen, die traditionell ein tiefes technisches Fachwissen erfordern. Durch die manuelle Auslagerung intensiver, sich wiederholender, fehleranfälliger Prozesse können sich Teams auf Initiativen mit höherem Wert konzentrieren, die Ergebnisse und Effizienz verbessern.
Automatisierung ist jedoch kein Plug-and-Play. Die Orchestrierung von Aktionen über mehrere Produkte hinweg ist grundsätzlich komplex – jedes Tool verfügt über seine eigenen APIs, Datenmodelle und Umgebungsannahmen. Organisationen können nicht davon ausgehen, dass sie alles über Nacht reißen und ersetzen. Hier bietet AEM sofort einsatzbereite Tools, die notwendig sind, um sich anmutig von diesen spröden, manuellen Workflow-Prozessen zu entfernen.
Besorgnis um Kontrolle und Risiko verringern
Es ist natürlich, dass einige Teammitglieder bei der Automatisierung zögern. Es kann sich anfühlen, als würden Sie die Sichtbarkeit verlieren und die Kontrolle aufgeben.
Um Vertrauen aufzubauen und eine sichere Akzeptanz zu gewährleisten, sollten Organisationen:
- Bieten Sie datengesteuerte Echtzeiteinblicke in die erwartete Erfolgsrate automatisierter Aktionen wie automatisiertes Patching oder Update-Bereitstellungen. Dies gibt Teams das Vertrauen, dass sie auf die Schaltfläche „Eingabe“ klicken müssen.
- Stellen Sie sicher, dass Änderungen sorgfältig überwacht und phasenweise sicher bereitgestellt werden können, indem Sie zunächst Änderungen an einer kleinen Gruppe von Endpunkten bereitstellen und dann schrittweise größere Gruppen basierend auf klaren Progressionskriterien anvisieren. Dies enthält unerwartete, potenziell schädliche Aktionen für nur wenige Endpunkte und minimiert Störungen der Produktivität und Sicherheit.
- Behalten Sie die Übersicht bei jedem Schritt des automatisierten Prozesses mit vollständiger Kontrolle. Diese Kontrollebene hält die Menschen bei jedem Schritt der Art und Weise auf dem Laufenden, Aktionen zu validieren, anzuhalten, fortzusetzen oder zu stoppen und einzugreifen, wenn die Workflow-Fortschrittskriterien nicht erfüllt sind und die Ausführung stoppt.
Was die Daten uns wirklich sagen
Dieser ESG-Bericht deckt eine besorgniserregende Wahrheit auf – mangelnde Fähigkeiten und mangelnde Transparenz führen zu einem Mangel an Sicherheit. Es ist ermutigend, dass viele Organisationen AEM als Teil ihrer Strategie priorisieren, um diese Lücken zu schließen. Andere zögern jedoch, weil sie Bedenken hinsichtlich des Verlusts von Visibilität und Kontrolle haben. Die gute Nachricht ist, dass diese Herausforderungen jetzt angegangen werden.
Für einen tieferen Einblick können Sie den vollständigen Bericht Die wachsende Rolle von KI bei Endpunktmanagement und Sicherheitskonvergenz lesen. Sie bietet einen datenreichen, analystengesteuerten Überblick darüber, wie IT- und Sicherheitsleiter auf die wachsenden Herausforderungen des Endpunktmanagements reagieren. Von zunehmender Geräteverbreitung und Toolüberlastung bis hin zur Erweiterung von Qualifikationslücken und immer komplexeren Bedrohungen untersucht der Bericht, wie KI und Automatisierung sowohl offensive als auch defensive Strategien umgestalten. Sie zeigt auch, wo Unternehmen als nächstes investieren und was daran arbeitet, die Visibilität zu verbessern, Tools zu konsolidieren und die betriebliche Reife zu verbessern.
Wenn Sie Ihren Ansatz bewerten, neue Trends aufdecken oder intelligentere Entscheidungen darüber treffen möchten, worauf Sie sich als nächstes konzentrieren sollten, ist dies unerlässlich.
Sie können sich auch Erik Gaston, Vice President of Global Executive Engagement bei Tanium, und Gabe Knuth, Senior Analyst für ESG, für einen offenen Kaminchat darüber anschließen, warum AEM an Dynamik gewinnt – und was dies für die Zukunft des IT- und Sicherheitsbetriebs bedeutet.
Aus neuen Forschungsergebnissen und Erkenntnissen aus der Praxis werden sie die Herausforderungen von Visibilität, Komplexität und Qualifikationslücken lösen und untersuchen, wie AEM Organisationen dabei unterstützt, Patching zu modernisieren, die Koordination zu verbessern und schneller auf Bedrohungen zu reagieren. Melden Sie sich hier für das Webinar an.
Entdecken Sie, wie Tanium AEM Ihrem Unternehmen helfen kann, Visibilitäts- und Kompetenzlücken zu schließen und Ihrem Team die Validierung und Übersicht zu geben, die es benötigt, um die Kontrolle zu behalten. Planen Sie noch heute eine kostenlose Demo.

