This is the second installment in our three-part EDR Matters blog series. In this series, Chris Hallenbeck, Director of Tanium’s Endpoint Detection and Response team, shares his personal views on how organizations can position themselves to be proactive, rather than purely reactive, when it comes to scoping, hunting and analyzing incidents.
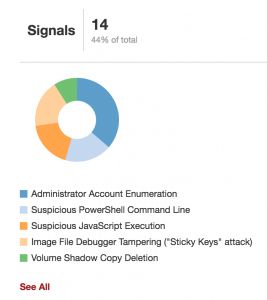
Dashboard für Tanium Threat Response-Warnmeldungen
Untersuchungs- und forensische Analysefähigkeiten sind für eine wirksame Endpunktsicherheitsstrategie von entscheidender Bedeutung – und ebenso wichtig wie Erkennung, Behebung und Prävention. Tatsächlich raten wir unseren Kunden, nicht erst auf einen Vorfall zu warten, bevor sie eine Suche durchführen. Wir bezeichnen dies als „-Proactive Threat Hunting“; dabei geht man von der Annahme aus, dass gerade ein Angriff stattfindet, der noch nicht entdeckt wurde.
Wir stellen fest, dass die meisten Organisationen bei der Suche nach Bedrohungen eher reaktiv als proaktiv vorgehen. Das bedeutet, dass sie dazu neigen, Ermittlungsinstrumente aus einer auf Warnmeldungen ausgerichteten Perspektive zu untersuchen. Im EDR- und EPP-Bereich bedeutet dies in der Regel, dass bei einer Erkennung, die auf strukturierten Informationen wie OpenIOC, Yara oder STIX basiert, oder bei Verhaltensmustern wie Tanium Signals eine Warnmeldung ausgelöst wird.
In diesen Fällen ist es für Ihre EDR- und EPP-Maßnahmen von Vorteil, wenn Sie mit folgenden Schritten beginnen:
- Zeitpunkt der Alarmierung oder Erkennung;
- Signal oder Information, die den Alarm ausgelöst hat;
- entsprechende Endpunktdaten für die Warnmeldung; und
- Betroffene Systeme.
Allerdings gehen nicht alle Ermittlungen auf Hinweise zurück. Beispielsweise wissen Sie vielleicht, wann ein unredlicher Mitarbeiter bestimmte Handlungen vorgenommen hat, und möchten einen bestimmten Zeitraum durchsuchen. In anderen Fällen müssen Sie möglicherweise nach bestimmten Artefakten suchen – beispielsweise wenn eine schädliche Datei Ihre E-Mail-Prüfungssysteme umgeht oder wenn eine Tabellenkalkulation mit Mitarbeiterbeurteilungen im Büro die Runde macht. Oder vielleicht möchten Sie proaktiv nach Anomalien suchen, die bis in den sogenannten „Graubereich“ reichen, der als zu unübersichtlich für Warnmeldungen gilt.
Unabhängig davon, an welcher Stelle des Ermittlungsablaufs Sie beginnen, benötigen Sie eine Möglichkeit, die Ergebnisse und Systeme, die für Sie von Interesse sind, genauer zu untersuchen und den zeitlichen Ablauf der Ereignisse nachzuvollziehen, damit Sie sich ein Bild davon machen können, was sich zugetragen hat. Als Ermittler müssen Sie sich mit der Flut von Daten auseinandersetzen, die von Systemen im Normalbetrieb kontinuierlich erzeugt wird. Daher kann die Datenanreicherung – wie beispielsweise die Dateireputation – dabei helfen, zwischen harmlosen und bösartigen Dateien zu unterscheiden und Ihr Verständnis des Vorfalls weiter zu vertiefen.
Analysten verfügen über viele verschiedene Ansätze, um Ereignisse zu betrachten und zu verstehen. Manche bevorzugen Bilder, Diagramme und Ablaufdiagramme, während andere möglicherweise eine textbasierte oder tabellarische Darstellung bevorzugen. Die von Ihnen gewählte EDR-Plattform sollte es Ihnen und Ihren Analysten ermöglichen, verschiedene Darstellungsformen der Daten zu kombinieren.
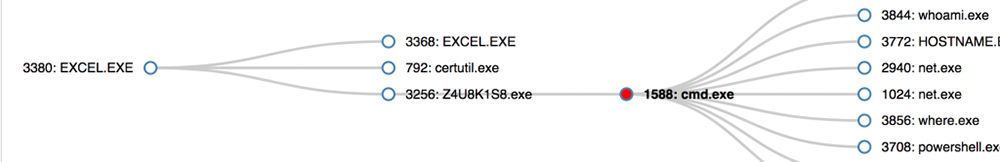
(Visualisierung des Tanium Threat Response-Prozessbaums.)
Sobald Sie die ersten Systeme identifiziert haben, die für Sie von Interesse sind, ist es an der Zeit, Wissenslücken zu schließen und gegebenenfalls Belege für eine spätere Überprüfung oder weitere Maßnahmen zu sichern. Ihre EDR-Lösung sollte Ihnen Folgendes ermöglichen:
- Dateien aus der Ferne von der Festplatte abrufen.
- Erfassen Sie den Arbeitsspeicher sowie Kopien weiterer nützlicher Rohdaten (Registry-Hives, Browserdaten, Shell-Verlauf unter Linux/macOS usw.) aus der Ferne.
- Mit Hosts außerhalb des Netzwerks, wie beispielsweise Telearbeitern, interagieren und Abfragen an diese senden.
- Speichern Sie Veranstaltungen oder fügen Sie sie Ihren Lesezeichen hinzu, um später darauf zurückgreifen zu können.
- Erstellen Sie eine Momentaufnahme der forensischen Telemetriedaten zur Sicherung.
- Wechseln Sie zwischen detaillierten Analysen einzelner Hosts und unternehmensweiten Suchvorgängen.
- Suchen Sie schrittweise nach weiteren betroffenen Systemen, indem Sie die IOCs nutzen, die Sie im Verlauf Ihrer Untersuchung generieren.
Heutzutage beschränken sich Angreifer selten darauf, mit der anfänglichen Malware-Infektion ihren Angriff zu beenden. Sobald sie sich Zugang verschafft haben, versuchen sie, ihre Präsenz in Ihrem Netzwerk auszubauen, Zugangsdaten zu stehlen und native Tools zu nutzen, um sich unter die legitimen Benutzer zu mischen. Nahezu jede Reaktion auf einen Vorfall im Zusammenhang mit Multi-System- en sowie jede Untersuchung entwickelt sich zu einer Fahndung. Ihr Ermittlungs- und Reaktionsteam wird sich zu einem „Hunt-Team“ umorientieren, um den Vorfall abzuschließen und sicherzustellen, dass dieser vollständig erfasst wurde. Es ist unvermeidlich, dass Ihre Untersuchung einen Punkt erreicht, an dem Sie die böswilligen Aktivitäten unterbinden möchten. Wird Ihre EDR-Plattform es Ihnen oder Ihren Analysten ermöglichen, sich auf die Erstellung von Schutz- oder Durchsetzungsrichtlinien zu konzentrieren?
Ermittlungen und forensische Analysen: Wie Tanium dabei helfen kann
Tanium ermöglicht die kontinuierliche Aufzeichnung forensischer Telemetriedaten, um Sie bei der Analyse und Eingrenzung von Vorfällen zu unterstützen. Die Untersuchungen müssen jedoch über die von einem Endgeräte-„Flugschreiber“ erfassten Daten hinausgehen. Unser Angebot „ “ und „Threat Response“ kombiniert den Zugriff auf historische Daten mit der Möglichkeit, den aktuellen Systemzustand sowie gespeicherte Dateien abzufragen – und das alles in großem Maßstab und mit unvorstellbarer Geschwindigkeit. Dazu gehört der Echtzeitzugriff auf umfassende Beweisquellen, wie beispielsweise Verzeichnisse aller Dateien auf der Festplatte, native Betriebssystemartefakte und den gesamten Inhalt des flüchtigen Speichers. Und schließlich bietet es die Möglichkeit, Suchvorgänge zu wiederholen, mit Ideen zu experimentieren und Daten in Echtzeit zu vergleichen, ohne dass eine nachträgliche Bearbeitung erforderlich ist. Wenn Sie beispielsweise Daten zu Persistenzmechanismen aus allen Systemen Ihrer Umgebung erfassen und diese in einer gestapelten Darstellung präsentieren können, können Ihre Analysten Ausreißer erkennen, die auf böswillige Aktivitäten hindeuten könnten.
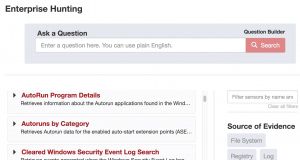
(Die „Hunting“-Funktion von Tanium Threat Response Enterprise.)
Mit Tanium können Sie bei Null anfangen, doch die meisten Unternehmen bevorzugen einen einheitlichen Kernsatz an Ermittlungsabläufen, auf dessen Grundlage die Analysten ihre Arbeit aufnehmen sollten. Zu diesem Zweck bietet der Bereich „Enterprise Hunting“ in Tanium Threat Response eine Reihe von Abfragevorschlägen. Mithilfe einer interaktiven Auswahlfunktion können Sie Ihre Ermittlungsaufgabe nach Betriebssystem, Beweisquelle und Phase des Angriffszyklus eingrenzen. Im Rahmen von „Enterprise Hunting“ bietet Tanium integrierte Standardanwendungen, die Analysten mit einem einzigen Klick den Zugriff ermöglichen, um die Suche fortzusetzen.
Die Reaktion auf den Vorfall ist abgeschlossen: Wie geht es nun weiter?
Auch wenn die oben beschriebenen Schritte entscheidend dazu beitragen, einen Vorfall abzuschließen, fängt Ihre Arbeit damit eigentlich erst richtig an. Selbstverständlich können Sie und Ihr Team stolz darauf sein, dass Sie erfolgreich auf die erste Warnmeldung reagiert, das Ausmaß des Vorfalls umfassend erfasst und eine Vielzahl von Daten für Ihre Entscheidungsträger in der Geschäftsleitung zusammengetragen haben. Sie haben IOCs generiert, um kontinuierlich nach weiteren betroffenen Hosts zu suchen, und eine Suche durchgeführt, um den Umfang des ursprünglichen Vorfalls zu validieren. All dies sind wesentliche Bestandteile Ihrer Antwort, und es ist ein gutes Gefühl, all diese Punkte abhaken zu können. Als Nächstes müssen Sie die eigentliche Ursache des Vorfalls ermitteln. Und auch hier spielt die Geschwindigkeit eine Rolle.
Je kürzer der Zeitraum zwischen dem Eindringen, der Entdeckung und dem Abschluss Ihrer Untersuchung ist, desto wahrscheinlicher ist es, dass Sie die eigentliche Ursache aufdecken. So könnte der Vorfall beispielsweise durch eine mangelhafte Systemkonfiguration oder fehlende Patches begünstigt worden sein. In diesem Fall ist es wichtig, die folgenden Fragen zu beantworten:
- Haben Ihre Sicherheitsteams Einblick in den Fortschritt von Patch-Installationen oder Konfigurationsänderungen?
- Wer wird die infizierten Systeme bereinigen, und wie wird dies nachverfolgt?
- Kann Ihre Sicherheitsabteilung im Notfall – wie beispielsweise bei WannaCry – den IT-Betriebsteams dabei helfen, einen einmaligen Patch zu installieren oder einen anfälligen Dienst zu deaktivieren?
Wie bereits erwähnt, können sich die meisten Untersuchungen zu einer gezielten Suche entwickeln, doch Ihre Organisation sollte nicht erst auf einen Vorfall warten, bevor sie eine solche Suche durchführt. Es setzt sich zunehmend die Erkenntnis durch, dass Angriffe unvermeidbar sind, lange Verweildauern des Angreifers in Ihrem Netzwerk jedoch keine Selbstverständlichkeit sein müssen. Die proaktive Erkennung geht von der Annahme aus, dass gerade ein Angriff stattfindet, der noch nicht entdeckt wurde.
Wird Ihre EDR-Plattform Sie dazu zwingen, rein reaktiv zu handeln, oder können Sie unternehmensweit proaktiv und effizient nach anomalem Verhalten suchen und bei Bedarf Untersuchungen durchführen?
Im ersten Teil „“ ( ) unserer Blogreihe „EDR Matters“ befassen wir uns mit der Untersuchungsphase des Prozesses und erläutern, wie die Tanium-Plattform genutzt werden kann, um mehr Kontrolle und Flexibilität zu erlangen.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über den Autor „“: Chris Hallenbeck ist Leiter des Endpoint Detection and Response (EDR)-Teams bei Tanium. Er kam zu Tanium, nachdem er fast sieben Jahre lang im öffentlichen Dienst beim U.S. Computer Emergency Readiness Team (US-CERT) tätig gewesen war. Bei US-CERT war er dafür verantwortlich, die Kapazitäten zur Reaktion auf Sicherheitsvorfälle zu konzipieren und aufzubauen, während gleichzeitig der Schwerpunkt der Organisation neu auf strategische Leitlinien zur Risikominderung ausgerichtet wurde. Im Rahmen zahlreicher IR-Einsätze sowohl bei staatlichen als auch bei privaten Betreibern kritischer Infrastrukturen hat er ein wiederkehrendes Muster festgestellt: eine zu geringe Gewichtung der Grundlagen des IT-Betriebs und der IT-Sicherheit. Bevor er zu US-CERT kam, war Chris als Sicherheitsingenieur bei RSA Security und EMC tätig und arbeitete bei AOL/Time Warner im globalen Incident-Response-Team. Er begann seine berufliche Laufbahn als Unix-Systemadministrator an der Binghamton University. Wenn er nicht gerade Elektronen jagt, hält sich Chris am liebsten an einem tropischen Ort in 50-100 Fuß Tiefe unter Wasser auf.

