Bei den ersten Anzeichen dessen, was sich zu einem weltweiten Ransomware-Angriff auf 12. Mai entwickeln sollte, trat das EDR-Team (Endpoint Detection and Response) von Tanium sofort in Aktion, um unseren Kunden zu helfen. An dieser Stelle geben wir Ihnen eine Anleitung, wie Sie mit Tanium die Probleme schnell erkennen und beheben können.
Unternehmen weltweit sind von einem groß angelegten Ransomware-Angriff (öffnet in einem neuen Tab) betroffen, der sich rasch ausbreitete und am 12. Mai eine kritische Ausbreitung erreichte. Der Umfang des Angriffs betraf zunächst mehr als ein Dutzend Einrichtungen des Gesundheitswesens in Europa, wie von der „ “ , dem britischen National Health Service (wird in einem neuen Tab geöffnet)sowie berichtet wurde. Im Laufe des Tages wurde jedoch deutlich, dass es sich bei dem Angriff tatsächlich um einen weltweiten handelt. Laut 15. Mai hatte sich der Angriff auf 150 Länder und etwa 200 000 Rechner (wird in einem neuen Tab geöffnet) ausgebreitet.
Erste Hinweise deuten auf eine neue Variante der Ransomware-Variante „WannaCry“ hin, die auch als „wcry“ bekannt ist (und von einigen Medien alternativ als „WanaCry“ geschrieben wird).
Anleitung zur Nutzung von Tanium zur Abwehr und Bekämpfung dieser Malware
Abhilfemaßnahme: Deaktivierung von SMBv1
Einer der mit dieser Malware-Familie verbundenen Infektions- und Verbreitungswege nutzt eine Sicherheitslücke in Microsoft SMBv1 aus, die unter , , MS17-010, (wird in einem neuen Tab geöffnet),und dokumentiert ist und auf 14. März 2017 veröffentlicht wurde. Tanium-Kunden mit Patch können überprüfen, ob ihre von Microsoft unterstützten Endgeräte vor diesem Problem geschützt sind. Sollten Endgeräte ungeschützt sein, können Kunden den Patch von Microsoft mithilfe der effizienten Architektur von Tanium zügig bereitstellen.
Tanium-Kunden mit Patch können anfällige Systeme mithilfe der folgenden einfachen Fragen problemlos identifizieren. (Hinweis: Um die vollständige Syntax anzuzeigen, verwenden Sie bitte die Bildlaufleiste in den untenstehenden Textfeldern.)
<code>Kunden mit Patch 1.x und Windows-Sicherheitspatches:
Laden Sie die verfügbaren Patches herunter, die dem Muster „(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)“ von allen Rechnern herunter.
Kunden mit Patch 2.x:
Rufen Sie alle anwendbaren Patches ab, die dem Muster „(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)“ entsprechen, und zwar von allen Rechnern
</code>Viele Organisationen, die keine Patches installieren konnten oder über andere Übertragungswege infiziert wurden, müssen jedoch möglicherweise andere Strategien zur Risikominderung verfolgen.
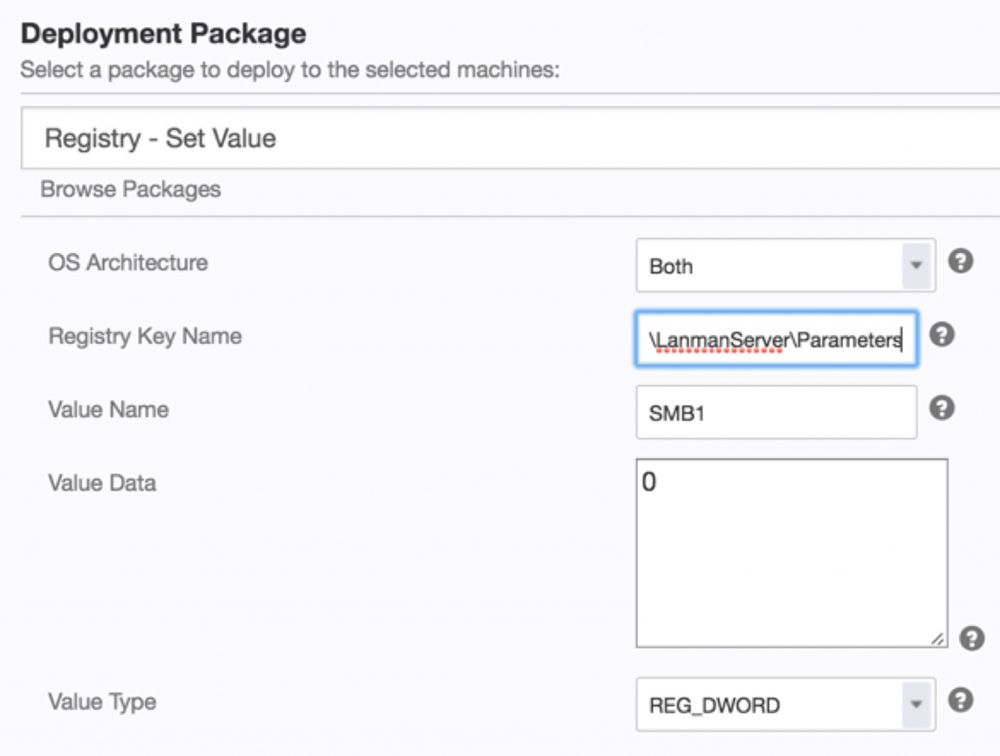
Neben dem Patch für diese Sicherheitslücke stellt Microsoft auch Empfehlungen zur Risikominderung bereit, darunter die Deaktivierung des Protokolls SMBv1 . SMBv1 ist ein veraltetes Protokoll, das bereits Gegenstand zahlreicher Sicherheitslücken und Angriffe war. Durch die Deaktivierung dieser Funktion lässt sich die Angriffsfläche über diesen konkreten Malware-Ausbruch hinaus verringern. Microsoft hat eine Webseite eingerichtet: (wird in einem neuen Tab geöffnet) , um konkrete Anleitungen zur Deaktivierung von SMBv1 bereitzustellen. Zusammenfassend bedeutet dies, dass Sie den folgenden Registrierungsschlüssel und den zugehörigen Wert ändern müssen: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters Wert „“: SMB1 Daten „“: REG_DWORD: 0 = Deaktiviert
Anschließend müssen die Systeme neu gestartet werden, damit diese Änderung wirksam wird.
Wie Microsoft unter (wird in einem neuen Tab geöffnet) feststellt, ist SMB bereits über 30 Jahre alt, wird jedoch möglicherweise nach wie vor in Umgebungen mit Windows XP / 2003 oder bestimmten älteren Anwendungen oder Geräten verwendet. Leider bieten Windows-Versionen vor 10 / Server 2016 keine einfache Möglichkeit, die Nutzung dieser Protokollversion zu überwachen.
Disabling SMBv1 with Tanium
Tanium-Benutzer können Maßnahmen ergreifen, um SMBv1 durch eine Änderung der Registrierungsdatenbank zu deaktivieren und anschließend die Systeme neu zu starten. Kunden werden gebeten, sich an ihre technischen Kundenbetreuer zu wenden, um Unterstützung bei der Zielausrichtung der Maßnahmen und der Steuerung einer unternehmensweiten Umstellung dieser Größenordnung zu erhalten.
Hier sind die Schritte, die Sie befolgen müssen:
(1) Stellen Sie das Paket „Registry – Set Value“ auf den Zielsystemen bereit und verwenden Sie dabei den oben genannten Registrierungsschlüssel, Wert und die Daten als Parameter:
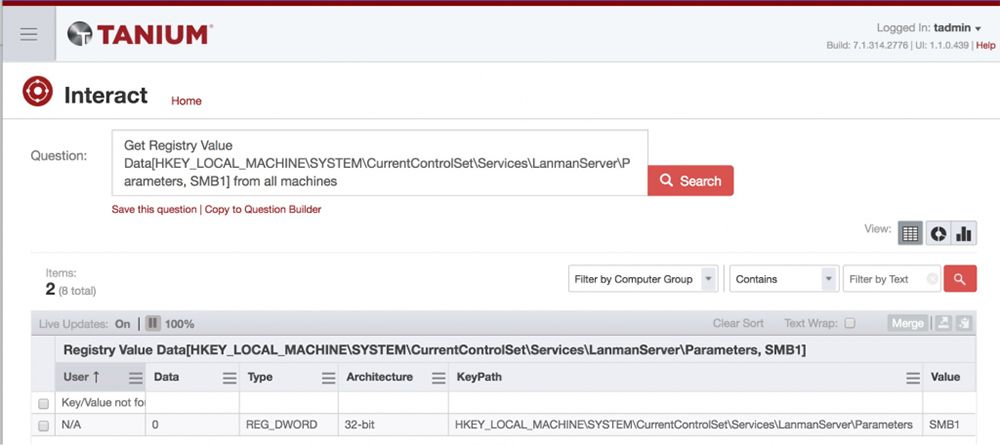
Um zu beurteilen, ob in den Systemen bereits Fehler SMBv1 vorliegt, oder um die Umsetzung der Korrekturmaßnahme in Echtzeit zu überprüfen und zu überwachen, kann der folgende Sensor verwendet werden:
<code>Registrierungswert
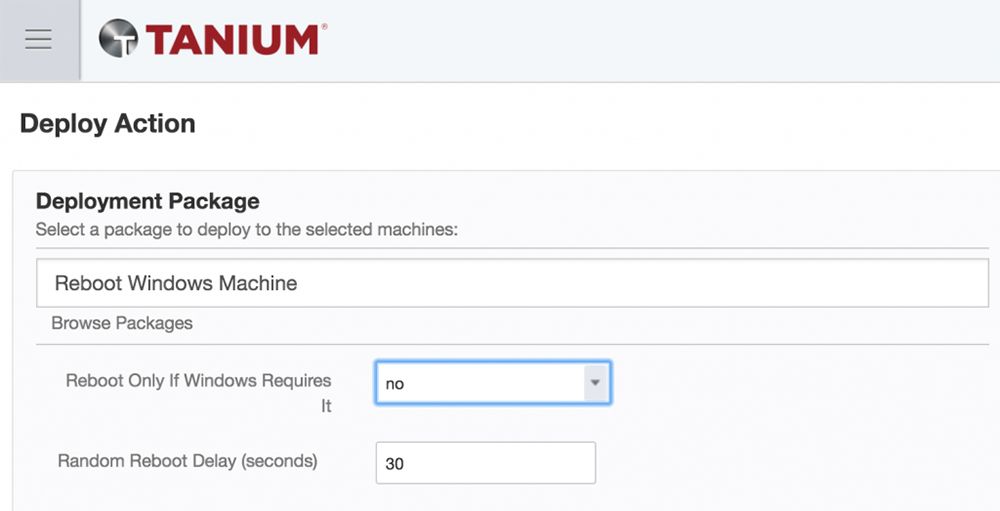
Daten[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) Sobald die Änderung in der Registrierungsdatenbank vorgenommen wurde, stellen Sie das Paket „Reboot Windows Machine“ wie unten dargestellt bereit. Sie können die Optionen „Über die Zeit verteilen“ und „Zufällige Neustartverzögerung“ nutzen, um die gleichzeitige Ausführung von Aktionen zu reduzieren, wenn Sie eine große Anzahl von Hosts ansprechen.
Weitere Untersuchungs- und Reaktionsmaßnahmen
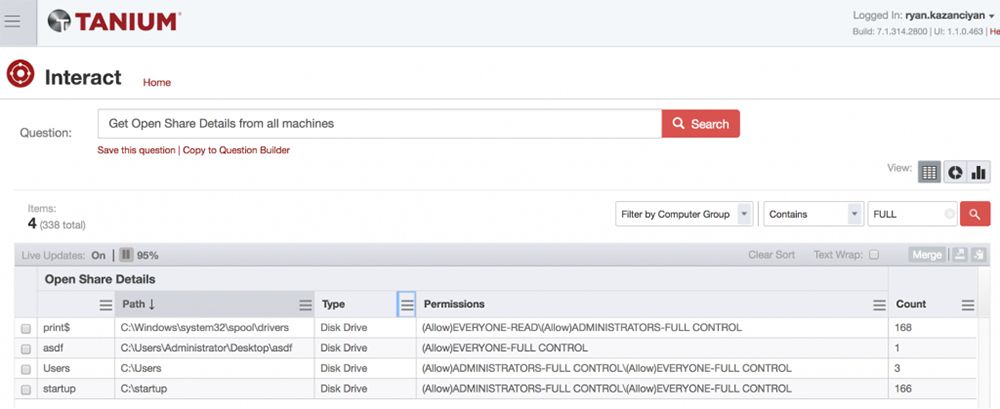
Viele Ransomware-Varianten und andere Formen sich selbst verbreitender Malware nutzen offene Netzwerkfreigaben mit unsicheren Zugriffsrechten, um sich zu verbreiten. Die Tanium-Sensor- Open Share Details können dabei helfen, unerwünschte oder anfällige Freigaben zu identifizieren. Bitte beachten Sie jedoch, dass Freigabeberechtigungen keinen Einfluss auf den oben genannten SMBv1 -Exploit haben.
Tanium-Benutzer, die über die Module „ “ (), „Incident Response“ (), „ “ ( ), „“ (Trace) () und „ “ () verfügen, können auf folgende Weise Ad-hoc-Abfragen nach Artefakten dieser neuesten Variante der Ransomware „Wcry“ durchführen:
- Durchsuchen Sie die auf der Festplatte gespeicherten Dateien nach den von der Malware erstellten umbenannten Dateiendungen „.wcry“ und „.wncry“ mithilfe des Sensors „ “ (), der die Indexabfrage „File Details“ () und „ “ nutzt (vorausgesetzt, Tanium Index ist bereitgestellt).
Tanium-Benutzer, die über die Module „ “ (), „Incident Response“ (), „ “ ( ), „“ (Trace) () und „ “ () verfügen, können auf folgende Weise Ad-hoc-Abfragen nach Artefakten dieser neuesten Variante der Ransomware „Wcry“ durchführen:
- Durchsuchen Sie die auf der Festplatte gespeicherten Dateien nach den von der Malware erstellten umbenannten Dateiendungen „.wcry“ und „.wncry“ mithilfe des Sensors „ “ (), der die Indexabfrage „File Details“ () und „ “ nutzt (vorausgesetzt, Tanium Index ist bereitgestellt).
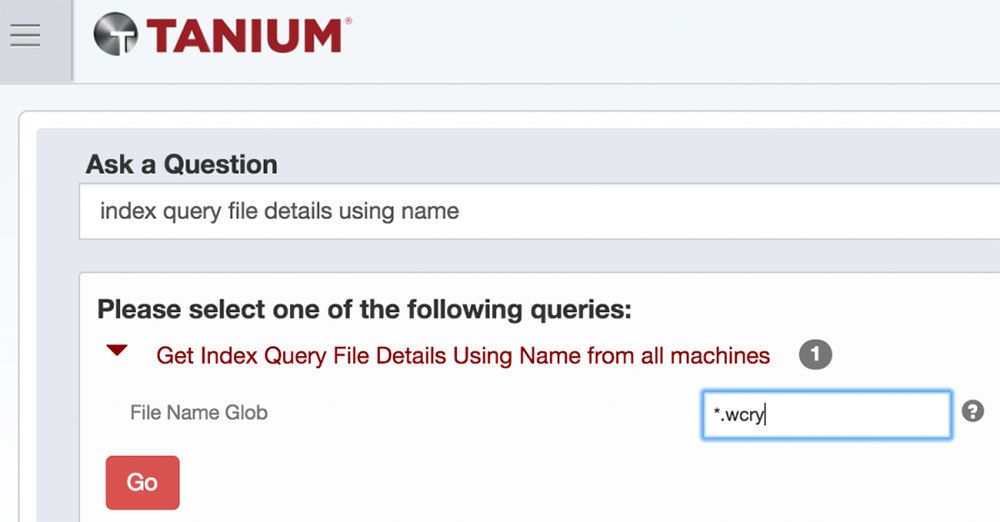
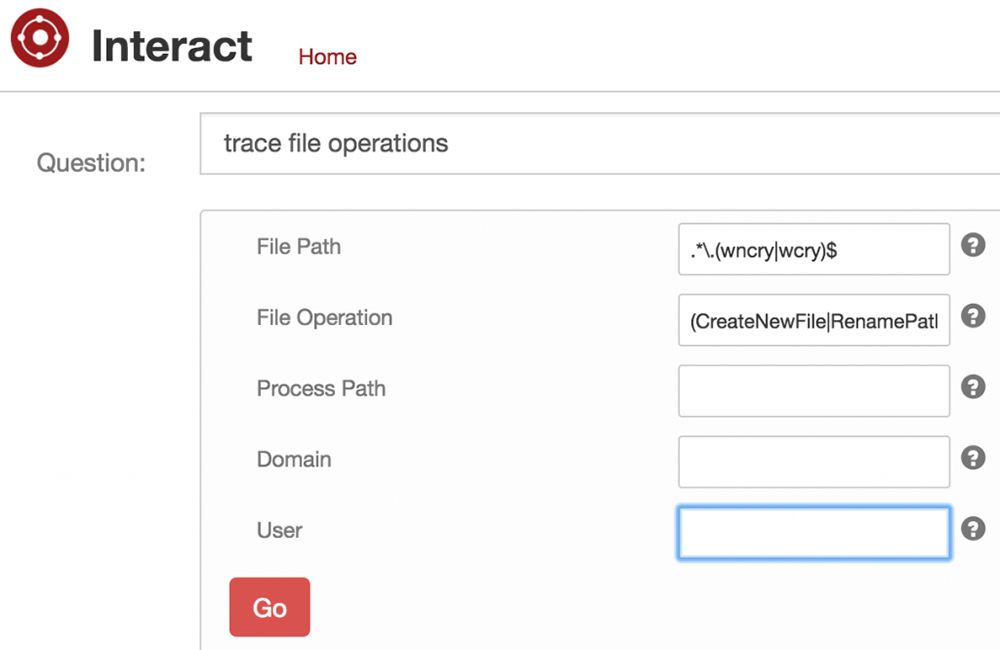
- Suchen Sie mithilfe des Sensors „ “ () und des Sensors „Trace File Operations“ () ( ) nach historischen Dateioperationen für Dateien, deren Name so umbenannt wurde, dass er nun die Endungen „.wncry“ oder „.wcry“ enthält. (Hierfür muss Tanium Trace bereitgestellt sein.) Weitere Einzelheiten:
- Aktivieren Sie das Kontrollkästchen, um die Suche mit regulären Ausdrücken zu verwenden
- Dateipfad: .*.(wncry|wcry)$
- Dateioperation: (Datei erstellen|Pfad umbenennen|Schreiben)
- Suchen Sie unter , , historical,, nach laufenden Prozessen oder unter , , live,, nach Dateinamen, die mit der „WCry“-Malware in Verbindung stehen, und verwenden Sie dazu , , Trace Executed Processes,, oder , , um laufende Prozesse mit dem Hash-Wert MD5 zu identifizieren:, . Zum Zeitpunkt der Erstellung dieses Artikels gehören zu den bekannten Dateinamen der Schadsoftware unter anderem: „C:\Windows\mssecsvc.exe“ und „C:\WINDOWS\tasksche.exe“. In Umgebungen, in denen zuvor weder „Trace“ noch „Index“ bereitgestellt wurden, stellt Tanium IR-Sensoren bereit, die native Betriebssystemquellen nach Beweismaterial durchsuchen, wie beispielsweise den Shim-Cache und den Prefetch, die ebenfalls Artefakte der Malware enthalten können.
- Tanium-Kunden mit „ “ () und „IOC Detect“ ( ) können groß angelegte Suchvorgänge nach den datei- und netzwerkbasierten Indikatoren durchführen, die mit dieser Malware in Zusammenhang stehen. IOC Detect wendet Indikatoren auf Live-Artefakte, historische Daten über „Trace“ und ruhende Daten über „Index“ an. Zum Zeitpunkt der Erstellung dieses Artikels enthält AlienVault OTX die folgenden IOCs für „ “ sowie die folgenden IOCs für „WCry“ (wird in einem neuen Tab geöffnet) . AlientVault OTX und andere Communities zum Austausch vertraulicher Informationen haben aktiv Warnmeldungen mit zusätzlichen Indikatoren in den Formaten OpenIOC und STIX/CyBOX verbreitet.
- Tanium-Kunden mit , , Protectund können Regeln zur Anwendungssperrung durchsetzen, die die Ausführung von „tasksche.exe“ und „mssecsvc.exe“ anhand des Namens und des Pfads blockieren.
(Anmerkung der Redaktion: Dieser Blogbeitrag wurde am 15. Mai um 15:00 PT aktualisiert, um neue Informationen über die Ausbreitung des Angriffs zu berücksichtigen und die Syntax der für Kunden von Tanium Patch empfohlenen Fragen zu korrigieren.)
Erhalten Sie unsere neuesten Software-Updates und Support-Mitteilungen:
- Erstellen Sie ein Konto unter Tanium-Support (wird in einem neuen Tab geöffnet) und melden Sie sich an.
- Gehen Sie auf die Seite „ “ , zum Forum „Ankündigungen“ (wird in einem neuen Tab geöffnet).
- Klicken Sie oben rechts auf die Schaltfläche „Abonnieren“.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

