Wir freuen uns, Ihnen heute die allgemeine Verfügbarkeit von Tanium Discover Version 3,1 bekannt zu geben, die die Möglichkeit bietet, in der Amazon Web Services (AWS)-Cloud bereitgestellte Endgeräte zu erfassen.
Tanium Discover durchsucht Netzwerke, um verborgene, nicht verwaltete Ressourcen aufzuspüren – selbst in großen, verteilten globalen Netzwerken mit Hunderttausenden von Endpunkten. Administratoren können wählen, ob sie die Geräte sperren oder unter ihre Verwaltung stellen möchten, um sicherzustellen, dass alle mit dem Netzwerk verbundenen Geräte erfasst und unter Kontrolle sind.
Die AWS-Erkennung von Tanium Discover nutzt eine neue, von uns entwickelte Scan-Funktion namens „Centralized Scan Profiles“.
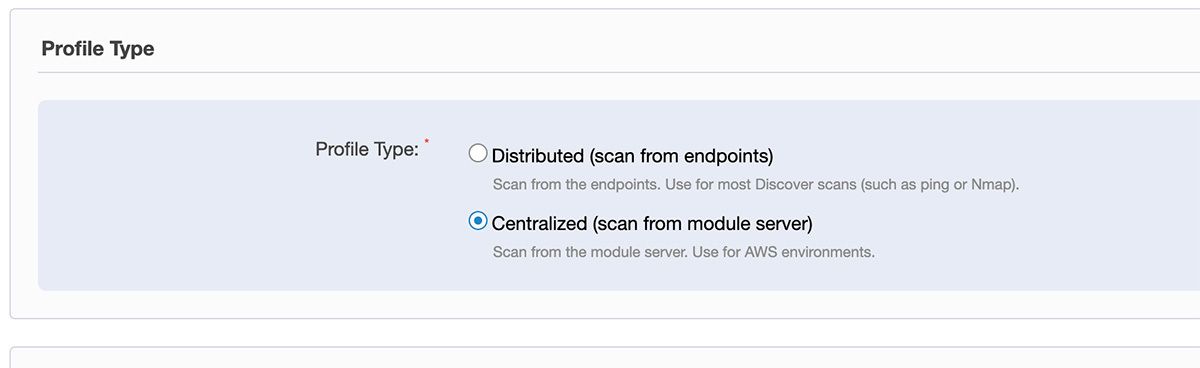
Zentralisierte Scan-Profile
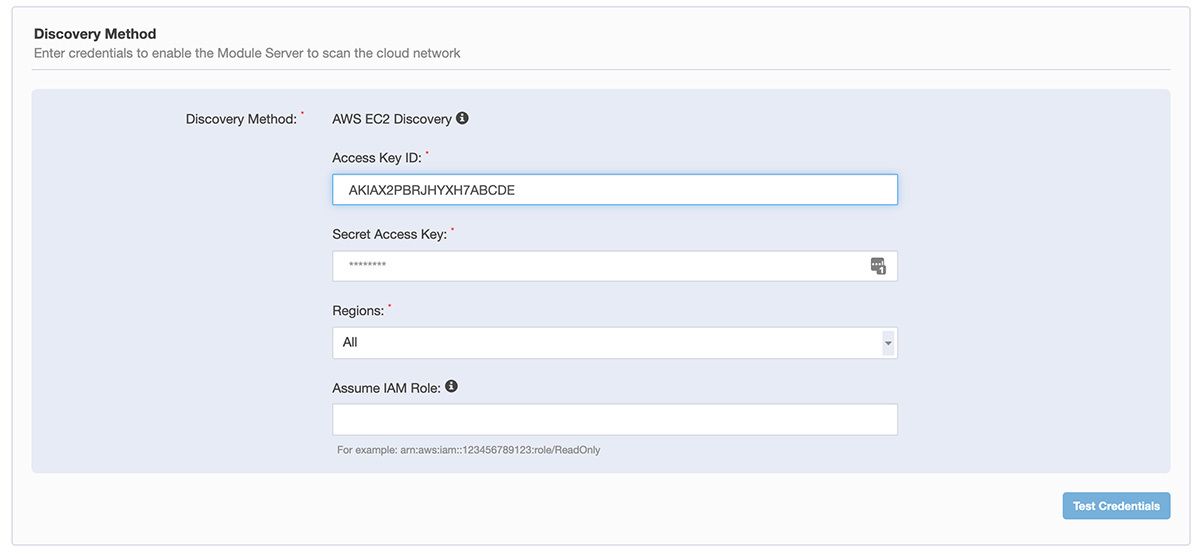
Mit einem zentralisierten Scan können Sie Endpunkte in einem Netzwerk ermitteln, in dem keine Tanium-Clients installiert sind. Beim AWS-Scan führt Discover keinen tatsächlichen Netzwerkscan durch, sodass kein zusätzlicher Netzwerkverkehr entsteht und keine Auswirkungen auf lokale Netzwerke zu verzeichnen sind. Stattdessen greift Discover auf die AWS-API zu und ruft Informationen zu den EC2 Instanzen ab, die in jeder angegebenen Region bereitgestellt wurden. Diese Erkennung wird zudem EC2 Instanzen identifizieren, die gestoppt wurden oder aus anderen Gründen im Netzwerk nicht aktiv sind.
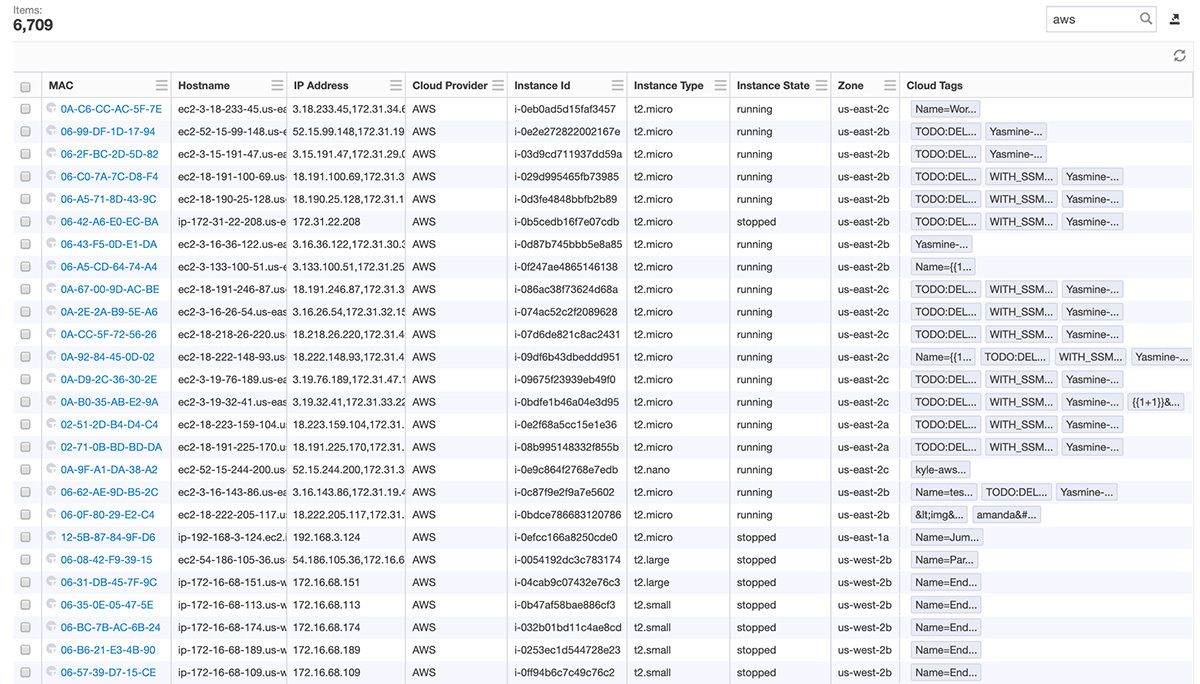
„Discover“ ruft eine Reihe von Metadatenwerten zu jeder gefundenen Instanz ab, darunter die IP-Adresse, die MAC-Adresse, die Region, die Größe, das Betriebssystem, den Eigentümer, die Tags und den Status. Anhand dieser Werte können Sie dann eindeutige Labels erstellen, um Ihre Cloud-Instanzen nach Konto, Region, Typ usw. zu gruppieren.
Die Veröffentlichung von Discover 3,1 ist eine weitere Weiterentwicklung unserer Endpunkt- und Sicherheitsmanagement-Plattform, die es Unternehmen ermöglicht, eine grundlegende Risikominderung zu erzielen, indem alle verwaltbaren Endpunkte in Ihrer Umgebung identifiziert, bewertet, priorisiert und entsprechende Maßnahmen umgesetzt werden – unabhängig davon, wo sich diese befinden: in der Cloud, vor Ort oder an jedem anderen Ort.
Um mehr über die neuen „Discover“-Funktionen zu erfahren:
- Erfahren Sie mehr über Discover 3,1 auf der Website „ “ unter sowie in der Tanium-Community unter
- Wenden Sie sich bitte an Ihren Kundenbetreuer oder an , , sales@tanium.comoder .
- Vereinbaren Sie eine Tanium Discover-Demo
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie bei unseren bevorstehenden Veranstaltungen mit unseren Tanium-Experten.

