Vor fünfzehn Jahren waren die meisten Organisationen besorgt über sehr schematische Cyberangriffe (wird in einem neuen Tab geöffnet) , die darauf abzielten, jedes Unternehmen bzw. jeden Computer zu treffen. Den Angreifern ging es um den Ruhm. Sie versuchten, Aufmerksamkeit zu erregen und für erhebliche Unruhe zu sorgen.
Doch die Zeiten haben sich geändert. Heute befassen wir uns mit sehr gezielten und ausgeklügelten Angriffen, von denen viele von Nationalstaaten oder professionellen Akteuren ausgehen.
Angreifer haben es auf Daten abgesehen, die sie verkaufen oder dazu nutzen können, Unternehmen und Regierungen lahmzulegen.
In diesem Blogbeitrag erläutern wir, warum herkömmliche Tools für die Incident-Response- (öffnet sich in einem neuen Tab) diesen Angriffen nicht gewachsen sind. Außerdem werden wir Ihnen erläutern, wie Tanium Sie dabei unterstützt, komplexe, neu auftretende Bedrohungen mit der erforderlichen Transparenz und Kontrolle zu bewältigen, um diese zu erkennen, darauf zu reagieren und Abhilfe zu schaffen – noch bevor sie erheblichen Schaden anrichten.
„Eine der größten Herausforderungen im Bereich der Sicherheit aus technologischer Sicht ist die alte Weisheit, dass ‚der Perimeter tot ist‘“, sagt Kris McConkey, leitender Partner für Cyber Threat Operations bei PwC.
Die meisten Tools zur Reaktion auf Sicherheitsvorfälle erfüllen ihren Zweck nicht
Wie groß ist das Ausmaß der Cyberkriminalität? Nun, es wird prognostiziert, dass dadurch weltweit Schäden in Höhe von 6 Billionen US-Dollar (wird in einem neuen Tab geöffnet) im Jahr 2021 entstehen werden. Gemessen an der Wirtschaftsleistung würde dies bedeuten, dass das Land an dritter Stelle stünde, direkt hinter den USA und China.
Unternehmen haben versucht, sich gegen diese Flut neuer und komplexer Bedrohungen zu wappnen, indem sie zahlreiche neue Sicherheitstools eingeführt haben. Es hat sich jedoch deutlich gezeigt, dass diese Instrumente zu starr und zu eng gefasst sind, um wirksam zu sein – sowohl bei der Erkennung als auch bei der Reaktion.
„Bei der Zusammenarbeit mit Kunden im Rahmen von Hunt-Einsätzen hat Booz Allen (öffnet in einem neuen Tab) eine durchschnittliche Verweildauer ermittelt – also die Zeit, die ein versierter Angreifer unentdeckt im Netzwerk eines Opfers verbringt –, die bei 200-250 Tagen vor der Aufdeckung liegt.“
Dies deckt sich mit dem „ “ – dem 2019 . Bericht von Verizon zur Untersuchung von Datenschutzverletzungen – (wird in einem neuen Tab geöffnet), aus dem hervorgeht, dass lediglich 3 Prozent der Unternehmen eine Datenschutzverletzung erkennen, wenn diese auftritt.
Herkömmliche Tools zur Incident-Response-Reaktion sorgen in der Regel nicht für eine nennenswerte Verbesserung der Endpunktsicherheit bei „ “ , da ihr Ansatz Mängel aufweist. Zu diesen Mängeln gehören:
- Langsame, isolierte und eingeschränkte Erkennungs- und Ermittlungsfähigkeiten
Die meisten Tools bieten nur minimale Kontextinformationen für Sicherheitsuntersuchungen und stützen sich auf begrenzte Zeitfenster historischer Telemetriedaten – maximal 7-30 Tage –, wodurch Teams gezwungen sind, Bedrohungen anhand unvollständiger, veralteter und ungenauer Daten zu analysieren.
- Zersplitterte, eng fokussierte und isolierte Sanierungsmaßnahmen
Bei den meisten handelt es sich um Punktlösungen, die auf begrenzte Anwendungsfälle ausgerichtet sind, sodass Unternehmen ihr Instrumentarium kontinuierlich erweitern müssen, um sich gegen einzelne Bedrohungen zu schützen, ohne dabei ihre Sicherheitslage insgesamt zu verbessern.
- Unzureichende Ergebnisse im Umgang mit modernen Bedrohungen in modernen Umgebungen
Die meisten haben ihren Ansatz nicht an Bedrohungen angepasst, die keinen einfachen, vorhersehbaren Mustern folgen, und verfügen nicht über die erforderliche Flexibilität, um dynamische Bedrohungen zu bekämpfen, die auf moderne, verteilte Endpunktumgebungen abzielen.
Diese Tools bieten nicht nur nicht den Schutz, den Unternehmen benötigen, sondern sie überlasten die IT-Abteilungen zudem mit einer wachsenden Vielzahl von Einzellösungen, die schwer zu verwalten sind. Sicherheitsteams befinden sich in einer reaktiven Position: Sie werden mit Warnmeldungen und Bedrohungsdaten überflutet, sind jedoch nicht in der Lage, ihre Risikosituation zu verbessern.
Sieben Möglichkeiten, wie Tanium Ihnen helfen kann
Der Ansatz von Tanium im Bereich der Incident Response bietet einen umfassenden Überblick über die Endpunktumgebung und ermöglicht es Unternehmen, nach subtilen Anzeichen für Kompromittierungen zu suchen, die auf neuartige Angriffe hindeuten – Angriffe, die von herkömmlichen Tools wahrscheinlich übersehen werden. Sicherheitsteams können Bedrohungen schneller untersuchen und historische sowie aktuelle Daten miteinander vergleichen, um sich ein klares Bild davon zu verschaffen, wie eine Bedrohung entstanden ist und sich entwickelt hat und welche Ziele sie zu erreichen versucht. Tanium vereint diese Erkennungsfunktionen mit einer umfassenden Palette an Abhilfemaßnahmen – alles auf einer einzigen Plattform.
Mit Tanium kann Ihr IT-Team:
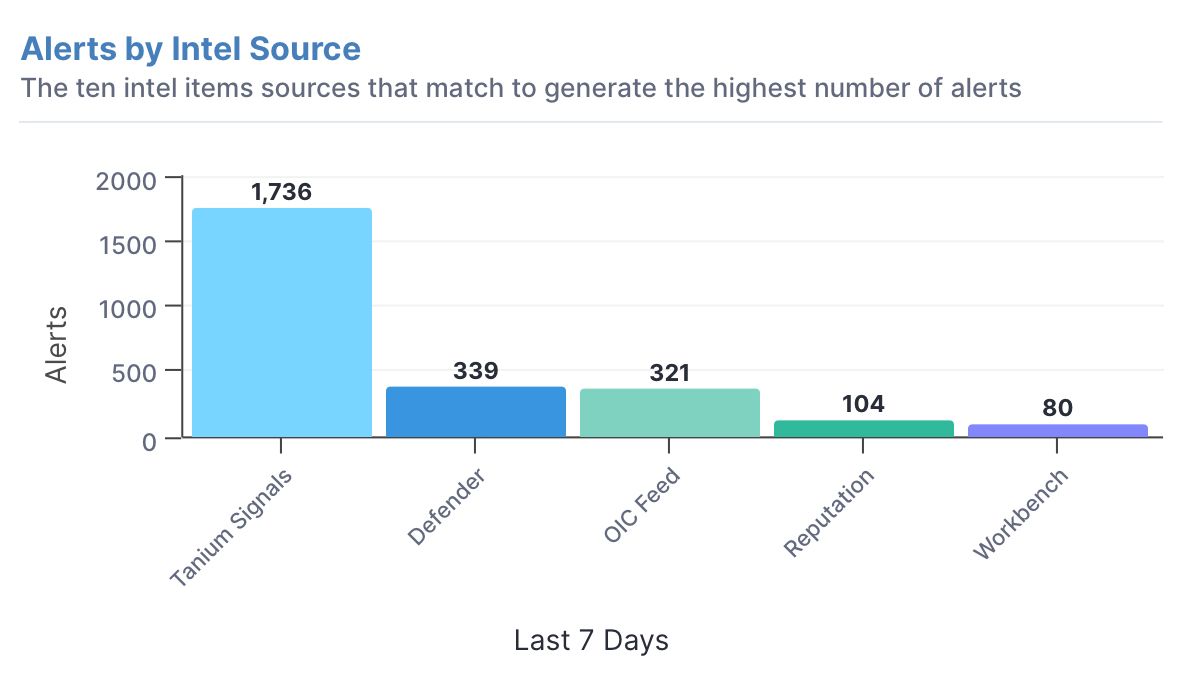
- Verkürzen Sie die durchschnittliche Zeit für die Untersuchung und Behebung von BedrohungenIdentifizieren, untersuchen und erfassen Sie das Ausmaß jeder Bedrohung zügig und legen Sie in Echtzeit die richtige Reaktion fest. Beseitigen Sie Bedrohungen in Ihrer Umgebung schneller, um deren Ziele zu vereiteln und den Schaden einzudämmen. Ermitteln Sie das Ausmaß einer Sicherheitsverletzung – und begrenzen Sie deren Auswirkungen – anhand von historischen Daten aus bis zu einem Jahr.
- Geringeres Risiko in Ihrer EndgeräteumgebungVerringern Sie Ihre Angriffsfläche und verbessern Sie die allgemeine Risikosituation Ihrer Endgeräteumgebung. Erkennen Sie bekannte und unbekannte Bedrohungen und reagieren Sie darauf, sobald diese auftreten. Schaffen Sie eine gesündere Endgeräteumgebung, die gegen zukünftige Angriffe abgesichert ist.
- Integration mit einer Vielzahl von Threat-Intelligence-Feeds:Tanium lässt sich an die Besonderheiten Ihrer Endgeräteumgebung anpassen. Sie können die Details aus den von Ihnen eingesetzten Bedrohungsinformationen auf die detaillierten Regeln abstimmen, die sowohl von Endpunkt- als auch von SIEM-Lösungen verwendet werden, um zu bestimmen, was einen tatsächlichen Vorfall darstellt. Nutzen Sie die Vorteile des „ “-Konnektors von Tanium mit OpenCTI (Open Cyber Threat Intelligence) (wird in einem neuen Tab geöffnet), einer Open-Source-Plattform unter , die es Unternehmen ermöglicht, Erkenntnisse im Bereich Cyber-Bedrohungsinformationen zu verwalten.
- Verkürzen Sie die WiederherstellungszeitFühren Sie Korrekturmaßnahmen in Ihrer gesamten Endpunktumgebung innerhalb von Stunden durch – nicht erst nach Wochen oder gar Monaten.
- Steigern Sie die Effizienz in großem MaßstabBieten Sie Ihren Sicherheitsteams eine Lösung mit höherer Hebelwirkung und automatisieren Sie so viele zentrale Maßnahmen zur Reaktion auf Vorfälle wie möglich. Leiten Sie Untersuchungen nahtlos und zügig von einem einzelnen Endpunkt auf die gesamte Umgebung um.
- Optimieren Sie Ihre IT-InfrastrukturBeseitigen Sie Einzellösungen und bündeln Sie verschiedene Funktionen zur Vorfallbewältigung in einem einzigen, flexiblen und erweiterbaren Agenten.
- Kombinieren Sie Endpunktsicherheit und BetriebsabläufeFühren Sie die meisten Maßnahmen zur Erkennung, Reaktion und Behebung innerhalb einer einzigen Konsole auf derselben Plattform durch.
Vier einfache Schritte zu mehr Sicherheit und einer besseren Reaktion auf Vorfälle
Tanium bietet Incident Response im Rahmen einer einheitlichen Endpunktsicherheit, deren Wirksamkeit mit zunehmender Nutzungsdauer steigt. Viele unserer Kunden folgen einem vierstufigen Prozess, der es ihnen ermöglicht, Bedrohungen in ihrer Umgebung sofort zu erkennen und darauf zu reagieren, während sie gleichzeitig ihre Endgeräte absichern und ihre allgemeine Risikosituation verbessern.
So geht’s in nur vier Schritten:
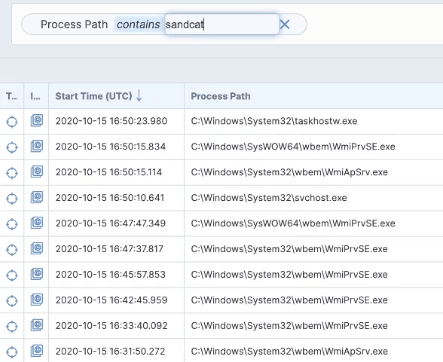
- Schaffen Sie Echtzeit-Transparenz , indem Sie sich einen umfassenderen Überblick über die Endgeräteumgebung verschaffen und eine kontinuierliche Überwachung auf Bedrohungen einrichten. Tanium ermittelt in der Regel 10-20 Prozent mehr Endgeräte, als unseren Kunden bisher bekannt waren.
- Erkennen und eindämmen Sie Bedrohungen , indem Sie Ad-hoc-Untersuchungen ermöglichen oder das Sicherheitspersonal automatisch benachrichtigen, sobald Muster festgestellt werden. Tanium kann die Endgeräteumgebung zügig nach bekannten Angriffsmustern oder verdächtigem Verhalten durchsuchen.
- Beheben Sie Sicherheitsbedrohungen und stärken Sie die Sicherheit der Umgebung , indem Sie unternehmensweit geeignete Kontrollmaßnahmen auf kompromittierte oder gefährdete Endgeräte anwenden. Tanium kann gängige Korrekturmaßnahmen durchführen – wie beispielsweise das Installieren von Patches, die Verwaltung von Firewalls oder die Durchsetzung von Konfigurationen.
- Richten Sie ein kontinuierliches Überwachungs ein, um sicherzustellen, dass jede von Ihnen behobene Bedrohung nicht ohne Weiteres erneut auftritt oder sich in Ihrer Umgebung ausbreitet. Tanium kann Erkenntnisse aus Vorfällen nutzen und diese mithilfe nativer Betriebssystem-Sicherheitskontrollen in großem Maßstab umsetzen, um Endgeräte kontinuierlich zu sichern und zu schützen.
Die Workflows und Lösungen von Tanium für die Reaktion auf Sicherheitsvorfälle sind Teil einer umfassenden, einheitlichen Plattform für Endpunktmanagement und -sicherheit
Die Tanium-Plattform von bietet eine modulare Lösungssuite, die einzeln oder als Ganzes genutzt werden kann – entweder, um Lücken in den bestehenden Endpunkt-Fähigkeiten eines Unternehmens zu schließen, oder um über eine einzige Plattform umfassende Endpunktmanagement-Lösungen bereitzustellen .
Der rollenbasierte Zugriff ermöglicht es Benutzern aus verschiedenen Gruppen, die Lösung gleichzeitig sicher zu nutzen, und bietet Vorteile für Ihr gesamtes Unternehmen. Tanium verringert das Risiko einer Sicherheitsverletzung, mindert den Schaden, der im Falle einer Sicherheitsverletzung entsteht, und verbessert Ihre allgemeine Risikosituation.
IT-Betriebsteam
Erkennen und beheben Sie Sicherheitslücken in Ihrer Umgebung und verringern Sie so die Anzahl der Sicherheitsvorfälle, indem Sie böswilligen Akteuren den Zugang erschweren.
Exekutivteam
Reduzieren Sie Punktlösungen und bündeln Sie die meisten Maßnahmen zur Endpunktsicherheit und -verwaltung in einer einzigen, einheitlichen und schlanken Plattform.
Team für Informationssicherheit
Erhalten Sie eine umfassende Palette an Tools, mit denen Sie Bedrohungen erkennen, untersuchen, darauf reagieren und beseitigen können, bevor diese erheblichen Schaden anrichten.
„Alles, was es wert ist, gestohlen zu werden, und sich auf einem Computer befindet, wird irgendwann von jemandem gestohlen – oder man verhindert, dass es gestohlen wird“, erklärt Orion Hindawi, Mitbegründer und CTO von Tanium. „Die Frage, die sich Unternehmen stellen müssen, lautet: ‚Haben wir etwas, das es wert ist, gestohlen zu werden?‘“ Die meisten werden mit „Ja“ antworten.“
Tanium wurde entwickelt, um den Herausforderungen von heute gerecht zu werden
Tanium bietet eine grundlegende, ganzheitliche und effektive Reaktion auf Sicherheitsvorfälle für die anspruchsvollsten und komplexesten Betriebsumgebungen. In den meisten Fällen bieten unsere sofort einsatzbereiten Lösungen, Module und Arbeitsabläufe die Werkzeuge, die unsere Kunden benötigen, um einen umfassenderen, kontextbezogenen Überblick über ihren IT-Betrieb zu gewinnen.
Erfahren Sie mehr über die Tanium Incident Response-Lösung von unter und . Melden Sie sich noch heute für eine Demo an unter (wird in einem neuen Tab geöffnet) .

