Für den Menschen umfasst Hygiene eine Reihe von Maßnahmen, die zur Erhaltung der Gesundheit und zur Verhinderung der Ausbreitung von Krankheiten durchgeführt werden. Doch wir haben Computer so sehr vermenschlicht, dass wir das Konzept der Hygiene mittlerweile auch auf die IT anwenden.
Grundlegende IT-Sicherheitsmaßnahmen sollten gewährleisten, dass alle Systeme reibungslos funktionieren, ordnungsgemäß verwaltet und vor Bedrohungen geschützt sind.
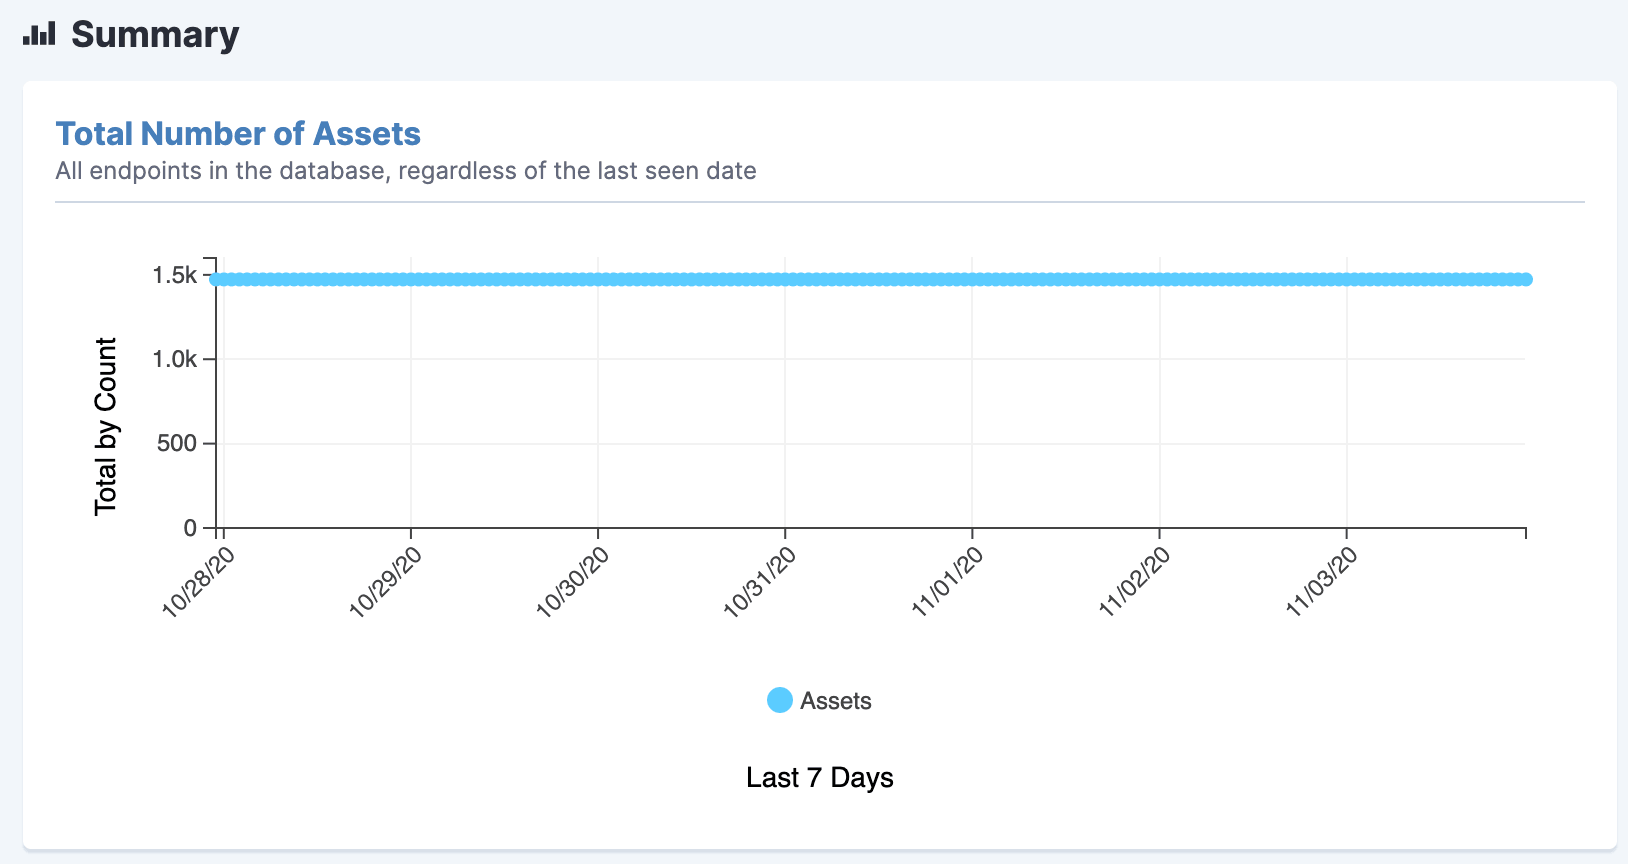
Um die IT-Sicherheit zu gewährleisten und zu verbessern, müssen Sie zunächst wissen, über welche IT-Ressourcen Sie verfügen. Verfügen Sie in Ihrem Unternehmen über 50 000, 100 000 oder 500 000 Computer und Server? Wo sind sie? Was sind das? Was läuft darauf? Welche Dienstleistungen bieten sie an?
Die Beantwortung dieser Fragen ist genau das, worum es bei der Asset-Erfassung und Bestandsaufnahme von „ “ (wird in einem neuen Tab geöffnet) geht. Dies bildet die Grundlage für die IT-Hygiene. In diesem Blogbeitrag werde ich näher darauf eingehen, warum diese Grundlage so wichtig ist.
Man kann nicht verwalten, wovon man nicht weiß, dass man es besitzt
Um Ihre Endgeräte zu verwalten, benötigen Sie Kenntnisse auf drei Ebenen:
- Über welche Vermögenswerte verfügen Sie, und wo befinden sich diese?
- Welche Software läuft darauf, und sind diese über eine Lizenz verfügt? Sie benötigen mehr als nur einen Hostnamen oder eine IP-Adresse.
- In welcher Beziehung stehen die Rechner in Ihrem Netzwerk zueinander, und welchem Zweck dienen sie? In der Welt der Server gibt es beispielsweise Gruppen von Servern, die ausschließlich dazu dienen, einen Dienst zu hosten, wie etwa eine Unternehmenswebsite.
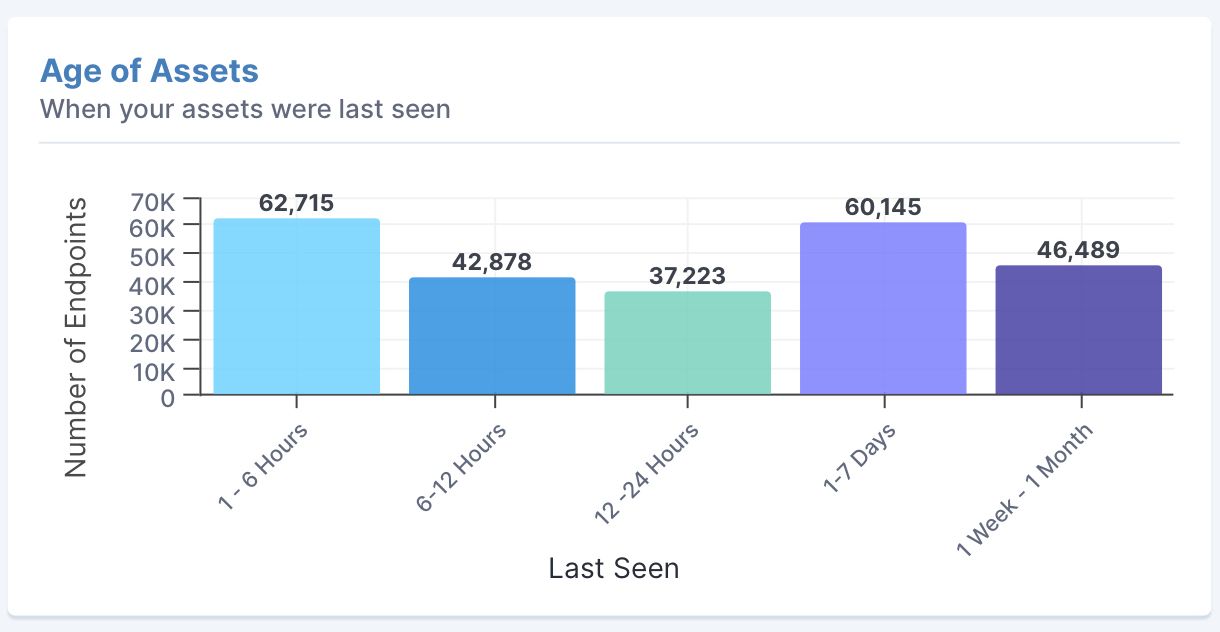
Alle Unternehmen, unabhängig von ihrer Größe, benötigen diese Informationen, die sich in der modernen IT ständig ändern. Netzwerkressourcen kommen und gehen, insbesondere im Zusammenhang mit „Bring Your Own Device“ (BYOD), einer in vielen Organisationen gängigen und zunehmend verbreiteten Richtlinie. Manche Assets werden möglicherweise nur gelegentlich im Netzwerk angezeigt. Da immer mehr Unternehmen ihre Mitarbeiter dazu ermutigen, von zu Hause aus zu arbeiten (WFH), nimmt die Komplexität zu.
Die betrieblichen Nachteile der Unkenntnis
Um es mit den Worten des ehemaligen „Eagles“-Mitglieds Don Henley zu sagen: Wenn man mit geschlossenen Augen fährt, stößt man unweigerlich gegen etwas. Wenn Sie nicht wissen, welche Ressourcen sich in Ihrem Netzwerk befinden, ist das in der IT so, als würden Sie mit geschlossenen Augen Auto fahren.
Eines der ersten Probleme, auf die Sie wahrscheinlich „stoßen“ werden, sind Sicherheitslücken. Wenn Sie ein Vermögenswert nicht verwalten können, können Sie ihn auch nicht sichern. Und Sie können damit nichts anfangen, wenn Sie nicht wissen, dass Sie es haben. Sie werden nicht wissen, ob die Software ordnungsgemäß gepatcht wurde. Es kann also Angriffsvektoren geben, von denen Sie überhaupt nichts wissen.
Wie sieht es mit den finanziellen Auswirkungen aus? Haben Sie einen allgemeinen Überblick darüber, wofür Sie Ihr Geld ausgeben? Nehmen wir das Beispiel der Softwarelizenzierung, beispielsweise ein beliebtes Büroprogramm wie Microsoft Office. Wenn Sie eine Lizenz für 10 000 Exemplare besitzen, verwenden Sie dann 20 000 oder nur 5 000? Nutzen Sie die Lizenz, für die Sie bezahlen, effizient? Oder verstoßen Sie gegen die Vorschriften, wodurch Ihnen kostspielige rechtliche Schritte drohen könnten?
Darüber hinaus geht es bei der Einhaltung von Vorschriften nicht nur um Softwarelizenzen. Und dies ist ein weiterer Einsatzbereich, der in hohem Maße davon abhängt, dass man weiß, welche Ressourcen sich in Ihrem Netzwerk befinden.
Nehmen wir das Gesundheitswesen als Anwendungsbeispiel. Unternehmen im Gesundheitswesen müssen nachweisen, dass sie die HIPAA- und PCI-Vorschriften einhalten, die geschützte Gesundheitsdaten und Kreditkartendaten betreffen. Wissen Sie, wo sich diese Daten befinden? Andernfalls können Sie die Einhaltung der Vorschriften nicht nachweisen. Die Unfähigkeit, die Einhaltung der Vorschriften nachzuweisen, hat zwei erhebliche Nachteile: behördliche Sanktionen und unzufriedene Kunden.
Welche Funktionen sind für ein Toolset wichtig, das für die Erfassung und Bestandsaufnahme von Assets vorgesehen ist?
Die Tools oder die Plattform, die Sie für die Erfassung und Bestandsaufnahme von Assets verwenden, sollten folgende Eigenschaften aufweisen:
- Genauigkeit
- Geschwindigkeit
- Maßstab
- Benutzerfreundlichkeit
Genauigkeit, Geschwindigkeit und Umfang stehen in engem Zusammenhang. Wenn die Bestandsaufnahme zwei Wochen oder einen Monat dauert, hat sich das Netzwerk bis zum Abschluss der Arbeiten bereits verändert, und Sie haben zweifellos etwas übersehen.
Es ist nicht mehr zutreffend, ganz gleich, wie sorgfältig Sie auch vorgegangen sind. Je größer das Netzwerk ist, desto größer ist das damit verbundene Problem. Deshalb kommt es auf den Umfang an. Die Benutzerfreundlichkeit spielt eine Rolle, da ein schwer zu konfigurierendes Tool Fehler verursacht und die Nutzer es mit der Zeit nicht mehr verwenden möchten.
Ältere Tools haben Schwierigkeiten, den Anforderungen der modernen IT gerecht zu werden
Tools zur Erkennung von Ressourcen, die vor 10 Jahren entwickelt wurden, waren Vorläufer vieler Elemente, mit denen moderne IT-Umgebungen heute täglich arbeiten. Zwei Beispiele: Container und Hybrid-Clouds.
Diese Instrumente sind nicht in der Lage, mit dem derzeitigen Tempo des Wandels Schritt zu halten. Dennoch halten Unternehmen oft an den Tools fest, mit denen sie vertraut sind, von denen viele jedoch nicht benutzerfreundlich sind. Tatsächlich sind sie möglicherweise stolz darauf, den Umgang mit komplizierten Werkzeugen zu beherrschen. Möglicherweise haben sie eigene Skripte geschrieben, um deren Effizienz zu steigern. Nicht nur das: Es hat sich ein ganzes Partner-Ökosystem entwickelt, das IT-Abteilungen genau dabei unterstützt.
Die unbeabsichtigten – und bedauerlichen – Folgen davon sind IT-Richtlinien und -Prozesse, die nicht deshalb entwickelt werden, weil sie die beste Lösung für ein Problem darstellen, sondern weil sie zu den Funktionen der verwendeten Tools passen. Das ist die IT-Version von „Wenn man einen Hammer hat, muss alles ein Nagel sein.“ Die Leitlinien lauten: „Wir müssen die Dinge festnageln.“ Etablierte Tools werden zu einem festen Bestandteil des IT-Ökosystems. Die besten IT-Richtlinien sollten jedoch toolunabhängig sein. Ein im Jahr 1993 – oder 2010 – entwickeltes Werkzeug kann diese Flexibilität nicht bieten.
Die Erfassung von Endpunkten ist ein sich ständig veränderndes Ziel
Nicht jeder Endpunkt in einem Netzwerk ist ein Desktop-Computer, ein Laptop oder ein Server. Es gibt Drucker, Telefone, Tablets und eine wachsende Zahl von Geräten für das Internet der Dinge (IoT) im privaten und industriellen Bereich. Das Management mobiler Endgeräte (MDM) ist ein wachsender Anwendungsbereich. Mit einem MDM-Anbieter wie Microsoft Intune können Sie alle Mobiltelefone in Ihrem Netzwerk überwachen.
Aber warum sollten Sie sich Sorgen machen müssen, dass ein IoT-Gerät für Endverbraucher das Unternehmensnetzwerk gefährden könnte? Und zwar aus folgendem Grund: Ein Mitarbeiter eines unserer Kunden arbeitete von zu Hause aus. Das Sicherheitsteam des Unternehmens erhielt Warnmeldungen, dass jemand versuchte, sich Zugang zu ihrem Laptop zu verschaffen. Die Quelle war ein Kühlschrank, dessen Malware ihr Heimnetzwerk durchsuchte und versuchte, sich Zugang zu ihrem Gerät zu verschaffen, das vorübergehend mit dem Unternehmensnetzwerk verbunden war. Das Gleiche könnte auch bei einem intelligenten Lichtschalter, einem Thermostat, einer Überwachungskamera – was auch immer – passieren.
Dies gilt auch für Maschinen in der Fertigung, von denen viele mit Sensoren ausgestattet sind, die über drahtlose Netzwerke und das Internet mit Fertigungsanwendungen kommunizieren. Es handelt sich um einen Bereich, der als „Operational Technology“ bezeichnet wird, und im Wesentlichen verwandelt er jede Maschine in einer Fabrikhalle in ein Netzwerkgerät.
Kein einzelnes Tool zur Bestandserfassung kann jeden Gerätetyp erkennen; daher muss das von Ihnen verwendete Tool oder die Plattform mit Anwendungen integriert sein, die Geräte wie Smartphones, Tablets, Drucker usw. erkennen können. Dafür ist ein Toolset erforderlich, das gut mit den zugehörigen Anwendungen zusammenarbeitet. Aus diesem Grund entwickelt Tanium beispielsweise eine Integration zwischen Tanium Discover und Microsoft Intune zur Bestandserfassung mobiler Geräte.
Die Erkennung von Endpunkten bildet die Grundlage für Zero-Trust-Lösungen
Wenn alles ein Netzwerkgerät ist, stellt alles eine potenzielle Sicherheitslücke dar. Sie benötigen also Richtlinien und Verfahren, die Endgeräte in drei Kategorien unterteilen: verwaltete, nicht verwaltete und nicht verwaltbare. Die Erkennung von Endgeräten ist der erste entscheidende Schritt auf dem Weg zu Zero-Trust-Lösungen. CSO Online beschreibt „ “ Zero Trust (wird in einem neuen Tab geöffnet) als „ein Sicherheitskonzept, das auf der Überzeugung basiert, dass Unternehmen nichts automatisch vertrauen sollten innerhalb oder außerhalb ihrer Sicherheitsgrenzen, sondern stattdessen alles und jeden überprüfen müssen, der versucht, eine Verbindung zu ihren Systemen herzustellen, bevor sie Zugriff gewähren.“
Tools zur Reaktion auf Bedrohungen und zur Behebung von Problemen sind nur so gut wie die Bandbreite der Endgeräte, auf denen sie ausgeführt werden. Die Erkennung von Endgeräten ist also tatsächlich der Ausgangspunkt für IT-Hygiene und -Sicherheit. Dort müssen Sie ansetzen.
Um mehr über die Rolle der Endpunkt-Erkennung bei Zero-Trust-Implementierungen zu erfahren, lesen Sie bitte unseren Blogbeitrag „ “ „Endpoint Identity: The New Center of Gravity in a Zero Trust World“ (wird in einem neuen Tab geöffnet).
Weitere Informationen zur Tanium-Lösung für die Erfassung und Bestandsaufnahme von Assets finden Sie in unserem Blogbeitrag „ : 9 Wege, wie Tanium die Erfassung und Bestandsaufnahme von Assets schneller, einfacher, unkomplizierter und – besser macht“. (wird in einem neuen Tab geöffnet)
Wenn Sie bereit sind, das Produkt in Aktion zu erleben, besuchen Sie und melden Sie sich noch heute für eine Demo an: (wird in einem neuen Tab geöffnet) .

