Wenn Sie mit Windows- und Unix/Linux-Plattformen arbeiten, ist Ihnen PuTTY zweifellos ein Begriff – eines der am weitesten verbreiteten Tools, das auf vielen Arbeitsplätzen von Administratoren und Entwicklern zu finden ist. Bis vor relativ kurzer Zeit gab es unter Microsoft Windows keinen SSH-Client, und früher benötigten Sie einen SSH-Client, wenn Sie von einem Windows-Rechner aus eine Verbindung zu einem beliebigen Unix-System herstellen wollten. PuTTY, entwickelt von Simon Tatham, ist ein beliebter, vielseitiger Open-Source-Terminalemulator, eine serielle Konsole und eine Anwendung zur Dateiübertragung.
Wie jede Software ist auch PuTTY komplex, und komplexe Systeme können Schwachstellen aufweisen. Manchmal können diese Schwachstellen von böswilligen Akteuren ausgenutzt werden. Bereits im März 2019 wurden Updates für PuTTY veröffentlicht, mit denen acht Sicherheitslücken behoben wurden, und für LibSSH2, eine zugehörige Bibliothek für SSHv2, wurden Korrekturen für neun Sicherheitslücken bereitgestellt.
Diese Sicherheitslücken betreffen eine Reihe unterschiedlicher Szenarien. Einige ermöglichen potenzielle DoS-Angriffe; andere das Offenlegen der privaten Schlüsselphrase; und wieder andere die Möglichkeit, beliebigen Code auf dem anfälligen System auszuführen. Da es sich bei den Personen, die möglicherweise über SSH eine Verbindung zu Remote-Systemen (in der Regel Servern) herstellen müssen, um Administratoren oder Benutzer mit erweiterten Zugriffsrechten handelt – und diese die Hauptnutzergruppe von PuTTY bilden –, wird deutlich, dass ein Risiko besteht, wenn diese Sicherheitslücken nicht so schnell wie möglich behoben werden.
Ihre Herausforderungen angehen
Stellen Sie sich also folgende Situation vor: Sie und Ihre Kollegen betreiben und verwalten fast 100 000 Endgeräte in Ihrem weltweit tätigen Unternehmen. Dazu gehören Server, Workstations, Laptops, virtuelle Maschinen (VMs) und Cloud-Instanzen, die vor Ort, unterwegs, in Ihrer eigenen Cloud oder in der Cloud eines Drittanbieters betrieben werden – und zwar mit einer Vielzahl von Betriebssystemen, Anwendungen, Anwendungsverantwortlichen und Beteiligten. Dies sind zumindest Ihre Herausforderungen:
- Wie schnell könnten Sie alle Instanzen von PuTTY oder damit verbundenen Anwendungen ausfindig machen und sicherstellen, dass diese auf dem neuesten Stand sind?
- Wie können Sie sicherstellen, dass etwaige Probleme automatisch behoben werden, sobald sich Administratoren und Entwickler zu Beginn des Arbeitstages in Ihren weltweiten Niederlassungen einloggen?
- Wie können Sie sicher sein, dass Ihr Unternehmen auf dem neuesten Stand ist, wenn Ihr CIO oder CISO nach einem Statusbericht fragt, nachdem er die neuesten Nachrichten über einen schwerwiegenden Sicherheitsvorfall gelesen hat, der an diesem Morgen Schlagzeilen macht?
Gerade bei diesen kniffligen Herausforderungen kann Tanium auf einzigartige Weise helfen. Zur Vorbereitung sollten Sie Folgendes beachten, wobei wir erneut PuTTY als Beispiel heranziehen:
- Sind wir verwundbar?
Wie können wir sicherstellen, dass es in unserem Unternehmen nirgendwo veraltete Versionen von PuTTY oder LibSSH2 gibt? Wie können wir darüber in Echtzeit berichten und uns der Ergebnisse sicher sein? - Versucht jemand, diese Sicherheitslücken auszunutzen, um sich Zugang zu verschaffen? Wir möchten gezielt nach Verhaltensindikatoren suchen, die auf böswillige Aktivitäten im Zusammenhang mit den Sicherheitslücken hindeuten könnten und eine weitere Untersuchung erforderlich machen würden.
- Wie können wir sicherstellen, dass jeder Zugriff auf die aktualisierte Version hat? Können wir die aktualisierte Version von PuTTY und den zugehörigen Tools an unsere Administratorgruppen ausrollen oder es den Benutzern zumindest ermöglichen, diese im Rahmen des Self-Service zur Anwendungsbereitstellung zu installieren?
- Können wir die Nutzung anfälliger Versionen der Software sowohl erkennen als auch verhindern?
Sehen wir uns nun die einzelnen Abschnitte genauer an und was Tanium in diesem Zusammenhang bieten kann.
1. Echtzeitansicht
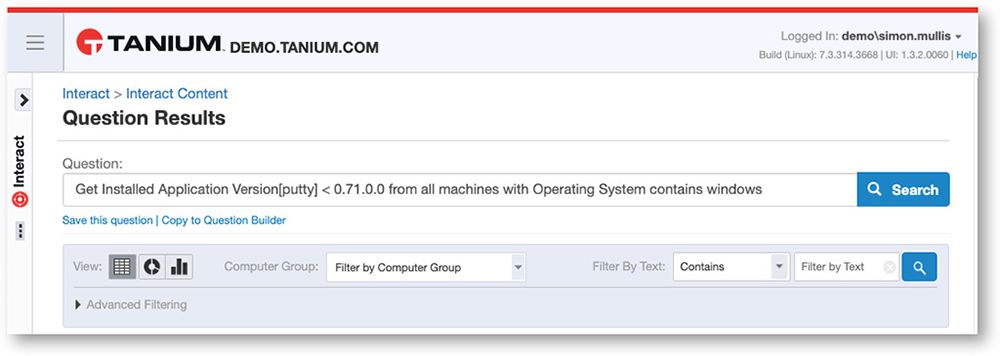
Zunächst könnten wir uns einen Echtzeit-Überblick über alle PuTTY-Installationen in unserer gesamten Infrastruktur verschaffen.
Wir möchten die folgende Tanium-Abfrage stellen: „Ermitteln Sie die installierte Anwendungsversion [putty] < 0,71,0,0 auf allen Rechnern, deren Betriebssystem ‚Windows‘ enthält“
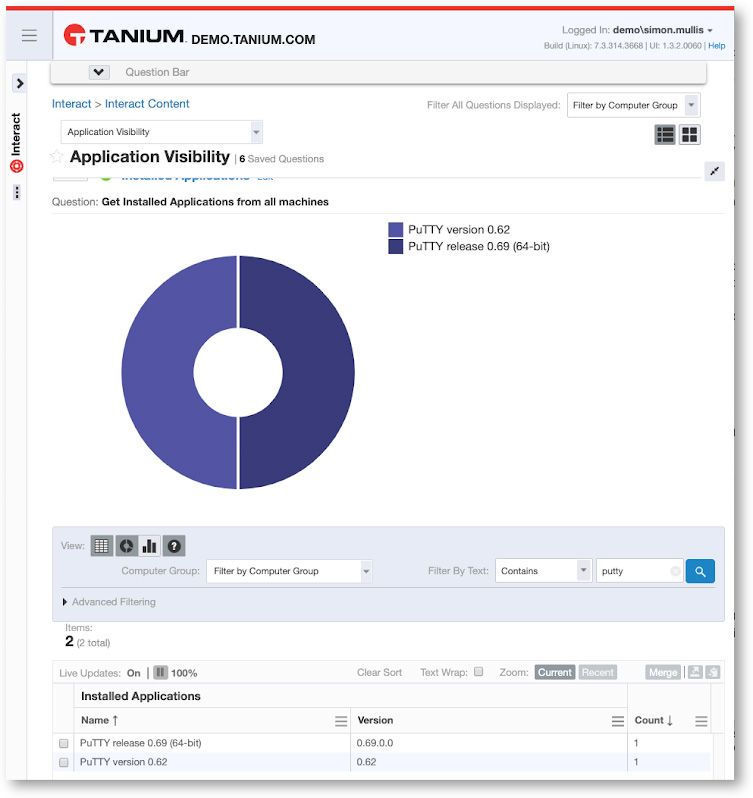
Oder wir könnten alle installierten Anwendungen abfragen und nach dem Begriff „putty“ filtern, wobei wir festlegen, dass die Live-Ergebnisse in einem übersichtlichen Diagrammformat dargestellt werden:
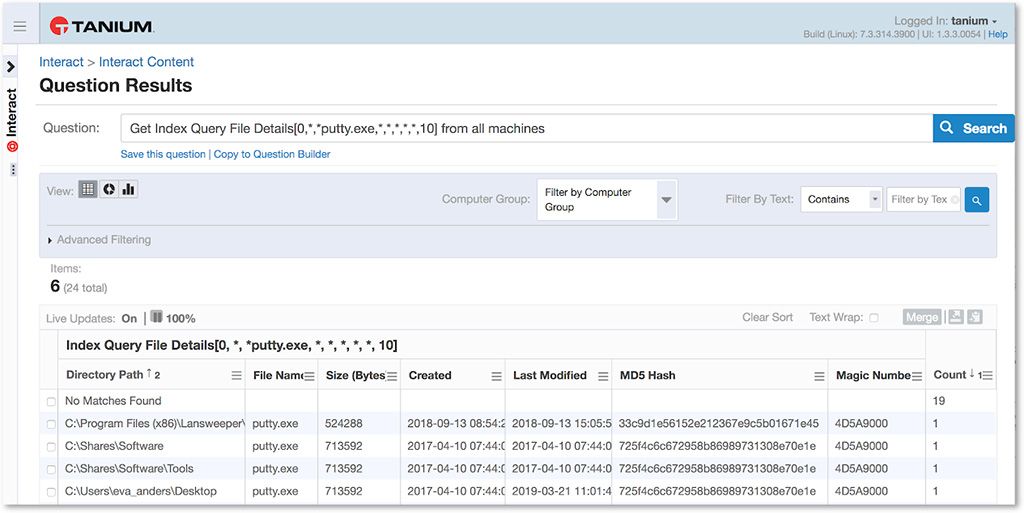
Der Tanium Index ist ein Bestandteil unseres „Threat Response“-Moduls und ein entscheidender Faktor für Sicherheitsanwendungen, bei denen es um die Erkennung und Meldung von Bedrohungsindikatoren für gespeicherte Dateien geht. Mit diesem Modul können wir in Echtzeit alle von uns verwalteten Systeme nach dem Vorhandensein einer beliebigen Version von „putty.exe“ durchsuchen. Dies ist wichtig, da PuTTY in vielen Fällen nicht als installierte Anwendung vorliegt, sondern auf einem Endgerät als eigenständige ausführbare Datei vorhanden ist. Wie können wir sicher sein, dass wir es unter allen Umständen finden können?
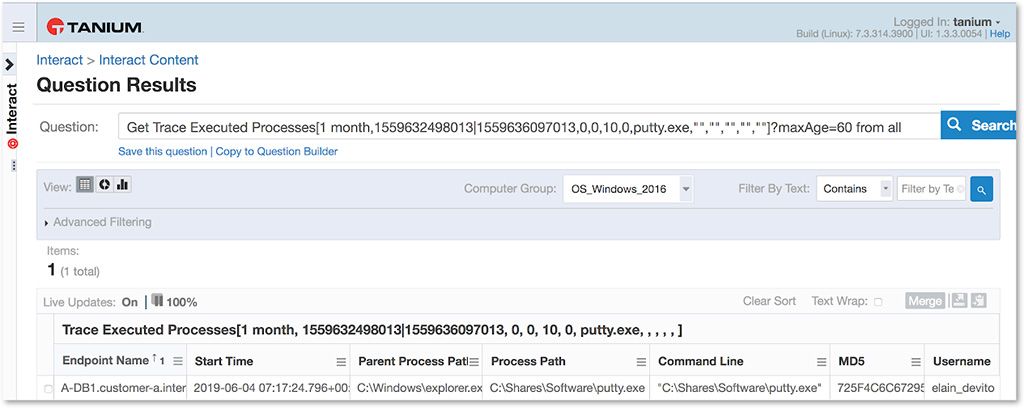
Der „Trace Event Recorder“ ist eine weitere Komponente unseres Moduls „Threat Response“. Mit Trace können wir wichtige forensische und sicherheitsrelevante Ereignisse auf Linux-, Mac- und Windows-Endgeräten im gesamten Netzwerk direkt untersuchen. Trace bietet einen Echtzeit- und historischen Überblick über wichtige Ereignisse, darunter die Ausführung von Prozessen, den Anmeldeverlauf, Netzwerkverbindungen sowie Änderungen an Dateien und der Registrierung. In unserem Beispiel möchten wir wissen, ob in den letzten 30 Tagen irgendwo auf unseren verwalteten Systemen PuTTY ausgeführt wurde. Im folgenden Beispiel sehen wir, dass ein Nutzer namens „Elain_Devito“ genau dies getan hat.
2. Signale
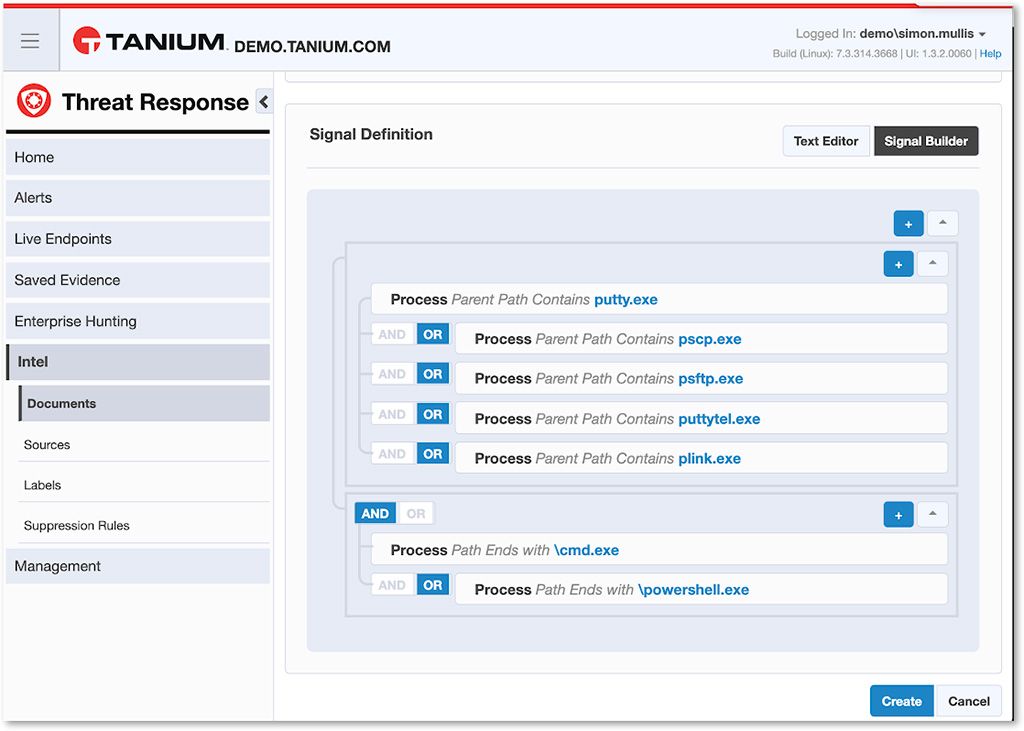
Als Nächstes sollten wir möglicherweise prüfen, ob verdächtige Aktivitäten festgestellt wurden, die darauf hindeuten könnten, dass ein Angreifer versucht, eine der PuTTY-Sicherheitslücken auszunutzen. Mit Tanium-Signalen können Sie verdächtiges oder auffälliges Prozessverhalten erkennen, indem Sie mehrere Suchausdrücke kombinieren.
Nachfolgend finden Sie ein Beispielsignal zur Erkennung von Aktivitäten, die möglicherweise mit einer der CVEs in Zusammenhang stehen. Im Wesentlichen gilt: Wenn ein PuTTY-bezogener Prozess eine Befehlsshell oder eine PowerShell-Instanz startet, möchten wir davon erfahren und in der Lage sein, dies zu untersuchen.
3. Paket bereitstellen
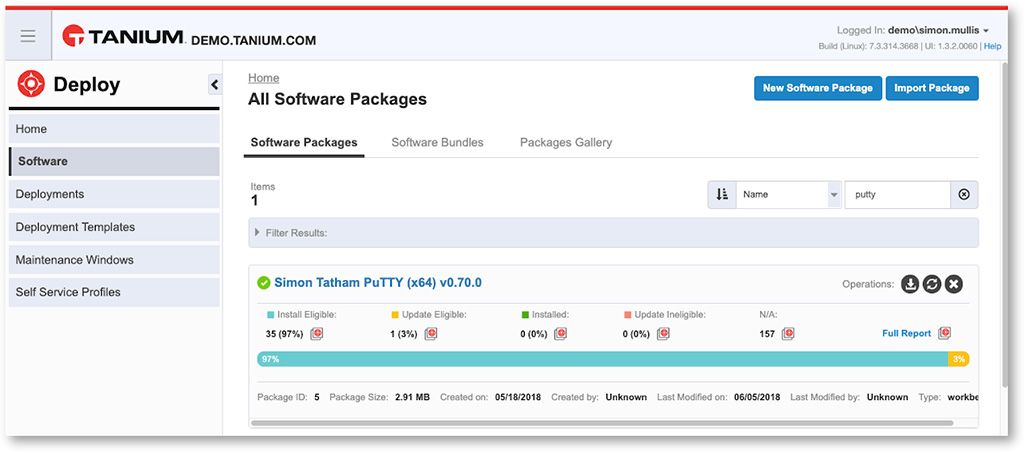
Eine weitere Möglichkeit, Risiken durch veraltete Versionen von PuTTY zu minimieren, bestünde darin, sicherzustellen, dass wir über ein aktuelles Paket verfügen, das zur Installation an jene Administratoren oder Entwickler bereitgestellt werden kann, die es benötigen. Hier ist ein Beispiel aus unserem Deploy-Modul:
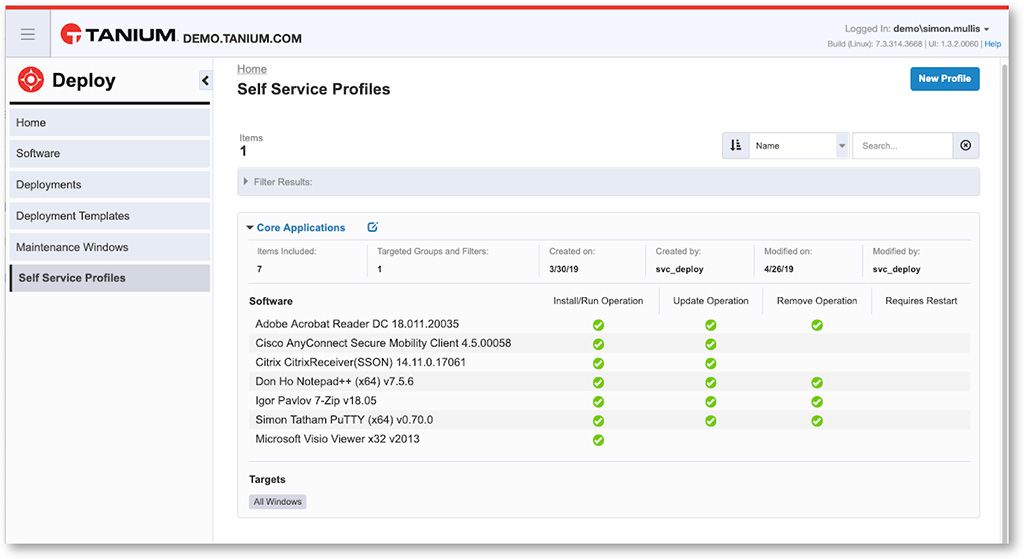
Auf dem folgenden Screenshot ist zu sehen, dass PuTTY den Endnutzern in unserem Self-Service-Portal zur Bereitstellung von Anwendungen als auswählbare Option zur Verfügung gestellt wurde, in dem die Nutzer die Pakete auswählen können, die sie installieren möchten.
4. Verwalten Sie native Sicherheitsfunktionen mithilfe des Protect-Moduls
Hier ist ein weiteres Beispiel dafür, wie die Schnelligkeit und Flexibilität von Tanium in dieser Situation auf einzigartige Weise helfen können. Sie könnten den Start einer anfälligen ausführbaren Datei „putty.exe“ verhindern, indem Sie eine Richtlinie auf Unternehmensebene für AppLocker anwenden und dabei das Modul „Protect“ nutzen, wobei auf dem Endgerät ein Popup-Fenster angezeigt wird, das den Benutzer dazu auffordert, über den Tanium-Self-Service ein Upgrade durchzuführen.
Dieses scheinbar einfache Szenario wiederholt sich immer wieder, Woche für Woche, in unzähligen Organisationen auf der ganzen Welt. Die bestehenden Betriebs- und Sicherheitstools sind für den Einsatz in echtem Maßstab schlichtweg nicht geeignet, und typische Antworten von Sicherheits- und Betriebsteams auf die Frage „Wie lange wird das dauern?“ reichen von „Ich bin mir nicht sicher“ bis hin zu „Vielleicht eine Woche?“ bis hin zu: „Das können wir nicht mit Sicherheit sagen.“
Ihre Fähigkeit, auf einfache, typische Ereignisse wie dieses zu reagieren, muss die Fähigkeit umfassen, flexibel zu reagieren und die unvermeidlichen Rückschläge zu verkraften – und zwar in großem Maßstab und mit hoher Geschwindigkeit.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

