
Die Globalisierung ist nichts Neues. Es ist mittlerweile zur Norm geworden, dass Unternehmen umfangreiche grenzüberschreitende Geschäftsbeziehungen unterhalten. Dies könnte darin bestehen, dass Waren oder Dienstleistungen an Kunden im Ausland geliefert werden oder dass man bei wichtigen Vorleistungen wie Arbeitskräften oder Fertigungsteilen auf globale Lieferketten zurückgreift.
Dies gibt Fachleuten für IT-Risiken und Compliance Anlass zu großer Sorge. Die gesetzlichen Vorschriften zu Themen wie Datenschutz und Cybersicherheit variieren von Land zu Land, und es ist Aufgabe dieser Compliance-Experten, sicherzustellen, dass ihr Unternehmen die rechtlichen Rahmenbedingungen in jedem Land, in dem es tätig ist, einhält.
Glücklicherweise ist die „Converged Endpoint Management (XEM)“-Plattform von Tanium darauf ausgelegt, die Einhaltung zahlreicher Vorschriften und Anwendungsfälle zu vereinfachen.
In diesem Beitrag befassen wir uns mit einem solchen Rahmenwerk für die Einhaltung von Cybersicherheitsvorschriften, nämlich dem australischen „Essential Eight“, und zeigen auf, wie die „Compliance by Design“-Lösung von Tanium Unternehmen dabei unterstützt, ihre Compliance-Ziele zu erreichen – und zwar als Ergebnis einer effektiven Netzwerkverwaltung und nicht als separater Prozess.
Was ist „The Essential Eight“?
„The Essential Eight“ ist ein grundlegender Katalog von Abwehrstrategien, den das Australian Cyber Security Centre (ACSC) auf der Grundlage tatsächlicher Vorfall Daten empfohlen hat, um es Angreifern zu erschweren, Computersysteme zu kompromittieren. Zwar garantiert die Umsetzung der „Essential Eight“ nicht, dass alle Angriffe scheitern, doch zielt die Maßnahme darauf ab, die Angriffsfläche deutlich zu verringern.
Wie der Name schon sagt, besteht das „ACSC Essential Eight“ aus acht Säulen:
- zur Anwendungskontrolle: Zur Verhinderung der Ausführung nicht genehmigter bzw. schädlicher Programme, darunter .exe-Dateien, DLLs, Skripte (z. B. Windows Script Hosts, PowerShell und HTA) sowie Installationsprogramme
- für Anwendungs-Patches: Flash, Webbrowser, Microsoft Office, Java und PDF-Viewer. Beheben Sie Sicherheitslücken mit „extremem Risiko“ auf den Computern innerhalb von 48 Stunden. Verwenden Sie ausschließlich die aktuellste Version der Anwendungen.
- Konfigurieren Sie die Makroeinstellungen v für Microsoft Office: Blockieren Sie Makros aus dem Internet und lassen Sie nur geprüfte Makros zu, die entweder aus „vertrauenswürdigen Quellen“ mit eingeschränktem Schreibzugriff stammen oder mit einem vertrauenswürdigen Zertifikat digital signiert sind. Aktivieren Sie außerdem die erweiterten Funktionen von Windows Defender, um Bedrohungen abzuwehren.
- zur Absicherung von Benutzeranwendungen: Konfigurieren Sie Webbrowser so, dass Flash (im Idealfall durch Deinstallation), Werbung und Java im Internet blockiert werden. Deaktivieren Sie nicht benötigte Funktionen in Microsoft Office (z. B. OLE), Webbrowsern und PDF-Anzeigeprogrammen und aktivieren Sie weitere Funktionen von Microsoft Defender.
- zur Einschränkung von Administratorrechten: Schränken Sie die Administratorrechte für Betriebssysteme und Anwendungen entsprechend den Aufgaben der Benutzer ein. Überprüfen Sie regelmäßig, ob die Berechtigungen weiterhin erforderlich sind. Verwenden Sie keine Konten mit erhöhten Rechten zum Abrufen von E-Mails und zum Surfen im Internet.
- zur Behebung von Sicherheitslücken in Betriebssystemen: Beheben Sie Sicherheitslücken mit dem Risikograd „extrem“ auf Computern (einschließlich Netzwerkgeräten) innerhalb von 48 Stunden oder ergreifen Sie Maßnahmen zur Risikominderung. Verwenden Sie die aktuellste Version des Betriebssystems. Verwenden Sie keine nicht unterstützten Versionen.
- zur Multi-Faktor-Authentifizierung : Implementieren Sie die Multi-Faktor-Authentifizierung (MFA) für VPNs, RDP, SSH und andere Fernzugriffsmethoden sowie für alle Benutzer, wenn diese privilegierte Aktionen ausführen oder auf privilegierte Systeme oder Daten zugreifen.
- Tägliche Datensicherungen: Führen Sie täglich eine Datensicherung wichtiger neuer bzw. geänderter Daten, Software und Konfigurationseinstellungen durch, speichern Sie diese offline und bewahren Sie sie mindestens drei Monate lang auf. Führen Sie zunächst eine Testwiederherstellung durch, anschließend jährlich sowie bei Änderungen an der IT-Infrastruktur.
Der Einsatz von Tanium zur Verwaltung und Absicherung von IT-Umgebungen bietet erhebliche Vorteile bei der Bewältigung der Herausforderung, die Anforderungen der „Essential Eight“ zu erfüllen. Wir werden diese Vorteile untersuchen, indem wir die moderne „Compliance by Design“-Lösung von Tanium mit herkömmlichen Ansätzen vergleichen. Wir werden auf die Mängel dieser veralteten Compliance-Methoden hinweisen und aufzeigen, wie Unternehmen, die ganz oder nur teilweise in Australien tätig sind, ihre Compliance-Ziele erreichen können, indem sie das Netzwerk effektiv verwalten, anstatt Compliance als eigenständigen Prozess zu betrachten.
Bitte beachten Sie, dass dieses Dokument Teil eines Dokumentationspakets ist, das auch konkrete Einzelheiten dazu enthält, wie Tanium die „Essential Controls“ umsetzt, sowie weitere allgemeine Erläuterungen zum Tanium-Ansatz in Bezug auf die „Essential Eight“.
Inwiefern trägt Tanium dazu bei, die Einhaltung der ACSC Essential Eight-Vorgaben sicherzustellen?
Angesichts der Schwierigkeiten, auf die Organisationen seit der Einführung der „Essential Eight“-Initiative bei der Entwicklung eines Konzepts zur Einhaltung dieser Vorgaben gestoßen sind, könnte man meinen, dass es an detaillierten Informationen darüber mangelt, was genau gemessen werden sollte, und dass es externen kommerziellen Anbietern überlassen wurde, diese Details zu erarbeiten und als ihr geistiges Eigentum zu betrachten.
Tatsächlich hat das ACSC jedoch detaillierte Unterlagen und Leitlinien zu jeder der 8 Risikominderungsstrategien und den damit verbundenen Kontrollmaßnahmen für alle Reifegrade erstellt. Dies umfasst nicht nur Informationen über den Zweck der einzelnen Kontrollmaßnahmen, die bei der Auslegung helfen sollen, sondern auch Hilfsmittel und konkrete Angaben dazu, was genau gemessen werden soll. Wenn also die Maßstäbe, an denen wir uns orientieren müssen, allgemein bekannt und verstanden sind, worin besteht dann das Problem?
Es gibt vier wesentliche Bereiche, die es Unternehmen bisher erschwert haben, sich ein genaues Bild von ihrem Compliance-Niveau zu machen (geschweige denn, dieses zu verbessern).
- zum Versicherungsschutz: Können Sie Ihr gesamtes Vermögen nachweisen und unter Verwaltung stellen?
- der Währungsdaten: Wie aktuell sind die Daten in Ihrem jüngsten Bericht?
- zur Vollständigkeit: Werden die Tests auf an allen Ihren Endpunkten oder nur an einer Teilmenge davon durchgeführt?
- von Korrekturmaßnahmen: Wie lassen sich Sanierungsmaßnahmen in Ihr System integrieren?
Tanium basiert auf einer einzigartigen und innovativen Architektur, die den Zugriff auf Endgeräte in Echtzeit ermöglicht. Dank dieser Architektur ist Tanium in der Lage, die vier oben genannten Herausforderungen von Grund auf zu bewältigen. Ziel dieses Dokuments ist es, jeden dieser Bereiche einzeln zu behandeln, die jeweiligen Herausforderungen näher zu beschreiben und aufzuzeigen, wie das einzigartige Konzept von Tanium sicherstellt, dass diese Herausforderungen die Erreichung der Compliance-Ziele nicht behindern.
Umfang
Die Erfassung von Assets ist ein wesentlicher Bestandteil des Endpunktmanagements. Das Sprichwort „Was gemessen wird, wird auch gesteuert“ ist unbestreitbar. An dieser Stelle würden die meisten vernünftigen Menschen zustimmen, dass der Einsatz fortschrittlicher Sicherheitsprodukte und -verfahren nur für einen Teil der Ressourcen ein offensichtlich fehlerhafter Ansatz ist. Dennoch tun Organisationen dies regelmäßig (oftmals ohne es zu wissen).
Dies wirft mehrere Fragen auf:
- Sind Sie sich wirklich über jedes Gerät im Klaren, das sich mit dem Netzwerk verbindet?
- Verfügen Sie über eine aktuelle und vollständige CMDB?
- Nutzen alle Verwaltungs- und Sicherheitstools die CMDB als Referenzquelle?
- Wie stellen Sie sicher, dass Endpunkt-Tools stets in einem einwandfreien Zustand bleiben?
Durch eine kürzlich vorgenommene Änderung der „Essential Eight“ wurde sowohl in die Absicherungsstrategie „Anwendungs-Patching“ als auch in die Strategie „Betriebssystem-Patching“ eine explizite Maßnahme zur Erfassung von Systemressourcen aufgenommen. Bei früheren Versionen galt dies als vorausgesetzt oder implizite Voraussetzung.
Glücklicherweise verfügt Tanium über eine Funktion zur Erfassung von Assets. Diese Funktion nutzt die Tanium-Architektur durch die Durchführung verteilter Scans. Das heißt, die Endpunkte erkennen ihre benachbarten Geräte selbst und nicht über eine zentrale Abtaststelle. Auf diese Weise lassen sich viel schneller Erkenntnisse darüber gewinnen, was sich im Netzwerk befindet, da die Last verteilt wird und das Scannen auch Bereiche des Netzwerks erfassen kann, die von einem zentralen Punkt aus möglicherweise nicht erreicht werden können. Die Hauptziele der Asset-Erfassung von Tanium sind:
1. Ermitteln Sie verwaltbare Vermögenswerte, die derzeit nicht verwaltet werden, und sorgen Sie dafür, dass diese unter Verwaltung gestellt werden.
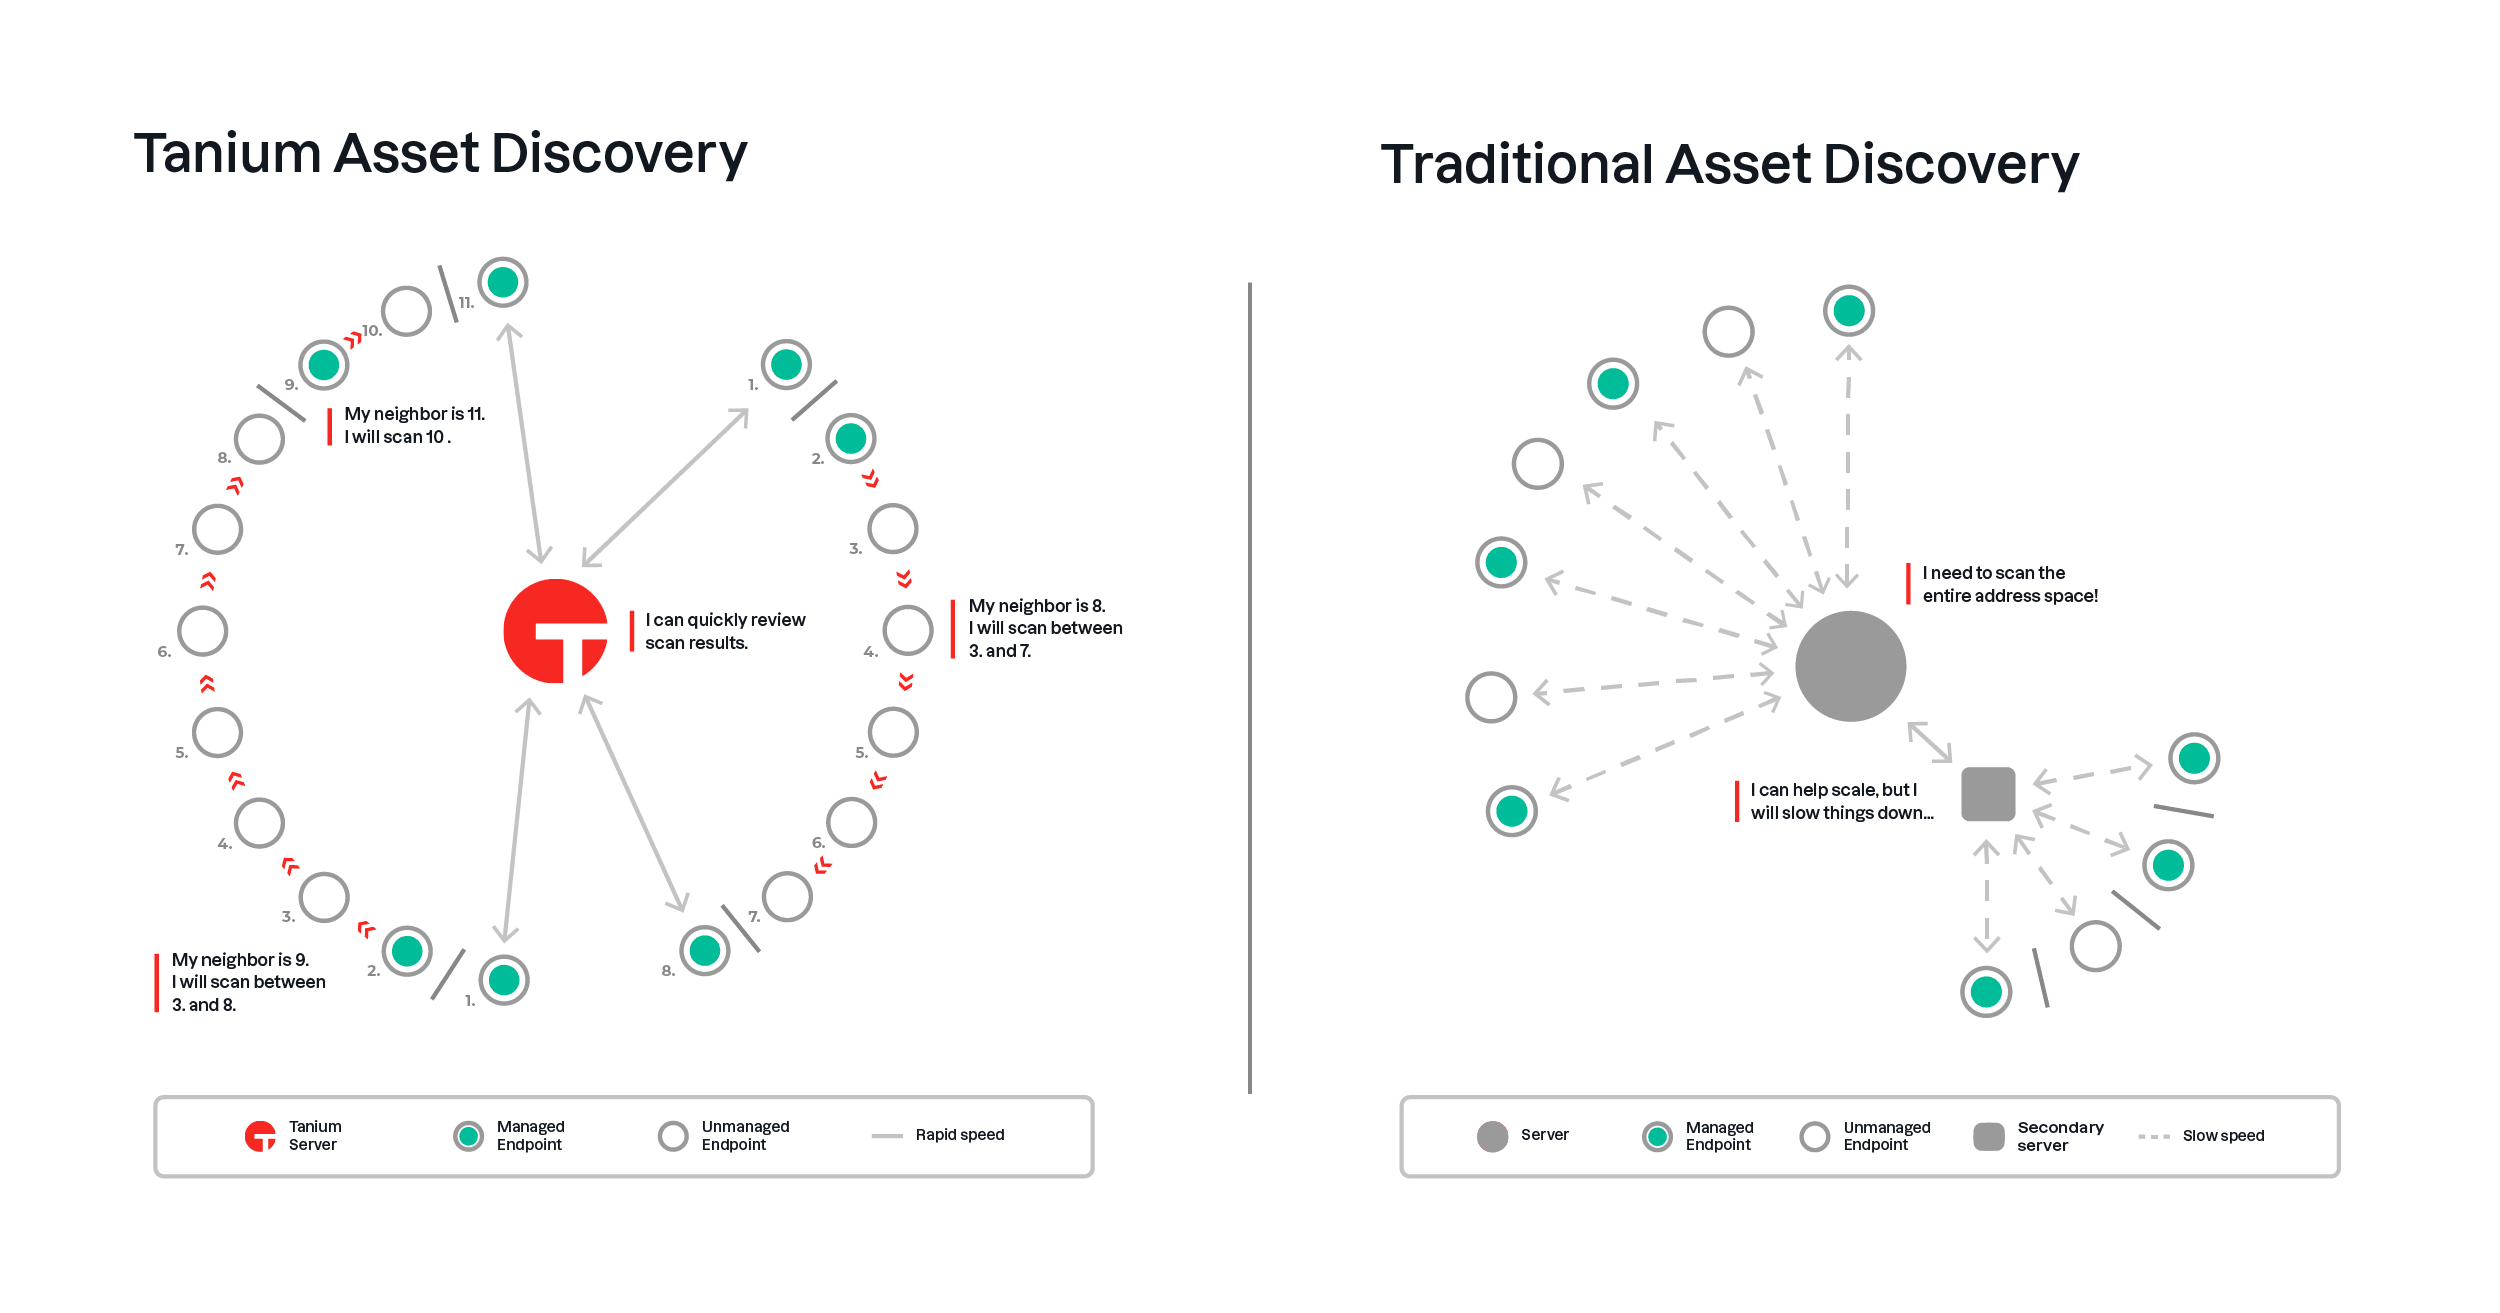
2. Ermitteln Sie Vermögenswerte, die zuvor verwaltet wurden, derzeit jedoch aus irgendeinem Grund nicht mehr verwaltet werden, und lassen Sie diese überprüfen und die entsprechenden Maßnahmen ergreifen.
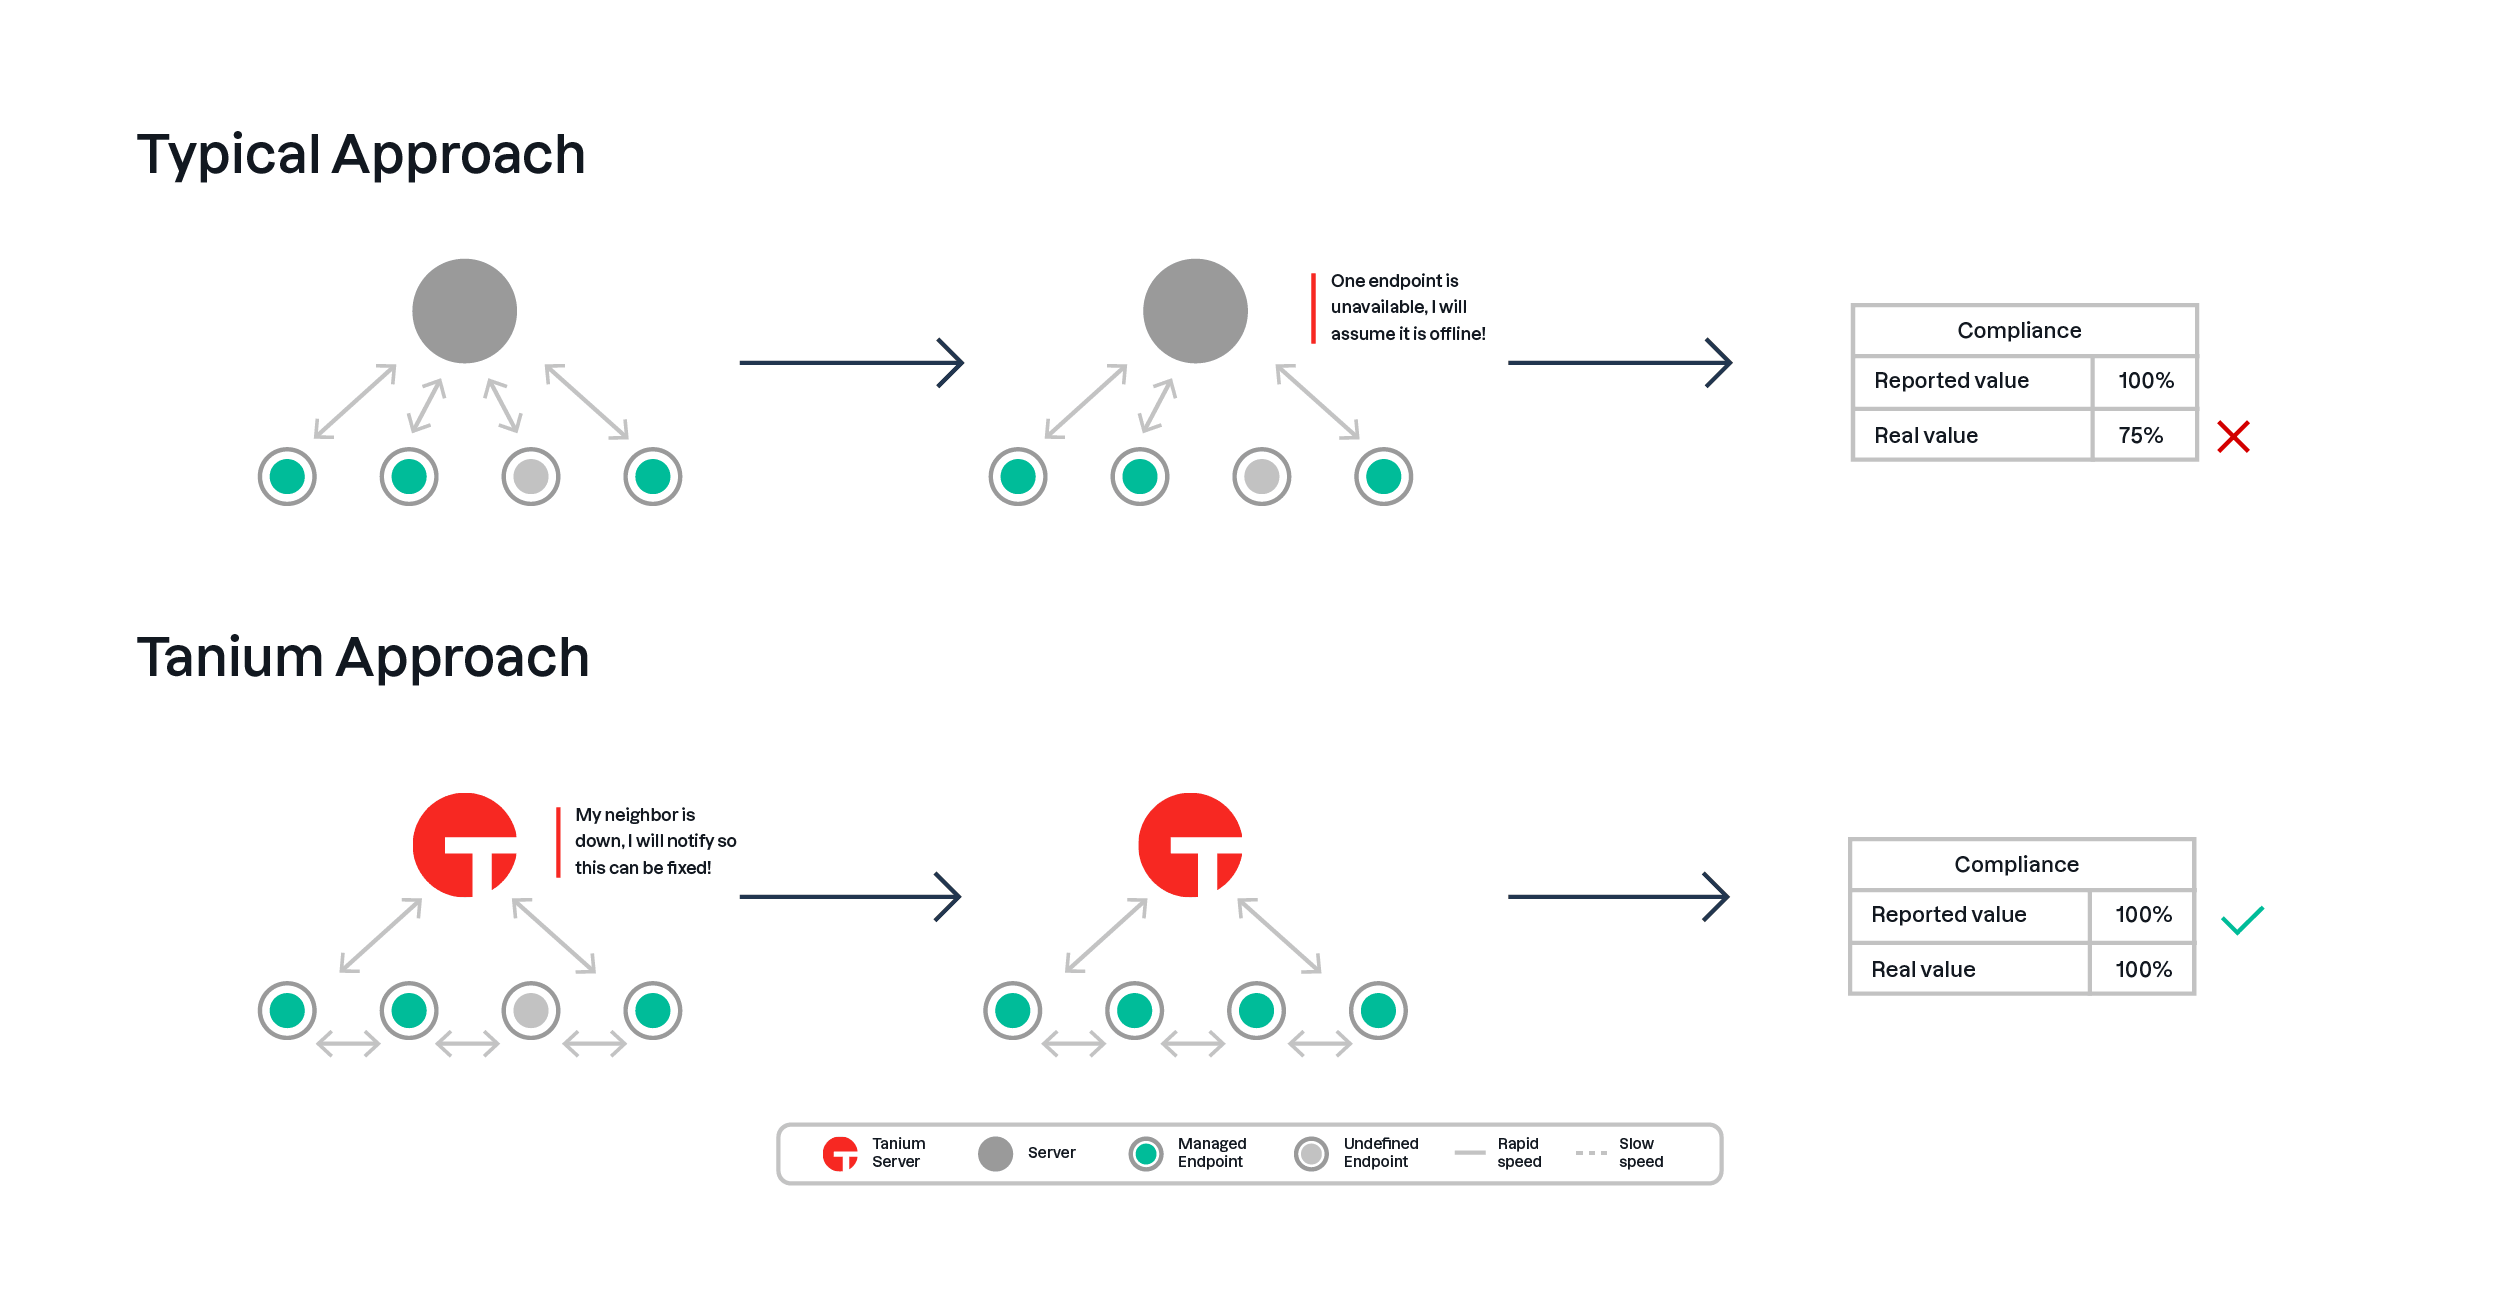
Tanium stellt sicher, dass alle Endgeräte eines Unternehmens, die in den Geltungsbereich der „Essential Eight“ fallen, verwaltet werden und dass keine Lücken bestehen, die die Compliance-Quoten nach oben oder unten verzerren könnten. Letztendlich besteht das Ziel der „Essential Eight“ darin, Organisationen einen Ausgangspunkt zu bieten, um ihre Sicherheitslage zu verstehen und zu verbessern – wenn Sie den Aspekt der Abdeckung nicht richtig umsetzen, verfehlt die gesamte Maßnahme dieses Ziel.
Währung
Die Herausforderung hinsichtlich der Datenaktualität betrifft den gesamten Bereich des Endpunktmanagements. Herkömmliche Tools und Architekturen hatten Schwierigkeiten, mit den stetig wachsenden Netzwerkgrößen Schritt zu halten und gleichzeitig sicherzustellen, dass Transparenz und Kontrolle über dieses Netzwerk in einer Geschwindigkeit gewährleistet sind, die den heutigen Sicherheits- und Betriebsanforderungen gerecht wird.
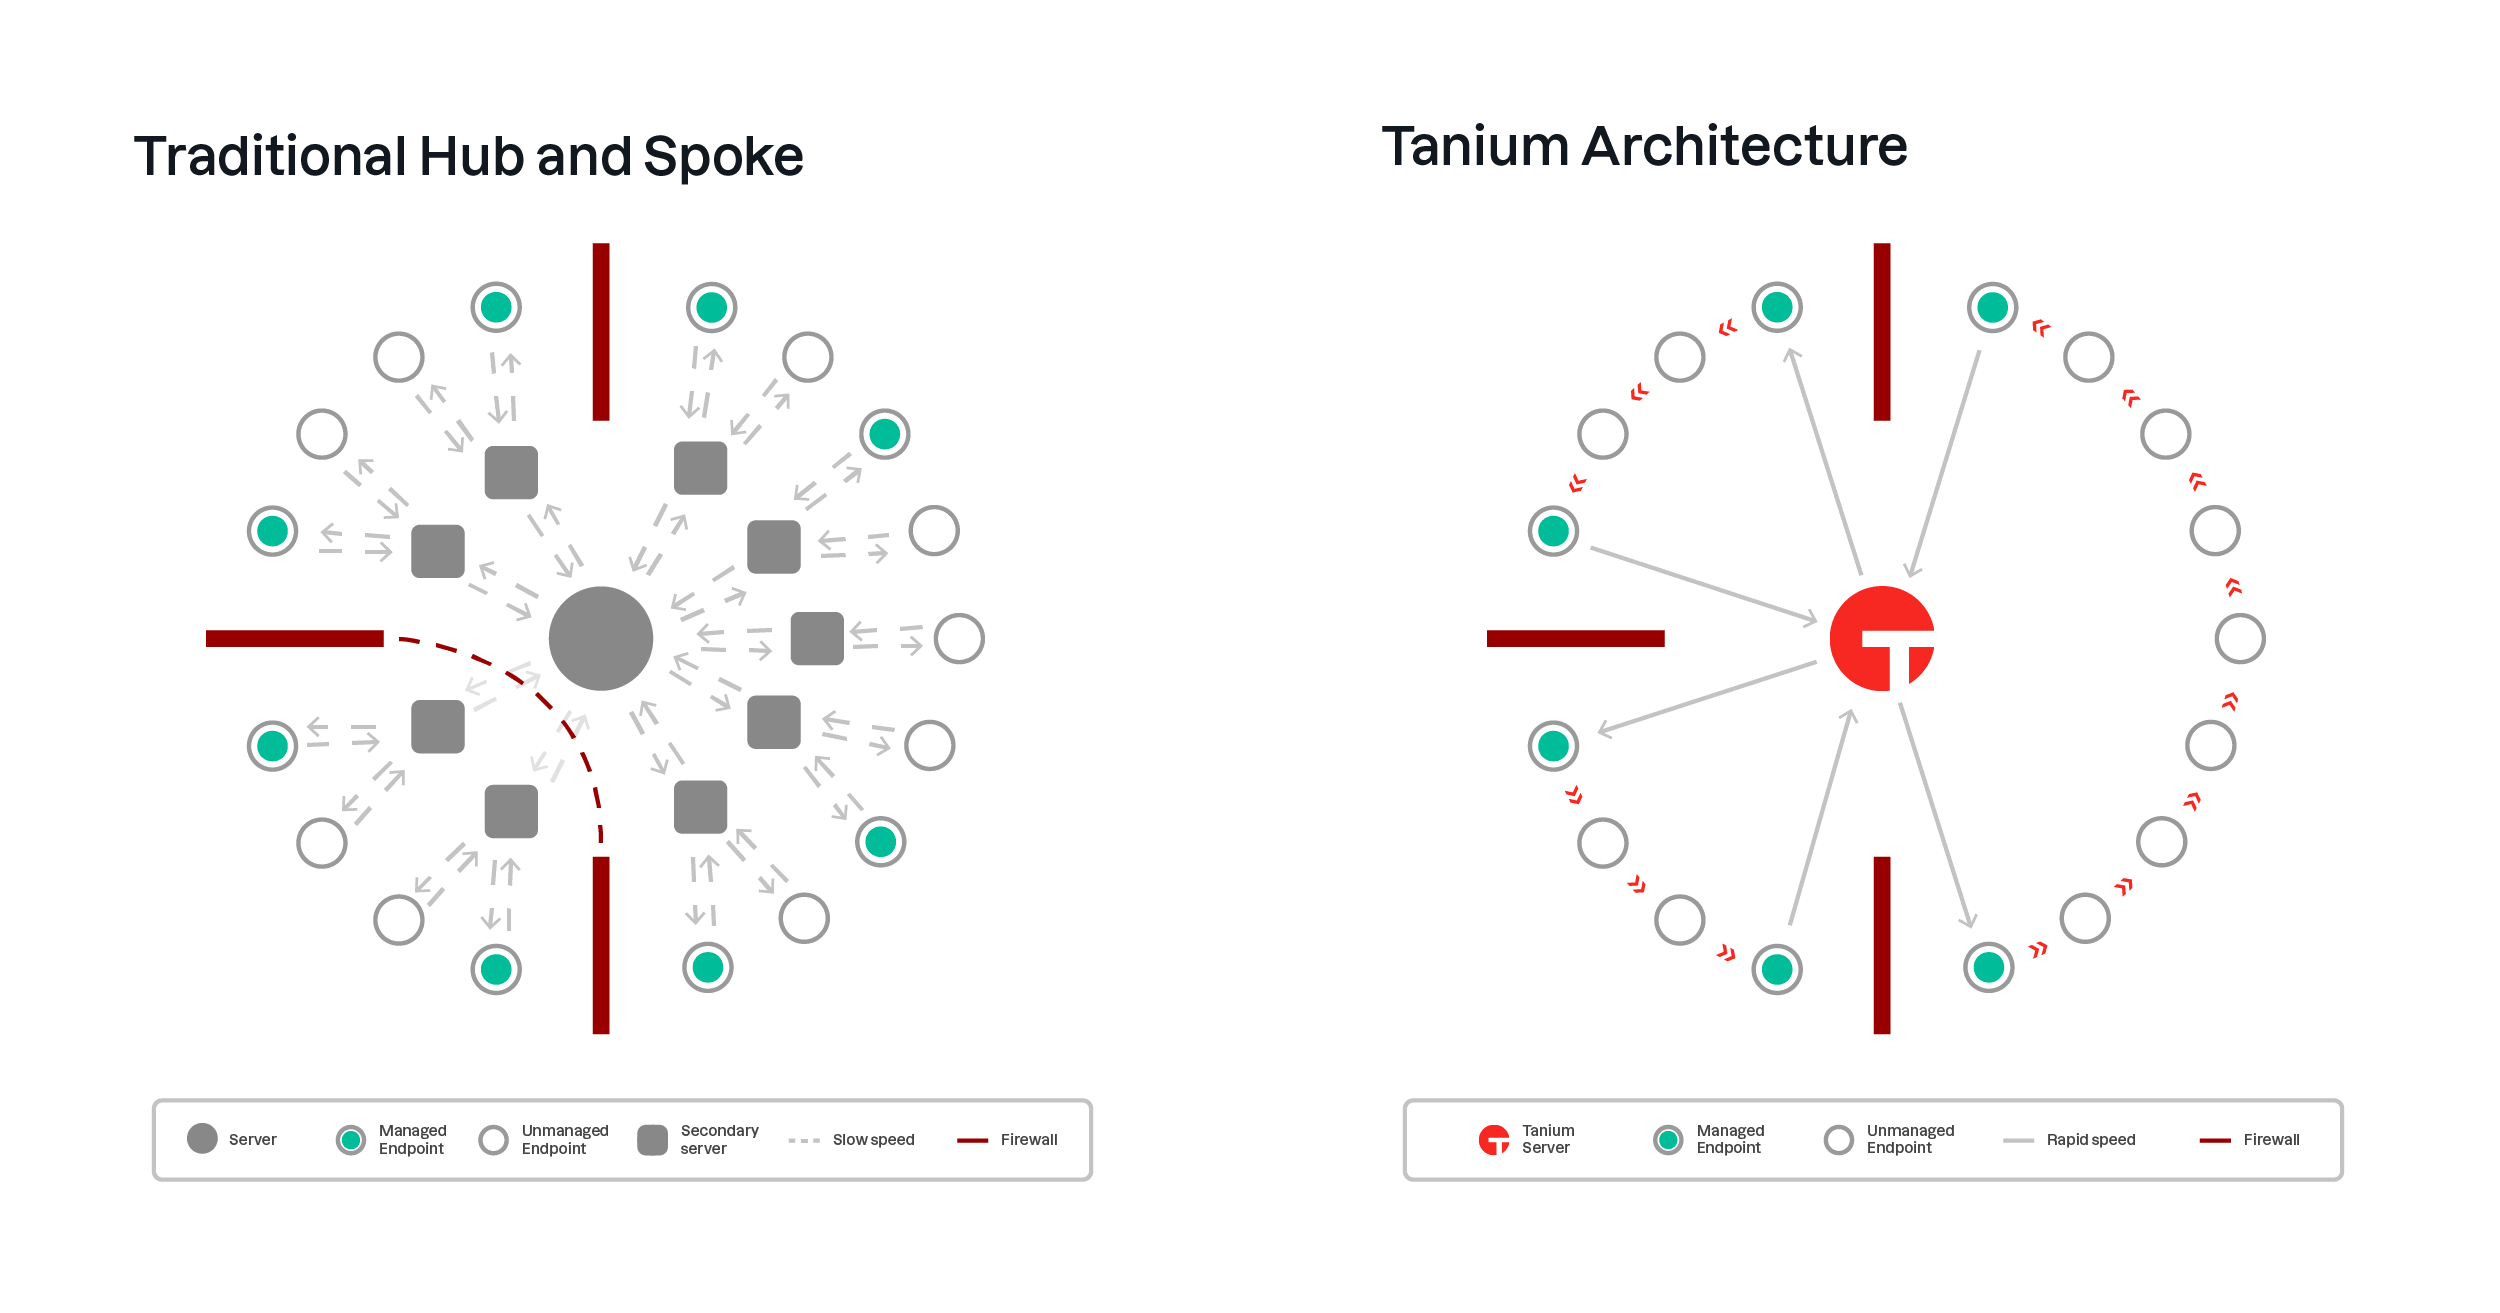
Herkömmliche Tools nutzen die klassische „Hub-and-Spoke“-Architektur. Das heißt, Punkt-zu-Punkt-Verbindungen vom Verwaltungsserver zu jedem Endpunkt. Die einzige Möglichkeit, diese Architektur skalierbar zu gestalten, besteht darin, zusätzliche Infrastruktur-Ebenen einzufügen, um die Last von einem einzigen zentralen Punkt zu verteilen; dies verlangsamt jedoch den Datenabruf und führt zu weiteren Schwachstellen.
Tanium nutzt eine patentierte lineare Kettenarchitektur. Endpunkte stellen Verbindungen zu benachbarten Knoten her und übertragen Daten zwischen diesen, wodurch der Kommunikationsaufwand von einem einzelnen Verwaltungsserver aus minimiert werden kann. Das Ergebnis ist eine hocheffiziente, äußerst skalierbare Kommunikationsplattform, die auf Endpunkte zugreifen kann, um sowohl Daten abzurufen als auch Aktionen durchzuführen – und das in Sekundenschnelle.
Inwiefern wirken sich diese Architekturen auf die Einhaltung der „Essential Eight“-Vorgaben aus?
Erstens werden traditionelle Ansätze zur Überprüfung der Einhaltung der „Essential Eight“ häufig im Rahmen eines auditähnlichen Verfahrens durchgeführt. Dies umfasst den Einsatz interner oder externer Ressourcen, um eine Verbindung zu den Endpunkten herzustellen, auf die diese Zugriff haben, Skripte zur Überprüfung der Compliance auszuführen, die Ergebnisse zurückzugeben und diese anschließend für die Berichterstellung zu korrelieren bzw. aufzubereiten. Dies kann ein zeitaufwändiges und kostspieliges Unterfangen sein, weshalb es in der Regel nicht regelmäßig durchgeführt wird. Der daraus resultierende Compliance-Bericht spiegelt den Stand zum Zeitpunkt wider und gilt als maßgeblich, bis eine weitere Prüfung durchgeführt werden kann.
Im Gegensatz dazu erfasst Tanium bei der Verwaltung einer Umgebung bereits eine Vielzahl von Daten in Echtzeit – die spezifischen Datenpunkte, die für die „Essential Eight“-Berichterstattung erforderlich sind, stellen lediglich einen weiteren Anwendungsfall dar. Die Betrachtung solcher Berichtsdaten spiegelt den aktuellen Stand der Umgebung wider. Dies ist nicht nur für die Gültigkeit der Ergebnisse zu einem bestimmten Zeitpunkt von Bedeutung, sondern auch bei der Einführung des Konzepts, Maßnahmen zur Behebung von Mängeln und zur Verbesserung der Sicherheitslage zu ergreifen, wie im Abschnitt „Korrekturmaßnahmen“ dieses Dokuments erläutert. Mit jeder durchgeführten Sanierungsmaßnahme spiegelt ein alter Momentaufnahmebericht die Umgebung immer weniger wider und verliert folglich an Aussagekraft.
Vollständigkeit
Es gibt verschiedene Herausforderungen, denen sich Organisationen stellen müssen, um die Vollständigkeit der Daten für die Überwachung der Einhaltung der „Essential Eight“-Vorgaben zu gewährleisten.
- Ressourcen- und Kostenbeschränkungen: Ansätze zur Datenerhebung im Stil einer Prüfung beanspruchen begrenzte Ressourcen.
- Technische Einschränkungen: Herkömmliche Methoden zur Datenabfrage weisen Einschränkungen hinsichtlich ihres Umfangs, ihrer Geschwindigkeit, des Zugriffs auf alle Endpunkte (z. B. entfernte und nicht in die Domäne eingebundene Endpunkte) sowie letztlich hinsichtlich der Breite und Tiefe der Transparenz auf den Endpunkten auf.
Um diese Einschränkungen zu umgehen, werden in der Regel die folgenden Ansätze verfolgt:
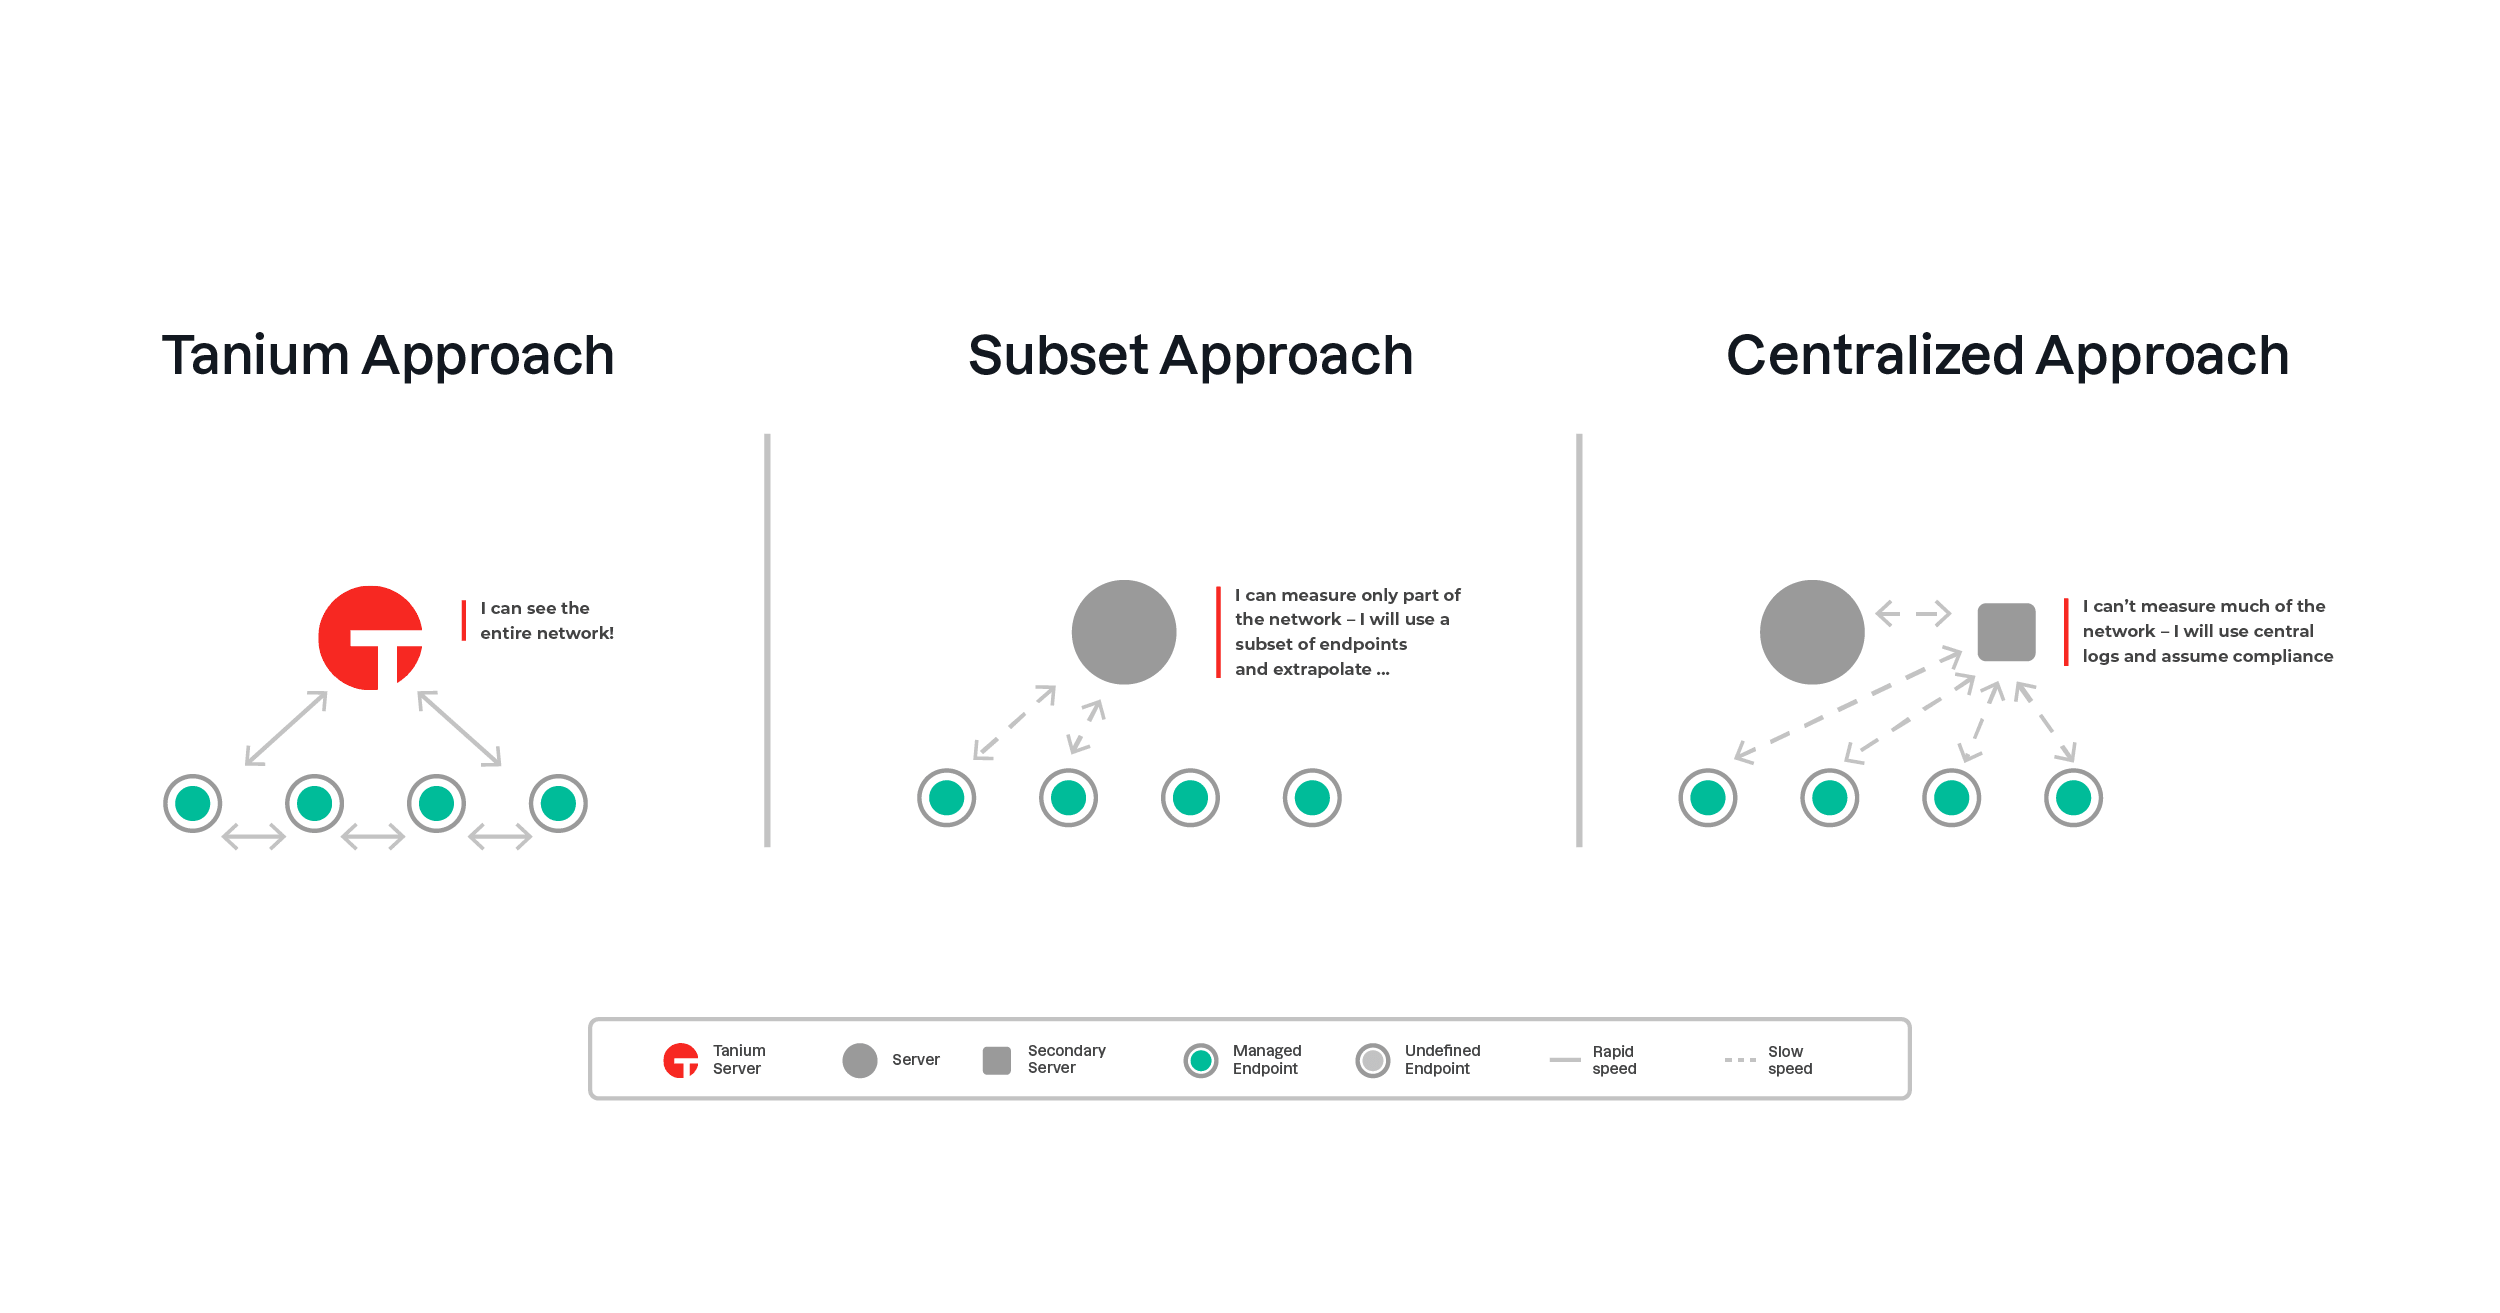
- Messen Sie eine kleine Teilmenge von Endpunkten auf Konformität und extrapolieren Sie die Ergebnisse anschließend auf das gesamte Netzwerk.
- Rufen Sie die zentralisierte Konfiguration und die Protokolle ab und leiten Sie daraus ab bzw. gehen Sie davon aus, dass diese den tatsächlichen Zustand der Endgeräte widerspiegeln.
Tanium ist von Grund auf darauf ausgelegt, sehr große und komplexe Netzwerkumgebungen in ihrer Gesamtheit zu verwalten. Zahlreiche architektonische Merkmale gewährleisten, dass dies erreicht wird, und diese Merkmale fügen sich nahtlos in den Anwendungsfall der „Essential Eight“-Compliance-Überwachung ein. Zu den Vorteilen zählen:
- Tanium verwaltet Endgeräte, auf denen verschiedene Betriebssysteme wie Windows, macOS und Linux laufen, auf einheitliche und standardisierte Weise.
- Tanium ist nicht an eine bestimmte Domäne gebunden. Die Endgeräte benötigen lediglich eine Netzwerkverbindung zum Tanium-Server. Auf diese Weise können Endgeräte als Teil eines globalen Bestands über das Internet, ein VPN oder auch dann verwaltet werden, wenn sie sich in gesicherten Bereichen des Netzwerks befinden.
- Tanium lässt sich in großem Umfang skalieren und bietet dabei weiterhin Verwaltungsfunktionen nahezu in Echtzeit.
- Die Bandbreite und Tiefe der Transparenz auf Endgeräteebene ist sehr groß. Jeder Datenabruf oder jede Aufgabe, die am Endpunkt über die Befehlszeile (mithilfe eines nativen Dienstprogramms oder Skripts) ausgeführt werden kann, lässt sich mit Tanium unternehmensweit realisieren.
Sobald mithilfe von Tanium eine umfassende Überwachung der Einhaltung der „Essential Eight“-Vorgaben im gesamten Unternehmensbereich eingerichtet wurde, kann es sinnvoll sein, Teilansichten dieser Daten zu erstellen. Tanium bietet Mechanismen zur Kategorisierung von Endpunktdaten auf verschiedene Weise, sodass Ansichten nach geografischen Kriterien, nach Geschäftsbereichen, nach Teilnetzwerken oder nach jeder anderen sinnvollen logischen Unterscheidung dargestellt werden können.
Korrekturmaßnahme
Die Fähigkeit, die Sicherheitslage durch Korrekturmaßnahmen oder Abhilfemaßnahmen zu verbessern, ist letztlich das Endziel der Einhaltung der „Essential Eight“-Vorgaben.
Wie jedoch in den vorstehenden Abschnitten dargelegt, liefert die typische „Essential Eight“-Berichterstattung im Prüfungsstil zwar eine Reihe abgeleiteter prozentualer Konformitätswerte, doch bleibt es dann Ihnen überlassen, herauszufinden, wie die Bereiche mit Nichtkonformität behoben werden können. Ohne die Bereitstellung detaillierter und zuordenbarer Endpunktdaten wird dies in der Tat zu einer äußerst schwierigen Aufgabe.
Die „Essential Eight“-Überwachung von Tanium deckt Lücken bei der Compliance auf und zeigt dabei nicht nur zusammengefasste Prozentsätze an, sondern auch die entsprechenden zugrunde liegenden Endpunkte, die spezifischen Kontrollen, die nicht bestanden wurden, sowie die Daten, die zu diesem Ergebnis für die jeweilige Reifegradstufe geführt haben. An dieser Stelle kann entweder Tanium zur Behebung des Problems eingesetzt werden oder ein bereits vorhandenes Tool nach Belieben genutzt werden. Angesichts des aktuellen Stands der Berichterstattung werden neue Ergebnisse in Kürze in den Berichten berücksichtigt.
Tanium bietet von Haus aus die Möglichkeit, die Sicherheitslage zu verbessern und damit die Einhaltung der „Essential Eight“-Vorgaben zu gewährleisten. Standardmäßige Maßnahmen zur Berichterstattung und Durchsetzung von Hygienevorschriften mithilfe von Tanium können genutzt werden, um die Einhaltung der Vorschriften bei den meisten Kontrollmaßnahmen positiv zu beeinflussen. Die Berichterstattung über diese Aktivitäten wird lediglich zu einem Ergebnis dieser Steuerung und nicht zu einer eigenständigen oder davon getrennten Maßnahme. Diesen geschlossenen Regelkreis der Compliance bezeichnen wir als „Compliance by Design“.
Erfahren Sie mehr über die „ACSC Essential Eight“ und unter , wie Tanium Ihrem Unternehmen dabei helfen kann, die Compliance-Anforderungen einzuhalten.

