Es ist von entscheidender Bedeutung, dass Unternehmen ihre SSL/TLS-Server im Rahmen eines regelmäßigen Prozesses zur Bewertung der Sicherheitshygiene überprüfen. Andernfalls kann es zu Sicherheitslücken und Betriebsausfällen kommen.
Jedes Jahr sehen wir sehr öffentlichkeitswirksame Beispiele von Unternehmen, bei denen es aufgrund des Ablaufs von Zertifikaten zu Ausfällen gekommen ist. Die Schlagzeilen der vergangenen Woche über erhebliche Ausfälle in Europa und Japan machen deutlich, dass abgelaufene Zertifikate massive Auswirkungen auf ein Unternehmen haben können. Sollte die Technologie ausfallen, kommt auch das Geschäft zum Erliegen – mit potenziell verheerenden Folgen für den Umsatz, das Kundenvertrauen und den Markenwert, ganz zu schweigen von der Produktivität.
Seit seiner Einführung durch Netscape im Jahr 1994 war das SSL/TLS-Protokoll einer Reihe schwerwiegender Angriffe ausgesetzt. Im Laufe der Zeit haben Normungs- und Compliance-Gremien wie PCI-DSS, NIST, CIS und die IETF Richtlinien veröffentlicht, welche SSL/TLS-Protokolle und Verschlüsselungssuiten verwendet werden sollten, um nicht Opfer von Angriffen wie DROWN, POODLE, BEAST, CRIME und ROBOT zu werden.
Maßnahmen zur Gewährleistung der Compliance-Bereitschaft
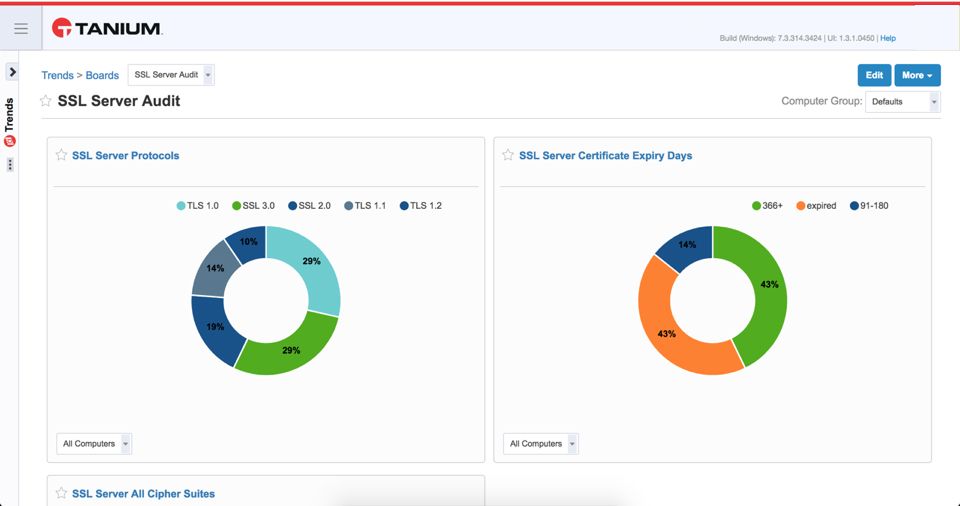
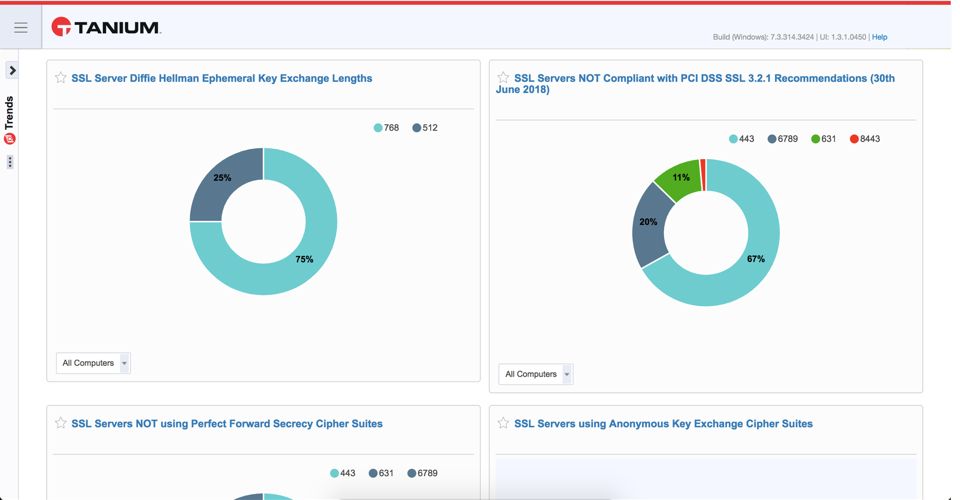
Diese Richtlinien werden laufend überarbeitet, und in der neuesten Fassung des PCI-DSS-Standards gelten die Protokolle SSL 2,0, SSL 3,0 und TLS 1,0 nicht mehr als sicher. Zwar ist TLS 1,1 nach wie vor zulässig, doch gilt die Version 1,2 des TLS-Protokolls als bewährte Vorgehensweise, da sie moderne AEAD-Verschlüsselungssuiten unterstützt. Ab dem Juni 2018 führt die Verwendung anderer Protokolle als TLS 1,1 oder TLS 1,2 dazu, dass ein Unternehmen die PCI-Konformität nicht mehr erfüllt.
Die Widerstandsfähigkeit Ihres Unternehmens beginnt mit einer guten Sicherheitspraxis und einer lückenlosen Transparenz Ihrer Umgebung. Die Überprüfung einer Umgebung, um sicherzustellen, dass Sie die Compliance-Anforderungen erfüllen, kann sehr schwierig sein. Mit Tanium können Sie jedoch sofort Folgendes nachweisen:
- Jeder Server in Ihrer Umgebung, der ausschließlich TLS 1,1 und TLS 1,2 unterstützt und somit die Anforderungen zur PCI-DSS-Konformität erfüllt
- Zertifikate, deren Gültigkeit bald abläuft
- Wenn ein SSL-Server TLS 1,2 anbietet, handelt es sich dabei um die stärkste Version des TLS-Protokolls, die derzeit verfügbar ist
- Server, die SSL 2,0, SSL 3,0 und TLS 1,0 anbieten und Sie dadurch dem Risiko einer Nichteinhaltung von Vorschriften – und einer Sicherheitsverletzung – aussetzen
Geschäftskontinuität ist mehr als nur Prävention. Es geht um mehr als nur Genesung. Es handelt sich um eine gemeinsame Vorgehensweise, die IT-, Betriebs- und Sicherheitsteams zusammenbringt, um sicherzustellen, dass solide Sicherheitsgrundlagen im gesamten Unternehmensnetzwerk verankert sind. Nur dann können Unternehmen in Echtzeit auf Bedrohungen und Ausfälle reagieren – und entsprechend handeln.
Erfahren Sie unter , wie Compliance und Sicherheitshygiene Hand in Hand gehen
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

