Wir freuen uns, Ihnen heute die allgemeine Verfügbarkeit von „ “ Tanium Discover Version 3,2 bekannt zu geben, die die Möglichkeit bietet, Netzwerke zu scannen, in denen keine Tanium-Clients installiert sind.
Tanium Discover durchsucht Netzwerke, um verborgene, nicht verwaltete Ressourcen aufzuspüren – selbst in großen, verteilten globalen Netzwerken mit Hunderttausenden von Endpunkten. Administratoren haben die Möglichkeit, die erkannten Geräte zu sperren oder sie unter ihre Verwaltung zu stellen, um die Kontrolle über alle mit dem Netzwerk verbundenen Geräte zu behalten und diese zu erfassen.
Die neuen zentralisierten Nmap-Scans von Discover nutzen die zentralisierten Scan-Profile – eine neue Funktion von „ “, die wir in Discover 3,1 hinzugefügt haben und die zur Durchführung von Scans nicht auf vorhandene Tanium-Clients angewiesen ist. Wenn Sie nun ein zentralisiertes Scan-Profil erstellen, können Sie festlegen, dass ein Nmap-Scan durchgeführt wird, einschließlich Host-Identifizierung und Betriebssystem-Fingerprinting.
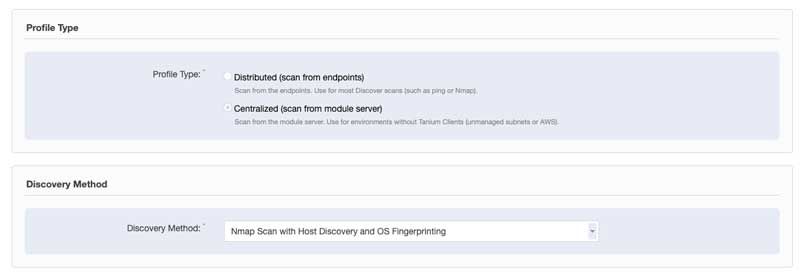
Diese spannende neue Funktion ermöglicht es Discover-Kunden, Netzwerke zu scannen, in die sie zuvor keinen Einblick hatten. Zentralisierte Nmap-Scans eignen sich auch für neue Tanium-Installationen, bei denen noch keine Tanium-Clients installiert wurden. Mit „Discover“ lassen sich Geräte in diesen bisher verborgenen Subnetzen aufspüren, und Kunden können anschließend die Vorteile von Tanium Client Management nutzen, um Tanium-Clients in diesen entfernten Netzwerken zu installieren. Diese zusätzliche Funktion hilft Tanium-Kunden dabei, einen noch größeren Teil ihrer Infrastruktur unter Verwaltung zu stellen.
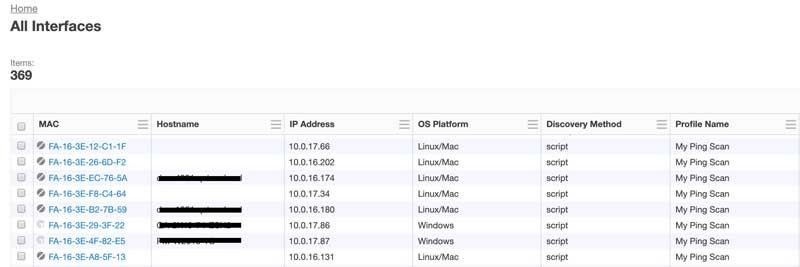
Tanium Discover 3,2 umfasst zudem eine Erweiterung unserer bestehenden Ping-Scans der Stufe 2 . Mit „Discover 3,2“ enthalten Ping-Scans nun Informationen zum Betriebssystem der erkannten Schnittstellen. Dadurch haben Kunden, die es vorziehen, mit „ping“ statt mit „Nmap“ zu scannen, die Möglichkeit, die von „Discover“ gefundenen Geräte besser zu identifizieren.
Die Veröffentlichung von Discover 3,2 baut auf der einheitlichen Endpunkt- und Sicherheitsmanagement-Plattform von Tanium auf, die es Unternehmen ermöglicht, fundierte Entscheidungen zu treffen, effizient zu arbeiten und Risiken zu minimieren, indem sie verwaltbare Endpunkte in Ihrer Umgebung – unabhängig vom Standort, sei es in der Cloud, vor Ort oder an jedem anderen Ort – identifizieren, bewerten, priorisieren und entsprechende Maßnahmen ergreifen.
Um mehr über die neuen „Discover“-Funktionen zu erfahren:
- Erfahren Sie mehr über „Discover 3,2 “, indem Sie die Tanium-Community unter besuchen:
- Wenden Sie sich bitte an Ihren Kundenbetreuer oder an , sales@tanium.comoder .
- Vereinbaren Sie eine Tanium Discover-Demo
Für weitere Informationen wenden Sie sich bitte an uns unter , info@tanium.comoder , sprechen Sie mit Ihrem lokalen Tanium-Team oder finden Sie Antworten auf Ihre Fragen in der Tanium-Kunden-Community unter . Dort gibt es einen eigenen Bereich unter , in dem Sie dieses Thema weiter diskutieren können.

