Cyber-Bedrohungsinformationen (CTI) sind ein wesentlicher Bestandteil moderner Cybersicherheitsstrategien und umfassen die Erfassung, Analyse und Weitergabe von Informationen über potenzielle oder aktuelle Bedrohungen für die digitalen Ressourcen einer Organisation. Der CTI-Analyseprozess zielt darauf ab, umsetzbare Erkenntnisse zu liefern, die Unternehmen dabei unterstützen, Cyberbedrohungen zu antizipieren, zu identifizieren und zu mindern, bevor diese erheblichen Schaden anrichten können.
Da Cyberangriffe immer häufiger, kostspieliger und ausgefeilter werden und sich die Angriffsmethoden rasch weiterentwickeln, benötigen Unternehmen alle verfügbaren Erkenntnisse, um sich gegen diese sich ständig wandelnden Bedrohungen zu schützen. Jeden Tag stehen Unternehmen vor der Herausforderung, wichtige Fragen wie die folgenden schnell zu beantworten:
- Gibt es neue Arten von Angriffen?
- Sind unsere Geräte für diese Bedrohungen anfällig?
- Wurde in einer bewährten Software eine bedeutende neue Sicherheitslücke entdeckt?
- Haben bestimmte Bedrohungsgruppen begonnen, Organisationen in unserer Branche ins Visier zu nehmen?
Cyber-Threat-Intelligence ist die Geheimwaffe, die den Teams der Security Operations Center (SOC) v sowie anderen Beteiligten dabei hilft, schwierige Fragen souverän zu bewältigen und künftige Angriffe abzuwehren. Durch die Nutzung von Echtzeit-Bedrohungsdaten und fortschrittlichen Analysemethoden versetzt CTI Unternehmen in die Lage, Cyberkriminellen immer einen Schritt voraus zu sein.
Doch was genau gehört zur Ausarbeitung einer CTI-Strategie? Und wie kann der Einsatz von CTI ein Unternehmen verändern?
In diesem Beitrag werden wir eine ausführliche Definition des Begriffs „Cybersicherheits-Threat-Intelligence“ liefern, die verschiedenen Arten von Threat-Intelligence miteinander vergleichen und deren Bedeutung für die Verbesserung der Sicherheit in Unternehmen analysieren. Darüber hinaus werden wir Ihnen eine ausführlichere Erläuterung der Funktionsweise des CTI-Prozesses geben, indem wir den typischen Lebenszyklus von der Datenerfassung über die Bedrohungsanalyse bis hin zum Austausch dieser Informationen betrachten. Anschließend werden wir anhand eines Alltagsbeispiels veranschaulichen, wie die Kernkomponenten des CTI-Lebenszyklus aussehen, um diese Erläuterung weiter zu vereinfachen.
Abschließend werden wir uns damit befassen, wie Sie Cyber-Bedrohungsinformationen in Ihre derzeitigen Tools und Abläufe integrieren können und auf welche wesentlichen Funktionen Sie bei einer Lösung achten sollten, die eine effektive Nutzung von Bedrohungsinformationen ermöglicht, um sich proaktiv gegen sich entwickelnde Risiken zu schützen.
Was versteht man unter „Threat Intelligence“ im Bereich der Cybersicherheit?
Im Rahmen der Bedrohungsanalyse im Bereich Cybersicherheit werden Daten gesammelt, analysiert und weitergegeben, um Organisationen dabei zu unterstützen, die Bedrohungen zu verstehen, die ihre Systeme, Netzwerke und Ressourcen gefährden können.
Durch die Sammlung von Informationen aus verschiedenen Quellen wie Open-Source-Intelligence (OSINT), Indikatoren für Kompromittierung (IOCs) und Bedrohungs-Feeds hilft CTI Unternehmen dabei, die von Angreifern eingesetzten Taktiken, Techniken und Vorgehensweisen (TTPs) zu verstehen, um Muster und Trends bei Cyberbedrohungen zu erkennen. Diese Erkenntnisse können Unternehmen nutzen, um ihre Fähigkeiten zur Erkennung von Bedrohungen zu verbessern und so kritische Ressourcen und Informationen zu schützen.
Dies verbessert nicht nur die Reaktion auf Vorfälle im Bereich „ “ (), sondern trägt auch dazu bei, Sicherheitsressourcen zuzuweisen und Maßnahmen zur Bekämpfung der dringendsten Bedrohungen zu priorisieren.
Um diese Prozesse effektiv zu steuern, führen Unternehmen in der Regel ein Programm zur Bedrohungsanalyse ein, das die Mitarbeiter, Arbeitsabläufe und Tools umfasst, die für die Bewältigung aller Phasen des Lebenszyklus der Bedrohungsanalyse erforderlich sind. Ziel ist es, sicherzustellen, dass Erkenntnisse über neue Bedrohungen der Cybersicherheit zeitnah und in einer für die Praxis hilfreichen Form an SOC-Teams, Sicherheitsexperten und andere wichtige Interessengruppen weitergeleitet werden, um fundierte Entscheidungen und wirksame Sicherheitsmaßnahmen zu ermöglichen.
Stellen Sie sich ein System vor, das nicht nur Bedrohungen erkennt, sondern Ihnen auch dabei hilft, den Gesamtzusammenhang zu verstehen. Mit CTI können Sie Cyberbedrohungen einen Schritt voraus sein, Ressourcen sinnvoll einsetzen und sicherstellen, dass Ihr Team stets gut vorbereitet ist.
Nachdem wir nun ein klareres Verständnis davon gewonnen haben, was „Threat Intelligence“ im Bereich der Cybersicherheit umfasst, wollen wir uns nun damit befassen, wie verschiedene Arten von „Threat Intelligence“ einzigartige Erkenntnisse liefern, die Unternehmen dabei unterstützen, robustere und proaktivere Sicherheitsstrategien zu entwickeln.
Zunächst werden wir die drei wichtigsten Arten von Bedrohungsinformationen untersuchen, um herauszufinden, wie jede einzelne davon eine entscheidende Rolle beim Schutz vor Cyberbedrohungen spielt. Anschließend werden wir eine mögliche vierte Art von Bedrohungsinformationen untersuchen, die sich derzeit in der Cybersicherheitslandschaft abzeichnet.
Welche verschiedenen Arten von Bedrohungsinformationen gibt es?
Da jede Interessengruppe spezifische Informationen benötigt, um die Organisation wirksam vor Cyberbedrohungen zu schützen, gibt es auch verschiedene Arten von Bedrohungsinformationen.
Stellen Sie sich „Threat Intelligence“ wie einen maßgeschneiderten Anzug vor – eine Einheitsgröße passt nicht jedem. So könnten beispielsweise taktische Bedrohungsinformationen, die Angaben wie IP-Adressen und TTPs umfassen, für Vorstände möglicherweise nicht besonders nützlich sein. Strategische Bedrohungsinformationen, die Einblicke in neue Bedrohungsakteure und Branchentrends bei Cyberangriffen bieten, sind jedoch genau das, was sie benötigen, um fundierte Entscheidungen zu treffen.
Andererseits gleicht operative Bedrohungsanalyse der täglichen Wettervorhersage für Ihr Sicherheitsteam. Es liefert Echtzeitinformationen zu konkreten Bedrohungen, die aktiv auf Ihr Unternehmen abzielen. Sollte es beispielsweise eine laufende Phishing-Kampagne unter dem Namen „ “ ( ) geben, die auf Ihre Branche abzielt, wird Ihr Sicherheitsteam durch operative Bedrohungsinformationen alarmiert, sodass es unverzüglich Maßnahmen ergreifen kann, um die Bedrohung abzuwehren.
Genauso wie Sie einem Führungskraft nicht dieselbe Art von Berichten vorlegen würden wie einem Sicherheitsexperten, sollten verschiedene Arten von Bedrohungsinformationen von verschiedenen wichtigen Interessengruppen für unterschiedliche Zwecke genutzt werden. Dennoch sind alle Arten von Bedrohungsinformationen für das Bestreben eines Unternehmens, Bedrohungen in Echtzeit zu verhindern und abzuwehren, von entscheidender Bedeutung.
Auf der Grundlage dieser Beispiele lassen sich Informationen zur Bedrohungsanalyse in drei verschiedene Kategorien einteilen:
- Das strategische Bedrohungsinformations- bietet Sicherheitsverantwortlichen auf Führungsebene einen umfassenden Überblick über die Bedrohungslage eines Unternehmens. Diese Informationen sind unerlässlich, um fundierte Entscheidungen über Investitionen in die Cybersicherheit, die Personalbeschaffung und unternehmensweite Sicherheitsinitiativen zu treffen, wie beispielsweise die Verpflichtung aller Mitarbeiter zur Teilnahme an Sicherheitsschulungen zum Schutz vor potenziellen Angriffen.
[Lesen Sie auch: „ 4 entscheidende Führungsprioritäten für CISOs im Zeitalter der KI“] Strategische Bedrohungsanalyse umfasst Einblicke in bekannte Schwachstellen, Angriffstrends sowie die Motive, Fähigkeiten und jüngsten Aktivitäten von Angreifern. Diese Informationen sind auf die spezifischen IT-Umgebungen und Geschäftsmodelle der Organisation zugeschnitten und helfen Führungskräften dabei, potenzielle Risiken zu erkennen und ihre Sicherheitsmaßnahmen entsprechend zu priorisieren.
Diese Ebene der CTI umfasst häufig Informationsberichte und Whitepaper von Analysten und Sicherheitsunternehmen, die ein umfassendes Verständnis der Bedrohungslage vermitteln. Durch die Nutzung dieser Erkenntnisse können Führungskräfte eine proaktive und solide Cybersicherheitsstrategie gewährleisten und ihre Organisationen so vor Cyberbedrohungen schützen. - Operative Bedrohungsinformationen liegen hinsichtlich ihrer Spezifität zwischen strategischen und taktischen Informationen. Der Schwerpunkt liegt auf den Taktiken, Techniken und Vorgehensweisen, die Angreifer anwenden, um Unternehmen dabei zu unterstützen, aktuelle Bedrohungen zu verstehen und darauf zu reagieren. Dazu gehört auch die Echtzeitüberwachung und -analyse von Netzwerk- und Endgeräteaktivitäten, um Schwachstellen in Geräten, Anzeichen für Kompromittierungen sowie neu auftretende Bedrohungen zu erkennen.
Diese Art von Informationen versorgt die Teams in Sicherheitsleitstellen sowie andere Sicherheitsexperten kontinuierlich mit aktuellen Erkenntnissen über den Status und das Verhalten von Netzwerken und Endgeräten. Anhand dieser Informationen können Unternehmen Angriffsvektoren vorhersehen und proaktive Maßnahmen zu deren Abwehr ergreifen. Diese Art von Informationen bietet einen umfassenderen Überblick über die Bedrohungslandschaft und ermöglicht es Unternehmen, Risiken einzuschätzen, Abhilfemaßnahmen zu überwachen und sicherzustellen, dass IT-Ressourcen vor neuen Angriffsvektoren und Bedrohungen geschützt sind, die in den Bedrohungsinformations-Feeds identifiziert wurden.
Operative Bedrohungsinformationen sind für die Aufrechterhaltung einer proaktiven Sicherheitsstrategie unerlässlich. Es ermöglicht Sicherheitsteams, Einblicke in die übergeordneten Bedrohungsmuster und das Verhalten von Angreifern zu gewinnen, wodurch sie die Herkunft, die Absicht und die Komplexität der Bedrohungen, denen sie ausgesetzt sind, besser verstehen können. - Der taktische Bedrohungsinformations , bietet Sicherheitsexperten detaillierte technische Bedrohungsdaten, darunter IOCs wie IP-Adressen, Datei-Hashes und Malware-Signaturen. Diese Art von Informationen ist entscheidend für die schnelle und effektive Erkennung und Abwehr von Bedrohungen, auf die proaktive Maßnahmen wie und die Bedrohungssuche angewiesen sind.
Taktische Bedrohungsinformationen umfassen zudem detailliertere Angaben zu den TTPs, die von den Angreifern eingesetzt werden. Durch das Verständnis dieser TTPs können Sicherheitsteams die Methoden, die Angreifer möglicherweise anwenden, vorhersehen und geeignete Abwehrmaßnahmen ergreifen. Diese Art von Informationen wird häufig aus der Echtzeitüberwachung und -analyse des Netzwerkverkehrs, der Endgeräteaktivitäten sowie aus Feeds mit Bedrohungsinformationen gewonnen.
Durch die Bereitstellung umsetzbarer Erkenntnisse hilft taktische Bedrohungsintelligenz den Teams, schnell auf aufkommende Bedrohungen zu reagieren, und stellt so sicher, dass sie die Ressourcen und Daten des Unternehmens in Echtzeit schützen können. Zudem unterstützt es die Entwicklung von Erkennungsregeln, wie beispielsweise YARA (ein Open-Source-Tool zur Erkennung und Klassifizierung von Malware), sowie die Erstellung von Signaturen für Intrusion-Detection-Systeme (IDS) und Intrusion-Prevention-Systeme (IPS).
Darüber hinaus unterstützt es die Erstellung von Korrelationsregeln für das Security Information and Event Management (SIEM), wodurch die Erkennung böswilliger Aktivitäten verbessert wird.
Es ist wichtig zu beachten, dass sich die Landschaft der Bedrohungsinformationen ständig weiterentwickelt und einige Experten der Ansicht sind, dass eine zusätzliche vierte Art von Bedrohungsinformationen Beachtung verdient.
Im nächsten Abschnitt werden wir diese Perspektive näher beleuchten und dabei die Gründe für die Einbeziehung eines vierten Typs untersuchen sowie erörtern, inwiefern dies das gesamte Rahmenwerk für Bedrohungsinformationen weiter verbessert.
Gibt es drei oder vier Arten von Bedrohungsinformationen?
Einige Sicherheitsexperten unterscheiden eine vierte Kategorie von Bedrohungsinformationen, die als „ “ (technische Bedrohungsinformationen) bezeichnet wird:. Es wird jedoch diskutiert, ob technische Bedrohungsinformationen aufgrund ihres detaillierten und technischen Charakters separat klassifiziert werden sollten oder weiterhin als Unterkategorie der umfassenderen Kategorie „ “ (taktische Bedrohungsinformationen) gelten sollten.
Ähnlich wie taktische Bedrohungsinformationen liefern technische Bedrohungsinformationen detaillierte technische Informationen zu bestimmten Angriffen und Exploits, wodurch diese Informationen unmittelbarer und besser umsetzbar werden. So können taktische Bedrohungsinformationen beispielsweise detaillierte Beschreibungen von Angriffsvektoren, Techniken und spezifischen Schwachstellen enthalten, die Angreifer ausnutzen.
Wer entscheidet, ob es drei oder vier Arten von Cyber-Bedrohungsinformationen gibt? Das tun Sie. Wie viele Arten von Bedrohungsinformationen Sie einsetzen möchten, hängt davon ab, ob Sie die Umsetzung von Erkenntnissen über die Methoden und Strategien der Angreifer als Teil Ihrer Strategie für technische Bedrohungsinformationen ( ) unter integrieren oder diese im Rahmen separater taktischer Bedrohungsinformationsaktivitäten ( ) unter behandeln – dies kann je nach Kontext und den spezifischen Anforderungen Ihrer Organisation variieren.
Für manche Organisationen kann die direkte Einbindung dieser Erkenntnisse in ihr taktisches Rahmenwerk für Bedrohungsinformationen den Prozess der Identifizierung und Abwehr von Bedrohungen optimieren. Dieser Ansatz ermöglicht eine ganzheitliche Strategie, bei der detaillierte technische Daten zusammen mit den von Angreifern verwendeten TTPs analysiert werden. Auf diese Weise können Unternehmen die Gesamteffektivität ihres Programms zur Bedrohungsanalyse steigern und einen umfassenden Überblick über die Bedrohungslage gewinnen.
Andererseits könnte es für manche Organisationen vorteilhafter sein, diese Erkenntnisse im Rahmen gesonderter technischer Maßnahmen zur Bedrohungsanalyse zu verarbeiten. Dieser Ansatz ermöglicht es ihnen, sich auf die unmittelbaren und umsetzbaren Aspekte der Bedrohungsanalyse zu konzentrieren, wodurch eine gezieltere Reaktion auf konkrete Bedrohungen ermöglicht wird. Dies kann insbesondere für Organisationen von Nutzen sein, die über eigene Sicherheitsteams verfügen, die auf die Erkennung und Abwehr von Bedrohungen in Echtzeit spezialisiert sind.
Letztendlich hängt die Entscheidung, wie diese Erkenntnisse aus der Bedrohungsanalyse umgesetzt werden sollen, von verschiedenen Faktoren ab, darunter die Größe des Unternehmens, seine Ressourcen, die Bedrohungslage und die Cybersicherheitsstrategie. Durch sorgfältige Abwägung dieser Faktoren können Unternehmen den effektivsten Weg ermitteln, um sowohl technische als auch taktische Bedrohungsinformationen zu nutzen, um ihre Cybersicherheitslage zu verbessern und sich vor sich ständig weiterentwickelnden Bedrohungen zu schützen.
Das Verständnis der verschiedenen Arten von Bedrohungsinformationen ist jedoch erst der Anfang. Die eigentliche Frage lautet: Warum ist der Einsatz von Cyber-Threat-Intelligence für Unternehmen heutzutage so unverzichtbar? Im nächsten Abschnitt werden wir die Bedeutung von Cyber-Bedrohungsinformationen erörtern und darlegen, wie diese eine entscheidende Rolle beim Schutz wichtiger Ressourcen und sensibler Daten spielen.
Warum ist der Einsatz von Cyber-Bedrohungsinformationen wichtig?
Informationen zu Cyberbedrohungen sind für eine wirksame Cybersicherheit von entscheidender Bedeutung, da sie sich in einzigartiger Weise darauf konzentrieren, den menschlichen Faktor zu verstehen, der Cyberangriffe antreibt. Diese tieferen Einblicke tragen dazu bei, robuste Abwehrstrategien zu entwickeln, mit denen Bedrohungen wirksamer bekämpft werden können.
Das menschliche Verhalten ist nach wie vor einer der unvorhersehbarsten Faktoren in der Cybersicherheit. CTI hat einen optimierten Prozess entwickelt, um dies auf einfache Weise zu erreichen, was sich als entscheidender Wettbewerbsvorteil für eine effektivere Cybersicherheit erweist.
Bei CTI geht es nicht nur um die Daten; es geht darum, die Menschen hinter den Bedrohungen zu verstehen und ihnen immer einen Schritt voraus zu sein. Im Gegensatz zu herkömmlichen Sicherheitsmethoden hilft CTI Unternehmen dabei, die Motive und Vorgehensweisen von Angreifern zu verstehen, und liefert dabei umsetzbare Erkenntnisse, die über die reine Datenerfassung hinausgehen.
Durch die kontinuierliche Auswertung der neuesten Bedrohungsinformationen, Nachrichtenberichte und Branchenstudien verschafft sich CTI einen umfassenden Überblick über die Bedrohungslage. Dieser Prozess liefert aussagekräftige und umsetzbare Erkenntnisse, indem er Rohdaten so aufbereitet, dass sie dem spezifischen Risikoprofil eines Unternehmens entsprechen, und erleichtert es so, sich auf das Wesentliche zu konzentrieren. Dadurch können Unternehmen Cyberbedrohungen besser antizipieren und proaktiv entgegenwirken und so die Sicherheit der Geräte sowie der darin enthaltenen geschäftskritischen Ressourcen gewährleisten.
[Lesen Sie auch: Wie KI die Erkennung von Anomalien verbessert und die Alarmmüdigkeit verringert]
Dieser ganzheitliche Ansatz verbessert nicht nur die Erkennung von Bedrohungen und die Reaktion auf Vorfälle, sondern fördert auch die Zusammenarbeit und den Austausch von Informationen, was zur Entwicklung wirksamerer Cybersicherheitsmaßnahmen in der gesamten Branche führt und CTI zu einem unverzichtbaren Instrument bei der Verbesserung moderner Sicherheitsstrategien für alle macht.
Unternehmen können Cyberbedrohungen einen Schritt voraus sein und sicherstellen, dass ihre Ressourcen und Daten gut geschützt sind, indem sie den CTI-Prozess umsetzen. Dieser ganzheitliche Ansatz verbessert nicht nur die Fähigkeiten zur Erkennung von Bedrohungen, sondern optimiert auch die Reaktion auf Vorfälle und die Ressourcenzuweisung, wodurch er zu einem unverzichtbaren Bestandteil moderner Cybersicherheitsstrategien wird.
Nachdem Sie nun verstanden haben, warum der Einsatz von CTI wichtig ist, wollen wir uns nun damit befassen, wie diese Art von Informationen gesammelt, analysiert und bereitgestellt wird.
Wie funktioniert der Lebenszyklus von Threat Intelligence?
Der Lebenszyklus der Bedrohungsinformationen ist ein strukturierter Prozess, der im Bereich der Cybersicherheit eingesetzt wird, um Cyberbedrohungen effektiv zu verwalten und darauf zu reagieren. Der Prozess umfasst mehrere Phasen, in denen Rohdaten durch Planung, Erfassung, Analyse, Aufbereitung und Weitergabe der Informationen in einer praxisorientierten Weise in verwertbare Erkenntnisse umgewandelt werden.
Lassen Sie uns einen Schritt-für-Schritt-Überblick über die fünf Phasen des Lebenszyklus von Bedrohungsinformationen geben:
- Planung: Der CTI-Lebenszyklus beginnt mit der Festlegung der Ausrichtung und der Abstimmung der Ziele für das CTI-Programm. Zu den Maßnahmen gehören die Festlegung von Zielen, die Bestimmung der Bedrohungsarten, auf die der Schwerpunkt gelegt werden soll, sowie die Ermittlung der erforderlichen Ressourcen, um sicherzustellen, dass die Maßnahmen mit der übergeordneten Sicherheitsstrategie im Einklang stehen.
- Datenerhebung: Nach der Planung folgt die nächste Phase, in der Daten aus verschiedenen Quellen erhoben werden, um möglichst viele relevante Informationen über potenzielle Bedrohungen zu sammeln, darunter:
• Externe Bedrohungsfeeds: Informationen zu Cyberbedrohungsaktivitäten weltweit
• Interne Protokolle: Telemetriedaten, die aus den Systemen der Organisation erfasst werden
• Honeypots: Ködersysteme, die eingerichtet wurden, um Cyberangreifer anzulocken und zu überwachen
• Menschliche Aufklärung (HUMINT): Erkenntnisse aus Diskussionen in Hackerforen, Aktivitäten im Dark Web und in sozialen Medien
• Open-Source-Aufklärung (OSINT): Informationen zu bekannten Schwachstellen, Bedrohungsakteuren, Angriffsmethoden und Indikatoren für Kompromittierung
- Analyse: Nach der Erfassung werden diese Rohdaten einer gründlichen Analyse unterzogen, um Muster, Trends und potenzielle Bedrohungen zu identifizieren und so die Taktiken, Techniken und Vorgehensweisen der Angreifer besser zu verstehen.
Die Einordnung von Bedrohungsinformationen anhand von TTPs trägt dazu bei, komplexe und vielfältige Datensätze in verwertbare Bedrohungsinformationen umzuwandeln, die Sicherheitsteams schnell und effektiv nutzen können, um Bedrohungen abzuwehren. Durch Einblicke in das Verhalten und die Methoden der Angreifer können die Teams potenzielle Angriffe vorhersehen und abwehren. - Produktion: Nach der Erfassung und Analyse werden die aufbereiteten Daten in verwertbare Erkenntnisse umgewandelt. Dies umfasst die Bewertung der Relevanz und der Auswirkungen der Informationen, die Sicherstellung, dass diese den Anforderungen der Organisation entsprechen, sowie deren Aufbereitung zur Weitergabe an wichtige Interessengruppen.
- Verbreitung: Der letzte Schritt besteht darin, die erhobenen Daten und Analysen an die relevanten Interessengruppen weiterzugeben. Daten zur Bedrohungsanalyse werden an Sicherheitskontrollinstrumente wie Systeme zur Erkennung von Bedrohungen und Dashboards zur Bedrohungsüberwachung im SOC übermittelt.
Sicherheitsexperten und automatisierte Tools nutzen diese Daten anschließend, um die Erkennung, Suche und Behebung von Bedrohungen zu verbessern. Diese Phase stellt sicher, dass Entscheidungsträger, Sicherheitspersonal und andere Teams die Informationen zeitnah und sicher erhalten, sodass sie auf der Grundlage dieser Erkenntnisse geeignete Maßnahmen ergreifen können.
Zwar verdeutlicht diese Beschreibung des CTI-Lebenszyklus, wie jede Phase zu einem umfassenden Sicherheitsplan beiträgt, doch reicht eine rein theoretische Erläuterung allein nicht aus, um das Gesamtbild zu erfassen.
Im nächsten Abschnitt werden wir untersuchen, wie diese Schritte auf die Haussicherheit übertragen werden können, und dabei den Lebenszyklus anhand eines anschaulichen und praktischen Beispiels veranschaulichen.
Beispiel für den CTI-Lebenszyklus aus der Praxis: Haussicherheit
Um den Lebenszyklus von Cyber-Bedrohungsinformationen besser zu verstehen, betrachten wir einmal, wie Sie dieselben Schritte anwenden könnten, um die Sicherheit Ihres Zuhauses zu gewährleisten.
- Planung Ihr Sicherheitssystem
Genauso wie Sie planen würden, welche Bereiche Ihres Zuhauses geschützt werden müssen (Türen, Fenster usw.), können Sie mithilfe von Erkenntnissen aus der Cyber-Bedrohungsanalyse ermitteln, was geschützt werden muss und welche potenziellen Bedrohungen bestehen. - Beweismaterial sammeln
Anschließend sammeln Sie Informationen über potenzielle Bedrohungen, indem Sie Sicherheitskameras, Bewegungsmelder und Alarmanlagen installieren. Mithilfe von Bedrohungsinformationen sammeln Sie Daten aus verschiedenen Quellen, wie beispielsweise Netzwerken, Geräten und Bedrohungsdatenfeeds.
Zudem sollten Sie auf Warnmeldungen der Polizei und anderer Behörden achten, die regelmäßig Berichte über Trends bei kriminellen Aktivitäten veröffentlichen. Ebenso würden Unternehmen offizielle Berichte über Cyberkriminalität aus Quellen wie dem FBI und der Cybersecurity & Infrastructure Security Agency (CISA) beachten. - Analyse unter des Bildmaterials
Sie überprüfen das Bildmaterial und die Warnmeldungen Ihres Sicherheitssystems, um Fehlalarme auszusortieren und sich auf echte Bedrohungen zu konzentrieren. Threat Intelligence ist vergleichbar mit diesen Sicherheitsaufnahmen und ermöglicht es Analysten, die verarbeiteten Daten zu untersuchen, um die von Cyberbedrohungen eingesetzten Taktiken und Techniken zu verstehen.
Sie können zudem nach Fehlalarmen suchen (Warnmeldungen, die verdächtig erscheinen, sich aber als falsch herausstellen) und Ihre Sicherheitssysteme so trainieren, dass sie diese Art von Warnmeldungen automatisch ignorieren – genau wie ein SOC-Team unerwünschte Warnmeldungen herausfiltert, um sich stärker auf die wirklich wichtigen Probleme konzentrieren zu können. - Erstellung von – die Erkenntnisse
: Anhand der Sicherheitsaufnahmen und anderer Quellen stellen Sie fest, ob verdächtige Aktivitäten oder Muster vorliegen, beispielsweise ob sich jemand in der Nähe Ihres Hauses herumtreibt. Ähnlich verhält es sich mit der Bedrohungsanalyse: Sie verarbeiten die gesammelten Daten, um sie für die Festlegung der nächsten Schritte nutzbar zu machen.
In diesem Schritt können Sie Feedback von Ihrer Familie oder Ihren Nachbarn einholen, um Ihre Sicherheitsmaßnahmen zu Hause zu verbessern – genauso, wie Sie Feedback sammeln würden, um den Prozess der Bedrohungsanalyse zu verfeinern und zu optimieren. - Verbreitung von Informationen unter
Sie geben die Informationen über mögliche Gefahren an Ihre Familie oder Nachbarn weiter, damit diese wissen, worauf sie achten müssen. Im Bereich der Cyber-Bedrohungsanalyse werden die analysierten Erkenntnisse in einem umsetzbaren Format an die relevanten Interessengruppen weitergegeben.
So wie Sie Ihr Zuhause proaktiv schützen würden, kann die Befolgung des Lebenszyklus der Bedrohungsinformationen Unternehmen dabei helfen, Sicherheitsbedrohungen proaktiv zu erkennen und abzuwehren, um sicherzustellen, dass ihre sensiblen Daten geschützt bleiben.
Anhand der Schritte des CTI-Lebenszyklus lässt sich erkennen, wie jede Phase zur Erstellung eines umfassenden Sicherheitsplans beiträgt. Dieses anschauliche Beispiel veranschaulicht die praktische Anwendung von Bedrohungsinformationen und deren Bedeutung für den Schutz Ihrer digitalen Ressourcen.
Wenden wir uns nun dem umfassenderen Kontext der Cybersicherheit zu. Im nächsten Abschnitt geben wir Ihnen einen Überblick über bewährte Verfahren zur Einbindung von Cyber-Threat-Intelligence in eine Sicherheitsstrategie, damit Unternehmen CTI effektiv nutzen können, um wichtige Ressourcen und vertrauliche Informationen zu schützen.
So integrieren Sie Cyber-Threat-Intelligence in Ihre Sicherheitsstrategie
Die Einbindung von Informationen zu Cyberbedrohungen in Ihre Sicherheitsstrategie ist unerlässlich, um den sich ständig weiterentwickelnden Bedrohungen immer einen Schritt voraus zu sein und die Ressourcen sowie Daten Ihres Unternehmens zu schützen.
Ganz gleich, ob Sie gerade erst damit beginnen, Ihr Programm zur Bedrohungsanalyse aufzubauen, oder ob Sie Ihre bestehende Strategie verfeinern möchten – hier finden Sie einige wichtige Schritte und bewährte Vorgehensweisen, die Ihnen dabei helfen, Informationen zur Cyberbedrohungsanalyse effektiv in Ihr Sicherheitskonzept zu integrieren:
- Legen Sie Ihre Ziele fest: Der erste Schritt bei der Integration von Cyber-Bedrohungsinformationen besteht darin, Ihre Ziele klar zu definieren. Das Verständnis dafür, was Sie mit Threat Intelligence erreichen möchten, wird Ihre gesamte Strategie bestimmen. Möchten Sie die Erkennung von Bedrohungen optimieren, die Reaktion auf Vorfälle verbessern oder Einblicke in potenzielle Bedrohungen gewinnen?
Ganz gleich, ob es darum geht, bösartige IP-Adressen zu blockieren, die Motive von Angreifern zu verstehen oder historische Erkenntnisse zu gewinnen – die Definition Ihrer Ziele hilft Ihnen dabei, festzustellen, welche Art von Informationen Sie benötigen und wie Sie diese effektiv nutzen können.
Es ist zudem wichtig, verschiedene Interessengruppen nach ihren Anforderungen an CTI zu befragen und diese Anforderungen in Ihren Plan einzubeziehen. Durch die Zusammenarbeit mit den Beteiligten, wie beispielsweise der IT-Abteilung, den Sicherheitsteams und anderen Geschäftsbereichen, wird sichergestellt, dass die Strategie zur Bedrohungsanalyse mit den übergeordneten Zielen des Unternehmens im Einklang steht und spezifischen Anforderungen gerecht wird. Dieser kooperative Ansatz trägt dazu bei, die relevantesten Bedrohungen zu identifizieren, Ressourcen zu priorisieren und sicherzustellen, dass die gesammelten Erkenntnisse umsetzbar sind und allen beteiligten Parteien zugutekommen.
- Wählen Sie relevante Informationsquellen aus: Bei der Auswahl der richtigen Quellen für Ihre Bedrohungsinformationen geht es darum, relevante und zuverlässige externe Quellen zu finden, die umsetzbare Erkenntnisse liefern, die auf die Bedürfnisse Ihrer Organisation und Ihrer Branche zugeschnitten sind. Diese Quellen sollten aus einer Vielzahl von Kanälen stammen, darunter Informationen aus dem eigenen Unternehmen, aus der Gemeinschaft sowie von Dritten. Auf diese Weise stellen Sie sicher, dass die Daten, die Sie erhalten, relevant und umsetzbar sind, Ihre internen Daten ergänzen und dazu beitragen, aufkommende Bedrohungen zu erkennen, die innerhalb Ihres Unternehmens möglicherweise noch nicht sichtbar sind.
Darüber hinaus ist es von entscheidender Bedeutung, regelmäßig zu überprüfen, ob Ihre aktuellen Quellen für Bedrohungsinformationen Ihren Führungskräften, IT-Verantwortlichen und Sicherheitsteams alle notwendigen Daten liefern, um sicherzustellen, dass Ihre Sicherheitsmaßnahmen wirksam und auf dem neuesten Stand bleiben. Diese Daten sollen ihnen dabei helfen, Risiken zu verstehen, wirksame Sicherheitsmaßnahmen umzusetzen, über aktuelle Entwicklungen im Zusammenhang mit Cyberbedrohungen auf dem Laufenden zu bleiben sowie Bedrohungen schnell zu erkennen und abzuwehren. Angesichts der sich ständig weiterentwickelnden Bedrohungslage sollte dies eine fortlaufende Aufgabe sein.
„“ Um den vollen Nutzen aus einem umfassenden CTI-Programm zu ziehen, müssen CISOs die Grundlage schaffen – und zwar durch ein solides Risikomanagementprogramm sowie die erforderliche Infrastruktur, um die eingehenden Daten angemessen zu analysieren und in den richtigen Kontext zu setzen.1“CSO Online: Verschwenden Sie kein Geld mehr für ineffektive Bedrohungsinformationen: 5 Fehler, die Sie vermeiden sollten
- Zentralisieren Sie Ihre Systeme: Durch die Integration Ihrer verschiedenen Sicherheitssysteme in das Threat-Intelligence-System können Sie sicherstellen, dass Erkenntnisse aus Intelligence-Feeds und anderen Quellen für Cyber-Bedrohungsinformationen sofort an Sicherheitsteams und Sicherheitssysteme weitergegeben werden, wo sie genutzt werden können.
Je enger die Threat Intelligence mit anderen Sicherheitstools verzahnt ist, desto effektiver können Ihre Maßnahmen im Bereich der Cyber-Bedrohungsinformationen sein. So können beispielsweise Echtzeit-Geräteinformationen, die von Geräten im gesamten Unternehmen erfasst und von einer Endpunktmanagement-Lösung aggregiert werden, in andere wichtige Systeme wie SIEM-Lösungen, Firewalls und andere Cybersicherheits-Tools einfließen, um eine besser koordinierte und effizientere Reaktion auf Bedrohungen zu ermöglichen.
„“ Die heutige Zeit ist geprägt von groß angelegten, intelligenten Angriffen, Ransomware, ausgefeilter Malware, hochentwickelten Angriffen auf die Lieferkette und unbekannten Bedrohungen. Diese Art von Angriffen erfordert eine integrierte Sicherheitsinfrastruktur, den Austausch von Bedrohungsinformationen in Echtzeit sowie die Fähigkeit, sich gegen unbekannte Bedrohungen zu verteidigen. Bedrohungsinformationen spielen in dieser Verteidigungsstrategie eine entscheidende Rolle.2“Cyber Defense Magazine: Die Rolle von Informationen bei der Reaktion auf Cyberbedrohungen
- Ermittlung verwertbarer Informationen: Die Identifizierung und Priorisierung relevanter Informationen ist für ein effektives Bedrohungsmanagement von entscheidender Bedeutung. Indem Sie berücksichtigen, wie sich eine bestimmte Bedrohung auf Ihr Unternehmen auswirken könnte, sowie Faktoren wie Ihre Branche, die von Ihnen eingesetzten Technologien und Ihren aktuellen Sicherheitsstatus, können Sie die erhaltenen Informationen besser in den Kontext einordnen und fundierte Entscheidungen darüber treffen, welchen Bedrohungen Sie Priorität einräumen sollten.
In diesem Schritt müssen Sie irrelevante Informationen herausfiltern und sich auf die für Ihr Unternehmen relevanten Erkenntnisse konzentrieren. Um dies zu erreichen, sollten Sie Mechanismen einführen, mit denen irrelevante Daten herausgefiltert und Informationen priorisiert werden, die direkte Auswirkungen auf Ihr Unternehmen haben. Dies kann den Einsatz automatisierter Tools umfassen, die große Datenmengen durchforsten, um relevante Bedrohungen und Prozesse zu identifizieren, die anschließend von Analysten überprüft und validiert werden. - Effiziente Umsetzung von Erkenntnissen: Der letzte Schritt besteht darin, auf der Grundlage der gewonnenen Erkenntnisse zu handeln. Sie können damit beginnen, detaillierte Reaktionsleitfäden zu erstellen, in denen konkrete Maßnahmen beschrieben werden, die zu ergreifen sind, wenn bestimmte Arten von Bedrohungen erkannt werden. Diese Leitfäden sollten regelmäßig aktualisiert werden, um den neuesten Erkenntnissen zur Bedrohungslage und den bewährten Verfahren Rechnung zu tragen.
Um schnelle und zuverlässige Sicherheitsmaßnahmen zu gewährleisten, nutzen moderne Unternehmen die Möglichkeiten zur Automatisierung von Prozessen, wo immer dies möglich ist, um einen sofortigen Schutz und eine kontinuierliche Abwehr von Bedrohungen zu gewährleisten. So können Sie beispielsweise Automatisierungen implementieren, um sich wiederholende und zeitkritische Aufgaben zu bewältigen, wie beispielsweise das Sperren bösartiger IP-Adressen, das Aktualisieren von Firewall-Regeln und das Bereitstellen von Patches. Durch die Priorisierung von „ “ (IT-Automatisierung) wird sichergestellt, dass Reaktionen schnell und einheitlich erfolgen, wodurch das Zeitfenster für Angreifer verkürzt wird.
„Sobald Sie diese Elemente eingerichtet haben, setzen Sie schließlich Ihr Fachwissen ein, prüfen Sie, bei welchen Ereignissen Ihre Kontrollmechanismen ausgelöst werden, und nehmen Sie entsprechende Anpassungen vor. Die Kalibrierung ist ein fortlaufender Prozess – nie abgeschlossen, aber stets in Verbesserung begriffen.3”Forbes: So integrieren Sie Bedrohungsinformationen erfolgreich in Ihre Sicherheitsstrategie
Der wichtigste Ratschlag für die effektive Integration von CTI in eine Sicherheitsstrategie lautet vor allem, dass diese Bemühungen niemals abgeschlossen sind. Bedrohungslandschaften sind dynamisch, und was heute relevant ist, muss morgen nicht unbedingt noch relevant sein.
Es ist unerlässlich, den Erfolg Ihrer CTI-Strategie zu überwachen und zu bewerten, indem Sie regelmäßig überprüfen, ob die Informationsquellen weiterhin verwertbare Erkenntnisse liefern und die Automatisierungsmaßnahmen weiterhin auf Ihre sich wandelnden Sicherheitsanforderungen abgestimmt sind. Stellen Sie dazu folgende Fragen:
- Erhalten die Teams die Erkenntnisse, die sie benötigen, um sich gegen neue Bedrohungen zu schützen? Prüfen Sie, ob Feeds und andere Quellen für Bedrohungsinformationen erweitert oder genauer abgestimmt werden können, um sicherzustellen, dass die Teams die benötigten Echtzeit-Einblicke erhalten.
- Verbessert sich die Zusammenarbeit zwischen den relevanten Teams, darunter IT, Sicherheit, Risikomanagement, Incident Response, SecOps und den geschäftlichen Entscheidungsträgern? Diese Zusammenarbeit ist von entscheidender Bedeutung für den Austausch von Erkenntnissen und die Koordinierung von Maßnahmen, was zu einer effektiveren und umfassenderen Verteidigungsstrategie führt.
- Verfügen die Teams über die erforderlichen Schulungen und Ressourcen, um die neuesten Bedrohungsinformationen zu verstehen und effektiv zu nutzen? Es ist von entscheidender Bedeutung, sicherzustellen, dass die Teams die verfügbaren Bedrohungsinformationen verstehen und wissen, wie sie diese in ihrer täglichen Arbeit nutzen können.
- Sind automatisierte Antworten und Playbooks nach wie vor wirksam? Damit alles reibungslos läuft, ist es wichtig zu überprüfen, ob die Ergebnisse der Automatisierungsabläufe den Erwartungen entsprechen, und diese auf der Grundlage der neuesten Bedrohungsinformationen und Änderungen in Ihrer IT-Umgebung anzupassen.
Nachdem wir uns mit den bewährten Verfahren zur Einbindung von Cyber-Threat-Intelligence in eine Sicherheitsstrategie befasst haben, können wir besser nachvollziehen, wie CTI die Sicherheitslage eines Unternehmens verbessert. Die Befolgung dieser bewährten Vorgehensweisen ist jedoch erst der Anfang.
Um das Potenzial von CTI wirklich voll auszuschöpfen, ist es unerlässlich, über die richtige Lösung zu verfügen, die diese Bemühungen wirksam unterstützt. Im nächsten Abschnitt werden wir uns eingehender mit dem Aufbau einer robusten CTI-Lösung befassen und dabei die wichtigsten Komponenten und Strategien untersuchen, die eine erfolgreiche Integration und einen reibungslosen Betrieb gewährleisten.
Die Auswahl einer umfassenden Lösung für Bedrohungsinformationen
Die Integration von Informationen zu Cyberbedrohungen in Ihre Arbeitsabläufe lässt sich mithilfe verschiedener Tools bewerkstelligen, am häufigsten durch Threat-Intelligence-Plattformen (TIPs), SIEM-Systeme und Lösungen für das autonome Endpunktmanagement (AEM). Diese Instrumente schließen sich jedoch nicht gegenseitig aus. Häufig basieren die fundiertesten Strategien zur Bedrohungsanalyse auf der Nutzung von Komponenten aus verschiedenen Lösungen.
Jede Lösung bietet einzigartige Funktionen, die für die Entwicklung einer umfassenden Sicherheitsstrategie unerlässlich sind: TIPs liefern die richtigen Informationsdaten, SIEM-Systeme stellen sicher, dass Ihre Sicherheitsmaßnahmen strategisch fundiert sind, und AEM-Lösungen sind die treibende Kraft, die Maßnahmen in Echtzeit ermöglicht. Durch die Integration dieser Lösungen können Sie einen robusten und ganzheitlichen Ansatz für die Erkennung und Bekämpfung von Bedrohungen schaffen und so die allgemeine Sicherheitslage Ihres Unternehmens verbessern.
„Microsoft wertet täglich 65 Billionen Sicherheitssignale aus, um neue und aufkommende Bedrohungen in der globalen Bedrohungslandschaft aufzudecken. Diese Datensignale sind nur ein Teil des größeren CTI-Puzzles, das Kunden durchforsten müssen, um die eigentliche Bedrohung aufzudecken... Wenn man bedenkt, dass nicht nur 1, sondern 120 Zettabyte analysiert werden müssen, stellt dies eine überwältigende Datenmenge dar, die menschliche Bediener kaum verarbeiten und analysieren können, um ein hochpräzises CTI-Signal zu erzeugen. Unternehmen benötigen eine bessere Methode, um diese unterschiedlichen Signale miteinander zu verknüpfen und so umfassende Bedrohungsinformationen in Echtzeit zu erhalten.4”CSO Online: Von reaktiv zu proaktiv: Die nächste Entwicklungsstufe der Bedrohungsanalyse
Schauen wir uns einmal genauer an, wie diese Lösungen im Zusammenspiel Unternehmen dabei unterstützen können, einen umfassenderen und robusteren Ansatz für die Erkennung und Bekämpfung von Bedrohungen zu entwickeln, indem sie eine bessere Koordination zwischen den Sicherheitsteams, eine effizientere Ressourcennutzung und eine proaktive Abwehr gegen sich ständig weiterentwickelnde Cyberbedrohungen ermöglichen.
Vorteile der Integration von Bedrohungsinformationen in SIEM- und AEM-Systeme
TIPs bieten einen konsolidierten Überblick über Bedrohungsinformationen aus verschiedenen Quellen, einschließlich der minutengenauen Nachverfolgung von Akteuren, Malware und Sicherheitslücken. Diese Erkenntnisse sind von entscheidender Bedeutung für die Verbesserung der allgemeinen Sicherheitslage eines Unternehmens. Durch die Integration von Bedrohungsinformationen in verschiedene Sicherheitslösungen können Unternehmen von einem umfassenderen Verständnis der Bedrohungslandschaft profitieren, wodurch sie potenzielle Risiken vorhersehen und mindern können, bevor diese eintreten.
Entscheidend für die Umsetzung dieser Erkenntnisse sind Systeme wie SIEM und AEM, die eine zentrale Rolle bei der Unterstützung und Umsetzung von Bedrohungsinformationen spielen.
Bei SIEM-Lösungen ermöglicht die Integration externer, unternehmensinterner und von der Community generierter Informationen aus TIPs die Aggregation und Analyse von Protokoll- und Ereignisdaten aus verschiedenen Quellen. Threat Intelligence liefert umsetzbare Erkenntnisse zu potenziellen Sicherheitsvorfällen, wodurch Sicherheitsteams Bedrohungen effizienter erkennen und darauf reagieren können, indem sie Warnmeldungen anhand des Schweregrads und der Relevanz der Bedrohungen priorisieren. Die angereicherten Daten aus TIPs tragen zudem dazu bei, Störsignale zu reduzieren, indem sie es SIEM-Systemen ermöglichen, sich auf die kritischsten Vorfälle zu konzentrieren, wodurch die allgemeine Sicherheitslage des Unternehmens verbessert wird.
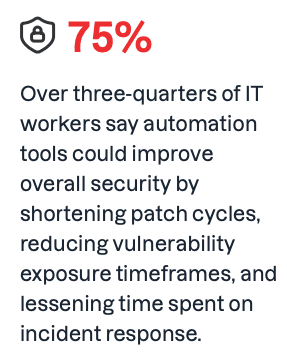
Bei den AEM-Lösungen verbessert diese Intelligenz die Transparenz und Kontrolle über Endgeräte in Echtzeit, was für gezielte Maßnahmen zur Sicherheitsautomatisierung von entscheidender Bedeutung ist. AEM kann Erkenntnisse aus Quellen der Bedrohungsanalyse in umsetzbare Maßnahmen umwandeln, indem es Unternehmen ermöglicht, auf der Grundlage dieser Daten automatisierte Prozesse zur Erkennung und Bekämpfung von Bedrohungen zu erstellen.
Dies hilft Unternehmen, aufkommenden Bedrohungen einen Schritt voraus zu sein, indem sie potenzielle Risiken, die in den neuesten Bedrohungsinformationen beschrieben werden, schnell erkennen und mindern. Gleichzeitig verringern sie proaktiv die Wahrscheinlichkeit kostspieliger Sicherheitsverletzungen, minimieren die Auswirkungen von Cyberangriffen und maximieren den Nutzen ihrer Sicherheitsinvestitionen, indem sie sicherstellen, dass Ressourcen effizient und effektiv eingesetzt werden.
Darüber hinaus liefern die Echtzeit-Endpunktdaten und Erkenntnisse aus den AEM-Lösungen wichtige Informationen für SIEM-Systeme und tragen zu deren Verbesserung bei, indem sie einen umfassenderen Überblick über die Sicherheitslandschaft bieten.
Durch die Nutzung detaillierter Endpunktdaten aus AEM-Lösungen können SIEM-Systeme ihre Fähigkeiten zur Erkennung von Bedrohungen und zur Reaktion auf Vorfälle verbessern und so eine robustere und besser koordinierte Abwehr gegen sich ständig weiterentwickelnde Bedrohungen gewährleisten.
[Lesen Sie auch: Vertrauen Sie den Daten in Ihrer Konfigurationsmanagement-Datenbank (CMDB)?]
Durch die Bereitstellung von Echtzeit-Transparenz und -Kontrolle über Endgeräte bilden die AEM-Lösungen den roten Faden, der das Gefüge der Sicherheitsstrategie eines Unternehmens zusammenhält. AEM-Lösungen machen nicht nur Bedrohungsinformationen verwertbar, sondern bilden auch die Grundlage für die Steigerung der Gesamteffektivität Ihrer Sicherheitsmaßnahmen in Ihren wichtigsten Systemen.
Im folgenden Abschnitt werden wir die verschiedenen Möglichkeiten untersuchen, wie AEM-Lösungen gezielte Maßnahmen zur Sicherheitsautomatisierung vorantreiben, einen robusten Schutz vor neuen Bedrohungen gewährleisten und ihre Position als unverzichtbarer Bestandteil moderner Cybersicherheit festigen.
Verbesserung der Bedrohungsinformationen durch autonomes Endpunktmanagement
Das autonome Endpunktmanagement nutzt fortschrittliche Analysen, künstliche Intelligenz sowie Machine-Learning- , um die Genauigkeit und Geschwindigkeit der Datenanalyse und der Erkennung von Bedrohungen zu verbessern. Durch die konsequente Verwaltung und schnelle Erkennung von Mustern in großen Datensätzen verbessert AEM die Geschwindigkeit, Effizienz und Genauigkeit der Erkennung von Bedrohungen sowie der Reaktion darauf erheblich, um sicherzustellen, dass keine Bedrohungen übersehen werden. Zudem werden menschliche Fehler reduziert und die Teams können sich auf strategischere Aufgaben konzentrieren, da sich wiederholende Aufgaben automatisch erledigt werden. Dies wiederum ermöglicht es Unternehmen, im Zuge ihres Wachstums robuste Cybersicherheitsmaßnahmen leichter aufrechtzuerhalten, ohne durch manuelle Prozesse überlastet zu werden.
AEM ermöglicht zahlreiche Automatisierungsebenen, die für die Umsetzung von Bedrohungsinformationen in Echtzeit von entscheidender Bedeutung sind, darunter sofortige Warnmeldungen und Reaktionen, die die Auswirkungen von Cyberangriffen minimieren und es den Teams ermöglichen, Bedrohungen in Echtzeit zu isolieren und abzuwehren.
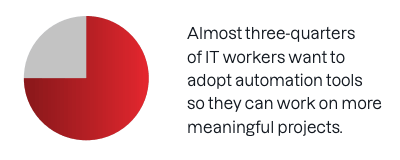
Darüber hinaus gewährleistet die Skalierbarkeit von AEM, dass das System steigende Datenmengen und Sicherheitsanforderungen bewältigen kann, während seine nahtlosen Integrationsmöglichkeiten mit anderen Sicherheitstools eine umfassendere und koordiniertere Abwehr gegen Cyberbedrohungen ermöglichen, indem sie eine einzige zuverlässige Informationsquelle bereitstellen, die eine bessere Zusammenarbeit im Team ermöglicht.
Die Integration eines autonomen Endpunktmanagements in Ihre Cybersicherheitsstrategie verbessert nicht nur die Erkennung von Bedrohungen und die Reaktion darauf, sondern steigert auch die Wirksamkeit von Bedrohungsinformationen erheblich. AEM ermöglicht es Teams, Bedrohungen auf der Grundlage des Risikoprofils eines Unternehmens schnell zu identifizieren und zu priorisieren, wodurch sichergestellt wird, dass die kritischsten Bedrohungen zuerst behoben werden. Dieser proaktive Ansatz zur Integration fortschrittlicher Funktionen zur Bedrohungsanalyse gewährleistet, dass wertvolle Ressourcen und Daten in einer zunehmend komplexen Bedrohungslandschaft geschützt werden.
Da sich Cyberbedrohungen ständig weiterentwickeln, wird die Fähigkeit, schnell und effektiv zu reagieren, für die Aufrechterhaltung der Geschäftskontinuität und der betrieblichen Stabilität von entscheidender Bedeutung sein. Durch den Einsatz von AEM verbessern Unternehmen nicht nur ihre derzeitigen Cybersicherheitsmaßnahmen, sondern rüsten sich auch für die Zukunft.
Threat Intelligence kann noch schneller und effektiver werden, wenn sie durch KI unterstützt wird. Die Tanium-Plattform wurde weiterentwickelt, um die Vorteile von Cloud-Intelligenz in Echtzeit zu nutzen und „ “ bereitzustellen. Tanium Autonomous Endpoint Management (AEM) ist eine fortschrittliche Endpunktlösung, die Echtzeitdaten und Erkenntnisse aus der künstlichen Intelligenz (KI) nutzt, um Aufgaben im Endpunktmanagement zu optimieren und die Endpunktsicherheit durch intelligente Automatisierung, frühzeitige Erkennung und schnelle Reaktion auf Vorfälle zu stärken.
Tanium unterstützt sowohl die Cyber-Bedrohungsanalyse als auch die Bedrohungssuche in einer einzigen Lösung und stellt die detaillierten Echtzeit- und historischen Daten bereit, die erforderlich sind, um einen Vorfall zu bewerten und Endgeräte wieder in einen konformen und sicheren Zustand zu versetzen. Durch die Ergänzung der Bedrohungsinformationen von EDR- und SIEM-Anbietern – darunter unsere , Microsoft Sentinel sowie die und ServiceNow-Integrationen – um Bedrohungsinformationen aus dem eigenen Unternehmen, der Community und von Drittanbietern kombiniert Tanium Endpunktdaten mit umfassenderen Maßnahmen zur Bedrohungsanalyse. Auf diese Weise unterstützt Tanium Unternehmen dabei, ihre Bedrohungslandschaft besser zu verstehen und ihre Fähigkeit zu verbessern, externe und interne Bedrohungen frühzeitig und in großem Maßstab zu erkennen und abzuwehren.
Im Vergleich zu herkömmlichen, fragmentierten und manuellen Ansätzen im Endpunktmanagement versetzt AEM IT- und SecOps-Teams in die Lage, schnellere, fundiertere Entscheidungen hinsichtlich Cyberbedrohungen und Abwehrmaßnahmen zu treffen. Dies führt zu einer deutlich stärkeren Sicherheitslage, die wirksam vor Angriffen schützt – von „Advanced Persistent Threats“ bis hin zu Ransomware –, indem Angriffsflächen reduziert werden und gleichzeitig wichtige Maßnahmen wie die Einhaltung gesetzlicher Vorschriften unterstützt werden.

