Zusammenfassung
Bedrohungsakteure skalieren, erweitern ihren Wirkungsbereich und nutzen neue Tools – daher ist es für Unternehmen entscheidend, strategisch in Threat Intelligence zu investieren. So bauen Sie starke Teams auf, nutzen KI und gewinnen die Unterstützung des CISO und des Vorstands.
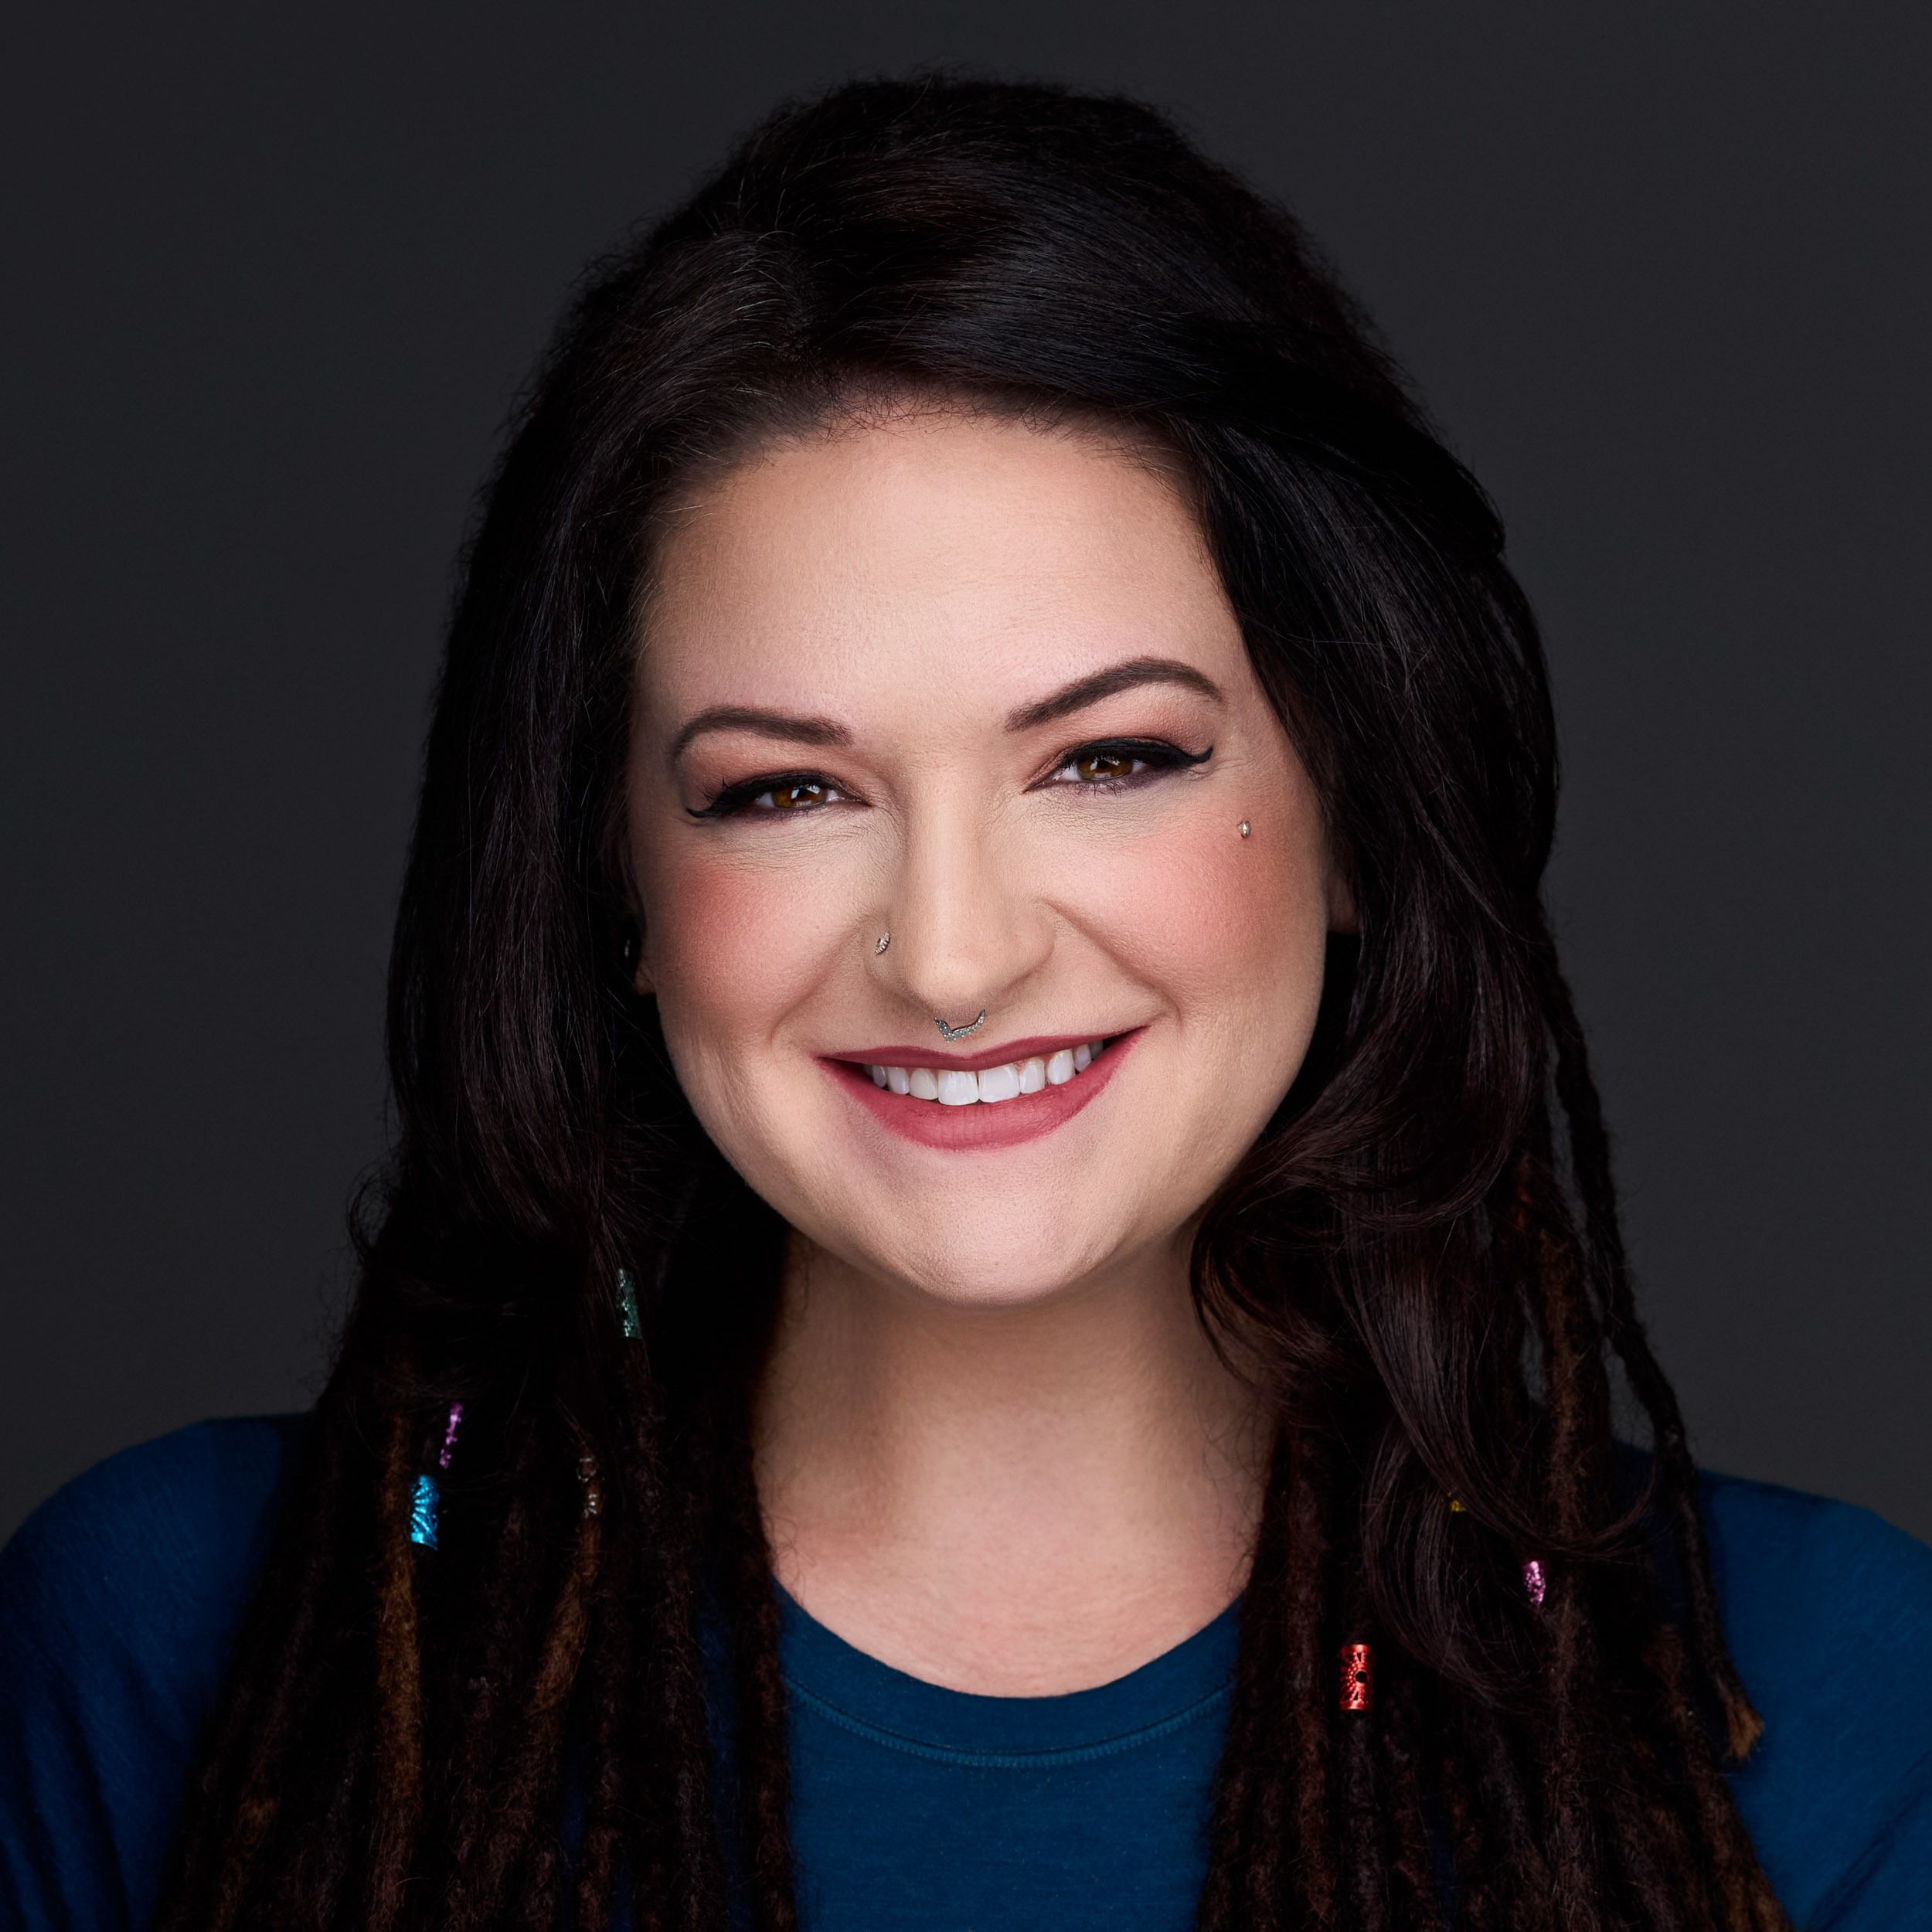
Moderatorin: Melissa Bischoping, Direktorin für Endpoint-Security-Forschung, Tanium
Gast: Sherrod DeGrippo, Direktorin für Threat-Intelligence-Strategie, Microsoft
Shownotes
Für weitere Informationen zu Threat Intelligence und wie Threat-Intel-Teams diese zu ihrem Vorteil optimieren, besuchen Sie Focal Point, Taniums preisgekröntes Online-Cyber-Nachrichtenmagazin, sowie diese weiteren lesenswerten Ressourcen.
- Vergangene Erkenntnisse für intel-gesteuerte Identitäts-Bedrohungserkennung nutzen | Tanium – Nicole Hoffman, Sicherheitsermittlerin bei Cisco Talos und Autorin des Buches The Mighty Threat Intelligence Warrior, gab uns einen Vorgeschmack auf ihre RSA-Conference-2024Präsentation und skizzierte ihren proaktiven Ansatz zur Cyber-Threat-Intelligence und Bedrohungserkennung.
- Cyber-Triumph: 6 Die Fähigkeiten, die die Pariser Olympischen Spiele richtig gemacht haben | Tanium – Die Pariser Olympischen Spiele waren einem beispiellosen Ausmaß an Cyber-Bedrohungen ausgesetzt. Hier ist ihr inoffizielles Playbook und die Fähigkeiten (einschließlich Threat Intelligence), die jedes Unternehmen beherrschen kann.
- Threat Intelligence | Tanium – Entdecken Sie Taniums aktuelle Zusammenfassungen zur Cyber-Bedrohungsaufklärung mit den neuesten Nachrichten zu Ransomware-Zielen, Malware-Trends, Phishing-Berichten, Backdoors, böswilligen Akteuren und mehr.
- Tanium Threat Response | Tanium – Hören Sie auf, fragmentierte Tools zum Schutz Ihrer Umgebung einzusetzen. Minimieren Sie die Auswirkungen von Bedrohungen durch automatisiertes Hunting, Früherkennung sowie schnelle Untersuchung und Behebung – alles über eine einzige Plattform.
Transkript
Das folgende Interview wurde zur besseren Verständlichkeit bearbeitet.
„Wenn Sie ein Threat-Intelligence-Team aufbauen, konzentrieren Sie sich auf die Bedrohungen, die Ihren CISO betreffen. Geben Sie Ihrem CISO einen Bericht über die Bedrohungen, die versucht haben, diesen CISO anzugreifen…. Sie möchten verstehen, was Threat Intelligence ist – in einer Sprache, die bei ihnen Anklang findet. Und diese Sprache sind sie selbst."Sherrod DeGrippo, Direktorin für Threat-Intelligence-Strategie, Microsoft
Bischoping: Was Cyber-Bedrohungen betrifft, sehen die Zahlen heute nicht besonders gut aus – vor allem, wenn Sie ein Unternehmensleiter oder ein Sicherheitsexperte sind. Wenn Sie ein Cyberkrimineller sind, erleben Sie gerade Hochkonjunktur. Datenschutzverletzungen nehmen jährlich um mehr als ein Drittel zu, und Ransomware-Angriffe sind in allen Sektoren um 84 % gestiegen. Allein in 2023 haben Bedrohungsakteure im vergangenen Jahr mehr als 17 Milliarden persönliche Datensätze gestohlen oder offengelegt.
Hallo, ich bin Melissa Bischoping, Direktorin für Endpoint-Security-Forschung bei Tanium, und heute sprechen wir über Threat Intelligence – und insbesondere darüber, wie Sie stärkere Threat-Intelligence-Teams aufbauen und leiten können.
Als Gesprächspartnerin zu diesem Thema begrüße ich Sherrod DeGrippo, Direktorin für Threat-Intelligence-Strategie bei Microsoft – obwohl ihr LinkedIn-Profil sie als „seltsame Security-Voyeurin" bezeichnet.
Sherrod beobachtet seit mehr als zwei Jahrzehnten die Entwicklungen in der Welt der Cybersicherheit und war in verschiedenen Positionen bei Proofpoint, Symantec, SecureWorks und der National Nuclear Security Administration tätig. Nun bringt sie diese seltsame Voyeur-Perspektive zu Microsoft ein, worauf wir im Folgenden näher eingehen werden. Willkommen im Podcast, Sherrod.
Sherrod DeGrippo: Melissa, vielen Dank, dass Sie mich eingeladen haben. Es ist wunderbar, mit Ihnen zusammen zu sein.
Bischoping: Bevor wir beginnen – Sie und ich kennen uns schon eine Weile. Wir haben uns, glaube ich, über Twitter kennengelernt, weil ich Ihren Hund liebe, der wirklich der coolste Hund der Welt ist. Und ich verfolge Ihre Karriere schon seit so vielen Jahren. Sie arbeiten derzeit bei Microsoft, wo Sie auch einen wirklich tollen Podcast über Bedrohungsanalysen moderieren dürfen. Können Sie mir ein bisschen darüber erzählen, was Sie dort machen?
DeGrippo: Ja, ich denke, was wir erkennen, ist genau das, was Sie gesagt haben: Bedrohungsakteure skalieren, ihr Wirkungsbereich wird größer, sie nutzen neue Tools, sie tun all diese Dinge. Und ich denke, man muss eine gute Strategie haben, wie man Bedrohungsanalysen einsetzen will. Das ist ein großer Teil dessen, worauf ich mich jeden Tag konzentriere. Wir verfügen über eine Menge Bedrohungsanalysen. Wo können wir mehr Mehrwert finden, sie umsetzbarer machen und besser nutzen, um mehr Menschen zu schützen?
Bischoping: Das ist so wichtige Arbeit, besonders weil die Datenmenge immer größer wird und die Menge an Informationen, die man durchforsten muss – mehr Daten bedeuten nicht immer zwangsläufig mehr Mehrwert, wenn man sie nicht gut nutzt.
Aber bevor wir darauf eingehen, wie man gute Bedrohungsinformationen nutzt und wie man diese Teams aufbaut, sollten wir uns zunächst darüber einigen, was wir meinen, wenn wir über Threat Intelligence sprechen, und den historischen Kontext der Branche beleuchten. Was können Sie dazu sagen?
DeGrippo: Oh Gott, dazu gibt es so viel zu sagen, und es ist wirklich kontrovers – also lassen Sie uns mit einigen handfesten Meinungen loslegen.
Es gibt ein Zitat über Threat Intelligence: Wenn sie nicht umsetzbar ist, ist sie bloße Bedrohungsunterhaltung.
Bischoping: Das gefällt mir sehr gut.
DeGrippo: Ich weiß, es stimmt so sehr. Ich denke, wenn man in dieser Welt tätig ist und das hört, denkt man: Oh Gott, das darf nicht auf mich zutreffen. Und genau darauf möchte ich mich konzentrieren: das, was andere vielleicht als bloße Bedrohungsunterhaltung bezeichnen würden, in echte Erkenntnisse umzuwandeln, weil es dazu genutzt wird, Menschen zu schützen. Und das ist eigentlich der Ursprung meines Mottos auf LinkedIn: „weird security voyeur" – zu Deutsch etwa „seltsamer Sicherheitsvoyeur". Denn ich war in einem Gespräch mit dem großartigen und zugleich berüchtigten Nick Carr, einem der Forscher bei Microsoft, und wir sprachen darüber, wie wir das besser machen könnten. Wie können wir Bedrohungsinformationen umsetzbarer machen? Wo können wir sie einsetzen? Und er sagt: „Wir wollen keine merkwürdigen Sicherheits-Voyeure sein; wir wollen tatsächlich etwas damit anfangen."
Und ich dachte bei mir: „Nein, ich bin ein merkwürdiger Sicherheits-Voyeur, denn ich bin nicht nur ein Akteur, ich bin ein Fan, und ich bin sogar ein größerer Fan als je zuvor in meiner Karriere – jetzt, aufgrund der Rolle, die ich bei Microsoft innehabe. Ich sitze wirklich in der ersten Reihe und beobachte vieles von dem, was gerade passiert. Und ich denke, das ist der Schlüssel: Wir müssen es umsetzbar machen, wir müssen es wichtig machen, und wir müssen Bedrohungsinformationen von etwas, das „eine coole Geschichte, Alter" ist, dahin bringen, dass wir tatsächlich Treffer bei einer Signatur sehen – dank Bedrohungsinformationen, die wir implementiert und nutzbar gemacht haben.
Bischoping: Ich denke, das ist ein so wichtiges Konzept. Denn für mich sind Bedrohungsinformationen nur dann nützlich, wenn sie mein Sicherheitsteam bei seiner Arbeit effektiver machen. Niemand braucht einen weiteren Feed mit Patches, niemand braucht einen weiteren Feed mit IP-Adressen; die Menschen müssen den kontextuellen Bezug verstehen und wissen, wie das für sie nützlich ist. Wie reduziert das mein Rauschen? Ich freue mich sehr, dass Sie das gesagt haben.
Jetzt möchte ich kurz einen Schritt zurücktreten. Wie empfehlen Sie es, oder wie erleben Sie es, dass Menschen wirklich gute Gespräche mit Vorstandsmitgliedern und Führungskräften führen, um zu verstehen, dass Bedrohungsintelligenz nicht nur ein Schlagwort ist, und um zu verstehen, warum ihre Organisation strategisch investieren muss?
DeGrippo: Ich denke, diese Gespräche werden immer wiederkehren, aber es gibt ein paar Dinge, die ich in dieser Hinsicht wirklich schätze.
Zunächst müssen wir verstehen, dass Bedrohungsintelligenz Daten sind, nachdem sie zu etwas Subjektivem verarbeitet wurden. Es nimmt also etwas Objektives, verarbeitet es durch Erfahrung, technische Systeme, Narrative und, ganz offen gesagt, kreatives Schreiben, und wird am Ende vielfach zu einem subjektiven Produkt. Die IOCs [Indicators of Compromise, also Hinweise auf eine Datenpanne] am Ende – ich muss Ihnen leider sagen, dass IOCs am Ende keine Bedrohungsintelligenz sind. Der Kontext dieser IOCs, das ist Bedrohungsintelligenz. IOCs sind lediglich Daten. Ich denke, das ist wichtig zu verstehen, und das ist etwas, das bei Ihren Führungskräften, Ihrem CISO, Ihrem Vorstand gut ankommen kann – sagen Sie es ruhig auch Ihrem CFO, denn auch er hat viel Entscheidungsmacht. Lassen Sie niemals einen CFO außen vor – wenn Sie ihn überzeugen können, überzeugen Sie alle anderen auch, denn sie setzen sich in der Regel durch.
Aber hier ist es: Angenommen, Sie haben eine Sicherheitsanlage in Ihrem Haus. Ich habe eine. Und angenommen, dieses Alarmsystem schickt mir jeden Quartal einen Bericht, der so lautet: „Hey, wir haben 27 Personen daran gehindert, in Ihr Haus einzubrechen." Ich denke mir: Oh, okay. Das ist wirklich toll. Großartig. Ich habe keinen Unterschied bemerkt. Mein Leben hat sich nicht verändert. Sie haben diese Personen daran gehindert, in mein Haus einzubrechen? Ich war in völliger Unwissenheit und habe meinen Alltag ganz normal weitergeführt.
Ihr Konkurrent kommt zu mir und sagt: „Hey, ich weiß, dass sie 27 Leute daran gehindert haben, in Ihr Haus einzubrechen." Ich so: Ja, ich bekomme diesen Bericht jeden Monat oder so. Und der Verkäufer sagt: „Ich kann Ihnen sagen, wer diese Leute sind. Ich kann Ihnen sagen, wie sie aussehen, was sie trugen, welches Auto sie fuhren, das Kennzeichen des Autos, Marke, Modell und Baujahr des Autos. Ich kann Ihnen sagen, wo sie wohnen. Ich kann Ihnen sagen, wie lange sie schon solche Versuche begehen. Und tatsächlich kann ich Ihnen nicht nur alles über die Person erzählen, die versucht hat, in Ihr Haus einzubrechen, sondern auch, in welche anderen Häuser in Ihrer Straße sie einzubrechen versucht haben."
Oh mein Gott, jetzt haben Sie meine volle Aufmerksamkeit. Lassen Sie uns einige Änderungen vornehmen. Ich will das. Und das ist wirklich der Unterschied. Es ist der Unterschied zwischen einem standardisierten Schutz und einem tiefen Verständnis der Realität, der Welt, des aktuellen Geschehens und damit auch dessen, was als Nächstes passieren wird.
Bischoping: Ich möchte gleich darauf zurückkommen, denn Sie haben dort einen Punkt angesprochen, der meiner Meinung nach sehr differenziert ist und mit dem viele Organisationen zu kämpfen haben – nämlich wo sie in ihrer Reife stehen und was sie in Bezug auf ihren Bedarf an Bedrohungsinformationen bereit sind zu verarbeiten. Aber ich möchte in einem Moment darauf zurückkommen.
Nehmen wir an, Sie gehen rein, halten diesen großartigen Vortrag und haben Ihr Führungsteam vollständig überzeugt. Sie sagen, wir müssen mehr investieren. Wir müssen ein Threat-Intel-Team aufbauen. Wir müssen in Threat-Intel-Plattformen investieren. Wir müssen in Threat-Intel-Feeds investieren. Hier, wir stellen Ihnen ein Budget zur Verfügung, wir geben Ihnen die Personalkapazitäten.
Wo fängt man an? Was bedeutet diese Grundlage, wenn man von Grund auf mit Threat Intelligence anfängt – wie sieht das aus?
DeGrippo: Ich denke, wir befinden uns in einer wirklich seltsamen Realität. Viele von uns sind merkwürdige Sicherheits-Voyeure, und das bedeutet, dass wir manchmal unsere Herangehensweise ändern müssen. Und wenn ich einen Rat geben soll, dann diesen:
Wenn Sie ein Threat-Intelligence-Team aufbauen, eine Threat-Intelligence-Praxis etablieren, und es ist so, wie Sie es gerade beschrieben haben: Konzentrieren Sie sich auf Ihren CISO. Konzentrieren Sie sich auf die Bedrohungen, die Ihren CISO betreffen. Geben Sie Ihrem CISO einen Bericht über die Bedrohungen, die versucht haben, diesen CISO ins Visier zu nehmen. Betreiben Sie OSINT [Open-Source-Intelligence], erstellen Sie einen Bericht, der ein Threat-Intelligence-Bericht über Ihren CISO ist. Und ich weiß, dass manche vielleicht sagen: „Oh mein Gott, das ist großartig –"
Bischoping: Pikant! [Sie lacht]
DeGrippo: Sie wollen es, sie wollen es, und sie wollen sehen und verstehen, was Bedrohungsintelligenz ist – in einer Sprache, die bei ihnen Anklang findet. Und diese Sprache sind sie selbst. So können sie sich buchstäblich in die Rolle des Zielobjekts versetzen.
Sobald sie verstehen, welche Bedrohungen gezielt auf sie persönlich abzielen und welchen potenziellen digitalen Fußabdruck sie nach außen hin hinterlassen, können Sie beginnen, Dinge zu sagen wie: Sollen wir das für das Führungsteam zusammenstellen? Sollen wir das für die Assistenten der Geschäftsführung und die Verwaltungsmitarbeiter zusammenstellen? Sollen wir damit beginnen, das für Mitarbeiter zusammenzustellen, die erst seit sechs Monaten im Unternehmen sind? Und Ihr CISO beginnt zu begreifen, wie Bedrohungsintelligenz ihm helfen kann. Bedrohungsintelligenz ergibt Sinn. Letztendlich gilt – ob man gerade erst in die Branche einsteigt oder einfach nur im SOC [Security Operations Center] arbeiten und in Ruhe gelassen werden möchte, einfach seine Arbeit gut machen und nicht gestört werden – jeder muss verstehen, dass CISOs letztlich dem Vorstand Rechenschaft schulden. Und wenn ein CISO nicht das Vertrauen, die Zustimmung und die Unterstützung seines Vorstands hat, wird er nicht weit kommen.
Letztendlich geht es also darum, Ihrem CISO zu ermöglichen, erfolgreich mit Ihrem Vorstand zu kommunizieren, sodass der CISO an Einfluss gewinnt. Das ist der richtige Weg. Arbeiten Sie also mit Ihrem CISO zusammen, um herauszufinden: Wie überzeugen wir den Vorstand, wie bringe ich Sie dazu, mitzumachen? Und wie bringen wir dann den Vorstand dazu, mitzumachen?
Bischoping: Lassen Sie uns zu einigen Aspekten der Teambildung und den Persönlichkeiten in diesem Bereich zurückkehren. Eines der Dinge, die ich daran liebe, so viele Freunde in der Threat-Intelligence-Community zu haben, ist, dass sie aus den unterschiedlichsten und vielfältigsten Hintergründen kommen. Ich glaube nicht, dass viele von ihnen denselben Werdegang hatten. Und ich persönlich bin ein großer Befürworter davon, dass vielfältige Teams jeder Art bessere Ergebnisse erzielen. Aber ich denke, das gilt besonders im Bereich Sicherheit und definitiv im Bereich Threat Intelligence.
Erzählen Sie mir davon. Ich glaube, Sie sind genauso leidenschaftlich bei diesem Thema wie ich, daher würde ich gerne Ihre Perspektive hören.
DeGrippo: Oh, ich habe so viele Meinungen dazu. Ich denke, das Wichtigste, was Sie in der Sicherheit und der Threat Intelligence einbringen, ist Ihre Meinung, Ihr Standpunkt und Ihre Intuition. Denn Ihre Intuition wird durch all Ihre Erfahrungen, all Ihre Fähigkeiten und all das, was Sie gesehen haben, geprägt. Und das erzeugt dieses angeborene Gefühl: „Ich weiß nicht warum, aber ich glaube nicht, dass das richtig ist." „Dieses Netzwerkdiagramm sollte geändert werden." „Dieser Code macht mir irgendwie Angst."
Und wenn man mit wirklich klugen, wirklich talentierten Menschen spricht, die schon lange in der Bedrohungsanalyse tätig sind, wird man sie genau das sagen hören … Und das ist das Gespür, das man entwickeln sollte.
Bischoping: Es ist eine Kombination aus dem Vertrauen in den eigenen Instinkt und dem Schärfen der Fähigkeit zu erkennen: „Das sollte wirklich nicht da sein." Und ich glaube, eine der schwierigsten Fähigkeiten, die man als Fachkraft entwickeln muss, ist das Vertrauen in dieses kleine Kribbeln im Kopf, das einem sagt, dass etwas fehl am Platz ist – und keine Angst zu haben, das auszusprechen. Ich erinnere mich, dass ich früh in meiner Karriere immer sehr davor zurückschreckte, als Erste oder als Einzige zu sagen: „Findet das sonst noch jemand seltsam? Oder bin ich einfach dumm? Denn ich finde es seltsam." Und zu lernen, das Selbstvertrauen aufzubringen zu sagen: Das lässt mein Gehirn kribbeln, ich glaube, wir müssen tiefer graben – das war für mich persönlich ein wichtiger Wachstumsmoment. Und ich denke, das ist etwas, wozu jeder gelangen muss.
Und ich denke, das ist eines der faszinierendsten Themen. Bevor ich in meine Rollen in der Technologie- und Sicherheitsbranche eingestiegen bin, hatte ich einen Hintergrund in der Psychologie und interessiere mich sehr dafür, wie sich menschliches Verhalten anpasst und wie sich im Laufe der Zeit Schemata im Gehirn entwickeln. Und ich habe auch gewissermaßen den Umweg zu meiner jetzigen Position genommen. Ich habe im Einzelhandel gearbeitet, in der Immobilienbranche und in der Luftfahrt.
Meine Frage an Sie lautet also: Abgesehen von den offensichtlichen Karrierewegen in Regierung, Militär und Strafverfolgung – welche sind die ungewöhnlichsten Wege, die Sie bei Fachleuten erlebt haben, die in den Bereich Bedrohungsanalyse eingestiegen sind? Wie haben Sie selbst den Sprung gewagt? Welche kennen Sie?
DeGrippo: Also, ich habe damit begonnen, an einer Kunsthochschule zu studieren; ich wollte Fotografin werden. Und ich erinnere die Leute immer daran, wenn sie mich fragen, ob ich einen Abschluss in Cybersicherheit habe, dass ich mein Studium in 1996 begonnen habe, als es Studiengänge in Cybersicherheit noch gar nicht wirklich gab. Und selbst Informatik-Studiengänge sind heute nicht mehr das, was sie damals waren. Es war einfach nichts, womit man sich wirklich beschäftigt hat.
Ich habe also Kunst studiert, bildende Kunst, und einer meiner ehemaligen Kollegen, Michael Raggi, der jetzt bei Mandiant arbeitet, hat viel im Bereich Kunstfälschung gearbeitet, wo er Kunstwerke untersuchte und feststellte, ob sie authentisch waren oder nicht. Als wir also zusammenarbeiteten, dachte ich natürlich: Oh mein Gott, erzähl mir alles darüber. Es ist faszinierend. Ich kenne viele Menschen – ich habe heute einen Kollegen, der damit angefangen hat, in großen Einzelhandelsketten im Bereich Sicherheit zu arbeiten, also bei der Diebstahlprävention, und der jetzt einer der besten Detection Engineers ist, den ich je getroffen habe, [und] Netzwerk-Erkennungssignaturen schreibt. Natürlich ist die Strafverfolgung ein großes Thema. Aber die Menschen kommen aus allen möglichen Bereichen. Letztendlich denke ich, dass wir, wenn man ein Gespür für Sicherheit hat, etwas finden können, womit man sich beschäftigen kann. Wer nervös und eigenartig sein möchte wie wir, dem geben wir Aufgaben.
Bischoping: Ich liebe diese Gespräche, wenn wir über Menschen reden und darüber, wie Intelligence eine Kunst und keine Wissenschaft ist – um wieder auf Ihren künstlerischen Hintergrund zurückzukommen.
Wie planen und entwickeln Sie eine Teamstrategie und setzen Ziele, die ein Threat-Intelligence-Team motivieren, sodass die Mitglieder das Gefühl haben, auf Erfolg hinzuarbeiten, ohne dabei so starr zu sein, dass sie die Kreativität, die der Threat-Intelligence-Bereich erfordert, nicht entfalten können?
DeGrippo: Das ist wirklich schwierig, und ich denke, dass es guter Beziehungen bedarf.
Das Wichtigste beim Aufbau solcher Teams ist es, eine Vielfalt an Fachkenntnissen zu gewinnen. Aber es geht nicht nur um Fähigkeiten und Fachwissen, sondern auch um Vorlieben und darum, woran die Menschen gerne arbeiten. Glauben Sie mir, wenn jemand an etwas arbeitet, das er gut kann und das er mag, werden Sie erfolgreich sein. Und wenn Sie diesen Personen erlauben, beispielsweise [dabei zu helfen,] jemanden ins Team aufzunehmen, [sagen sie oft:] „Ja, ich habe diese Kandidatin interviewt, und sie beherrscht das, das, das und das nicht." Und dann denkt man sich: Nun ja, SIE kennen all diese Dinge. Warum sollten wir jemanden einstellen, der all dieselben Dinge weiß wie Sie? Das ergibt keinen Sinn. Man muss also wirklich vorsichtig sein, wenn man einstellt, denn Threat-Intelligence-Analysten sprechen mit einem Kandidaten und sagen dann: „Ja, ich habe sie interviewt, damit sie genau so werden wie ich."
Und dann ist es so: Nein, nein, nein, nein, nein.
Wir versuchen, die Person zu finden, die die Dinge gerne macht, die du hasst, und die gut in den Dingen ist, die du für sinnlos hältst. Man muss also die Vielfalt in allem haben, in jedem Typ, besonders bei den Vorlieben. Kluge Menschen kommen nicht gut voran, wenn sie an Dingen arbeiten, die sie hassen. Und sie bleiben nicht lange. Und so kann es wirklich weit bringen, wenn man diese wunderbare goldene Übereinstimmung findet – etwas, worin die Person gut ist und was sie gerne macht –, drei, vier oder fünf solcher Dinge findet und diese Menschen in einem Team zusammenbringt, das komplementäre und gegensätzliche Vorlieben hat.
Und ich denke auch, dass es so sehr hilft, zu verstehen, wofür sich Menschen interessieren und worüber sie sich begeistern können – es hilft wirklich sehr, diese Dinge zu verstehen. Denn man möchte, dass die Menschen ihre Rolle genießen. Man möchte, dass die Menschen das Gefühl haben, dass die Arbeit nicht…so viel Arbeit ist. Ich meine, es ist Arbeit, aber hoffentlich kein brutaler Kampf. Hoffentlich ist es etwas, das Sie wirklich interessiert und Ihnen Freude bereitet.
Es ist wirklich lustig, weil wir bei der Arbeit diese Teams haben, die bestimmte verschiedene Dinge verfolgen und für die Verfolgung von Bedrohungsakteuren zuständig sind, und sie alle haben ihre Lielings-[Bedrohungs-]Akteure. Und wenn man ihnen sagt: „Hey, wir werden euch zu den – " sind sie wie: „Nein, ich möchte nicht wechseln. Ich mag diese Akteure." Menschen auf die Dinge zu fokussieren, die sie mögen, ist für mich eine magische Superkraft für eine Organisation – Menschen an dem arbeiten zu lassen, woran sie arbeiten möchten.
Bischoping: Das ist definitiv ein Effizienzvervielfacher. Und ich weiß, dass das für mich selbst zutrifft. Wenn ich wirklich tief in ein Projekt vertieft bin, schaue ich auf und denke: Oh Gott, wo ist die Zeit geblieben? Ich habe einfach ununterbrochen Inhalte dazu produziert. Ich liebe es.
DeGrippo: Und ich habe bestimmte Kollegen, von denen ich weiß, dass sie brisante Informationen haben. Manchmal rufen sie mich an oder schreiben mir und fragen: Hey, hast du Zeit zu reden? Und ich sage dann: Ich habe keine Zeit zu reden. Aber dann denke ich mir: Diese Person erzählt mir immer wirklich verrückte Sachen, also werde ich einen Weg finden, mir die Zeit dafür zu nehmen. Denn ich weiß, wenn ich mit ihnen telefoniere, werden sie sagen: Ja, also gibt es diesen neuen Bedrohungsakteur, der diese neue Sache macht, und es gibt dieses neue Angriffsziel … Und genau dafür lebe ich. Das ist wie – das ist keine Arbeit.
Bischoping: Ja, das macht Spaß.
DeGrippo: Das ist Threat Intelligence. Und das ist der Grund, warum Threat Intelligence manchmal schwierig ist, denn der Lohn kommt erst später. Es ist so: Drei Monate später mache ich irgendetwas und erinnere mich an den Bedrohungsakteur, über den sie mich angerufen haben, und jetzt gibt es einen weiteren, der sehr ähnlich ist, und jetzt habe ich ein Muster, und jetzt habe ich einen Trend – und jetzt muss ich einen Bericht über dieses Muster, diesen Trend zusammenstellen: sechs Monate, 12 Monate, zwei Jahre, 10 Jahre. Es beginnt sich in deinem Gehirn zu einer Art Ganzes zusammenzufügen. Und ich denke, das ist ein Teil des kreativen Aspekts dabei.
Bischoping: Oh, auf jeden Fall. Und das ist auch ein Teil des Wertes, ein geschärftes Fähigkeitenset und diesen Instinkt aufzubauen und diesen im Laufe der Karriere weiterzuverfolgen. Denn ich denke, dass Intelligence-Analysten – sie werden mit der Zeit besser.
Je mehr Zeit man in der Branche verbringen kann, an diesen verschiedenen Projekten arbeitet, aus der bisherigen Arbeit lernt und darauf aufbaut, desto mehr lernt man, Signale im Rauschen zu erkennen und nach Mustern zu suchen, die das jüngere Ich vielleicht nicht zusammengebracht hätte, was ich wirklich faszinierend finde. Und wenn man das damit verbindet, Menschen mit frischen Perspektiven einzubringen, die nicht unbedingt vorgefasste Vorstellungen davon haben, wo sie suchen sollten oder nicht, um einen Verbindungspunkt zu finden, entsteht diese Orchestrierung von Ideen, die wirklich wunderschön anzusehen ist. Man kann einfach einen Schritt zurücktreten und zusehen, wie Menschen diese Gespräche führen, und beobachten, wie sich dabei Karrieren entwickeln. Das kann buchstäblich innerhalb einer halben Stunde an einem Konferenztisch passieren.
DeGrippo: Absolut. Das liebe ich auch. Ich liebe es zu sehen, was Menschen neugierig macht.
Bischoping: Also gut, lassen Sie uns jetzt vom menschlichen Element zum KI-Element übergehen, denn das ist das Thema, das alle beschäftigt, oder?
DeGrippo: Oh mein Gott, ich liebe es. Ich bin besessen davon. Ich bin ein KI-Junkie. [Beide lachen.]
Bischoping: Also spricht so gut wie jede Organisation auf der Welt, und definitiv Microsoft, gerade über KI. Fast jeder Mitarbeiter auf der Welt denkt an eines von zwei Dingen: Wie kann ich KI auf neue und aufregende Weise nutzen? Oder: Wird KI meinen Job übernehmen?
Ich denke, dass dieselben Fragen auch für uns im Bereich Sicherheit und Bedrohungsanalyse aufkommen. Ich denke, es gibt verständliche Bedenken: Kann ein Bedrohungsanalyse-Analyst KI-gestützter Recherche vertrauen? Oder wie kann er sie auf eine Weise nutzen, die sicher und nachvollziehbar ist? Und ich denke, es gibt auch viel Hoffnung, dass sie uns helfen wird, größere Datenmengen besser zu verstehen. Welche Trends beobachten Sie? Welche Gespräche führen Sie? Das ist ein wichtiges Thema.
DeGrippo: Ja, ich glaube, vor etwa einem Jahr war so ein Wendepunkt für mich, an dem ich begann, KI in so viele Dinge einzubeziehen. Und mein damaliger Chef, John Lambert – ich ging zu ihm und sagte: „John" – das war, als ich vor einem Jahr bei Microsoft anfing – ich sagte: „John, ich brauche wöchentliche Berichte zur Bedrohungsanalyse. Ich brauche diesen kontinuierlichen Strom an kuratierten, schriftlich aufbereiteten Informationen – welches Team kann das leisten? Wen können wir dazu bringen, das zusammenzustellen?" Und er meinte: „Du denkst in der Vergangenheit, dein Denken ist veraltet." Ich dachte: „Oh nein, mein neuer Chef sagt, ich bin veraltet." Er sagte: „Du musst einen Weg finden, das mit KI zu lösen." Und ich dachte: Oh Gott. Und in diesem Moment verstand ich etwas, das jeder durchmachen wird.
Jeder wird es durchmachen. Es ist die eigene Reifekurve im Umgang mit KI als Werkzeug. Ich befand mich damals auf einer viel früheren Stufe der Reifekurve als John. Ich hoffe, ich habe ein wenig aufgeholt. Es geht darum, wann dein Verstand umschaltet: Wie schnell kann ich meine Neuronen aktivieren, damit KI es für mich erledigt, bevor ich es selbst versuche? Das ist der Schlüssel, den jeder trainieren muss, und die Menschen, die diesen Denkprozess schneller beherrschen, werden erfolgreicher sein. Und das lässt sich auf fast jedes Werkzeug anwenden, oder? Ich bin sicher, als Autos zum ersten Mal aufkamen, fingen die Leute an, zum Laden zu laufen, und dachten dann: Moment mal, ich kann doch hinfahren. Und dann begannen die Menschen, sich zu begeistern. Sie sagten so etwas wie: Ich liebe es, Auto zu fahren. Es macht so viel Spaß.
Aber bevor sie diese Selbstverständlichkeit hatten, war es: „Na, was mache ich jetzt? Hmm, ich muss darüber nachdenken." Schluss damit! Hört auf, euer biologisches Gehirn zu strapazieren, und fangt an, das Siliziumgehirn der KI zu nutzen, das euch zur Verfügung steht – auch wenn es nicht perfekt ist. Gewöhnen Sie sich das jetzt, jetzt, jetzt, heute an.
Bischoping: Das gefällt mir sehr gut.
DeGrippo: Nutzen Sie Ihr menschliches Gehirn, um kreativ zu sein, um Gefühle zu haben und, ganz ehrlich gesagt, um Dinge zu genießen. Nutzen Sie die KI für alles, was sie möglicherweise für Sie tun kann, und denken Sie daran, die KI sofort einzusetzen. Verschwenden Sie keine Zeit damit, Ihre Einkaufsliste zusammenzustellen. Was brauche ich? Ach, ich möchte heute Abend kochen. Nein, nein. Gehen Sie sofort zur KI und sagen Sie: „Ich brauche eine Einkaufsliste für das Abendessen heute Abend." Sofort.
Bischoping: Was ist die Entsprechung dieser Einkaufslisten-Geschichte für die Geheimdienstgemeinschaft?
DeGrippo: Ich denke, dass es viele verschiedene Möglichkeiten gibt, wie sich das entwickeln kann. Eines der Dinge, in das ich bei der Arbeit am stärksten eingebunden bin, ist Copilot for Security. Und was mich daran begeistert hat, ist, dass es auf natürlicher Sprache basiert. Man sollte die Einfachheit und den Komfort natürlicher Sprache niemals unterschätzen. Man tippt einfach etwas ein, oder bei manchen Apps kann man auch sprechen, und man sagt ihnen einfach, was man möchte und was man braucht. Man stellt Fragen.
Copilot for Security ist wirklich erstaunlich, weil es die Möglichkeit hat, auf alle Microsoft-Bedrohungsanalyse-Funktionen zuzugreifen, die wir je veröffentlicht haben. Mit natürlicher Sprache kann man dann zum Beispiel sagen: „Erzähl mir über Bedrohungsakteur X, Y, Z. Erzähl mir über die TTPs [Taktiken, Techniken und Verfahren], die im Arsenal dieses bestimmten Bedrohungsakteurs eingesetzt werden." Es kann Ihnen das nicht nur als Praktiker, Technologe oder Sicherheitsexperte mitteilen, sondern wer war noch mal die wichtigste Person, die wir vorhin erwähnt haben? Der CISO! Es kann Dinge für Sie auf Führungsebene zusammenfassen, was ich einfach unglaublich finde. Denn auch hier gilt: Reifegrad-Kurve. Ich kann fast garantieren, dass die Zuhörer dieses Podcasts in ihrer KI-Einführungsreise weiter fortgeschritten sein werden – sowohl in der persönlichen Nutzung im Privatleben – als ihr CISO.
Das bedeutet, dass Sie erneut die Initiative ergreifen und Ihren CISO auf den Stand bringen müssen, auf dem Sie sich befinden. Das heißt, Ihrem CISO zu zeigen: Sie können Copilot for Security nutzen, um eigene Berichte abzurufen und eigene Erkenntnisse zu gewinnen. Ich muss diese wöchentlichen Briefings nicht mehr für Sie erstellen. Rufen Sie es selbst ab, und wenn Sie Fragen haben, kommen Sie zu uns, und wir geben Ihnen einen ausführlichen Einblick. Oder wir rufen mehr ab, oder wir helfen Ihnen bei den Prompts. Das ist noch etwas: Macht euch bereit, alle – ihr werdet anfangen müssen, eurem CISO bei den Prompts zu helfen.
Und ich denke, wir werden bald beobachten können, wer KI sofort einsetzt und wer noch irgendwie ins Stocken gerät: „Oh, ich hatte daran gedacht, das zu tun. Ich werde das ausprobieren."
Ich gehe direkt zur KI. Es kommt darauf an, welche ich verwende – ob es Copilot, ChatGPT, Bing oder etwas anderes ist, ob es für die Arbeit oder privat ist oder was auch immer. Ich sage euch: Ich werde nie wieder normal einkaufen. Ich nutze ab sofort Bing AI für alle meine Einkäufe, weil es mir Rabattcodes gibt und Vergleiche aller Produkte liefert. Das ist unglaublich! Ich möchte keine mühsame manuelle Denkarbeit leisten. Ich will das nicht tun. Ich möchte kreative, interessante und innovative Arbeit leisten. Und ich denke, wir sind uns alle ziemlich einig, dass die KIs noch nicht an dem Punkt sind – und vielleicht nie an dem Punkt sein werden –, wo sie wirklich innovativ und kreativ sind und diesen menschlichen Touch haben. Aber ich sage euch: Wenn ihr sie bittet, schnelle Datenprüfungen durchzuführen, bestimmte Informationen zu liefern oder euch ein Konzept zu erklären, sind sie wirklich gut darin.
Und ich denke auch, dass man anfangen muss, es für die eigene Effizienz zu nutzen. Copilot for Security kann Abfragen schreiben, was mich einfach umhaut. Wenn Sie zum Beispiel KQL-Abfragen [Kusto Query Language] schreiben müssen oder eine bestimmte Syntax in einer Abfrage überprüfen lassen möchten, die Sie gerade schreiben? Sie fügen es einfach ein und fragen: „Sieht das gut aus?" Und dann heißt es: „Nun, eigentlich ist es ziemlich ineffizient. Sie haben es für 365 Tage abgefragt, dabei könnten Sie es für 30 abfragen, und es würde viel schneller zurückkommen."
Es kann Abfragen für Sie optimieren. Es geht wirklich darum, Dinge zu beschleunigen, zu ergänzen und zu verbessern. Und ich denke, das ist die Richtung, in die viele der erfolgreichen KI-Implementierungen gehen, die ich beobachte.
Bischoping: Ausgezeichnet. Vielen herzlichen Dank. Das war ein absolutes Vergnügen. Ich spreche immer gerne mit Ihnen.
DeGrippo: Danke, Melissa.
Bischoping: Ich habe mit Sherrod DeGrippo gesprochen, Direktorin für Threat-Intelligence-Strategie bei Microsoft.
Wenn Sie mehr über Threat-Intelligence-Teams erfahren möchten, besuchen Sie Focal Point, Taniums Online-Magazin für Cyber-Nachrichten. Relevante Artikel sind auch in den Show-Notizen verlinkt. Besuchen Sie einfach tanium.com/p für Publikationen.
Um weitere Gespräche mit den führenden Unternehmensverantwortlichen und Sicherheitsexperten von heute zu hören, abonnieren Sie Let's Converge in Ihrer bevorzugten Podcast-App. Und Sie können uns helfen, die Botschaft zu verbreiten – geben Sie uns eine Fünf-Sterne-Bewertung.
Danke fürs Zuhören, und wir freuen uns darauf, in der nächsten Episode von Let's Converge weitere Cyber-Einblicke mit Ihnen zu teilen.