Autor
Melissa Bischoping
Mai 2026 GitHub-Hack: Die Sicherheit von Erweiterungen stellt nach wie vor eine Herausforderung dar – was können wir also dagegen tun?
Am 20. Mai 2026 gab GitHub bekannt, dass das Gerät eines Mitarbeiters durch eine bösartige VS-Code-Erweiterung kompromittiert wurde, wobei die Angreifer angaben, etwa 3 800 interne Repositorys abgezogen zu haben.
Mini-Shai-Hulud-Lieferkettenangriff: Warum diese Kampagne die Denkweise von Verteidigern in Bezug auf vertrauenswürdige Software verändert
Der Mini-Shai-Hulud-Lieferkettenangriff kompromittierte mehr als 170 Pakete in npm und PyPI, darunter Pakete von TanStack, Mistral AI und Guardrails AI, indem legitime CI/CD-Veröffentlichungs-Workflows gekapert wurden, um schädliche Versionen zu verbreiten, die dennoch scheinbar gültige Herkunftssignale aufwiesen.
Wie intelligente Governance unkontrolliertes Agentenwachstum eindämmen kann
Da sich KI-Agenten im gesamten Unternehmen mit maschineller Geschwindigkeit vermehren, muss sich die Governance weiterentwickeln, um ihrer Autonomie, ihrem Umfang und ihren Risiken gerecht zu werden.

Einblick in „Shadow-KI“ in Ihrer Endgeräteumgebung
Erfahren Sie, wie „Shadow-AI“ auf Endgeräten auftritt – von lokalen Modellen bis hin zu MCP-Servern – und warum Transparenz, Governance und sichere Konfiguration gerade jetzt von entscheidender Bedeutung sind.
IDE-Erweiterungen: ein neues dauerhaftes Risiko für Ihre Organisation
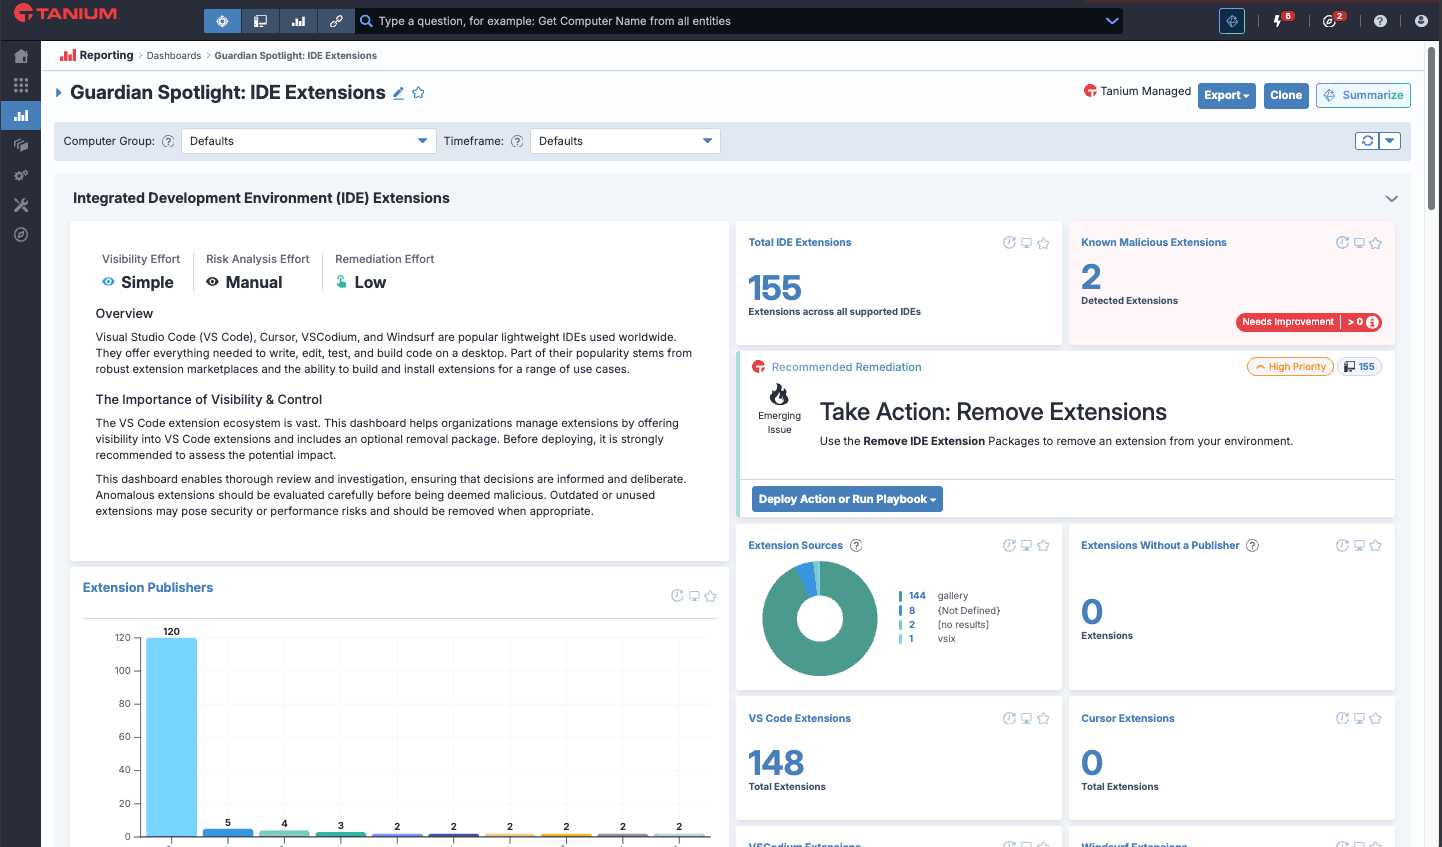
Vom Benutzer installierbare Erweiterungen für Visual Studio Code, Cursor und andere integrierte Entwicklungsumgebungen sind ein zunehmend ausgenutzter Angriffsvektor, wobei fast wöchentlich neue schädliche Erweiterungen entdeckt werden. Haben Sie Transparenz und Kontrolle?
Folge 16: Wir müssen beim Schwachstellenmanagement proaktiver werden
Nick Brown, leitender Ingenieur bei True Zero Technologies, erklärt, warum Kritikalität, Risikoakzeptanz und KI-Tools entscheidend sind, um häufigen Schwachstellen und Gefährdungen (CVEs) einen Schritt voraus zu sein.
Folge 15: Es ist schwieriger denn je, CISO zu sein – und es ist an der Zeit, dies einzugestehen
Immer mehr Unternehmen erwarten, dass sich die Rolle des CISO vom technischen Sicherheitsexperten zum leitenden Risikomanager wandelt, der das Unternehmen schützt. Es ist entscheidend, dass Chief Information Security Officers offen über den Stress sprechen und sich Unterstützung holen.
Ep. 14: Wie man ein Threat-Intelligence-Team leitet
Microsofts Sherrod DeGrippo, die sich selbst als „seltsame Sicherheits-Voyeurin" bezeichnet, teilt ihre Strategien, um Bedrohungsinformationen umsetzbar zu machen, Teams aufzubauen, die ihrer Intuition vertrauen, und – hier kommt das Wichtigste – Ihren CISO vollständig zu überzeugen.
7 Möglichkeiten zur Absicherung Ihrer Software-Lieferkette
Da Hacker immer raffinierter vorgehen und Software immer komplexer wird, müssen CISOs ihre Fähigkeiten zur Erkennung, Isolierung und Abwehr von Angriffen durch Schadsoftware verbessern.
Ep. 3: Warum es Zeit ist, digitalem Vertrauen zu vertrauen, Teil 2
Da das Vertrauen der Verbraucher sinkt, zeigt eine ISACA-Umfrage, wie Unternehmen es wieder aufbauen können – selbst nach einem Cyberangriff.
Ep. 2: Warum es Zeit ist, digitalem Vertrauen zu vertrauen, Teil 1
Eine aufschlussreiche ISACA-Umfrage enthüllt die heutige digitale Vertrauenslandschaft. Die überraschende Erkenntnis? Maximales Vertrauen minimiert das Cybersicherheitsrisiko.
Entwicklung eines Cybersicherheits-Aktionsplans: IT-Risikomanagement verstehen
Teil 2 dieser Reihe darüber, wie Sie einen Aktionsplan erstellen und umsetzen können, der die Cyberabwehr Ihres Unternehmens stärkt.
Entwicklung eines Cybersicherheits-Aktionsplans: Fokus auf Transparenz und Abbau von Silos
Ein Aktionsplan zur Cybersicherheit, der den Schwerpunkt auf Transparenz legt und IT-Silos aufbricht, ist für den Schutz Ihres Unternehmens von entscheidender Bedeutung.

Endpoint-Härtung und Vorbereitung in einer sich wandelnden Bedrohungslandschaft
Da sich der Konflikt zwischen Russland und der Ukraine auf die Cyberbedrohungslage auswirkt, müssen Unternehmen etwaige Lücken in ihren Patch-Workflows schließen.
Best Practices für die Reaktion auf die Log4j Schwachstelle und die Vorbereitung auf die nächste
Erfahren Sie, wie Sie auf die Sicherheitslücke „ Log4j “ reagieren können, und bereiten Sie sich mit Tools zur Erkennung anfälliger Softwarekomponenten auf die Zukunft vor.

