Wenn Sie die Bedrohungen für Netzwerke in den letzten Jahren aufmerksam verfolgt haben, ist Ihnen wahrscheinlich eine Veränderung aufgefallen. Zwar betreiben Kriminelle nach wie vor Botnetze und automatisierte Ransomware-Angriffe, doch sie konzentrieren sich zunehmend auf die „ “ und die „Big-Game-Hunting“ – also auf Angriffe auf die Lieferketten, über die die in unzähligen Organisationen verwendete Software bereitgestellt wird.
Die Namen dieser Angriffe sind mittlerweile berüchtigt – SolarWinds, Kaseya, NotPetya sowie 2023’s MoveIT breach, um nur einige zu nennen – und der Vorteil, die Lieferkette ins Visier zu nehmen, liegt auf der Hand: ein höherer Gewinn. Ganz gleich, ob Hacker eine Open-Source- oder Drittanbieter-Bibliothek über ein GitHub-Repository kompromittieren, eine Sicherheitslücke in einer Software-Suite aufdecken oder Social-Engineering-Methoden einsetzen, um in eine Entwicklungsumgebung einzudringen – ein einziger Exploit kann Hunderte oder Tausende privater und öffentlicher Netzwerke auf der ganzen Welt durchdringen.
Der SolarWinds-Angriff betraf rund 18 000 Unternehmen; der MoveIT-Angriff mehr als 2 500 Organisationen (die Zahl steigt weiter an), wovon rund 67 Millionen Menschen betroffen waren.
Juniper Research prognostiziert, dass bis zum Jahr 2026. -Angriffe auf die Software-Lieferkette der Weltwirtschaft Kosten in Höhe von fast 81 Milliarden US-Dollar verursachen werden, wobei der Großteil dieser Kosten auf das Gesundheitswesen, den Finanzsektor, den öffentlichen Sektor und die Automobilindustrie entfallen wird.
Das Ziel eines Sicherheitsverantwortlichen besteht darin, Schwachstellen zu beseitigen und Ihre Angriffsfläche zu verringern. Angriffe auf Computernetzwerke erfolgen auf immer heimtückischere (und subtilere) Weise – von der Installation vertrauenswürdiger Software, die von einem Angreifer mit einer Hintertür versehen wurde, bis hin zur Vernachlässigung der Gefahren durch und Schatten-IT. Im letzteren Fall kann eine einzige unachtsame Handlung eines Mitarbeiters, der ein nicht genehmigtes Installationsprogramm oder Freeware herunterlädt, die Sicherheitsbemühungen von Monaten oder Jahren zunichte machen.
Was soll also ein Chief Information Security Officer (CISO) von „ “ tun? Da Hacker ihr Augenmerk auf diese besonders risikoreichen Ziele richten, müssen CISOs proaktiv handeln. Der übliche Rat, den sie erhalten, lautet: „Vertrauen ist gut, Kontrolle ist besser.“ Dies setzt jedoch zunächst einmal Vertrauen voraus, und diese Annahme wird zunehmend problematisch. Den CISOs sage ich Folgendes: „ “ Zero-Trust- – bis zur Überprüfung.
Eine komplexe Lieferkette, die ständigen Bedrohungen ausgesetzt ist
Früher war die Installation von Software relativ unkompliziert: Man suchte sich einen vertrauenswürdigen Anbieter und lud dessen Produkt herunter. Heutzutage umfasst die Lieferkette nicht nur das Unternehmen, von dem Sie eine Lizenz erworben haben, sondern auch die Komponenten von Drittanbietern, aus denen sich die Software zusammensetzt, die Dienstprogramme, die Ihre Mitarbeiter intern entwickeln und erweitern, sowie die Software, die Sie auf der „ “-Cloud nutzen.
„. CISOs müssen proaktiv handeln und sich an ein [neues], einfaches Motto halten: Zero Trust – bis zur Überprüfung.“
Neue Sicherheitslücken in der Software-Lieferkette (wie sie beispielsweise bei Apache Struts, OpenSSL, cURL und anderen gemeinsam genutzten Dienstprogrammen und Bibliotheken aufgetreten sind) treten mit beunruhigender Regelmäßigkeit auf. Wenn böswillige Akteure diese kompromittierten Codes bündeln und in bekannte Software einfügen, nutzen sie nicht nur eine Sicherheitslücke aus, sondern auch das Vertrauen zwischen Anbieter und Kunde, dass die Software „sicher“ ist. Sollte ein Angreifer Zugriff auf die Technologie erlangen, die ein Softwareunternehmen zur authentischen Signierung von Code verwendet, verbreitet sich dieser schädliche Code fortan, ohne dass die Betroffenen bemerken, dass er manipuliert wurde.
Erschwerend kommt hinzu, dass Hacker möglicherweise auch Signaturzertifikate oder Entwicklerzugangsdaten stehlen und diese privilegierten Zugangsdaten nutzen, um sicherzustellen, dass ihre böswilligen Absichten Ihre Sicherheitsmaßnahmen umgehen.
Glücklicherweise können Sicherheitsverantwortliche mit den richtigen Tools, sorgfältiger Vorbereitung, Automatisierung und einem „Zero-Trust-until-Verify“-Ansatz bei der Netzwerkarchitektur lernen, diese Bedrohungen schnell zu erkennen und zu neutralisieren. Wir empfehlen Ihnen, die folgenden sieben Schritte zu befolgen:
1. Beginnen Sie mit einer Bestandsaufnahme des Netzwerks
Wie es so schön heißt: „Was man nicht sieht, kann man auch nicht schützen.“ Sie benötigen die entsprechenden Werkzeuge, Prozesse und geschultes Personal, um einen vollständigen Überblick über alle Geräte und die gesamte Software in Ihrem Unternehmen zu erhalten. Ein automatisiertes Endpunktmanagement- - oder Schutzsystem von kann Ihnen dabei helfen, Ihre Angriffsfläche zu schützen – vorausgesetzt, es wird auf allen Ihren Endpunkten ausgeführt.
Auch die Automatisierungs- n können dazu beitragen, Ihre Software-Lieferkette zu schützen. Betrachtet man allein die Zahlen, so stehen einzelne Unternehmen vor weitaus mehr Problemen, Endgeräten und Herausforderungen, als es Cybersicherheitsexperten in ihren Reihen gibt. In seinem Bericht „ : Cost of a Data Breach 2023“ () stellt IBM fest, dass „Unternehmen, die [KI und Automatisierung] einsetzten, die Zeit bis zur Erkennung und Eindämmung des Datenlecks im Durchschnitt um 108 Tage verkürzen konnten“ und durch geringere Kosten im Zusammenhang mit dem Datenleck durchschnittlich 1,76 Millionen US-Dollar einsparen konnten.
Auch die KI wird in diesem Kampf ein Verbündeter sein . Auch wenn es sich noch um eine aufstrebende Technologie handelt, birgt sie vielversprechendes Potenzial hinsichtlich der Art und Weise, wie KI – die ich oft als „augmented intelligence“ bezeichne – Sicherheitsteams dabei unterstützen wird, Vorfälle schneller und mit insgesamt höherer Genauigkeit einzustufen.
Durch den Einsatz fortschrittlicher Technologien können Sie nicht nur den Arbeitsaufwand reduzieren, der mit der Reaktion auf Angriffe einhergeht, sondern auch die damit verbundene Überlastung der Mitarbeiter – sowie menschliche Fehler, die durch die „-Alarmmüdigkeit“ entstehen.
2. Nutzen Sie SBOMs effektiv
Ein Merkmal moderner Software, das sie so anfällig für Angriffe macht, ist, dass sie nicht mehr von Grund auf neu geschrieben wird. Entwickler entnehmen Codeausschnitte aus Online-Code-Bibliotheken von Drittanbietern, und jeder dieser Ausschnitte stellt eine potenzielle Sicherheitslücke dar. Es reicht also nicht mehr aus, zu wissen, welche Software auf Ihrem System installiert ist; Sie müssen nun jede einzelne Bibliothek oder jedes einzelne Modul auflisten, das zur Erstellung der Software verwendet wurde, die Sie installieren möchten.
„“ Die Führung einer genauen Bestandsliste aller Komponenten der gesamten Software in Ihrem Netzwerk wäre schon schwierig genug, wenn diese Bestandsliste statisch wäre. Das ist nicht der Fall.”
Eine solche Liste, die als „Software-Stückliste“ ( , SBOM) bezeichnet wird, hilft dabei, den Überblick über Sicherheitslücken in Dateien, Bibliotheken und Komponenten von Drittanbietern zu behalten. Es ist nützlich – und geht weit über die Fähigkeiten des Menschen hinaus, dies manuell zu erstellen.
Im Idealfall werden Anbieter und Softwareentwickler ihre Rolle als einzige zuverlässige Informationsquelle für ihre Software wahrnehmen und SBOMs für ihre Softwareanwendungen bereitstellen. Es gibt zudem Tools unter , die die Erstellung dieser Listen automatisieren. Auch die Bundesregierung hat Maßnahmen ergriffen: Präsident Bidens Executive Order Nr. 2021 „ “ ( ) zur Verbesserung der Cybersicherheit der Nation verpflichtet Anbieter, die Software an die Bundesregierung liefern, für alle Bestandteile ihrer Produkte eine SBOM beizufügen.
[Lesen Sie auch: Der Aktionsplan der US-Regierung zur Stärkung der Lieferketten]
Die Führung einer genauen Bestandsaufnahme aller Komponenten der gesamten Software in Ihrem Netzwerk wäre schon schwierig genug, wenn diese Bestandsaufnahme statisch wäre. Das ist nicht der Fall: Wenn Softwareentwickler öffentlich zugänglichen Quellcode herunterladen und dessen Namen ändern oder ihn geringfügig modifizieren, kann dieser heruntergeladene Code in ihrer Software anders aussehen als in der eines anderen. Oder wenn ein GitHub-Code-Repository am Dienstag sicher ist, ein Angreifer jedoch am Mittwoch einen böswilligen „Commit“ vornimmt oder den Code verändert, ist Ihr Netzwerk erneut anfällig, sobald jemand dieses Repository erneut importiert.
3. Eine Software-Testumgebung einrichten
Wenn Sie Software entwickeln, müssen Sie eine weitere Sicherheitsebene einrichten, indem Sie ein privates Repository für den von Ihnen implementierten Code einrichten. Dieser Code sollte geprüft und gesichert werden; er darf niemals ohne eine Sicherheitsüberprüfung direkt aus den ursprünglichen Upstream-Quellen übernommen werden. Sobald ein sicheres Repository eingerichtet ist, können Sie eine Software herunterladen und diese Zeile für Zeile in aller Ruhe durchgehen – in der Gewissheit, dass niemand außerhalb Ihrer Organisation Änderungen daran vornehmen kann.
Wenn Sie beispielsweise die Softwarebibliothek oder OpenSSL nutzen möchten, können Sie den Quellcode herunterladen und in Ihre private Entwicklungsumgebung integrieren, wo Sie Patches und Upgrades implementieren können, sobald neue Versionen erscheinen. Der Vorteil dieses Ansatzes besteht darin, dass Sie den Code portieren und die Überprüfung jedes neu hinzugefügten Codes selbst steuern können. Das Repository bietet Ihnen die Möglichkeit, die Software zu testen und sicherzustellen, dass sie in Ihrer Umgebung keine Probleme verursacht – noch bevor Sie sie bereitstellen.
4. Erstellen Sie einen Plan zum Schwachstellenmanagement
Selbst in einer Testumgebung ist es wahrscheinlich, dass einige Angriffe erfolgreich sein werden. Sie müssen daher einen Plan zum Schwachstellenmanagement für „ “ erstellen ( ) und sich folgende Fragen stellen:
- Bin ich bereit, Maßnahmen zu ergreifen, wenn etwas durchrutscht? Wer wird für die Maßnahmen verantwortlich sein?
- Verfügen wir über Richtlinien und Verfahren, die als Leitfaden für unseren Umgang mit dem Patch-Management für „ “ dienen , wenn eine kritische Sicherheitslücke auftritt?
- Wie sieht unser Plan zum Risikomanagement bei Drittanbietern im Rahmen von „ “ aus?: Falls eine Bibliothek eines Drittanbieters eine kritische Sicherheitslücke aufweist, wie werden wir dann die Anwendungen identifizieren, die diese Bibliothek nutzen, und wie werden wir kritische Dienste außer Betrieb nehmen, um die Sicherheitslücke zu beheben?
- Können wir den Angriff abwehren, ohne dass dies erhebliche Auswirkungen auf unsere geschäftskritischen Abläufe hat?
- Haben wir im Rahmen unserer Notfallmaßnahmenpläne wirksame Kommunikationsrichtlinien für interne und externe Interessengruppen festgelegt?
5. Verleihen Sie Ihren Richtlinien Durchsetzungskraft
Nach so vielen Angriffen wissen CISOs, wie wichtig es ist, Mitarbeiter in „ “ zu schulen , um zu verhindern, dass sie etwas von verdächtigen Websites herunterladen oder beispielsweise ihren Kindern erlauben, „Minecraft“ auf einem Arbeitsgerät zu installieren. Zudem gehen Arbeitnehmer zunehmend vorsichtig mit Geräten des Internets der Dinge (IoT) wie Kameras, Druckern und VoIP-Telefonen um (die eine Internetverbindung und die „Voice over Internet Protocol“-Technologie nutzen, um Anrufe zu tätigen).
„Sie benötigen sowohl eine schriftliche Richtlinie zur zulässigen Softwarenutzung als auch eine Möglichkeit, diese technisch durchzusetzen. Dies ist keine einfache Aufgabe, lässt sich jedoch vereinfachen … durch Automatisierung.”
Eine entscheidende Komponente jeder Verteidigungsstrategie sind jedoch die technischen Kontrollmaßnahmen, die unerwünschte Zugriffe von vornherein verhindern. Es ist eine Sache, den Mitarbeitern zu sagen, dass sie keine nicht vertrauenswürdigen USB-Sticks oder keine nicht vertrauenswürdige Software auf ihren Laptops installieren sollen; es ist jedoch eine ganz andere Sache, dies technisch unmöglich zu machen.
Dies ist der Bereich, mit dem viele Unternehmen zu kämpfen haben. Schon allein aus Gründen der Einhaltung gesetzlicher Vorschriften benötigen Sie sowohl eine schriftliche Richtlinie zur zulässigen Softwarenutzung als auch eine Möglichkeit, diese technisch durchzusetzen. Dies ist keine einfache Aufgabe, lässt sich jedoch – wieder einmal – durch Automatisierung vereinfachen. Die regelmäßige Überprüfung Ihrer „schriftlichen Richtlinien“ und die Überprüfung, ob Sie technische Maßnahmen zu deren Ergänzung eingerichtet haben, ist eine hervorragende Strategie, um die Sicherheitslage Ihres Unternehmens weiter zu verbessern.
[Lesen Sie auch: Warum Mitarbeiter gegen Cybersicherheitsrichtlinien verstoßen]
6. Führen Sie eine gründliche Bewertung der Fähigkeiten durch
Bei der Planung von Vorkehrungen für den unvermeidlichen Zusammenbruch der Lieferkette täten CISOs gut daran, die in dieser Grafik aufgeführten Fragen zu beantworten:
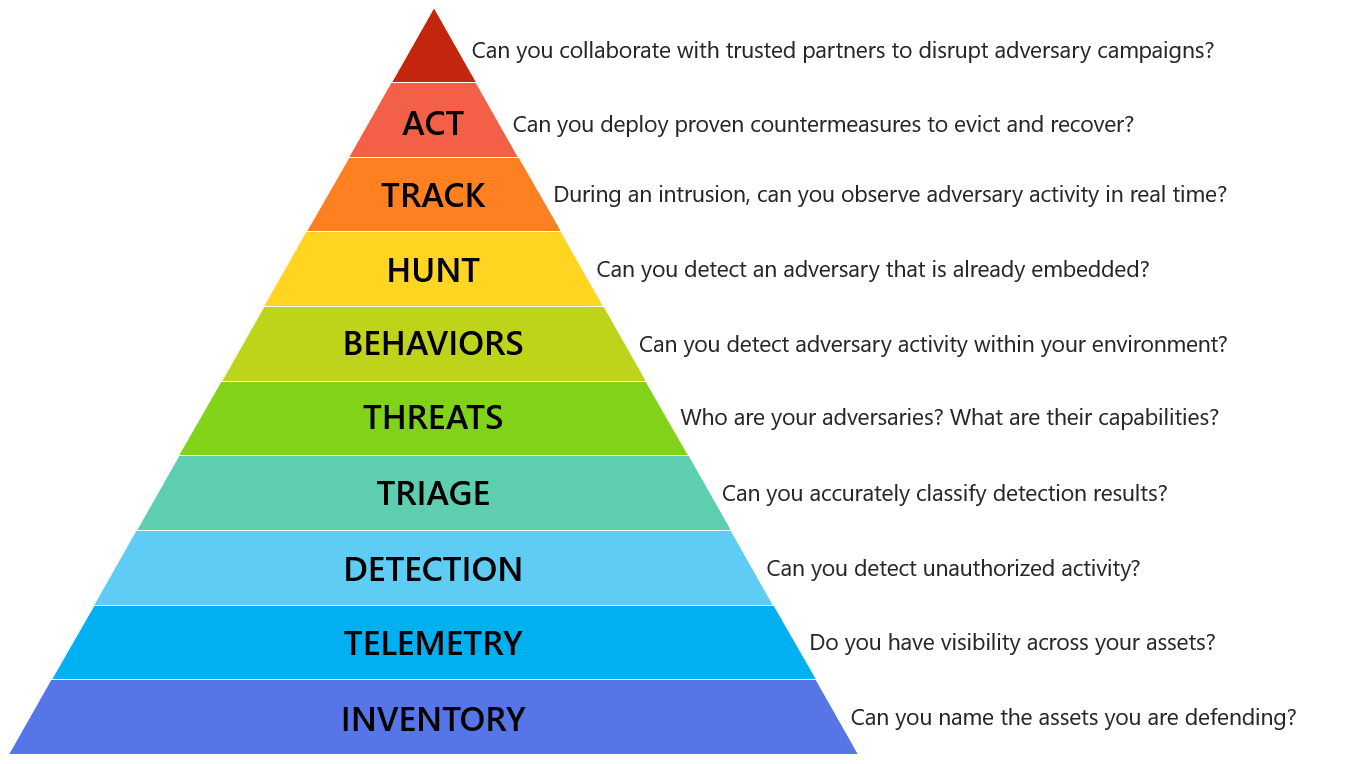
Diese Grafik, die von Matt Swann, einem Sicherheitsexperten bei Microsoft ( ), entwickelt wurde, veranschaulicht eine „Bedürfnishierarchie“ im Bereich der Vorfallreaktion. Es orientiert sich an der Bedürfnishierarchie des US-amerikanischen Psychologen Abraham Maslow, in der die menschlichen Bedürfnisse ausgehend von den grundlegendsten beschrieben werden. In Swanns Darstellung werden die Fähigkeiten beschrieben, die Organisationen aufbauen müssen, um ihre Unternehmensressourcen zu schützen. Auch hier beginnt man mit dem Grundlegendsten – einer Bestandsaufnahme der Ressourcen –, und jede Stufe dient als Voraussetzung für die darüberliegende Kompetenz.
Sicherheitsverantwortliche müssen möglicherweise schwierige interne Gespräche darüber führen, wo ihre Organisationen hinsichtlich ihrer Reife auf dieser Pyramide angesiedelt sind. Manche Unternehmen befinden sich möglicherweise auf den untersten Ebenen und sind sich unsicher, ob sie alle von ihnen geschützten Ressourcen benennen und deren Sichtbarkeit gewährleisten können. Wenn Sie nicht in der Lage sind, alle Ihre Ressourcen zu benennen und zu lokalisieren , erreichen alle Maßnahmen, die Sie ab dieser Ebene ergreifen, möglicherweise nur einen Teil Ihrer gesamten Angriffsfläche und beeinträchtigen die Effizienz Ihres Teams erheblich.
Ihre „ “-Bedrohungsjäger werden deutlich effektiver sein, wenn sie in einer Umgebung mit zuverlässiger Telemetrie und Transparenz arbeiten.
7. Pflegen Sie das Beziehungsgeflecht
Während meiner Tätigkeit als Leiter der Endpoint-Security-Forschung bei Tanium (dem Eigentümer dieser Publikation) habe ich beobachtet, wie Kunden versucht haben, ihre Software-Lieferkette mit einer Vielzahl unterschiedlicher Ansätze zu sichern – von selbst entwickelten Tools bis hin zu Standardlösungen. Das Problem besteht darin, dass Versuche, fehlerhaften Code zu identifizieren, zu isolieren und zu neutralisieren, – sofern sie nicht wohlüberlegt durchgeführt werden – das gesamte System verlangsamen oder, schlimmer noch, zum Ausfall bringen können.
Eine wirksamere Strategie besteht darin, die Beziehungen zwischen allen Beteiligten zu pflegen – innerhalb Ihres Unternehmens, in Ihrem Lieferantennetzwerk und entlang Ihrer Lieferkette. CISOs können ihre Aufgaben effektiver erfüllen, wenn sie verstehen, wie ihre Mitarbeiter Technologien nutzen, wie Anbieter ihre Software absichern und wie staatliche Stellen und andere Partner aus der Branche diese Bemühungen unterstützen können.
Ihre Software-Lieferkette besteht aus vielen Gliedern. Das ist also der beste Plan, um es zu schützen.
Die Grafik „Incident Response Hierarchy of Needs“ von Matt Swann, bereitgestellt von , mit freundlicher Genehmigung von.

