Schon bevor die Pandemie Millionen von Mitarbeitern dazu zwang, mit ihren Laptops, PCs und Tablets von zu Hause aus zu arbeiten und sich aus der Ferne mit den Unternehmensnetzwerken zu verbinden, hatten IT-Sicherheitsteams mit der Komplexität der Netzwerke zu kämpfen.
Nun, da große Unternehmen die Rückkehr ins Büro verzögern , sich auf langfristige Hybridmodelle einstellen oder einfach ihren Weg in die Zukunft suchen, stehen diese Teams vor einer existenziellen Herausforderung: dem Versuch, Netzwerktransparenz in Echtzeit zu erreichen.
Ein zentraler Schwachpunkt in diesem Kampf wird die Einhaltung der Datenschutzbestimmungen sein, insbesondere angesichts der massiven Cyberangriffe auf Unternehmen, Behörden und Versorgungsunternehmen.
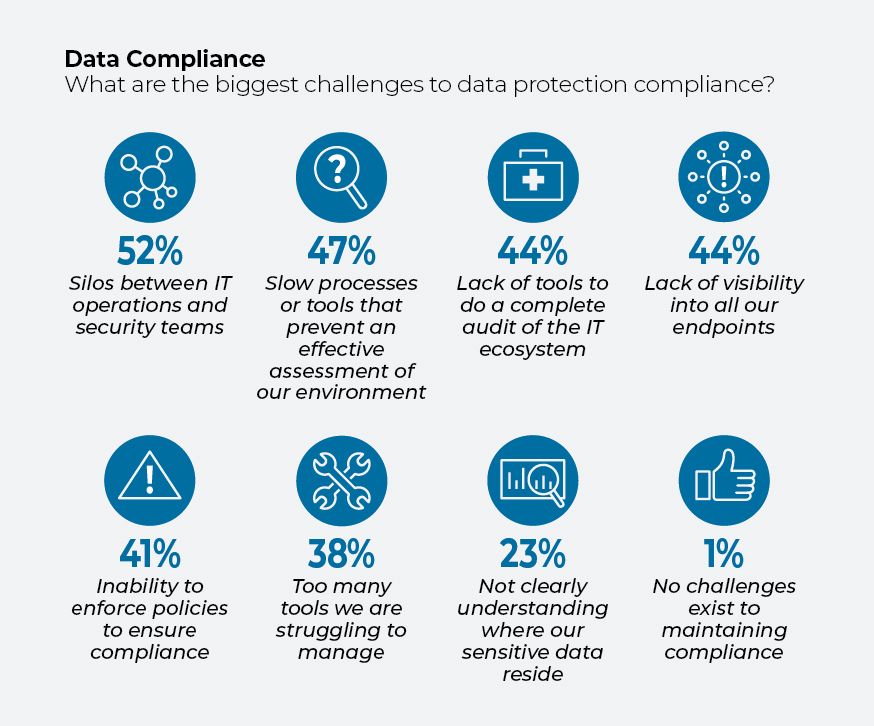
Zu den größten Herausforderungen bei der Einhaltung von Vorschriften zählen laut einer neuen Umfrage der Beratungsfirma IDG Connect unter 308 IT-Entscheidungsträgern weltweit Daten ssilos e zwischen IT-Betrieb und Sicherheitsteams (52 %), langsame Prozesse oder Tools, die eine effektive Bewertung der IT-Umgebung verhindern (47 %), sowie mangelnde Transparenz hinsichtlich aller Endgeräte, die mit dem Netzwerk verbunden sind (44 %).
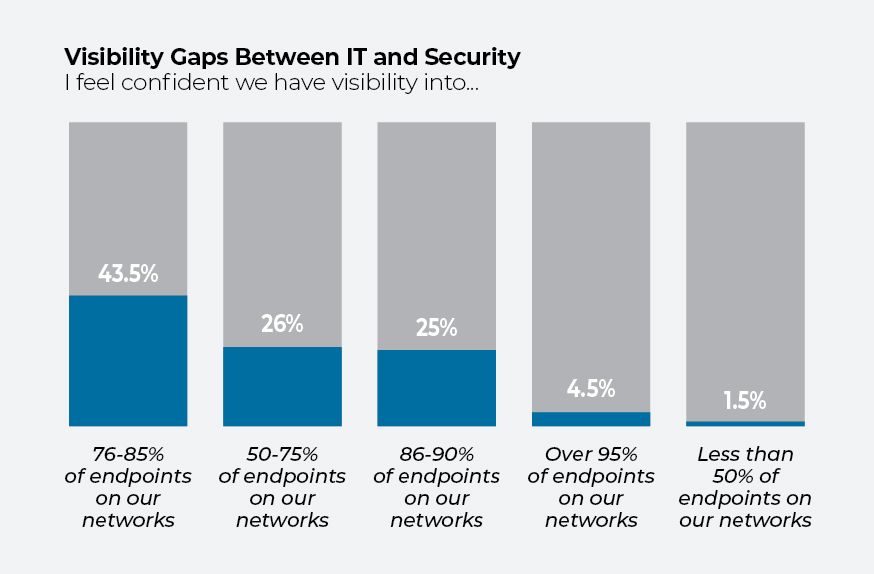
Gleichzeitig gaben laut der Umfrage, die IDG im Auftrag von Tanium unter IT-Führungskräften in Unternehmen mit 1 000 bis 25 000 Mitarbeitern durchgeführt hat, lediglich 30 % an, dass sie zuversichtlich seien, mehr als 85 % ihrer Endgeräte im Blick zu haben.
Das bedeutet, dass es viele Unternehmen gibt, die nicht wissen, welche Hardware und Software sie einsetzen und wie sicher diese ist.
Was den Überblick häufig trübt, ist die grassierende Unübersichtlichkeit bei den Tools für das „ “ () – eine Vielzahl neuer und älterer Tools, die oft veraltet, in Vergessenheit geraten oder nicht miteinander kompatibel sind. Tatsächlich geben 38 % der Befragten an, dass sie über zu viele Tools verfügen, deren Verwaltung ihnen Schwierigkeiten bereitet.
Im Folgenden finden Sie fünf Diagramme, die die wichtigsten Erkenntnisse der Umfrage veranschaulichen.
Hindernisse bei der Einhaltung von Vorschriften
Die Einhaltung der gesetzlichen Datenschutzvorschriften ist ohnehin schon schwierig genug, wird jedoch durch isolierte Arbeitsabläufe zwischen den Teams, den Mangel an geeigneten Tools und eine unzureichende Transparenz der Ressourcen noch weiter erschwert.
Die Befragten stuften das Fortbestehen von Silos (52 %) zwischen den Sicherheits- und IT-Betriebsteams als die größte Herausforderung bei der Einhaltung der Datenschutzvorschriften ein. Was die Zusammenarbeit behindert, ist nicht, dass Menschen sich weigern zu kommunizieren oder dazu nicht in der Lage sind. Es handelt sich um die schwer vergleichbaren Datenauswertungen aus isolierten Tools und Datenquellen. Was beide Seiten benötigen, ist eine einzige, gemeinsame Quelle der Wahrheit.
Darüber hinaus gibt fast die Hälfte der Befragten an, dass ihre Prozesse oder Tools zu langsam sind, was eine effektive Risikoprüfung verhindert, während 44 % angeben, dass ein Mangel an Transparenz hinsichtlich der Endgeräte – wie Laptops, Telefone und Drucker – ihre Bemühungen behindert. Etwa 38 % haben schlichtweg mit einer zu großen Anzahl von Tools zu kämpfen.
Die IT-Perspektive und die Sicherheitsperspektive
Die eingeschränkte Transparenz, über die IT-Teams hinsichtlich des Bestands an IT-Ressourcen verfügen, zeichnet ein besorgniserregendes Bild. IDG stellte fest, dass nur 30 % der Befragten Vertrauen in die Fähigkeit ihres Unternehmens hatten, Einblick in mehr als 85 % der Endgeräte unter zu erhalten.
Diese Einschätzung fällt je nach IT-Team unterschiedlich aus: Drei von 10 Sicherheitsexperten geben an, sie seien zuversichtlich, dass ihr Unternehmen einen Überblick über 75 % der Endgeräte habe, während nur 22 % der IT-Betriebsfachleute der Ansicht sind, dass der Überblick tatsächlich so gering ist.
Auch in anderen Bereichen scheinen die IT-Betriebsteams zuversichtlicher zu sein. Zwei Drittel der Befragten aus dem Bereich IT-Betrieb betrachten das durch Remote-Arbeit entstehende Risiko als Herausforderung, während dieser Anteil bei den IT-Sicherheitsexperten bei 75 % liegt.
Ausgliederung notleidender Vermögenswerte
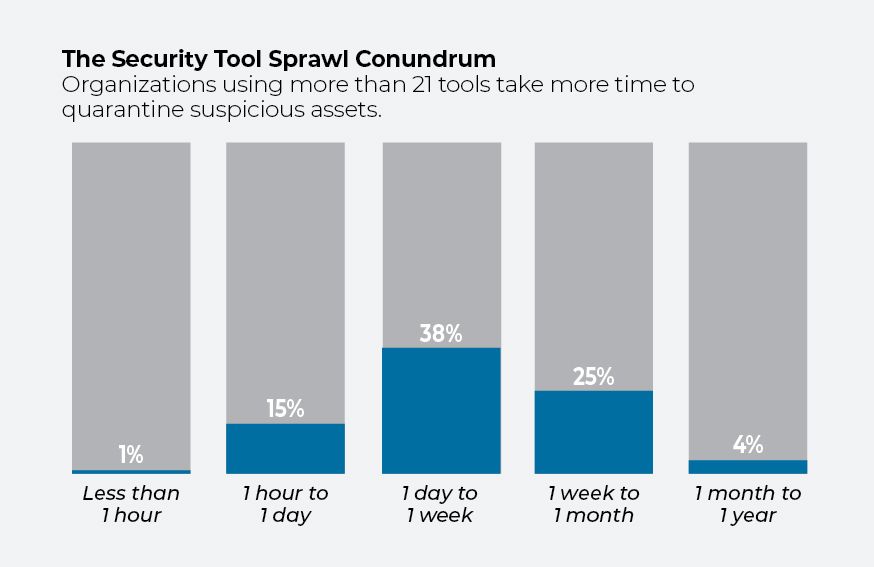
Der Umfrage zufolge beträgt der Anteil der Unternehmen, die verdächtige Ressourcen innerhalb von durchschnittlich einem Tag unter Quarantäne stellen können, lediglich 30 %, während 43 % dafür bis zu einer Woche benötigen und weitere 28 % mehr als eine Woche benötigen. Zwar sind 90 % der Befragten der Ansicht, dass die Einführung weiterer Sicherheitstools die Sicherheit eines Unternehmens erhöht, doch die schlechte Leistung von Unternehmen mit einem hohen Anteil an Tools ( ) lässt Zweifel an der Richtigkeit dieser Ansicht aufkommen.
[Lesen Sie auch: Cybersicherheit auf Bundesebene – zu viele Werkzeuge verderben die Suppe]
Bei Unternehmen mit bis zu 20 Tools benötigt ein Drittel höchstens einen Tag, um eine Ressource unter Quarantäne zu stellen, während dies bei Unternehmen mit mehr als 21 Tools bei 16 % der Fall ist. Unternehmen, die über mehr Tools verfügen, sind zudem weniger zuversichtlich, was ihre Fähigkeit zur Erkennung einer Sicherheitsverletzung betrifft. 34 Prozent der Befragten in Unternehmen, die 21 bis 30 Tools einsetzen, geben an, dass sie von ihrer Fähigkeit überzeugt sind, Sicherheitsverletzungen in Echtzeit zu erkennen; im Vergleich dazu sind es 42 Prozent in Unternehmen, die eine geringere Anzahl von Tools einsetzen.
Risikobewertung
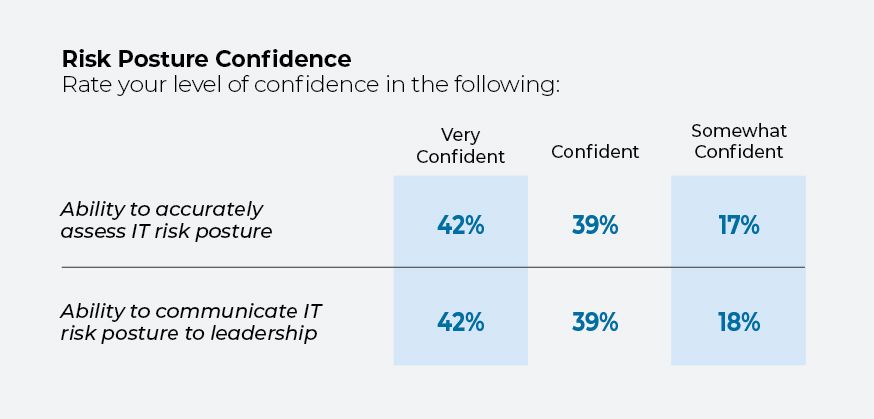
Trotz der Herausforderungen, denen IT-Fachkräfte gegenüberstehen, wenn es darum geht, einen Überblick über ihre Systeme zu gewinnen und Sicherheitstools wie (Patching), (Schwachstellen) (Konfiguration) optimal zu nutzen, geben mehr als 80 % der Befragten an, dass sie entweder zuversichtlich oder sehr zuversichtlich sind, was die Fähigkeit ihrer Teams betrifft, die Risikosituation des Unternehmens einzuschätzen und diese der Unternehmensleitung zu vermitteln.
Die Umfrage ergab jedoch, dass hochrangige IT-Führungskräfte (CIOs, CTOs und CSOs) den Risikobewertungen ihres Unternehmens eher weniger großes Vertrauen entgegenbringen.
Die anstehenden Prioritäten
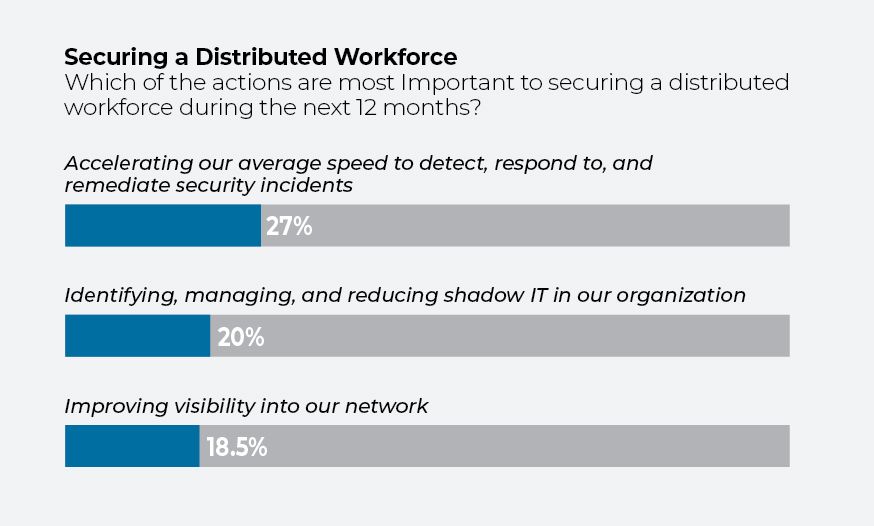
Es ist beruhigend festzustellen, dass sich die IT-Führungskräfte durchaus darüber im Klaren sind, was auf dem Spiel steht. Auf die Frage nach ihrer obersten Priorität im Bereich „ “ für die nächsten 12 Monate gaben 27 % der Befragten an, dass die Erkennung, Reaktion und Behebung von Sicherheitsverletzungen beschleunigt werden müsse. Zwanzig Prozent geben an, dass ihre größte Herausforderung darin besteht, sogenannte Schatten-IT – also Software, Anwendungen und Systeme, die nicht von der zentralen IT-Abteilung überwacht werden – zu identifizieren, zu verwalten und zu reduzieren, während 18,5 % angeben, dass die Verbesserung der Netzwerktransparenz ganz oben auf der Liste steht.
Angesichts der Herausforderungen vor Ort haben IT-Fachkräfte hohe Ziele. Mehr als 80 % stimmen der Notwendigkeit zu, die Endgerätesicherheit in die Cloud zu verlagern, und 89 % betrachten „ “ sowie Zero-Trust-Verfahren als Priorität.