
Als die Pandemie ausbrach, war PPG Industries, ein seit 137 Jahren bestehender Hersteller von Industrielacken und Farben, bereit, den Betrieb aufrechtzuerhalten. Ein Jahrzehnt zuvor, als der G8 -Gipfel in Pittsburgh stattfand, forderten Vertreter der Stadtverwaltung das Unternehmen unter Berufung auf Sicherheitsbedenken auf, die 12 000 Mitarbeiter in seiner Niederlassung in der Innenstadt von zu Hause aus arbeiten zu lassen.
„Wir waren wirklich besorgt, ob wir all jene Mitarbeiter unterstützen könnten, die nicht vom Büro aus arbeiten konnten“, sagt Dan Connelly , und der für die Fernzugriffslösungen des Unternehmens zuständige Manager.
Das brachte das Unternehmen zum Nachdenken: Was würde es tun, wenn ein weiteres unerwartetes Ereignis eine noch umfassendere Umstellung auf Homeoffice erzwingen würde? Infolge dieser Maßnahme erwarb das Unternehmen siebenmal mehr Fernzugriffskapazität, als es zu diesem Zeitpunkt benötigte. Zudem verschärfte das Unternehmen seine Sicherheitsmaßnahmen, um den Netzwerkzugang auf Personen zu beschränken, die bei jeder einzelnen Anmeldung ihre Identität sowie den einwandfreien Zustand ihres Geräts nachweisen konnten.
Als COVID-19 ausbrach, „waren wir der Situation einen Schritt voraus und mussten keine großen Hürden überwinden“, sagt Connelly.
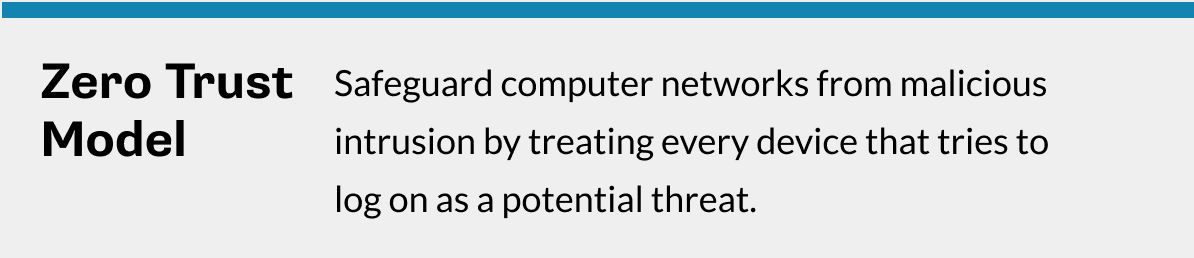
Nun nähert sich PPG diesem Ansatz an, bei dem in Sachen Sicherheit kein Risiko eingegangen wird. Das als „Zero Trust“ bekannte Modell etabliert sich rasch als bewährte Vorgehensweise in Zeiten der Pandemie. Das Ziel besteht darin, Computernetzwerke vor böswilligen Zugriffen zu schützen, indem jedes Gerät, das versucht, sich anzumelden, als potenzielle Bedrohung behandelt wird.
Angesichts der Tatsache, dass täglich Millionen von Remote-Mitarbeitern auf Unternehmensnetzwerke zugreifen – und die IT-Teams mit dem hohen Datenverkehr und der Vielzahl unbekannter Geräte überfordert sind –, ist „Zero Trust“ plötzlich zu einem dringenden Thema für die Führungsetage geworden.
„In der heutigen Welt der Heimarbeit ist das Zero-Trust-Modell unverzichtbar“, sagt John Pescatore , Direktor für neue Sicherheitstrends am SANS Institute, auf der Website . „Es ist so, als würde man in der Öffentlichkeit eine Maske tragen. Wenn Sie dies nicht tun, laufen Sie Gefahr, zu sterben oder den Tod eines anderen Menschen zu verursachen. „Mehr denn je können mangelhafte Sicherheitsvorkehrungen verheerende Folgen haben.“
Viele Führungskräfte und IT-Teams haben diese Botschaft bereits verstanden. Laut einer Umfrage von Deloitte unter dem Titel „ September 2020 “ () treiben rund 37 % der Führungskräfte in Unternehmen, die Zero-Trust-Sicherheitsinitiativen umsetzen, ihre Bemühungen in diesem Bereich voran. Zu den Gründen zählen: 60 % der von Enterprise Management Associates (EMA) befragten Personen gaben zudem an, dass sie während der Pandemie einen Anstieg der Anzahl von Sicherheitsvorfällen beobachtet hätten.
Heutzutage ist die Möglichkeit, aus der Ferne zu arbeiten, kein seltenes Privileg mehr, das nur bestimmten Führungskräften und Außendienstmitarbeitern gewährt wird. Heutzutage benötigt so gut wie jeder einen Fernzugriff auf das Netzwerk, um arbeiten zu können. Laut der EMA-Umfrage hat sich der Anteil der Beschäftigten, die sich hauptsächlich von zu Hause aus einloggen, seit Beginn der Pandemie auf 62 % verdoppelt. Zudem gaben zwei Drittel der befragten Unternehmen an, dass sie mehr privat genutzte Geräte ihrer Mitarbeiter im Unternehmensnetzwerk zugelassen hätten.
Dieses stetig wachsende Universum an Geräten bietet böswilligen Akteuren mehr potenziell angreifbare Ziele. Seit Beginn der Pandemie gaben 63 % der im Rahmen der Umfrage „ “ von der Enterprise Strategy Group befragten Cybersicherheitsexperten an, dass die Zahl der versuchten Cyberangriffe zugenommen habe. Historisch gesehen sind mehr als 90 % aller Angriffe auf Phishing zurückzuführen, bei denen Mitarbeiter auf eine geschickt verfasste E-Mail klicken, wodurch der Absender Zugangsdaten stehlen oder noch Schlimmeres anrichten kann. Das Arbeiten von zu Hause aus – zusammen mit Ehepartnern, Kindern und Haustieren, manchmal über ungesicherte WLAN-Netzwerke – verschärft das Problem jedoch noch. „Es kann alles Mögliche passieren“, sagt Gus Hunt, ehemaliger CTO der Central Intelligence Agency, „einschließlich der Tatsache, dass mein Kind eine unsichere Anwendung auf meinen PC herunterlädt.“
Ein Zero-Trust-Modell erstellen
Selbst unter den besten Voraussetzungen ist der Aufbau einer Zero-Trust-Umgebung schwierig. Dies erfordert eine frühzeitige Planung seitens eines breiten Spektrums von Personen. Dazu gehören Führungskräfte auf höchster Ebene, die wissen, was die Mitarbeiter akzeptieren, sowie Softwareentwickler, die in der Lage sind, Code zu schreiben, der diese Erkenntnisse aus dem Management in ausfallsichere Prozesse umsetzt, um sicherzustellen, dass alle die Sicherheitsvorschriften einhalten – ohne die Arbeit dabei zu sehr zu verlangsamen.
Um dies zu erreichen, erfordert Zero Trust zudem, dass Unternehmen ein weiteres Schlagwort ebenso ernst nehmen: DevSecOps. Anstatt als eigenständige Teams mit eigenen Traditionen und Vorgehensweisen zu arbeiten, müssen diese Entwickler kontinuierlich mit den IT-Mitarbeitern zusammenarbeiten, die das Netzwerk und die darauf laufenden Anwendungen verwalten, sowie mit den Sicherheitsexperten, die wissen, wie man neue Bedrohungen erkennt und darauf reagiert.
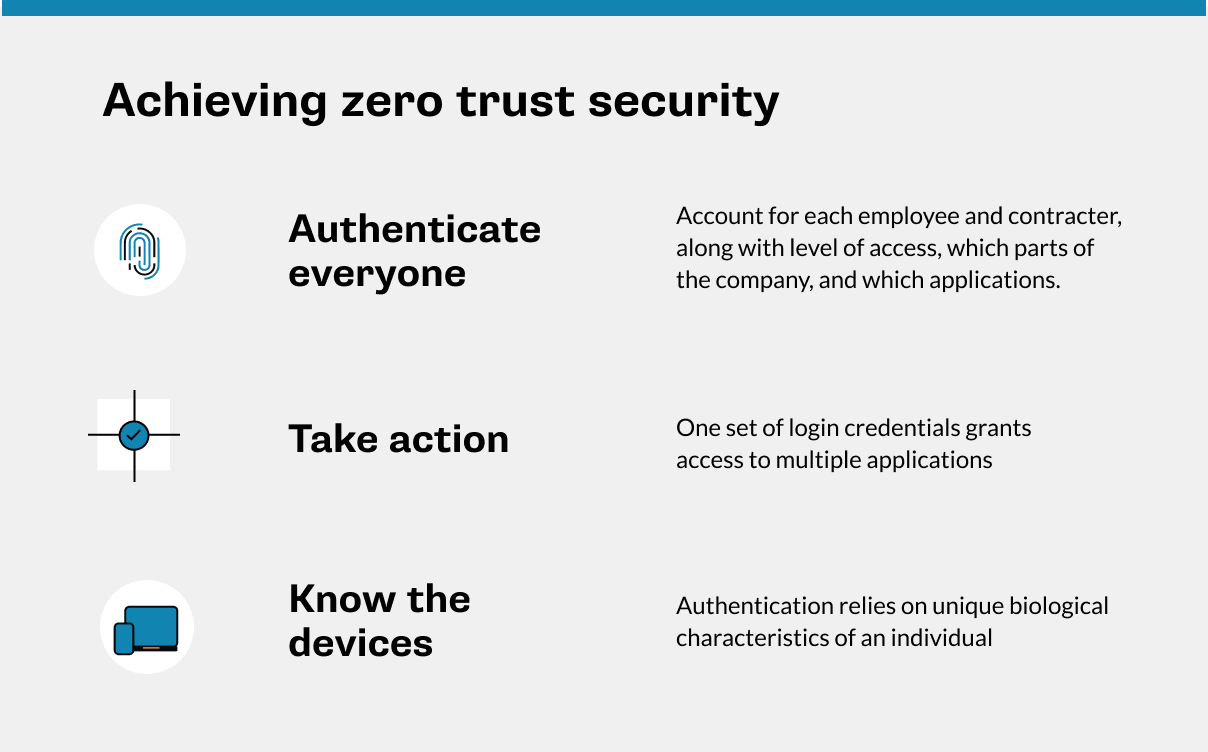
Auch wenn die Umsetzung eines Zero-Trust-Sicherheitskonzepts schwierig ist, ist das grundlegende Funktionsprinzip relativ einfach.
- Vertrauen ist gut, Kontrolle ist besser: Die IT-Abteilung muss eng mit allen Geschäftsbereichen zusammenarbeiten, um sicherzustellen, dass jeder Mitarbeiter und Auftragnehmer ordnungsgemäß erfasst wird – einschließlich der Frage, welche Zugriffsrechte sie auf welche Bereiche des Unternehmens und welche Anwendungen haben sollten. Erst dann kann ihre Identität bei jeder Anmeldung überprüft werden. Ohne Authentifizierung erhält niemand Zugriff auf ein Zero-Trust-Netzwerk.
- Kennen Sie Ihre Geräte: Bei der Zero-Trust-Sicherheit geht es nicht nur darum, festzustellen, wer versucht, Zugriff zu erlangen, sondern auch, über welches Gerät dies geschieht. Bei diesem Modell erhalten ausschließlich zuvor verifizierte Geräte Zugriff. Bevor dies jedoch geschieht, muss das System einige Punkte überprüfen: Ist das Gerät ordnungsgemäß konfiguriert? Gehört es dem Unternehmen oder den Mitarbeitern? Falls Letzteres der Fall ist: Verfügt das Gerät über die geeignete Partitionierungssoftware, um berufliche Aktivitäten zu schützen und gleichzeitig persönliche Daten vertraulich zu behandeln? Sind das Betriebssystem und die Anwendungen auf dem neuesten Stand? Sind dort alle aktuellen Sicherheitspatches installiert? Werden darauf nicht genehmigte Anwendungen ausgeführt oder wurde das Gerät zum Aufrufen nicht autorisierter Websites verwendet?
Überraschenderweise treffen nur wenige Unternehmen diese Vorsichtsmaßnahmen, insbesondere jene, die nach Ausbruch der Pandemie in aller Eile Maßnahmen zur Umsetzung der Arbeit im Homeoffice ergriffen haben. Mehr als die Hälfte der Beschäftigten nutzt mittlerweile ihre privaten Laptops und PCs für die Arbeit, doch nur 39 % haben von ihren Arbeitgebern technische Mittel erhalten, um deren angemessene Sicherheit zu gewährleisten. Dies geht aus einer Studie von IBM mit dem Titel „Work From Home “ ( ) hervor.
„Man muss stets über den Status jedes Geräts informiert sein, einschließlich der darauf heruntergeladenen Inhalte und der Identität des Nutzers“, sagt Hunt. „Erst dann können Sie ein System schaffen, das fundierte, automatisierte Entscheidungen darüber treffen kann, wer welche Aufgaben übernehmen darf.“
- Werden Sie aktiv: Eine Zero-Trust-Architektur erkennt nicht nur potenzielle Bedrohungen. Das System kann darauf reagieren, indem es beispielsweise ein automatisches Software-Update auslöst, einen Sicherheitsmitarbeiter über eine Malware benachrichtigt oder ein System unter Quarantäne stellt, um den Zugriff des Geräts auf sensible Daten zu unterbinden.
Beginnen Sie mit einer guten Unternehmensführung
Laut Hunt besteht die größte Herausforderung bei der Umsetzung eines Zero-Trust-Modells darin, Richtlinien festzulegen, wer wann und aus welchem Grund Zugriff erhält. Dieser erste Schritt, fügt er hinzu, sei derjenige, der am häufigsten falsch gehandhabt werde. Das liegt daran, dass sich Unternehmen nicht genügend Zeit nehmen, um zu verstehen, wie ihre Mitarbeiter Technologie nutzen. Hunt erklärt beispielsweise, dass es nicht bedeutet, dass ein Benutzer eine Bedrohung darstellt, wenn er sich von einem ungewöhnlichen Standort aus oder mit einem unbekannten Gerät anmeldet. Regeln sind lediglich erforderlich, um diesem Arbeitnehmer entgegenzukommen.
„Wenn es wirklich ungewöhnlich ist, dass sich Gus an einem Sonntagmorgen von einem Starbucks aus einloggt, sollte das System mir vielleicht den Zugriff gewähren, mich aber nur meine Stundenzettel ausfüllen lassen und mir keinen Zugriff auf das Personalverwaltungssystem oder andere sensible Daten gewähren“, erklärt Hunt als Beispiel.
[Lesen Sie auch: Der Weg in eine Zero-Trust-Zukunft]
Mit anderen Worten: Der Kontext ist entscheidend. Wenn also ein Gerät einen Link zu einer unbekannten Website enthält, der Nutzer jedoch als Geschäftsführer des Unternehmens verifiziert ist, sollten Sie möglicherweise Regeln festlegen, die ihr den Zugriff auf das CRM-System dennoch ermöglichen. Ein Subunternehmer mit geringer Unternehmensgeschichte könnte hingegen direkt unter Quarantäne gestellt werden.
Die Festlegung dieser detaillierten Richtlinien erfordert mehr Zusammenarbeit, als Unternehmen erwarten. In der Regel richten Unternehmen zu Beginn ihres Weges hin zum Zero-Trust-Ansatz einen Ausschuss für Daten-Governance ein, versäumen es jedoch allzu oft, Personen damit zu betrauen, die genau wissen, wie die Mitarbeiter arbeiten. Das bedeutet, dass Sie neben den Führungskräften aus den Bereichen IT und Softwareentwicklung auch Führungskräfte aus den Fachabteilungen einbeziehen müssen, die ihre Teams gut kennen.
„Das ist der schwierigste Teil“, sagt Hunt. „Politische Maßnahmen und Fragen der Unternehmensführung müssen bereits weit im Voraus sorgfältig durchdacht werden.“ „Man kann nicht einfach beschließen, Zero Trust einzuführen, und das Ganze dann auf die Schnelle zusammenbasteln.“
Zero Trust reibungslos umsetzen
Obwohl man sich bereits seit Jahren mit diesem Problem befasst, hat selbst Pittsburgh Plate Glass noch einen langen Weg vor sich, so Connelly von PPG. In gewisser Weise hat seine Abteilung den einfachen Weg gewählt, indem sie nur vom Unternehmen ausgegebene Laptops, auf denen Sicherheitssoftware vorinstalliert ist, für den Zugriff auf das Unternehmensnetzwerk zulässt. Das bedeutet, dass die Mitarbeiter ihre eigenen PCs, Macs oder Smartphones nicht nutzen dürfen.
In anderer Hinsicht war es jedoch nicht sorgfältig genug. Sobald PPG-Mitarbeiter beispielsweise Zugang zum Netzwerk erhalten, haben sie uneingeschränkten Zugriff auf die meisten Anwendungen und können die meisten Daten einsehen. Ein ausgereiftes Zero-Trust-System würde den Zugriff ausschließlich auf jene Ressourcen gewähren, für deren Nutzung die jeweiligen Benutzer berechtigt sind.
Connelly erklärt, dass die Mitarbeiter künftig eine große Auswahl an Geräten erwarten werden und dass Unternehmen eine genauere Kontrolle darüber behalten müssen, wie, wann und wo diese genutzt werden.
„Wir glauben nicht, dass der Wunsch der Menschen, von zu Hause aus zu arbeiten, jemals verschwinden wird“, sagt Connelly, dessen Unternehmen schrittweise von eigenen Rechenzentren auf cloudbasierte Infrastruktur und Dienste umstellt. „Im Zuge unserer Umstellung auf die Cloud wird das Zero-Trust-Konzept für uns hohe Priorität haben“, sagt er.
Angesichts der zusätzlichen Herausforderungen, die die Gewährleistung der Sicherheit in einer Welt der Heimarbeit mit sich bringt, müssen Unternehmen besonders darauf achten, ein Gleichgewicht zwischen Sicherheit und Mitarbeitererfahrung herzustellen. Beeinträchtigt die IT die Arbeitsweise der Menschen, indem sie zu viele Hindernisse aufbaut? Genauso wie eine Restaurantbesucherin möglicherweise kein Restaurant besuchen möchte, in dem sie bei jedem Betreten auf COVID-19 getestet wird, möchten auch Mitarbeiter nicht zu viele Anmeldeprobleme durchlaufen oder zu lange auf Statusüberprüfungen warten müssen, bevor sie mit der Arbeit beginnen können.
Sollten die täglichen Sicherheitsprobleme beim bloßen Einloggen zu lästig werden, laufen Unternehmen Gefahr, ihren Mitarbeitern einen Grund zu geben, über einen Wechsel nachzudenken – oder schlimmer noch, sie dazu zu veranlassen, nach Abkürzungen zu suchen, die erneut Sicherheitslücken öffnen. „Wenn Menschen frustriert sind, suchen sie nach Ausweichlösungen“, sagt Hunt.
Dennoch können Unternehmen und Arbeitnehmer das „Zero-Trust“-Konzept nicht länger auf unbestimmte Zeit auf Eis legen. „Man kann nicht einfach darauf hoffen, dass einem selbst keine Sicherheitsverletzungen widerfahren.“ „So kann man doch nicht leben“, sagt Pescatore, der Analyst vom SANS Institute. „Zero Trust kann Angriffe verhindern, die Ihr gesamtes Unternehmen lahmlegen können.“ „Dies kann nicht länger als optional angesehen werden.“

