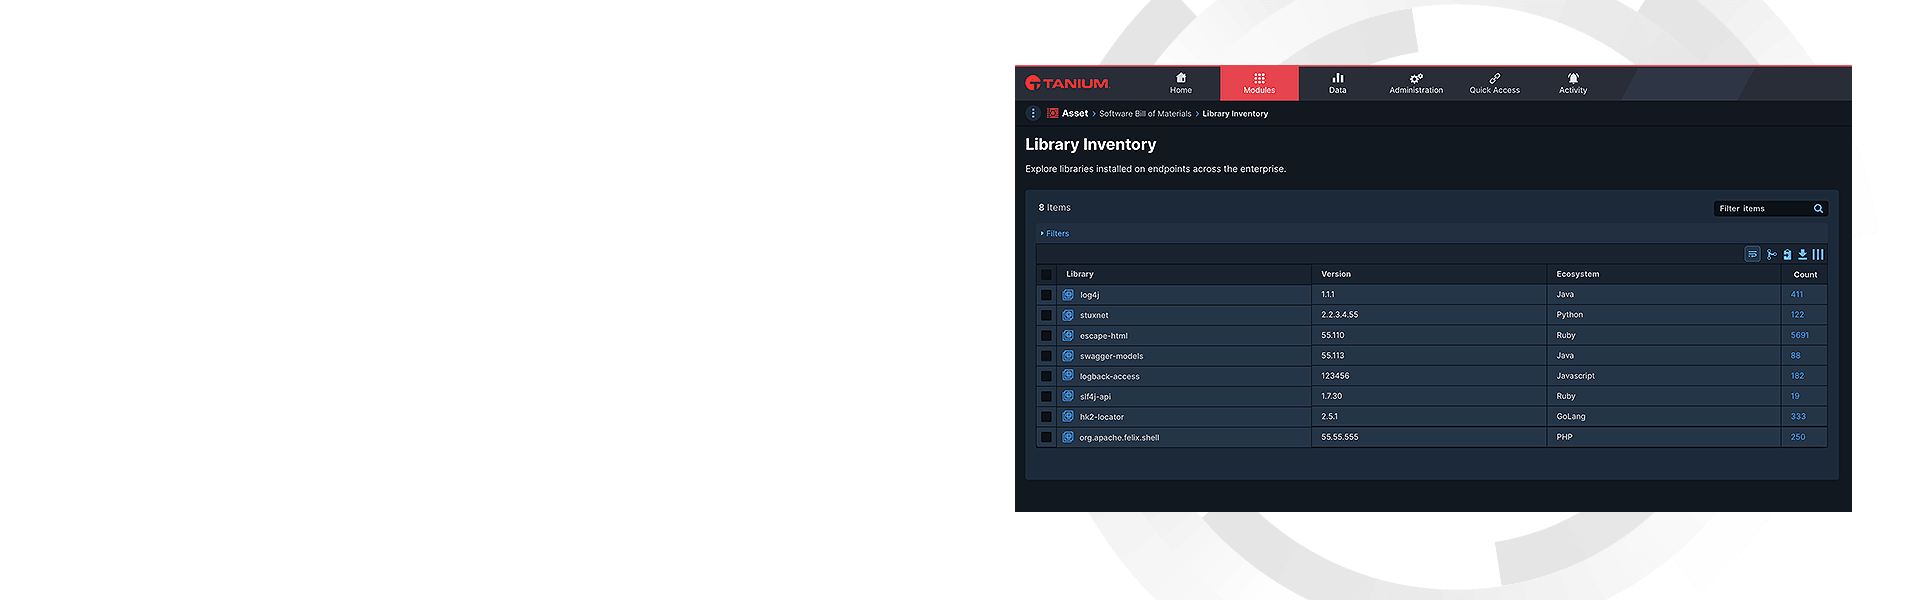
Tanium SBOM
Erkennen Sie in Sekundenschnelle alle Schwachstellen in Ihrer Software-Lieferkette.
Wir können zwar nicht wissen, was die nächste Schwachstelle in der Lieferkette sein wird, aber mit Tanium wissen Sie, wo Ihre Anwendungen gefährdet sind, bevor es passiert. So können Sie im Falle eines Falles sofort handeln.
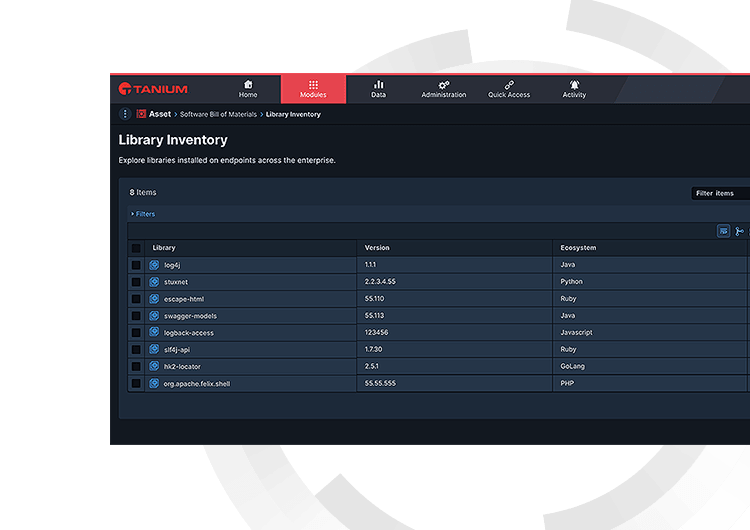
Unternehmen wissen nicht, welche Open-Source-Software in ihren Anwendungen eingesetzt wird.
Aktuelle SBOM-Tools können nicht sofort aktuelle oder genaue Informationen liefern. Das bedeutet, dass IT- und Sicherheitsverantwortliche folgende Fragen nicht beantworten können:
Wo ist die Schwachstelle
in unserer Software-Lieferkette unserer Umgebung?
Wie lange wird es dauern,
bis wir Zero-Day-Schwachstellen wie Log4j oder kritische Schwachstellen wie OpenSSL auf sämtlichen Endpunkten finden?
Wie schnell
können wir diese Schwachstellen beheben?
Führungskräfte benötigen Tanium SBOM, um ihre Unternehmen schnell zu bewerten und zu sichern.
Sobald Sie den Namen und die Version des anfälligen Softwarepakets kennen, können Sie jede Softwareanwendung in Ihrer Umgebung und die Endpunkte bestimmen, auf denen dieses anfällige Paket vorliegt, und aktiv werden.
Jedes Softwarepaket kennen
Bestimmen Sie alle Laufzeitbibliotheken, Open-Source-Freeware und Softwarepakete mit einem Mausklick.
Granulare Entscheidungsfindung ermöglichen
Treffen Sie auf der Grundlage der Risikotoleranz Ihres Unternehmens differenzierte Entscheidungen über Ihre Anwendungen.
Maßnahmen gemäß Ihren Bedürfnissen ergreifen
Beheben Sie das SBOM-Element auf die Art und Weise, die am besten zu Ihrem Unternehmen passt, und nutzen Sie dabei die Flexibilität von Tanium.
Tanium-Maßzahlen
Tanium kann Ihnen helfen, Ihre IT-Hygiene und Organisationseffizienz messbar zu verbessern und Risiko, Komplexität und Gesamtkosten zu reduzieren. Tanium-Kunden benötigen die Module für den Lösungsbereich Asset-Erfassung und Bestandsaufnahme, um den größten Nutzen aus SBOM zu ziehen. Mit diesen Modulen für die Lösungsbereiche kann Tanium SBOM schnell Erfolge in den folgenden Bereichen erzielen und sie dauerhaft aufrechterhalten:
Mehr Ressourcen
So schützen Sie sich mit Tanium SBOM vor der neuesten kritischen OpenSSL-Schwachstelle
Entwickler des Open-Source-Toolkits kündigen zwei Schwachstellen mit dem Schweregrad „Hoch" in OpenSSL v3 an, und Tanium hat die Lösung, um zu helfen.
Tanium bringt Software Bill of Materials für beispiellose Transparenz zur Bekämpfung von Bedrohungen in Lieferkette auf den Markt
Tanium hat heute die Tanium Software Bill of Materials (SBOM) eingeführt, um Organisationen dabei zu helfen, digitale Assets vor externen Bedrohungen zu schützen, die von Open-Source-Software wie OpenSSL ausgehen v3. Tanium ist die erste und einzige Lösung, die IT- und Sicherheitsteams mit detaillierter Transparenz und Echtzeit-Behebung von Softwarepaketen für jede Anwendung auf jedem Endpunkt zur Laufzeit ausstattet.
Wie Tanium hilft, OpenSSL 3,0.X zu identifizieren
In unserer Anleitung erfahren Sie, wie Sie OpenSSL 3,0.X mithilfe der Tanium Software Bill of Materials (SBOM) identifizieren können.

