Dieser Beitrag wurde vom Tanium Guardian-Team verfasst.
Eine integrierte Entwicklungsumgebung (IDE) ist eine Softwareanwendung, die dazu dient, Code auf einem Desktop-Computer zu schreiben, zu bearbeiten, zu testen und zu kompilieren. Visual Studio Code ist ein beliebter, kostenloser Editor von Microsoft, der auf einem Open-Source-Kern basiert. Der „ “-Kern von VS Code dient zudem als Grundlage für mehrere andere IDEs, wie beispielsweise Cursor, Windsurf und VSCodium, die in Unternehmensumgebungen rasch an Verbreitung gewinnen.
VS Code und seine Forks ermöglichen eine Erweiterung des Funktionsumfangs durch „Erweiterungen“. Diese Erweiterungen reichen von einfachen Anpassungen der Benutzeroberfläche bis hin zu fortgeschrittenen Funktionen wie Sprachunterstützung und Aufgabenautomatisierung. Entscheidend ist, dass diese Erweiterungen die Ausführung von Code innerhalb der IDE ermöglichen und diesen Code auf der Berechtigungsebene des IDE-Prozesses ausführen können.
Ähnlich wie bei Browser-Erweiterungen gibt es auch von diesen hilfreichen Hilfsprogrammen Zehntausende. Dank des umfangreichen Entwickler-Ökosystems finden Nutzer für nahezu jeden denkbaren Bedarf eine Erweiterung, beispielsweise für die Code-Formatierung, Linting und die Integration mit anderen Entwicklungstools. Es gibt sogar einige unterhaltsame Optionen wie „ “ und „VS Code Pets“, die an die klassische „eSheep“-Anwendung aus dem Kurs 1990s erinnern.
Benutzer können Erweiterungen über den Visual Studio Code Marketplace unter (Microsoft), die OpenVSX-Registry unter (Eclipse Foundation) beziehen oder diese lokal installieren.
Angesichts der Beliebtheit der IDEs, der Möglichkeit, dass Endnutzer der IDE erweiterte Berechtigungen erlangen und auf sensible Daten zugreifen können, sowie der relativ einfachen Veröffentlichung von Erweiterungen nutzen Angreifer diese zunehmend für böswillige Zwecke aus.
Die von (Aqua Security) und (Truvis Thorton) im Jahr 2023 verfasste Bedrohungsanalyse, über die erstmals Ende 2024 von (Palo Alto) in der Praxis berichtet wurde, scheint mittlerweile fast wöchentlich aufzutreten. MITRE hat „IDE-Erweiterungen“ ( ) als ATT&CK-TTP unter März 2025 hinzugefügt.
Wie funktionieren IDE-Erweiterungen?
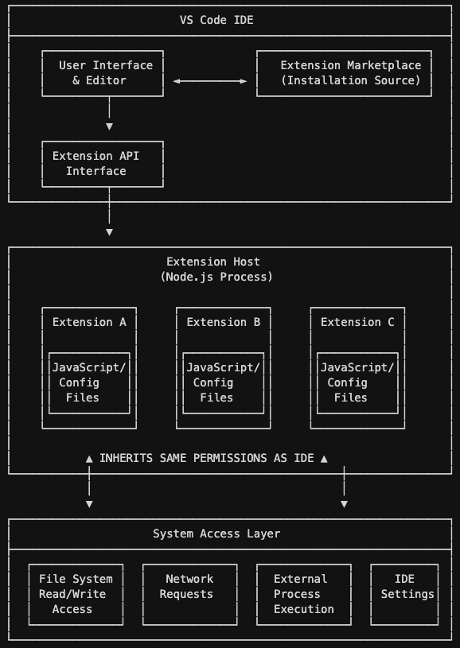
Erweiterungen sind gepackter Code und/oder Konfigurationsdateien, die sich direkt in die Benutzeroberfläche von VS Code integrieren lassen und dieselben Anwendungsprogrammierschnittstellen (APIs) nutzen können, die auch VS Code zur Verfügung stehen. Nach der Installation werden die Erweiterungen innerhalb des von VS Code gestarteten „-Erweiterungshosts“ ausgeführt. Dies ist ein Node.js-Prozess, der zusammen mit der IDE ausgeführt wird.
Der „Extension Host“ der „ “ verfügt über dieselben Berechtigungen wie der „“ der IDE; daher kann jede Aktion, die von der IDE ausgeführt werden kann, auch von einer Erweiterung ausgeführt werden. Dazu gehören unter anderem das Lesen und Schreiben von Dateien auf dem Endgerät, das Absenden von Netzwerkanfragen, das Ausführen externer Prozesse sowie das Ändern von IDE-Einstellungen. Erweiterungen basieren in erster Linie auf JavaScript, können jedoch über VS Code-APIs auch schädlichen Code in anderen Sprachen einschleusen.
Inwiefern besteht ein Risiko?
In den schlimmsten Fällen von Missbrauch von IDE-Erweiterungen kann es vorkommen, dass Opfer sensible Daten – darunter Anmeldedaten und Zugriffstoken – durch die Exfiltration durch Angreifer preisgeben oder Opfer von Ransomware werden.
In der Sicherheitsbranche gibt es eine Redensart, die besagt: „Malware tut nur das, was ihr erlaubt ist.“ Dies ist eine vereinfachte Erklärung dafür, warum zu großzügige Einstellungen und Benutzerkonten mit zu weitreichenden Administratorrechten ein so großes Risiko für ein Unternehmen darstellen können.
Schädliche VS Code-Erweiterungen werden mit den Berechtigungen des Benutzers ausgeführt, der sie in sein VS Code-Profil geladen hat. Es ist nicht ungewöhnlich, dass Entwickler auf ihrem Arbeitsplatzrechner über erweiterte Berechtigungen verfügen, um die für ihre Arbeit erforderlichen Debugging- und Konfigurationsänderungen zu erleichtern, und genau aus diesem Grund stellen sie ein besonders attraktives Angriffsziel dar.
Für den von Microsoft verwalteten Visual Studio Extensions Marketplace ( ) bietet Microsoft Schutzmaßnahmen gegen bösartige Erweiterungen an und hat diese Schutzmaßnahmen im Laufe der Zeit weiter ausgebaut. Jede Erweiterung und alle nachfolgenden Updates werden mithilfe mehrerer Antiviren-Engines auf Viren überprüft. Erweiterungen werden zudem zur Laufzeit in einer Sandbox-Umgebung überprüft.
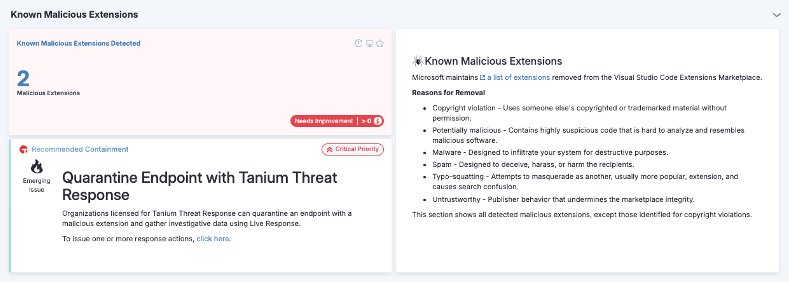
Microsoft führt eine Sperrliste, und VS Code entfernt Erweiterungen, die auf dieser Liste stehen, automatisch vom Endgerät des Benutzers. Microsoft hat zudem eine Funktion zur Erkennung von „Name Squatting“ eingeführt, damit böswillige Akteure die Namen von Produkten bzw. Angeboten seriöser offizieller Anbieter nicht stehlen können. Benutzer können zudem schädliche Erweiterungen melden, und Microsoft hat seine erweiterten Maßnahmen in seinen „ “-Entwicklerblogs unter dargelegt.
Trotz dieser verstärkten Maßnahmen sind bösartige Erweiterungen durchgerutscht. Anfang 2025 entdeckten Forscher von „ “ ReversingLabs unter eine raffinierte Ausnutzung einer Sicherheitslücke, die es bösartigen Erweiterungen ermöglichte, unter dem Namen alter, jedoch bereits entfernter Erweiterungen im Marktplatz veröffentlicht zu werden. In der Untersuchung von ReversingLabs wies die schädliche Erweiterung Elemente von Ransomware auf. Auch wenn dies noch nicht weit verbreitet ist, handelt es sich hierbei um Anzeichen für Test- und Entwicklungsaktivitäten, die in Zukunft zu umfassenderen Kompromissen führen können.
Zwar setzt Microsoft Schutzmaßnahmen gegen bekannte schädliche Erweiterungen ein, doch gibt es auch andere Marktplätze. Die OpenVSX-Registry ist ein beliebter Marktplatz für VS-Code-Forks wie Codeium, Windsurf und VSCodium.
OpenVSX ist vollständig offen und verfügt nicht über die ausgefeilten Governance- und Sicherheitsmechanismen, die der Microsoft-Marktplatz bietet. Zwar gibt es ein Verfahren zur Meldung von Missbrauch, und die OpenVSX-Betreuer unter reagieren auf Meldungen unter und entfernen schädliche Erweiterungen; die Prüfung und das Scannen erfolgen jedoch nicht automatisiert.
Angesichts der Beliebtheit zahlreicher VS-Code-Forks wird OpenVSX auch weiterhin ein risikoreicher Verbreitungsweg für bösartige IDE-Erweiterungen bleiben. Unternehmen, die diesen Marktplatz nutzen, sollten daher strenge Whitelists für ihre IDEs einführen und regelmäßig auf potenziell schädliche Inhalte prüfen.
Erweiterungen, die von Marktplätzen bezogen werden, werden in der Regel automatisch von der IDE aktualisiert. Dies könnte Risiken in der Lieferkette mit sich bringen; sollte ein Entwickler einer Erweiterung kompromittiert werden oder die Erweiterung an eine böswillige Partei verkauft werden, könnte bösartiger Code in eine ansonsten seriöse Erweiterung eingeschleust werden.
Umgekehrt können Erweiterungen Sicherheitslücken enthalten, wie unter CVE-2025-52882 anhand der Erweiterung „Claude Code“ gezeigt wird. Im Oktober des Jahres 2025 identifizierten Forscher von „ “ bei Wiz unter mehrere Anbieter, die vertrauliche Daten preisgaben, was zur Gefährdung von Hunderttausenden von Nutzern hätte führen können.
Einblicke in Tanium
Die Landschaft der IDE-Erweiterungen ist äußerst umfangreich. Zwar verwalten und aktualisieren viele Organisationen die IDEs regelmäßig selbst, doch nicht alle widmen sich der Kontrolle und Verwaltung von IDE-Erweiterungen, die ein weitaus größeres Risiko darstellen. Wie bei allen Sicherheitsfragen ist der Einblick in das Ökosystem der erste – und wichtigste – Schritt.
Tanium hat festgestellt, dass auf 43 % der macOS-Endgeräte und 9 % der Windows-Endgeräte mindestens eine IDE installiert ist, wobei in den untersuchten Unternehmen im Durchschnitt 330 verschiedene VS Code-Erweiterungen installiert waren.
Jede Organisation, die den Einsatz von IDEs zulässt, muss die mit der Nutzung von IDE-Erweiterungen verbundenen Risiken bewältigen. Endpunkte von Entwicklern sind besonders wertvolle Angriffsziele. Late 2025 saw a surge in attacks where malicious npm packages were being leveraged to harvest developer credentials and tokens.
Manche Organisationen glauben vielleicht, sie seien gegen diese Angriffe immun, weil sie keine Software intern entwickeln oder über keine eigene Softwareentwicklungsabteilung verfügen, doch dies wäre eine riskante Annahme. Auch viele technisch versierte Fachleute außerhalb der Softwareentwicklung nutzen diese Code-Editoren, um einfache Automatisierungsskripte zu erstellen, die ihre Arbeitsabläufe unterstützen.
Sofern Ihre Organisation VS Code und alle seine Varianten nicht aktiv blockiert, besteht bei Ihnen wahrscheinlich ein Sicherheitsrisiko, das eine weitere Überwachung und Absicherung rechtfertigt.
Wie Tanium Ihnen hilft
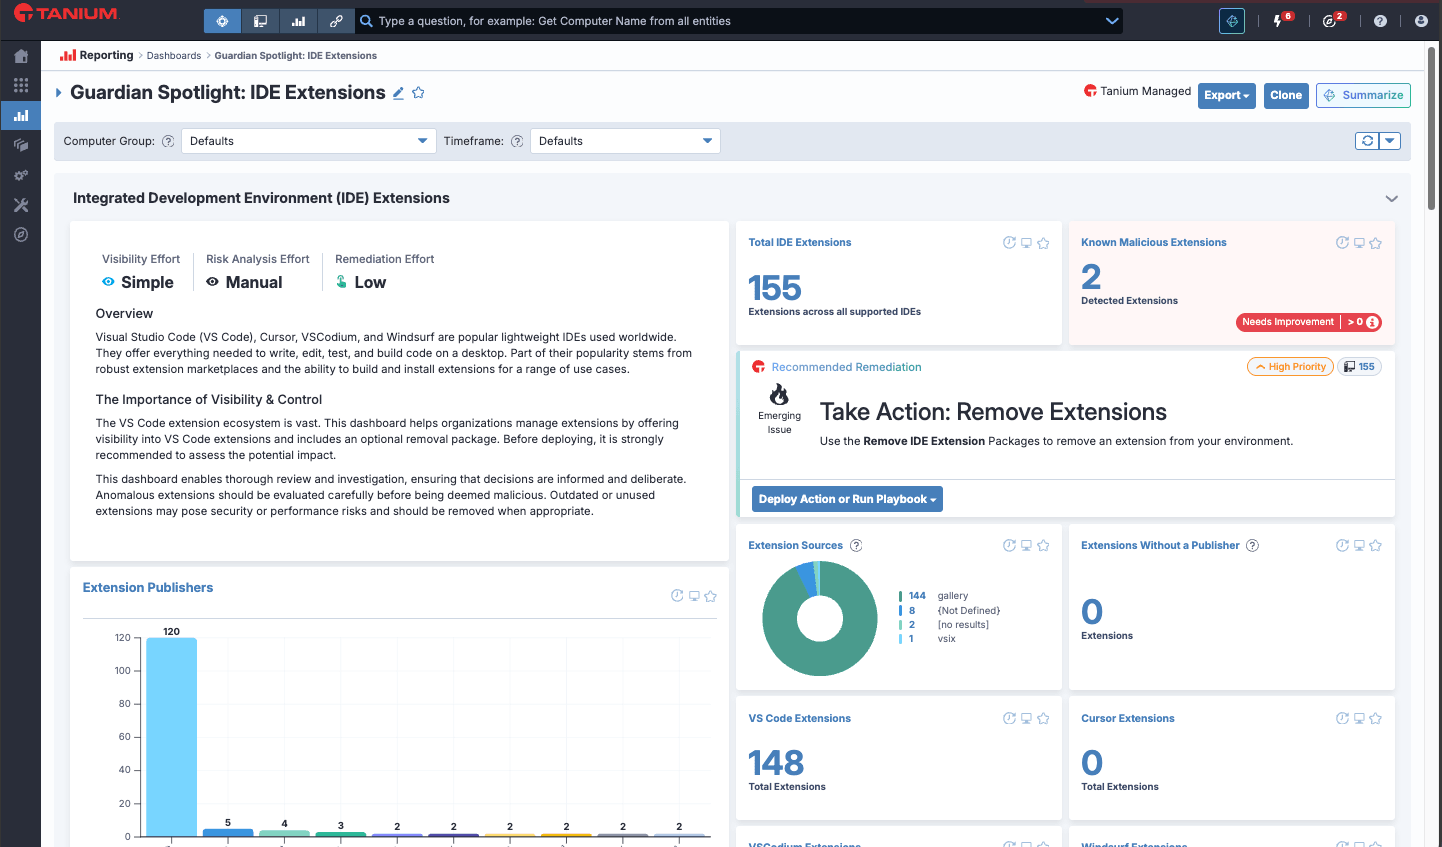
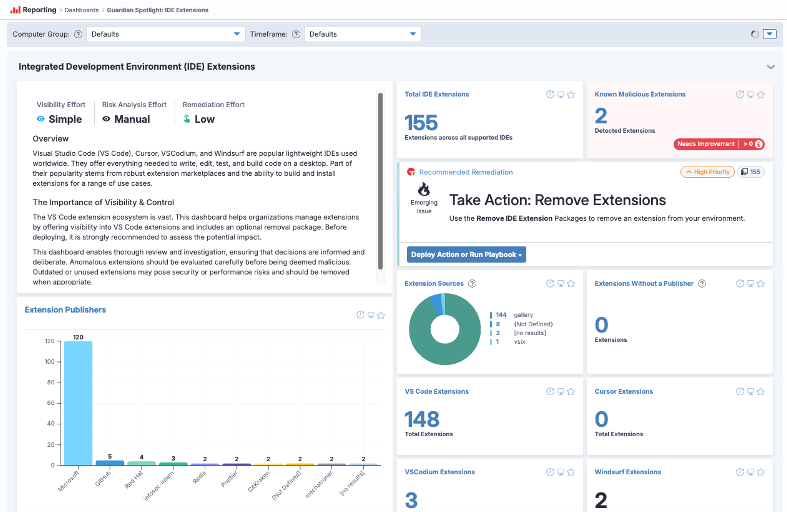
Tanium Guardian bietet Transparenz und Kontrolle über IDE-Erweiterungen:
- Erstellung einer Liste der Erweiterungen: – installierte und deaktivierte Erweiterungen in VS Code, Cursor, VSCodium und Windsurf
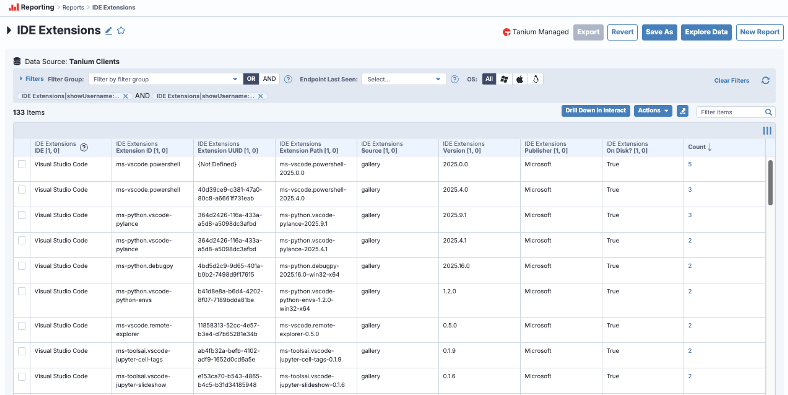
- Metadaten zum Surface-Schlüssel: ID der Erweiterung „ “, Herausgeber, Quelle (Marketplace oder lokal) und Version
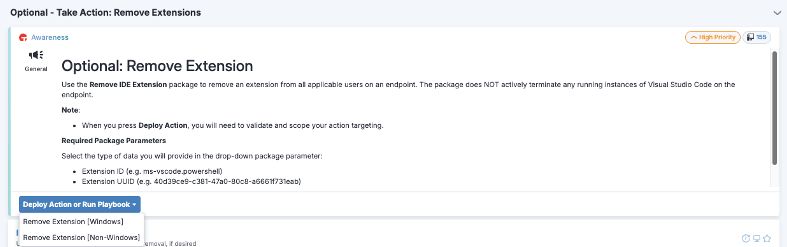
- Umfassende Abhilfe: „ “ entfernt schädliche oder nicht konforme Erweiterungen sofort mithilfe des „remove-extension“-Pakets von Tanium
Weitere Ressourcen
- Dokumentation zum Visual Studio Extension Marketplace
- Sicherheitsmaßnahmen für den Visual Studio Extension Marketplace
- Microsoft Dev Blog: Sicherheit und Vertrauen im Visual Studio Marketplace
- Überblick über die Funktionen und Möglichkeiten von Tanium Guardian
- Sehen Sie selbst, wie Tanium Guardian Risiken in Echtzeit aufdeckt: Erläuterung der neuen Dashboards für KMU und RMM – Tanium Tech Talks #134

