Zusammenfassung
Da nahezu stündlich neue CVEs auftauchen – weltweit wurden in 2023 mehr als 29 000 dokumentiert – ist es unrealistisch zu glauben, dass man jemals auf null kommt. Und das ist in Ordnung, denn nur ein kleiner Bruchteil wird tatsächlich von Cyberkriminellen ausgenutzt. Aber welche? Hier besprechen wir die besten Methoden zur Priorisierung und wie Sie Ihre Technologie und Ihr Personal optimal einsetzen können.
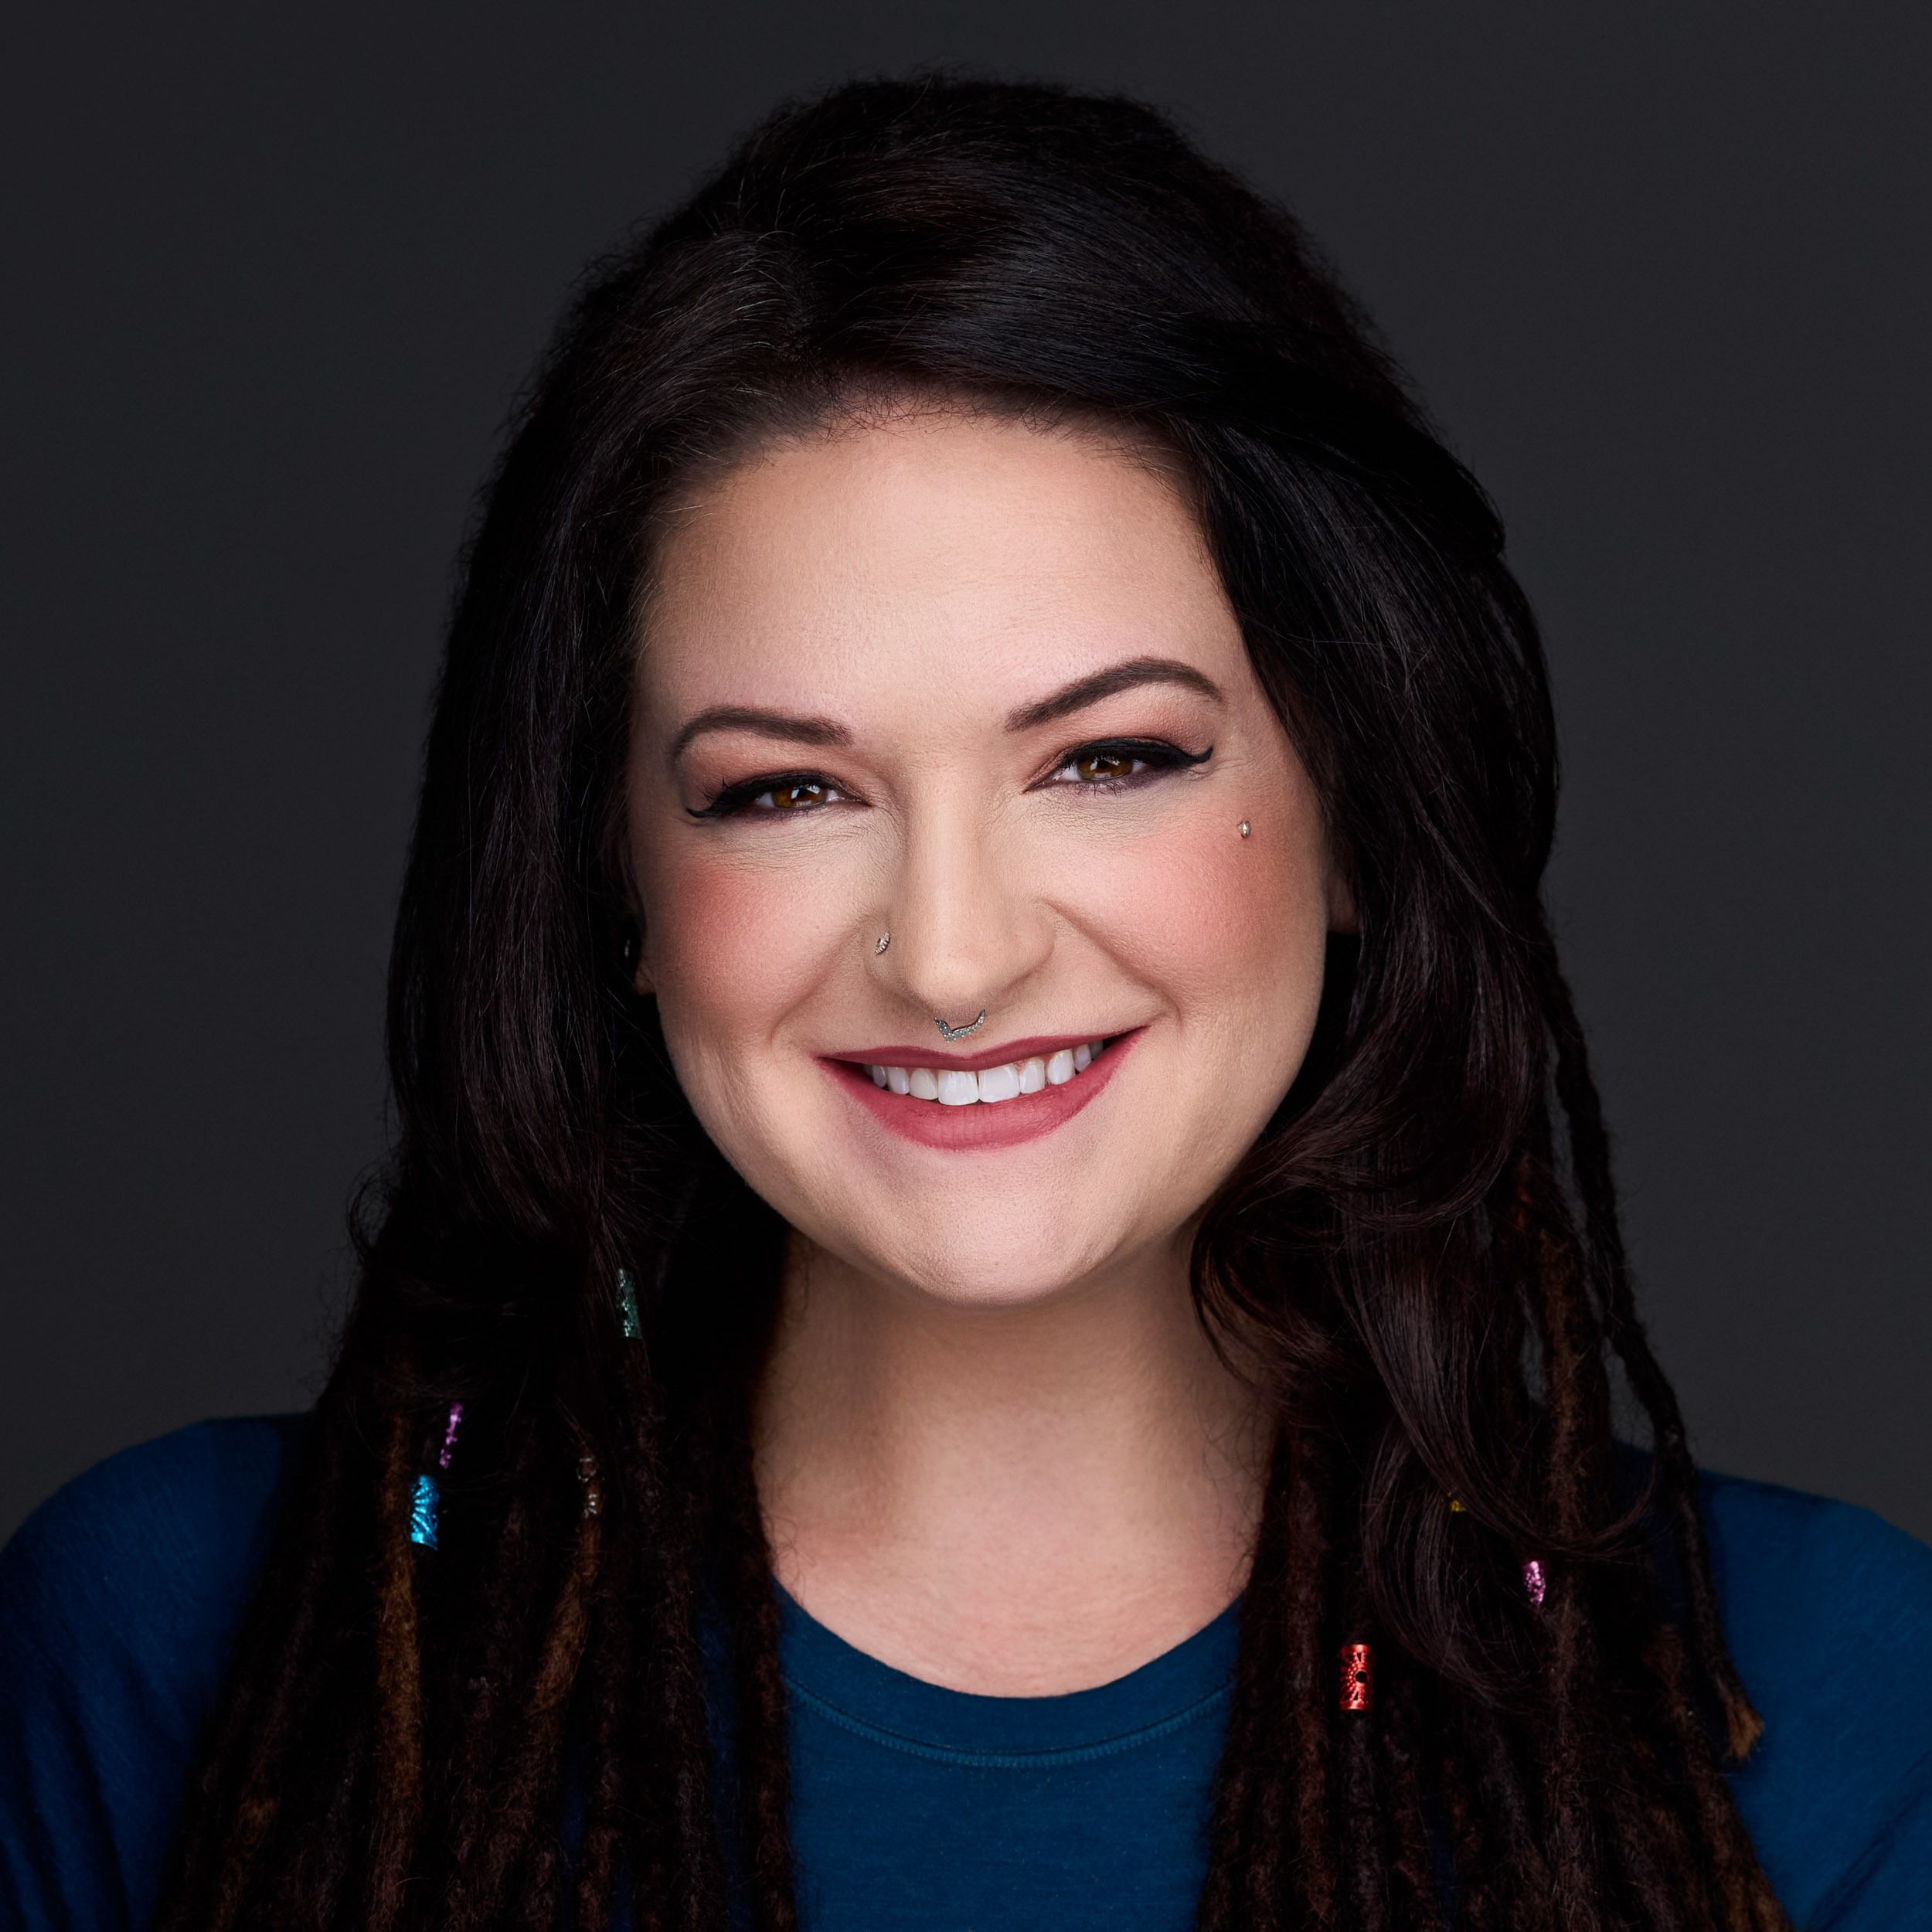
Moderatorin: Melissa Bischoping, Direktorin für Endpoint-Security-Forschung, Tanium
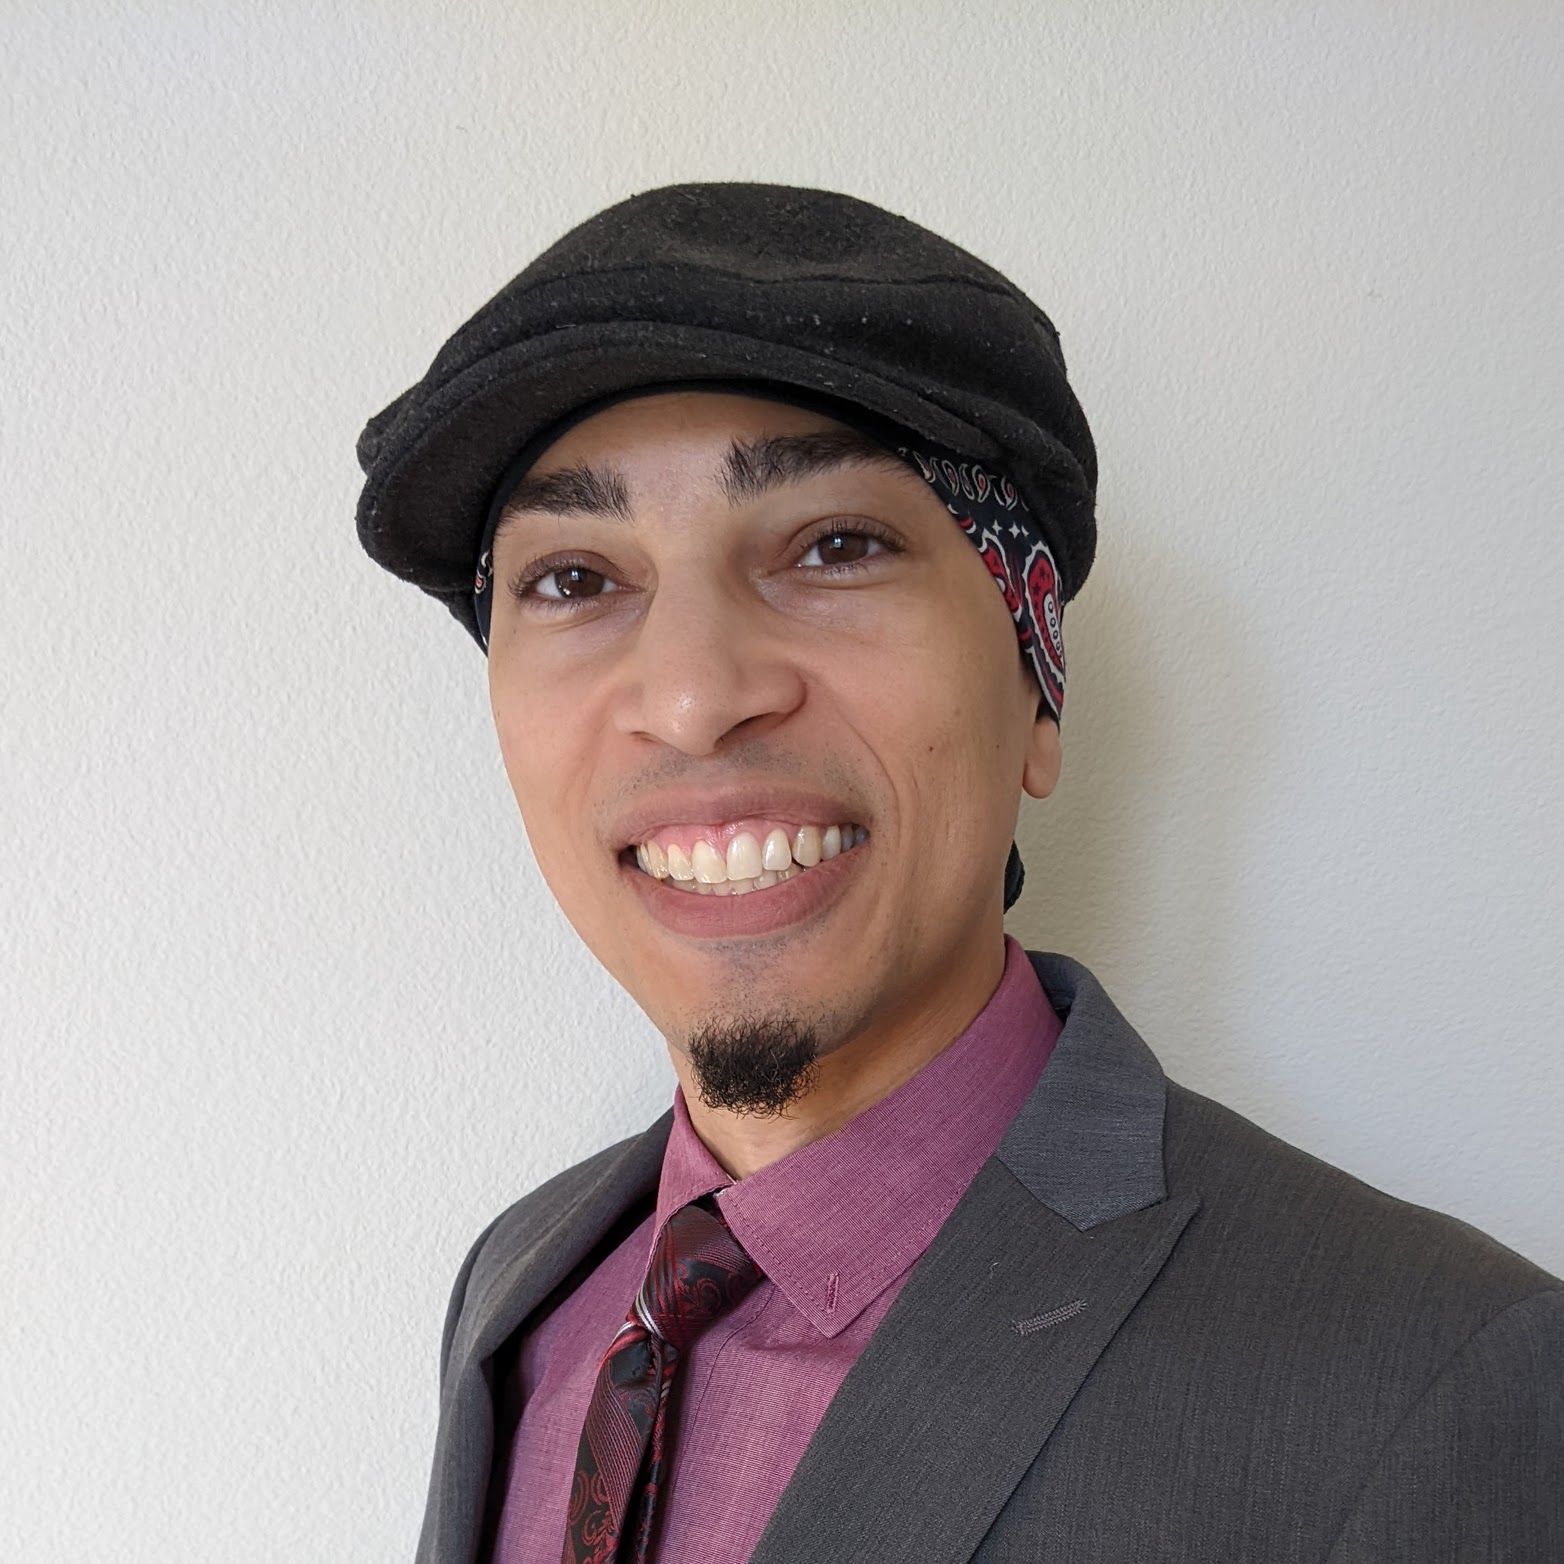
Gast: Nick Brown, Senior Engineer, True Zero Technologies
Shownotes
Weitere Informationen zum Schwachstellenmanagement und zu den besten und sichersten Methoden zur Integration von KI-Tools in Ihr Cybersicherheitsprogramm finden Sie in diesen Artikeln in Focal Point, Taniums preisgekröntem Online-Cyber-Nachrichtenmagazin, sowie in diesen weiteren nützlichen Ressourcen.
- Was versteht man unter dem Management von Gerätesicherheitslücken? | Tanium
- Können wir den anfälligen Code von GenAI wirklich „ignorieren“? This Security Pro Says Yes (Sort Of) | Tanium
- Ultimate Guide to AI Cybersecurity: Benefits, Risks, and Rewards | Tanium
- Tanium Guardian: The Early Insight Advantage for Cybersecurity | Tanium
- Demo: Tanium Vulnerability Risk and Compliance for ServiceNow (youtube.com)
Transkript
Das folgende Interview wurde zur besseren Verständlichkeit bearbeitet.
„Unsere Fähigkeit als Menschen, etwas zu betrachten, ein Muster und Abweichungen darin zu erkennen und diese Abweichungen dynamisch zu eliminieren, um das eigentliche relevante Muster zu verstehen, übertrifft nach wie vor die Leistung von Maschinen. Wir können es zwar nicht so schnell wie Maschinen, wenn wir eine Maschine dazu bringen können, es für uns zu tun – aber ich glaube nicht, dass wir diesen Punkt bereits erreicht haben."Nick Brown, Senior Engineer, True Zero Technologies
Melissa Bischoping: Wenn es um Software- und Schwachstellenmanagement geht, sind die Statistiken beeindruckend. Mehr als 29 000 häufige Schwachstellen und Gefährdungen – kurz CVEs – wurden weltweit im Jahr 2023 dokumentiert. Das entspricht durchschnittlich etwa 80 pro Tag, was einem Anstieg von 15 % im Jahresvergleich entspricht. Die Realität ist, dass nur ein kleiner Bruchteil davon tatsächlich von Cybergangs ausgenutzt wird und ein echtes Problem für Ihr Unternehmen darstellt. Das bedeutet aber auch, dass Sie in der heutigen komplexen Umgebung sowohl Technologie als auch Teammitglieder benötigen, die Klarheit darüber schaffen können, worauf Sie sich konzentrieren sollten, warum es wichtig ist und wie es sich tatsächlich auf Sie auswirken wird.
Ich bin Melissa Bischoping, Direktorin für Endpoint-Security-Forschung bei Tanium. Heute sprechen wir bei „Let's Converge" über Schwachstellenmanagement – sowohl über die Herausforderungen als auch über die Vorteile eines proaktiven Umgangs mit Risiken.
Mein heutiger Gast ist Nick Brown, leitender Ingenieur bei True Zero Technologies, einem von Veteranen geführten Unternehmen, das umfassende Cybersicherheits- und Beratungsdienstleistungen anbietet. Nick arbeitet täglich mit Organisationen zusammen, um kritisches Denken, Analysen und effektive Kommunikationsstrategien zum Thema Risiko bereitzustellen. Wir sind hier, um darüber zu sprechen, warum das Verständnis von Themen wie Kritikalität, Risikoakzeptanz und ganz klassischen Geschäftsabläufen der Schlüssel zum Schwachstellenmanagementprozess ist. Willkommen im Podcast, Nick.
Nick Brown: Danke, dass Sie mich eingeladen haben, Melissa. Ich weiß das wirklich zu schätzen.
Bischoping: Bevor wir beginnen, werfen wir einen Blick zurück auf die Entwicklung des Schwachstellenmanagements, denn als die Technologie wirklich in die Geschäftswelt Einzug hielt, gab es noch keine Disziplin des Schwachstellenmanagements. Vor 20 oder 30 Jahren gab es noch keine weit verbreitete Prävalenz von Cyberangriffen, die Schwachstellen ausnutzten. Dies hat sich rasant ausgeweitet, da immer mehr Technologie in das Ökosystem eingeflossen ist. Wir müssen nun damit Schritt halten. Was sind Ihre Gedanken dazu, wie wir mit der Tatsache umgehen, dass dies so schnell wächst?
Brown: Nun, ähnlich wie in Ihrer Einleitung denke ich, dass der beste Weg, mit einer solchen Situation umzugehen, eine Kombination aus Technologie und Menschen ist. Wir haben beobachtet, wie das allgemeine Umfeld und der Umfang der Unternehmen sowie ihr Verständnis von Schwachstellen gewachsen sind, je mehr Technologie sie einsetzen. Da dies nun immer mehr in den Vordergrund rückt, wird das Verständnis und die Notwendigkeit, etwas dagegen zu unternehmen, immer verbreiteter. Und ich denke, der einzige Weg, dies wirklich zu erreichen, ist eine Kombination aus beidem.
Bischoping: Eines der Dinge, über die ich viel nachdenke, ist, wie wir an einen Punkt gelangen, an dem es so viele Daten und Tausende von Schwachstellen in jedem einzelnen Bericht gibt, dass wir diese Automatisierungsebene darüber legen müssen. Glauben Sie, dass wir uns an einem Wendepunkt befinden, an dem wir mit der Automatisierung so weit kommen, dass wir endlich aufholen und den Dingen wirklich einen Schritt voraus sein können? Oder sehen Sie es so, was meine große Sorge ist, dass wir so viele Daten, so viele Werkzeugschichten und so viel zusätzliche Komplexität haben, dass wir für immer hinterherhinken?
Brown: Dazu habe ich zwei Gedanken. [Er lacht.] Erstens: Ja, ich denke, wir sind nah dran. Ich denke, wir sind nah dran und kommen näher, aber es ähnelt sehr dem mathematischen Annähern an null. Ich weiß nicht, ob wir jemals null erreichen werden, aber wir werden diese Zahl auf viele Dezimalstellen reduzieren und wirklich, wirklich nah herankommen. Einige der Dinge, die bereits mit der Automatisierung und der Integration von KI existieren – es gibt viele sehr spezifische Tools, die bestimmte Dinge finden werden: AV-Tools und Schwachstellenmanagement-Tools, die diese spezifischen CVEs finden und nach diesen schädlichen Anwendungen auf Ihren Endpunkten suchen werden, weil sie wissen, was diese sind.
Aber es ist immer noch schwierig, denn genau wie wir versuchen, Computer dazu zu bringen, das, was Menschen in diesem Bereich tun, schneller zu erledigen, tut der Feind dasselbe, und er wird schneller. Es ist also ein Kampf, ein Gefecht, und wir kämpfen noch immer darum, und ich weiß nicht, ob es jemals verschwinden wird, da sich die Technologie weiterentwickelt. Wir müssen einfach weitermachen und standhaft bleiben.
Bischoping: Ja, ich stimme Ihnen zu. Einer der Punkte, die ich anspreche, wenn Menschen anfangen, über KI und Automatisierung zu sprechen, ist, dass ich es nicht als „künstliche Intelligenz" betrachte. Ich sehe es als „erweiterte menschliche Intelligenz".
Brown: Mm-hmm.
Bischoping: Man braucht immer noch kreative, kritisch denkende Menschen, die hinter der Tastatur sitzen und wissen, wie man diese Automatisierung effektiv einsetzt. Andernfalls ermöglicht Automatisierung nur, das Falsche schneller zu tun. [Sie lachen.] Was dasselbe Problem sein kann. Und das ist eines der Dinge, bei denen mich Ihre Einschätzung interessieren würde: die Missverständnisse rund um das Schwachstellenmanagement in großem Maßstab. Was mir immer wieder auffällt, ist die Priorisierung und wie Menschen Schwachstellen in ihren Umgebungen kategorisieren und einstufen, um sie gezielt anzugehen. Können Sie mir ein wenig von Ihren Erfahrungen damit berichten und wie Sie das Problem der Automatisierung und Skalierung in diesem Zusammenhang sehen?
Brown: Natürlich. Ich würde sagen, das größte Missverständnis ist wahrscheinlich, dass man auf null kommen wird. Ich kann Ihnen gar nicht sagen, wie viele Gespräche so verlaufen: „Also, das ist unsere Zahl?... Oh Gott, die ist ziemlich groß!"
„Keine Sorge, mein Herr. Das ist in Ordnung. Im Moment sieht es so aus. Wir können Pläne aufstellen. Wir können diese Maßnahmen ergreifen, wir können damit beginnen, das aufzuschlüsseln, und wir können diese Zahl ziemlich nah heranbringen. Wir werden niedrig kommen."
Und dann fragen sie: „Wie lange dauert es, bis man bei null ist?"
„Daaas ist… Ich weiß nicht, ich kann nicht – nein, tut mir leid. Ich glaube, aus rechtlichen Gründen kann ich Ihnen darauf keine Antwort geben." [Melissa lacht.]
Denn dann bringe ich mich selbst in die Enge. Weil es einfach keine Möglichkeit gibt. Weil sie sich immer verändern werden. Es ändert sich ständig, jeden Monat.
Bischoping: Jede Stunde gibt es Neues.
Brown: Jede Stunde! Genau. Neue Schwachstellen werden bekannt.
Bischoping: Das ist etwas, worüber ich oft mit Menschen spreche – schauen Sie, jede Minute, jede Stunde kommen neue Endpunkte online. Oder vielleicht wurde ein altes System neu aufgesetzt und hat CVEs eingebracht, die zuvor bereits gepatcht worden waren. Oder Sie haben einen neuen Auftragnehmer, der in Ihr Netzwerk eingebunden ist. Ihre Risiko- und Schwachstellenexpositionen ändern sich dynamisch. Ich denke, wir sind längst an dem Punkt vorbei, an dem Dinge wie ein wöchentlicher Schwachstellen-Scan ausreichend wären.
Brown: Genau das ist es. Und so versuchen wir, den Leuten zu helfen, den Unterschied in diesen Daten und die Relevanz dieser Daten zu verstehen. Dann beginnt man wieder, die Besonderheiten herauszunehmen, und die Dinge werden kontextualisierter. Befinde ich mich innerhalb dieses bestimmten Schwellenwerts? Liegt dies innerhalb unserer akzeptablen Risikomatrix, wie viel wir haben können oder wie viel wir nicht haben können? Und es braucht fleißige, kluge Ingenieure in Ihrem Team, die diese verfolgen und die Umstände verstehen. Handelt es sich bei diesen neuen Schwachstellen um eine neu abgebildete Maschine, und muss unser Abbild angepasst werden? Oder handelt es sich um ein nicht autorisiertes Gerät, das illegal in unsere Umgebung eingedrungen ist? Diese Dinge müssen berücksichtigt werden. Wenn Sie nur auf diese Zahl schauen, werden Sie lange mit dem Kopf gegen die Wand schlagen, und das wird wehtun.
Bischoping: Ich glaube, ich sehe das auch oft, wenn eine Organisation sofort in einen Schwachstellenbericht gehen und nach dem höchsten CVSS-Score filtern möchte. Damit werde ich zuerst anfangen. [Das heißt, das Common Vulnerability Scoring System, eine 0-10 Bewertung, die Informationssicherheitsteams verwenden, um Schwachstellen einzustufen.] Ich habe eine persönliche Meinung dazu, ob das der richtige Ansatz ist, aber ich möchte Ihre Gedanken dazu hören, wenn eine Organisation sich zum ersten Mal zusammensetzt und sagt: „Wir haben unsere Schwachstellenscans durchgeführt, wir haben hunderttausend Schwachstellen. So werde ich beginnen, dieses Problem anzugehen." Was beobachten Sie?
Brown: Wir empfehlen den Leuten: Hohe Schwachstellen sind wichtig, und kritische Schwachstellen sind wichtig, aber ausgenutzte Schwachstellen sind im Moment wahrscheinlich noch wichtiger. Dieser Zeitpunkt ist wichtig, wenn etwas bereits ausgenutzt wurde oder – mein Favorit – es sich um eine Schwachstelle mit einem sehr niedrigen Score handelt, die schon immer existiert hat und um die man sich keine Sorgen gemacht hat, weil man nie das Ende der Liste erreicht hat, und die plötzlich ausgenutzt wird. Das verändert die gesamte Sichtweise auf das, was das bedeuten wird. Und da dieses Verständnis nun etwas weiter verbreitet ist, empfehlen wir den Leuten, sich das zuerst anzusehen und sich dann durch die restlichen Zahlen vorzuarbeiten.
Bischoping: Das ist gewissermaßen ein Exkurs dazu, aber ich möchte es ansprechen, weil es etwas berührt, das mir persönlich sehr wichtig ist.
Wenn wir über Automatisierung und Skalierung sprechen und darüber, wie wir in Zukunft Geschäfte machen werden, kommt oft das Argument: „KI wird uns alle Arbeitsplätze wegnehmen" oder „KI wird diese Einstiegspositionen abbauen" oder Ähnliches. Ich glaube das nicht wirklich, denn ich denke, dass KI uns lediglich mehr Daten liefern wird, die wir schneller verarbeiten können – und das wird sowohl für Untersuchungen als auch für das Schwachstellenmanagement gelten. Sie wird uns mehr Informationen liefern, aber man wird dennoch qualifizierte Fachleute brauchen, die sich hinsetzen und diese wirklich verstehen. Ich hoffe daher sehr, dass Organisationen dies als Chance nutzen, um in die Weiterbildung ihrer Teams, Mitarbeiter und Partner zu investieren – dahingehend, wie sie diese Tools einsetzen können, um maximale Wirksamkeit zu erzielen, und sie eher als Kraftmultiplikator zu nutzen, anstatt dass Einzelpersonen Angst vor ihnen als Karrierekiller haben.
Brown: Absolut, absolut. Ich glaube nicht, dass es so viele Arbeitsplätze abbauen wird, wie die Leute behaupten. In diesem speziellen Bereich der Technologiebranche möchte ich sagen, dass dies derzeit die beste Möglichkeit ist, diese Art von Automatisierung und Sprachmodelle einzusetzen. Ich meine, in dem System, wie es ist, hat man die Möglichkeit zu steuern, wie stark es relationale Zusammenhänge berücksichtigt – mithilfe der Temperaturregler. Allein die Tatsache, dass das existiert, ist ein eindeutiger Beweis dafür, dass wir noch nicht an dem Punkt sind, an dem die Maschine das einem Menschen abnehmen kann. Denn wenn die Temperatur zu hoch ist, erhält man möglicherweise Antworten, die nicht wirklich zutreffen, weil das System zu stark versucht, den Kontext mit den tatsächlichen spezifischen Daten abzugleichen. Ist sie hingegen zu niedrig, erhält man eine Menge fehlerhafter Daten, die irrelevant sind und mit denen man nichts anfangen kann. Und es wird immer einen Menschen brauchen, der das herausfindet.
Unsere Fähigkeit als Menschen, etwas zu betrachten, ein Muster zu erkennen, Unterbrechungen in diesem Muster zu identifizieren und diese dynamisch zu beseitigen, um das eigentlich relevante Muster zu verstehen – das übertrifft nach wie vor die Maschinen. Wir können es zwar nicht so schnell wie Maschinen, wenn wir eine Maschine dazu bringen können, es für uns zu tun – aber ich glaube nicht, dass wir schon so weit sind.
Bischoping: Ich möchte kurz den Fokus wechseln. Lassen Sie uns etwas weniger über die technischen Einsen und Nullen sprechen – die Bits, wie man sie nennen könnte – und stattdessen über die menschliche Herausforderung reden. Wir haben darüber gesprochen, dass man Menschen braucht, um Daten zu analysieren und das Signal vom Rauschen zu unterscheiden, unterstützt durch die entsprechenden Werkzeuge und Technologien. Aber dann muss man den Flur entlanggehen, an jemandes Tür klopfen und sagen: „Hey, ich muss Ihre kritische Geschäftsanwendung, die Ihnen eine Million Dollar pro Tag einbringt, offline nehmen, weil sie jetzt eine Schwachstelle darstellt und ein Risiko in Ihrer Umgebung ist." Das hat – wissen Sie, früh in meiner Karriere hatte ich einen großartigen Masterplan, wie ich all diese Systeme patchen würde, nur damit ein Führungskraft sagt: „Auf keinen Fall."
Brown: Wenn das Auffinden von Schwachstellen ein nie endender Kampf ist, dann ist diese Situation... Ich glaube nicht, dass man diesen Kampf jemals wirklich gewinnt. Das Beste, was ich den Leuten raten kann, ist, wieder so standhaft wie möglich zu bleiben. Sie wissen, worum es geht, und Sie kennen die Konsequenzen. Das Beste, was wir tun können, ist, die Betroffenen zu informieren und dann einen vernünftigen Plan zu erstellen. Es macht keinen Sinn zu sagen: „Ihre Anwendung ist so anfällig, dass sie uns erhebliche Probleme bereiten wird und wir sie abschalten werden" – und damit ist das Gespräch beendet. Niemals. Das kann nicht sein.
Damit verdienen Sie Ihren Lebensunterhalt und ich meinen. Also lassen Sie uns das gemeinsam lösen. Wie isolieren wir diese Systeme, während wir die Unterschiede herausarbeiten? Was müssen wir tun, um diese Unterschiede zu beheben? Müssen wir den Kurs vollständig ändern? Muss eine Codebasis angepasst werden? Was auch immer der Fall ist, finden Sie es heraus, planen Sie es, und arbeiten Sie sich dann bis zum Ende durch. Und es gibt viele Möglichkeiten, diese Umstände abzumildern und das anzupassen, was Sie als gutes Risiko betrachten. Nehmen wir also an, dass diese Anwendung am Ende tatsächlich anfällig ist. Es taucht etwas auf, und die Codebasis in dieser Anwendung weist eine neue Schwachstelle auf. Es wird ein neuer Patch veröffentlicht, der jedoch einige der Funktionsweisen des Codes verändert. Ihr Entwicklungsteam muss also eine ziemlich umfangreiche Überprüfung durchführen und einige Änderungen am Code vornehmen. Was tun Sie?
Nun, wir können diese Endpunkte vom Rest der Umgebung isolieren und sie dennoch für unsere Kunden außerhalb unserer Umgebung zugänglich machen, wenn nötig. Sie intern isolieren, damit wir den Schaden und das Risiko, das daraus entstehen kann, nicht vergrößern.
Und wenn wir das aus welchem Grund auch immer aufrechterhalten müssen, sollten wir erneut einen Plan haben und die Risiken verstehen. Was ist das für eine Schwachstelle? Ermöglicht diese Schwachstelle die Ausführung beliebigen Codes, oder erlaubt sie ihnen, Daten zu lesen, die sie nicht unbedingt lesen sollen, ohne jedoch etwas ändern zu können? All diese Faktoren spielen eine Rolle dabei, zu verstehen, welches Risiko damit verbunden ist und wie man damit umgeht. Und deshalb muss man diese Gespräche führen. Und dagegen lässt sich wirklich nichts ausrichten. In manchen Organisationen ist das die Art und Weise, wie die Organisation überlebt. Man muss also kreativ sein und Wege finden, damit umzugehen, und die eigenen Erwartungen anpassen, bis eine Anpassung möglich ist.
Bischoping: Und ich denke, Sie haben etwas wirklich Wichtiges angesprochen, [wobei] die Nuancen verloren gehen. Es geht nicht nur darum, den CVSS-Score zu verstehen oder zu wissen, ob er „bekanntermaßen ausgenutzt" wird, sondern darum, tatsächlich zu verstehen, welche Auswirkungen eine Ausnutzung hätte. Handelt es sich um Remote-Code-Ausführung? Ist es nur ein beliebiges Dateilesen? Was sind die tatsächlichen Auswirkungen? Und dann auch die Kritikalität des Endpunkts zu berücksichtigen, auf dem es sich befindet. Ist dies Ihr öffentlich zugänglicher lokaler Exchange-Server, oder ist es ein Laptop, den ein Benutzer vielleicht einmal pro Woche mit nach Hause nimmt? Denn das wird definitiv Ihre Risikominderungsstrategie und die Investitionen beeinflussen, die Sie in die Behebung investieren möchten. Habe ich recht?
Brown: Oh ja, absolut. Wir führen diese Gespräche regelmäßig mit Kunden, weil wir es müssen. Sie müssen ihr Geschäft weiterführen, und selbst in den Fällen, in denen man nicht vollständig abgesichert sein kann, muss man diese Umstände verstehen und akzeptieren. Und wenn man diese Umstände nicht akzeptieren kann, nun, dann klingt es so, als müsste sich Ihr Unternehmen verändern.
Bischoping: Und das ist eines der Dinge, für die ich in meiner Arbeit am leidenschaftlichsten bin. Es ist für mich eine grundlegende berufliche Philosophie, einer Organisation stets glaubwürdige Orientierung geben zu können, der sie vertrauen kann. Wenn ich Ihnen sage, dass mich etwas beunruhigt, oder wenn ich Ihnen sage, dass dies etwas ist, dem ich Priorität einräumen würde, dann vertrauen Sie mir bitte. Ich versuche nicht, Ihnen Angst zu machen. Ich versuche buchstäblich nur, Sie sicherer zu machen.
Ich glaube, Organisationen fühlen sich oft sehr überfordert von der Menge an Daten, die auf sie einprasseln, und von der Menge an schockierenden Schlagzeilen auf LinkedIn oder Bleeping Computer oder was auch immer. (Kein Vorwurf an Bleeping Computer; ich lese sie auch.) Aber ich denke, dass es wichtig ist, Menschen zu haben, die nach draußen gehen und sagen können: „Wir wissen, dass das schwierig ist. Wir werden Ihnen helfen, das durchzuarbeiten. Hier ist, was ich über die Schwachstelle weiß. Lassen Sie mich das für Sie aufschlüsseln." Wenn Sie jemand sind, der in dieses Fachgebiet einsteigen oder seine Rolle darin ausbauen möchte, und wenn Sie lernen können, diese Art von Übersetzungsarbeit zu leisten und zu sagen: „Hier ist, was ich über diese Schwachstelle weiß, warum sie wichtig ist und warum Sie mir zuhören sollten," dann ist das absolut eine Cybersecurity-Superkraft.
Brown: Ja. Das Zwischenmenschliche ist genauso wichtig wie das Verständnis des Technischen.
Bischoping: Lassen Sie uns kurz über Risikoakzeptanz sprechen. Ich bin ein Nerd. Früher habe ich in der Oberschule D&D [Dungeons & Dragons] und Magic: The Gathering gespielt und das sogar bis ins Erwachsenenalter, und ich sage oft, dass Risikoakzeptanz wie ein Manapool behandelt werden muss [ein Ort ähnlich einem Bankkonto, an dem Spieler von Magic: The Gathering Ressourcen speichern, um Zauber und Fähigkeiten zu bezahlen]. Man kann nur so viel ausgeben, bevor es wieder aufgeladen werden muss. Man kann nicht immer wieder Schecks für die Risikoakzeptanz ausstellen, nur weil man die Kosten für Ausfallzeiten oder Betriebsunterbrechungen vermeiden möchte. Wenn [ein Programm oder eine Anwendung] so wichtig ist, dass man es nicht abschalten kann, um es zu patchen, dann ist es so wichtig, dass man einen Plan haben muss, um es zu patchen – das klingt zwar wie ein Widerspruch in sich, ist aber wahr.
Brown: Oh ja, absolut. Wenn wir bei den Referenzen zu Magic [dem Spiel] bleiben wollen, wäre das so, als würde man ein Monster mit einem Mechanismus einsetzen, der es für eine Weile aus dem Spiel entfernt. Es gab mehrere Funktionen im Spiel, bei denen man etwas Mana ausgeben und dieses Monster für eine Weile vom Spielfeld entfernen konnte, sodass der Gegner es weder angreifen noch nutzen konnte – und der eigentliche Sinn dahinter war, dass es während seiner Abwesenheit vom Spielfeld einen bestimmten Vorteil erlangte. Es erhielt “+1/+1 Zähler" [im Spiel eine Methode, um die Stärke und Widerstandskraft einer Kreatur zu erhöhen], bis es zurückkehrte – und dann kam es stärker zurück. Genau das ist der Fall, und man muss in der Lage sein, das zu verstehen.
Bischoping: Ich leihe mir einen Ausdruck von meinem Mann. Er bezeichnet das jeweilige Tagesproblem oft als den „Alligator, der dem Boot am nächsten ist". Das ist derjenige, über den Sie sich am meisten Sorgen machen, derjenige, der am nächsten an Sie heranschwimmt – das ist derjenige, mit dem Sie umgehen müssen. Ich denke so oft daran, dass die aktuelle Schlagzeile in der CVE oder die, über die Sie gerade auf Bleeping Computer lesen, zum Alligator wird, der dem Boot am nächsten ist – während viele andere Alligatoren unter der Wasseroberfläche lauern, die bekanntermaßen von Hunderten anderer Bedrohungsakteure ausgenutzt werden, und die gar nicht so weit entfernt sind – vielleicht befinden sie sich sogar direkt unter dem Boot.
Brown: Genau. Sie befinden sich im Bayou, überall Alligatoren. Den Alligatoren kann man nicht entkommen.
Bischoping: Ein Leitfaden zu Schwachstellen – ich liebe es.
Brown: Man braucht einfach einen wirklich guten Plan, um mit ihnen umzugehen, wenn sie sich dem Boot nähern.
Bischoping: Sie brauchen ein Hoverboot, eines dieser Hoverboote. Man kümmert sich zunächst um die leicht zu behebenden Schwachstellen und muss dann verschiedene Ebenen von Fachwissen und Techniken einsetzen, um die komplexeren anzugehen. Nutzen Sie die Automatisierung, um so viele Einfallstore wie möglich zu schließen und so viele Alligatoren wie möglich zu beseitigen – aber es werden trotzdem noch einige übrig bleiben, mit denen Sie manuell ringen müssen. Ich verwende viele Krokodil-Referenzen. Das ist großartig. Das ist urkomisch.
Brown: Oh nein, das ist gut.
Bischoping: Lassen Sie uns also noch einmal ein wenig schwenken. Wir beobachten auch mehr Aktivitäten durch externe Benachrichtigungsmöglichkeiten – zum Beispiel führt die CISA, die Cybersecurity and Infrastructure Security Agency, mehr Benachrichtigungen durch und informiert die Menschen: „Hey, Sie sind angreifbar" oder „Hey, wir haben eine Vorwarnung vor Ransomware." Wir sehen davon immer mehr. Organisationen erfahren also nicht nur durch ihre internen Scans, sondern möglicherweise kommt auch ein Dritter auf sie zu und sagt: „Wir glauben, dass Sie kompromittiert wurden oder bald kompromittiert werden könnten." Das ist wirklich hilfreich, fügt aber auch noch mehr Rauschen hinzu. Glauben Sie, dass dies die Landschaft erheblich verändern oder Organisationen dabei helfen wird, diese Lücke schneller zu schließen?
Brown: Es geht um die Zugänglichkeit dieser Informationen und ihre Allgegenwärtigkeit. Je zugänglicher das wird – wobei „zugänglich" vielleicht nicht das richtige Wort ist. „Verständlich" ist, glaube ich, das richtige Wort. Denn es geht nicht nur um den versierten Ingenieur, der sich vielleicht ansieht, was gerade passiert; es geht auch um die Führungskräfte auf höherer Ebene. Man spricht vom Management, von Führungskräften auf C-Level-Ebene, die ebenfalls ein gewisses Konzept und Verständnis für diese Dinge haben müssen. Denn je mehr Abdeckung man hat, um diese Dinge zu verstehen und entsprechende Maßnahmen einzufordern, desto besser. Wir haben es schon oft gesagt: Wir sind alle Menschen. Nicht jeder wird ständig jeden Feed verfolgen, jede Website besuchen und jede Datenquelle im Blick haben. Je mehr das also gebündelt und leichter zugänglich sowie leichter verständlich wird, desto mehr trifft es den Kern einer Standardorganisation.
Bischoping: Wir nähern uns dem Ende unserer gemeinsamen Zeit, aber ich möchte Ihnen die Gelegenheit geben, Ihre spontanen Einschätzungen zu teilen. Haben wir etwas ausgelassen, gibt es Erkenntnisse oder unverblümte Eigenwerbung? Was möchten Sie zum Abschluss sagen?
Brown: Nun, ich möchte allen Zuhörern sagen: Einiges von dem, worüber wir gesprochen haben, klingt düster – als ob es kein Ende nehmen würde. Wir lügen nicht; das ist es auch. Was ich Ihnen jedoch vermitteln möchte, ist, dass es nur durch Standhaftigkeit in diesem Kampf möglich ist, all das zu erreichen und erfolgreich zu sein.
Man darf nicht zurückweichen, man darf nicht aussteigen. Man muss weiter kämpfen, weiter kommunizieren und weiter zusammenarbeiten, um diese Umgebungen sicher zu halten.
Und falls Sie zufällig nach jemandem suchen, der Ihnen dabei hilft [er imitiert dann die Stimme eines altmodischen Radiosprechers, der ein Produkt bewirbt], bietet True Zero viele Cyber- und Cyber-nahe Dienstleistungen an, die eine Reihe dieser Situationen für Sie abdecken, einschließlich unseres neuesten Dienstes – verwertbare Geheimdienstoperationen –, mit dem wir Ihre Umgebungen und Angriffsschwellen simulieren und Ihnen helfen können, die Angreifer zu identifizieren und in Ihrer gesamten Umgebung aufzuspüren.
Bischoping: Das war eine außergewöhnliche Radiostimme. Ich wollte fragen, ob Sie auch Krokodilentfernungsdienste anbieten, aber [sie lachen], steht das auf der Roadmap?
Brown: Ich werde mit einigen Leuten darüber sprechen. Ich denke, wir können etwas arrangieren.
Bischoping: OK, großartig.
Ich habe mit Nick Brown gesprochen, einem leitenden Ingenieur bei True Zero Technologies.
Wenn Sie mehr über Schwachstellenmanagement und Automatisierung erfahren möchten, schauen Sie sich Focal Point, Taniums Online-Magazin für Cyber-Nachrichten, an. In den Shownotes finden Sie Links zu relevanten Artikeln und Berichten. Besuchen Sie einfach tanium.com/p für Publikationen.
Um weitere Gespräche mit den führenden Unternehmensverantwortlichen und Sicherheitsexperten von heute zu hören, abonnieren Sie Let's Converge in Ihrer bevorzugten Podcast-App. Und wenn Ihnen diese Episode gefällt, geben Sie uns bitte eine Fünf-Sterne-Bewertung.
Danke fürs Zuhören. Wir freuen uns darauf, in der nächsten Episode von Let's Converge weitere Cyber-Einblicke – und vielleicht noch mehr Alligatoren – mit Ihnen zu teilen.