Man kann nicht verwalten, was man nicht sieht
Bevor Software installiert, die Compliance geprüft, eine Bestandsaufnahme durchgeführt oder Patches installiert werden können, muss ein System erfasst und verwaltet werden. Bei der Zusammenarbeit mit neuen Tanium-Kunden stellen wir nur allzu oft fest, dass ein erheblicher Anteil der Endgeräte von deren bisherigen Systemverwaltungstools weder erfasst noch verwaltet wird. Ich habe einmal einen CIO gefragt, wie viele Endgeräte sich im Netzwerk befänden, und er gab an, es seien irgendwo zwischen 250 000 und 400 000 Endgeräte. Das entspricht einer potenziellen Lücke von 150 000 Endpunkten!
Bestehende Tools leiden unter einem eingeschränkten Blickwinkel
Warum bestehen also weiterhin Diskrepanzen zwischen der Anzahl der bekannten Endpunkte und der tatsächlichen Anzahl der Endpunkte? Tools wie der System Center Configuration Manager (SCCM) nutzen häufig Active Directory oder DHCP, um zu ermitteln, welche Geräte sich im Netzwerk befinden. Bei diesem Ansatz werden eigenständige Anwendungsserver oder Arbeitsstationen, die nicht einer Active-Directory-Domäne angehören, nicht berücksichtigt. Jede Änderung des IP-Adressschemas kann zudem dazu führen, dass die Sichtbarkeit und Verwaltung der Clients beeinträchtigt wird. Allzu oft versagt die AD-basierte Erkennung völlig bei der Identifizierung von Laborsystemen, medizinischen Geräten und „unter dem Schreibtisch“ versteckten Systemen, die seit Jahren in Betrieb sind, ohne dass jemand ihre Existenz bemerkt hat.
Ein zweiter Ansatz nutzt eine Brute-Force-Methode, um alle Netzwerkgeräte zentral zu scannen. Auch wenn dies eine effektive Methode zur Erkennung von Geräten sein kann, führt sie zu einer starken Netzwerkbelastung über WAN-Verbindungen und kann Tage oder Wochen in Anspruch nehmen. IT-Betriebsteams führen diese Überprüfungen in der Regel außerhalb der Geschäftszeiten durch, was zu erheblichen Lücken in der Abdeckung führt. Das Ergebnis ist ein unvollständiges, ungenaues Bild, das Veränderungen im Zeitraum zwischen den Untersuchungen nicht berücksichtigt.
Ich habe mit vielen Kunden zusammengearbeitet, die Fusionen, Übernahmen und Veräußerungen durchlaufen haben. In der Regel steht ihnen nur wenig Zeit zur Verfügung, um alle Geräte im zu übernehmenden Netzwerk zu identifizieren. Leider erkennen die Verwaltungstools für Altsysteme die angeschlossenen Netzwerke oft nicht. SCCM verlangt beispielsweise, dass sich die Systeme in derselben Active-Directory-Domäne befinden, was bei einer Übernahme häufig nicht der Fall ist. Zudem gibt es Netzwerküberlappungen in den IP-Bereichen, die das Routing zurück zu einem zentralisierten Scan-Dienst einschränken.
Es gibt einen besseren Weg
Mit „ “ (Tanium Discover ) nutzen wir die „“ (Tanium-Architektur ) sowie bereits verwaltete Endgeräte, um jedes Gerät im Netzwerk zu identifizieren. Es gibt im Wesentlichen zwei konfigurierbare Erkennungsmethoden: die aktive und die passive. Bei der passiven Erkennung werden die von den verwalteten Endgeräten erfassten Informationen sowie die zu diesen Endgeräten hergestellten Verbindungen herangezogen. Bei der aktiven Erkundung kommen Mechanismen wie Ping-basierte Skripte oder NMAP zum Einsatz.
Da der Ansatz von Tanium wesentlich effizienter ist als herkömmliche Tools, kann das gesamte Endpunktnetzwerk mehrmals täglich erfasst werden. Dadurch verfügen Administratoren über aktuelle und verwertbare Daten, ohne das Netzwerk zu überlasten – im Gegensatz zum herkömmlichen „Hub-and-Spoke“-Kommunikationsmodell, das von älteren Tools wie SCCM verwendet wird.
Im Rahmen eines kürzlich durchgeführten Kundenprojekts haben wir mithilfe von Tanium Discover im Zuge einer Fusion und Übernahme 30.000 weitere Geräte identifiziert. Dies war ein Paradebeispiel dafür, dass ihr parallel laufendes Tool zur Verwaltung von Altsystemen nicht in der Lage war, denselben Einblick zu liefern.
Es gibt zahlreiche Beispiele dafür, wie Kunden Daten zu nicht verwalteten Anlagen auf neuartige Weise nutzen. Ein Kunde hat kürzlich Daten zu nicht verwalteten Assets, die automatische Kennzeichnung (in Discover) und TCP-Verbindungsdaten (aus Tanium Core) integriert. Infolgedessen identifizierten sie einen „Drucker“, der unerklärliche Verbindungen über Port 22 zu ihren Linux-Servern herstellte.
Umgang mit dem Tanium-Client-Status und nicht autorisierten Geräten
Der Zustand der Clients stellt bei älteren Tools wie SCCM häufig ein großes Problem dar. Tanium bietet jedoch zuverlässige Tools zur Überprüfung des Client-Zustands, um potenzielle Probleme zu vermeiden. Wird der Tanium-Agent entfernt, eine Firewall eingerichtet, die die Kommunikation blockiert, oder ist der Tanium-Dienst aus irgendeinem Grund nicht mehr verfügbar, kennzeichnet Tanium Discover das betreffende Gerät automatisch als „Lost Interface“. Dies kann dazu führen, dass ein Support-Ticket erstellt wird, um den Client auf diesen Geräten zu reparieren.
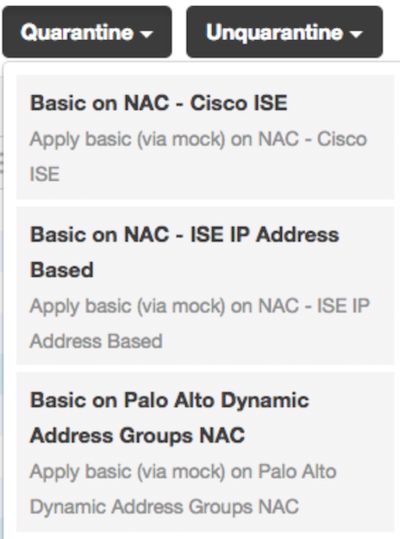
Mit Tanium Discover können Sie zudem auch „unberechnbare“ Endgeräte verwalten. Tanium verfügt über Integrationen sowohl mit Cisco ISE als auch mit Palo Alto Networks, um Inhalte zu blockieren oder unter Quarantäne zu stellen.
Das Ganze zusammenfassen
Mit dem „ “, der Tanium-Architektur und dem „ “ Tanium Discover können wir Ihnen einen Überblick über jedes Endgerät in Ihrem Netzwerk verschaffen, ohne dass Sie auf andere Verwaltungstools oder zentralisierte Scan-Dienste angewiesen sind. Tanium Discover ist ein wesentlicher Bestandteil der Tanium Operations Suite, die darauf ausgelegt ist, den IT-Betrieb durch Schnelligkeit und Einfachheit zu transformieren.
Dies ist der zweite Blogbeitrag in unserer Reihe zum Thema „Tanium für den IT-Betrieb“. Lesen Sie hier den ersten Teil von „ “ unter.
Um mehr über Tanium Discover im Einzelnen zu erfahren, besuchen Sie bitte unsere Produktseite „ “ unter oder wenden Sie sich an uns unter , info@tanium.com, oder ..
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über den Autor „“: Tim Mintner, Senior Director of Technical Account Management. In den vergangenen mehr als 20 Jahren war Tim im Bereich IT-Betrieb bei Unternehmen tätig, deren Größe von einigen hundert bis zu mehreren hunderttausend Computern reichte. Tim war sowohl als Entwickler als auch als Implementierungsberater tätig und hat auf Microsoft-Konferenzen in den USA und Europa Vorträge zu den Themen Betriebssystembereitstellung und IT-Management gehalten.

