Am Freitag, dem 30. Oktober, hat Tanium eine aktualisierte Version unseres Moduls „Incident Response“ veröffentlicht. Ich freue mich besonders über einige der neuen Funktionen, die mit diesem Point-Update eingeführt wurden, darunter die Möglichkeit, nach bösartigen WMI-Ereignisabfragern zu suchen, geplante Aufgaben in großem Umfang zu analysieren und innerhalb von Sekunden nach gespeicherten Dateien zu suchen. In diesem Beitrag werde ich die technischen Grundlagen und Anwendungsfälle erläutern, die den einzelnen Funktionen zugrunde liegen.
Erkennung von Malware, die sich über WMI versteckt hält
Windows Management Instrumentation (WMI) ist eine zentrale Technologie zur Systemverwaltung, die in allen Windows-Versionen seit Windows XP und Server 2000 enthalten ist. Zu den zahlreichen Funktionen von WMI gehört ein leistungsstarkes Framework zur Ereignisverarbeitung, das Systemereignisse auf niedriger Ebene überwachen und bei deren Auftreten automatisch Maßnahmen einleiten kann. Diese Aktionen werden in Form von „Ereignisverarbeitern“ umgesetzt, die bei ihrer Auslösung eine beliebige Befehlszeile oder ein Windows Scripting Host-Skript (VBScript oder JScript) starten. Zwar ist das WMI-Ereignissystem aufgrund seiner Komplexität bislang relativ unbekannt geblieben, doch haben jüngste Untersuchungen[1] aufgezeigt, wie Angreifer es als verdeckten Speicher- und Persistenzmechanismus für Malware missbrauchen können.
Glücklicherweise ist die Identifizierung bösartiger WMI-Ereignisabfrager ein hervorragender Anwendungsfall für die Echtzeit-Such- und Stacking-Funktionen von Tanium. In einer typischen Windows-Umgebung gibt es nur eine Handvoll Standard-Ereignisabfrager, und Anwendungen von Drittanbietern installieren nur selten zusätzliche Abfrager. Daher haben wir eine Lösung entwickelt, die unseren Kunden dabei hilft, ihre Endpunkte sofort nach unberechtigten Ereignisabfragern zu durchsuchen und proaktiv auf das Auftreten neuer, bösartiger Einträge zu überwachen.
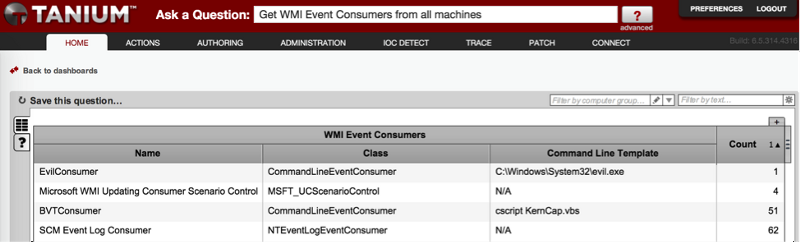
Unser neuer Sensor zur Reaktion auf Vorfälle, „WMI Event Consumers“, untersucht alle Ereignisverbraucher auf einem System und gibt drei wichtige Felder zurück: den Namen des Verbrauchers, die Klasse (die den Typ definiert) und die Befehlszeilenvorlage (die entweder mit der Befehlszeile für einen „CommandLineEventConsumer“ oder mit dem auszuführenden Skript für einen „ActiveScriptEventConsumer“ gefüllt ist). Standardmäßig handelt es sich hierbei um einen „Zähl“-Sensor – das bedeutet, dass Tanium jede eindeutige Kombination dieser Felder über alle abgefragten Systeme hinweg zählt. Auf diese Weise können Sie Ausreißer mit geringer Häufigkeit leicht erkennen.
Der nachstehende Screenshot zeigt ein Beispiel für die Ausgabe des WMI-Sensors in einer kleinen Laborumgebung mit etwa 75 Windows-Systemen. Wir haben einen ganz offensichtlich bösartigen „Command Line Event Consumer“ eingerichtet, doch beachten Sie, wie sich dieser anhand der Spalte „Count“ in Verbindung mit den anderen Feldern leicht erkennen lässt.
Analyse geplanter Aufgaben
Im Gegensatz zu WMI handelt es sich bei „Geplante Aufgaben“ um eine weithin bekannte Windows-Funktion, die seit langem von Angreifern missbraucht wird. Wiederkehrende, geplante Aufgaben können als Mechanismus zur Persistenz von Malware dienen, und Remote-Aufgaben bieten eine einfache Möglichkeit, während der lateralen Bewegung einen Befehl oder eine Anwendung auszuführen. Zwar verfügte Tanium bereits über Sensoren, mit denen Benutzer nach bestimmten Aufgaben suchen konnten, doch wollten wir die Möglichkeit hinzufügen, alle vorhandenen Aufgaben-„Job“-Dateien auf allen Systemen einer Umgebung schnell zusammenzufassen und zu analysieren. Einsatzkräfte müssen häufig nach Prozessen suchen, die bestimmte Befehlsmuster ausführen, bestimmten Namenskonventionen folgen oder auf andere Weise als Ausreißer unter den Prozessen auffallen, die rechtmäßig vom Betriebssystem oder von Anwendungen von Drittanbietern installiert wurden.
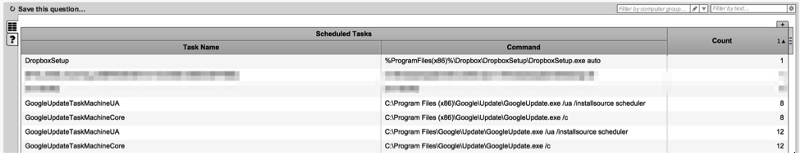
Unser neuer Sensor „Geplante Aufgaben“ unterstützt genau diesen Anwendungsfall. Es listet alle Aufgaben aus jedem System auf, unabhängig davon, ob diese über den Befehl „at“ oder „schtasks“ erstellt wurden. Für jede identifizierte Aufgabe gibt das Programm den Auftragsnamen und die vollständige Befehlszeile für den jeweiligen Befehl aus, der ausgeführt wird. Abgesehen von der einfachen Suche lässt sich auf diese Weise leicht zwischen Aufgaben mit hoher Häufigkeit und solchen mit geringerer Häufigkeit unterscheiden und die ausgeführte Befehlszeile auf potenziell anomale Einträge überprüfen.
Der folgende Screenshot zeigt ein Beispiel für die Ausgabe dieses Sensors. In dieser speziellen Demo-Umgebung geschieht nichts Aufregendes, doch wir können erkennen, dass auf einem einzelnen System der Dropbox-Setup-Installer ausgeführt werden soll und dass auf einer Reihe weiterer Systeme die Google-Chrome-Update-Komponenten installiert sind.
Verbesserte Suche nach gespeicherten Dateien
Sicherheitsbeauftragte stehen häufig vor der Aufgabe, nach Dateien zu suchen, die sich an beliebigen Stellen auf der Festplatte – und auf allen Systemen – befinden können, wobei sie grundlegende Kriterien wie einen teilweisen oder vollständigen Namen, einen Pfad oder einen Hash-Wert verwenden. Viele Produkte gehen diesen Anwendungsfall so an, dass sie bei jeder erforderlichen Suche den gesamten Inhalt eines Laufwerks durchlaufen, die Dateien analysieren und Hashwerte berechnen. Dies ist in der Regel sowohl langsam als auch ressourcenintensiv.
Wir bei Tanium wollten dieses Problem lösen und dabei unseren Grundprinzipien – Geschwindigkeit und Skalierbarkeit – treu bleiben. Unsere Lösung trägt den einfachen Namen „Tanium Index“ und ist Bestandteil unserer Module „Incident Response“ und „IOC Detect“. Nach der Installation erstellt Index mithilfe eines ressourcenschonenden Mechanismus einen ersten Katalog aller Dateien auf der Festplatte samt der dazugehörigen Metadaten. Anschließend nutzt das System eine Low-Level-Überwachung, um den Index effizient zu aktualisieren, sobald neue Dateien erstellt, geändert, umbenannt oder gelöscht werden. Im Durchschnitt beansprucht der Index nur einige Dutzend Megabyte Speicherplatz.
Welchen Vorteil hat ein Ermittler davon? Das bedeutet, dass Sie mit Tanium alle Endgeräte nach einer beliebigen Kombination der folgenden Kriterien durchsuchen und innerhalb von Sekunden Ergebnisse erhalten können:
- Dateiname, Dateiendung und Pfad
- Datei-Hash (MD5, SHA-1 oder SHA-256)
- Datei-„Magische Zahl“ (die ersten vier Bytes)
- Zeitstempel für Erstellung und Änderung
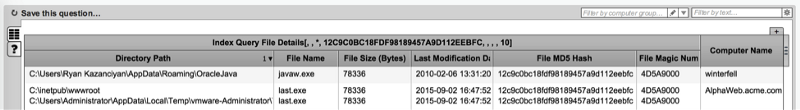
Der folgende Screenshot zeigt beispielsweise das Ergebnis einer einfachen Indexsuche in einer Umgebung nach einem bösartigen MD5 -Hash (der Zeitstempel der Dateierstellung wurde aus Platzgründen in der Anzeige weggelassen).
Wir werden zahlreiche weitere Tanium-Funktionen entwickeln, die Index für die Reaktion auf Sicherheitsvorfälle, die Suche nach Indikatoren für Kompromittierung (IOCs) und andere Anwendungsfälle nutzen – bleiben Sie also auf dem Laufenden!
Aufbau auf Basis der Tanium-Plattform
Diese neuen Ergänzungen unserer Fähigkeiten im Bereich der Vorfallreaktion können – wie alle anderen Tanium-Funktionen auch – dazu genutzt werden, Umgebungen jeder Größe zu durchsuchen, zu erkennen und entsprechende Maßnahmen zu ergreifen – und zwar von einem einzigen Tanium-Server aus. Diese Suchvorgänge dauern nur wenige Sekunden, unabhängig davon, ob Sie mit 1 000 oder 400 000 Systemen arbeiten. Benutzer können detaillierte Analysen durchführen oder kombinierte Fragen erstellen, um sofort weitere Daten aus den Systemen zu erfassen und so interessante Ergebnisse zu erzielen. Sensorabfragen können zudem so automatisiert werden, dass sie regelmäßig ausgeführt werden und die aggregierten Ergebnisse im Zeitverlauf auf einem Tanium-Dashboard angezeigt werden. Schließlich lassen sich die Ergebnisse jeder gespeicherten Abfrage über Tanium Connect problemlos an ein SIEM- oder Ticketingsystem weiterleiten, wobei unsere „Lernfunktion“ genutzt wird, um auf Wunsch nur neue Ergebnisse oder Änderungen anzuzeigen.
Wir sind bestrebt, die Fähigkeiten von Tanium zur Erkennung, Untersuchung und Behebung der neuesten Angriffstechniken und Bedrohungen kontinuierlich weiter auszubauen. Behalten Sie diese Seite im Auge, um über zukünftige Aktualisierungen und Veröffentlichungen auf dem Laufenden zu bleiben.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

