Lassen Sie sich das nicht entgehen. Nehmen Sie an den Veranstaltungen „ “, „CONVERGE17“ und „“ teil, die am 16-19. und 2017. Oktober in San Francisco stattfinden.
Und damit ist unsere erste – und ausverkaufte! – Anwenderkonferenz „Tanium CONVERGE16“ erfolgreich zu Ende gegangen. Wir könnten nicht dankbarer sein gegenüber den mehr als 450 Kunden, Partnern und Experten aus über 170 Unternehmen und Behörden, die diese Woche gemeinsam mit uns in San Francisco verbracht haben. Wie unser Geschäftsführer Orion Hindawi, , bei der Eröffnung der Konferenz schrieb , haben wir CONVERGE ins Leben gerufen, um einen ehrlichen Dialog über die Realitäten der Cybersicherheit und des IT-Betriebs zu führen. Den unermüdlich lebhaften Gesprächen in den Fluren und dem intensiven Engagement bei den geplanten Veranstaltungen nach zu urteilen, scheinen wir unser Ziel erreicht zu haben.
CONVERGE war für uns ein Meilenstein, wie Forbes es formulierten: der Übergang von einem Cybersicherheitsunternehmen zur nächsten großen Unternehmensplattform. Während wir bereits mit Hochdruck an der Planung der Tanium CONVERGE17 arbeiten, werfen Sie doch einen Blick darauf, wie die diesjährige Konferenz verlaufen ist, und bleiben Sie auf dem Laufenden, um weitere Details zur Veranstaltung im nächsten Jahr zu erfahren.
Höhepunkte des ersten Tages
Von der Hauptbühne
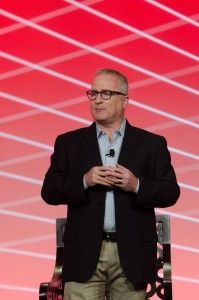
Ich hatte die Ehre, das Programm am Dienstagvormittag zu eröffnen, und ermutigte die Teilnehmer, sich an dem Gespräch zu beteiligen, das wir gerade begannen.
Es steht viel auf dem Spiel: Es vergeht kein Tag, an dem nicht erneut ein massiver Datenverstoß, ein Ransomware-Angriff oder ein Cyberangriff durch kriminelle Akteure oder einen Nationalstaat stattfindet. SEIEN SIE VORBEREITET – das Motto der Konferenz ist ein Aufruf an Fachleute, Führungskräfte und Unternehmensvorstände:
Seien Sie bereit für Wachstum.
Seien Sie auf Schwierigkeiten gefasst.
Seien Sie bereit für die Zukunft
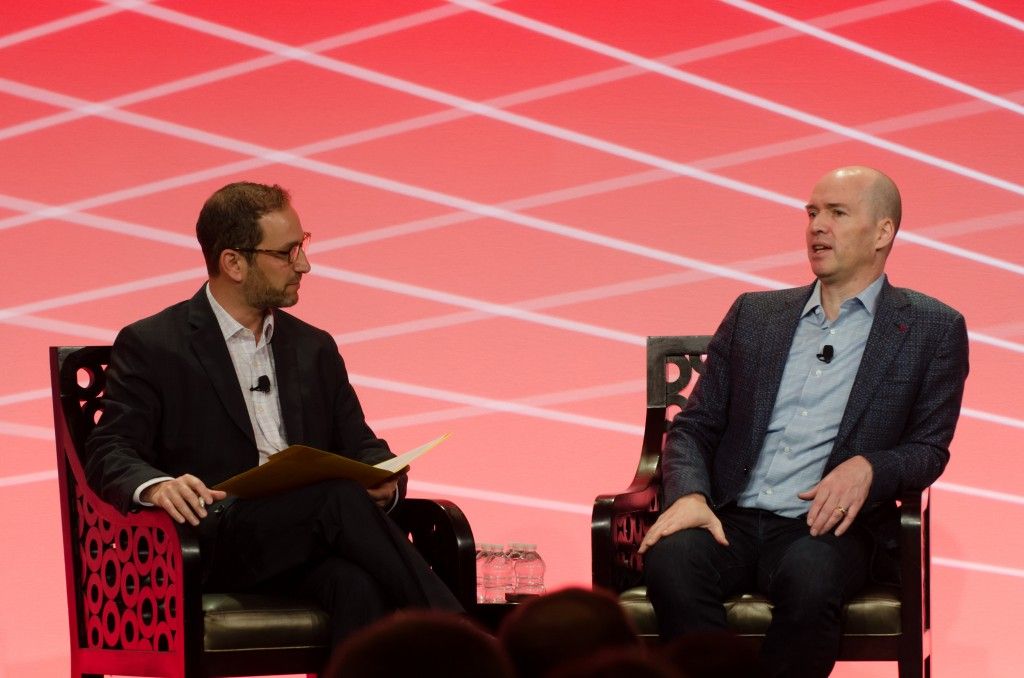
Forbes Miguel Helft, Leiter des Büros in San Francisco, diskutierte gemeinsam mit Ben Horowitz, Mitbegründer und General Partner von Andreessen Horowitz, auf der Bühne darüber, wie „Software die Welt programmiert“.
„Menschen treffen im Allgemeinen schlechte Entscheidungen“, sagte Ben. „Aus architektonischer Sicht müssen Entscheidungen in Echtzeit am Netzwerkrand getroffen werden, wo derzeit hochintelligente Systeme und Software entstehen.“ Miguel stellte die Frage: „Brauchen sie mich überhaupt noch?“ Darauf antwortete Ben, dass wir kollektives Wissen und zwischenmenschliche Beziehungen nutzen und Technologie darauf anwenden müssen, damit Maschinen im Laufe der Zeit immer bessere Arbeit leisten können.
„Wenn wir in einer von Software dominierten Welt leben“, fragte Miguel, „ist dann jede Art von Sicherheit Cybersicherheit?“ „Nichts ist von Bedeutung, wenn man keine Sicherheit hat“, sagte er. „Es gibt Dinge, von denen man weiß, dass man sie tun muss, und es gibt Dinge, die Ihr Unternehmen absolut angreifbar machen – das ist die ethische Frage.“
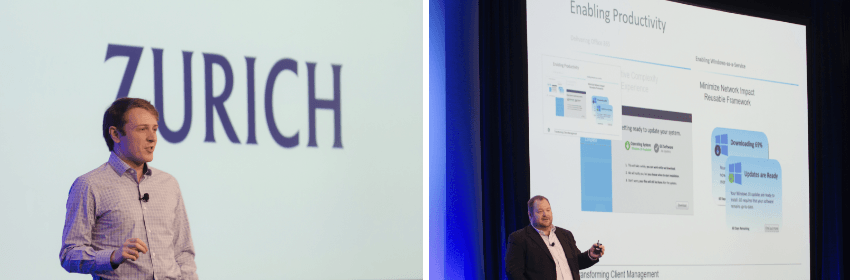
Zahlreiche unserer Kunden traten im Rahmen von Breakout-Sessions, Studio-Gesprächen und Kundenvorstellungen auf der CONVERGE-Bühne auf. Am Dienstag berichtete Eoghan McCarthy von Zurich Insurance über seine Erfahrungen bei der Einführung von Tanium: „Die erste Frage, die jeder stellt, lautet: ‚. Ist das mit Tanium möglich?‘ „Und ich sage meistens ‚Ja‘.“ Tatsächlich stammt eines unserer Lieblingszitate der gesamten Konferenz von Eoghan: „Tanium ist nur durch Ihre Vorstellungskraft begrenzt.“ Auch Ryan Brumback von GE Digital berichtete von seinen Erfahrungen und erklärte: „Die einheitlichen Rahmenbedingungen von Tanium tragen entscheidend dazu bei, unsere tägliche Arbeit zu ermöglichen.“
Der renommierte Technologiejournalist Joseph Menn von Reuters ( ) führte mit Orion ein aufschlussreiches Gespräch über die allgemeine Bedrohungslage und darüber, wie wir uns auf die Zukunft „vorbereiten“ müssen.
Joe eröffnete die Diskussion, indem er Orion um Bestätigung bat, dass die Chinesen für den jüngsten DDoS-Angriff auf Dyn verantwortlich seien. Obwohl Orion sich zurückhaltend zeigte, erklärte er dennoch, dass er sich in der Verantwortung sehe, unserer Branche die notwendigen Instrumente an die Hand zu geben, um solche Angriffe in Zukunft zu verhindern. „Wir jagen einem Markt hinterher, der 10 Jahre alt ist; wir jagen dem Unternehmensbereich hinterher und nicht dem IoT.“ „Tanium versucht, diese Lücke zu schließen.“ Im Grunde genommen, fügte er hinzu, läuft alles auf Folgendes hinaus: , gute und Cyberhygiene.
Angesichts dieser jüngsten Angriffswellen ist das Bewusstsein gestiegen, doch Orion fordert dazu auf, nicht länger in zwei Kategorien zu unterteilen: „sehr alte Systeme, die nicht funktionieren“ und „sehr neue Systeme“, von denen Unternehmen noch nicht wissen, wie sie in großem Maßstab eingesetzt werden können. „Tanium funktioniert gut, weil wir ganz von vorne angefangen haben und dabei die Zukunft im Blick hatten“, sagte er. Das Team um David und Orion wusste, dass sich BigFix nicht an die neue Welt anpassen würde, also „haben sie den Ballast über Bord geworfen und von vorne angefangen“.
Auch wenn sich die Art der Angriffe im Laufe der Zeit verändert hat, sind die Hauptursachen doch dieselben geblieben. „Ich mache das nun schon seit 18 Jahren, und die ganze Zeit über haben wir über dasselbe Thema gesprochen.“ Das Patch-Management- , löst 99 % der Probleme. „Es ist an der Zeit, sich keine Gedanken mehr darüber zu machen, in welchem Gebäude in Shanghai Ihr Angreifer tätig ist.“
Die „San Francisco Business Times“ führte anschließend ein Interview mit Orion. „Unser zentrales Postulat lautet: Wir möchten im Bereich Cybersicherheit helfen, und wir möchten auch im operativen Bereich helfen.“ „Wir sehen da keinen großen Unterschied zwischen den beiden“, sagte Orion.
Unser ganz eigener „ “ Herr Die Roboter-, , technische Berater, Tanium-Sicherheitsdirektor , Andre McGregor und Chef-Sicherheitsarchitekt Ryan Kazanciyan, interviewten den Schöpfer der Serie , Sam Esmail, den Technologie-Autor und Produzenten , , Kor Adana sowie den Co-Executive-Produzenten und Autor , Kyle Bradstreet, – live aus Los Angeles, um gemeinsam einen Blick hinter die Kulissen der preisgekrönten Fernsehserie zu werfen.
Die fünf sprachen darüber, wie der kreative Prozess abläuft, wie sie auf neue Ideen kommen und wann sie auf das umfangreiche Cyber-Wissen von Andre und Ryan zurückgreifen, um fundierte Entscheidungen hinsichtlich der Handlungsstränge und der logistischen Aspekte von Hackerangriffen zu treffen.
Sam erklärte, dass ihm technische Genauigkeit besonders wichtig sei: „Ich habe nie verstanden, warum Filmemacher das Bedürfnis verspürten, auf lächerliche, kitschige Hacking-Szenen zurückzugreifen.“
Wissenswertes: Präsident Obama, Robert Downey Jr. und J.J. Abrams sind allesamt große Fans der Serie. Der Präsident bat sogar schon frühzeitig um die Staffel, und Sam, der dafür bekannt ist, die Serie mit Nachdruck zu verteidigen, sagte sofort zu. Wenn das Weiße Haus anruft…
In den Arbeitsgruppen
Nach den Vorträgen auf der Hauptbühne am Dienstag konnten die Teilnehmer aus 20 verschiedenen Parallelveranstaltungen wählen. Manchmal fiel es schwer, sich zu entscheiden, wohin man gehen sollte – ob zu Vorträgen von Kunden wie , , PwC,und oder zu den faszinierenden Vorträgen unserer Technical Account Manager (TAMs) über Best Practices für IOCs oder darüber, wie man die „Wildnis“ der Windows-Registrierung zähmt.
Einige weitere Beispiele: Andre McGregor und Jason Truppi, Leiter des Bereichs „Endpoint Detection and Response“, hielten einen Vortrag mit dem Titel „Von Hacktivisten über Nationalstaaten bis hin zum IS“, , in dem die ehemaligen FBI-Agenten, die nun als Cyberjäger tätig sind, darlegten, wie sich die Bedrohungsrangliste von 2010 bis 2016 völlig neu geordnet hat – von nigerianischen E-Mail-Betrugsmaschen bis hin zum Einsatz von Malware als Waffe. Ryan Kazanciyan sprach über „Hunting in the Dark“ und präsentierte dabei Beispiele aus der Praxis zur Anomalieanalyse sowie Tipps, wie man Daten effektiv erfasst und Störsignale reduziert. Zum Abschluss des Tages sprachen Vertreter der drei Partnerunternehmen Palo Alto Networks, VMware und Tanium darüber, wie die drei Unternehmen im Bereich „Erkennung und Reaktion“ besser zusammenarbeiten.
Da spricht jemand, der schon alles gesehen hat: Aon CSO Anthony Belfiore hat Tanium in drei Unternehmen eingeführt.
Im Rahmen seines „Customer Spotlight“ berichtete Anthony, dass er sich bei seinem ersten Gespräch mit Orion zunächst nicht sicher war, ob er von Tanium überzeugt war. Kaum hatte Orion ihm gezeigt, welchen Überblick er über sein Netzwerk gewinnen konnte, wurde ihm die Augen geöffnet.
„Wow, es gibt so vieles, was ich über meine Umgebung noch nicht wusste. „Gott bewahre, dass es zu einer Sicherheitslücke kommt – wir hätten keine Ahnung, wie wir rechtzeitig darauf reagieren sollten.“
Mitglieder der Produkt-, Design- und Sicherheitsteams von Tanium – Joe Lea, Ryan Kazanciyan, Doug Van Der Molen und Dave Damato – führten das Publikum durch die weitere Entwicklung von Tanium und stellten dabei neue Funktionen, Updates sowie ein neues Modul vor: Tanium Trends. „Trends“ war nur eines von vielen Updates und neuen Funktionen, die auf der Bühne vorgestellt wurden – weitere Informationen zu den Produktankündigungen auf der CONVERGE finden Sie in Orions Beitrag „ “ unter .
Orion lud das Wall Street Journal den Cybersicherheitsreporter Bob McMillan, den neu ernannten COO von VMware Sanjay Poonen sowie den Präsidenten und CEO von Palo Alto Networks Mark McLaughlin ein, gemeinsam mit ihm an einer Podiumsdiskussion zum Thema „Sicherheit gestern und die Probleme von morgen“ teilzunehmen.
Diese Herren sprachen das offensichtliche Problem an, nämlich den DDoS-Angriff auf Dyn vom vergangenen Freitag, und machten deutlich, dass dies die hässliche Seite des IoT ist – und dass wir wahrscheinlich noch weitere solcher Vorfälle erleben werden. „Wenn man Abstraktionsebenen schafft, lernt man aus einigen der Vorgehensweisen der Angreifer und kann schneller reagieren“, sagte Sanjay. Mark verglich die wirtschaftlichen Aspekte des Cybergeschäfts mit einem „Automatisierungs-Messerkampf“. Orions Fazit: „Sie sollten wissen, wo sich Ihre Daten befinden.“ Behalten Sie den Überblick über Ihre Vermögenswerte. „Stellen Sie sicher, dass Sie Ihre Sicherheitsausgaben für den Schutz der Vermögenswerte verwenden, die Sie schützen möchten.“
In den Breakout-Sessions
Zu den Favoriten der Teilnehmer bei den Veranstaltungen am 2 . Tag zählten unter anderem ein Vortrag von Dave Hull von Tanium darüber, warum jedes Unternehmen Red-Team-Übungen durchführen sollte, sowie der Bericht eines Incident-Response-Ingenieurs , der bei einer Regierungsbehörde tätig ist und schilderte, wie er Tanium in einer Übung so effektiv einsetzte, dass er das Red Team so schnell besiegte, dass sein Vorgesetzter ihn tatsächlich anschrie: „Lassen Sie sie noch einmal ran!“ Außerdem berichtete uns der Senior Director für Cybersicherheit bei einem großen Einzelhandelsunternehmen, , auf der „ “, wie sein Team den Schwerpunkt von der Prävention auf die Aufdeckung von Sicherheitsverletzungen durch „Dreckskerle“ verlagert hat.
Tanium Labs
Dreiunddreißig Tanium Labs-Veranstaltungen – darunter „Tracking Lateral Movement“, „Continuous Patch Management“ und „Hunting for Persistence Mechanism“ – waren ausgebucht und sehr gut besucht. Die Bitte unserer Delegierten: mehr Labs! Gehen Sie im nächsten Jahr für die Power-User noch einen Schritt weiter. Und wir sagen: Genau so ist es.
Jack Madden von , TechTargets BrianMadden.com , verfasste einen einführenden Beitrag über Tanium, in dem er seine eigenen Erfahrungen nach der CONVERGE-Konferenz widerspiegelte und unsere Sichtweise als „erfrischend“ sowie als „Gegenteil des typischen Marketing-Blödsinns von Sicherheitsanbietern“ bezeichnete.
Das nehmen wir gerne an. Und bauen Sie im Laufe des kommenden Jahres darauf auf.
Sehen Sie sich hier weitere Beiträge von der Tanium CONVERGE an.
Über den Autor: Scott Rubin ist Chief Marketing Officer bei Tanium, wo er für die Bereiche Marketing, Kommunikation, Öffentlichkeitsarbeit und politische Angelegenheiten verantwortlich ist. Vor seiner Tätigkeit bei Tanium war Scott Partner bei der Risikokapitalgesellschaft Andreessen Horowitz, wo er Portfoliounternehmen in Bezug auf deren Kommunikations- und Markenstrategien beriet. Bevor er zu Andreessen Horowitz kam, war Scott als Direktor bei Google tätig, wo er sowohl im Bereich Public Policy als auch im Bereich Kommunikation arbeitete und zuletzt die globale Unternehmenskommunikation leitete.