Veränderung ist die neue Realität für die heutigen Führungskräfte in den Bereichen Information, Governance, Risikomanagement und Compliance (GRC). Sich rasch wandelnde Compliance-Vorschriften, steigende Geldstrafen und eine strengere Durchsetzung sind das A und O.
Diese neue Umgebung wird unter anderem als Reaktion auf den digitalen Wandel moderner Organisationen entwickelt. Die zunehmende Komplexität der Technologiesysteme macht die Einhaltung der Vorschriften jedoch wiederum zu einer immer größeren Herausforderung.
Beispielsweise wurde First American von den Aufsichtsbehörden des Staates New York wegen der Offenlegung von Hunderten Millionen Kundendokumenten, die personenbezogene Daten (PII) enthielten, über einen Zeitraum von mehr als 15 Jahren angeklagt (öffnet in einem neuen Tab) . Dieser schwerwiegende Datenschutzvorfall wurde durch einen grundlegenden Konstruktionsfehler auf der Website verursacht.
Dieser Vorfall zeigt, dass Unternehmen zunehmend unter Druck stehen, sich darüber Klarheit zu verschaffen, über welche sensiblen Daten sie verfügen, wo sich diese befinden und wie sie geschützt werden. Doch dies ist nur ein Teil des Puzzles.
So verbessern Sie Ihre Strategie zum Datenschutz und zum Umgang mit Datenrisiken
Werfen wir einen Blick auf sieben Möglichkeiten, wie Sie Ihre Strategie in Bezug auf Datenrisiken und Datenschutz bei „ “ verbessern können: (wird in einem neuen Tab geöffnet) , um Geschäftsrisiken zu minimieren und Ihre Compliance-Maßnahmen zu optimieren.
1. Überall sichtbar
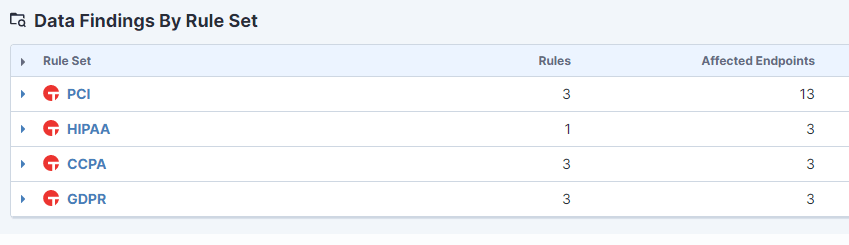
In einem modernen Unternehmen sind Daten allgegenwärtig. Dies führt zu Herausforderungen hinsichtlich der Transparenz, da die Endgeräteumgebung heterogen ist. Es könnte sich auf ältere und aktuelle Linux-, Mac- und Windows-basierte Systeme sowie auf virtuelle Maschinen, Container und Cloud-Infrastrukturen unterschiedlichster Art auswirken. Es ist von grundlegender Bedeutung zu wissen, welche Daten auf diesen Endpunkten vorhanden sind – sollten die Aufsichtsbehörden der Ansicht sein, dass Ihnen dieser Überblick fehlt, drohen Ihnen im Falle eines Vorfalls möglicherweise höhere Bußgelder.
Sie müssen daher eine genaue und aktuelle Bestandsaufnahme erstellen und anschließend die erforderlichen Kontrollmaßnahmen zum Schutz dieser Endgeräte und Daten ermitteln. Die Möglichkeit, diesen Bestand schnell, einfach und kostengünstig zu durchsuchen, ist unerlässlich, um nicht konforme Daten und sensibles geistiges Eigentum (IP) aufzufinden. Dies wird Ihnen nicht nur dabei helfen, Risiken effektiver zu bewältigen, sondern könnte auch die Kosten für Dritte senken, die im Zusammenhang mit Bescheinigungen über die Datenvernichtung bei Ausmusterungsprojekten entstehen.
2. Verschlüsseln Sie alle gespeicherten Daten
Sobald Sie wie oben beschrieben eine genaue Bestandsaufnahme erstellt haben, ist es an der Zeit, ganzheitlicher über die Kontrollmaßnahmen nachzudenken, die Sie für Daten und Endgeräte ergreifen können. Tools zur Verhinderung von Datenverlusten (DLP) (wird in einem neuen Tab geöffnet) sind unter bestimmten Umständen geeignet. Sie können jedoch nichts ausrichten, wenn Diebe gestohlene Laptops oder Geräte vom Stromnetz trennen oder die Festplatte entfernen. Aus diesem Grund stellt eine starke Verschlüsselung aller Festplatten der Geräte eine sinnvolle grundlegende Maßnahme zur Minderung von Datenrisiken dar. Viele Betriebssysteme verfügen heutzutage über diese integrierte Funktion, sodass Sie keine Tools von Drittanbietern erwerben müssen. Allerdings müssen sie in großem Maßstab verwaltet werden.
3. Die Datenminimierung beginnt mit Richtlinien
Die Datenminimierung ist ein tragender Pfeiler der EU-DSGVO (wird in einem neuen Tab geöffnet) und wird von Aufsichtsbehörden weltweit zunehmend als bewährte Vorgehensweise angesehen. Dies basiert auf dem Grundsatz, dass Organisationen nur solche Daten erheben und verarbeiten sollten, die für den jeweiligen Zweck angemessen und relevant sind – und nicht mehr. Einfach ausgedrückt: Wenn Sie es nicht benötigen, löschen Sie es. Neben eher technischen Maßnahmen wie Verschlüsselung und DLP kann dies an sich bereits als äußerst wirksame Kontrollmaßnahme angesehen werden, da dadurch das Risiko, dass sensible Daten gestohlen oder missbraucht werden, auf ein Minimum reduziert wird.
Auch wenn Technologie eine entscheidende Rolle dabei spielt, unnötige Daten zu finden und zu löschen, sollten Sie Ihre Arbeit stets mit der Ausarbeitung von Verwaltungsrichtlinien beginnen. Dies gilt nicht nur für die Datenminimierung, sondern für alle Bereiche, von der Passwortverwaltung bis hin zur Einholung der Einwilligung der Kunden nach Aufklärung. Als Nächstes sollten Sie einen Weg finden, diese Richtlinie Ihren Mitarbeitern wirkungsvoll zu vermitteln. Einfache Maßnahmen wie diese können viel bewirken, auch wenn sie einen Vorfall letztendlich nicht verhindern. Sollten die Aufsichtsbehörden feststellen, dass die Kontrollmaßnahmen nicht wirksam umgesetzt wurden, kann die Tatsache, dass Sie sich Gedanken über entsprechende Richtlinien gemacht und diese den Mitarbeitern mitgeteilt haben, dennoch dazu führen, dass etwaige Sanktionen gemildert werden.
4. Führen Sie Datenschutz-Folgenabschätzungen durch
Datenschutzrisikobewertungen oder Datenschutz-Folgenabschätzungen sind ebenfalls zentrale Grundsätze der DSGVO und des CCPA. Zwar ist es von entscheidender Bedeutung, die Datenflüsse in Bezug auf bestehende Anwendungen und Endpunkte zu verstehen, doch ist es ebenso wichtig, dass Sie denselben Risiken in neuen Anwendungen oder Projekten proaktiv begegnen. Nehmen Sie sich Zeit, um zu dokumentieren, welche Daten erfasst werden und wohin diese weitergeleitet werden. Erstellen Sie anschließend Verwaltungsrichtlinien für diese Daten. Wenden Sie den Ansatz der Datenminimierung an, um zu prüfen, ob bestimmte Daten überhaupt erhoben werden müssen oder ob dies unnötige zusätzliche Risiken mit sich bringt und das Unternehmen möglicherweise erheblichen Bußgeldern wegen Nichteinhaltung von Vorschriften aussetzt.
5. Geografische Risiken verstehen
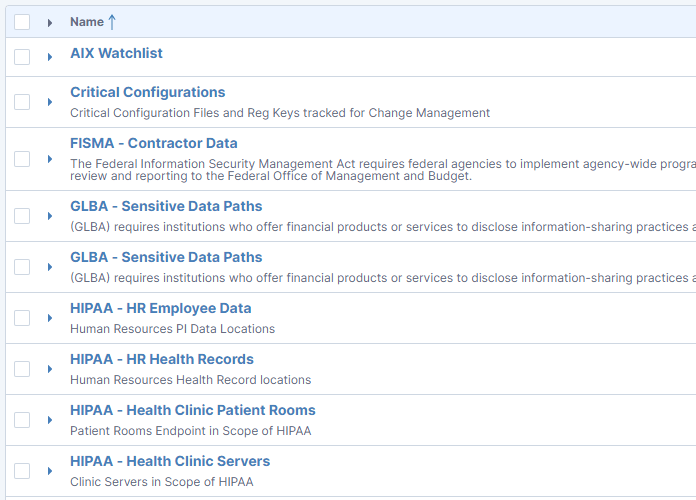
Mehr als 120 weltweite Gesetze (wird in einem neuen Tab geöffnet) regeln den Datenschutz und die Privatsphäre, und ihre Zahl nimmt ständig zu. Allein in den USA haben einige einzelne Bundesstaaten damit begonnen, eigene Gesetze umzusetzen. Dies führt zu einer erheblichen Komplexität für die GRC-Beauftragten. In einem Punkt sind sich jedoch die meisten einig: Daten sollten lokal gespeichert werden. Tatsächlich enthält die DSGVO strenge Vorschriften für internationale Datenübermittlungen in „Drittländer“.
Ein Teil des Erfassungsprozesses muss daher darin bestehen, zu ermitteln, wo Daten in Ihrem Unternehmen geografisch gespeichert sind und wo sie untergebracht werden sollten, um den lokalen Vorschriften zu entsprechen. Technische und administrative Kontrollmaßnahmen sollten angemessen gestaltet werden. Leider können einige Tools zum Schutz vor Datenrisiken und zur Wahrung der Privatsphäre das Problem noch verschärfen, indem sie Daten kopieren und an einen zentralen Server zurücksenden, der sich möglicherweise in einem anderen Rechtsraum befindet. Minimierung und Lokalisierung sollten hier die Leitprinzipien sein.
6. Sorgfaltsprüfung bei Cloud-Anbietern
Auf dem Cloud-Markt bietet sich den IT-Verantwortlichen von heute eine verwirrende Vielfalt an Möglichkeiten. Es gibt jedoch auch einige verborgene Risiken. Zwar bieten kleinere Anbieter möglicherweise preislich attraktive Lösungen an, doch entspricht der Reifegrad ihrer Datenmanagement- und Datenschutzprozesse möglicherweise nicht Ihren Anforderungen. Der Einsatz von Tools von Drittanbietern kann zu hohen Kosten führen, da das Abrufen von Daten aus Cloud-Umgebungen in der Regel kostspielig ist. Prüfen Sie außerdem, ob der Anbieter über Rechenzentren in den relevanten Regionen verfügt, damit Sie die Anforderungen hinsichtlich der Lokalisierung erfüllen können.
7. Stellen Sie ein Team zusammen
Denken Sie schließlich daran, dass Datenrisiken und Datenschutz nicht in erster Linie eine technische Herausforderung darstellen – es handelt sich vielmehr um ein geschäftliches und regulatorisches Problem, zu dessen Lösung die Technologie beitragen kann. Aus diesem Grund ist es unerlässlich, bei der Entwicklung einer Strategie nicht nur Fachleute aus dem technischen Bereich, sondern auch Führungskräfte aus den Bereichen Recht, Compliance und Wirtschaft einzubeziehen. Dies ist kein Problem, das einer dieser Beteiligten allein lösen kann. Möglicherweise benötigen Sie ein großes Team, um die verschiedenen weltweiten Gesetze, denen Ihr Unternehmen unterliegt, zu erfassen, geeignete Verwaltungsrichtlinien zu entwerfen und anschließend die entsprechenden technischen Kontrollmaßnahmen umzusetzen.
Es ist zudem wichtig, der Ansicht einiger Vorstände entgegenzutreten, dass es sich hierbei um eine Kostenstelle handelt, die sich für einen Personalabbau anbietet. Tatsächlich werden sich die Fachkräfte, die Sie zur Umsetzung der Datenrisikomanagement- und Datenschutzstrategie Ihrer Organisation auswählen, um ein Vielfaches auszahlen, indem sie potenziell erhebliche Bußgelder und Reputationsschäden verhindern. Eine Investition in sie ist eine Investition in die Zukunft.
Weitere Informationen zur Tanium-Lösung für Datenrisiken und Datenschutz finden Sie in unserem Blogbeitrag „ : 10 Wege, wie Tanium Datenrisiken und Datenschutz verbessert“ unter (wird in einem neuen Tab geöffnet) sowie unterund .
Wenn Sie bereit sind, das Produkt in Aktion zu erleben, besuchen Sie und melden Sie sich noch heute für eine Demo an: (wird in einem neuen Tab geöffnet) .

