Unified Endpoint Management (UEM) ist ein umfassender Ansatz zur Verwaltung von Endgeräten – darunter Laptops, Desktop-Computer, Smartphones und Tablets – über eine einzige Konsole. Durch die Integration von Verwaltungsprozessen und -tools in eine zentrale Lösung unterstützt UEM Unternehmen dabei, ihre Möglichkeiten zur Steuerung, Aktualisierung und zum Schutz von Geräten zu verbessern. Gleichzeitig werden Kosten gesenkt, indem die erforderlichen Tools konsolidiert und Arbeitsabläufe optimiert werden – und zwar durch umfassende Transparenz und Kontrolle über die Geräte, unabhängig davon, wo sich diese befinden.
Die Beliebtheit von UEM spiegelt die steigenden Anforderungen der heutigen Arbeitswelt wider, in der die Verwaltung vielfältiger Geräte über eine einzige Plattform unerlässlich geworden ist, da sich Unternehmen an die Komplexität, den Umfang und das Tempo digitaler Umgebungen anpassen müssen.
Dies gilt insbesondere für IT-Abteilungen, die sich mit Makrotrends wie BYOD-Richtlinien (Bring Your Own Device), IoT-Geräten (Internet der Dinge), hybriden Arbeitsumgebungen und cloudbasierten Infrastrukturen befassen.
Dieser Beitrag vermittelt Ihnen ein tieferes Verständnis des aktuellen Stands von UEM, einschließlich seiner Geschichte, der Unterschiede zwischen UEM und anderen Lösungen, der wichtigsten Funktionen sowie der nächsten Entwicklungsschritte im Bereich Endpunktmanagement und -sicherheit, damit Unternehmen den Anforderungen heutiger Umgebungen, Bedrohungen und geschäftlichen Herausforderungen effektiv begegnen können.
Was ist UEM?
UEM war die erste Endpunktmanagement-Lösung ihrer Art, die eine einheitliche Plattform bot, auf der Unternehmen eine Vielzahl unterschiedlicher Endgeräte in einer einzigen Ansicht überwachen konnten, einschließlich der Überwachung von Endpunkten an verschiedenen Standorten und mit unterschiedlichen Betriebssystemen, die mit Ihrem Netzwerk verbunden sind – von unternehmensausgegebenen Laptops unter Windows oder macOS über Mitarbeiter im Homeoffice, die ihre E-Mails auf Android- und Apple-Smartphones abrufen, bis hin zu Servern unter Linux, auf denen wichtige Unternehmensdaten gespeichert sind.
UEM-Software entstand als Reaktion auf eine zunehmend vielfältige Landschaft mobiler und lokal installierter Geräte. Vor der Einführung von UEM mussten Unternehmen auf mehrere Endpunktmanagement-Tools zurückgreifen, um einen Überblick über verschiedene Gerätetypen zu erhalten, und selbst dann war fraglich, wie umfassend diese Einblicke tatsächlich waren.
Dieses Flickwerk an Lösungen führte nicht nur dazu, dass IT- und Sicherheitsteams nur über unvollständige Daten verfügten, sondern beschränkte auch ihre Kontrolle über diese Endgeräte und trennte die Teams, die ohnehin bereits in organisatorischen Silos arbeiteten, noch weiter voneinander.
UEM wurde entwickelt, um die bestehenden Funktionen von Lösungen wie Mobile Device Management (MDM) und Enterprise Mobility Management (EMM) zu bündeln und zu verbessern. Dank dieser einzigartigen Fähigkeit, Prozesse und Tools zur Endpunktverwaltung zu zentralisieren und zu konsolidieren, ermöglicht UEM Unternehmen, den Zustand ihrer Geräte einfacher aufrechtzuerhalten, Sicherheitsrichtlinien durchzusetzen und Compliance- en auf allen Geräten zu verwalten .
Im nächsten Abschnitt werden wir mehr über diese Endpunkt-Tools erfahren und darüber, warum deren Kombination mit anderen wesentlichen Funktionen zur Schaffung einer einheitlichen Übersicht die Verwaltung von Endgeräten, wie wir sie kennen, revolutioniert hat.
Worin bestehen die Unterschiede zwischen MDM, EMM und UEM?
MDM und EMM sind separate Lösungen, die zur Verwaltung und Absicherung mobiler Endgeräte entwickelt wurden, sich jedoch hinsichtlich ihres Anwendungsbereichs und ihrer Funktionen unterscheiden:
- MDM ( ) konzentriert sich speziell auf die Verwaltung mobiler Geräte wie Smartphones und Tablets. MDM-Lösungen bieten Werkzeuge zur Registrierung von Geräten, zur Konfiguration von Einstellungen, zur Bereitstellung von Anwendungen und zur Durchsetzung von Sicherheitsrichtlinien, um sicherzustellen, dass mobile Geräte sicher sind und den Unternehmensstandards entsprechen.
Diese Verwaltung auf Geräteebene reicht jedoch für Unternehmen nicht aus, die die Anwendungen und Daten verwalten möchten, auf die mobile Geräte zugreifen, oder die robustere Sicherheitsfunktionen benötigen, um sich vor immer raffinierteren Bedrohungen zu schützen oder darauf zu reagieren.
EMM
ist eine Weiterentwicklung von MDM, die zusätzliche Funktionen zur Verwaltung mobiler Anwendungen, Inhalte und Sicherheitsaspekte umfasst. Durch die Integration von Funktionen wie Mobile Application Management (MAM), Mobile Content Management (MCM) und Mobile Threat Detection (MTD) bieten EMM-Lösungen einen ganzheitlicheren Ansatz für die Verwaltung mobiler Geräte und die Datensicherheit.
Zwar bieten EMM-Lösungen eine bessere Kontrolle über mobile Geräte und die Daten, auf die diese zugreifen, sowie erweiterte Sicherheitsfunktionen im Vergleich zu MDM, doch konzentrieren sie sich in erster Linie auf die Verwaltung mobiler Endgeräte.
UEM ( ) ist die Weiterentwicklung von MDM und EMM, die ursprünglich entwickelt wurden, um dem wachsenden Bedarf gerecht zu werden, eine breitere Palette von Endgeräten über eine einzige Plattform zu verwalten. UEM erreicht dies durch die Kombination und Erweiterung von MDM- und EMM-Funktionen, um auch Gerätetypen jenseits mobiler Geräte einzubeziehen, sowie durch die zentralisierte Überwachung und Steuerung der vielen verschiedenen Gerätetypen mit ihren unterschiedlichen Betriebssystemen, unabhängig von deren Standort – eine Fähigkeit, die bisher noch nie in einer einzigen Lösung erreicht wurde.
Nachdem wir uns nun ein klares Bild von der Bedeutung dieser Lösungen für die Verwaltung verschiedener Geräte gemacht haben, wollen wir uns nun mit den konkreten Funktionen von UEM-Lösungen befassen. Wir werden zudem die Einschränkungen herkömmlicher UEM-Lösungen aufzeigen und die Notwendigkeit erläutern, der Endpunktsicherheit mithilfe von Lösungen der nächsten Generation mehr Priorität einzuräumen.
Was sind die wichtigsten Merkmale einer UEM-Lösung?
Herkömmliche UEM-Lösungen bieten eine Reihe von Funktionen und Vorteilen, die in erster Linie auf der Fähigkeit beruhen, die Art und Weise zu verändern, wie Unternehmen ihre Geräte über eine zentrale Plattform verwalten. Dazu gehören unter anderem:
- Umfassende Leistungsüberwachung: Mit UEM können Unternehmen sicherstellen, dass alle Geräte – unabhängig von ihrem Standort – gleichermaßen berücksichtigt werden und die erforderlichen Updates erhalten. Diese Funktion ist besonders wertvoll für Unternehmen mit verteilten Mitarbeitern oder globalen Geschäftsaktivitäten.
- Optimierung von Prozessen: Durch die Integration verschiedener Management-Tools und -Prozesse in eine einzige Plattform reduziert UEM die Komplexität bei der Verwaltung mehrerer Einzellösungen. IT-Teams müssen nicht mehr mit unterschiedlichen Endpunktverwaltungssystemen jonglieren, was es Unternehmen ermöglicht, Schwachstellen schnell zu erkennen und zu beheben, Patches zu installieren und Software-Updates bereitzustellen, die für die Aufrechterhaltung eines hohen Sicherheitsniveaus von entscheidender Bedeutung sind.
- Unterstützung grundlegender Sicherheitsmaßnahmen: Die zentralisierte UEM-Plattform ermöglicht es Unternehmen, zahlreiche wichtige Sicherheitsmaßnahmen zu gewährleisten, darunter die ordnungsgemäße Gerätekonfiguration, die Bereitstellung von Software-Updates, die Durchsetzung von Sicherheitsrichtlinien sowie die Einhaltung von Compliance-Vorschriften. Allerdings deckt möglicherweise nicht jede UEM-Lösung alle Aspekte ab, die für ein modernes Endgerätesicherheitsmanagement erforderlich sind..
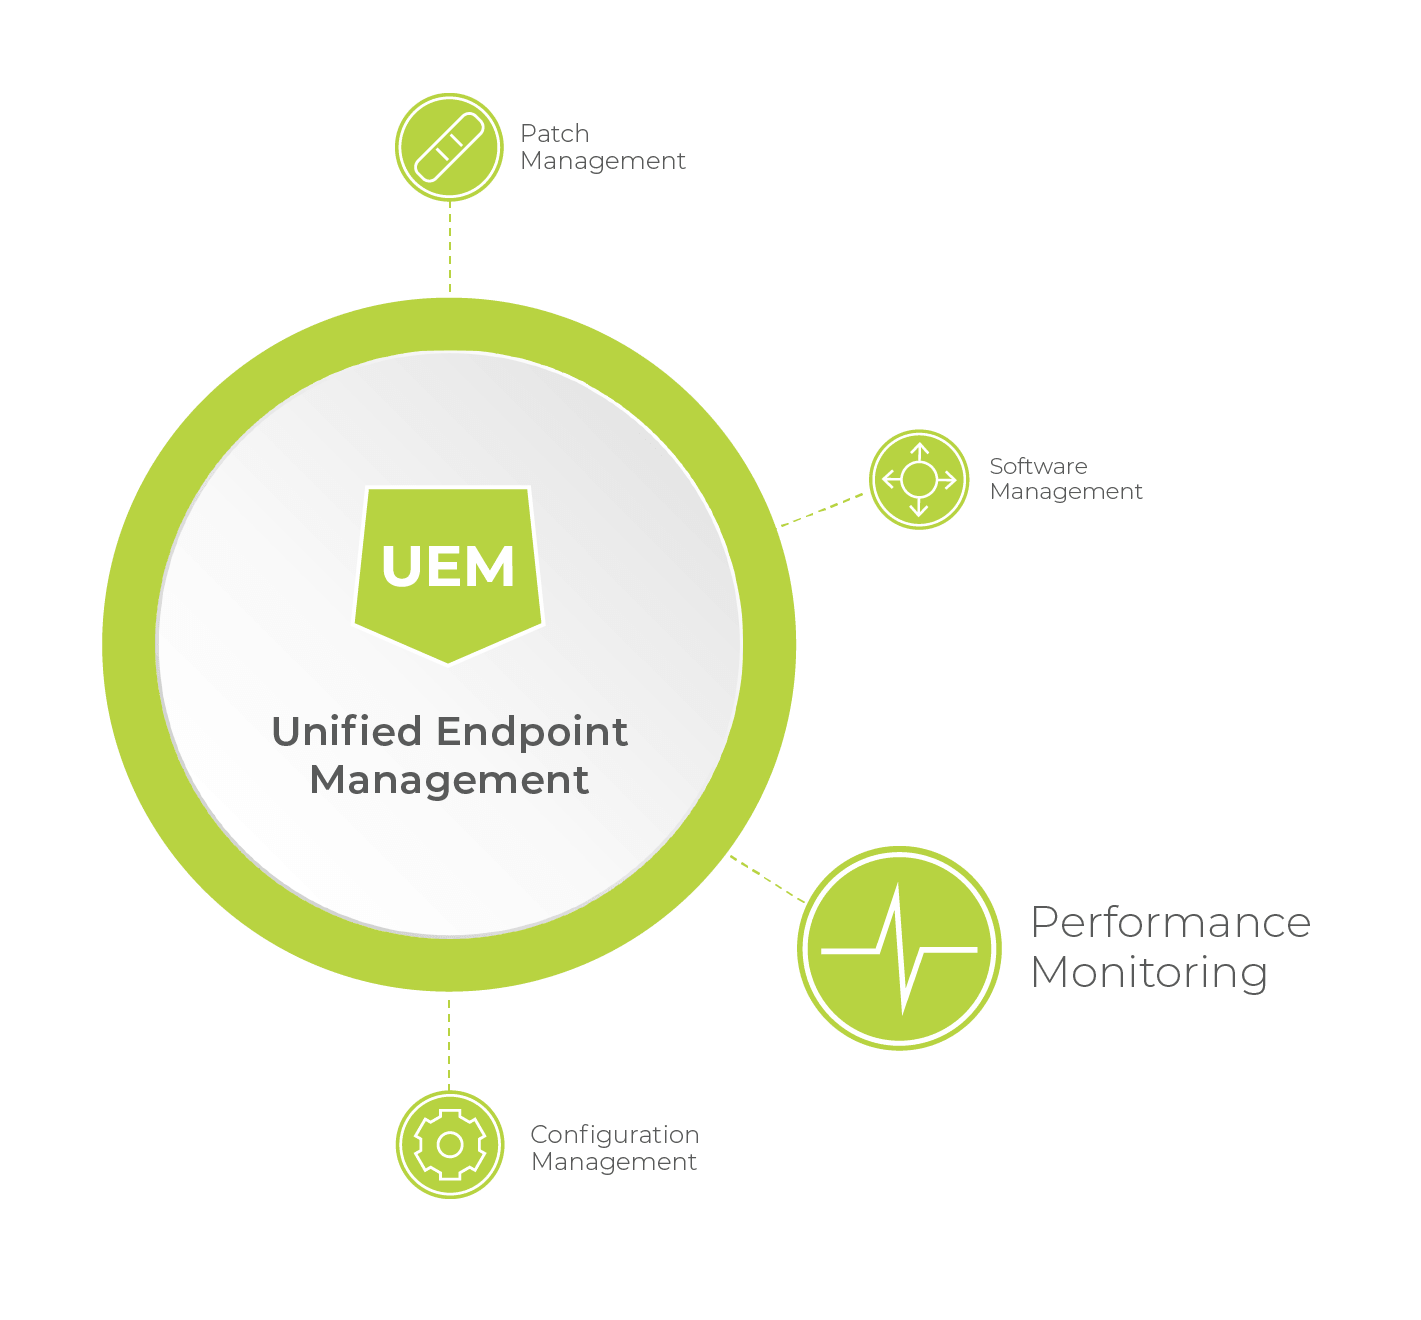
Wie Sie sehen können, liegt der wahre Wert von UEM in seiner Kernkompetenz, verschiedene Funktionen des Endpunktmanagements in einer einzigen, einheitlichen Lösung zu vereinen.
Zwar hat UEM mit der Konsolidierung der Geräteverwaltung einen bedeutenden Meilenstein erreicht, doch im nächsten Abschnitt werden wir untersuchen, warum herkömmlichen UEM-Lösungen häufig erweiterte Sicherheitsfunktionen fehlen und wie die Weiterentwicklung des Endpunktmanagements aussehen könnte – ähnlich wie es bei UEM im Hinblick auf MDM und EMM der Fall war.
Trägt UEM zur Verbesserung der Unternehmenssicherheit bei?
UEM-Tools haben die Möglichkeiten von Unternehmen, ihre vielfältigen Geräteökosysteme effektiv zu verwalten, revolutioniert, indem sie Tools und Kontrollfunktionen für die Endgeräteverwaltung in einer einzigen Lösung zentralisiert haben, was dazu beitragen kann, zahlreiche Sicherheitsprozesse zu optimieren.
Es ist jedoch wichtig, die Grenzen herkömmlicher UEM-Lösungen bei der Bereitstellung fortschrittlicher Endpunktsicherheitsfunktionen anzuerkennen, da UEM schlichtweg nicht für diesen Zweck konzipiert wurde.
So stellt beispielsweise die Sicherstellung des Managements der Cloud-Infrastruktur eine relativ neue Herausforderung für moderne Unternehmen dar. UEM-Lösungen, die diese Anforderungen nicht erfüllen, können aufgrund mangelnder Transparenz und Kontrolle potenziell Sicherheitslücken verursachen.
Zudem bietet UEM zwar eine einheitliche Plattform für die Verwaltung von Endgeräten, doch herkömmliche UEM-Lösungen verfügen möglicherweise nicht über Automatisierungsfunktionen und lassen es an der Geschwindigkeit und Zuverlässigkeit mangeln, die erforderlich sind, um schnell auf neue Bedrohungen zu reagieren oder Angriffe durch die Behebung kritischer Schwachstellen zu verhindern.
„. UEM wird sich weiterentwickeln, um den immer komplexer werdenden Anforderungen an das Endpunktmanagement gerecht zu werden.“GigaOm: Die Entwicklung von Endpoint Management1
Ähnlich wie UEM, das die Lücken in der Endpunkttransparenz schließt, sind mehrere neuere Endpunktmanagement-Tools auf den Markt gekommen – Endpoint Detection and Response (EDR), Extended Detection and Response (XDR) sowie das neueste, Converged Endpoint Management (XEM) –, die sich jeweils weiterentwickelt haben, um umfassendere Endpunktmanagement- und fortschrittliche Sicherheitslösungen anzubieten und so einen umfassenden Schutz vor sich ständig weiterentwickelnden Bedrohungen zu gewährleisten.
So sind beispielsweise fortschrittliche Endpunktmanagement-Lösungen wie XEM darauf ausgelegt, Erkenntnisse aus maschinellem Lernen und künstlicher Intelligenz zu nutzen, um Echtzeitüberwachung, verhaltensbasierte Erkennung und automatisierte Reaktionen zu unterstützen und so neue Bedrohungen vorherzusagen und abzuwehren, wodurch sich der Ansatz der Endpunktsicherheit von einem reaktiven zu einem proaktiven wandelt.
Zwar gibt es auf dem Markt zahlreiche Tools für das Endpunktmanagement und die Endpunktsicherheit – von solchen, die für spezifische Anwendungsfälle wie die Erkennung bekannter Malware auf einem einzelnen Endpunkt konzipiert sind, bis hin zu Systemen, die darauf ausgelegt sind, Cybersicherheitsverletzungen zu erkennen und automatisch zu beheben –, doch angesichts des technologischen Fortschritts und der sich weiterentwickelnden Bedrohungen müssen sich Endpunktmanagement-Lösungen kontinuierlich an neue Herausforderungen anpassen und auf der bahnbrechenden Fähigkeit aufbauen, die durch UEM eingeführt wurde und es Unternehmen ermöglicht, ihre vielfältigen Geräteökosysteme effektiv zentral zu verwalten.
Ist Tanium eine Lösung für das einheitliche Endpunktmanagement?
Während UEM den Höhepunkt einer jahrelangen technologischen Entwicklung im Bereich der Verwaltung von Endgeräten darstellt, ist ein neuer Bedarf entstanden, um die Sicherheit und die erwartete Leistungsfähigkeit immer komplexerer digitaler Umgebungen zu gewährleisten.
Tanium reagierte darauf mit „Converged Endpoint Management (XEM)“, unserer Plattform der nächsten Generation , die neben wesentlichen UEM-Funktionen auch entscheidende Funktionen für die Endpunktverwaltung und -sicherheit bietet, um wichtige Anwendungsfälle zu adressieren, mit denen Unternehmen heute konfrontiert sind. Gleichzeitig gewährleistet sie eine nahtlose Kontrolle über alle Geräte hinweg, um die Abläufe weiter zu optimieren, indem sie Folgendes bereitstellt:
- Umfassende Transparenz und Kontrolle zur Verringerung der Angriffsfläche sowie zur schnelleren Reaktion auf und Behebung von Sicherheitsbedrohungen und Betriebsstörungen
- Eine zentrale Plattform zur Verwaltung von Geräten und Apps vereinfacht Verwaltungsaufgaben und reduziert die Komplexität sowie die Kosten des Betriebs (z. B. Lizenzgebühren, überflüssige Server usw.), während gleichzeitig die einheitliche Handhabung im gesamten Unternehmen gewährleistet und das Risiko von Compliance-Verstößen minimiert wird.
- Verbessert die digitale Mitarbeitererfahrung (DEX) unter durch die Automatisierung von Self-Service-Workflows, wodurch Mitarbeiter Probleme schnell und effizient lösen können, sowie durch das Sammeln von Feedback zur kontinuierlichen Verbesserung der Benutzererfahrung. Dies wird durch eine umfassende Endpunktüberwachung und -verwaltung erreicht, um eine reibungslose und produktive digitale Arbeitsumgebung zu gewährleisten.
- Automatisiert das Patch-Management , um sicherzustellen, dass die Software über die neuesten Sicherheitspatches verfügt, wodurch das Risiko von Sicherheitsverletzungen verringert und die Systemstabilität sowie die Systemleistung durch die Behebung von Fehlern und Funktionsmängeln verbessert werden
- Automatisierung weiterer wichtiger Prozesse, wie beispielsweise die Softwareverteilung aus der Ferne und die Gerätekonfiguration, um den Teams Zeit für strategischere Aufgaben zu verschaffen
- Unterstützung eines „ “-Zero-Trust-Sicherheitsmodells im gesamten Unternehmen, um die unternehmensweite Einhaltung von Authentifizierungsprotokollen, internen und behördlichen Anforderungen sowie Compliance-Vorgaben sicherzustellen und damit Strafen wegen Nichteinhaltung zu minimieren
- Integration mit wichtigen Partnern zur Erweiterung der Funktionen für Identitäts- und Zugriffsmanagement (IAM) sowie Tools zur Client-Verwaltung, darunter Microsoft Intune für MDM und MAM, um vollständige Transparenz über alle Endgeräte hinweg zu gewährleisten und eine schnellere Erkennung und Behebung von Bedrohungen zu ermöglichen, indem Echtzeitdaten und umfassende Einblicke in die IT-Umgebung bereitgestellt werden
[Entdecken Sie unsere Partner-Integrationen]
Die Zukunft von UEM: Unified Endpoint Management der nächsten Generation
Von IT-Abteilungen wurde schon immer erwartet, dass sie mit weniger Ressourcen mehr leisten – einschließlich der Erfassung, des Schutzes, der Aktualisierung und der Durchführung weiterer wichtiger Arbeitsabläufe im Rahmen des Endpunkt-Lebenszyklusmanagements, wie beispielsweise Onboarding, Bereitstellung, Entziehung von Zugriffsrechten und Patch-Installation –, und zwar zügig über Zehntausende bis Hunderttausende von Geräten hinweg (wobei diese Zahl stetig weiter wächst).
Zwar haben sich die Erwartungen nicht geändert, doch was sich geändert hat, sind die zunehmend verstreute Belegschaft, die wachsende Zahl von KI-gestützten Cyberangreifern sowie eine explosionsartige Zunahme verwalteter und nicht verwalteter Endgeräte und Anwendungsdienste – allesamt bereit, herkömmliche Endgerätelösungen wie UEM zu beeinträchtigen und auf die Probe zu stellen.
Da die Nachfrage nach besserer Endgerätesicherheit und -verwaltung steigt, müssen sich herkömmliche UEM-Lösungen erneut weiterentwickeln.
Autonomous Endpoint Management (AEM) ist die Zukunft des Endpunktmanagements. AEM ergänzt Lösungen zur Endpunktüberwachung und zum Endpunktschutz durch fortschrittliche Automatisierung und KI-basierte Erkenntnisse, um die Geräteverwaltung zu vereinfachen und die Sicherheit zu erhöhen, indem potenzielle Schwachstellen reduziert, Abläufe optimiert und der geschäftliche Nutzen gesteigert werden.
Tanium steht an der Spitze dieses Wandels – mit unserem AEM-Framework, das es Unternehmen ermöglicht, kontinuierlich Transparenz und Kontrolle über ihre Endgeräteumgebungen zu gewährleisten. Dieses Rahmenwerk ermöglicht es Organisationen, Unternehmensrichtlinien festzulegen, Governance-Regeln und erforderliche Berechtigungen zu definieren sowie Entscheidungen auf der Grundlage ihres jeweiligen Akzeptanzniveaus hinsichtlich der Autonomie zu treffen.
Die Verschmelzung von Endpunktmanagement, Sicherheit und Echtzeit-Einblicken findet ihren Ausdruck in der Tanium XEM-Lösung, die eine umfassende Plattform für die Verwaltung und Absicherung aller Endpunkte bietet. Dieser integrierte Ansatz geht über herkömmliche UEM-Lösungen hinaus und bietet eine proaktive, intelligente und automatisierte Lösung, die sich an die sich wandelnden Anforderungen moderner IT-Umgebungen anpasst.
1https://gigaom.com/2024/01/30/the-evolution-of-endpoint-management/
Der Unterschied bei Tanium liegt in unserer Fähigkeit, Echtzeitdaten und Erkenntnisse aus Tanium XEM bereitzustellen, um Empfehlungen auszusprechen und Maßnahmen auf der Grundlage von KI-Erkenntnissen, Erfolgsraten von Vergleichsunternehmen und Kundenrisikoschwellenwerten zu automatisieren.
Wenn Sie mehr über die autonome Zukunft des Converged Endpoint Management erfahren möchten, kontaktieren Sie uns bitte für eine individuelle Demo..

