Dies ist der zweite Teil unserer vierteiligen Blogreihe, in der wir erläutern, wie wir die Tanium-Plattform in unserem eigenen Unternehmen einsetzen. Im ersten Teil haben wir unter erläutert, wie wir kritische Sicherheitslücken nachverfolgen. In dieser Folge berichtet SecOps-Ingenieur Greg Pothier, wie bei einer routinemäßigen Compliance-Prüfung sechs neue Server entdeckt wurden, die zuvor noch nicht überprüft worden waren. Nach der Durchführung dieser kurzen Schritte hat er Folgendes über diese Server herausgefunden.
Wie verlief Ihre letzte Compliance-Prüfung?
Ist es Ihnen gelungen, die Bedenken aller zu zerstreuen, indem Sie umgehend Antworten auf die drängendsten Fragen gegeben haben?
Nein? Das haben wir uns auch nicht gedacht.
Compliance-Prüfungen machen keinen Spaß. Hier bei Tanium steht im nächsten Monat unser eigenes Compliance-Audit an. In meiner Funktion als SecOps-Ingenieur bin ich unmittelbar daran beteiligt, die zahlreichen Fragen zu beantworten, die im Laufe des Prozesses aufkommen, darunter:
- Werden wir bestehen oder durchfallen?
- Sollten wir scheitern, wie schlimm würden die Folgen sein?
- Gibt es in unserem Netzwerk Ressourcen, von denen wir gar nichts wissen?
- Wie veraltet und ungenau sind die aktuellen Scan-Ergebnisse, die wir verwenden?
Wenn mein Führungsteam fragt: „Wie viel Prozent unserer Infrastruktur entspricht unserer Basiskonfiguration?“ Meine Arbeit wird durch die Nutzung von , , Tanium Comply (wird in einem neuen Tab geöffnet),und erheblich erleichtert. Mit Comply ist das Sicherheitsteam in der Lage, unternehmensweit Compliance- und Schwachstellen-Scans durchzuführen, ohne dass dies nennenswerte Auswirkungen auf unser Netzwerk und unsere Endnutzer hat. Hier fangen wir an:
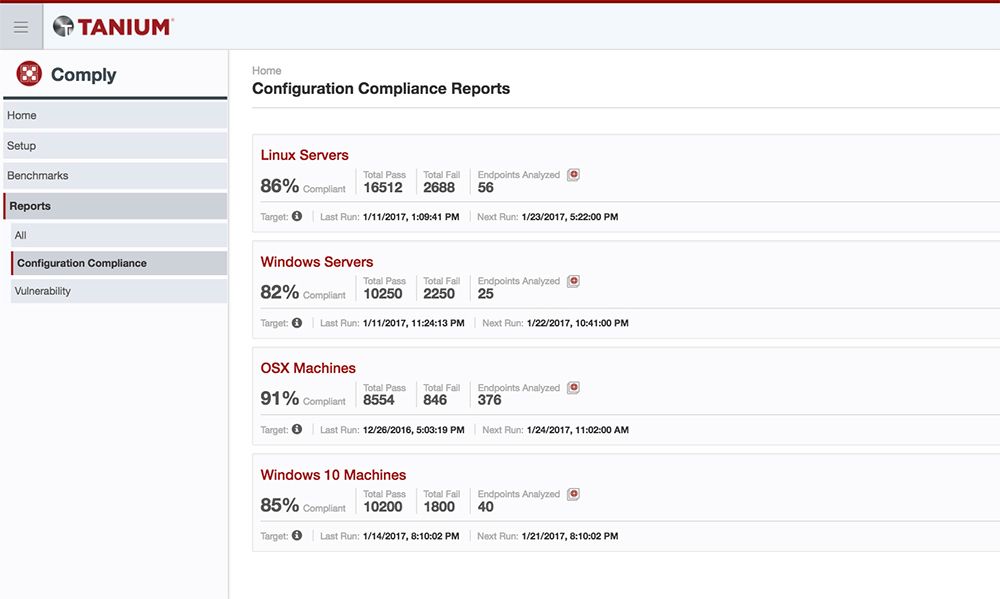
In der Tanium-Konsole können wir die Ergebnisse aller unserer Scans einsehen, unabhängig davon, ob es sich um Compliance-Scans auf Basis der CIS-Benchmarks (Center for Internet Security) oder um CIS-OVAL-Schwachstellen-Scans handelt. Ausgehend von den oben genannten Ergebnissen sehen die Bewertungen gut aus. Dennoch: Wie können wir sicher sein, dass bei einer Prüfung keine unerwarteten Rechner in unserem Netzwerk auftauchen, von denen wir nichts wissen?
Tanium Discover
Wir nutzen , , Tanium Discover (wird in einem neuen Tab geöffnet),, sowie , um alle betroffenen Subnetze im gesamten Unternehmen proaktiv zu scannen und Warnmeldungen so zu konfigurieren, dass wir benachrichtigt werden, sobald neue Rechner erkannt werden. Stellen Sie sich „Discover“ als Echtzeit-Überwachungssystem für nicht verwaltete Vermögenswerte vor. „Discover“ liefert uns das Betriebssystem und den Hostnamen sowie etwaige offene Ports, die von Interesse sein könnten.
Nach der Überprüfung unserer Compliance-Ergebnisse erhalten wir eine E-Mail-Benachrichtigung von Tanium Discover, dass sechs neue Windows-Rechner online gegangen sind:
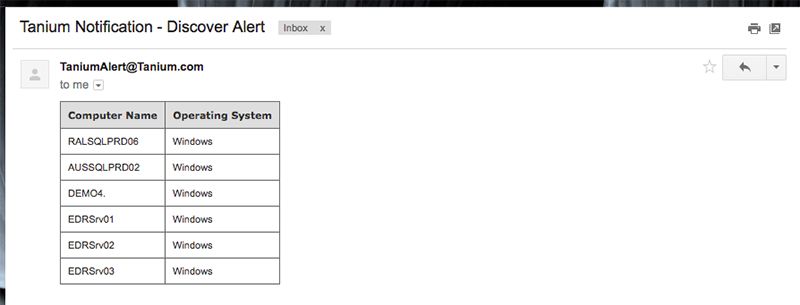
Nur wenige Minuten nach der Inbetriebnahme machte uns Tanium auf das Vorhandensein dieser neuen Rechner in unserem Netzwerk aufmerksam. Wir müssen diese sechs Windows-Rechner überprüfen, um sicherzustellen, dass sie weder unsere Compliance-Quote noch – was am wichtigsten ist – unsere Sicherheitslage beeinträchtigen. Nach Rücksprache mit unserer IT-Abteilung wurde uns mitgeteilt, dass diese Rechner für ein befristetes Projekt eingerichtet wurden, und man hat uns versichert, dass sie vollständig auf dem neuesten Stand sind und entsprechend abgesichert wurden.
Wir vertrauen unseren Mitarbeitern, doch mit Tanium können wir dies auch überprüfen; daher haben wir beschlossen, Tanium zu installieren und einige Compliance-Scans auf diesen Rechnern durchzuführen.
Zunächst erstellen wir eine Computergruppe, auf die wir uns konzentrieren möchten. Wir beginnen mit der Windows-Gruppe für Windows Server 2012 und R2. Nachdem wir die Computergruppe eingerichtet haben, klicken wir auf das Menü „Comply“, um die Bereitstellung vorzubereiten. Zu diesem Zweck haben wir die „ “ , die „CIS CAT-Benchmarks“ (wird in einem neuen Tab geöffnet)sowie die „“ eingerichtet, die die Konfiguration von Rechnern mit den CIS-Benchmarks vergleichen und Berichte über die Konformitätswerte liefern.
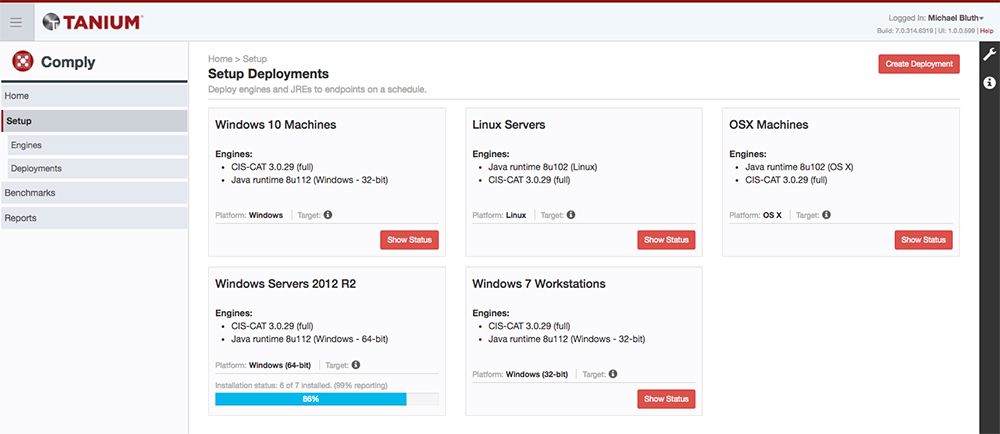
Nun wählen wir die entsprechende Computergruppe als Ziel aus – in diesem Fall die Windows-Server – und führen unsere Compliance-Berichte durch. Wir wechseln zur Registerkarte „Bericht“, geben den Namen und die Beschreibung ein, wählen als Plattform „Windows“ aus und wählen die zu scannende Computergruppe aus.
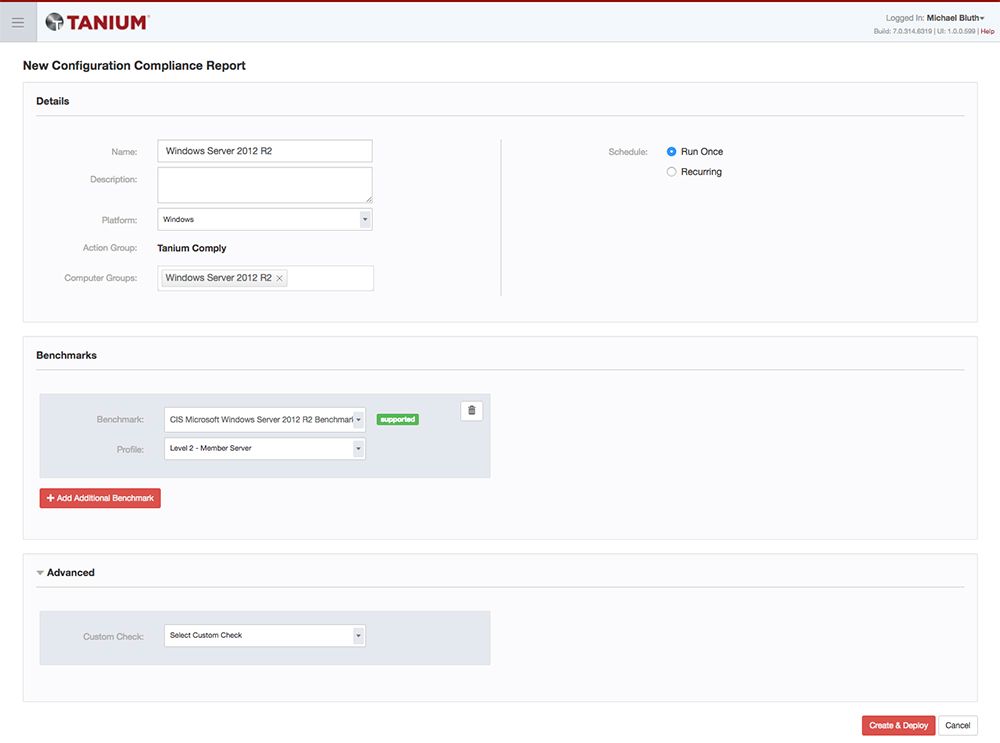
Nachdem Sie den Benchmark ausgewählt haben, erstellen und implementieren wir den Scan, indem wir auf die Schaltfläche „Erstellen & Implementieren“ in der unteren rechten Ecke klicken. (Hinweis: Wir können diesen Scan so oft wiederholen, wie wir möchten, was für die Beobachtung von Trends im Zeitverlauf sehr nützlich ist.) Nach einigen Minuten ist der Scan abgeschlossen und die Ergebnisse liegen vor. Aus dem Konformitätsbericht geht hervor, dass die Gesamtkonformitätsquote der sechs analysierten Endpunkte bei 25 % liegt, bei insgesamt 466 bestandenen Prüfungen und 1 373 nicht bestandenen Prüfungen.
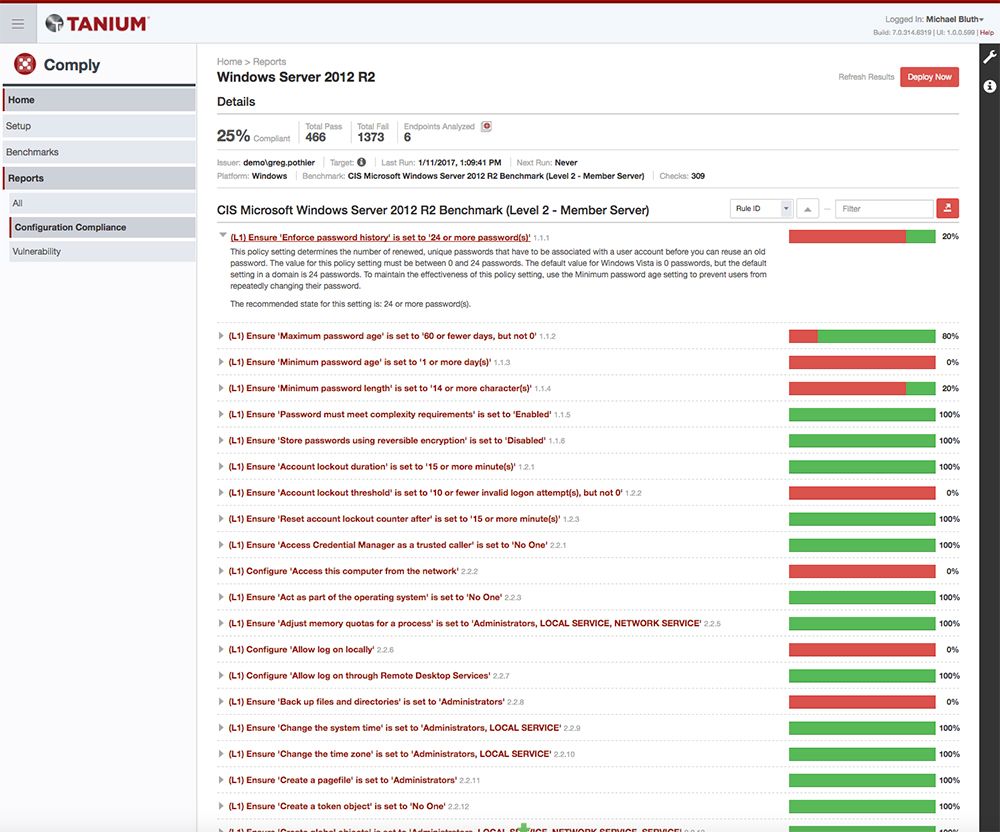
Unterhalb der Übersicht sehen wir die Laufzeit, den Aussteller, die Plattform und den verwendeten Benchmark; darüber hinaus können wir einen detaillierten Einblick in die tatsächlichen Ergebnisse gewinnen, wobei jedes Ergebnis über ein Dropdown-Menü verfügt, das sowohl die Prüfung als auch den empfohlenen Status erläutert.
Compliance-Prüfung führt zu unerwarteten Ergebnissen
Diese Ergebnisse kamen unerwartet, und es ist auf den ersten Blick ersichtlich, dass diese Server vor ihrer Inbetriebnahme nicht angemessen abgesichert wurden. Da bei diesen Systemen der ordnungsgemäße Erstellungsprozess nicht eingehalten wurde, ist es wahrscheinlich, dass die entsprechenden Patches nicht installiert wurden. In Comply können wir einen Schwachstellenscan für diese Systeme durchführen, um diesen Verdacht zu bestätigen.
Dazu wechseln wir zur Registerkarte „Sicherheitslücken“ und klicken auf „Bericht erstellen“. Als Nächstes wählen wir die Konfigurationsfelder aus, und das war’s schon. Im Gegensatz zu Scannern werden die Ergebnisse direkt vom Endgerät abgerufen – wodurch sichergestellt wird, dass das Netzwerk nicht belastet wird und genaue Ergebnisse erzielt werden, ohne dass ein lokales Konto zur Authentifizierung erforderlich ist.
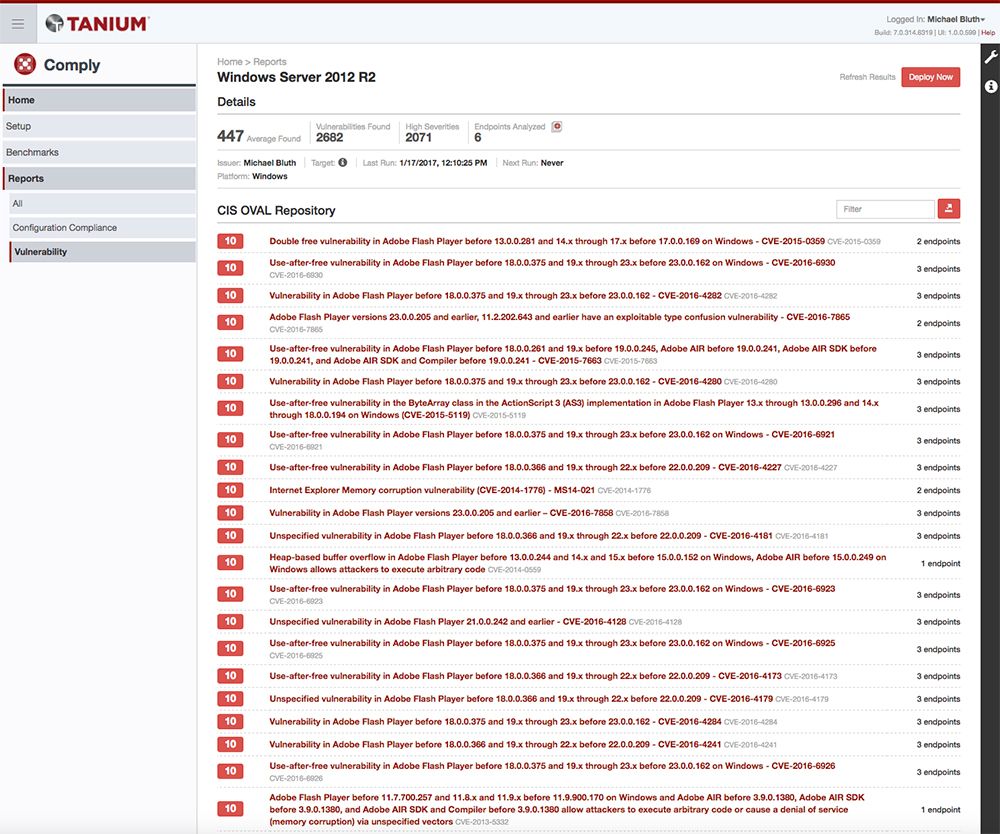
Innerhalb weniger Minuten liegen die Ergebnisse vor, und wir können feststellen, dass die Systeme mehrere Schwachstellen aufweisen, die behoben werden müssen – ähnlich wie bei den Ergebnissen des Compliance-Scans. Wir können die durchschnittliche Anzahl der pro System festgestellten Schwachstellen sowie die Gesamtzahl der Schwachstellen, der Schwachstellen mit hohem Schweregrad und der analysierten Endpunkte einsehen.
Auf der Seite „Sicherheitslücken-Ergebnisse“ werden alle Sicherheitslücken nach Titel und Common Vulnerabilities & Exposures (CVE) aufgelistet, zusammen mit der Anzahl der betroffenen Endpunkte. Ein einfacher Klick auf den Titel liefert uns die tatsächlichen Endpunktnamen und Ergebnisse. Von hier aus können wir folgende Lösungen nutzen: , , Tanium Protect (wird in einem neuen Tab geöffnet),, sowie , um den Kreis zu schließen und diese neuen Systeme zu sichern.
In diesem Beispiel hat uns Tanium nicht nur innerhalb weniger Minuten benachrichtigt, als sich neue Rechner erstmals mit unserem Netzwerk verbunden haben, sondern uns auch die Möglichkeit gegeben, Compliance- und Schwachstellen-Scans durchzuführen. Tanium lieferte uns verwertbare Erkenntnisse und ermöglichte es uns, diese Rechner zu sichern und einen sicheren Betriebszustand aufrechtzuerhalten.
Dies ist der zweite Teil einer vierteiligen Serie. Im ersten Teil von „ “ erläutere ich, wie wir bei Tanium kritische Sicherheitslücken nachverfolgen. Im dritten Teil von „ “ erläutere ich, wie Tanium und Splunk gemeinsam genutzt werden können, um Daten zum Patch-Management bereitzustellen. In „ , Teil 4“ gebe ich Ihnen Leitlinien zur durchschnittlichen Reaktionszeit an die Hand und erläutere, warum schnelle Reaktionszeiten für jedes Unternehmen von entscheidender Bedeutung sind.
Über den Autor: Greg Pothier ist Sicherheitsingenieur bei Tanium und verfügt über Erfahrung in den Bereichen Sicherheitsautomatisierung, Datenanalyse, Penetrationstests und Softwareentwicklung. Vor seiner Tätigkeit bei Tanium war Greg als leitender Ingenieur bei mehreren US-Geheimdiensten und Regierungsbehörden tätig. Greg schloss sein Masterstudium der Informatik an der George Mason University ab, wo ihm das „NSA Information Assurance Cyber Scholarship“ verliehen wurde.

