Wir haben 270 IT-Sicherheitsexperten befragt, um ihre dringendsten Anliegen in Bezug auf die Reaktion auf Vorfälle, deren Untersuchung und die Behebung von Problemen auf Endgeräten zu ermitteln. Das haben wir gelernt.
(Bild: Dom Ide / Pixabay)
Wenn Sie kürzlich einen Sicherheitsvorfall in Ihrem Unternehmen behoben haben, ist das Letzte, worüber Sie nachdenken möchten, die Möglichkeit, dass sich derselbe Vorfall wiederholt. Dennoch steht diese Möglichkeit bei der Mehrheit der Teilnehmer unserer Umfrage „ 2018 – Endpoint Security Survey“ ganz oben auf der Liste.
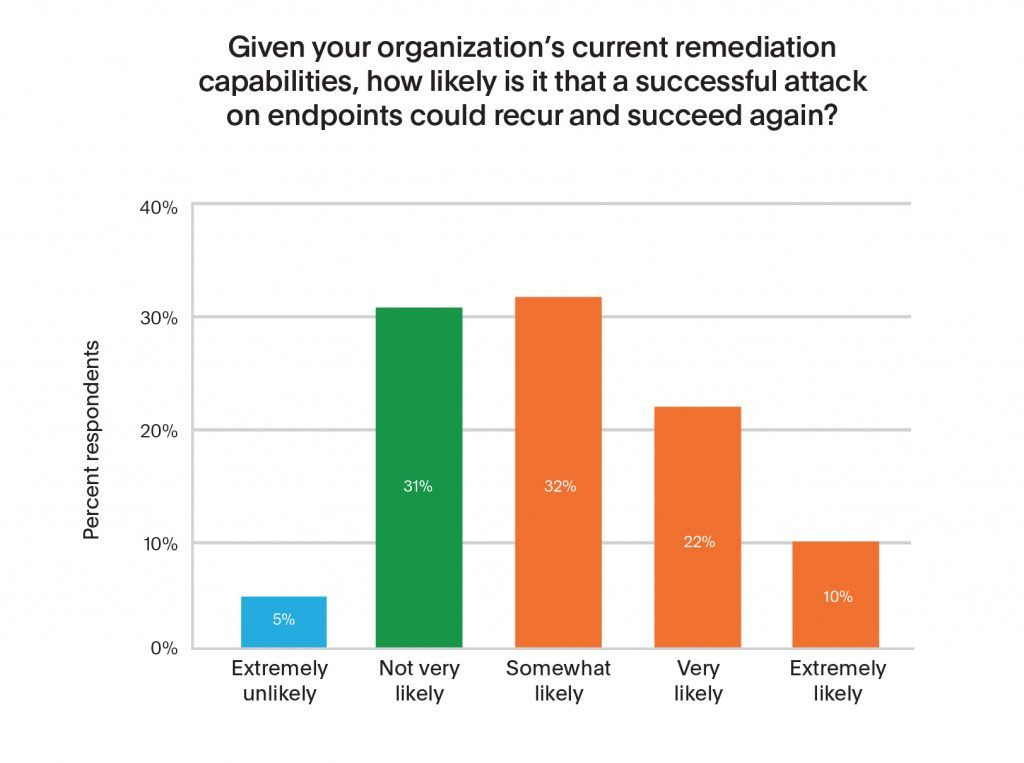
Im Rahmen der von PwC im Auftrag von Tanium durchgeführten Umfrage wurden 270 IT-Sicherheitsexperten in Nordamerika befragt, um ihre dringlichsten Anliegen hinsichtlich der Erkennung von „ “, der Reaktion auf Vorfälle, der Untersuchung sowie der Behebung von Problemen auf Endgeräten zu ermitteln. Die Gefahr einer erneuten Kompromittierung – also die Wahrscheinlichkeit, dass ein Angriff mehr als einmal erfolgreich ist – – bereitet fast zwei Dritteln der Befragten Sorge.
Der Kreislauf der erneuten Kompromisse wird durch die Schwierigkeiten verschärft, mit denen Organisationen bei der Erkennung, der Abgrenzung und der vollständigen Behebung von Sicherheitsvorfällen konfrontiert sind. Die Reaktion auf Vorfälle geht über die Bearbeitung einer einzelnen Warnmeldung hinaus. Unternehmen müssen das Ausmaß der Auswirkungen eines Vorfalls umfassend erfassen und die Ursachen, die dazu beigetragen haben, beseitigen. Dennoch fehlt es den meisten Organisationen an der Fähigkeit, diese Aufgaben zeitnah zu erledigen, wodurch sie anfällig für erneute Sicherheitsverletzungen sind.
(Quelle: Tanium 2018 -Umfrage zur Endgerätesicherheit)
Die Vorstellung, dass ein wiederholter Angriff mehr als einmal erfolgreich sein könnte, ist besonders beunruhigend, wenn man bedenkt, wie lange ein durchschnittliches Unternehmen benötigt, um eine Sicherheitsverletzung zu erkennen und zu beheben. Laut Ponemon Research benötigt ein Unternehmen durchschnittlich 191 Tage, um eine Sicherheitsverletzung zu erkennen (wird in einem neuen Tab geöffnet), und durchschnittlich 66 Tage, um diese zu beheben. Noch besorgniserregender ist laut dem „ “ dem „Cisco 2017 Cybersecurity Report“ (wird in einem neuen Tab geöffnet), dass Unternehmen im Durchschnitt nur 56 % aller eingehenden Sicherheitswarnungen untersuchen und lediglich 46 % der als berechtigt eingestuften Warnungen beheben.
Tatsächlich ist die Reaktionsgeschwindigkeit ein zentraler Schwerpunkt in unserer Umfrage „ 2018 Endpoint Security Survey“.
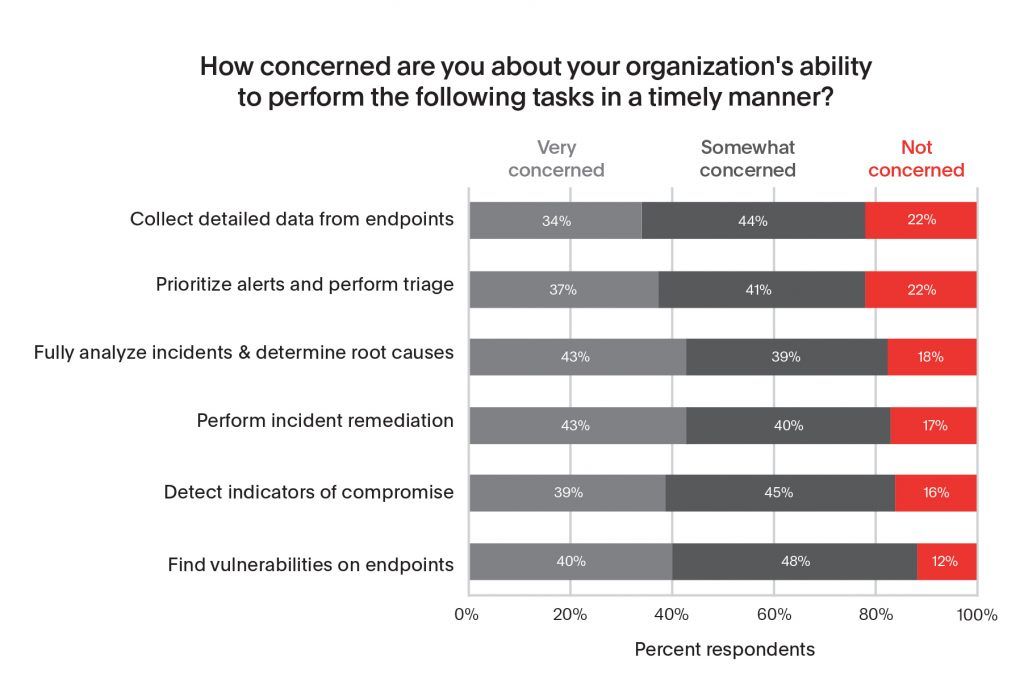
Die überwiegende Mehrheit der Befragten (75 %) gibt an, „etwas“ oder „sehr“ besorgt darüber zu sein, ob sie in der Lage sind, wichtige Aufgaben wie die Behebung von Vorfällen, die Erkennung von Anzeichen für Kompromittierungen auf Endgeräten und die Identifizierung von Schwachstellen auf Endgeräten zügig durchzuführen.
Die drei Aufgaben, deren fristgerechte Erledigung den Befragten nach eigenen Angaben die größten Schwierigkeiten bereitet, sind:
- Ermittlung von Schwachstellen auf Endgeräten;
- Erkennung von Anzeichen für eine Kompromittierung; und
- Behebung von Vorfällen.
(Quelle: Tanium 2018 -Umfrage zur Endgerätesicherheit)
Wie gedenken die Umfrageteilnehmer also, diese Bedenken auszuräumen? Durch eine Kombination aus besserer Technologie, umfassenderen Bedrohungsinformationen und der Optimierung der Methoden zur Erfassung und Analyse von Daten über ihre Endgeräte und Netzwerke. Was technologische Verbesserungen betrifft, so waren die drei Bereiche, die von dem größten Anteil der Befragten als Prioritäten genannt wurden, folgende:
- Bessere Technologie zur Fehlerbehebung an Endgeräten (47 %);
- Mehr Informationen zu Bedrohungen (40 %); und
- Die Möglichkeit, detailliertere Endpunktdaten zu erfassen und zu analysieren (39 %).
Wir haben die Befragten zudem gebeten, uns mitzuteilen, wie sie interne Mitarbeiter und Managed-Service-Anbieter für die Erkennung, Reaktion und Behebung von Vorfällen einsetzen wollen (bei dieser Frage waren mehrere Antworten zulässig). Fast die Hälfte der Befragten (49 %) gibt an, dass sie beabsichtigen, den Einsatz von Managed Services zur Behebung von Vorfällen in den nächsten 12 Monaten auszuweiten, und 47 % planen, den Einsatz solcher Dienste zur Erkennung und Reaktion auf Vorfälle zu verstärken. Was die interne Personalausstattung betrifft, so beabsichtigen 45 % der Befragten, Mitarbeiter einzustellen, die sich auf die Erkennung und Reaktion auf Vorfälle konzentrieren, während 41 % planen, Personal für die Behebung von Vorfällen einzustellen. Wenn man bedenkt, dass die durchschnittlichen Kosten pro Neueinstellung laut für die Einarbeitung eines neuen Mitarbeiters bei 4 129 US-Dollar liegen und es durchschnittlich 42 Tage dauert, eine offene Stelle zu besetzen, wird diese Option ziemlich schnell ziemlich teuer.
Aus diesen Gründen sind wir der Ansicht, dass Produktivitätssteigerungen bei der Reaktion auf Vorfälle an Endgeräten und deren Behebung von Unternehmen begrüßt werden, die ihren Bedarf an zusätzlichen Investitionen begrenzen oder mit den vorhandenen Ressourcen mehr erreichen möchten.
„Eine umfassende Echtzeit-Transparenz auf Endgeräten und im Netzwerk ist eine entscheidende Voraussetzung für die schnelle Erkennung und Behebung von Cyberbedrohungen“, erklärt Sean Joyce, Leiter des Bereichs Cybersicherheit und Datenschutz bei PwC in den USA, in dem auf unserer Umfrage basierenden Bericht. „Unternehmen, denen diese Fähigkeiten fehlen, sollten angesichts der zunehmenden Komplexität neuer Risiken für die Datensicherheit und den Datenschutz besorgt sein.“
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über die Autorin „“: Jennifer Ellard leitet bei Tanium das Marketing für Sicherheitsprodukte sowie die Markteinführungsmaßnahmen. Jennifer kam im Jahr 2016 zu Tanium. Ihre Schwerpunkte liegen auf der Entwicklung von Inhalten, der Förderung der Pipeline, der Zusammenarbeit mit Sicherheitspartnern und der Unterstützung der Vertriebsteams. Zuvor war Frau Ellard bei Hewlett-Packard und Symantec tätig, wo sie die Teams für Produktmarketing und Partnermarketing leitete. Jennifer verfügt über einen Bachelor-Abschluss in Marketing von der University of Alabama in Huntsville sowie einen Master-Abschluss in Betriebswirtschaftslehre von der Santa Clara University.

