
Die „Essential Eight“-Strategie von Tanium geht über herkömmliche „Essential Eight“ (E8)-Berichtsansätze hinaus, bei denen Stichproben von Endgeräten und/oder punktuelle Prüfungen zum Einsatz kommen, und bietet eine Lösung, mit der Sie Verstöße nicht nur prüfen, sondern auch auf Knopfdruck beheben können. Die Berichterstellung ist lediglich ein Ergebnis der effektiven Verwaltung und Absicherung von IT-Umgebungen mithilfe von Tanium.
In diesem Blogbeitrag werden wir darlegen, wie Tanium es Unternehmen ermöglicht, ihre „Essential Eight“-Reife bereits innerhalb weniger Tage nach der Installation deutlich zu steigern, wodurch die Komplexität beseitigt und der Ressourcenaufwand reduziert wird.
Was zeichnet Tanium aus?
Tanium bietet Echtzeit-Zugriff auf Endgeräte. Es wurden umfassende Verwaltungs- und Sicherheitsfunktionen entwickelt, die den Echtzeitzugriff nutzen, um Daten abzurufen und Änderungen an Endgeräten vorzunehmen. Sobald Sie über die Daten (und die Kontrolle) verfügen, ist die Berichterstellung für E8 der einfache Teil.
Der Tanium-Gehalt ist offen. Alle Skripte, Konfigurationen, Steuerungszuordnungen und Auswertungen können von den Kunden nicht nur eingesehen, sondern auch nach Belieben kopiert und/oder geändert werden. Letztendlich bietet der ACSC Leitlinien zur Umsetzung und Messung von Kontrollmaßnahmen, sodass dies kein Geheimnis ist; die „Magie“, die Tanium bietet, besteht in einem Rahmenwerk für den Zugriff auf Endgeräte im gesamten Unternehmensnetzwerk.
Tanium ermöglicht die Behebung von Sicherheitsvorfällen in Echtzeit auf einer einzigen Plattform. Die Möglichkeit, nicht nur E8 Kontrollmaßnahmen zu identifizieren und darüber Bericht zu erstatten, sondern auch Abhilfemaßnahmen vorzuschlagen, mit denen sich die Lücken rasch schließen lassen, ermöglicht die Verwirklichung eines kontinuierlichen Zyklus von „Compliance by Design“.
Die Lösung ist real. Seien wir ehrlich: In der Welt der E8 -Berichte und -Dienstleistungen werden viele Versprechungen gemacht, aber nur wenige davon eingehalten (sonst würden Sie diesen Artikel wahrscheinlich gar nicht lesen). Werfen Sie einen Blick unter die Haube der Berichterstattungsfunktionen von Tanium, und Sie werden erfreut feststellen, dass Ihnen dort eine ganze Menge Leistung entgegenblickt. Wir können eine Demo durchführen, den Code gemeinsam durchgehen, die Zuordnungen erläutern, auf etwaige Einschränkungen eingehen und schließlich das Spiel bereitstellen und anpassen!
Doch diese Geschichte hat noch mehr zu bieten. Lassen Sie uns den Blickwinkel erweitern und das Gesamtbild betrachten.
Warum also „Essential Eight“?
Das Rahmenwerk „Essential Eight“ zielt im Wesentlichen darauf ab, die Angriffsfläche zu verringern und letztendlich die Sicherheitslage zu verbessern. Es handelt sich um eine klare Grenze, an der das ACSC eine Reihe von Mindestkontrollmaßnahmen festgelegt hat, die umgesetzt werden sollten, um Organisationen dabei zu unterstützen, sich zu schützen.
Da IT-Umgebungen äußerst dynamisch und unbeständig sind, lässt sich deren Verwaltung und Absicherung nicht durch eine Reihe einmaliger Maßnahmen abdecken, sondern stellt einen in hohem Maße iterativen Prozess dar. Die Einbindung der „Essential Eight“ in diesen Prozess ist von Vorteil und lässt sich wie folgt schematisch darstellen:
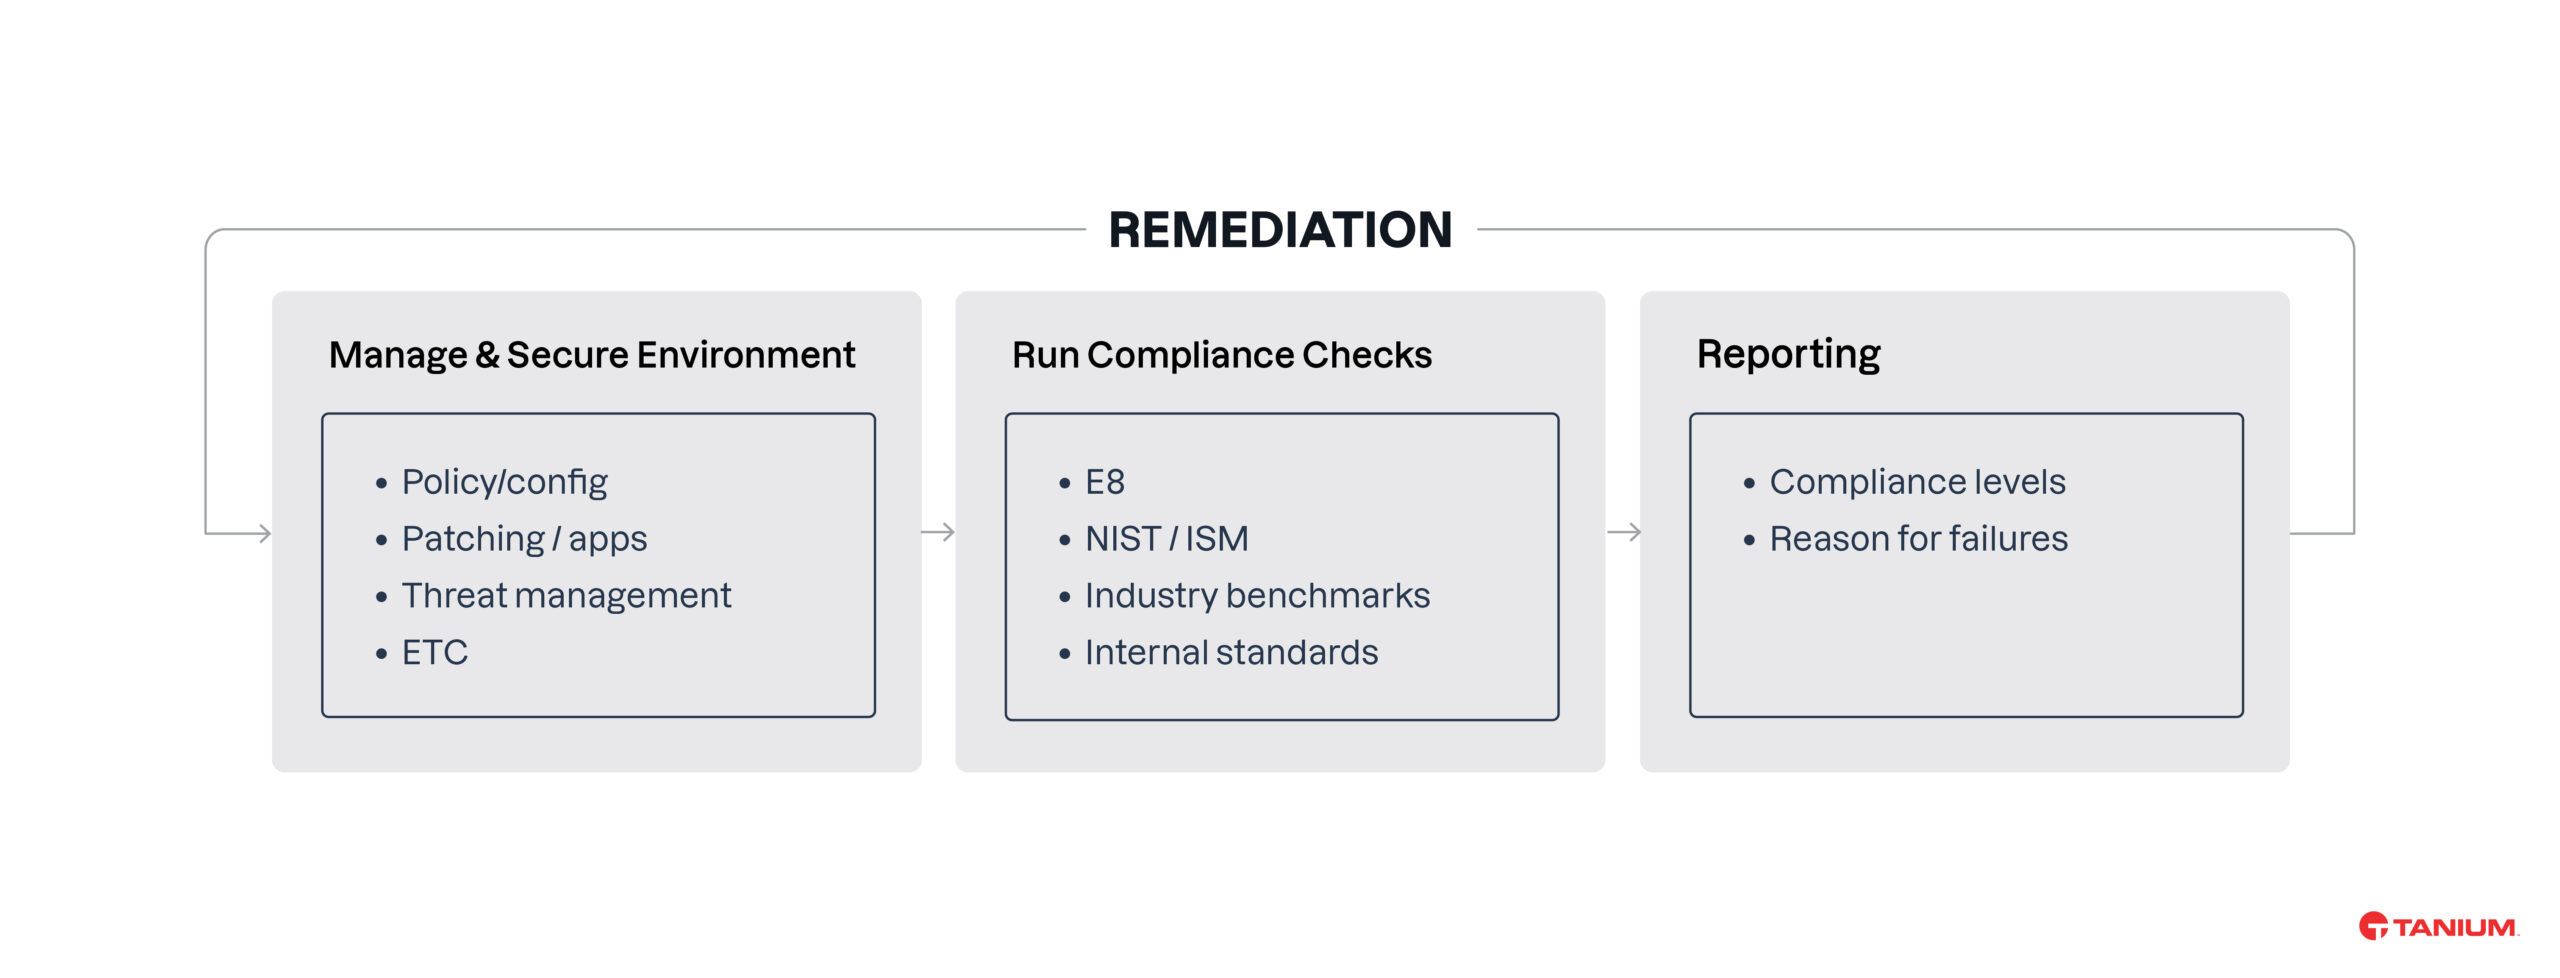
Lassen Sie uns jede dieser Komponenten näher betrachten:
Verwaltung und Absicherung der Umgebung: Tanium bietet eine lückenlose Abdeckung der gesamten Infrastruktur mit Echtzeit-Zugriff auf Endgeräte, um dieses Ziel zu erreichen.
Durchführung von Compliance-Prüfungen: Tanium ist eine äußerst flexible Plattform, die es ermöglicht, regelmäßige Compliance-Prüfungen anhand nahezu aller Kontrollmaßnahmen mit zugehöriger Berichterstellung für die gesamte Infrastruktur durchzuführen.
E8 Berichtsen: Es wurden spezifische Berichte vorgefertigt, um zusammenfassende und detaillierte E8 Compliance-Übersichten pro Reifegrad bereitzustellen sowie den vollständigen Kontext der spezifischen Kontrollen, die auf Endgeräten fehlgeschlagen sind, darzustellen, damit Abhilfemaßnahmen nachvollzogen und ergriffen werden können.
zur Fehlerbehebung: Dieser Schritt schließt den Kreislauf ab und nutzt die Leistungsfähigkeit von Tanium, um die identifizierten Korrekturmaßnahmen durchzuführen, indem diese einfach in die üblichen Verwaltungs- und Sicherheitsaktivitäten innerhalb einer einzigen Plattform integriert werden.
Herkömmliche „Essential Eight“-Auditlösungen berechnen lediglich einen zusammengefassten Konformitätsgrad und lassen den Kunden im Unklaren darüber, welche nächsten Schritte zur Behebung der Mängel zu unternehmen sind. Der Tanium-Ansatz hebt konkret hervor, welche Aspekte berücksichtigt werden müssen, um die Compliance für jede Reifegradstufe zu erreichen, und bietet einen klaren Weg, um diese Lücken innerhalb der Plattform zu schließen.
Tanium – Überblick
Design
Zu den allgemeinen Verwaltungs- und Sicherheitsfunktionen von Tanium gehören zahlreiche Berichtsoptionen, die einen Überblick über den Zustand, den Status und die Aktivitäten im Netzwerk gewährleisten. Neben der Bereitstellung grundlegender Einblicke in den allgemeinen Status und die Konfiguration der Endgeräte umfasst dies die Installation von Betriebssystem-Patches, die Installation und Aktualisierung von Anwendungen von Drittanbietern, das Schwachstellenmanagement sowie die Durchsetzung von Richtlinien.
Das Tanium Comply-Modul bietet die Möglichkeit, anhand benutzerdefinierter Konfigurationsrichtwerte zu prüfen, ob die Compliance-Anforderungen erfüllt sind. Diese Funktion wird genutzt, um den Status von Endgeräten zu bewerten, entweder durch Abfragen der Endgeräte selbst oder durch das Abrufen auswertbarer Daten aus den anderen Komponenten innerhalb von Tanium, die diese Endgeräte verwalten.
Die Hauptkomponenten der „Tanium E8 “-Lösung sind in der folgenden Abbildung dargestellt:
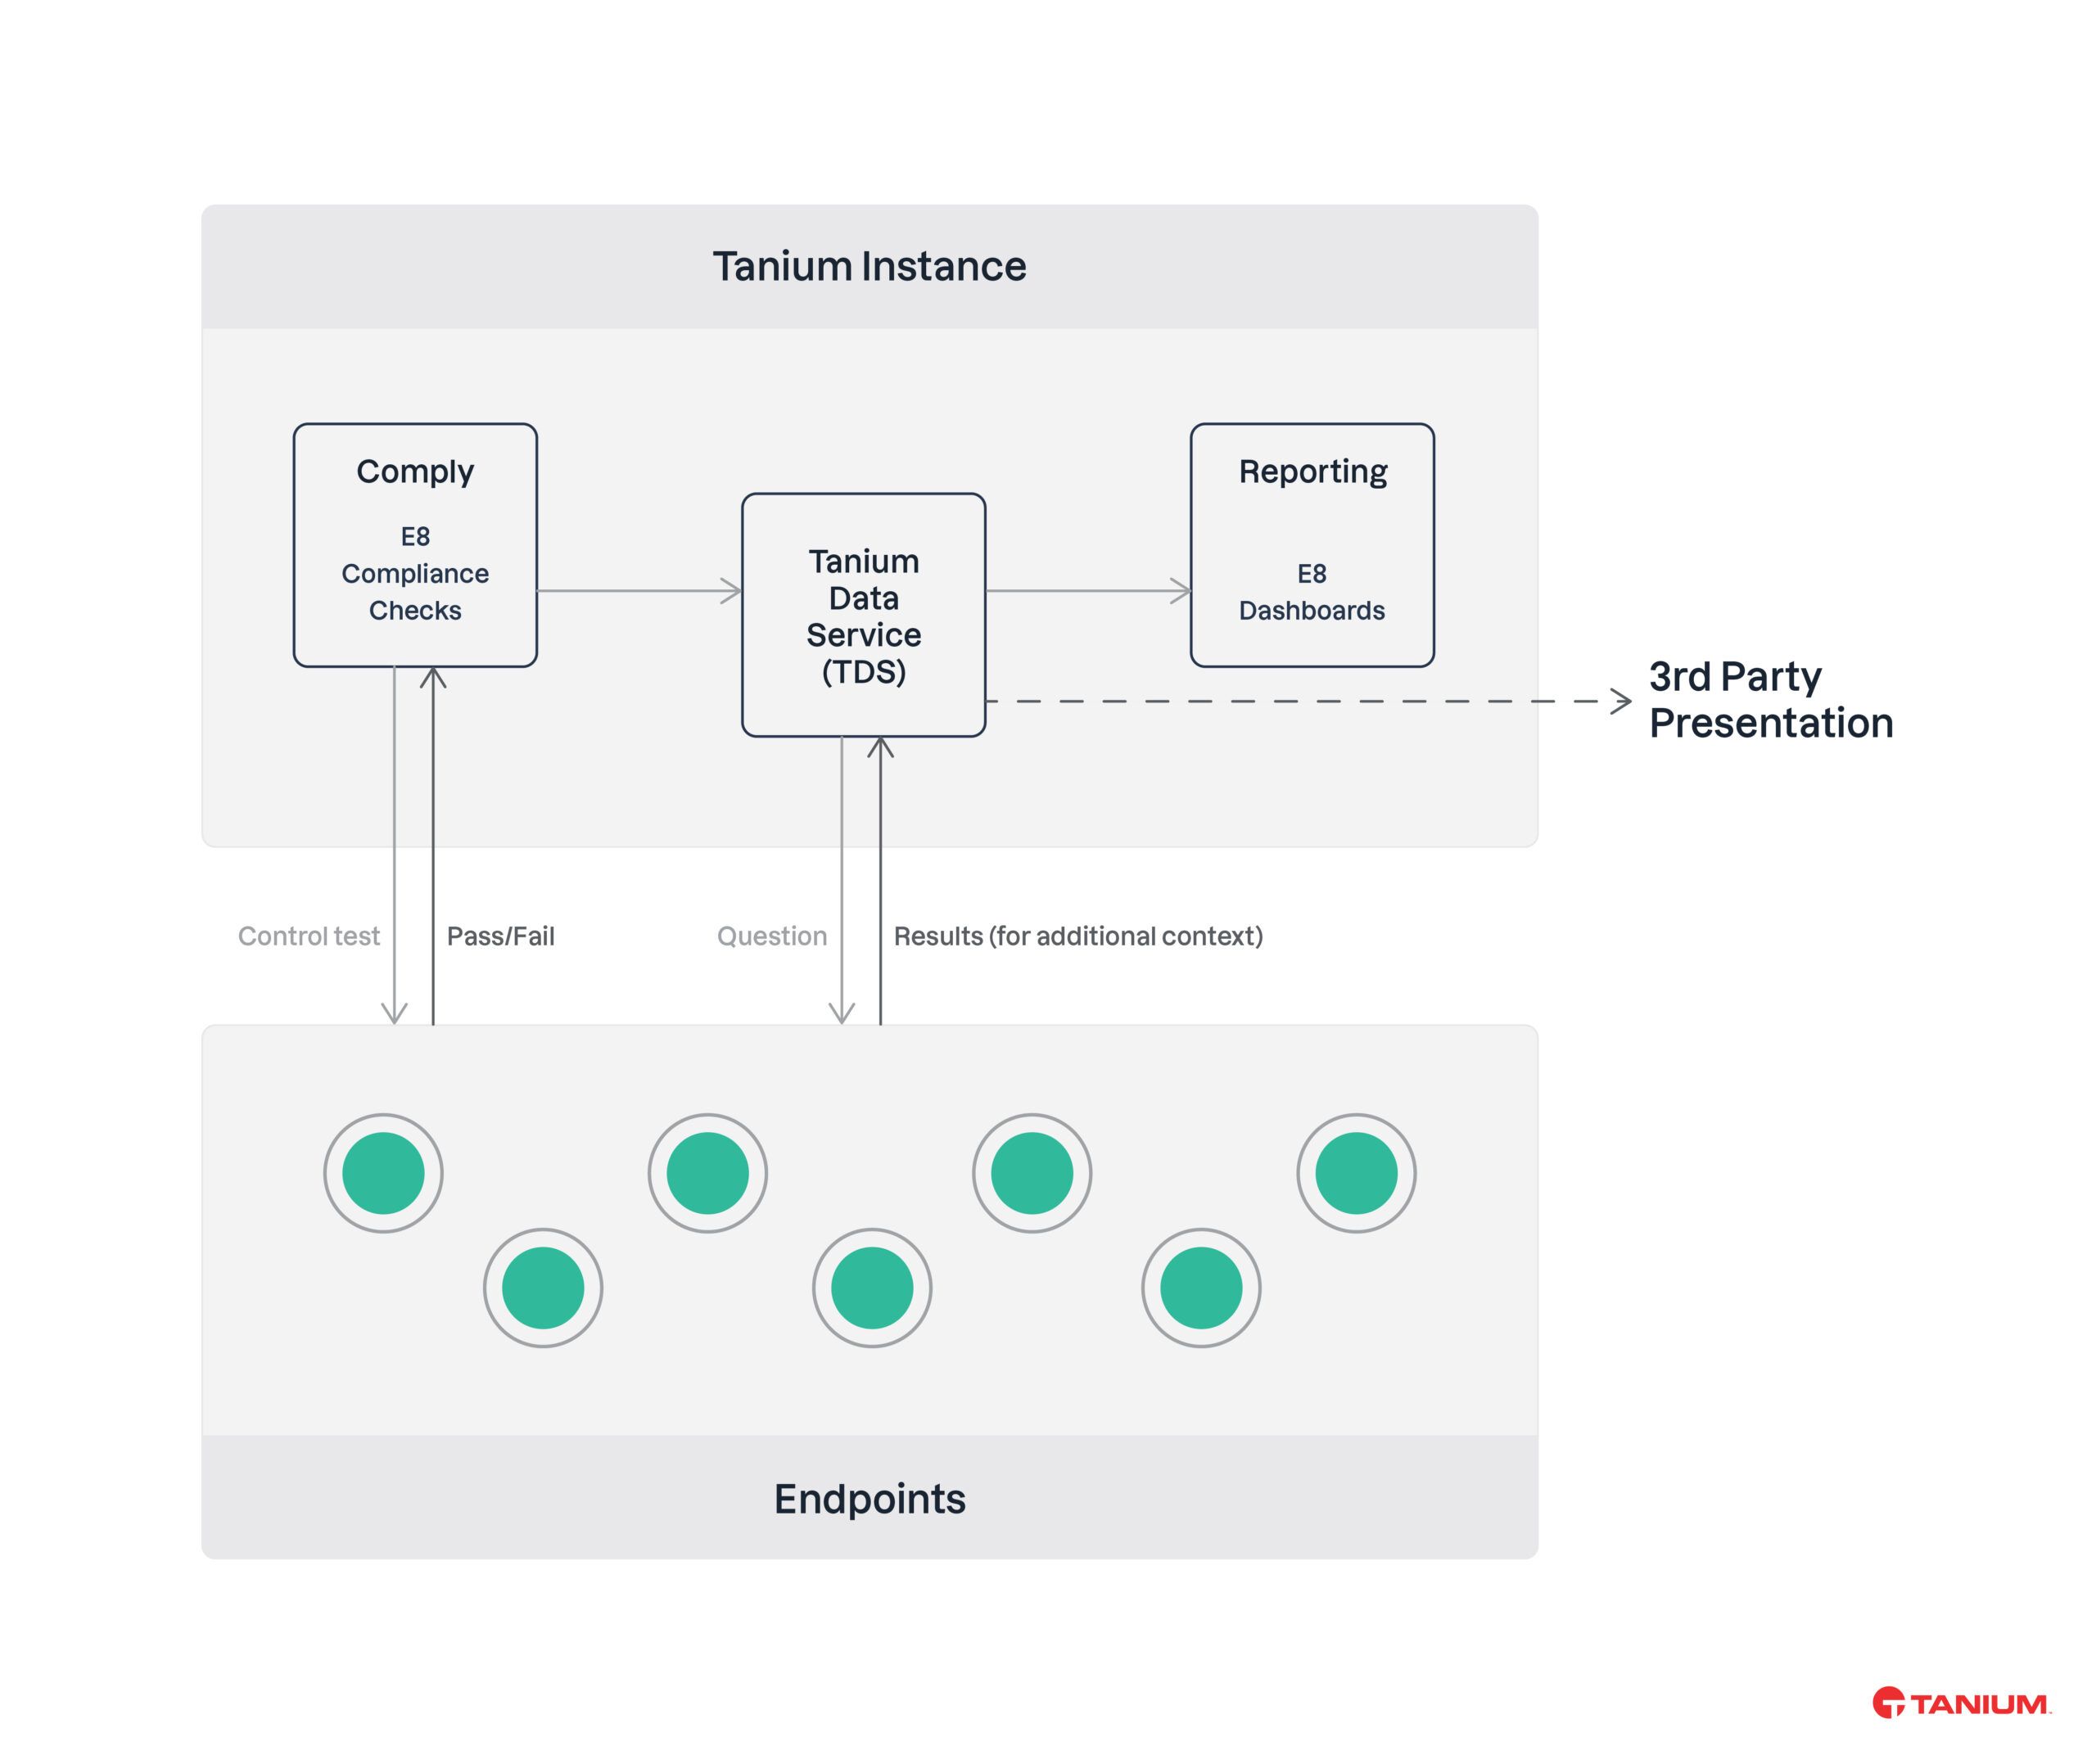
Die Lösung wurde als Paket bereitgestellt und lässt sich problemlos in Umgebungen mit einer bestehenden oder neu bereitgestellten Tanium-Instanz importieren.
Die acht wesentlichen Strategien und Maßnahmen zur Risikominderung
Es gibt mehrere interessante Unterschiede zwischen den acht Risikominderungsstrategien und den zugrunde liegenden Kontrollmaßnahmen selbst, die bestimmen, wie diese angewendet und dokumentiert werden.
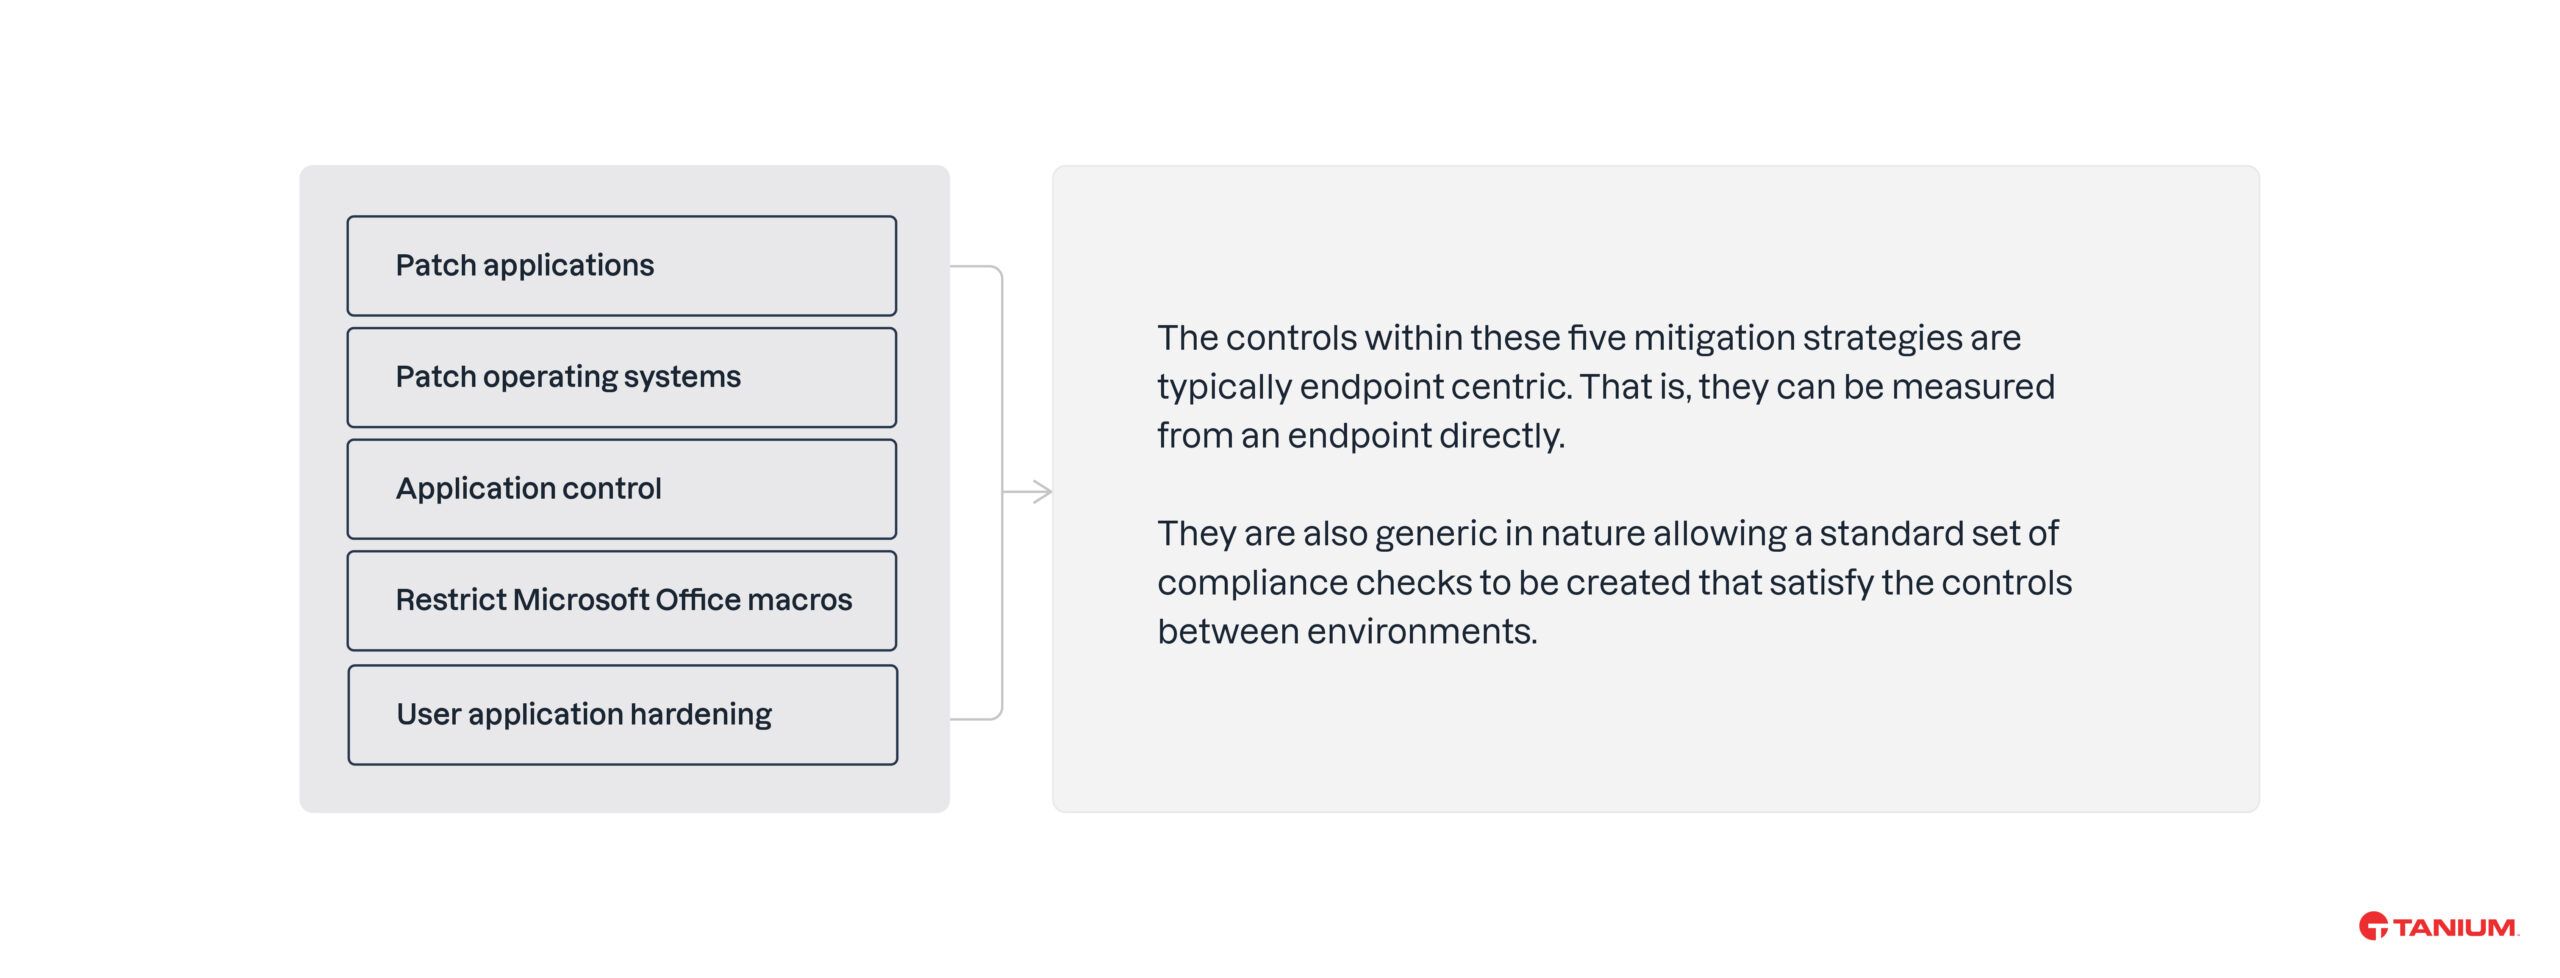
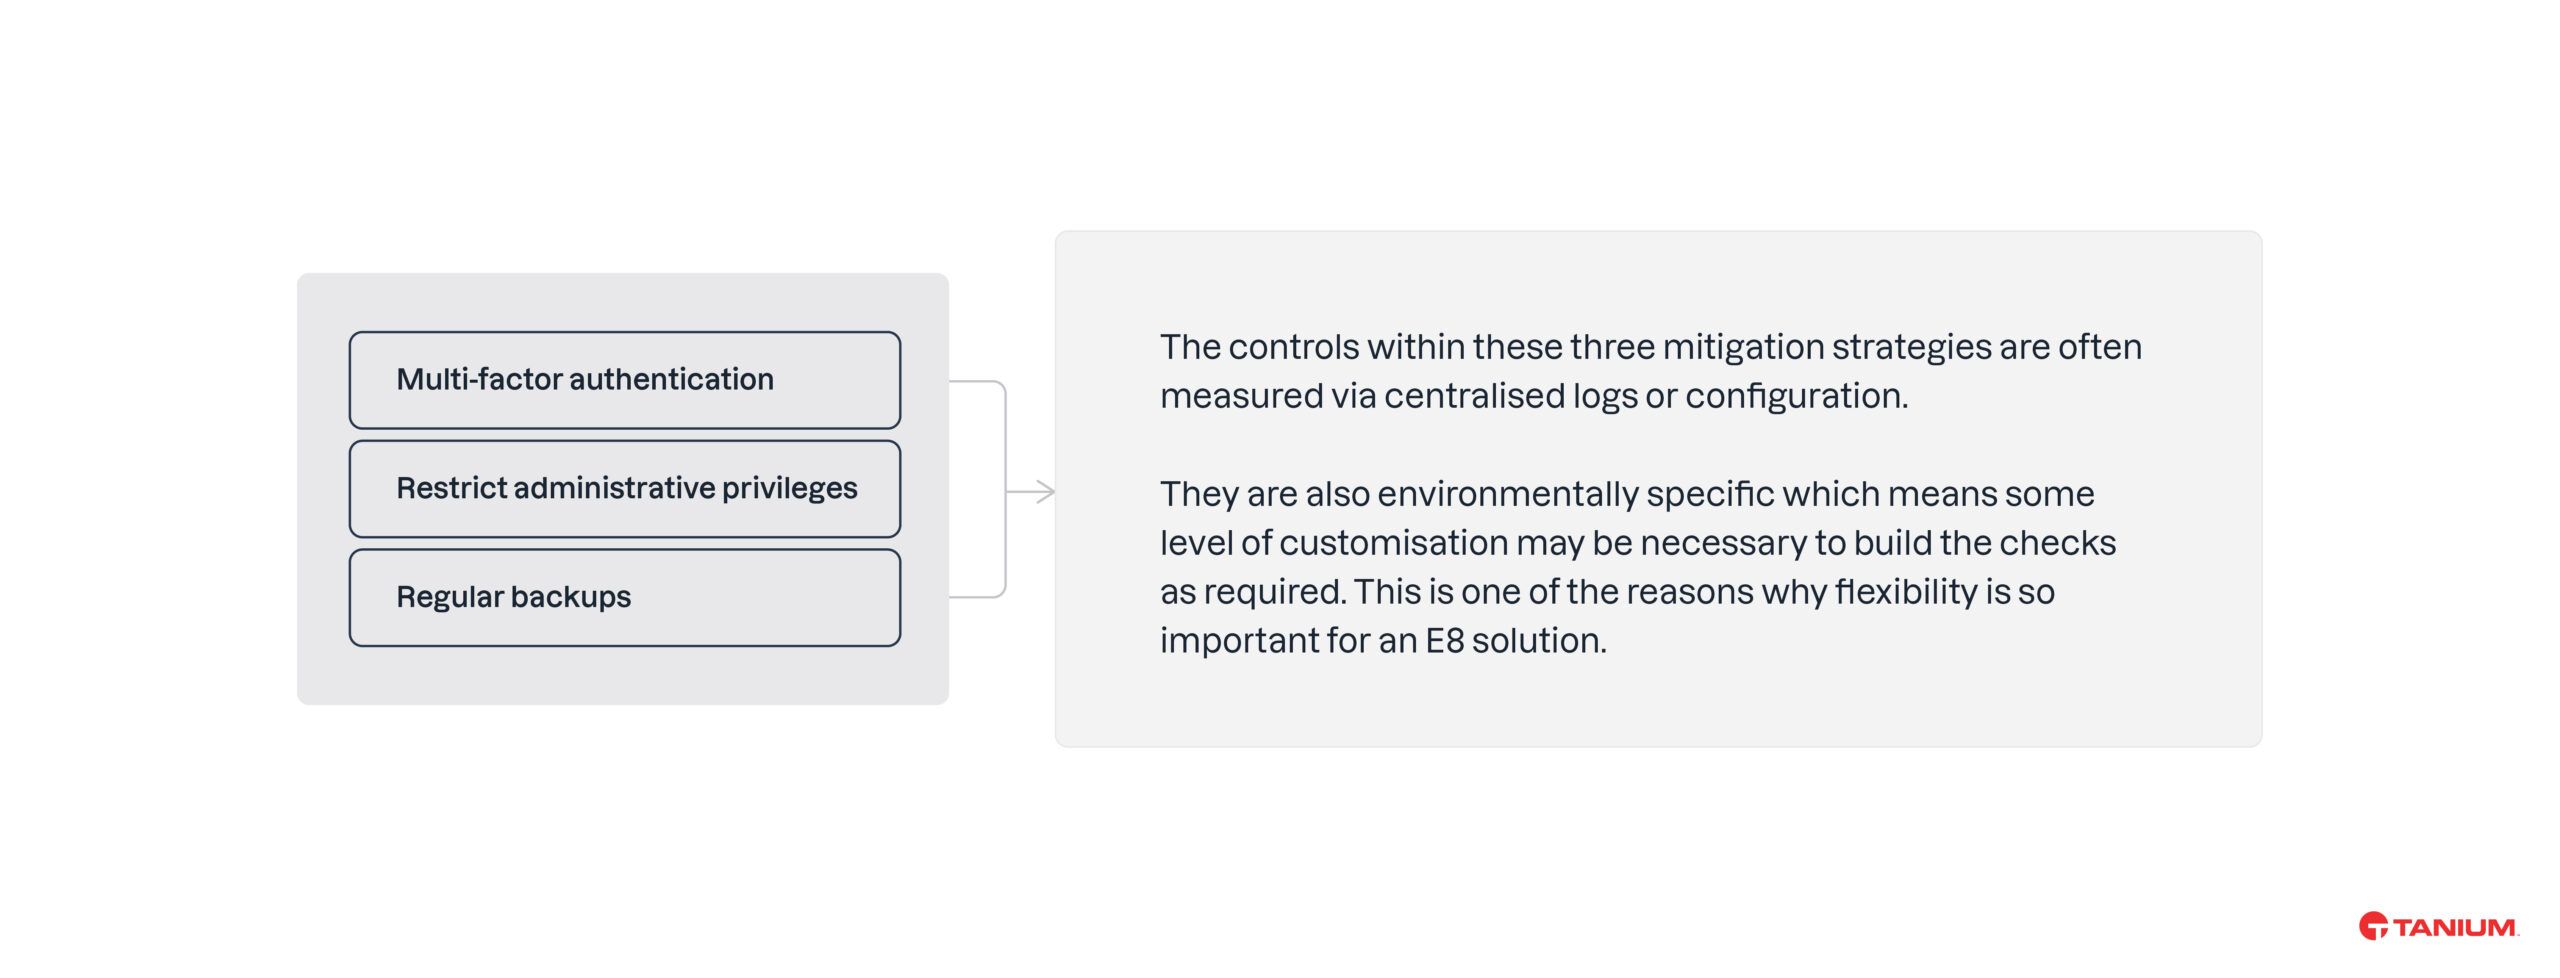
Darüber hinaus lassen sich innerhalb dieser Risikominderungsstrategien zwei Hauptkategorien von Kontrollmaßnahmen unterscheiden:
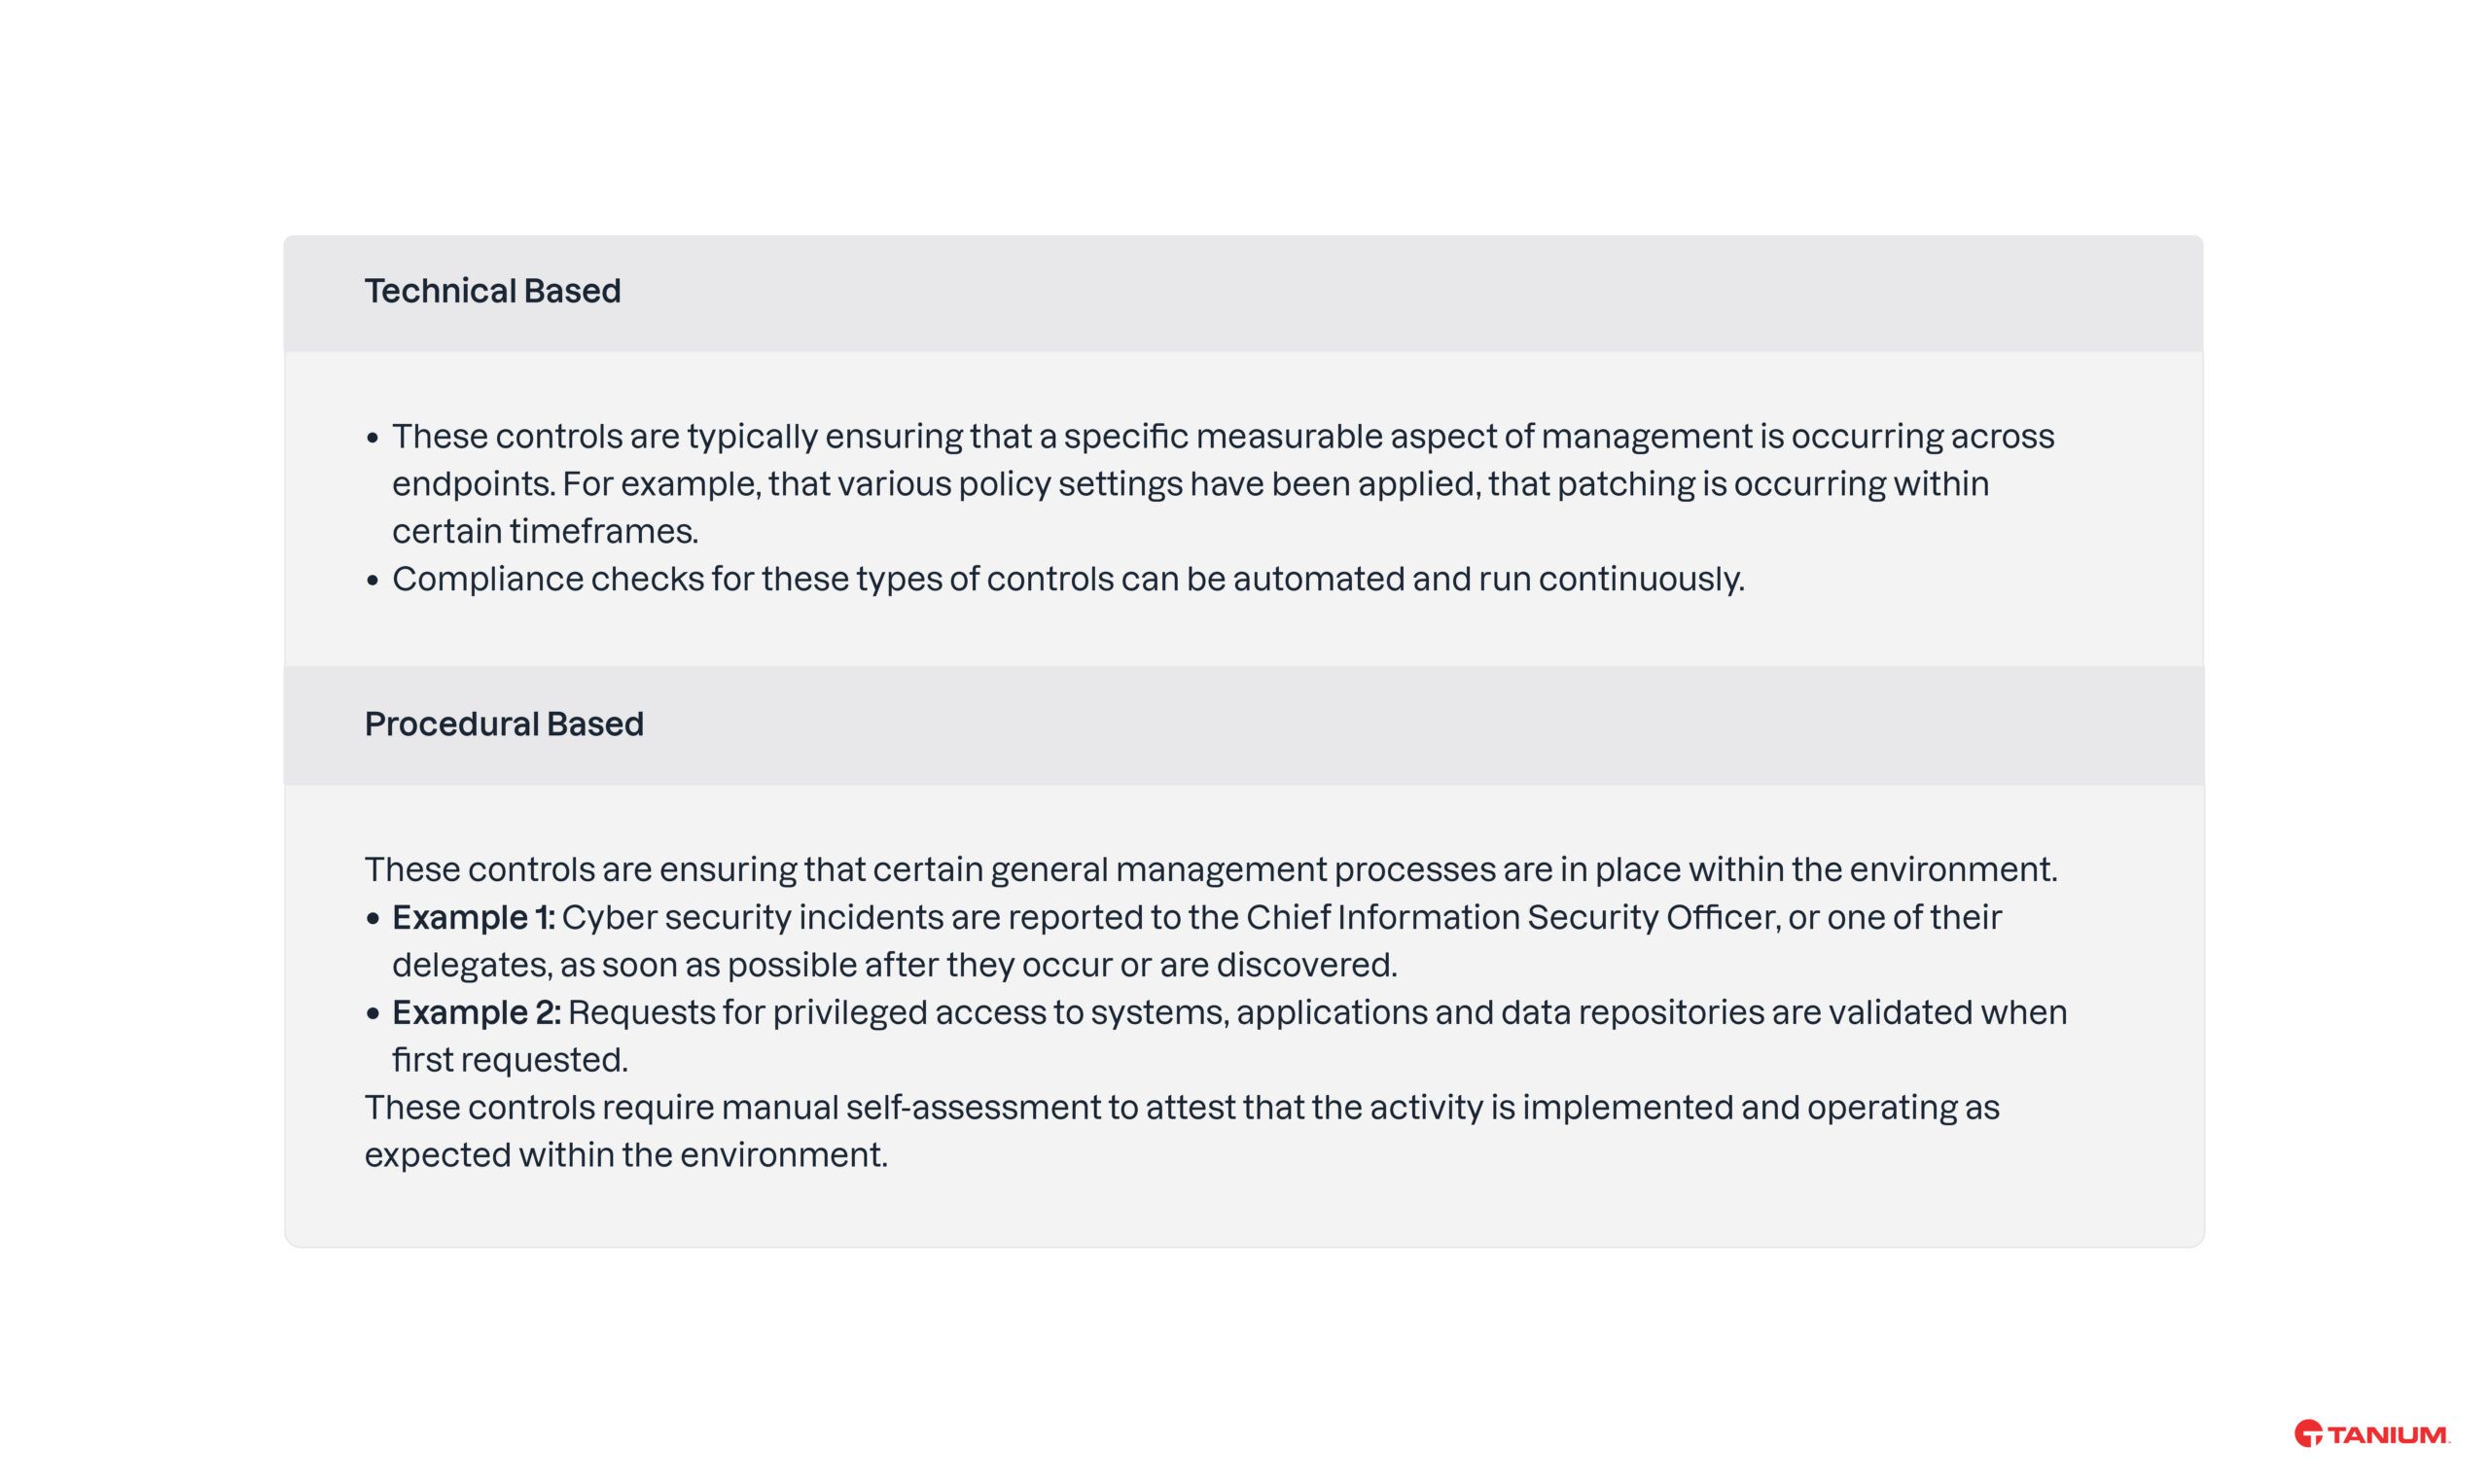
Die „Essential Eight“-Lösung von Tanium stellt sicher, dass alle acht Risikominderungsstrategien und die ihnen zugrunde liegenden Kontrollmaßnahmen in die Berichterstattung einbezogen werden können. Für alle technisch basierten Kontrollmaßnahmen wurden und/oder können Konformitätsprüfungen erstellt werden, und für verfahrensbasierte Kontrollmaßnahmen stehen Methoden zur Selbstbewertung zur Verfügung, die letztlich ein vollständiges Bild der Konformität der Umgebung ergeben.
Bitte wenden Sie sich an Tanium unter , um weitere Informationen zur konkreten Abstimmung der Kontrollmaßnahmen auf die ACSC-Leitlinien zu erhalten.
Endpunkte mit Internetanbindung im Vergleich zu Endpunkten ohne Internetanbindung
Die „Essential Eight“-Kontrollen unterscheiden zwischen Endpunkten mit und ohne Internetanbindung. Tanium trägt dieser Unterscheidung Rechnung, indem es die Zuweisung benutzerdefinierter Tags zu Endgeräten ermöglicht. Die Zuweisung benutzerdefinierter Tags kann automatisch über Targeting-Kriterien (z. B. Namenskonvention für Hosts, Subnetzbereiche von Hosts, Vorhandensein von Anwendungen, Mitgliedschaft in Active-Directory-Gruppen usw.) oder bei Bedarf manuell erfolgen.
Sobald Tags zugewiesen wurden, werden die entsprechenden „Tanium Essential Eight“-Kontrollprüfungen und die damit verbundenen Schwellenwerte automatisch auf die jeweiligen Endpunkte entsprechend ihrer Zuordnung angewendet.
Berichte und Dashboards
Sobald die Compliance-Ergebnisse ausgewertet und von den Endpunkten erfasst wurden, werden die Daten für die tabellarische Darstellung sowie in einer Reihe von Dashboards und Diagrammen bereitgestellt. Der Umfang sowohl der Berichte als auch der Dashboards lässt sich ganz einfach nach Bedarf anpassen oder dauerhaft für verschiedene Zeiträume sowie für unterschiedliche Gruppierungen von Endpunkten speichern, die zu einer bestimmten Region, einem Team, einer Abteilung, einer Behörde oder einem Technologietyp gehören können. Dashboards können auch exportiert werden, um sie außerhalb von Tanium zu nutzen.
Bitte beachten Sie, dass die Rohdaten der E8 -Ergebnisse auf Wunsch auch in Tools von Drittanbietern exportiert werden können.
Berichte
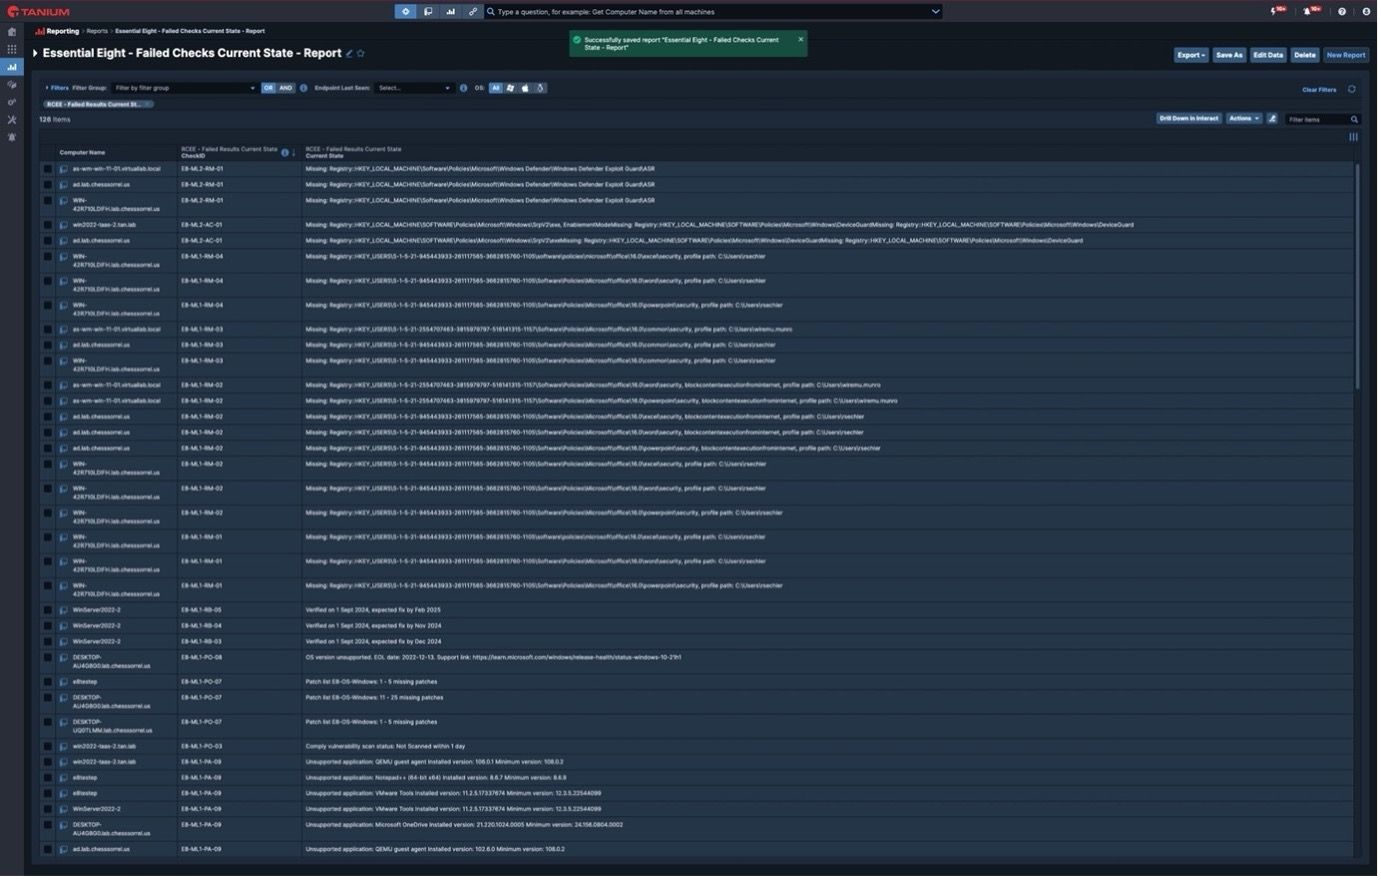
Berichte sind die Rohdaten der „Essential Eight“-Ergebnisse, die von den Endpunkten erfasst und in tabellarischer Form dargestellt werden. Dies sind die Daten, die in die Dashboards einfließen. Zu den verfügbaren Berichten gehören die Ergebnisse der Konformitätsprüfungen sowie der Kontext bzw. der Grund für ein „Bestanden“- oder „Nicht bestanden“-Ergebnis.
Bitte beachten Sie, dass alle Steuerelemente gemäß ACSC wie folgt anhand ihrer jeweiligen Test-ID gekennzeichnet sind: E8-[Test-ID]. Beispielsweise entspricht die Kennung E8-ML1-RM-04 der Kontrollmaßnahme 4 aus den „Essential Eight“, Reifegrad 1: „Administratorrechte einschränken“.
Bitte beachten Sie die ACSC-Beispielpläne für die „Essential Eight“-Bewertungstests, die unter hier zu finden sind:.
Beispiel für einen Ergebnisbericht:
Die Berichte enthalten aktuelle Angaben wie beispielsweise die jeweiligen Endpunkte, die ID der Kontrollprüfung sowie den aktuellen Status der Kontrolle auf dem jeweiligen Endpunkt. Weitere Berichtsansichten können zusammengefasste Ergebnisse von Bestanden/Nicht bestanden-Prüfungen oder Informationen zum Zustand der „Essential Eight“-Tools enthalten, die diese Prüfungen durchführen.
Dashboards
Dashboards bieten eine grafische Darstellung der Erfolgs- und Misserfolgsquoten für Kontrollen sowie einen Überblick über die Endpunkte, bei denen ein Fehler aufgetreten ist, die konkreten Prüfungen, die fehlgeschlagen sind, und die jeweiligen Gründe dafür. Die Ansichten umfassen eine Übersicht sowie detaillierte Aufschlüsselungen nach Risikominderungsstrategie und Reifegrad.
Es stehen zahlreiche Dashboards zur Verfügung; einige Beispiele sind im Folgenden aufgeführt.
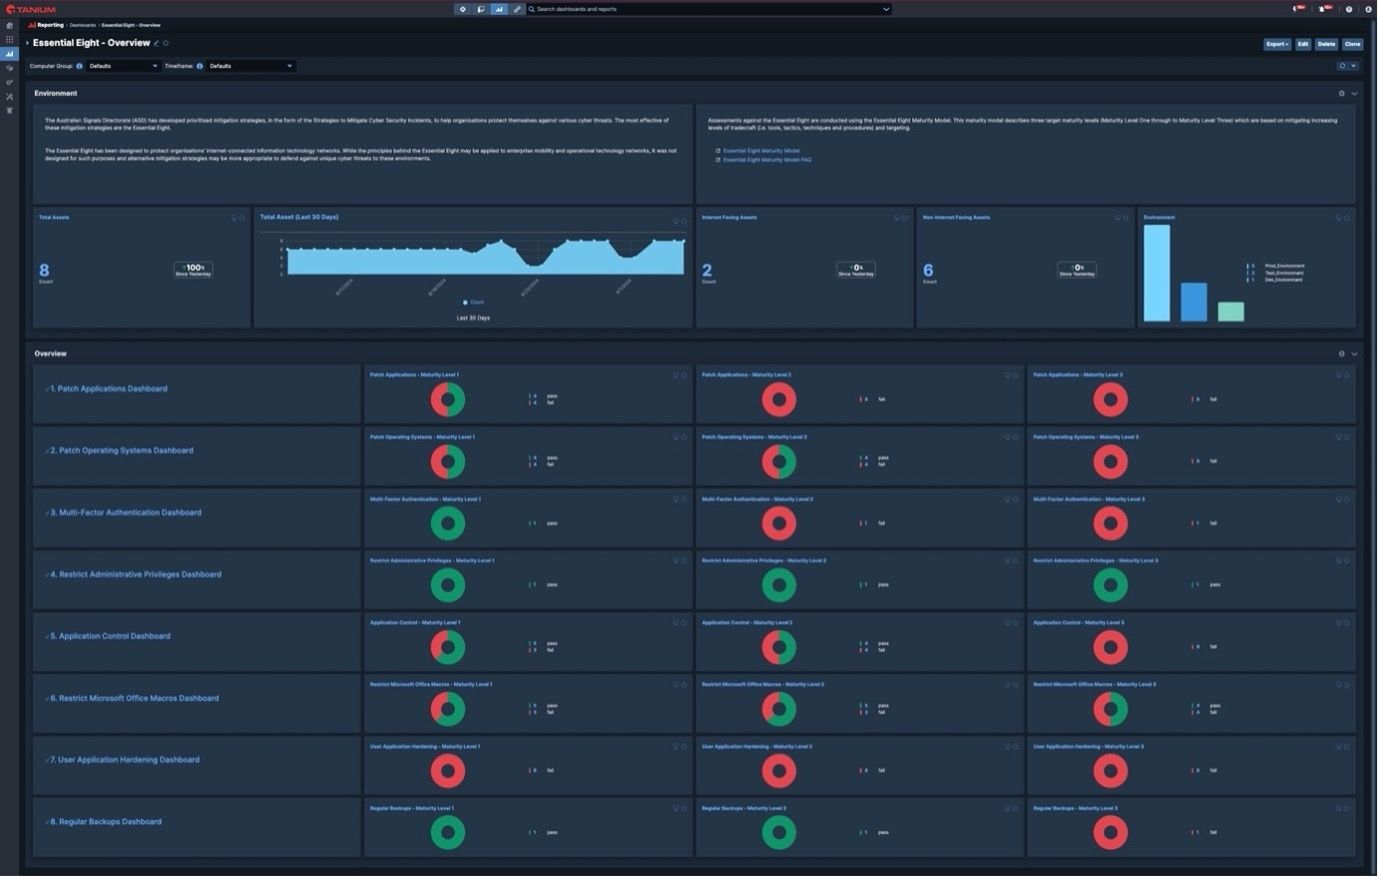
Beispiel 1: Übersichts-Dashboard
Eine zusammenfassende Übersicht über alle acht Risikominderungsstrategien, aus der die Erfolgs-/Misserfolgsquote der Endpunkte für jede Reifegradstufe sowie deren aggregierte Kontrollmaßnahmen hervorgeht.
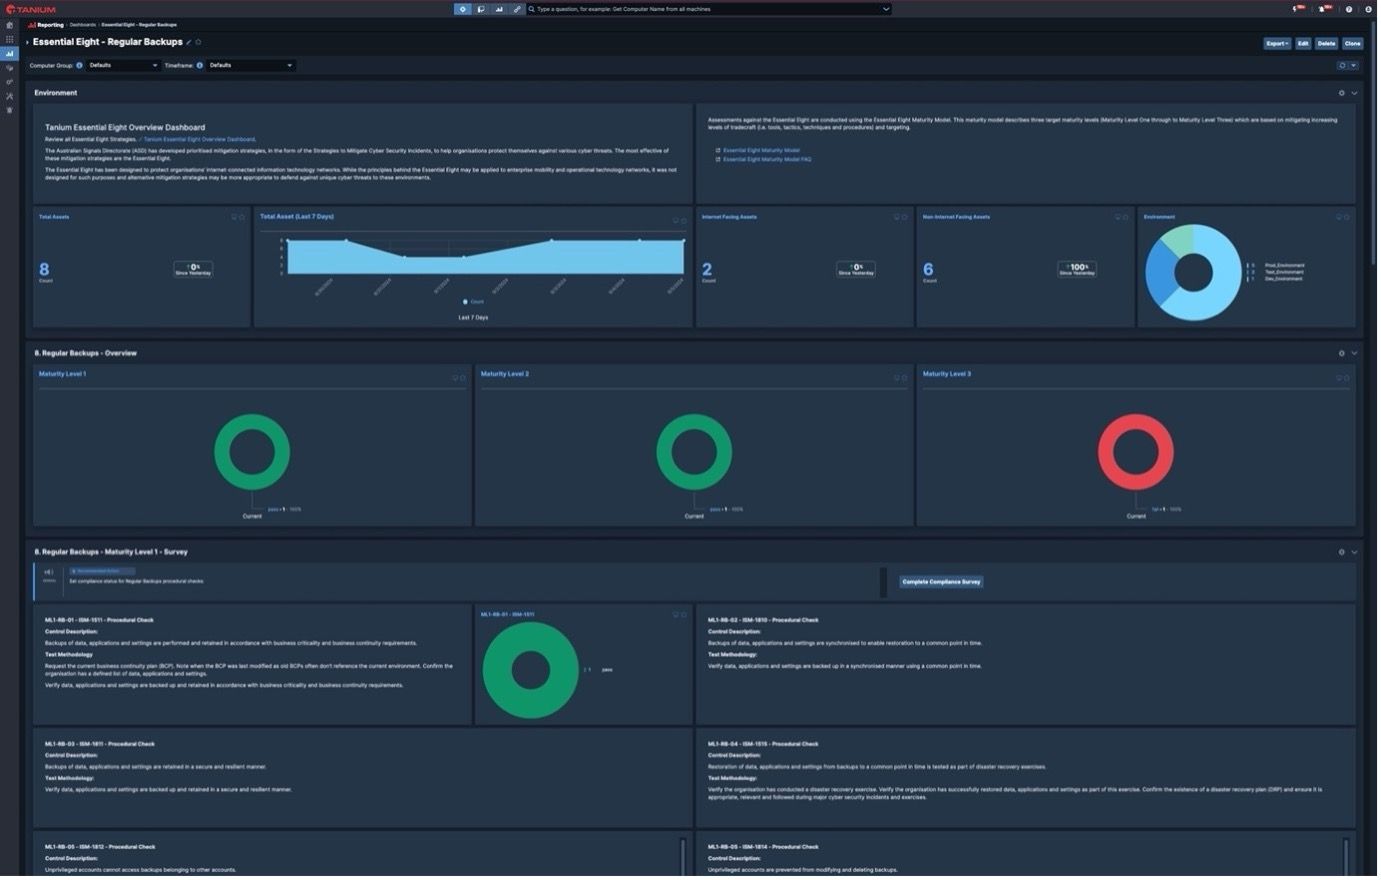
Beispiel 2: Detaillierte Dashboards zur strategischen Risikominderung
Diese Ansicht steht für jede Risikominderungsstrategie zur Verfügung und liefert detaillierte Informationen zur Kontrollstufe für jede Reifegradstufe. Wenn Endpunkte eine Kontrollprüfung nicht bestanden haben, werden Angaben dazu gemacht, um welchen Endpunkt es sich handelt und welche Maßnahmen zur Behebung erforderlich sind.
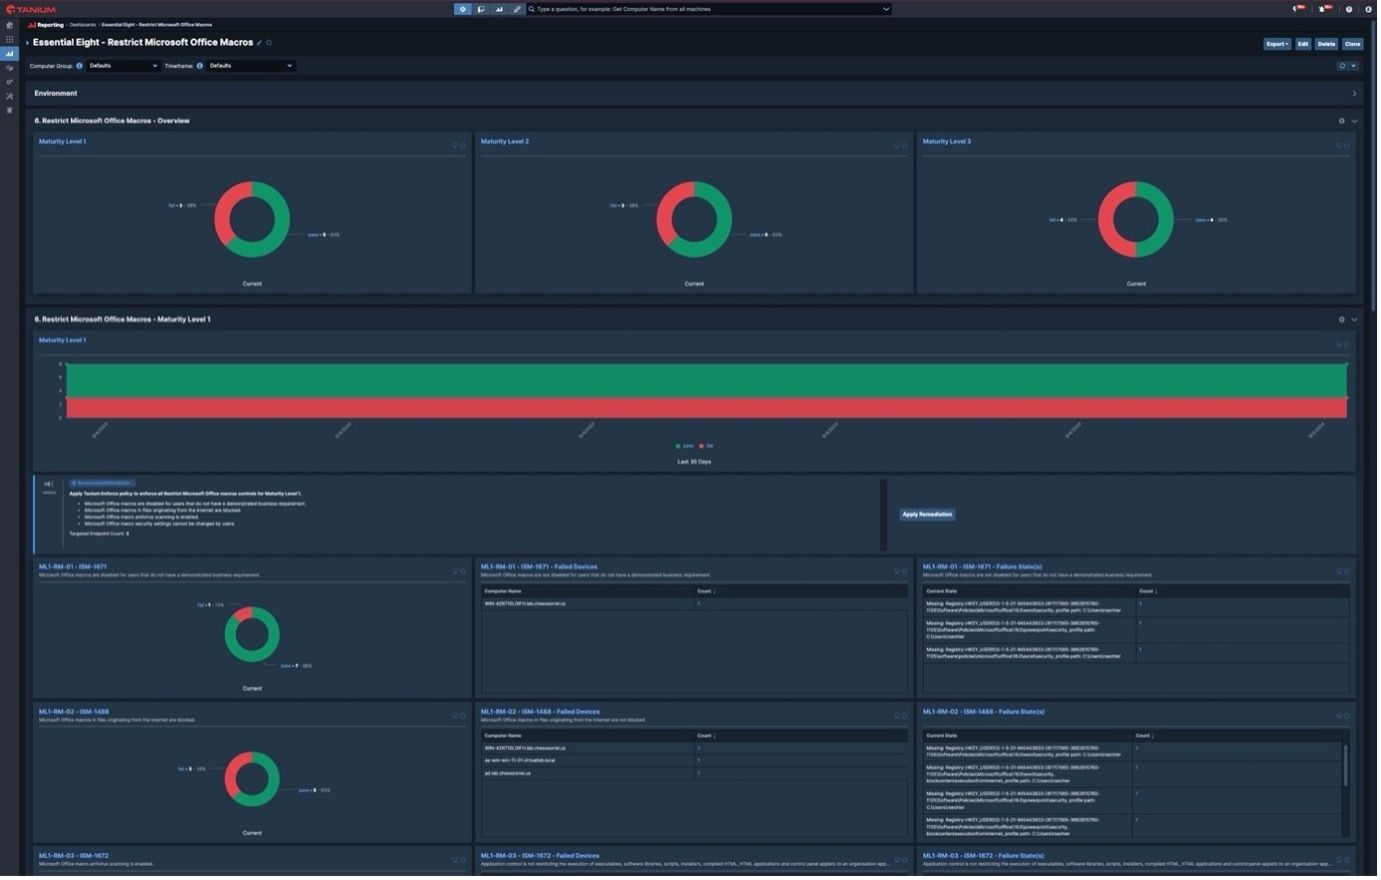
Bitte beachten Sie, dass für jede Risikominderungsstrategie das Bestehen aller Prüfungen der Reifegradstufe 1 eine Voraussetzung für das Bestehen der Reifegradstufe 2 ist und das Bestehen aller Prüfungen der Reifegradstufe 2 eine Voraussetzung für die Reifegradstufe 3 ist.
Gegebenenfalls werden Anweisungen zur Behebung des Problems sowie eine Schaltfläche „Korrekturmaßnahme anwenden“ bereitgestellt, um die entsprechende Richtlinie direkt aus Tanium heraus auf den Endgeräten zu implementieren. Durch die Durchführung von Korrekturmaßnahmen wird in der Regel die erforderliche Richtlinie auf den Endgeräten durchgesetzt, um die Einhaltung der entsprechenden Kontrollmaßnahme sicherzustellen, oder es wird eine Bereitstellungsseite geöffnet, über die Patches oder Software-Updates installiert werden können.
Beispiel 3: Verfahrenssteuerungen
Einige Kontrollmaßnahmen beziehen sich auf Abläufe und müssen manuell erfasst werden. Die „Essential Eight“-Berichterstattung von Tanium umfasst einen Mechanismus, der eine Selbstbewertung dieser Kontrollmaßnahmen ermöglicht, damit diese in die Gesamtberichterstattung einfließen können.
In den detaillierten Berichten zu den Risikominderungsstrategien steht eine Schaltfläche „Vollständige Konformitätsprüfung“ zur Verfügung, über die ein Benutzer auf der Grundlage seiner manuellen Überprüfungen „Bestanden“- bzw. „Nicht bestanden“-Werte in den zugehörigen Bericht eintragen kann. Dies steht im Einklang mit den Leitlinien des ACSC zur Bewertung und Berichterstattung über diese Art von Kontrollmaßnahmen.
Wichtigste Erkenntnisse
Tanium ist eine äußerst erweiterbare Plattform, die eine leistungsstarke Sicherheits- und Verwaltungsebene für Ihre IT-Umgebung bietet. Durch den Einsatz von Tanium für diese Funktionen werden die Berichterstattung zur Einhaltung von Vorschriften und die tatsächliche Einhaltung selbstverständliche Ergebnisse – und nicht mehr eine zusätzliche Belastung durch kostspielige punktuelle Audits und/oder Stichproben an einer Auswahl von Endgeräten, bei denen davon ausgegangen wird, dass die übrigen ähnlich sind.
Das Rahmenwerk „Essential Eight“ zielt im Wesentlichen darauf ab, die IT-Hygiene sicherzustellen, die Angriffsfläche zu verringern und die Sicherheitslage zu stärken. Um dieses Ziel zu erreichen, gibt es keinen Ersatz für die Echtzeit-Übersicht von Tanium über die gesamte Umgebung und die Fähigkeit, schnell und effizient zu reagieren, um auf der Grundlage dieser Übersicht alle erforderlichen Änderungen vorzunehmen.
Weitere Ressourcen und Informationen zu Lösungen
Steigern Sie mit Tanium schneller den Reifegrad Ihrer „Essential 8 “-Sicherheitsmaßnahmen