Am 24. September 2025 veröffentlichte Cisco Informationen zu einer Reihe von CVEs, die Cisco-Geräte betreffen. Darunter befanden sich drei besonders besorgniserregende Sicherheitslücken, die offenbar mit einer Malware-Kampagne eines hochentwickelten Angreifers in Verbindung stehen. In dem Bericht von Cisco wird mit hoher Sicherheit davon ausgegangen, dass die Kampagne mit der „ArcaneDoor“-Kampagne von 2024 in Zusammenhang steht (; weitere Informationen finden Sie hier:).
Zwar berichten Cisco und das NCSC lediglich von Angriffen auf Plattformen der ASA-5500-X er-Serie (von denen viele nicht mehr unterstützt werden), doch sind die Sicherheitslücken nicht ausschließlich auf die ASA 5500-X-Plattform beschränkt.
| Attribut | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| Art der Sicherheitslücke | VPN-Webserver – Ausführen von Remote-Code | Unbefugter Zugriff auf den VPN-Webserver | Webdienste – Ausführen von Remote-Code |
| Betroffene Hardware | ASA, FTD | ASA, FTD | ASA, FTD, IOS, IOS XE, IOS XR (ASR 9001) |
| Betroffene Softwareversionen | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x IOS/IOS XE: mit Remote-Access-SSL-VPN; IOS XR: HTTP-Server auf dem ASR 9001 aktiviert |
| CVSS-Wert | 9,9 (kritisch) | 6,5 (Mittel) | 9,0 (kritisch) bei ASA/FTD (8,5 bei IOS) |
| Authentifizierung erforderlich | Ja (VPN-Zugangsdaten) | Nein | ASA/FTD: Nein, IOS: Ja (mit eingeschränkten Berechtigungen) |
| Impact | Ausführung von Root-Code in vollem Umfang, vollständige Kompromittierung des Geräts | Auf URLs mit Zugriffsbeschränkung ohne Authentifizierung zugreifen | Ausführung von Root-Code in vollem Umfang, vollständige Kompromittierung des Geräts |
Glücklicherweise hat Cisco auch eine hervorragende Übersichtstabelle mit den korrigierten Versionen aller betroffenen ASA- und FTD-Softwareversionen bereitgestellt:
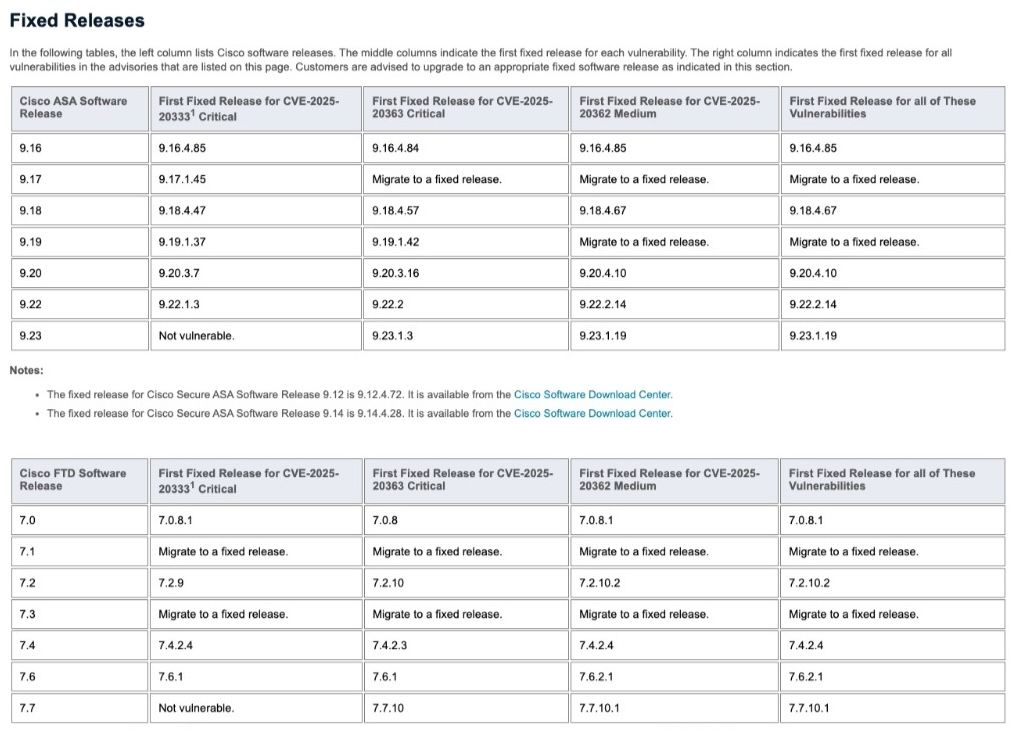
Abbildung 1: Quelle – https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Tanium-Kunden können die Funktionen von Tanium Comply – „ “ und „Remote Authenticated Scan“ ( ) – nutzen, um Cisco-Geräte auf Schwachstellen zu überprüfen.
In den Stunden und Tagen nach der Veröffentlichung dieser Sicherheitslücken veröffentlichten mehrere Regierungen detailliertere Anweisungen und Analysen zu einer ausgeklügelten, noch andauernden Kampagne, bei der mehrere hochentwickelte Malware-Programme zum Einsatz kamen, die auf diese Geräte abzielten.
NCSC-Bericht zur Malware-Analyse von LINEVIPER und RayInitiator
HINWEIS: Aus dem Malware-Analysebericht des NCSC geht hervor, dass die Angriffe auf ASA-Geräte abzielten, auf denen die Versionen 9,12(4)67 und 9,14(4)24 liefen. Cisco weist darauf hin, dass die im Rahmen dieser Kampagne beobachteten Geräte weder SecureBoot noch TrustAnchor unterstützen, was eine erfolgreiche Kompromittierung im Rahmen dieser Kampagne erleichtert. Derzeit ist unklar, welche Sicherheitslücke unmittelbar für die anfängliche Kompromittierung des Bootloaders verantwortlich ist.
Erkennung von zugehöriger Malware
In diesem Abschnitt wird die Erkennung von Kompromittierungen im Zusammenhang mit den Angriffskampagnen beschrieben, über die erstmals unter September 2025 berichtet wurde. Diese unterscheidet sich von der Erkennung von Endgeräten, auf denen anfällige Softwareversionen ausgeführt werden, die zuvor im Abschnitt „Übersicht“ dieses Dokuments beschrieben wurde.
Das Nationale Zentrum für Cybersicherheit des Vereinigten Königreichs hat einen außerordentlich detaillierten technischen Bericht über die Malware veröffentlicht, die auf ASA-5500-X-Geräte abzielt. Den umfassenden Bericht können Sie hier unter herunterladen:. Die Malware besteht aus zwei Komponenten – einem Bootkit namens „RayInitiator“ und einem Loader namens „LINE VIPER“; insbesondere „LINE VIPER“ scheint Gemeinsamkeiten mit einigen früheren „ “-Malware-Varianten für Cisco ASA-Geräte aufzuweisen, die etwa ein Jahr zuvor beobachtet wurden, wenngleich diese Vergleiche den Rahmen dieser Analyse sprengen.
Die bei diesen Angriffen ausgenutzten Sicherheitslücken betreffen auch Cisco Firepower Threat Defense-Geräte; diese Geräte unterstützen jedoch Secure Boot, sodass es unwahrscheinlich ist, dass sich diese Malware auf diesen Geräten unentdeckt halten könnte.
RAYINITIATOR
„RayInitiator“ bezeichnet ein persistentes, mehrstufiges Bootkit, das auf Cisco-ASA-Geräte abzielt, deren Support bereits abgelaufen ist oder deren Support bis zum 30. September 2025 ausläuft. Es zielt speziell auf Geräte ab, die Secure Boot nicht unterstützen können. Auch wenn „RayInitiator“ möglicherweise keine unmittelbar erkennbare Bedrohung für FTD-Geräte darstellt, sollten diese Geräte dennoch so bald wie möglich gepatcht oder durch eine Hardware-Aktualisierung auf den neuesten Stand gebracht werden.
RayInitiator verändert den Startvorgang und baut Hooks tief in den Systemtabellen ein, wodurch es für herkömmliche Administrator-Tools nicht erkennbar ist.
LINE VIPER
LINE VIPER scheint ein Nachfolger von 2024’s LINE DANCER und LINE RUNNER zu sein; es wurde jedoch durch fortschrittliche Verschleierungstechniken sowie modulare, erweiterbare Funktionen – darunter das Erfassen von pcap-Daten, gezielte Protokollunterdrückung und Anti-Forensik-Techniken – deutlich verbessert.
Die Ausgereiftheit von LINE VIPER zeigt sich in vielen seiner Funktionen, darunter die Verwendung opferspezifischer Token und verschlüsselter Kommunikation, sodass selbst abgefangener Datenverkehr nur schwer zu analysieren ist.
Herkömmliche forensische Methoden (Festplatten- oder Speicheranalyse) sind möglicherweise nur dann wirksam, wenn spezielle Werkzeuge und Techniken zum Einsatz kommen. Der NCSC-Bericht und die Website der CISA bieten neben technischen Anleitungen auch zahlreiche Skripte und YARA-Regeln für die Analyse.
Zur Erkennung sind häufig physischer Zugriff auf das Gerät sowie fortgeschrittene forensische Techniken erforderlich, wie beispielsweise die Analyse von Core-Dumps auf bestimmte Hooks oder die Verwendung der vom NCSC bereitgestellten Python-Skripte und YARA-Regeln. Berichte über diese Malware heben die Anti-Forensik-Techniken und die Nutzung des flüchtigen Speichers hervor; daher sollte die Analyse mit größter Sorgfalt durchgeführt werden, und die Geräte sollten nicht ausgeschaltet werden. Durch das Ausschalten der Geräte wird der flüchtige Speicher gelöscht, wodurch wichtige forensische Spuren verloren gehen könnten.
Forensische Sammlung
Die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) hat umfassende Anleitungen veröffentlicht, wie Cisco-ASA-Geräte vorbereitet, ein Core-Dump durchgeführt und die Ausgabe auf Anzeichen einer Kompromittierung analysiert werden können. Die detaillierte Anleitung für Cisco ASA-Geräte „ “ finden Sie hier:.
Zwar wird in der Mitteilung der CISA auf die Bedeutung einer sorgfältigen Sicherung forensischer Beweismittel hingewiesen, doch sollte an dieser Stelle noch einmal betont werden, dass es einige SEHR spezifische Richtlinien gibt, die sicherstellen sollen, dass Sie keine Maßnahmen zur Verhinderung forensischer Untersuchungen auslösen:
Die aufgeführten Schritte müssen in der angegebenen Reihenfolge und genau wie beschrieben ausgeführt werden. Jede Abweichung von den nachstehenden Anweisungen kann die Anti-Forensik-Maßnahmen des Angreifers auslösen, wodurch forensische Daten vernichtet und laufende Ermittlungen behindert werden. Der CISA sind nicht alle vom Angreifer getroffenen Maßnahmen zur Verhinderung forensischer Untersuchungen und zur Gewährleistung der operativen Sicherheit bekannt; die nachstehenden Beispiele basieren jedoch auf den bisherigen Beobachtungen.
- Verwenden Sie auf keinen Fall die „Tab“-Taste, die Autovervollständigung oder eine andere Funktion zur automatischen Vervollständigung. Der Angreifer hat diese Befehle so manipuliert, dass sie einen Absturz des Geräts verursachen.
- Ergreifen Sie KEINE weiteren Abhilfemaßnahmen, die über die unten beschriebenen hinausgehen (z. B. das Sperren von IP-Adressen usw.), ohne sich zuvor mit der CISA abzustimmen. Der Angreifer beobachtet Veränderungen sehr genau und ist in der Lage, rasch auf eine neue Infrastruktur umzuschwenken.
HINWEIS: Ein Absturz des Geräts würde vermutlich einen Neustart erzwingen, wodurch der Speicher und etwaige Artefakte gelöscht würden. Dies ist entweder ein sehr raffinierter Trick, um den Analysten dazu zu verleiten, wertvolle forensische Beweise zu verlieren, oder ein unerwarteter Fehler mit einem (für den Angreifer) willkommenen Nebeneffekt.
Risikominderung und Modernisierung
Diese Kombination aus Sicherheitslücken und Schadsoftware stellt eine ernsthafte Bedrohung für Unternehmen dar, die betroffene Systeme betreiben. Unternehmen sollten bei Untersuchungen die gebotene Sorgfalt walten lassen; es ist jedoch ratsam, die Sicherheitsmaßnahmen zu verstärken und die Rotation von Verschlüsselungsschlüsseln und Passwörtern so durchzuführen, als ob ein Sicherheitsvorfall bereits bestätigt worden wäre.
Gemäß den Richtlinien von Cisco gilt: „Bei Verdacht auf oder bei bestätigter Kompromittierung eines Cisco-Firewall-Geräts sollten alle Konfigurationselemente des Geräts als nicht vertrauenswürdig angesehen werden.“ Cisco empfiehlt, alle Konfigurationen – insbesondere lokale Passwörter, Zertifikate und Schlüssel – nach dem Upgrade auf eine feste Version zu ersetzen. Dies lässt sich am besten erreichen, indem Sie das Gerät nach dem Upgrade auf eine stabile Version mithilfe des Befehls „ configure factory-default “ im globalen Konfigurationsmodus auf die Werkseinstellungen zurücksetzen und es anschließend von Grund auf neu mit neuen Passwörtern, Zertifikaten und Schlüsseln konfigurieren.“ Sollte der Befehl „configure factory-default“ nicht unterstützt werden, verwenden Sie stattdessen die Befehle „ “, „write erase“ sowie anschließend „ “, „reload“ .
Für Organisationen und Behörden, die verpflichtet sind, die Anweisungen in der CISA-Richtlinie ED 25-03 einzuhalten, finden Sie weitere Anweisungen zur Erstellung und Einreichung von Core-Dumps als forensisches Beweismaterial unter detail.
Für Nicht-ASA-Hardware können Unternehmen die „ September 2025 “-Updates von Cisco anwenden.

