Die Risiken an den Endgeräten entwickeln sich ständig weiter – und Tanium ebenfalls.
Wir haben soeben unser neues Produkt „ “ SBOM für „Comply“ auf den Markt gebracht und bieten nun eine erweiterte ARM-Unterstützung für unsere gesamte XEM-Plattform sowie Verbesserungen an unserer „ “-Lösung für Risiko und Compliance.
Wir haben diese Produkte entwickelt und die Kernfunktionen unserer Plattform erweitert, um IT-Betriebs- und Sicherheitsteams mehr Effizienz, wertvolle Einblicke und vereinfachte Arbeitsabläufe zu ermöglichen – alles mit dem Ziel, der stetig wachsenden Komplexität moderner Technologieumgebungen zu begegnen.
Lesen Sie weiter, um mehr zu erfahren:
- Wie die SBOM für „ “ (Comply ) Ihnen alle Vorkommen softwarebasierter Schwachstellen – wie beispielsweise Log4J oder SolarWinds – in Ihrer gesamten Umgebung aufzeigen kann
- Wie Sie dank unserer erweiterten ARM-Unterstützung zusätzliche ARM-Endpunkte neben Ihren Intel-Endpunkten über eine einzige Konsole verwalten und sichern können
- Wie die Aktualisierungen unserer Risk & Compliance-Lösung virtuelle Computer besser unterstützen, die Benutzerfreundlichkeit der Benchmark-Kennzahlen verbessern, Compliance-Arbeitsabläufe optimieren und vieles mehr
SBOM für die Einhaltung von Vorschriften: Schützen Sie sich vor Angriffen auf die Software-Lieferkette
Der SolarWinds-Hack im Jahr 2020 hat eines deutlich gemacht: Angriffe auf die Software-Lieferkette gehören zu den größten Bedrohungen unserer Zeit, und sie nehmen weiter zu. Bedenken Sie Folgendes:
- Cyberkriminelle führen zunehmend Angriffe auf die Software-Lieferkette durch. Zwischen Januar und Oktober 2022 wurden im Open-Source-Repository npm 7 000 bösartige Paket-Uploads festgestellt, was einem Anstieg von ~100x gegenüber den 75 Uploads im Jahr 2020 entspricht.
- Die meisten Anwendungen nutzen mittlerweile anfällige Open-Source-Bibliotheken. Laut Tidelift enthalten mittlerweile 92 % aller Anwendungen Open-Source-Bibliotheken, die möglicherweise versteckte und ausnutzbare Sicherheitslücken enthalten, ähnlich wie bei Log4j oder OpenSSL.
- Für Software-Lieferketten stehen neue Vorschriften bevor. Beachten Sie, dass die Sicherheit der Software-Lieferkette in der von Mai 2021 . erlassenen Durchführungsverordnung zur Verbesserung der Cybersicherheit der Nation (die als Reaktion auf den SolarWinds-Vorfall verfasst wurde) im Mittelpunkt stand.
Angesichts dieser Punkte ist es kein Wunder, dass Gartner davon ausgeht, dass bis zum Jahr 2025 45 % der Unternehmen weltweit einen Angriff auf die Software-Lieferkette erlebt haben werden – ein Anstieg um 3x gegenüber 2021.
Wir haben unser neues Produkt „SBOM for Comply“ entwickelt, um Ihnen dabei zu helfen, diese Angriffe zu erkennen und abzuwehren.
SBOM for Comply bietet Ihnen einen umfassenden Überblick über Ihre Software-Lieferkette. Es zeigt Ihnen alle Anwendungen in Ihrer Umgebung sowie alle Open-Source-Bibliotheken an, die diese verwenden. Wenn eine Sicherheitslücke in der Lieferkette entdeckt wird, können Sie mithilfe von „SBOM for Comply“ schnell alle Vorkommen dieser Sicherheitslücke in Ihrer Umgebung ausfindig machen und nahtlos zu Abhilfemaßnahmen übergehen, wie beispielsweise die Aktualisierung von Bibliotheken oder die Sperrung betroffener Endpunkte.
Mit Tanium können Sie diese Schwachstellen zur Laufzeit identifizieren – ohne dass Sie während des Scannens der Endgeräte laufende Anwendungen schließen müssen – und diese Schwachstellen schnell und in großem Umfang aus der Ferne in Umgebungen jeder Größe beheben. Das Ergebnis? Sie können Ihre Anfälligkeit gegenüber neuen Angriffen auf die Lieferkette schnell erkennen und diese Schwachstellen so schnell wie möglich beheben.
Mit SBOM for Comply profitieren Sie von folgenden Vorteilen:
- Verbesserte Sicherheit: Erkennen Sie Schwachstellen in der Software-Lieferkette, steuern Sie die damit verbundenen Risiken und minimieren Sie das Risiko eines Sicherheitsvorfalls.
- Schnellere Reaktion: Erkennen und beheben Sie Schwachstellen in den Laufzeitinstanzen Ihrer Anwendungen zügig und reagieren Sie schneller auf Sicherheitsbedrohungen in der Lieferkette – einschließlich Zero-Day-Angriffe und anderer neu auftretender Bedrohungen.
- Besseres Risikomanagement: Legen Sie anhand des Risikograds fest, welche Schwachstellen vorrangig behoben werden sollen, und erkennen Sie, welche Schwachstellen sofortige Maßnahmen erfordern.
- Einhaltung gesetzlicher Vorschriften: Gewährleisten Sie ein vorgeschriebenes Sicherheitsniveau für Ihre Softwareanwendungen und überprüfen und belegen Sie die Einhaltung dieser Vorschriften auf einfache Weise.
- Kosteneinsparungen: Vermeiden Sie kostspielige Angriffe auf die Lieferkette und ersetzen Sie ein Flickwerk aus punktuellen Sicherheitslösungen für die Lieferkette durch eine einheitliche Plattform.
Erweiterte ARM-Unterstützung: Erweitern Sie Ihre ARM-Präsenz ganz ohne Bedenken
ARM-Prozessoren finden in der Endgeräte-Landschaft zunehmend Verbreitung. Unternehmen haben ihre ARM-Präsenz in nur zwei Jahren um 3x erweitert, und das aus gutem Grund. Endgeräte mit ARM-Prozessoren lassen sich effizient betreiben und können die Kosten für Rechenzentren und Cloud-Dienste um bis zu 40 % senken.
Um Ihnen dabei zu helfen, die Kontrolle über Ihre wachsende Anzahl von ARM-Endgeräten zu erlangen – und deren Einführung ohne Sicherheits- oder Betriebsrisiken zu beschleunigen –, erweitern wir die Kernfunktionen von Tanium, um Ihnen Transparenz und Kontrolle über noch mehr ARM-basierte Ressourcen zu ermöglichen.
Es handelt sich dabei nicht gerade um ein neues Produkt oder eine neue Funktion. Stattdessen haben wir die ARM-Unterstützung in unsere gesamte XEM-Plattform integriert. Sie können die umfassenden Transparenz- und Verwaltungsfunktionen von Tanium für ARM-Endgeräte nutzen und diese zusammen mit Ihren anderen Endgeräten verwalten und schützen – alles über eine einzige Plattform, einen einzigen Agenten und eine einzige Konsole.
Dank der erweiterten ARM-Unterstützung von Tanium profitieren Sie von folgenden Vorteilen:
- Nutzen Sie weiterhin eine einzige Plattform für die Transparenz und Verwaltung von Endgeräten, während Sie Endgeräte mit unterstützten ARM-Prozessoren einbinden.
- Verwalten Sie die ARM-Endpunkte, deren Einführung Sie im Rahmen Ihres nächsten umfassenden Erneuerungszyklus für Ihre Anlagen planen
- Verwalten Sie ARM-Server sowohl in Rechenzentren als auch in der Cloud über eine einzige Plattform
- Profitieren Sie von der Effizienz und den Kosteneinsparungen, die eine groß angelegte Einführung von ARM-Endgeräten mit sich bringt, ohne dass sich dadurch die Sicherheits- oder Betriebsrisiken erhöhen.
Neue Funktionen für die „Risk & Compliance“-Lösung von Tanium
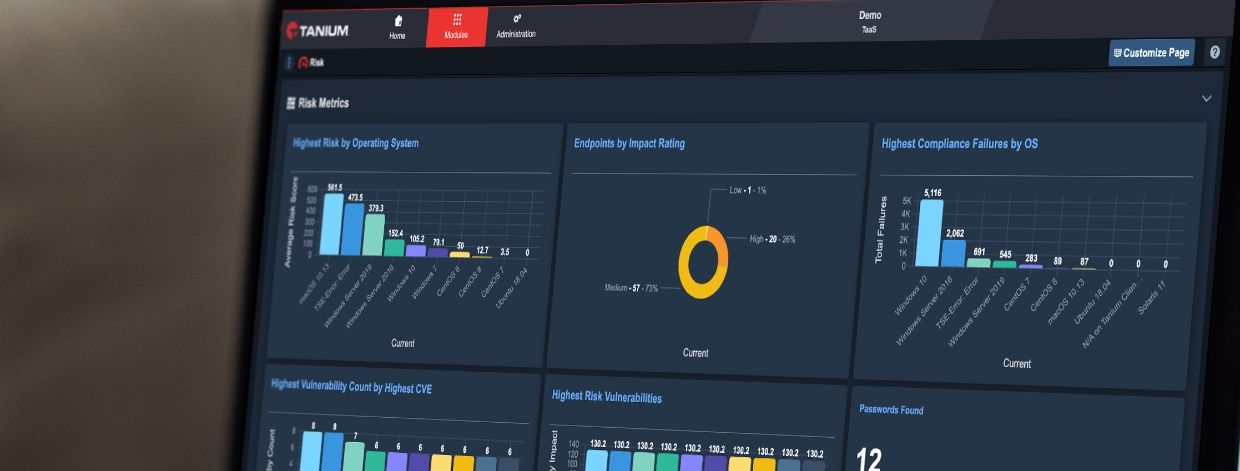
Die „Risk & Compliance“-Lösung von Tanium bietet Ihnen einen Echtzeit-Überblick über die Risikosituation in Ihrer gesamten IT-Umgebung sowie Tools, mit denen Sie diese Risiken proaktiv, datengestützt und kontinuierlich verwalten können.
„Risk & Compliance“ liefert eine fortlaufende Risikobewertung Ihrer Umgebung auf der Grundlage mehrerer Risikofaktoren im Zeitverlauf – sowie eine Risikobewertung nach Betriebssystem, Anzahl der Sicherheitslücken und anderen wichtigen Kennzahlen.
Wir haben Updates für unsere „Risk & Compliance“-Lösung veröffentlicht, die virtuelle Computer besser unterstützen, die Benutzerfreundlichkeit der „ “-Benchmark-Kennzahlen verbessern, Compliance-Workflows optimieren und vieles mehr.
Verbesserte Transparenz und Kontrolle über virtuelle Maschinen
Mit der neuen Version „ Juni 2023 “ wird die Unterstützung für Ihre virtuellen Maschinen erweitert. Dieses Update wird die Effizienz steigern, da es Sicherheitsteams ermöglicht, alle virtuellen Server und Hypervisoren im Server Management Center (vCenter) von VMware einzusehen und zu verwalten. Darüber hinaus können Teams Risikobewertungen für alle vom vCenter verwalteten ESX- und ESXi-Hypervisoren durchführen, wodurch sie über eine zentrale Anlaufstelle anstelle zahlreicher einzelner Anlaufstellen verfügen.
Mit der „Risk & Compliance“-Lösung von Tanium können Sie nun:
- Alle virtuellen Server und Hypervisoren über vCenter anzeigen
- Führen Sie Compliance- und Schwachstellenanalysen von ESX- und ESXi-Hypervisoren über vCenter-APIs durch
- Sicherere und effizientere Durchführung von authentifizierten Fernscans von ESXi-Hypervisoren
Nutzen Sie den CISA-KEV-Katalog direkt aus Ihrer Tanium-Konsole heraus
Der Katalog „Known Exploits and Vulnerabilities“ (KEV) der Cybersecurity and Infrastructure Security Agency (CISA) ist eine unschätzbare Ressource für Sicherheitsteams. Diese öffentliche Datenbank bekannter und bereits ausgenutzter Sicherheitslücken und Schwachstellen wird von Organisationen genutzt, um bekannte Schwachstellen in ihren Systemumgebungen aufzuspüren und zu beheben.
Die Recherche in der CISA-KEV kann jedoch zeitaufwendig sein. Aus diesem Grund erleichtert Tanium den Teams die Nutzung dieser Datenbank, ohne dass sie die Tanium-Konsole verlassen und ihren Arbeitsablauf unterbrechen müssen. Sicherheitsteams können nun direkt aus den Dashboards für Befunde und Berichte von Tanium Comply auf CISA KEV zugreifen. Mit diesen aktuellen Daten wird Ihr Unternehmen in der Lage sein, Folgendes zu tun:
- Priorisieren Sie die gefährlichsten und aktivsten Exploits auf der Grundlage der neuesten CISA-KEV-Daten
- Sparen Sie Zeit und reduzieren Sie Fehler, indem Sie die manuelle Recherche und den Abgleich bekannter ausnutzbarer Sicherheitslücken überflüssig machen
- Priorisieren Sie CVEs mit hohem Risiko sofort, verkürzen Sie so Ihre Reaktionszeit und sorgen Sie für mehr Sicherheit
Verbesserungen bei den Benchmark-Tests
Tanium Benchmark ermöglicht Ihnen Echtzeitvergleiche Ihrer Risikokennzahlen mit denen anderer Unternehmen Ihrer Branche. Die Version „ Juni 2023 “, die ursprünglich dafür konzipiert wurde, Vergleiche anhand von mehr als 20 verschiedenen Kennzahlen zu liefern, erweitert den Anwendungsbereich von Benchmark um weitere Kernkennzahlen und bietet zusätzliche neue Funktionen für einen noch umfassenderen Überblick über die Risikosituation Ihres Unternehmens.
Zu den Verbesserungen gehören:
- Verbesserungen am einheitlichen, präzisen und wirkungsorientierten Risikodashboard von Tanium
- Auf der neuen Benchmark-Gesundheitsseite können Kunden schnell erkennen, ob ihre Kennzahlen die erwartete Leistung erbringen. Den Status jeder Benchmark-Kennzahl einsehen
- Zusätzliche Kennzahlen aus den Core-Modulen, durch die alle Tanium-Kunden unmittelbar von Benchmark profitieren
Ausnahmebehandlung für Comply
„Comply“ ist das moderne Modul von Tanium für das Schwachstellenmanagement und ein wesentlicher Bestandteil unserer „Risk & Compliance“-Lösung. Mit Comply können Unternehmen ihre Endgeräte kontinuierlich auf Schwachstellen, Fehlkonfigurationen und Verstöße gegen interne Standards oder externe Vorschriften überprüfen. Anhand dieser Echtzeitdaten können Unternehmen die festgestellten Probleme nach Priorität ordnen, Abhilfemaßnahmen vorantreiben und überprüfen, ob sie ihre Risiken erfolgreich beseitigt haben.
Mit der Veröffentlichung von „ Juni 2023 “ können Comply-Anwender nun unsere neuen Funktionen zum Ausnahmemanagement nutzen, wodurch sie ihre IT-Umgebungen noch detaillierter steuern können. IT-Betriebs- und Sicherheitsteams werden in der Lage sein:
- Legen Sie Ausnahmen für Compliance- und Schwachstellenbefunde fest und protokollieren Sie die entsprechenden Gründe sowie die Ablaufdaten
- Ausgenommene Ergebnisse standardmäßig ausblenden.
- Erstellen Sie in Comply auf einfachere Weise Befunde auf der Grundlage der Daten, die für die Sicherheit Ihrer IT-Umgebung am wichtigsten sind
Mehr Produkte, mehr unterstützte Ressourcen: geringeres Endgeräte-Risiko
Alle drei Produkte lassen sich in unsere „Converged Endpoint Management“ (XEM)-Plattform integrieren und bieten Ihnen eine einzige, einheitliche Lösung zur Verwaltung und Absicherung aller Arbeitsabläufe und Endgeräte in Ihrer Umgebung. Sie bieten praktische Tools zur Bewältigung der derzeit größten Herausforderungen im Endpunktbereich und unterstreichen unser Engagement, Ihnen die gesamte Transparenz und Kontrolle, die Sie benötigen, über eine einzige Plattform bereitzustellen.
Zusammenfassend lässt sich sagen: Mit SBOM Comply, der erweiterten ARM-Unterstützung und einer robusteren Risiko- und Compliance-Lösung können Sie mehr Ihrer Endgeräte auf vielfältigere Weise als je zuvor verwalten und schützen – schnell, einfach und in jedem Umfang – und so den heute aufkommenden Risiken entgegenwirken.
Machen Sie den richtigen nächsten Schritt, um die wachsenden Funktionen von Tanium in Ihrem Unternehmen zu nutzen. Kontaktieren Sie uns für eine individuelle „ “-Demo unter zu diesen neuen Produkten und vielem mehr.