AKTUALISIERUNG: Dieser Beitrag, der ursprünglich auf 12. Februar 2021 veröffentlicht wurde, wurde aktualisiert, um den aktuellen Stand von PICERL, den Rahmenwerken für Cybersicherheit sowie der sich drastisch wandelnden Bedrohungslage widerzuspiegeln.
Angesichts der sich ständig weiterentwickelnden Landschaft digitaler Bedrohungen ist das Verständnis und die Umsetzung von Plänen zur Reaktion auf Vorfälle im Rahmen des „ “ (IR) für jedes Unternehmen von entscheidender Bedeutung, das seine Cybersicherheitsmaßnahmen stärken und effektiv auf Vorfälle reagieren möchte. Eine solche Methodik ist PICERL, ein Rahmenwerk für Cybersicherheit, das Organisationen einsetzen können, um ihre Fähigkeit zur Reaktion auf aktuelle Sicherheitsvorfälle zu verbessern und ihre Abwehrmaßnahmen gegen mögliche zukünftige Vorfälle zu stärken.
Die Reaktion auf einen Cybersicherheitsvorfall – sei es eine Datenpanne, ein Ransomware-Angriff oder ein anderer Cyberangriff – kann den regulären Geschäftsbetrieb eines Unternehmens erheblich beeinträchtigen.
Ohne eine effektive Reaktion auf Sicherheitsvorfälle können diese das Vertrauen der Öffentlichkeit erschüttern, den Markenwert untergraben und den Umsatz erheblich schmälern.
In diesem Blogbeitrag befassen wir uns umfassend mit PICERL, einschließlich einer kurzen Geschichte seiner Entstehung, vergleichen PICERL mit anderen gängigen Cybersicherheitsmodellen und liefern praktische Einblicke zum Vorfallmanagement, die dazu beitragen können, die Umsetzung eines Prozesses wie PICERL oder anderer Rahmenwerke für das „ “ in Ihrem Unternehmen zum Erfolg zu führen.
Was versteht man unter PICERL im Bereich der Cybersicherheit?
PICERL ist ein sechsstufiger Prozess zur Reaktion auf Vorfälle: „ “ (Erkennen), „P“ () (Beheben), „ “ (I) () (Identifizieren), „ “ (C) () (Eindämmen), „ “ (E) () (Beseitigen), „ “ (R) () (Wiederherstellen) und „ “ (L) () (gewonnene Erkenntnisse).
Das PICERL-Modell wurde von SANS entwickelt, einer privaten Organisation, die im Jahr 1989 gegründet wurde, um Sicherheitsforschung und -ausbildung anzubieten, und hat sich zu einem Industriestandard für die Reaktion auf Sicherheitsvorfälle entwickelt. Viele halten PICERL für ein wirksames Rahmenwerk, da es einen strukturierten und umfassenden Ansatz für den Umgang mit Sicherheitsvorfällen bietet.
Die Einhaltung des PICERL-Modells stellt sicher, dass Organisationen gut auf Vorfälle vorbereitet sind (Vorbereitung), diese schnell erkennen können (Erkennung), die Bedrohung eindämmen, um weiteren Schaden zu verhindern (Eindämmung), die Bedrohung aus dem System beseitigen (Beseitigung), den normalen Betrieb nach dem Vorfall wiederherstellen (Wiederherstellung) und aus dem Vorfall lernen, um künftige Reaktionen zu verbessern (Erkenntnisse).
Lassen Sie uns die PICERL-Schritte eingehender betrachten und dabei konkrete Maßnahmen hervorheben, die Sie noch heute umsetzen können, um die Auswirkungen von Vorfällen zu minimieren und die allgemeine Sicherheitslage Ihres Unternehmens zu stärken.
Schritt 1. Vorbereiten
Durch eine gute Vorbereitung wird sichergestellt, dass die richtigen Personen aus den richtigen Teams einbezogen werden, ihre Aufgaben verstehen und wissen, was im Falle eines Vorfalls zu tun ist.
In der Vorbereitungsphase sollte ein Plan erstellt werden, anhand dessen die Mitglieder des Incident-Response-Teams üben können, ähnlich wie Unternehmen ihre Verfahren zur Datensicherung und Notfallwiederherstellung (DR) einüben.
IR-Pläne müssen regelmäßig durchgespielt werden, um etwaige Schwachstellen zu beheben. Simulationsübungen für den Notfall geben den Teammitgliedern das Selbstvertrauen, unter dem Druck eines echten Vorfalls die erforderlichen Maßnahmen durchzuführen.
IR-Teams, die an Simulationsübungen teilnehmen, sollten in der Lage sein, Fragen wie die folgenden zu beantworten:
- Wer informiert das Team für Öffentlichkeitsarbeit (PR)?
- Wer benachrichtigt die Rechtsabteilung?
- Wer informiert die Finanzabteilung?
- Wann müssen Strafverfolgungs- oder Aufsichtsbehörden benachrichtigt werden?
In der Vorbereitungsphase stellt sich auch die Frage, ob Sie über die richtigen Werkzeuge verfügen. Falls nicht, verfügen Sie über die erforderlichen finanziellen Mittel, um diese anzuschaffen und Schulungen für die Teammitglieder anzubieten? Es ist wichtig, dass ein einmal erstellter Plan zur Reaktion auf Vorfälle von der obersten Führungsebene geprüft und genehmigt wird, einschließlich eines Budgets zur Unterstützung des Plans.
Schritt 2. Identifizieren
Sobald Sie festgestellt haben, dass es sich um einen Vorfall handelt, beginnen Sie in der Identifizierungsphase mit der Triage, indem Sie Fragen wie die folgenden beantworten:
- Wann hat es angefangen, und wie ist es dazu gekommen?
- Wo befand sich der Einstiegspunkt?
- Handelte es sich um eine ungepatchte Sicherheitslücke in „ “?
- Wer hat es gefunden, und wie sind wir darauf gestoßen?
- Kennen wir den Umfang? Beschränkt sich dies auf eine oder zwei Personen oder Vermögenswerte, oder ist es weit verbreitet?
- Können wir unsere geschäftlichen Beziehungen fortsetzen?
- Werden sich die von uns ergriffenen Maßnahmen auf einen unserer Geschäftsbereiche auswirken?
Sehr oft bilden kompromittierte Zugangsdaten den Einstiegspunkt. Von da an eskaliert ein Vorfall, und die Angreifer nutzen jede sich bietende Gelegenheit in Ihrer Umgebung aus.
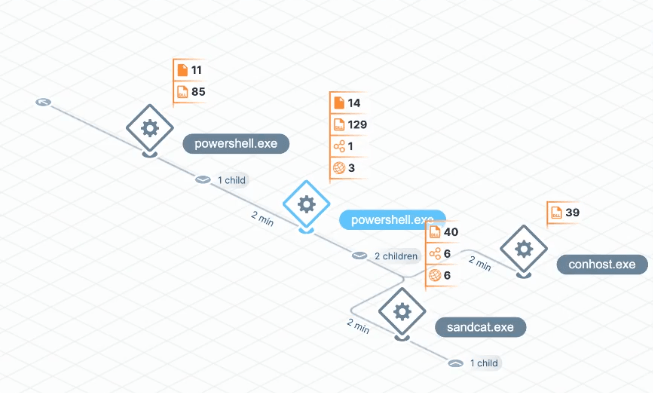
Tanium nutzt detaillierte Einblicke in Ihre Endgeräte, um Bedrohungen gründlich zu untersuchen
Um die Erfolgsquote bei der Erkennung von Bedrohungen zu verbessern, haben Unternehmen damit begonnen, die Vorbereitung und Erprobung ihrer Reaktionsabläufe spielerisch zu gestalten. Sie können beispielsweise Belohnungen für das Team vergeben, das die Phishing-E-Mail „ “ ( ) aufspürt oder den in der Checkliste festgelegten Plan am schnellsten und klarsten umsetzt. Gamification ist insbesondere für Sicherheitsfachkräfte in der Einstiegsphase von großem Nutzen.
Schritt 3. Enthalten
Sobald ein Vorfall gemeldet wurde, geht es bei der Eindämmung darum, Ihren Plan umzusetzen, um eine Ausbreitung des unerwünschten Verhaltens zu verhindern. Es gibt zwei gängige Ansätze hinsichtlich der Methoden zur Eindämmung, die jeweils Vor- und Nachteile aufweisen:
Eine kurzfristige Eindämmungsstrategie könnte so einfach sein wie die Ausgabe eines Quarantänebefehls, um zu verhindern, dass kompromittierte Systeme, Ressourcen oder Anwendungen mit irgendetwas anderem als einem Sicherheitstool kommunizieren. Dazu gehören Sofortmaßnahmen wie die Isolierung betroffener Systeme, die Blockierung böswilligen Datenverkehrs oder die Deaktivierung kompromittierter Konten, um weiteren Schaden zu verhindern, während eine dauerhaftere Lösung erarbeitet wird.
Eine kurzfristige Eindämmungsstrategie ist ein entscheidender Schritt, um die unmittelbaren Auswirkungen eines Sicherheitsvorfalls zu begrenzen. Dies trägt dazu bei, den Geschäftsbetrieb aufrechtzuerhalten und Störungen in der Anfangsphase des Vorfallmanagements auf ein Minimum zu beschränken.
[Lesen Sie auch: Was ist IT-Asset-Management? [ITAM erklärt]
Die langfristige Abhilfemaßnahme wurde unternehmensweit umgesetzt, könnte jedoch als unvollständige Behebung der eigentlichen Ursache des Vorfalls angesehen werden. Eine langfristige Eindämmungsstrategie im Rahmen der Reaktion auf Sicherheitsvorfälle zielt darauf ab, eine nachhaltige Lösung für Sicherheitsverletzungen zu bieten und sicherzustellen, dass die Bedrohung nicht nur vorübergehend unter Kontrolle gebracht, sondern auch ein erneutes Auftreten verhindert wird. Dies kann System-Upgrades, Patch-Management, Netzwerksegmentierung oder die Implementierung fortschrittlicher Sicherheitsprotokolle umfassen.
Haben Sie beispielsweise ungepatchte Sicherheitslücken, die mit einem Vorfall in Zusammenhang stehen? Sollte dies der Fall sein, sollte die Beschleunigung des Patch-Zeitplans für die betreffende Software – sei es eine Anwendung oder ein Betriebssystem – als Teil einer langfristigen Eindämmungsstrategie vorgesehen werden.
Eine weitere wichtige Aufgabe, die im Rahmen des Eindämmungsprozesses berücksichtigt werden sollte, ist die Überprüfung, welche Benutzer über Administratorrechte verfügen und auf welche Systeme sie Zugriff haben, beispielsweise:
- Wie groß ist Ihre Angriffsfläche im Zusammenhang mit Active Directory?
- Haben Sie die Multi-Faktor-Authentifizierung aktiviert?
Es ist ratsam, langfristige Sicherheitsstrategien in Verbindung mit Ihren Datensicherungs- und Wiederherstellungssystemen zu verfolgen, da dies dazu beitragen kann, die Wahrscheinlichkeit zu erhöhen, dass Ihre Daten ordnungsgemäß gesichert wurden und sich problemlos in den Zustand vor dem Vorfall zurückversetzen lassen.
Schritt 4. Ausrotten
Nun versuchen Sie, die Ursache des Sicherheitsverstoßes zu beseitigen – mit Haut und Haaren, wie man so schön sagt. Was bedeutet das? Das bedeutet beispielsweise, dass Sie im Falle einer von Ihnen entdeckten Schadsoftware jede Instanz davon, die Sie identifizieren können, sicher entfernen können. Sie haben die Systeme, soweit erforderlich, abgesichert und Patches installiert. Sie haben Systeme neu installiert, die Sie nicht absichern können. Sie haben Ihre Bedrohungsdaten aktualisiert, um sicherzustellen, dass Sie Artefakte im Zusammenhang mit dem Datenleck identifizieren können.
Im Verlauf der Bearbeitung des Vorfalls kann sich der Umfang Ihrer Maßnahmen ändern. Nach einem Ransomware-Angriff beispielsweise haben Sie möglicherweise zahlreiche Systeme, die neu installiert und anhand der letzten bekannten fehlerfreien Sicherung wiederhergestellt werden müssen. Und sollten Sie nicht alle mit dem Angriff verbundenen Spuren aufspüren oder die Sicherheitslücke, die für den Zugriff ausgenutzt wurde, nicht behoben haben, könnten Sie erneut angegriffen werden.
Der Schlüssel zur Ausrottung liegt in der Gründlichkeit. Die entscheidende Frage lautet, ob Sie all das gefunden haben – was auch immer „es“ sein mag. Ein Partner oder ein Dritter mit fachlicher Expertise kann oft bei der Bereinigung helfen.
Schritt 5. Wiederherstellen
Der Übergang von der Ausrottung zur Erholung ist vergleichbar mit dem Aufwachen nach einer Operation. Der Schaden ist bereits angerichtet, und nun ist es an der Zeit, sich auf die Heilung zu konzentrieren.
Aus Sicht der Vorfallbewältigung ist es an der Zeit, ganz ehrlich zu sich selbst zu sein und folgende Frage zu beantworten:
- Wann können Sie die betroffenen Systeme wieder in den Produktivbetrieb überführen?
- Haben Sie diese gepatcht, abgesichert und getestet?
- Haben Sie Ihr internes „ “-Red-Team eingesetzt, um einen simulierten Angriff auf diese Systeme durchzuführen, bei dem dieselben Techniken wie die der Angreifer zum Einsatz kamen?
Die Wiederherstellung wird daran gemessen, wie schnell Sie betroffene Systeme und Prozesse wieder in den Zustand vor dem Sicherheitsvorfall versetzen können. Zur Wiederherstellung gehört auch, festzulegen, wie Sie den Umfang Ihrer Überwachung nach dem Vorfall anpassen werden. Legen Sie fest, wie lange Sie die Aktivität, die zu dem Sicherheitsvorfall geführt hat, überwachen werden (beispielsweise 30 Tage, drei Monate oder sechs Monate) und wonach Sie genau suchen.
Auch hier werden die Tests des Red Teams und die während der Eindämmungsmaßnahmen gesammelten Artefakte hilfreich sein. Am Ende der Wiederherstellungsphase möchten Sie sagen können: „Wir haben die Schwachstellen behoben, und hier ist der Nachweis dafür.“
Unter Sicherheitsexperten gibt es einen starken Trend, die „Mean Time to Repair“ (MTTR) zu senken, d. h. die Zeit, die benötigt wird, um die Phasen der Identifizierung, Eindämmung und Beseitigung zu durchlaufen. In dem Maße, wie die IR-Pläne ausgereifter werden und die Teams ihre IR-Pläne immer besser umsetzen, sollten die MTTR sowie die durchschnittliche Zeit bis zur Erkennung ( , MTTD) sinken. Wenn Sie diese Kennzahlen über einen längeren Zeitraum hinweg verfolgen, können Sie besser einschätzen, ob das PICERL-Framework ein wirksames Modell für die Reaktion auf Vorfälle in Ihrer Organisation darstellt.
Schritt 6. Gewonnene Erkenntnisse
Dieser Schritt sollte mit einer Nachbesprechung beginnen, an der alle Mitglieder des Notfallteams sowie Vertreter der betroffenen Abteilungen, wie beispielsweise der Informationssicherheit, der Compliance, der Rechtsabteilung, der Öffentlichkeitsarbeit usw., teilnehmen. Hier können Sie Ihre Erkenntnisse zu dem Vorfall überprüfen und dokumentieren, beispielsweise:
- Welcher Teil Ihres IR-Plans hat gut funktioniert? Was hat nicht funktioniert?
- Gab es Lücken, an denen zusätzliches Personal benötigt wurde? Mussten wir uns an einen Dritten oder ein internes Team wenden, das nicht auf unserer Ressourcenliste aufgeführt ist?
- Müssen wir angesichts dieses Vorfalls unsere Arbeitsweise ändern?
- Haben wir die uns zur Verfügung stehenden Mittel effektiv genutzt? Wurden sie ordnungsgemäß konfiguriert?
- Wie verlief die Kommunikation zwischen den Teams? Könnte man dies verbessern?
- Gab es bei dem Vorfall einen mitarbeiterbezogenen Aspekt, wie beispielsweise einen Social-Engineering-Angriff vom Typ „ “ oder einen unsachgemäßen Umgang mit Daten? Lässt sich dieses Problem durch Schulungen beheben?
- War die ausgenutzte Sicherheitslücke auf einen bestimmten Geschäftsbereich beschränkt oder betraf sie das gesamte Unternehmen?
- Könnten wir diese Schwachstelle durch eine andere operative Struktur oder einen anderen Prozess beheben?
Je flexibler der IR-Plan ist, desto mehr werden Sie aus einem Vorfall lernen, wenn dieser eintritt. Anschließend sollten alle gewonnenen Erkenntnisse in Ihre Vorbereitungsphase einfließen, um dort verfeinert und verbessert zu werden.
Unterscheidet sich PICERL vom NIST?
PICERL und das „ “ des NIST ( ) sowie das Cybersecurity Framework des NIST sind gängige Methoden für die Reaktion auf Sicherheitsvorfälle, unterscheiden sich jedoch in ihrer Struktur und Ausrichtung.
[Lesen Sie auch: Umsetzung des NIST-Cybersicherheits-Frameworks 2,0 mit Tanium]
PICERL bietet einen schrittweisen Ansatz für das Management eines Sicherheitsvorfalls, der sich über sechs Phasen erstreckt. Im Gegensatz dazu handelt es sich bei NIST um ein umfassenderes, flexibleres Regelwerk, das sich an fünf Kernfunktionen (Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen) orientiert und Organisationen dabei unterstützt, Cybersicherheitsrisiken zu bewältigen.
PICERL ist ein detailliertes Handbuch für die Reaktion auf Sicherheitsvorfälle, während das NIST-Rahmenwerk einen umfassenderen Leitfaden für das gesamte Cybersicherheitsrisikomanagement darstellt: . Das NIST-Rahmenwerk wird jedoch allgemein als nicht verbindlich angesehen und bietet lediglich eine Taxonomie übergeordneter Cybersicherheitsziele sowie Verweise auf Ressourcen zur Erreichung dieser Ziele.
Was bedeutet dies für Ihren Plan zur Reaktion auf Sicherheitsvorfälle? Unternehmen setzen PICERL in der Regel für die Reaktion auf Vorfälle im weiteren Kontext des NIST-Rahmenwerks ein, um Cybersicherheitsrisiken effektiv zu bewältigen.
Ist PICERL das beste Modell für die Reaktion auf Sicherheitsvorfälle?
PICERL bietet einen detaillierten und strukturierten Ansatz für die Reaktion auf Vorfälle, von dem größere Unternehmen oder solche mit komplexeren IT-Umgebungen profitieren können. Das PICERL-Rahmenwerk kann jedoch auch Herausforderungen mit sich bringen, wie beispielsweise den Bedarf an umfangreicher Vorbereitung, die potenzielle Komplexität bei der Erkennung und Eindämmung von Vorfällen sowie die Gewährleistung, dass alle Mitarbeiter angemessen geschult sind.
Diese Herausforderungen haben den Weg für neue Modelle der Vorfallreaktion geebnet, die im Vergleich zu Rahmenwerken mit agilen Prozessen wie PICERL flexiblere Ansätze bieten sollen – und stellen einen entscheidenden Wendepunkt dar, an dem Organisationen die Strategien für eine effektive Vorfallreaktion neu überdenken müssen.
Ein solches Modell ist SOAR, kurz für „ SSecurity Orchestration“, „ Automation“ und „ RResponse“. SOAR konzentriert sich auf die Automatisierung von Reaktionen und kann insbesondere für Organisationen mit begrenzten Ressourcen von Nutzen sein, um Vorfälle zu bewältigen, die eine sofortige Reaktion erfordern.
Ebenso gewinnt der Ansatz „ “ (DAIR) oder „ “ (D)„Dynamic“ ( ) „A“„Approach“ ( ) „I“„Incident“ ( ) „R“„Response“ zunehmend an Beliebtheit, da er den Schwerpunkt auf die Herangehensweise an die Reaktion auf Vorfälle anhand von Wegpunkten oder Meilensteinen legt, die nicht wie bei PICERL in einer festgelegten Reihenfolge ablaufen müssen. Das DAIR-Modell hilft Ihnen dabei, sich auf die Ergebnisse und die Maßnahmen zu konzentrieren, die zur Erreichung dieser Ergebnisse beitragen, anstatt einem stufenweisen Ansatz zu folgen.
Angesichts der chaotischen Natur von Cyberbedrohungen und der Notwendigkeit, immer raffiniertere Angriffe rasch abzuwehren, müssen moderne Pläne zur Reaktion auf Sicherheitsvorfälle sowie die zu ihrer Unterstützung eingesetzten Tools in der Lage sein, schnell auf Bedrohungen zu reagieren und diese zu beheben – und dies trotz knapperer Budgets und eines Mangels an Fachkräften im Bereich Cybersicherheit.
Da sich die heutigen Sicherheitsvorfälle nicht an festgelegte Regeln halten, warum sollte Ihr Plan zur Reaktion auf Sicherheitsvorfälle dies dann tun?
So wählen Sie ein Rahmenkonzept für die Reaktion auf Sicherheitsvorfälle aus
In diesem Beitrag haben wir erfahren, wie sich PICERL in der Landschaft der Sicherheitsmodelle seit jeher durch das Angebot einer detaillierten Roadmap für die Reaktion auf Sicherheitsvorfälle hervorgetan hat. Jedes Modell zur Reaktion auf Vorfälle weist jedoch seine eigenen Stärken und Herausforderungen auf.
Letztendlich müssen die Notfallpläne, an die sich Ihr Unternehmen hält, auf die spezifischen Cybersicherheitsprobleme Ihrer Branche zugeschnitten sein. Damit IR-Pläne wirksam sind, müssen sie zudem die verfügbaren Ressourcen, Instrumente und Mitarbeiter effizient nutzen und sich gleichzeitig in realen Szenarien als umsetzbar erweisen sowie anpassungsfähig sein, um neuen Bedrohungen entgegenzuwirken, sobald diese auftreten.
Die kontinuierliche Verbesserung und Weiterentwicklung Ihres Plans zur Reaktion auf Sicherheitsvorfälle sind entscheidend, um im Bereich der Cybersicherheit immer einen Schritt voraus zu sein. Ganz gleich, ob es sich um PICERL, DAIR oder ein anderes Modell handelt, das speziell auf die Anforderungen Ihres Unternehmens zugeschnitten ist – entscheidend ist, einen Plan zu erstellen, der den aktuellen Sicherheitsanforderungen gerecht wird und Ihr Unternehmen in die Lage versetzt, zukünftigen Cyberbedrohungen selbstbewusst zu begegnen.
Tanium bietet mit „ “ und „Tanium Incident Response“ einen beispiellosen Cybersicherheits-Support für alle Frameworks. Diese Lösung ersetzt vereinzelte Einzelprodukte durch eine einheitliche Lösung, die es Unternehmen ermöglicht, Schwachstellen schnell zu identifizieren, zu verwalten und zu beheben.
Tanium erweitert die Funktionen Ihrer bestehenden SIEM- und EDR-Tools und wandelt die Erkennung von Bedrohungen sowie die Reaktion auf Vorfälle in proaktive Abwehrmaßnahmen um, die die Produktivität Ihrer Nutzer so wenig wie möglich beeinträchtigen und Ihre Cyber-Resilienz stärken.
Durch die Nutzung von Echtzeit-Transparenz und umfassenden Endpunktdaten in Verbindung mit „ “ sowie „Tanium Automate“ – unserer hochmodernen Technologie zur Automatisierung komplexer Aufgaben in großem Maßstab, die kaum oder gar keine Programmierkenntnisse erfordert – können Teams jeder Größe und jedes Qualifikationsniveaus effektiver, produktiver und effizienter arbeiten.
Vereinbaren Sie eine individuelle Live-Demo unter , um Tanium in Ihrer Umgebung kennenzulernen.

