Die Zertifizierungsstelle (CA) von Dell
Kürzlich wurde unter berichtet, dass Dell auf einer Vielzahl von Windows-basierten Systemen ein selbstsigniertes Zertifikat einer Root-Zertifizierungsstelle (CA) sowie dessen privaten Schlüssel ausliefert. Dies bot Angreifern die Möglichkeit, mithilfe der Zertifizierungsstelle gefälschte Zertifikate für beliebte Websites zu erstellen und anschließend den Datenverkehr zu und von diesen Websites in offenen Netzwerken (wie beispielsweise in einem Café) abzufangen. Benutzer betroffener Dell-Systeme würden keine Warnung erhalten, dass das SSL/TLS-Zertifikat, mit dem ihre Sitzungen verschlüsselt werden, gefälscht ist, da das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle signiert worden wäre. Diese Technik würde sogar bei Websites funktionieren, die HTTP Public Key Pinning verwenden, da Browser wie Chrome und Firefox den auf einem System installierten Stammzertifikaten bewusst vertrauen.
Leider ist diese Situation kein Einzelfall bei Dell. Lenovo hatte Anfang dieses Jahres ein ähnliches Problem, das als „Superfish“ bezeichnet wurde, und auch andere Anbieter waren von Sicherheitslücken oder Fehlern bei Zertifizierungsstellen betroffen, die zur Ausstellung vertrauenswürdiger, jedoch unrechtmäßiger Zertifikate führten, welche die Online-Sicherheit gefährden.
Welche Auswirkungen hat dies auf die Kunden von Tanium?
Glücklicherweise verfügen Tanium-Kunden über ein leistungsstarkes Tool, mit dem sie ihre Umgebungen innerhalb von Sekunden überprüfen können, um festzustellen, ob auf Servern, Arbeitsplätzen, Laptops oder Tablets unzulässige Zertifikate vorhanden sind. Jason Moras, Director of Technical Account Management bei Tanium, nutzte die öffentlich zugänglichen Informationen über die Zertifizierungsstelle „eDellRoot“ in Verbindung mit den Zertifikatsverwaltungsfunktionen von Tanium, um eine einfache unternehmensweite Suche nach deren Vorhandensein durchzuführen.
Auf dem folgenden Screenshot können Sie sehen, dass die Zertifizierungsstelle „eDellRoot CA“ auf 12 von insgesamt etwa 1400 Rechnern gefunden wurde. (Aus Datenschutzgründen wurden die Hostnamen in dieser Ausgabe weggelassen.) Wie jede Tanium-Abfrage dauerte auch diese Suche nur wenige Sekunden, ohne dass dabei auf zuvor zwischengespeicherte, veraltete Daten zurückgegriffen wurde.
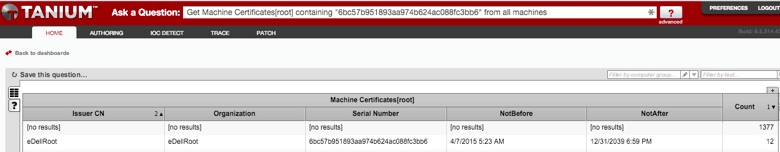
In diesem Beispiel wurde die Seriennummer des Zertifikats als Suchkriterium verwendet, doch hätten wir ebenso gut den CN des Zertifikatsausstellers oder den Namen der Organisation als Eingabewerte verwenden können.
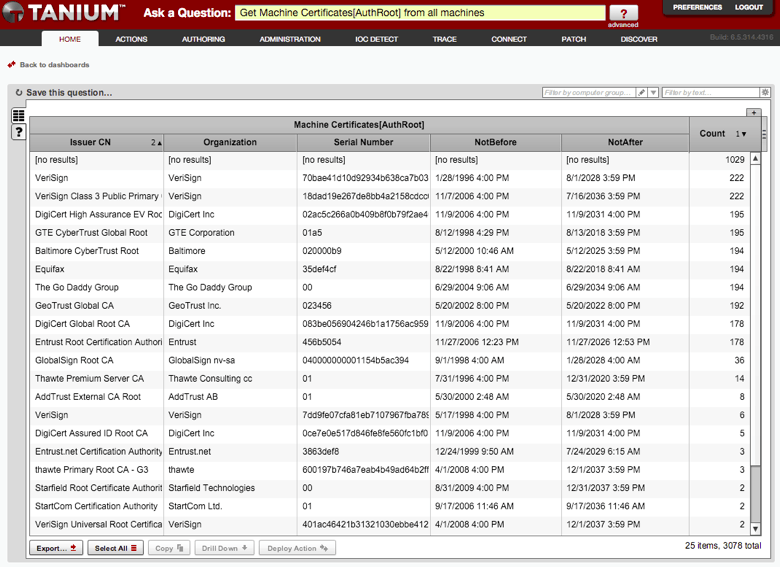
Neben der Suche nach einem bestimmten Zertifikat kann Tanium auch alle Zertifikate in den Zertifikatsspeichern aller Endgeräte auflisten, um Ausreißer und unerwartete Einträge zu identifizieren. Der folgende Screenshot zeigt die Ausgabe einer Tanium-Abfrage, mit der alle Zertifikate im AuthRoot-Speicher aufgelistet werden. Die Gesamtzahl der in der Umgebung gefundenen Zertifikate lässt sich problemlos zur Erkennung von Anomalien nutzen.
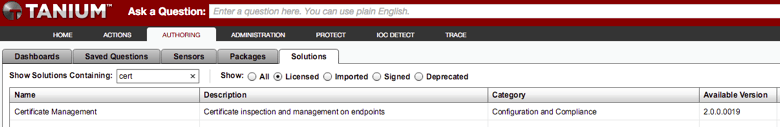
Um diesen Inhalt zu nutzen, können Tanium-Administratoren in der Tanium-Konsole zur Registerkarte „Authoring“ navigieren, auf „Solutions“ klicken und die Lösung mit dem Namen „Certificate Management“ importieren.
Die Funktionen von Tanium im Bereich der Zertifikatsverwaltung sind ein hervorragendes Beispiel für die Flexibilität der Tanium-Plattform und deren Fähigkeit, ein breites Spektrum an Bedrohungen für die Online-Sicherheit zu erkennen, darauf zu reagieren und Schutz davor zu bieten.
Dave Hull, Direktor
Möchten Sie Tanium in Aktion erleben? Vereinbaren Sie unter eine individuelle Vorführung oder nehmen Sie an unserem wöchentlichen Webinar teil. Sprechen Sie mit unseren Tanium-Experten bei unseren bevorstehenden Veranstaltungen im Rahmen der „ “ unter.

