Anfang März schlug die SEC Änderungen an den Vorschriften des „ “ vor , wonach börsennotierte Unternehmen verpflichtet wären, umfassendere Angaben zu Cybersicherheitsvorfällen, zum Risikomanagement und zur Strategie zu machen. Der Vorschlag hat Unternehmen und Vorstände dazu veranlasst, darüber nachzudenken, wie sie sich auf diese neue Überprüfung vorbereiten können.
Einige Sicherheitsexperten sind der Ansicht, dass diese Art von Versäumnis – in einer neuen Ära, in der Cyberbedrohungen immer häufiger und schwerwiegender auftreten – Teil einer Reihe von bewährten Vorgehensweisen für Führungskräfte
und die Unternehmensleitung werden sollte.
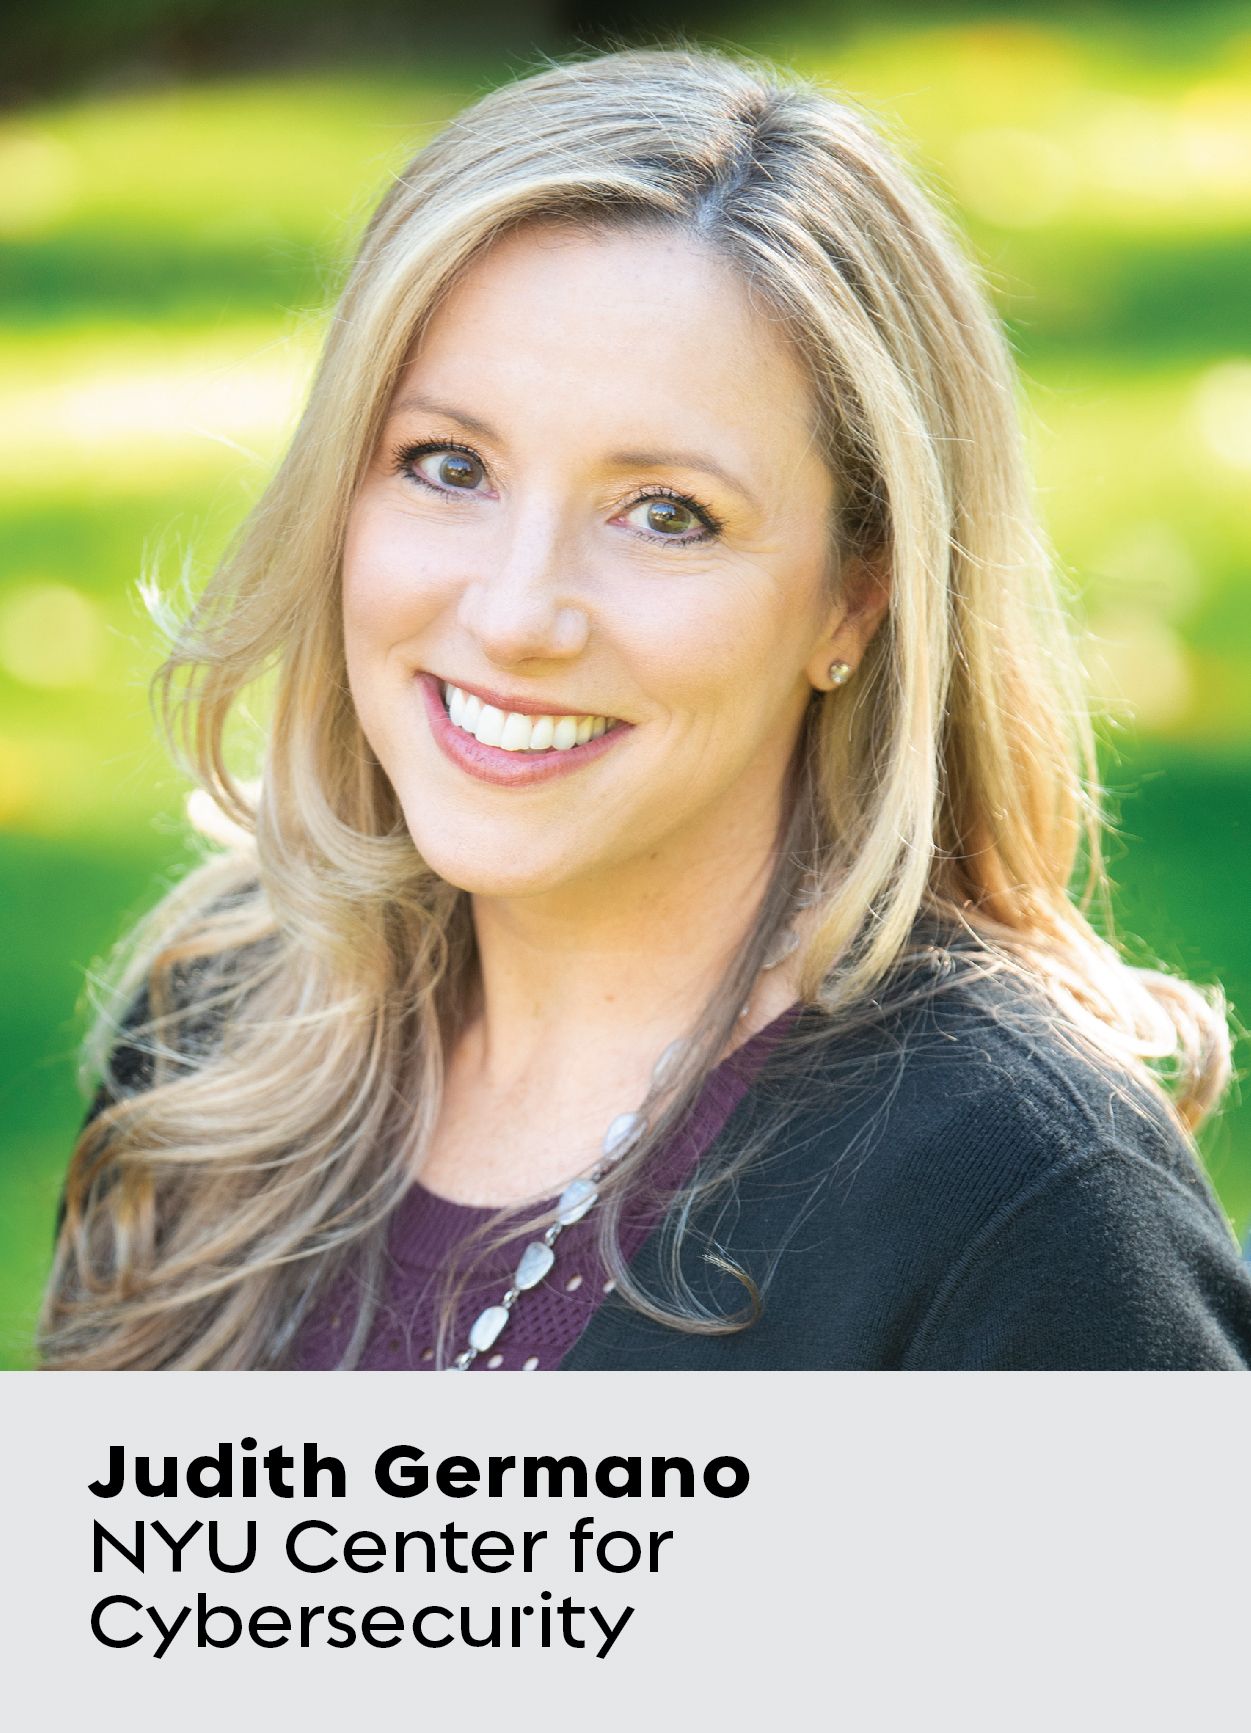
Nur wenige führende Persönlichkeiten im Bereich Cybersicherheit verstehen die Herausforderungen des öffentlichen und privaten Sektors so gut wie Judith Germano. Als ehemalige Bundesstaatsanwältin, Distinguished Fellow am Center for Cybersecurity der NYU sowie außerordentliche Professorin an der juristischen Fakultät der Universität wird Frau Germano am Dienstag, dem 12. Juli, eine ausschließlich aus Frauen bestehende Expertenrunde zu diesem Thema im Rahmen der von der NYU- organisierten Veranstaltung „Women Leaders in Cybersecurity“ leiten:.
Im Mittelpunkt der Podiumsdiskussion steht die Stärkung der Rechenschaftspflicht des Vorstands und der Geschäftsführung in Bezug auf Fragen rund um Cyberrisiken. An der Veranstaltung werden führende weibliche Persönlichkeiten aus dem Bereich Cybersicherheit aus dem öffentlichen und privaten Sektor teilnehmen. Zu ihnen zählen: Carolyn Welshhans, amtierende Leiterin der Abteilung für Krypto-Vermögenswerte und Cybersicherheit der SEC, sowie Jocelyn Hunter, Vizepräsidentin und stellvertretende Leiterin der Rechtsabteilung bei The Home Depot.
Frau Germano, Gründerin einer von Frauen geführten Boutique-Anwaltskanzlei, die Unternehmen und Vorstände in den Bereichen Cybersicherheitsrisiken und -strategien, Durchsetzung von Bundesvorschriften und Einhaltung regulatorischer Auflagen sowie straf- und zivilrechtliche Ermittlungen und Rechtsstreitigkeiten berät, sprach mit Endpoint über die wichtigsten Erkenntnisse, die Führungskräfte aus Wirtschaft und Technologie im Hinblick auf das sich wandelnde regulatorische Umfeld im Bereich der Cybersicherheit gewinnen müssen.
Warum ist es von entscheidender Bedeutung, dass Vorstände ihre Aufsicht und ihr Engagement im Bereich der Cybersicherheit verstärken?
Cybersicherheit ist eines der wichtigsten Themen, mit denen Unternehmen heute konfrontiert sind. Sie wirkt sich auf die öffentliche Gesundheit und Sicherheit, sensible Informationen, Finanzkontrollen sowie den Geschäftsbetrieb aus. Die Cybersicherheit muss auf Vorstandsebene und in der Geschäftsleitung Priorität haben – zum Wohle des Unternehmens und seiner Stakeholder.
In den vergangenen Jahren haben wir eine zunehmende Rechenschaftspflicht der Vorstände in Zivilverfahren und bei behördlichen Durchsetzungsmaßnahmen beobachtet. Dies unterstreicht die Notwendigkeit, dass Aufsichtsräte sicherstellen müssen, dass die von ihnen beaufsichtigten Unternehmen nicht nur über die richtigen Cybersicherheitsprotokolle und -schutzmaßnahmen verfügen , sondern auch angemessene Anstrengungen unternehmen, um deren Einhaltung zu gewährleisten.
Könnten Sie die bevorstehende verstärkte Aufsicht der SEC im Bereich der Cybersicherheit erläutern? Warum geschieht dies gerade jetzt? Was können und sollten Vorstände tun, um sich darauf vorzubereiten?
In der Bekanntmachung „ März 2022“ hat die SEC Vorschriften vorgeschlagen, mit denen die Offenlegungspflichten börsennotierter Unternehmen in Bezug auf Cybersicherheit , Risikomanagement, Strategie, Unternehmensführung sowie die Meldung von Vorfällen verschärft werden sollen.
„“ Allzu oft werden Unternehmen und ihre Führungskräfte im Nachhinein beurteilt, als ob sich das Geschehen in Zeitlupe abgespielt hätte, und das ist oft keine realistische Sichtweise.“
Diese Vorschriften befinden sich noch in der Kommentierungsphase und sehen in der vorgeschlagenen Fassung unter anderem Folgendes vor: die Einreichung eines Formulars 8-K innerhalb von vier Werktagen nach einem wesentlichen Cybersicherheitsvorfall; regelmäßige Offenlegungen zu Richtlinien und Verfahren zur Erkennung und Bewältigung von Cybersicherheitsrisiken, zur Rolle der Geschäftsführung bei der Umsetzung von Cybersicherheitsrichtlinien und -verfahren, zur Cybersicherheitsexpertise des Vorstands und zur Überwachung von Cybersicherheitsrisiken; sowie Aktualisierungen zu zuvor gemeldeten Vorfällen.
Dies ist Teil eines Trends, den wir in den letzten Jahren beobachten konnten: Aufsichtsbehörden und Zivilkläger fordern eine stärkere Rechenschaftspflicht der Vorstände und der Geschäftsleitung im Bereich der Cybersicherheit.
Zur Vorbereitung müssen sich die Vorstände umfassend mit den Cybersicherheitsrisiken und der Verantwortung ihrer Organisation und ihrer Branche sowie mit den bewährten Verfahren auf Vorstandsebene auskennen. Dazu gehören Vorstandsmitglieder und externe Berater mit Fachkenntnissen im Bereich Cybersicherheit, regelmäßige Informationen zu Cybersicherheitsrisiken und -vorfällen sowie ausreichende Überwachungs- und Eskalationsverfahren, um zu beurteilen, inwieweit die Unternehmensleitung die sich ständig verändernden Cybersicherheitsrisiken und -strategien im Griff hat.
Zwar sollten sich die Vorstände nicht in die täglichen Managementaufgaben des Unternehmens einmischen, doch müssen sie sich vergewissern, dass die für die Cybersicherheit im Unternehmen zuständigen Teams über das erforderliche Fachwissen oder ausreichende externe Unterstützung und Werkzeuge verfügen, um die Cybersicherheit ordnungsgemäß zu gewährleisten. Vorstände müssen überwachen, welche Maßnahmen das Unternehmen ergreift, um Angriffe zu verhindern, diese zu erkennen und darauf zu reagieren , um sich in angemessener Weise zu vergewissern, dass nicht nur Pläne und Programme vorhanden sind, sondern dass diese auch befolgt werden. Dies ist Teil der Verpflichtung eines Vorstands gemäß der „Business Judgment Rule“ des „ “ ().
Gibt es Nachteile, wenn Vorstände und Führungskräfte im Bereich der Cybersicherheit eine verstärkte Rechenschaftspflicht und Aufsicht ausüben?
Cybersicherheit ist ein komplexes Thema, und die Herausforderungen ändern sich ständig. Die Reaktion auf Cybersicherheitsvorfälle ist mit vielen Unwägbarkeiten, Variablen und einer sich rasch entwickelnden Krisenbewältigung verbunden. Es ist wichtig, dass Gerichte, Aufsichtsbehörden und Zivilprozessparteien diese Herausforderungen verstehen. Allzu oft werden Unternehmen und ihre Führungskräfte im Nachhinein beurteilt – als ob sich das Geschehen in Zeitlupe abgespielt hätte –, und dies ist häufig keine realistische Sichtweise. Unangemessene Anforderungen an Rechenschaftspflicht und Aufsicht können die Wirksamkeit der Reaktion auf Vorfälle beeinträchtigen.
„Diejenigen, die am besten in der Lage sind, Unternehmen bei der Bewältigung dieser Probleme zu unterstützen, sind möglicherweise weniger bereit, in Vorständen mitzuwirken.“
Zu den Risiken zählen unter anderem die Verzögerung der Definition dessen, was als wesentlicher Vorfall gilt, aus Angst, damit eine Meldepflicht auszulösen; die Offenlegung von Schwachstellen in öffentlichen Unterlagen, bevor die betroffenen Unternehmen und Personen benachrichtigt wurden und die Möglichkeit erhielten, darauf zu reagieren und die Schwachstelle zu beheben; die öffentliche Bekanntgabe gegenüber Angreifern, welche Unternehmen die verwundbarsten Ziele sind; sowie die Untergrabung des notwendigen Vertrauens für wirksame öffentlich-private Partnerschaften im Bereich der Cybersicherheit.
Sollten die Standards und das Maß an Rechenschaftspflicht über die traditionellen, angemessenen Schutzmaßnahmen hinausgehen, die den Vorständen zur Erfüllung ihrer treuhänderischen Pflichten gewährt werden, würde dies eine gute Cybersicherheit behindern – zum einen, weil dadurch die Transparenz auf Vorstandsebene eingeschränkt würde, und zum anderen, weil diejenigen, die am besten in der Lage sind, Unternehmen bei der Bewältigung dieser Probleme zu unterstützen, möglicherweise weniger bereit wären, ein Vorstandsamt zu übernehmen.
Haben Sie Beispiele für Vorstände, denen dies gelungen ist? Oder Fehltritte oder Pannen?
Es gibt zahlreiche Beispiele für Vorstände und Führungsteams, die im Bereich der Cybersicherheit alles richtig gemacht haben – diese tauchen jedoch weder in den Zeitungen noch in öffentlichen Aufzeichnungen auf. Es gibt zudem zahlreiche Beispiele für Fehlentscheidungen im Bereich „ “ (), bei denen Vorstände und Führungsteams es versäumt haben, der Cybersicherheit Priorität einzuräumen, bewährte Verfahren zu dokumentieren oder festgelegte Abläufe einzuhalten. Es ist unerlässlich, bereits vor dem Auftreten von Cybersicherheitsvorfällen über das richtige interne und externe Fachwissen zu verfügen, um solche Vorfälle zu erkennen, darauf zu reagieren und daraus zu lernen. Ein gutes Urteilsvermögen, eine starke interne und externe Kommunikation sowie Führungsqualitäten sind für eine effektive Reaktion auf Cybersicherheitsvorfälle unerlässlich.
Was ist Ihr Ziel mit dieser Veranstaltung? Was ist Ihr Hauptthema und Ihre Botschaft? Was sollen die Teilnehmer lernen? Was sind die wichtigsten Erkenntnisse?
Wir bringen eine interdisziplinäre Expertenrunde aus Politik, Wirtschaft und Wissenschaft zusammen, um zentrale Fragen und Herausforderungen im Bereich der Cybersicherheit zu erörtern, mit denen Vorstände, Führungskräfte und deren Berater konfrontiert sind.
„. Vielfältige Fachkenntnisse und Hintergründe in Vorständen, Führungsgremien und im Bereich der Cybersicherheit im weiteren Sinne sind unerlässlich, um die besten Ergebnisse zu erzielen.“
Zu unseren Diskussionsteilnehmern zählen erfahrene Rechtsanwälte, Vorstandsmitglieder von Unternehmen, ein CISO sowie ein erfahrener Anwalt der SEC-Vollzugsabteilung, der die Cyber-Abteilung der SEC leitet. Das Gremium vereint langjährige Fachkenntnisse in den Bereichen Cybersicherheit und Unternehmensstrategie aus verschiedenen Branchen.
Zu den wichtigsten Erkenntnissen zählen das Verständnis der aktuellen Trends und Risiken im Bereich „ “ , die sich auf die Verantwortung des Vorstands und der Geschäftsleitung auswirken, sowie bewährte Verfahren zum Umgang mit diesen Risiken. Wir werden die kürzlich vorgeschlagenen Leitlinien der SEC zur Cybersicherheit und deren Auswirkungen erörtern; bewährte Verfahren der „ “ im Bereich Cybersicherheit, unter anderem im Zusammenhang mit der „Business Judgment Rule“ sowie aktuelle aufsichtsrechtliche und zivilrechtliche Verfahren; Herausforderungen, einschließlich personeller Engpässe; sowie Strategien zur Verbesserung der Cybersicherheitsvorsorge und der Reaktionsfähigkeit.
Eine weitere wichtige Erkenntnis ist die Bedeutung der Vielfalt an Erfahrungen und Perspektiven sowie die Identifizierung und Förderung von Cybersicherheits-Talenten aus unterschiedlichen Bereichen. Darauf legen wir im Rahmen des Programms „Women Leaders in Cybersecurity“ sowie am „Center
for Cybersecurity“ der NYU besonderen Wert.
Lassen Sie uns noch etwas ausführlicher über Frauen in der Cybersicherheit sprechen. Dies ist eine Podiumsdiskussion, an der ausschließlich Frauen teilnehmen. Warum ist eine stärkere Vertretung von Frauen in Führungspositionen im Bereich Cybersicherheit so wichtig?
Ich habe die Ehre, seit 2016 das Programm „Women Leaders in Cybersecurity“ an der NYU zu leiten, in dessen Rahmen führende Frauen aus Politik, Wirtschaft und Wissenschaft zu interdisziplinären Diskussionen über wichtige Themen der Cybersicherheit zusammenkommen.
Auf unserer Website , womenleadersincybersecurity.org und finden Sie Informationen zu unseren aktuellen und vergangenen Veranstaltungen sowie zu den vielen beeindruckenden Frauen, die im Rahmen dieser Programme im Laufe der Jahre ihr Fachwissen weitergegeben haben und die
spürbare Veränderungen zur Verbesserung ihrer Organisationen
und der gesamten Branche bewirken.
Vielfältige Fachkenntnisse und Hintergründe in Vorständen, Führungsgremien und im Bereich der Cybersicherheit im weiteren Sinne sind unerlässlich, um nicht nur in der Cybersicherheit, sondern auch in Bezug auf die Ethik, die Strategie, die Führung und ein wirksames Risikomanagement eines Unternehmens die besten Ergebnisse zu erzielen. Eine wirksame Cybersicherheit ist für Unternehmen und Behörden von entscheidender Bedeutung, und wir müssen vielfältige Teams und Führungskräfte aufbauen, schulen und fördern, um dieses Vorhaben möglichst effektiv umzusetzen.
Das Gremium
Julie Cullivan
Mitglied des Vorstands
Axon; Heartflow, Inc.; SADA; OPSWAT;
AaDya Security
Jocelyn Hunter
Vizepräsidentin und stellvertretende Leiterin der Rechtsabteilung
The Home Depot
Beirat des Duke Law Center for Judicial Studies
Bethany Mayer
Vorstandsvorsitzende; Vorsitzende des Vergütungsausschusses
Box, Inc.
Vorsitzende des Ausschusses für Sicherheit, Nachhaltigkeit und Technologie,
Vorstand
Sempra Energy
Nasrin Rezai
Senior Vice President, Chief Information Security Officer
Verizon
Carolyn Welshhans
Stellvertretende Direktorin, Abteilung für Durchsetzung
Amtierender Leiter der Abteilung für Krypto-Vermögenswerte und Cybersicherheit
USA Börsenaufsichtsbehörde
Judith H. Germano (Moderatorin)