Im Bereich der Cybersicherheit ist es noch ein langer Weg, bis ein ausgewogenes Geschlechterverhältnis erreicht ist. Laut einer Studie von (ISC)² mit dem Titel „ “ vom vergangenen Oktober machen Frauen heute etwa ein Viertel der Branche aus, und 17 % der Chief Information Security Officers (CISOs) der Fortune- 500 -Unternehmen sind Frauen – ein Anstieg gegenüber 14 % vor nur zwei Jahren.
Es geht hier nicht nur um Gleichstellung. Wie Jen Easterly, die erste Frau an der Spitze der einflussreichen US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA), gegenüber dem „ “ erklärte – Endpunkt-: „Die geschlechtsspezifische Kluft, die heute in der Cybersicherheitsbranche besteht, trägt zum allgemeinen Fachkräftemangel in diesem Bereich bei, der in den Vereinigten Staaten und weltweit weiterhin besteht und der letztendlich unsere nationale Sicherheit beeinträchtigt.“
Das sollte jeden beunruhigen.
Eine Welle von Cyberangriffen auf Krankenhäuser, Fleischverarbeitungsbetriebe, Wasserversorgungssysteme und Gaspipelines zeigt, wie anfällig die kritische Infrastruktur der USA nach wie vor ist. Ganz zu schweigen von den Kosten für Behörden sowie für große und kleine Unternehmen. Allein in der ersten Hälfte des vergangenen Jahres meldeten Geschäftsführer und ihre Vorstände laut den neuesten Zahlen des US-Finanzministeriums mutmaßliche Zahlungen in Höhe von 590 Millionen US-Dollar an für die Ransomware .
Die Einstellung von Frauen im Bereich Cybersicherheit könnte diese Verluste verringern und uns allen mehr Sicherheit bieten. Um CEOs, CIOs und CISOs dabei zu unterstützen, diese Lücke zu schließen, und anlässlich des Internationalen Frauentags ( 8. März) hat die Redaktion von „ : Endpoint “ Ratschläge unserer Experten aus dem vergangenen Jahr zusammengestellt. Außerdem haben wir die führenden Vorbilder der Branche (wie @CISAJen) vorgestellt, die es sich zur Aufgabe gemacht haben, anderen den Weg zu weisen und ihnen Tipps zu geben, wie sie selbst dorthin gelangt sind.
Überwindung von Sexismus, Lohnunterschieden und der „Brogrammer“-Kultur in der Cybersicherheit
Die Cybersicherheitsbranche ist in den letzten 20 Jahren rasant gewachsen. Die Geschlechterverteilung ist jedoch relativ unverändert geblieben, und die Unterstützung für Frauen lässt zu wünschen übrig. Eine Studie von (ISC)² mit dem Titel „ “ ( 2017 ) ergab, dass 51 % der Frauen im Bereich Cybersicherheit mit unbewussten Vorurteilen, unerklärlichen Verzögerungen beim beruflichen Aufstieg, Alibipolitik und offener Diskriminierung konfrontiert waren. Genau diese Erfahrung hat Lauren Bean Buitta gemacht, die die gemeinnützige Organisation „Girl Security“ ins Leben gerufen hat. Das Ziel besteht darin, Mädchen, Frauen und geschlechtlichen Minderheiten dabei zu unterstützen, im Bereich der Cybersicherheit voranzukommen, und ihnen eine Stimme in einer Branche zu geben, in der ihre Meinungen oft übersehen werden.
„“Wenn Sie keine weiblichen Führungskräfte sehen, werden Sie sich nicht mit diesem Karriereweg identifizieren können.“Lauren Bean Buitta, Gründerin und Geschäftsführerin von Girl Security
Buitta nennt einen wesentlichen Hemmfaktor für Frauen, die im Bereich der Cybersicherheit tätig werden möchten: den Mangel an Vorbildern. „Wenn Sie keine weiblichen Führungskräfte sehen, werden Sie sich nicht mit diesem Karriereweg identifizieren können“, sagt Buitta. Endlich beginnt sich dies zu ändern, und zwar auf sehr öffentliche Weise:
bei der CISA.
Seit Jen Easterly im Juli 2021 die Leitung der CISA übernommen hat, ist sie zum Aushängeschild der nationalen Cybersicherheit geworden. Sie hat hart dafür gekämpft, dorthin zu gelangen, wo sie heute steht (Absolventin von West Point, Rhodes-Stipendiatin, Trägerin von zwei Bronze Stars, Sonderberaterin von Präsident Obama und leitende Direktorin für Terrorismusbekämpfung). Ihre Behörde leitet sowohl die Rekrutierungskampagne „ “ ( ), mit der neue Talente im Bereich Cybersicherheit gewonnen werden sollen, als auch die Sicherheitskampagne „“ ( ) in Bundesbehörden – zwei Strategien, die für die Bemühungen der Biden-Regierung zur Stärkung der digitalen Sicherheitsvorkehrungen des Landes von zentraler Bedeutung sind.
Als Vorbild für junge Frauen, die in den Bereich der Cybersicherheit einsteigen oder dies in Erwägung ziehen, setzt sich Frau Easterly engagiert für ihr Ziel ein, mehr Frauen für Positionen im Bereich der Cybersicherheit auf Bundesebene zu gewinnen: „Wir arbeiten mit Nachdruck daran“, sagt sie, „und freuen uns darauf, echte Fortschritte bei der Schließung der Geschlechterkluft zu erzielen.“
Die geschlechtsspezifische Kluft im Bereich der Cybersicherheit in den Landes- und Kommunalverwaltungen schließen
Im Jahr 2020 richteten sich mindestens 79 Ransomware-Angriffe der Art „ “ gegen staatliche, kommunale und Stammesbehörden. Die Angriffe führten laut einem Bericht der Verbraucherschutz-Website Comparitech zu Ausfällen in 30 Bundesstaaten und betrafen 71 Millionen Bürger. Das Problem?
Landes- und Kommunalverwaltungen sind unterbesetzt, oft in erschreckendem Ausmaß. Im Bereich der Cybersicherheit herrscht ein allgemeiner Fachkräftemangel . Viele Regierungen verfügen schlichtweg nicht über die erforderlichen Ressourcen oder das Personal, um diese Aufgaben zu bewältigen. Wenn sie Mitarbeiter haben, wissen sie oft nicht einmal, wie viele es sind.
„“Als ich in Arizona war, haben wir ein Praktikumsprogramm für Hochschulstudenten ins Leben gerufen, um Nachwuchskräfte zu gewinnen.“Jennifer Pittman-Leeper, ehemalige Leiterin des Sicherheitsprogramms für Unternehmen beim Ministerium für Innere Sicherheit des Bundesstaates Arizona
Diese Situation ist zwar bedrohlich, stellt jedoch eine Chance dar, sagt Jennifer Pittman-Leeper. Zuvor war sie für die Festlegung der Cybersicherheitsstrategie des Bundesstaates Arizona verantwortlich. Aus ihrer Sicht bieten Stellen im Bereich Cybersicherheit auf Landesebene Frauen eine hervorragende Gelegenheit, in dieser Branche etwas zu bewirken.
„Als ich in Arizona war, haben wir ein Praktikumsprogramm für Hochschulstudenten ins Leben gerufen, um Talente zu gewinnen“, sagt Pittman-Leeper, die mittlerweile als Customer Engagement Manager bei Tanium tätig ist. „Wir haben Praktikanten in unserem Cyber-Kommandozentrum eingesetzt und sie zudem in verschiedenen Cybersicherheitsteams rotieren lassen, um ihnen umfassende Erfahrungen zu ermöglichen.“ Außerdem sprachen wir mit Schülern des „ “-Programms an den weiterführenden Schulen „ “ über eine berufliche Laufbahn im Bereich Cybersicherheit und führten sie durch das Cyber Command. „Und während wir dies taten, setzten wir uns dafür ein, die geschlechtsspezifische Kluft in der IT-Branche zu verringern, indem wir mit Mädchen über ihre Karrieremöglichkeiten in diesem Bereich sprachen.“
[Bitte lesen Sie: Staatliche Behörden holen im Bereich Cybersicherheit auf]
Eine Generation von weiblichen Führungskräften im Bereich Cybersicherheit ausbilden
Die Ransomware-Angriffe des vergangenen Jahres auf Unternehmen, Infrastruktur und Bundesbehörden haben die Notwendigkeit verstärkt, technisch versierte Fachkräfte aus einem erweiterten und nicht-traditionellen Talentpool einzustellen. Tatsächlich wird erwartet, dass die Zahl der Arbeitsplätze in den Bereichen Informationssicherheit und Ingenieurwesen zwischen 2020 und dem Ende dieses Jahrzehnts um fast ein Drittel zunehmen wird, wie aus den Daten des Bureau of Labor Statistics der US- () hervorgeht. Allein in diesem Jahr werden in den USA nach Schätzungen der Cybersecurity Group des Aspen Institute 500 000 Stellen im Bereich der Informationssicherheit unbesetzt bleiben.
Ein Programm, das sich an Frauen, Minderheiten und andere unterrepräsentierte Bevölkerungsgruppen richtet, ist NPower. Die seit zwölf Jahren bestehende gemeinnützige Organisation, die von namhaften Unternehmen aus dem Bankensektor (wie Citi) und dem Bereich Cybersicherheit (wie Tanium) unterstützt wird, hat bislang mehr als 6 000 Studierende ausgebildet. Das Ziel besteht darin, Wege zum Wohlstand zu schaffen und Menschen mit geringem Einkommen durch technische Fortbildungen den Aufstieg in die Mittelschicht zu ermöglichen.
NPower ist gebührenfrei; im Frühjahr und Herbst werden halbtägige Kurse angeboten. Bewerber müssen keine Aufnahmeprüfung ablegen, sondern nehmen an einem Auswahlgespräch teil, in dem ihre Eignung für das Programm beurteilt wird. Die Studierenden beginnen mit der Anmeldung zum Einstiegskurs „ Tech Fundamentals“ () und können anschließend an Zertifizierungskursen von CompTIA in den Bereichen Cybersicherheit und Cloud-Computing teilnehmen.
„Wir unterstützen Studierende dabei, Zertifizierungen zu erwerben, die für den Arbeitsmarkt relevant sind“, sagt Matt Velez, der sich selbst als „Mann mit dunkler Hautfarbe“ bezeichnet und als Leiter für strategische Partnerschaften bei NPower tätig ist. „Wir wollten Menschen wie mir, die aus benachteiligten Gemeinden stammen und arbeiten – sowie lernen – möchten und eine Leidenschaft für Technologie haben, neue Möglichkeiten eröffnen.“
[Bitte lesen Sie: Wie NPower Wege zum Wohlstand ebnet]
Ausbildung der Techniklehrer
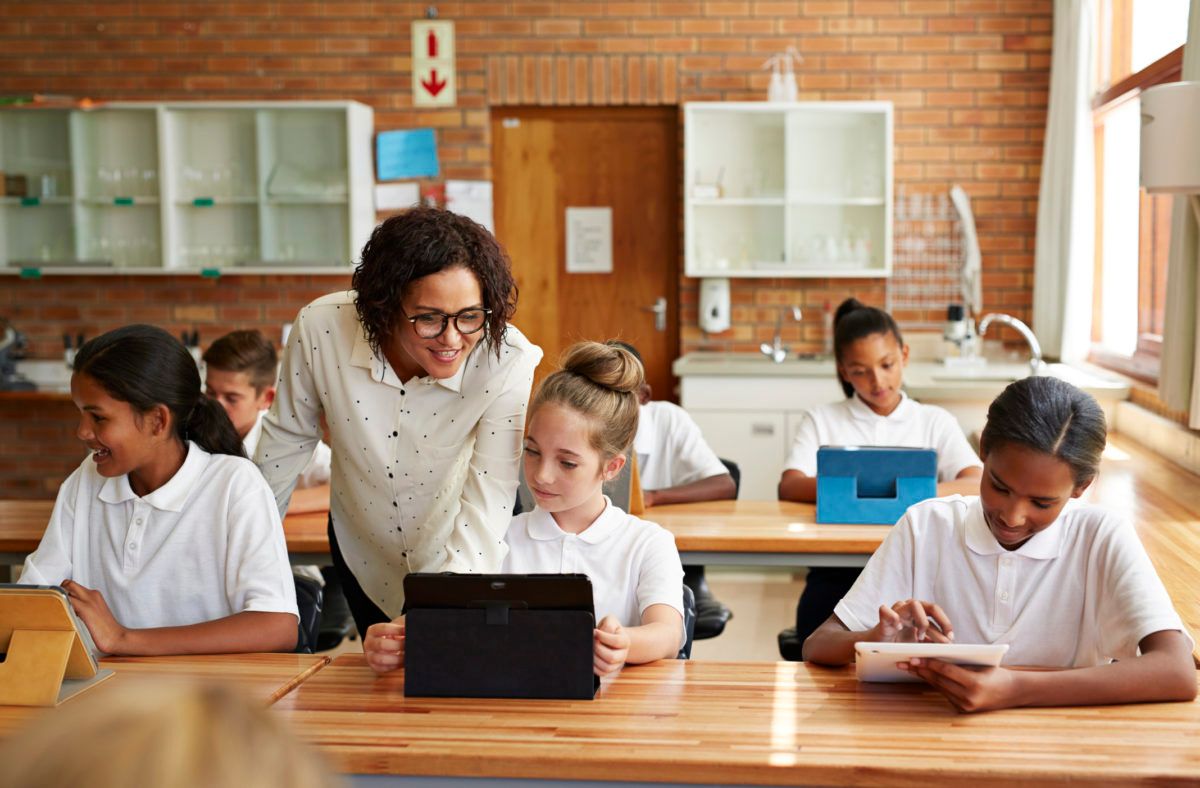
Ein Hindernis für die Gewinnung von mehr Frauen für den Bereich der Cybersicherheit besteht darin, dass die Informatik in den USA insgesamt nicht mit derselben Bedeutung behandelt wird wie andere Grundschulfächer.
Beispielsweise verfügen die meisten US-amerikanischen High Schools über „Fachbereiche“ für Mathematik, Englisch, Sozialkunde und Naturwissenschaften. Oft gibt es jedoch nur eine einzige Lehrkraft, die Informatik unterrichtet – ein Fach, das sich rasch zu einem der wichtigsten Fächer entwickelt, wenn nicht sogar zum wichtigsten, das die Kinder von heute lernen müssen.
„Ohne meinen Informatiklehrer an der Oberschule hätte “ich meine Berufung in diesem bereichernden Berufsfeld nicht gefunden.“Charles Ross, Chief Customer Officer bei Tanium
Frühzeitige Ausbildung, so Jake Baskin, Geschäftsführer der „ Computer Science Teachers Association“ (CSTA) , ist entscheidend für die Besetzung von Stellen in den Bereichen Technologie und Cybersicherheit – doch sie ist noch weit davon entfernt, den Anforderungen gerecht zu werden.
Das CSTA von Baskin stellt Unterrichtsmaterialien für K–12 Unterrichtsstufen bereit. Dazu gehören Unterrichtsmaterialien, Ressourcen zur beruflichen Weiterbildung sowie Möglichkeiten zur Zertifizierung. Die Arbeit der gemeinnützigen Organisation geht weit über Themen auf Bezirksebene hinaus: Sie setzt sich für ein Programm mit neun Leitlinien zur Informatikausbildung ein, deren Umsetzung sie in jedem Bundesstaat anstrebt.
„Wenn man jungen Schülern die Grundlagen der Cybersicherheit näherbringt, kann dies ihr Wissen erheblich erweitern und ihr Interesse daran wecken, später einmal eine berufliche Laufbahn im Bereich der Cybersicherheit einzuschlagen“, sagt Charles Ross, Chief Customer Officer bei Tanium. „Ich bin mir sicher, dass ich meine Berufung in diesem erfüllenden Berufsfeld nicht gefunden hätte, wenn mein Informatiklehrer an der Oberschule nicht gewesen wäre.“
[Bitte lesen Sie: Um die Cybersicherheit zu stärken, sollten wir unsere Techniklehrer unterstützen]
Weitere Ressourcen:
Kode With Klossy – Wenn es etwas gibt, das das Klischee vom „nerdigen IT-Typen“ widerlegen kann, dann ist es diese gemeinnützige Organisation, die von (ja, genau) Supermodel Karlie Kloss gegründet wurde. Die Gruppe veranstaltet landesweit kostenlose Programmier-Camps für Mädchen und nicht-binäre Personen im Alter von 13 bis 18 Jahren.
„Women in Cybersecurity“ (WiCys) – Diese im Jahr 2021 gegründete globale Organisation unterstützt angehende und etablierte Fachkräfte im Bereich Cybersicherheit dabei, Wissen auszutauschen, sich zu vernetzen und Mentoring zu leisten. Die Organisation verfügt über Ortsverbände in den gesamten USA.
Das Mentorenprogramm „Women in Cyber“ – Dieses Projekt der Internationalen Fernmeldeunion (ITU, eine Sonderorganisation der Vereinten Nationen) bringt Vorbilder aus dem Bereich Cybersicherheit mit talentierten Frauen in Afrika, Asien und dem Nahen Osten zusammen. Interessierte Mentees verfügen möglicherweise über zwei bis drei Jahre Berufserfahrung auf Einstiegsebene im Bereich Cybersicherheit oder streben einen Einstieg in die Cybersicherheitsbranche aus einem anderen Fachgebiet an. Interessierte Mentoren sollten über Erfahrung in leitenden Positionen oder im Management in diesem Bereich verfügen. Bewerbungsfrist für 2022: 31. März.
„Women Know Cyber: Der Dokumentarfilm“ – Dieser 50-minütige Film basiert auf dem Buch „ “ „Women Know Cyber: 100 faszinierende Frauen im Kampf gegen die Cyberkriminalität“ von Steve Morgan, dem Gründer von Cybersecurity Ventures. Zu den Teilnehmern zählen führende Persönlichkeiten der Branche, darunter Deneen DeFiore, Vizepräsidentin und CISO bei United Airlines; Emily Mossburg, globale Cyber-Leiterin bei Deloitte; Alissa „Dr. Jay“ Abdullah, Senior Vice President und stellvertretende CSO bei Mastercard; sowie Diane Janosek, Ausbildungsleiterin der National Cryptologic School bei der National Security Agency, um nur einige zu nennen.

