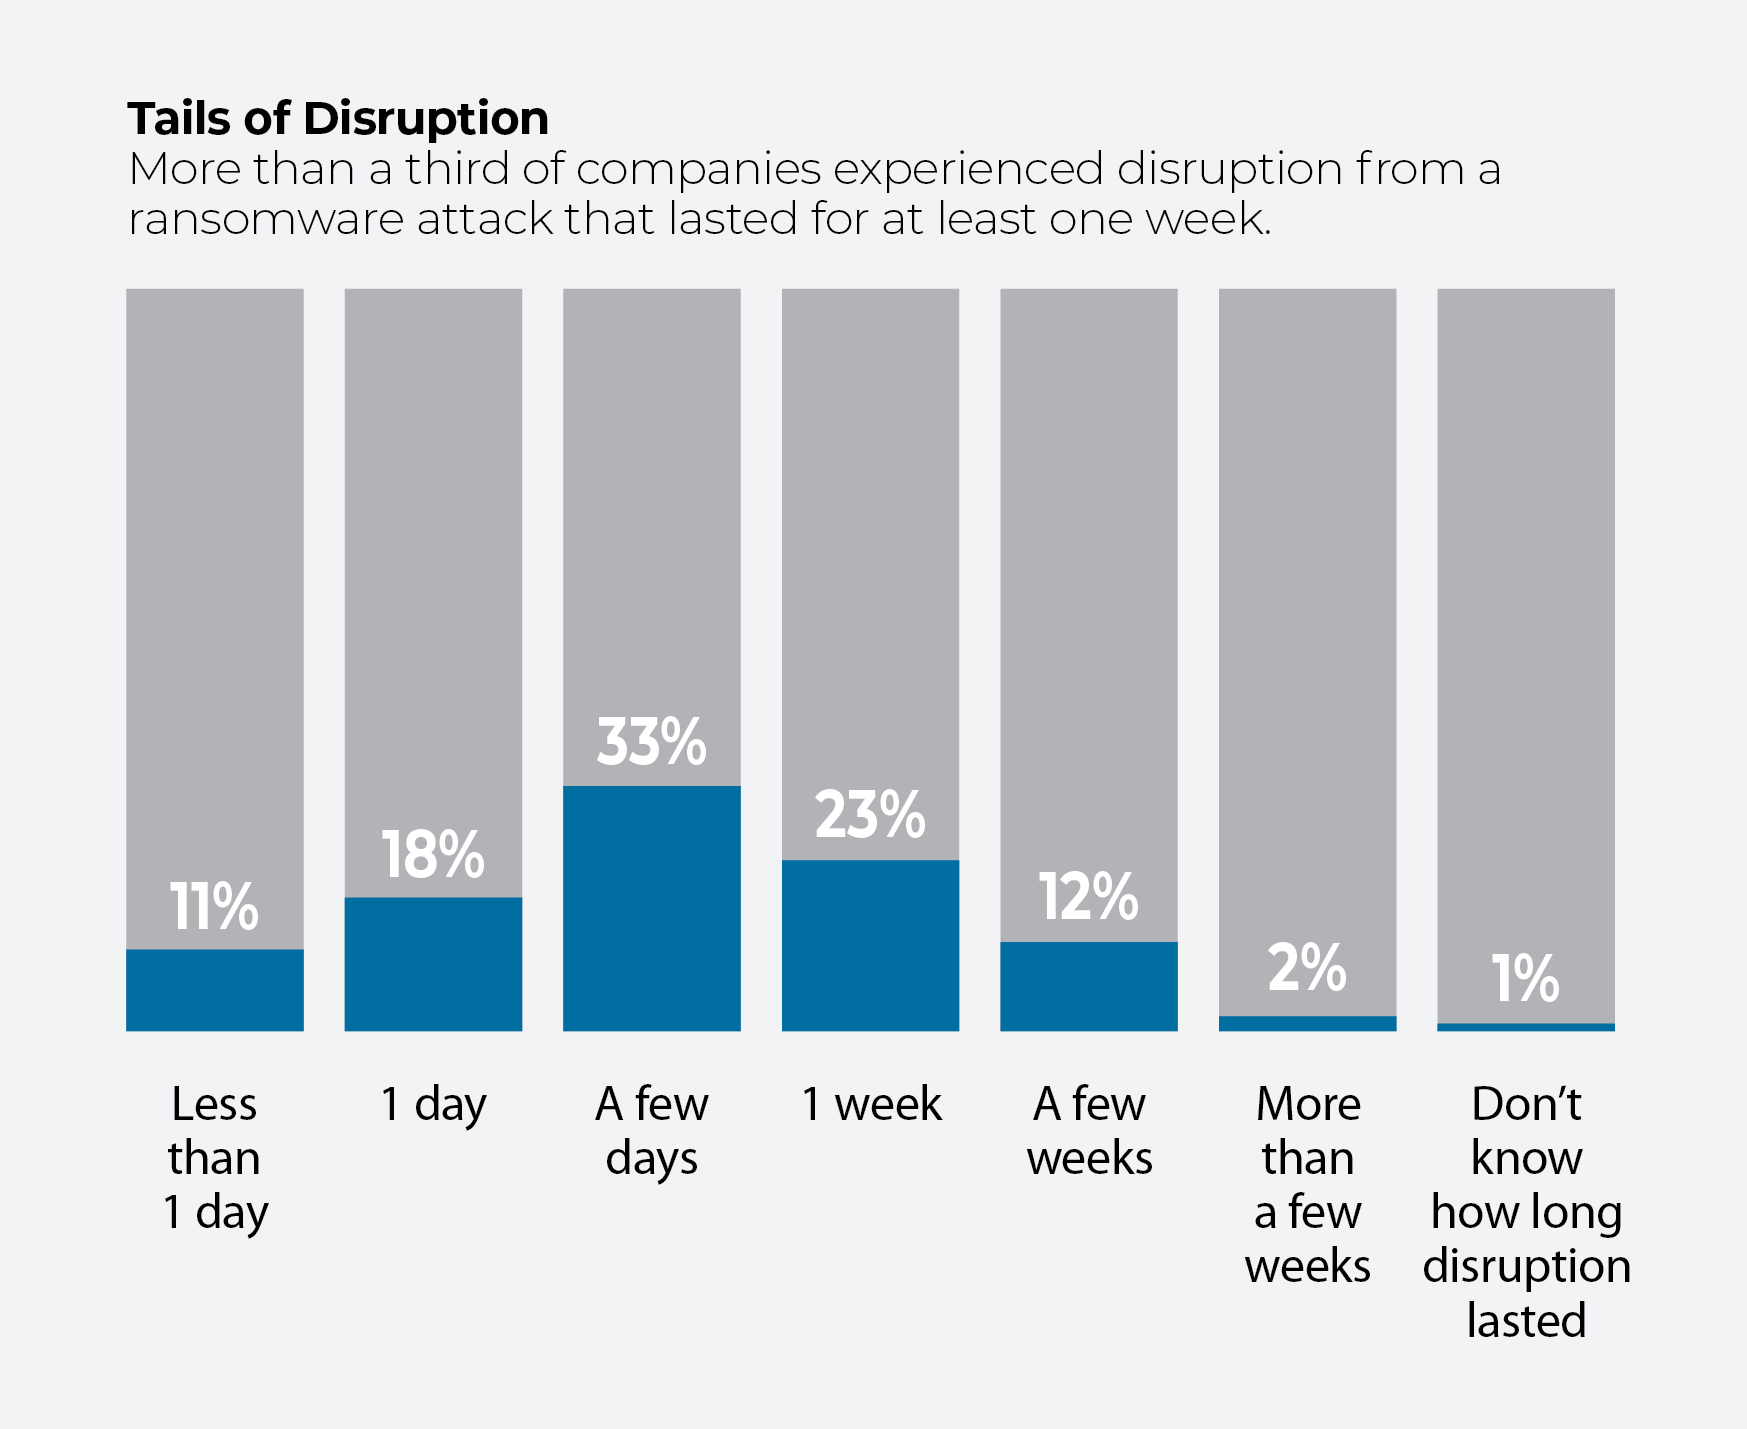
Die anhaltenden Ransomware-Angriffe auf große und kleine Unternehmen haben weltweit eine Welle unerwünschter Störungen, öffentlicher Aufmerksamkeit und kostspieliger Lösegeldzahlungen ausgelöst. Die viel beachteten Ransomware-Angriffe auf Unternehmen wie JBS, Colonial Pipeline und den Softwareanbieter Kaseya sind nur die Spitze des Ransomware-Eisbergs.
Tatsächlich gibt mehr als ein Drittel der Unternehmen an, die kürzlich im Rahmen der IDC-Umfrage „ “ befragt wurden, dass in den vergangenen 12 Monaten ein Ransomware-Angriff den Zugriff auf ihre Systeme oder Daten blockiert habe. Zwar verzeichnen US-amerikanische Organisationen eine Vorfallrate von lediglich 7 %, doch sind amerikanische Unternehmen weitaus besorgter über diese Cyberangriffe als ihre internationalen Konkurrenten.
Der Grund dafür liegt auf der Hand: Der Angriff auf Colonial legte die Kraftstoffversorgung des Unternehmens an der Ostküste für sechs Tage lahm, während die Störung der Lieferkette des US-amerikanischen Unternehmens Kaseya weltweit rund 1 500 Unternehmen betraf.
Schon allein die Auszahlungskosten können enorm sein. Laut einer Umfrage von IDC belief sich die durchschnittliche Lösegeldzahlung im vergangenen Jahr auf fast 250 000 US-Dollar. Natürlich verzerren hohe Auszahlungen diese Zahl. Colonial zahlte 4,4 Millionen Dollar, und JBS kam auf 11 Millionen Dollar. Die durchschnittliche Lösegeldzahlung bei Ransomware-Angriffen liegt tatsächlich bei etwa 75 000 US-Dollar. Doch das ist nichts im Vergleich zu den Reputationskosten und dem Verlust des Verbrauchervertrauens.
Im Rahmen der IDC-Umfrage, die im Bericht „ Juli 2021“ veröffentlicht wurde, wurden 791 IT-Entscheidungsträger und Einflussnehmer in mittelständischen bis großen Unternehmen in den USA, Europa und im asiatisch-pazifischen Raum befragt. Um einen datengestützten Einblick in die Bedrohung durch Ransomware zu erhalten, zu erfahren, wer am stärksten gefährdet ist (Spoiler-Alarm: Es sind die Nachzügler der digitalen Transformation), und zu sehen, wie große und mittelständische Unternehmen dieser Herausforderung begegnen, werfen Sie bitte einen Blick auf die sieben folgenden Grafiken, die die wichtigsten Ergebnisse der Umfrage zusammenfassen.
Hin und wieder
Was für einen Unterschied ein Jahrzehnt doch macht. Oder drei.
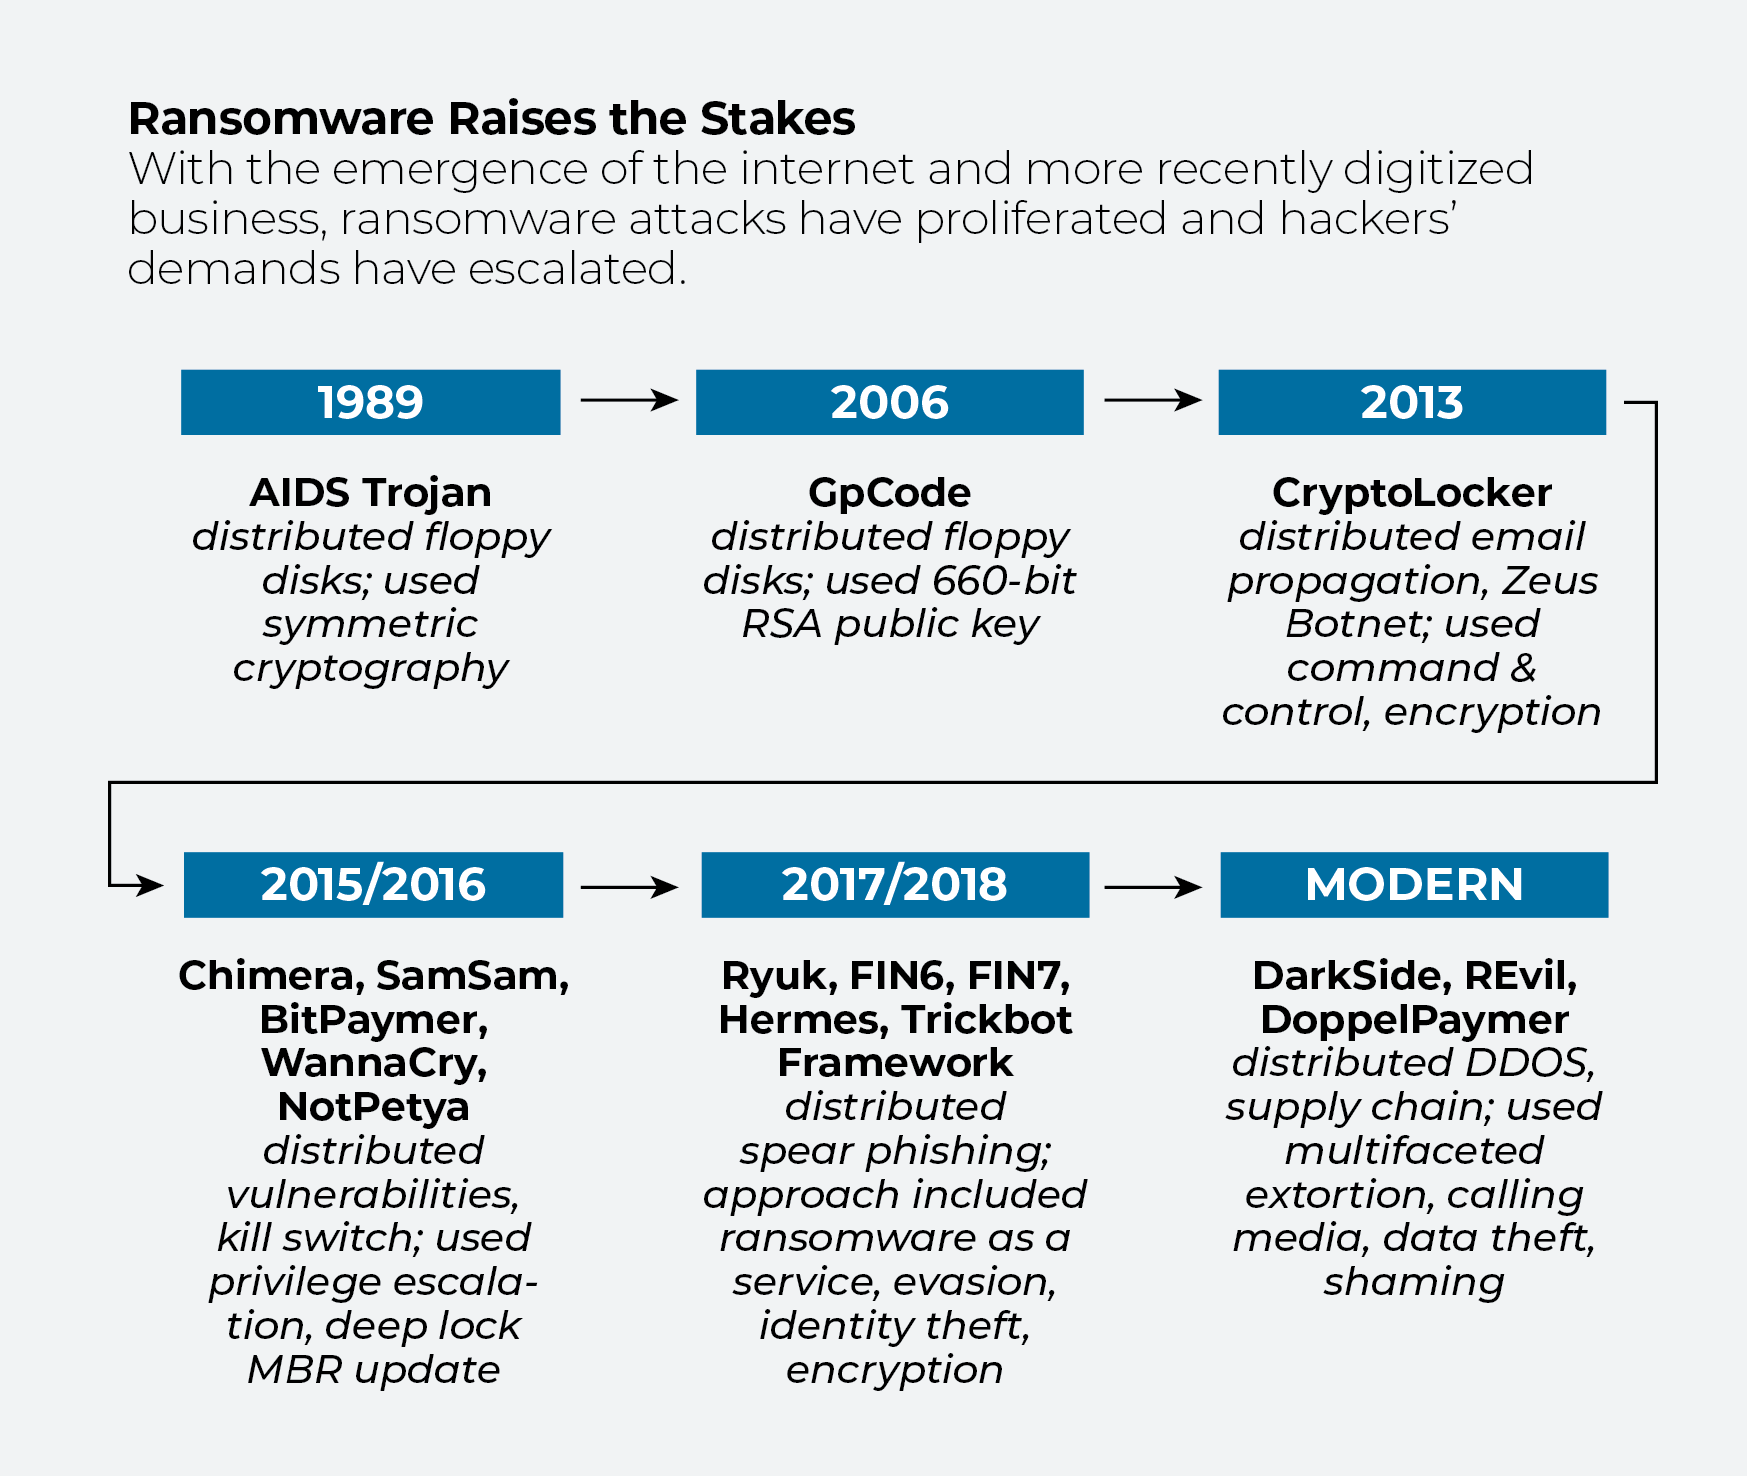
IDC warf einen Blick zurück auf die Geschichte der Ransomware, beginnend mit dem „ -AIDS-Trojaner“ – dem weltweit ersten Ransomware-Angriff –, der im Jahr 1989 auf Disketten an medizinische Forscher verschickt wurde. Sie stellten fest, dass Ransomware immer ausgefeilter geworden ist, sich schwerer bekämpfen lässt und in den letzten Jahren deutlich an Bedrohungsgrad zugenommen hat.
Im Vergleich zu den heutigen Erpressungsmethoden im Internet kamen die von dem AIDS-Trojaner angegriffenen Organisationen relativ glimpflich davon. In vielen Fällen gelang es den Sicherheitsteams, die verschlüsselten Dateien wiederherzustellen und Zahlungen zu vermeiden. Und noch im Jahr 2006 war Ransomware im Grunde genommen eine Kleinigkeit. GpCode, die Malware, die unter Dateien auf Windows-Rechnern verschlüsselte , führte zu Lösegeldzahlungen in Höhe von lediglich 100 bis 200 US-Dollar. Bei 2015 war der Einsatz gestiegen. Kriminelle Innovationen wie die „Rechteausweitung“ (eine Methode, sich innerhalb eines Systems nach oben zu arbeiten, um Zugriff auf sensiblere Daten zu erlangen) führten zu Lösegeldforderungen in Höhe von 40 000 bis 60 000 US-Dollar.
Heutzutage agieren Gruppen wie DarkSide, REvil und DoppelPaymer an mehreren Fronten: Sie verschlüsseln nicht nur Dateien oder sperren den Zugriff darauf, sondern drohen auch damit, gestohlene Daten an den Meistbietenden zu verkaufen oder ein Unternehmen und dessen Kunden bloßzustellen, indem sie sensible Daten veröffentlichen oder an die Medien weitergeben. Das Arbeiten im Homeoffice und die Digitalisierung der Wirtschaft haben ihnen in die Hände gespielt, und die Lösegeldforderungen sind in die Millionenhöhe geschossen.
Ransomware entschlossen bekämpfen
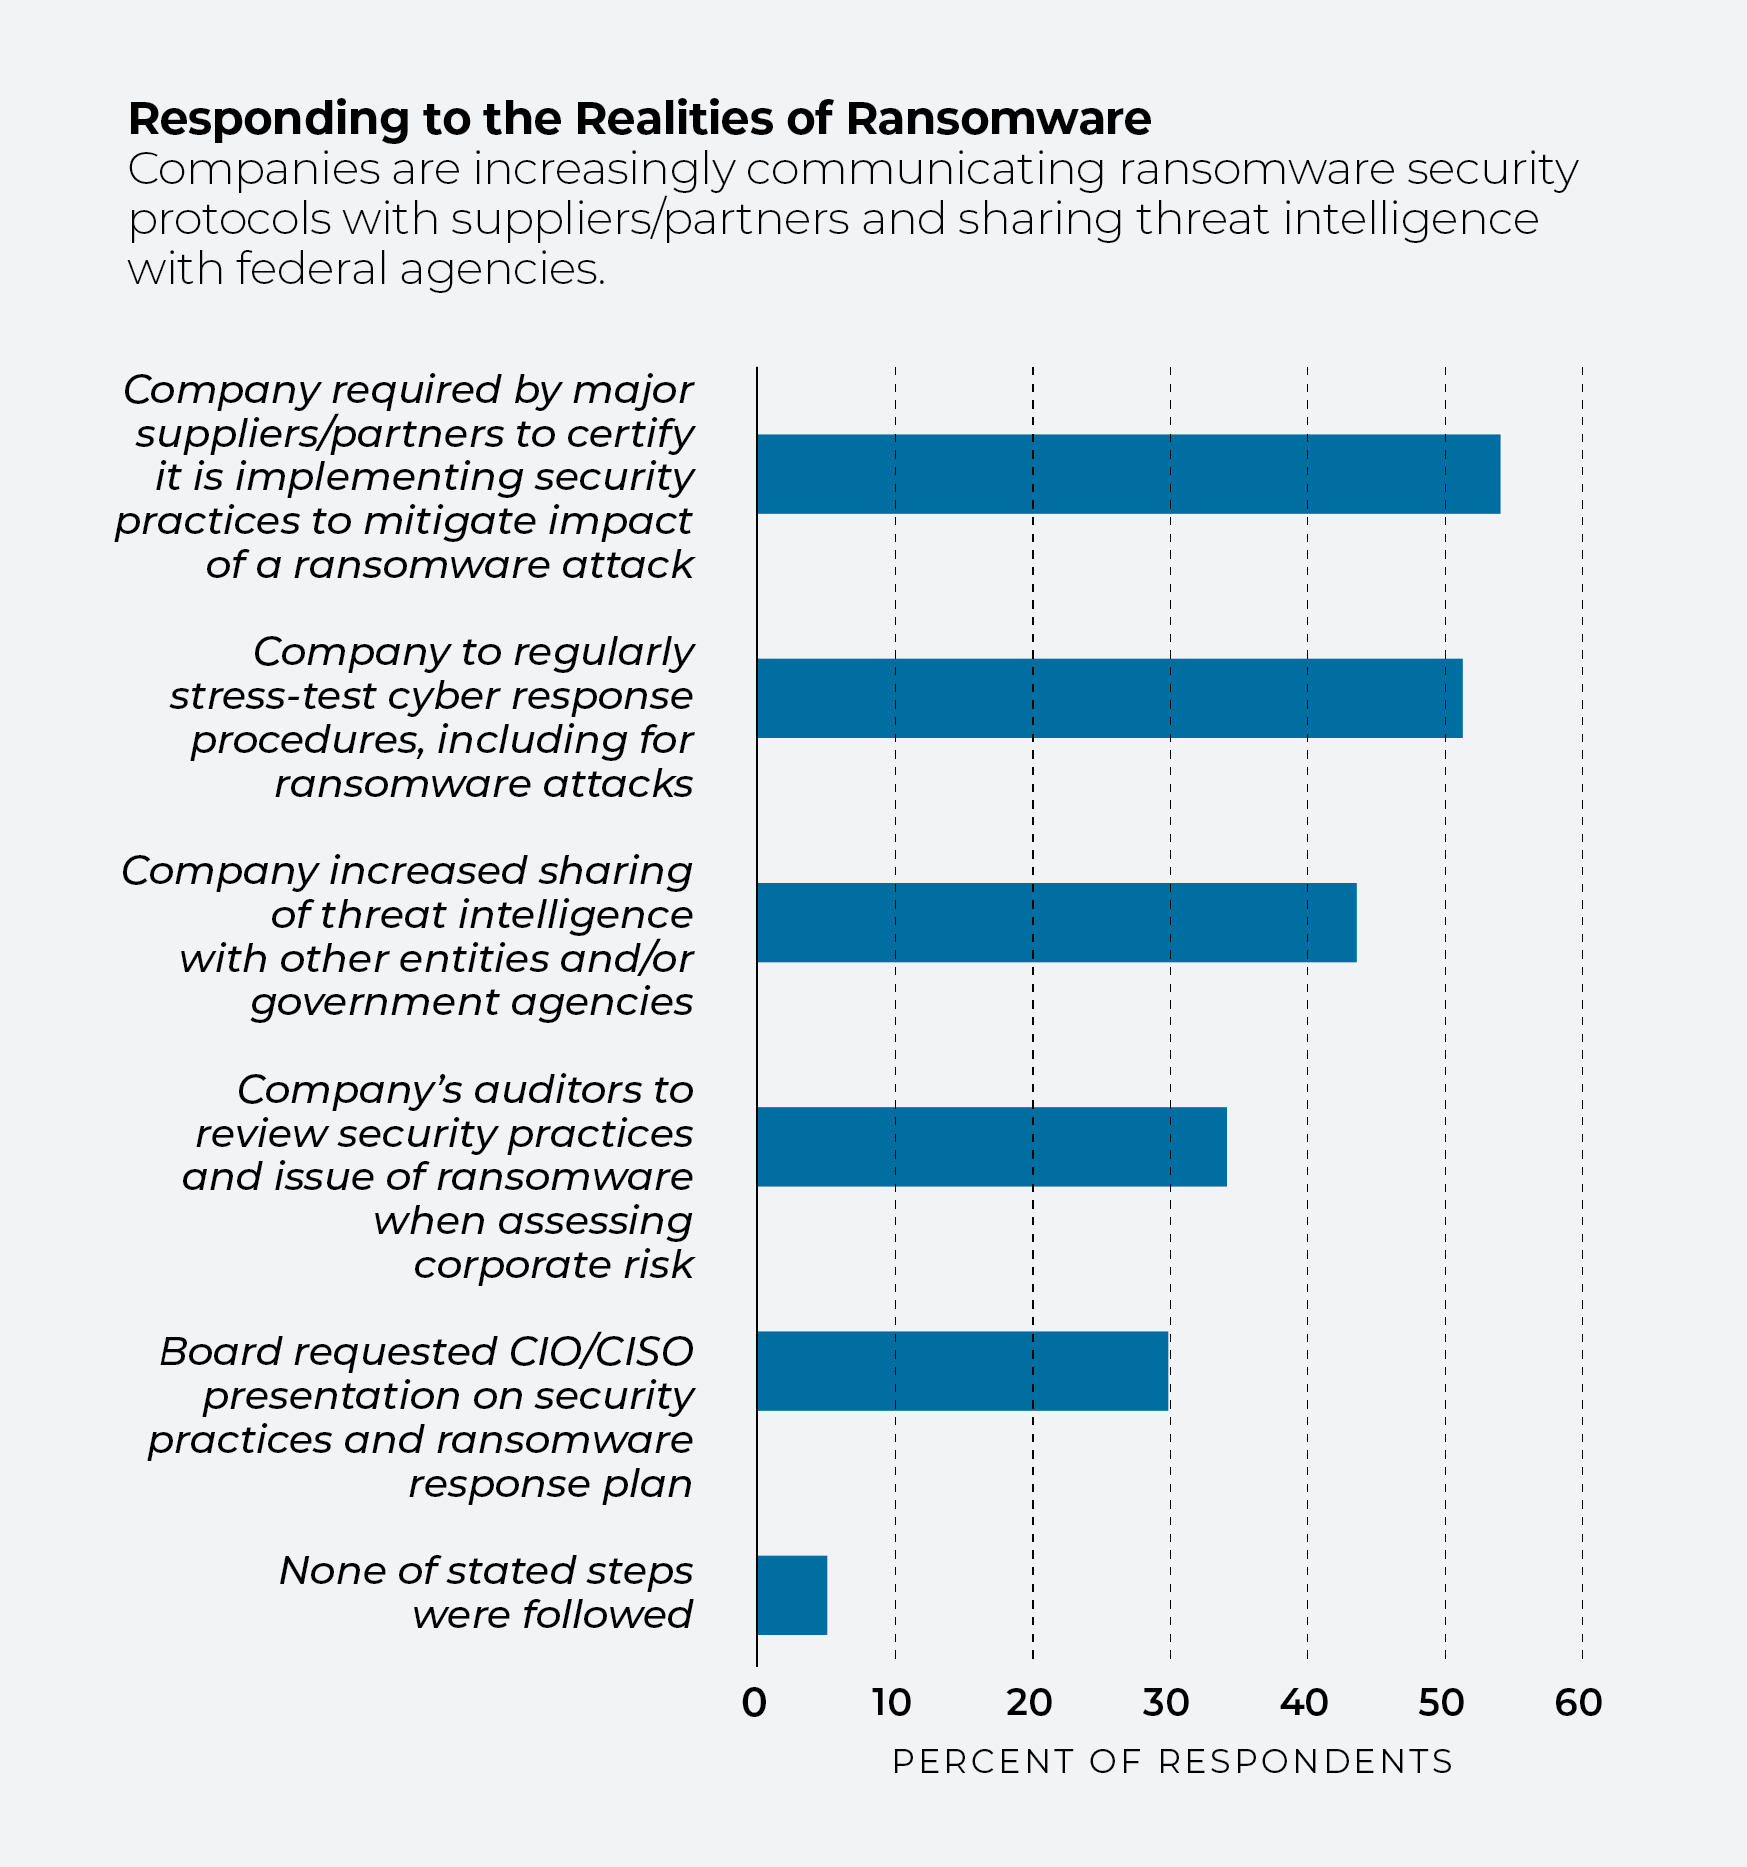
Ransomware ist nicht mehr nur eine interne Angelegenheit. Mehr als die Hälfte der von IDC befragten Unternehmen gab an, dass große Lieferanten oder Partner im vergangenen Jahr von ihnen verlangt hätten, zu bestätigen, dass sie „ “-Verfahren für den Datenschutz und die Wiederherstellungs en () implementiert und aufrechterhalten hätten, um Betriebsunterbrechungen durch Cyberangriffe zu verhindern.
[Lesen Sie auch: Ransomware 101: Was ist das und wie kann ich einen Angriff verhindern?]
Mehr als 40 % gaben an, dass ihre Sicherheitsteams den Austausch von Bedrohungsinformationen mit Regierungsbehörden und anderen Gruppen verstärkt hätten. In fast einem Drittel der Unternehmen hatte der Vorstand von seinen CIOs oder CISOs verlangt, Präsentationen zum Thema Cybersicherheit zu halten, in denen sie auf Datenschutz- und Wiederherstellungsmaßnahmen sowie auf Verfahren zur Reaktion auf Vorfälle im Bereich „ “ ( ) eingingen.
Lösegeldforderungen
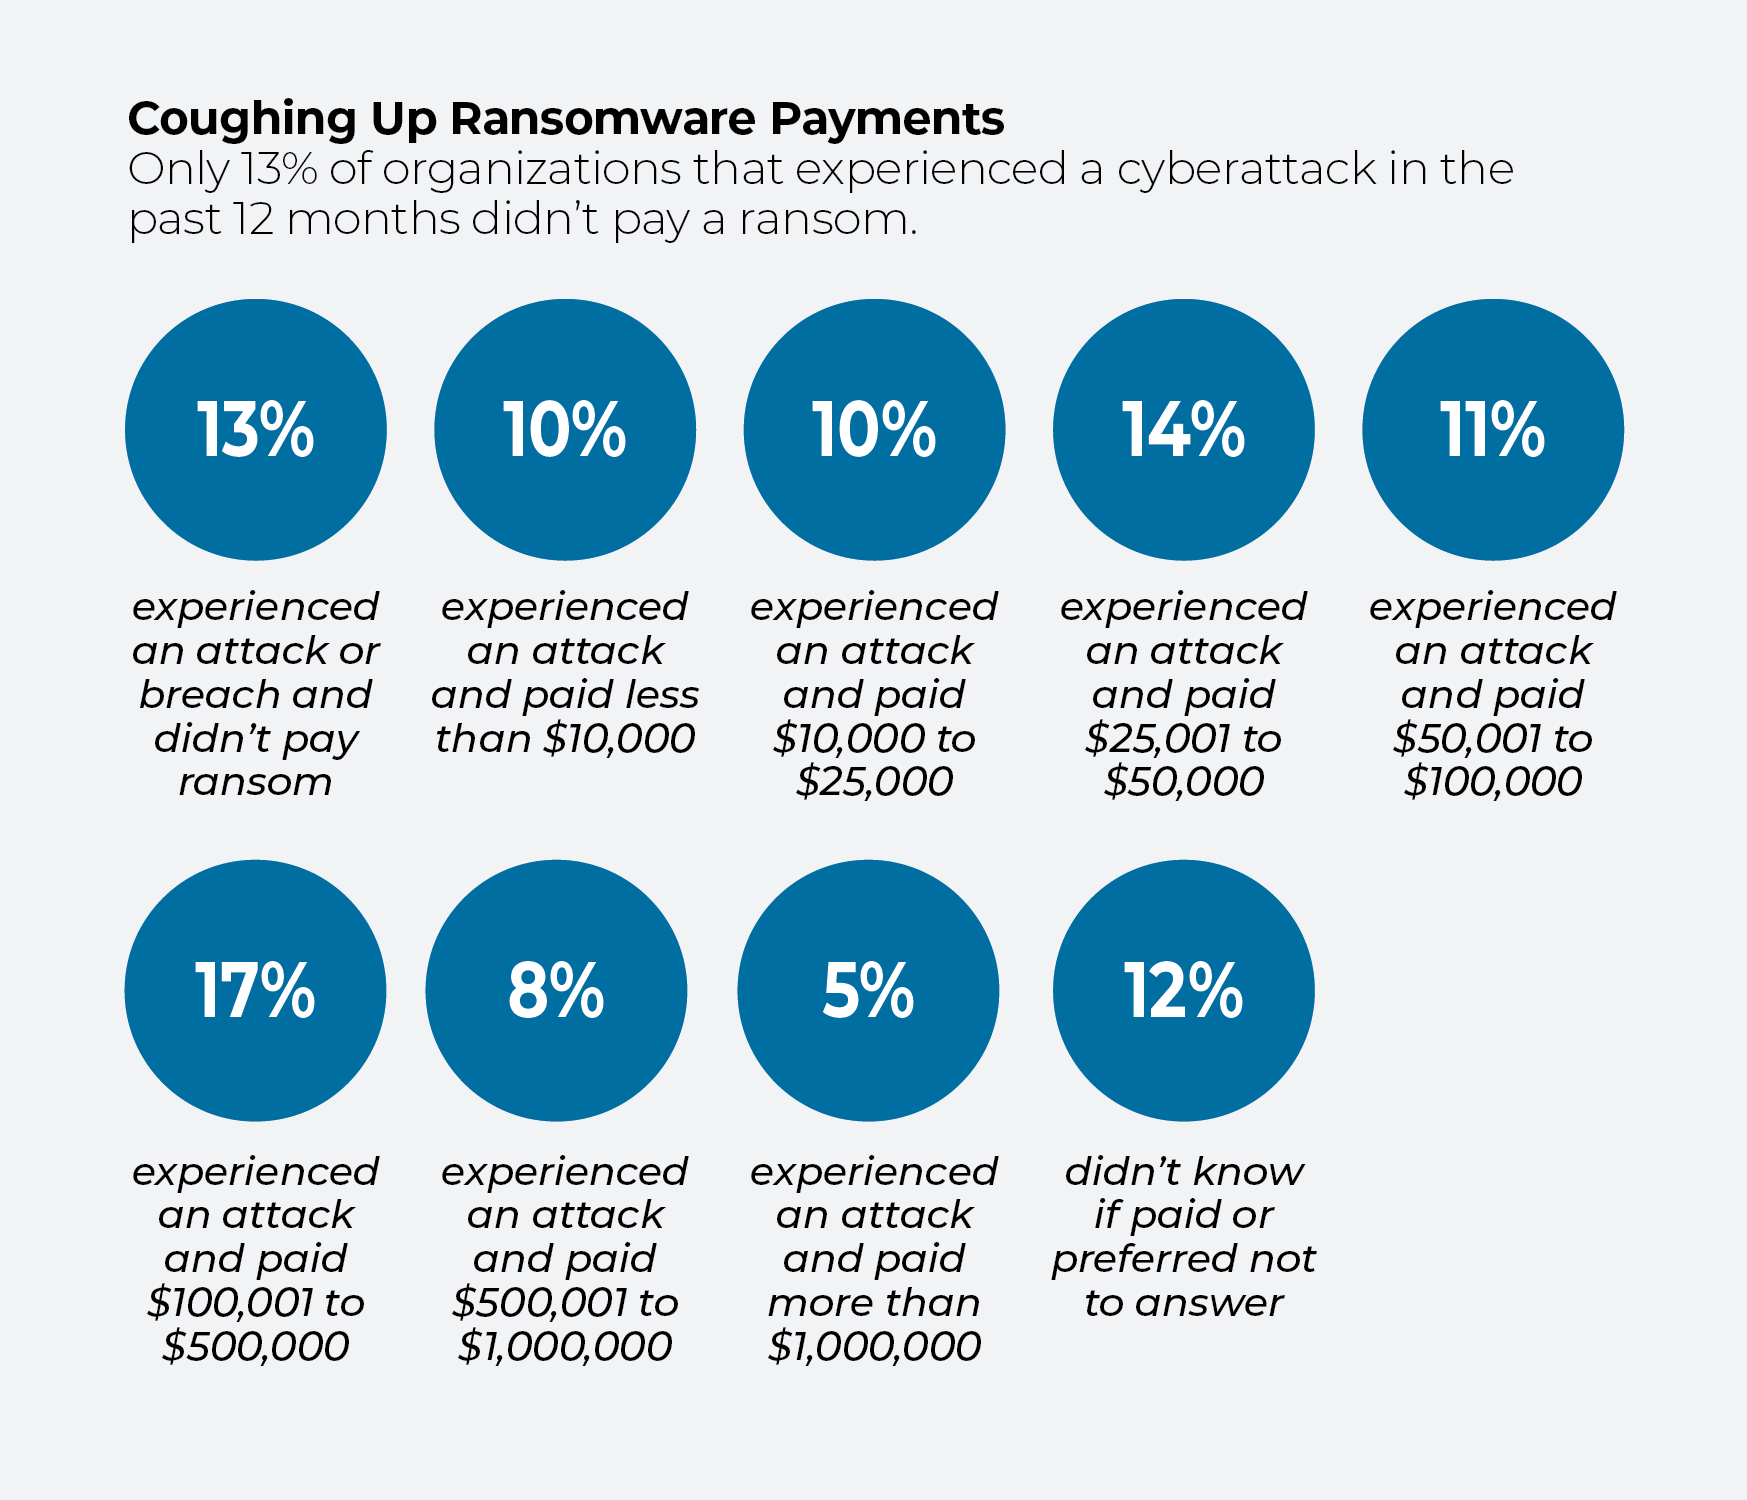
Wenn Unternehmen Opfer von Ransomware werden, zahlen die meisten von ihnen, wobei die Höhe der Summe variiert: 10 % der Befragten zahlten weniger als 10 000 Dollar; 35 % zahlten 10 000 bis 100 000 Dollar; 25 % zahlten 100 001 Dollar bis 1 Million Dollar; und 5 % zahlten mehr als diesen Betrag. Laut IDC waren lediglich 13 % von einem Cyberangriff betroffen, der den Zugriff blockierte, und weigerten sich, ein Lösegeld zu zahlen.
Zwar rät das FBI davon ab, Lösegeld zu zahlen, um Cyberkriminelle nicht zu ermutigen, doch forderte ein hochrangiger Beamter den Kongress im Juli auf, solche Zahlungen nicht für illegal zu erklären: Bryan A. Vorndran, stellvertretender Direktor der Cyberabteilung des FBI, erklärte bei einer Anhörung des Senatsausschusses für Justiz zum Thema „ “ ( ), dass ein Verbot von Lösegeldzahlungen US-Unternehmen der Gefahr zusätzlicher Erpressungen aussetzen würde. Hacker könnten sie erpressen, damit sie ein Lösegeld zahlen und diese Informationen nicht an die Behörden weitergeben, sagte er.
Digital-Nachzügler sind einem höheren Risiko ausgesetzt
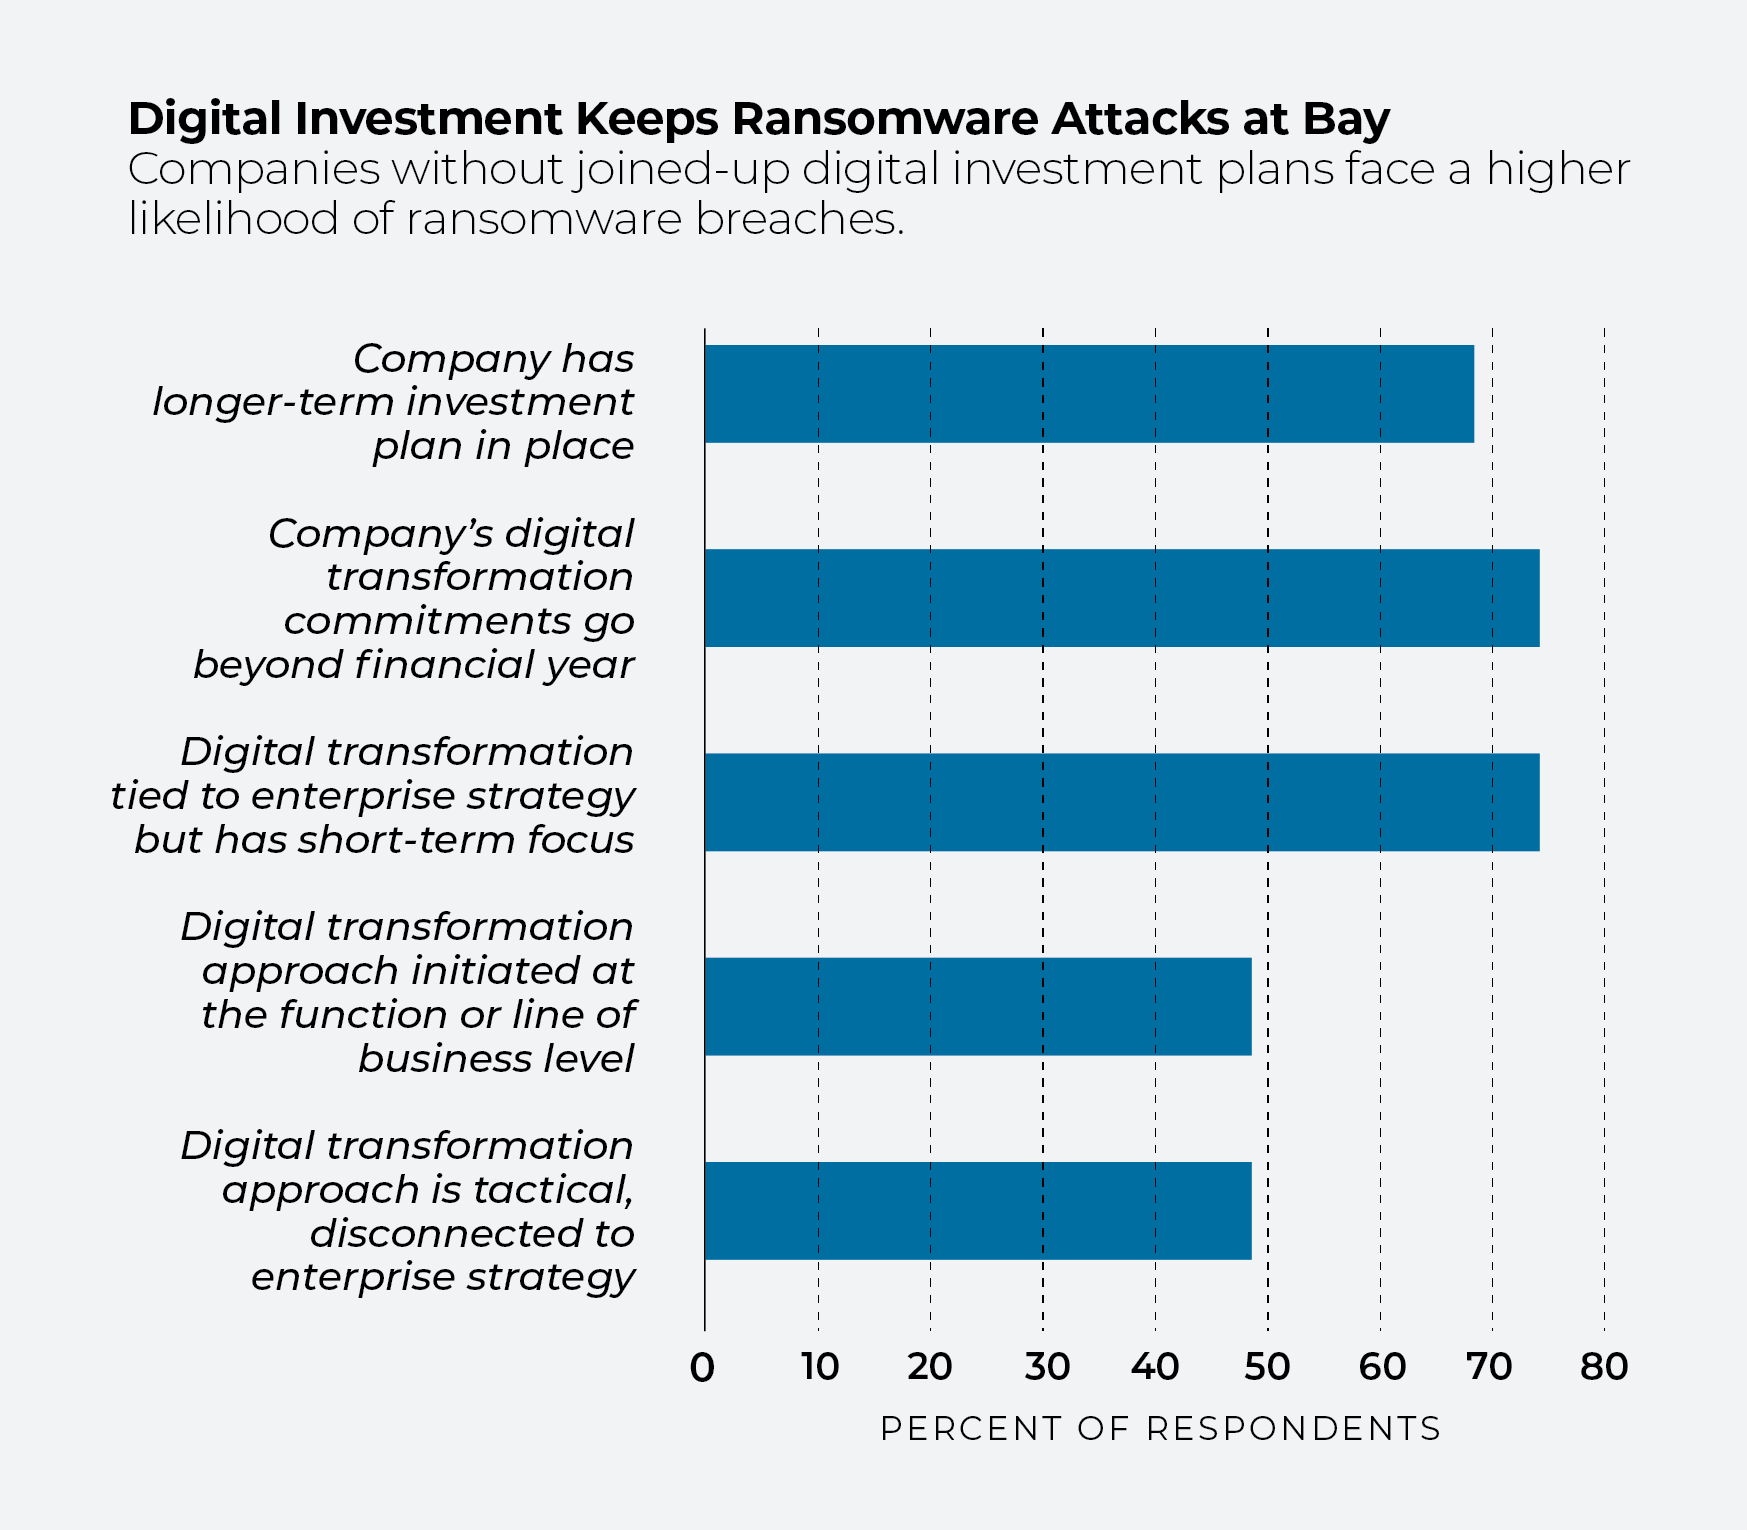
Unternehmen, die im vergangenen Jahr keine Ransomware-Angriffe verzeichneten, haben eines gemeinsam: ein starkes Engagement für die digitale Transformation. Etwa sieben von 10 verfügen über einen längerfristigen Investitionsplan oder einen Plan, der zumindest über das laufende Geschäftsjahr hinausgeht oder mit der Unternehmensstrategie verknüpft ist.
Die digitale Transformation erfordert zwangsläufig eine Überprüfung der Cybersicherheit. Ganz gleich, ob Sie als Einzelhändler auf E-Commerce setzen, als Gesundheitsdienstleister Telemedizin einführen oder als Finanzunternehmen eine Partnerschaft mit einer Technologieplattform eingehen – Ihr Unternehmensnetzwerk wird sich grundlegend verändern, insbesondere wenn ein Großteil Ihrer Geschäftsabläufe in die Cloud verlagert wird.
[Lesen Sie auch: Wie die Cloud für regulierte Branchen effizienter und sicherer sein kann]
Zumindest müssen die älteren Sicherheitstools aktualisiert werden. Erfahrene Akteure werden darin eine Chance sehen, die Sicherheit durch den Einsatz von Endpunktmanagement- -Tools ( ) zu erhöhen, die Netzwerke proaktiv auf Anzeichen von Eindringversuchen überwachen.
Branchenumwälzung
Laut IDC blieben in den vergangenen 12 Monaten nur etwa 50 % der Hersteller von Ransomware-Angriffen verschont, verglichen mit rund 75 % der Unternehmen aus den Bereichen Transport, Kommunikation, Versorgungswirtschaft und Medien. Auch die Branchen Gastgewerbe und Tourismus schnitten gut ab (fast 75 % konnten einen Angriff abwehren), ebenso wie Gesundheitsdienstleister, Krankenkassenverwalter und die Life-Sciences-Branche (etwa 70 %).
Es ist nicht nur das Verhalten eines Unternehmens, das dessen Sicherheitsvorkehrungen beeinflusst. Auch die Art der Branche spielt eine entscheidende Rolle. Finanzdienstleister und Unternehmen des Gesundheitswesens sind sich aufgrund der Auflagen der Aufsichtsbehörden möglicherweise der Cyberrisiken stärker bewusst als Branchen wie die Fertigungsindustrie. Ebenso können Unternehmen aufgrund von Fortschritten in ihren jeweiligen Branchen neuen Cyberrisiken ausgesetzt sein. So kann beispielsweise die durch künstliche Intelligenz unterstützte Telemedizin dem Gesundheitswesen den Weg in neue Märkte ebnen, was wiederum Chancen für Hacker eröffnen kann.
[Lesen Sie auch: 4 Branchen, die für die Zukunft gerüstet sind]
Letztendlich sind alle Branchen gewarnt. Da sich die Telearbeit in der Arbeitswelt immer weiter etabliert, werden auch die Anzahl der Remote-Endpunkte und die Angriffsfläche für Angreifer weiter zunehmen.
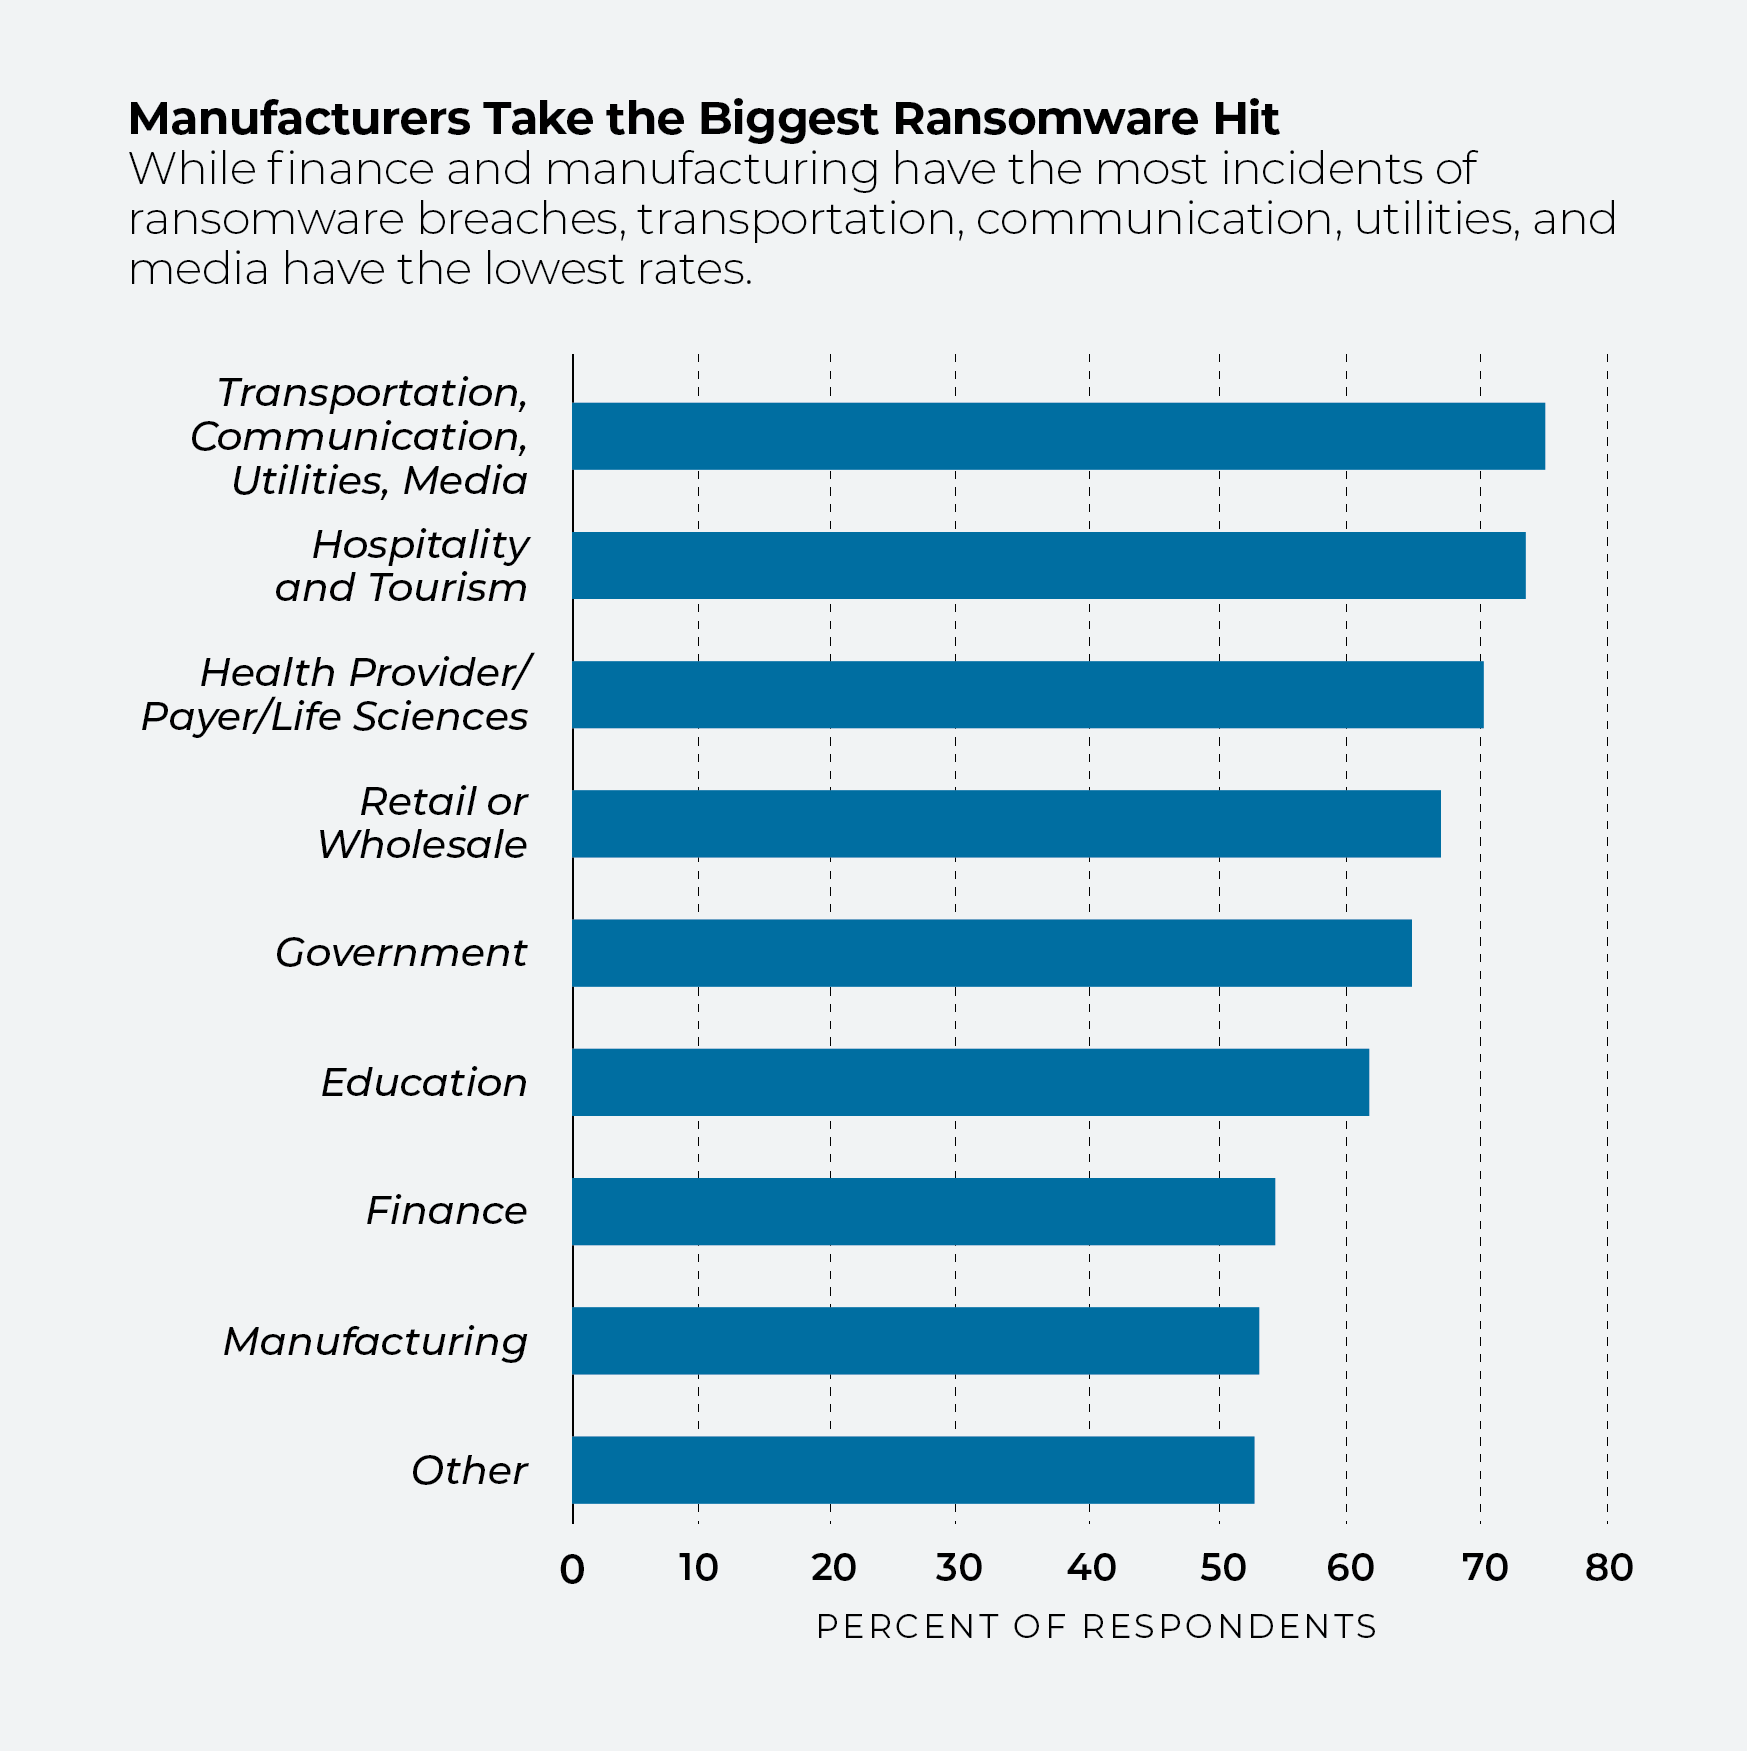
Wie Sie auf Forderungen von Ransomware reagieren sollten
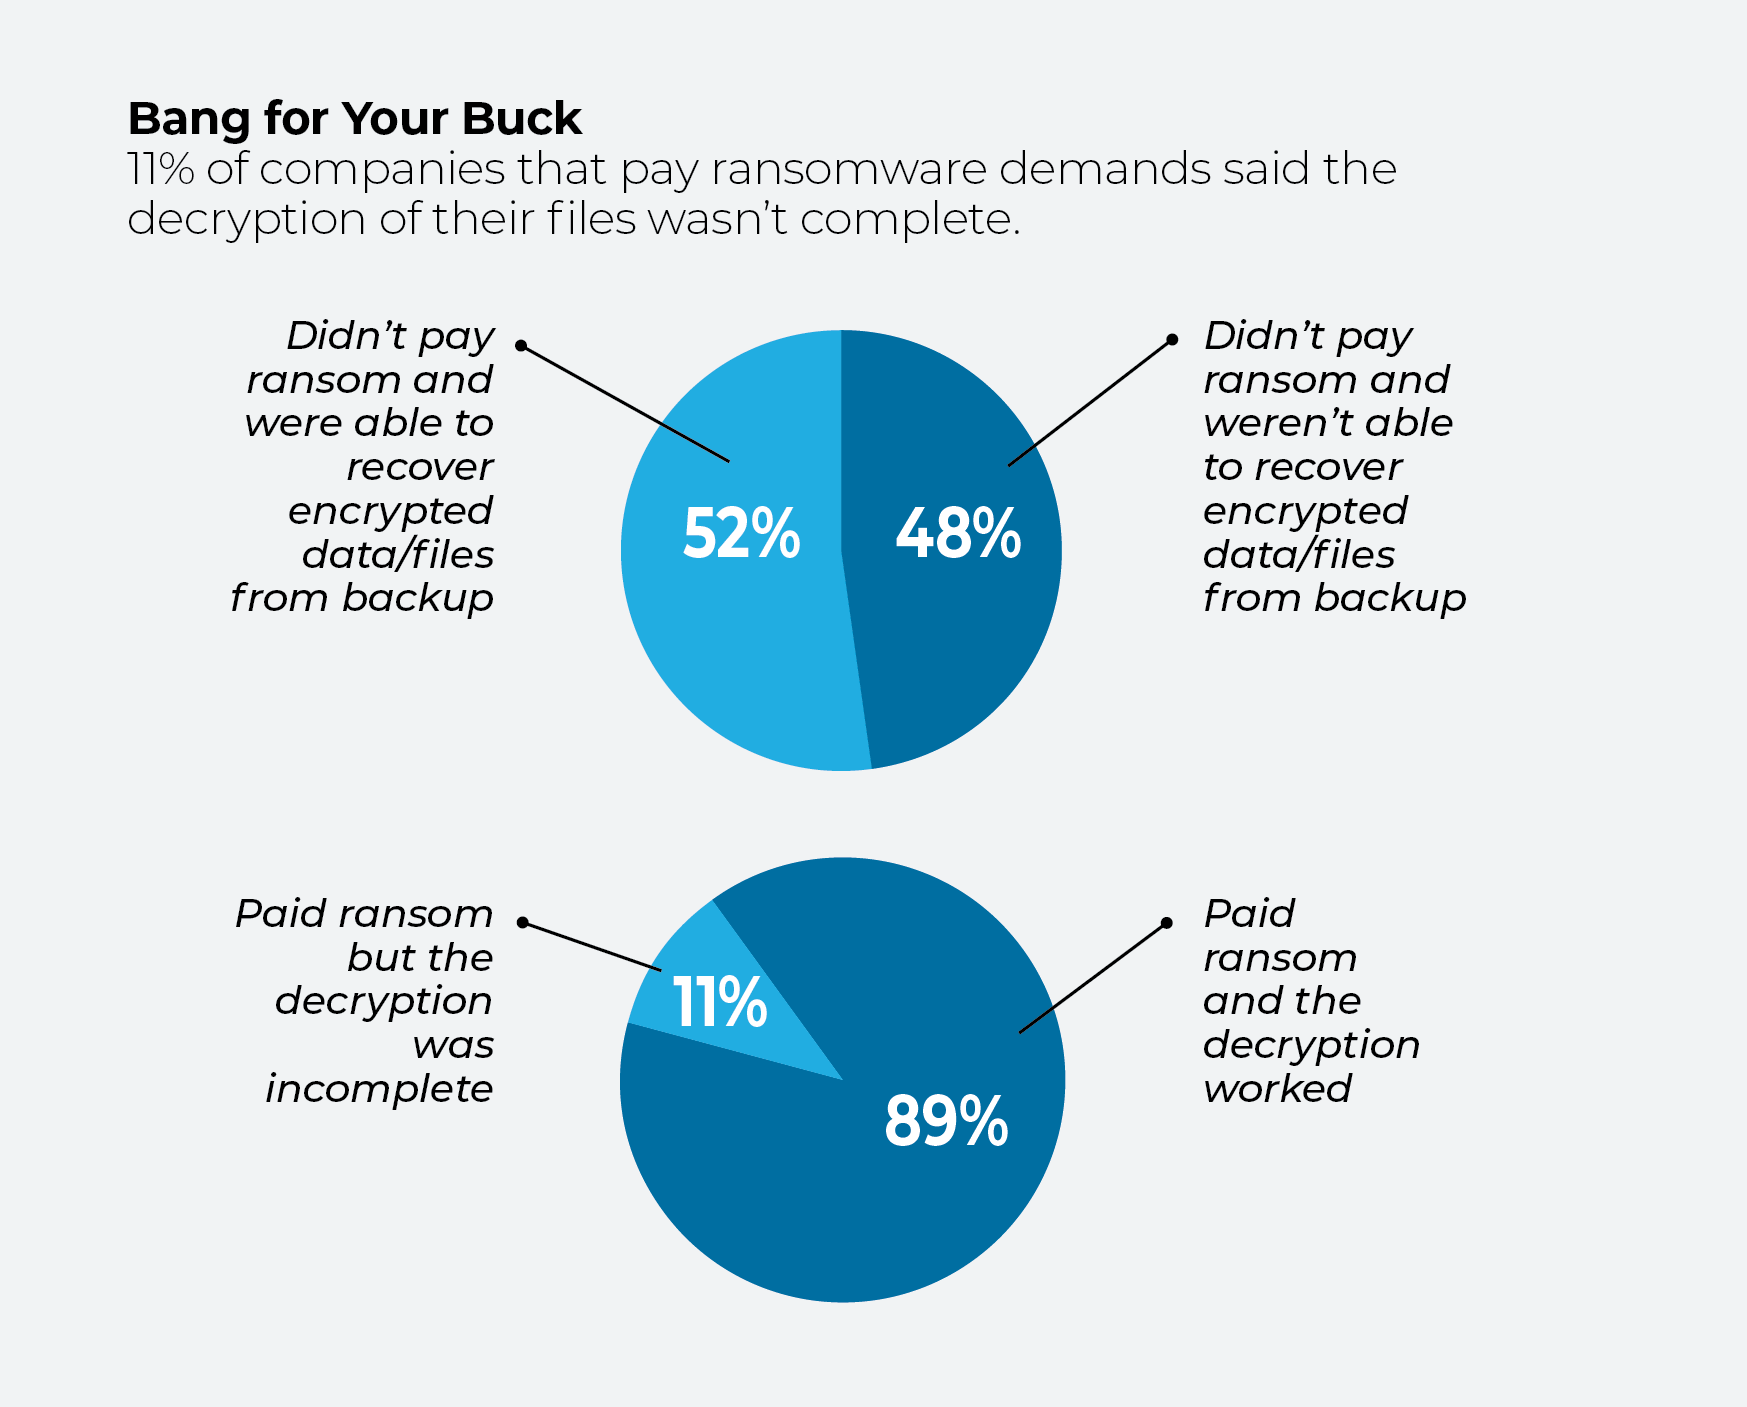
Trotz der Tendenz, Lösegeldzahlungen mit Missbilligung zu betrachten, können die Vorteile einer Zahlung kurzfristig die Vorteile einer kompromisslosen Strategie überwiegen. Von den Organisationen, die im vergangenen Jahr von einem Ransomware-Vorfall betroffen waren, ergab sich bei denjenigen, die kein Lösegeld gezahlt hatten ( ), im Vergleich zu denjenigen, die Lösegeld gezahlt hatten ( ), eine Wahrscheinlichkeit von etwa 50-50 für einen zufriedenstellenden Ausgang: 48 % derjenigen, die kein Lösegeld gezahlt hatten, konnten die verschlüsselten Daten oder Dateien nicht aus einem Backup wiederherstellen, während dies 52 % gelang.
Von denjenigen, die ein Lösegeld gezahlt hatten, gaben 89 % an, dass die Entschlüsselung erfolgreich verlaufen sei, während die übrigen angaben, dass die Entschlüsselung unvollständig gewesen sei.
Die Folgen des Angriffs
Für die meisten Unternehmen ist die größte Sorge im Zusammenhang mit einem Datenleck – abgesehen von der Frage, ob man ein Lösegeld zahlen soll oder nicht – die Dauer: Wie lange wird ein Ransomware-Angriff den normalen Geschäftsbetrieb beeinträchtigen?
Die relativ gesehen gute Nachricht ist, dass die meisten Umfrageteilnehmer (62 %) angaben, nach einem Sicherheitsvorfall weniger als eine Woche lang Arbeitsausfälle gehabt zu haben, während ein Drittel angab, dass ein Angriff den Betrieb für einige Tage beeinträchtigt habe. Nur 2 % der Unternehmen gaben an, dass die Störungen länger als einige Wochen andauerten, während bei 11 % die Beeinträchtigungen weniger als einen Tag dauerten.