Die vergangenen Wochen haben den Führungskräften in der Wirtschaft erneut vor Augen geführt, dass Unternehmen weltweit anfällig für verheerende Cyberangriffe sind.
Innerhalb kürzester Zeit zahlte Colonial Pipeline ein Lösegeld in Höhe von 4,4 Millionen US-Dollar an Cyberkriminelle, die ihre Computersysteme lahmgelegt hatten, und Präsident Biden erließ eine Durchführungsverordnung , die Auftragnehmer der Bundesregierung dazu verpflichtet, die Softwaresicherheit zu verbessern und etwaige Sicherheitsverletzungen oder böswillige Aktivitäten unverzüglich der Regierung zu melden.
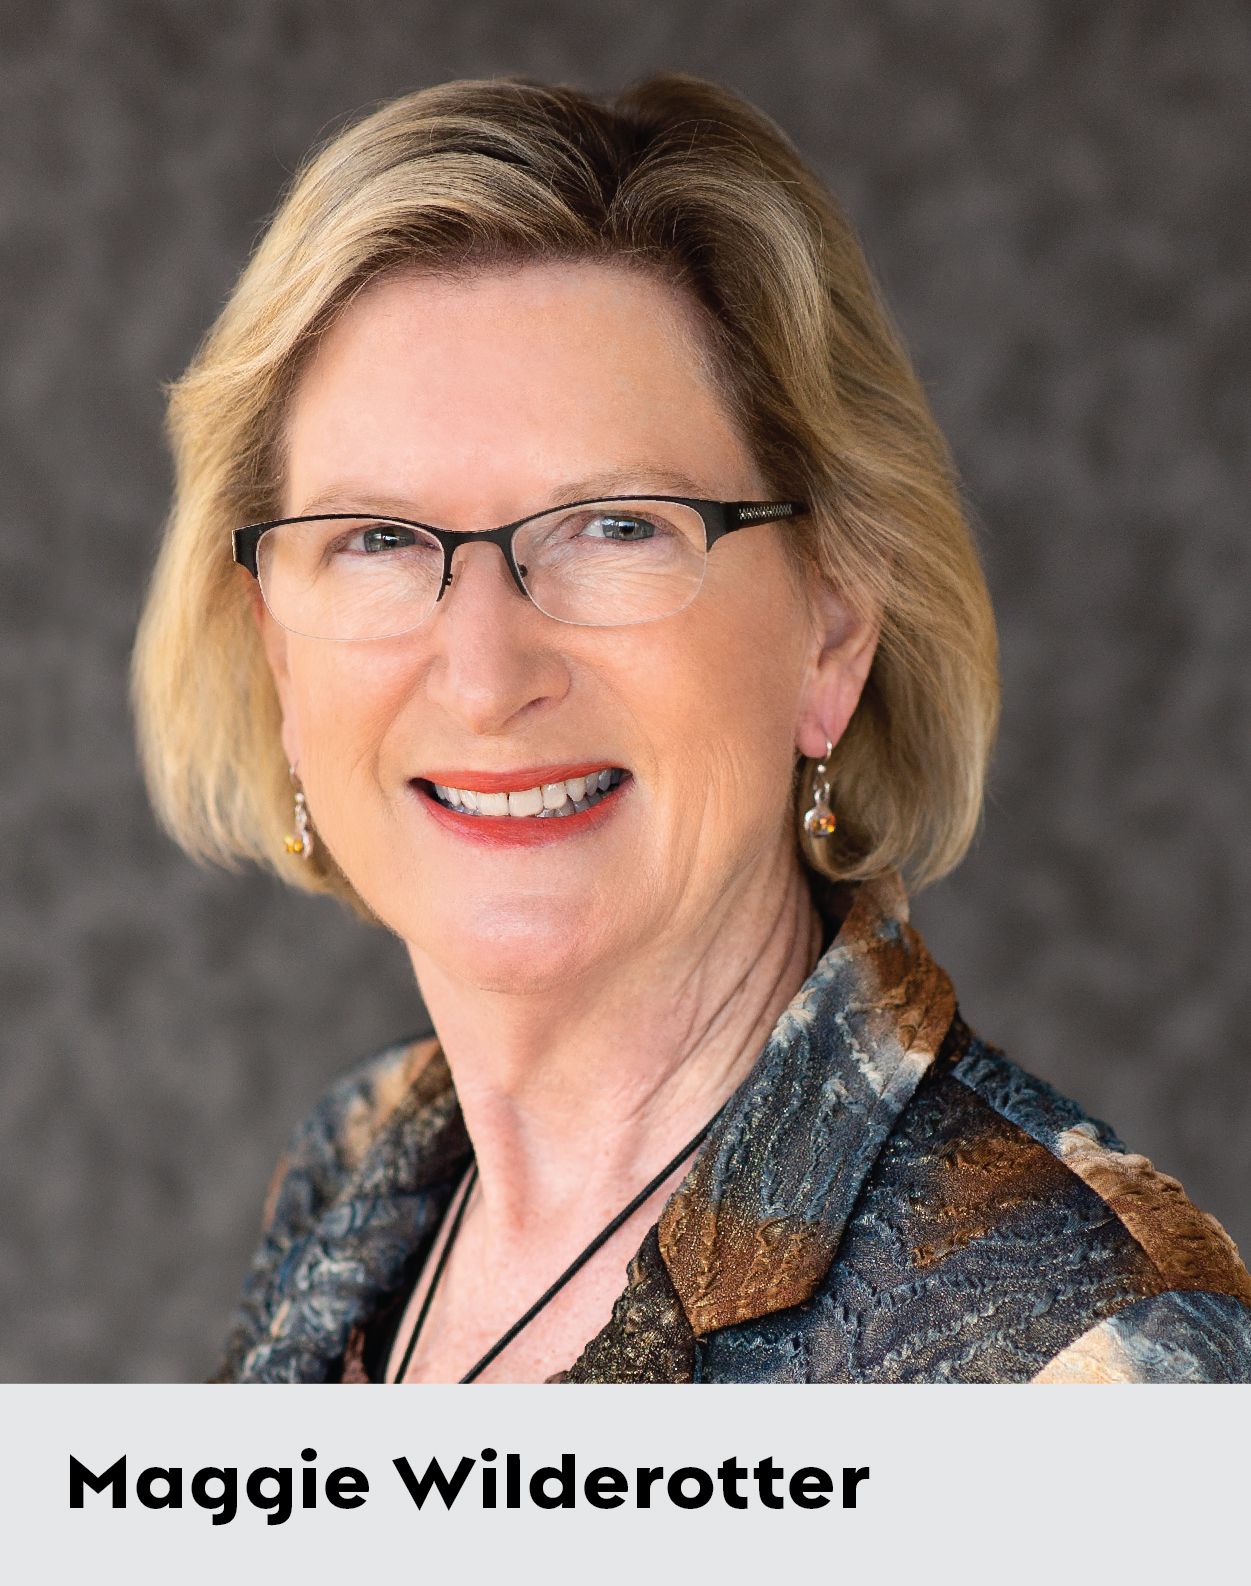
Glücklicherweise haben viele Geschäftsführer einen proaktiven Ansatz gewählt. Nur wenige Menschen haben dies aus nächster Nähe erlebt wie Maggie Wilderotter. Als ehemalige Vorstandsvorsitzende (die fast 12 Jahre lang Frontier Communications leitete) und Vorstandsmitglied bei Hewlett-Packard Enterprise, Costco und Tanium befasst sie sich täglich mit diesen Themen.
[Lesen Sie auch: Die Verordnung von Präsident Biden: Stärkung der Cybersicherheitsmaßnahmen.]
Wilderotter sprach kürzlich mit Endpoint- von „ “ darüber, welche Entwicklungen sie in den Vorstandsetagen von Unternehmen beobachtet, welche geschäftlichen Herausforderungen Cyberbedrohungen mit sich bringen, wie wichtig die Zusammenarbeit zwischen dem öffentlichen und dem privaten Sektor ist und wie sowie warum Unternehmen ihre Vorstände diversifizieren müssen, um mit den neu auftretenden Cyberbedrohungen Schritt zu halten.
Welche Rolle sollten Vorstände bei der Bewältigung von Cyberbedrohungen spielen?
Die Vorstände müssen eine aktive Rolle übernehmen. Zu den Aufgaben eines Vorstands gehört es, dafür zu sorgen, dass wir Risiken mindern und dass wir wissen, welche Risiken für das Unternehmen am bedeutendsten sind. Wir müssen verstehen, welche Maßnahmen das Unternehmen ergreift, um dieses Risiko zu bewältigen: .
Und wir müssen sicherstellen, dass die Unternehmensführung und die Transparenz den Bedürfnissen nicht nur der Aktionäre des Unternehmens, sondern auch seiner Interessengruppen gerecht werden. Dazu gehören seine Kunden, staatliche Stellen sowie andere Unternehmen, die in ihrer Lieferkette auf das Unternehmen angewiesen sind.
So bin ich beispielsweise Vorsitzender von drei Prüfungsausschüssen börsennotierter Unternehmen. Wir sind im Auftrag des Vorstands, der die oberste Aufsichtstracht trägt, für die Risikoaufsicht zuständig. Einige Vorstände börsennotierter Unternehmen verfügen tatsächlich über einen Ausschuss für Cybertechnologie. „Cyber“ ist eine Überprüfung, die wir vierteljährlich auf Ebene des Prüfungsausschusses durchführen, und einmal jährlich führen wir gemeinsam mit dem Vorstand eine eingehende Analyse durch. Vieles davon beruht jedoch auf dem, was wir wissen, und nicht auf dem, was wir nicht wissen.
Welche Herausforderungen ergeben sich bei der Sicherheitsaufsicht?
Wir haben nach wie vor mit vielen veralteten Netzwerken zu tun. Die Abläufe und Funktionen dieser Netzwerke sind nicht unbedingt dafür ausgelegt, der Raffinesse der heutigen Cyberangriffe standzuhalten. Die Umgestaltung dieser Netzwerke erfordert Zeit, Aufwand, Geld und weitere Ressourcen.
Ich glaube also, dass wir alle eher damit beschäftigt sind, den Rückstand aufzuholen, als der Entwicklung voraus zu sein. Und was Altsysteme betrifft, so herrscht große Zurückhaltung, diese überhaupt anzurühren, da Unternehmen weder Ausfallzeiten in Kauf nehmen wollen noch die damit verbundenen hohen Kosten tragen möchten. Aber man muss einfach in den sauren Apfel beißen und es tun.
„Wenn es um Altsysteme geht, herrscht große Zurückhaltung, sie überhaupt anzurühren.“
Im Laufe der Zeit hat sich folgende Entwicklung gezeigt: Wenn eine neue Cybersicherheitslücke entdeckt wird, greifen Unternehmen letztendlich zu einer Punktlösung, anstatt über „ “ nachzudenken und eine Plattform zu nutzen, die zur Lösung eines Problems erweitert werden kann. Im Laufe der Zeit verfügen Unternehmen daher über zahlreiche Einzellösungen, von denen keine miteinander integriert ist oder miteinander kommuniziert.
Die CTOs, CIOs und CISOs Ihres Unternehmens haben sich für diese Lösungen entschieden und sie implementiert. Mit der Zeit wird den Unternehmen dann bewusst, dass sie ohne eine ordnungsgemäße Integration der Lösungen nicht wirklich geschützt sind. Angesichts einer Vielzahl von -Einzelanwendungen zögern die Technologieführer, diese zu ersetzen, da sie bereits erhebliche Investitionen in deren Installation und Nutzung in ihren Systemen getätigt haben.
Außerdem würde dies den Anschein erwecken, dass diese Führungskräfte bei ihren Entscheidungen weniger kompetent sind, da sie diese Einzellösungen überhaupt erst eingeführt haben. Die Amtszeit von CIOs und CISOs ist in großen Unternehmen bereits kurz. Es besteht also der Druck, sich mit einer Reihe von Lösungen „zufrieden zu geben“, die nicht ganz den Anforderungen entsprechen.
Wie kann ein Unternehmen dieses Problem also lösen?
Die Lösung besteht darin, dass die oberste Führungsebene – einschließlich des CEO, des CFO und des COO – sowie der Vorstand bereit sind, die Genehmigung zu erteilen, diese Einzellösungen durch Plattformen zu ersetzen, die mit mehreren vollständig integrierten Anwendungslösungen genutzt werden können.
können diese Plattformen horizontale Verknüpfungen über alle Bereiche des Unternehmens hinweg schaffen, um Transparenz zu gewährleisten, Schwachstellentests durchzuführen und – als entscheidende Abwehrmaßnahme – eine Isolierung zu ermöglichen, falls doch einmal etwas passieren sollte. Und sollte etwas passieren – etwa ein Sicherheitsverstoß oder eine andere böswillige Handlung –, müssen Sie über ein System verfügen, das Ihnen die Fakten liefert, damit Sie schnell handeln können. Angriffe werden sich weiter wandeln und immer raffinierter werden. Die Kosten des Datenlecks bei Colonial Pipeline beliefen sich auf 44 Millionen US-Dollar – ein beträchtlicher Betrag, der jedoch unter den durchschnittlichen Kosten eines Datenlecks bei Großunternehmen in Höhe von 200 Millionen US-Dollar liegt.
Heutzutage suchen Vorstände nach Fachwissen in den Bereichen Cybersicherheit und Technologie, und wenn sie selbst nicht über dieses Wissen verfügen, wenden sie sich an externe Berater, Branchenpartner und Thinktanks, um sich weiterzubilden.
Hat die Bundesregierung genug unternommen, um den Unternehmen klarzumachen, wie ernst die Bedrohung ist, und um ihnen die Unterstützung zu gewähren, die sie benötigen?
Eine der Maßnahmen, die die Regierung bisher nicht ergriffen hat – und die die Privatwirtschaft meiner Meinung nach sehr begrüßen würde –, besteht darin, Cyberkriminalität als Kriegshandlung zu betrachten. Was meine ich damit? Auslöser für all dies war der Angriff Nordkoreas auf Sony. [Im Jahr 2014 hackte Nordkorea das IT-System von Sony Pictures, nachdem das Studio einen Film mit Seth Rogen veröffentlicht hatte, in dem Nordkoreas Staatschef Kim Jong-un parodiert wurde.]
„Wir beobachten derzeit, wie ausländische Akteure mithilfe von Ransomware die Vermögenswerte von Unternehmen blockieren. Dies sind Kriegshandlungen.”
Derzeit beobachten wir, dass ausländische Akteure mithilfe von Ransomware Unternehmensvermögen einfrieren. Dies sind Kriegshandlungen. Diese Angriffe laufen darauf hinaus, dass ein Land versucht, die Wirtschaft eines anderen Landes zu zerstören. Mir sind keine offenen Diskussionen zu diesem Thema im Kongress oder gar zwischen dem Kongress und der Wirtschaft bekannt. Das sollte geschehen.
Wer in der Regierung sollte hierfür zuständig sein?
Es gibt zahlreiche staatliche Stellen, die in gewissem Umfang für die Cybersicherheit zuständig sind, doch es sollte ein einheitlicherer Plan oder ein einheitlicheres Programm eingeführt werden. Eine proaktivere Zusammenarbeit zwischen dem öffentlichen und dem privaten Sektor ist dringend erforderlich. Ich habe 12 Jahre lang ein Telekommunikationsunternehmen geleitet. Die Telekommunikationsbranche unterliegt strengen Vorschriften.
Die Branche verfügt über zahlreiche personenbezogene Kommunikationsdaten vieler Menschen. Unsere Aufsichtsbehörde ist die FCC, und diese kann auf eine hervorragende Bilanz im Bereich des Verbraucherschutzes zurückblicken. Eine weitere regulierte Branche, die einer strengen Aufsicht im Bereich der Cybersicherheit unterliegt, ist die Finanzbranche, zu der sowohl Großbanken als auch Regionalbanken gehören.
[Lesen Sie auch: Globale Bedrohungen erfordern eine globale Reaktion]
Es gibt also bewährte Verfahren, die als Ausgangspunkt für öffentlich-private Partnerschaften dienen können, um Kapazitäten im Bereich der Cybersicherheit aufzubauen und sicherzustellen, dass diese mit den Software-Lieferketten von „ “ () geteilt werden, die sich über den gesamten Globus erstrecken und deren Sicherheitsvorkehrungen nicht immer besonders ausgefeilt sind. Dies würde wesentlich zu einem besseren Schutz und einer besseren Aufdeckung beitragen.

