Mittlerweile ist die Geschichte, wie große Organisationen – von globalen Herstellern und Beratungsunternehmen bis hin zu Regierungsbehörden – ihre Belegschaften während der Pandemie mobilisiert haben, bereits hinlänglich bekannt. Verteilte Belegschaften haben nicht nur ihre Arbeit fortgesetzt, sondern auch die Marktpräsenz, die Produktivität und die digitale Innovationskraft ihrer Unternehmen gesteigert.
Die CIOs wurden als Helden dieser Bemühungen gefeiert.
Da sich jedoch Millionen von Mitarbeitern über zig Millionen Endgeräte – Laptops, PCs, Tablets, virtuelle Maschinen in der Cloud – mit Netzwerken von Unternehmen und der öffentlichen Hand verbinden, hat die Komplexität der Absicherung dieser Endgeräte explosionsartig zugenommen. Heutzutage stellen die Ransomware „ “ sowie andere Schadprogramme die größte Sicherheitsbedrohung für Unternehmen dar. An zweiter Stelle folgen menschliches Versagen, Bedrohungen durch Insider sowie Software-Schwachstellen (siehe: die Sicherheitslücke „ Log4j “), wie aus dem neuen „ 2022 Endpoint Security Visibility Report“ hervorgeht, der von Cybersecurity Insiders im Auftrag von Tanium erstellt wurde.
Da Cyberangriffe auf private und öffentliche Organisationen sprunghaft zugenommen haben und kritische Infrastrukturen, Softwareanbieter sowie Regierungsbehörden treffen, haben Führungskräfte aus Wirtschaft und Technologie große Mühe, die Widerstandsfähigkeit ihrer Organisationen aufrechtzuerhalten. Die jüngste Anweisung der Cybersecurity and Infrastructure Security Agency (CISA) unter , in der alle Bundesbehörden angewiesen werden, rund 300 Software-Sicherheitslücken zu beheben, stellt einen entscheidenden Schritt für die Regierung und für die Privatwirtschaft dar, die sich an ihr orientiert.
Die neue Umfrage, für die 345 Fachleute aus dem Bereich Cybersicherheit befragt wurden, zeigt auf, was bei der Datensicherheit an Endgeräten funktioniert und was nicht. Die folgenden Grafiken veranschaulichen die Herausforderungen und Lösungen für Führungskräfte in den Bereichen Organisation, Wirtschaft, Technologie und Sicherheit.
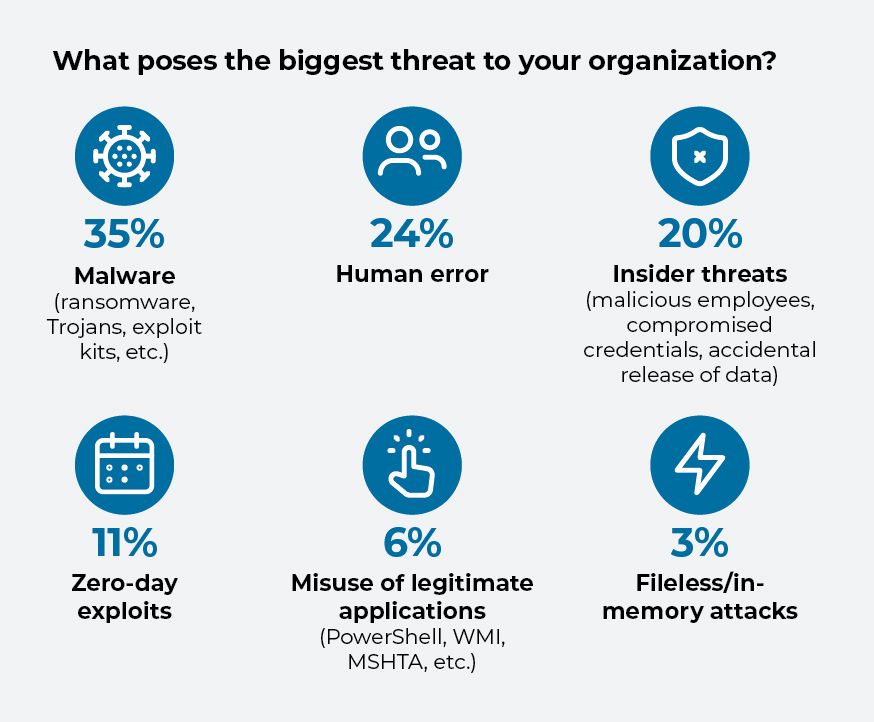
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. Mehr als ein Drittel der Befragten nennt Malware und Ransomware als die größten Sicherheitsbedrohungen für ihren Betrieb.
Geringere, aber dennoch erhebliche Gefahren sind solche, die auf menschliches Versagen zurückzuführen sind. Von E-Mails an die falsche Person bis hin zu verlorenen oder gestohlenen Passwörtern – Menschen unterlaufen unweigerlich Flüchtigkeitsfehler, und böswillige Akteure liegen nur darauf, davon zu profitieren. Fast ein Viertel der Befragten nennt Fehlverhalten von Mitarbeitern als eines ihrer größten Sicherheitsprobleme.
Und obwohl Bedrohungen von außen das größte Risiko für die Cybersicherheit darstellen, sind auch Gefahren, die von innen lauern, problematisch. Ein Fünftel der Befragten ist besorgt über die Risiken, die von unzuverlässigen oder böswilligen Mitarbeitern ausgehen, die eigene Interessen verfolgen oder auf persönlichen Gewinn aus sind.
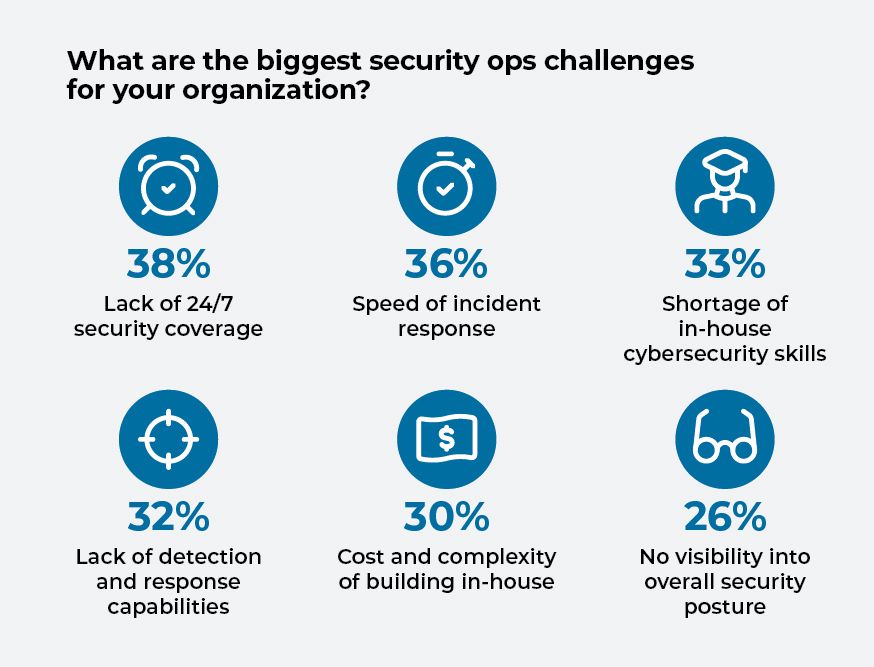
Unternehmen sind zwar besorgt über Cyberbedrohungen, machen sich jedoch auch Gedanken darüber, inwieweit sie in der Lage sind, diesen zu begegnen. Etwa 36 % der Befragten gaben an, Probleme mit der Geschwindigkeit ihrer Reaktion auf Vorfälle im Bereich „ “ () zu haben, und 32 % äußerten Zweifel an ihren Fähigkeiten zur Erkennung von Bedrohungen.
Mehr als ein Viertel gibt an, keinen Überblick über den Gesamtzustand ihrer Cybersicherheit zu haben. Dies ist problematisch, da drei Bereiche die wesentlichen Bausteine einer guten Cyberabwehr bilden: Es geht nicht nur um die Werkzeuge und Prozesse – es geht auch um die Menschen. Ein Drittel der Befragten gibt an, dass es ihnen an internen Kompetenzen im Bereich Cybersicherheit mangelt, und 38 % nennen die Überwachung der Cybersicherheit 24 Stunden am Tag als ihre größte Herausforderung.
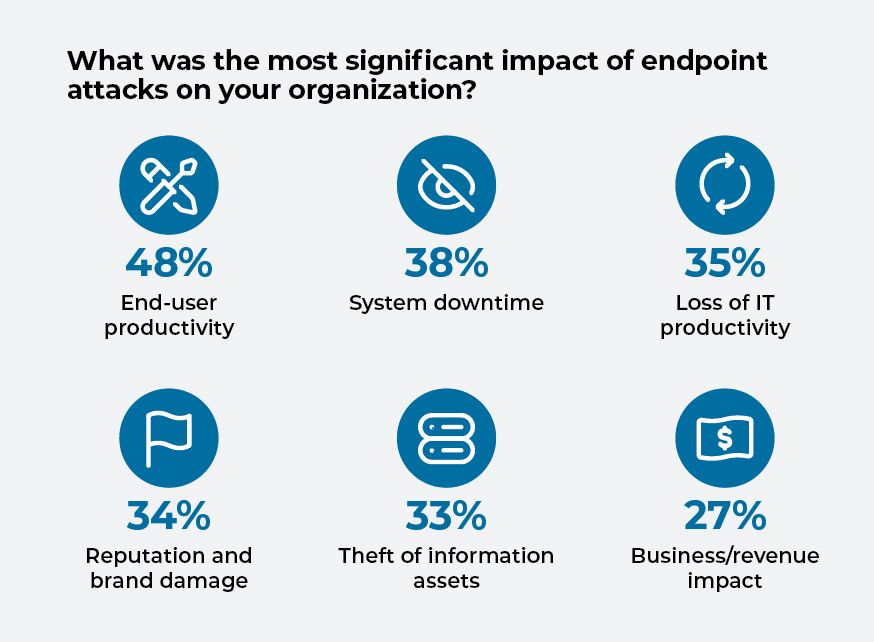
Angriffe auf Endgeräte können die Produktivität der Endnutzer beeinträchtigen und es Hackern ermöglichen, Einfluss auf ihre Ziele zu gewinnen. Wenn der Geschäftsbetrieb eines Unternehmens durch einen Cyberangriff zum Erliegen kommt oder gestört wird, entscheiden sich die Unternehmer in der Regel für den schnellsten Weg, um den Betrieb wieder in Gang zu bringen. Handelt es sich um einen Ransomware-Angriff, bedeutet dies häufig, dass den Angreifern eine Zahlung leisten muss.
Fast die Hälfte der Befragten nannte den Produktivitätsverlust der Endnutzer als die wichtigste negative Auswirkung von Angriffen auf Endgeräte. Mehr als ein Drittel nannte Systemausfälle, und ein ähnlicher Anteil führte Produktivitätsverluste im IT-Bereich sowie Imageschäden an.
Im September hat das FBI ( ) unter die Cyberbedrohungen dargelegt, denen nahezu alle Organisationen ausgesetzt sind – von kleinen landwirtschaftlichen Betrieben bis hin zu großen Erzeugern, Verarbeitungsbetrieben, Herstellern, Märkten und Restaurants. Die Behörde erklärte, Hacker nutzten Schwachstellen in Netzwerken aus, um Daten zu stehlen oder zu sperren und Systeme zu verschlüsseln, insbesondere in Wirtschaftsbereichen, die „in zunehmendem Maße auf intelligente Technologien, industrielle Steuerungssysteme und internetbasierte Automatisierungssysteme angewiesen sind“.
[Lesen Sie auch: 6 Tipps zum Schutz Ihres Unternehmens vor der zunehmenden Cyberkriminalität]
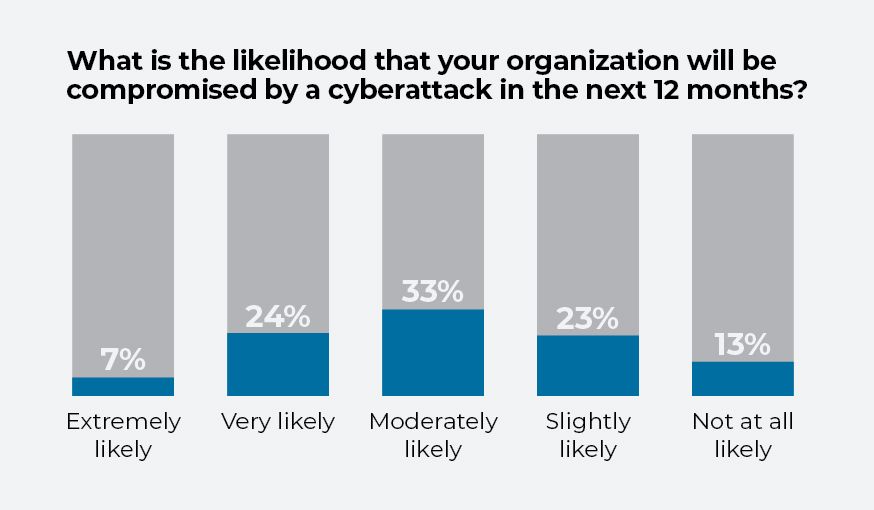
Nahezu alle Organisationen sind sich der Gefahren bewusst. Ein Drittel der Befragten gibt an, dass das Risiko, dass ihre Organisation in den nächsten 12 Monaten Opfer eines Angriffs wird, „mäßig wahrscheinlich“ sei. Ein Viertel der Befragten stuft eine Sicherheitslücke als „sehr wahrscheinlich“ ein, während 7 % dieses Risiko als „äußerst wahrscheinlich“ bezeichnen.
Die regelmäßige Installation von Software-Patches für „ “ ( ) ist für die Cybersicherheit von entscheidender Bedeutung. Genauso wichtig wie das Aufspüren von Schwachstellen ist jedoch die Geschwindigkeit, mit der die Patches selbst bereitgestellt werden. Durch die Arbeit im Homeoffice sind die Netzwerke gewachsen und der Bedarf an Sicherheitspatches hat zugenommen: Die Mitarbeiter nutzen eine Vielzahl unterschiedlicher Geräte, um von neuen und unterschiedlichen Standorten aus auf Unternehmensnetzwerke und -dienste zuzugreifen. Auch ein übereiltes Patch-Management birgt Gefahren. Die Installation von Updates bei unzureichenden Cyber-Sicherheitsmaßnahmen stellt für Cyberkriminelle einen lukrativen Einstiegspunkt dar.
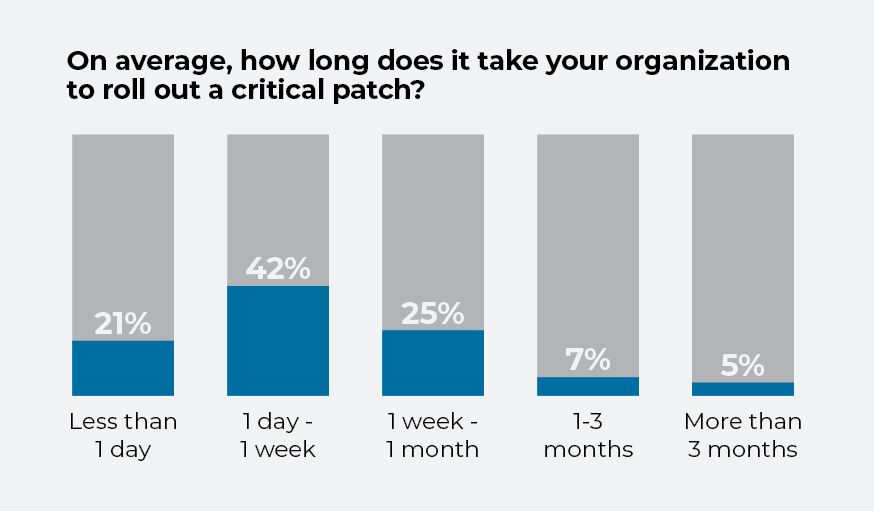
Der Umfrage zufolge liegt die häufigste Reaktionszeit bei der Installation von Patches zwischen einem Tag und einer Woche, wobei 42 % der Befragten angaben, dass sie Patches innerhalb dieses Zeitraums installieren. Etwa 37 % geben an, dass sie länger als eine Woche für die Behebung benötigen, während ein Fünftel weniger als einen Tag dafür benötigt. Doch selbst wenn man sich einen Tag Zeit für die Installation von Patches nimmt, können Hacker massive Störungen verursachen, die langfristige Schäden nach sich ziehen.
Wenn sich ein Cyberkrimineller oder ein Nationalstaat Zugang zum Netzwerk einer Organisation verschafft hat, ist die Einschränkung seiner Bewegungsfreiheit die nächste entscheidende Verteidigungslinie. Unternehmen können Tools einsetzen, um verdächtige Aktivitäten in ihren Netzwerken zu erkennen, und Strategien anwenden, um die laterale Bewegung zu unterbinden, beispielsweise durch die Einschränkung von Administratorrechten und die Anpassung der Netzwerkkonfigurationen .
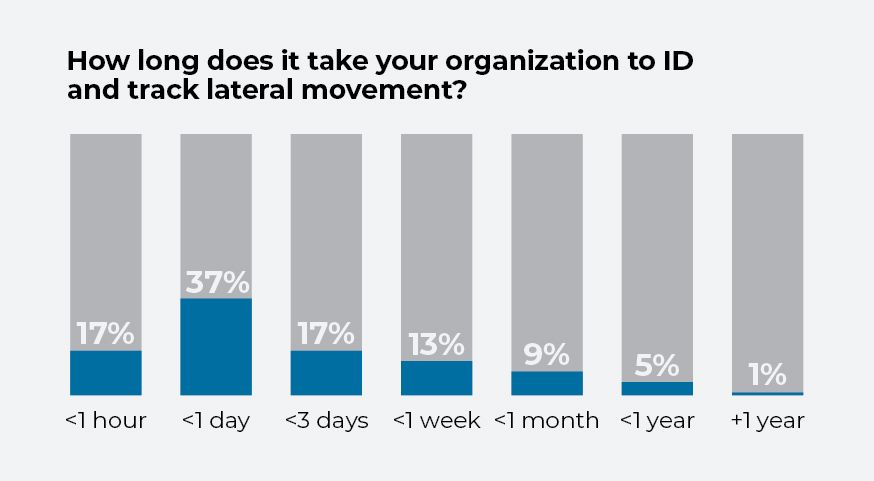
Eine Reaktion in Echtzeit ist für diese Bemühungen von entscheidender Bedeutung. Mehr als ein Drittel der Befragten gibt an, dass sie weniger als einen Tag benötigen, um Querverschiebungen zu lokalisieren und zu verfolgen. Etwa 17 % geben an, dass es weniger als eine Stunde dauert, während 17 % angeben, dass sie dafür weniger als drei Tage benötigen.

