Zum Hauptinhalt springen

Blog

Blog

Informieren Sie sich über Branchennachrichten, Fachbeiträge, Ankündigungen und vieles mehr von Tanium.

Ausgewählte Beiträge

Tanium-Abonnement-Zentrum

Newsletter von Tanium direkt in Ihr Postfach mit den neuesten Nachrichten in Ihrer Industriebranche einschließlich aktueller Themen und Best Practices für IT-Sicherheit und -Operations.

Jetzt abonnieren

Aktuelles

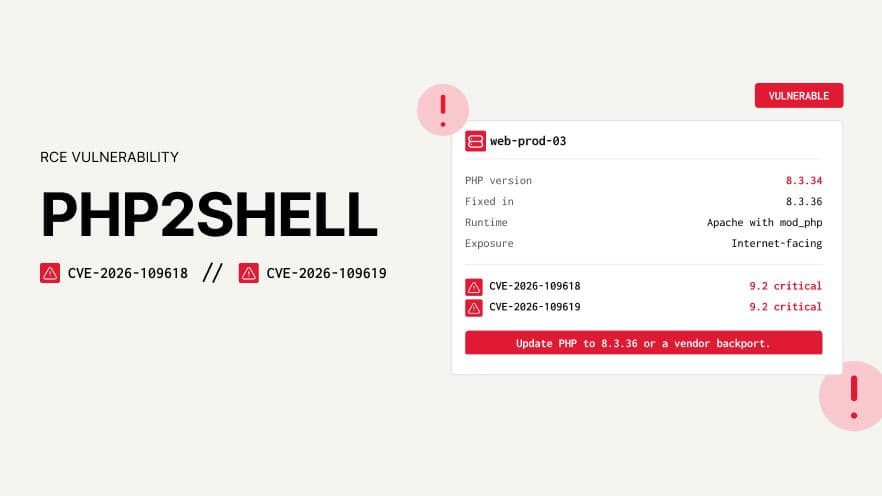
PHP2Shell RCE-Sicherheitslücke: CVE-2026-109618 und CVE-2026-109619

Zwei kritische Sicherheitslücken im PHP-Kern (CVSS 9,2) ermöglichen es einem nicht authentifizierten Angreifer, mithilfe einer speziell gestalteten Webanfrage Code auszuführen. Führen Sie jetzt das Update auf Version 8,5,12, 8,4,27, 8,3,36 oder 8,2,35 durch.

Tanium- und NVIDIA-Logos auf rotem Hintergrund

Das bedeutet, dass der Supercomputer zu einer Workstation wird und die Workstation zu etwas, das die IT-Abteilung bisher noch nie verwalten musste.

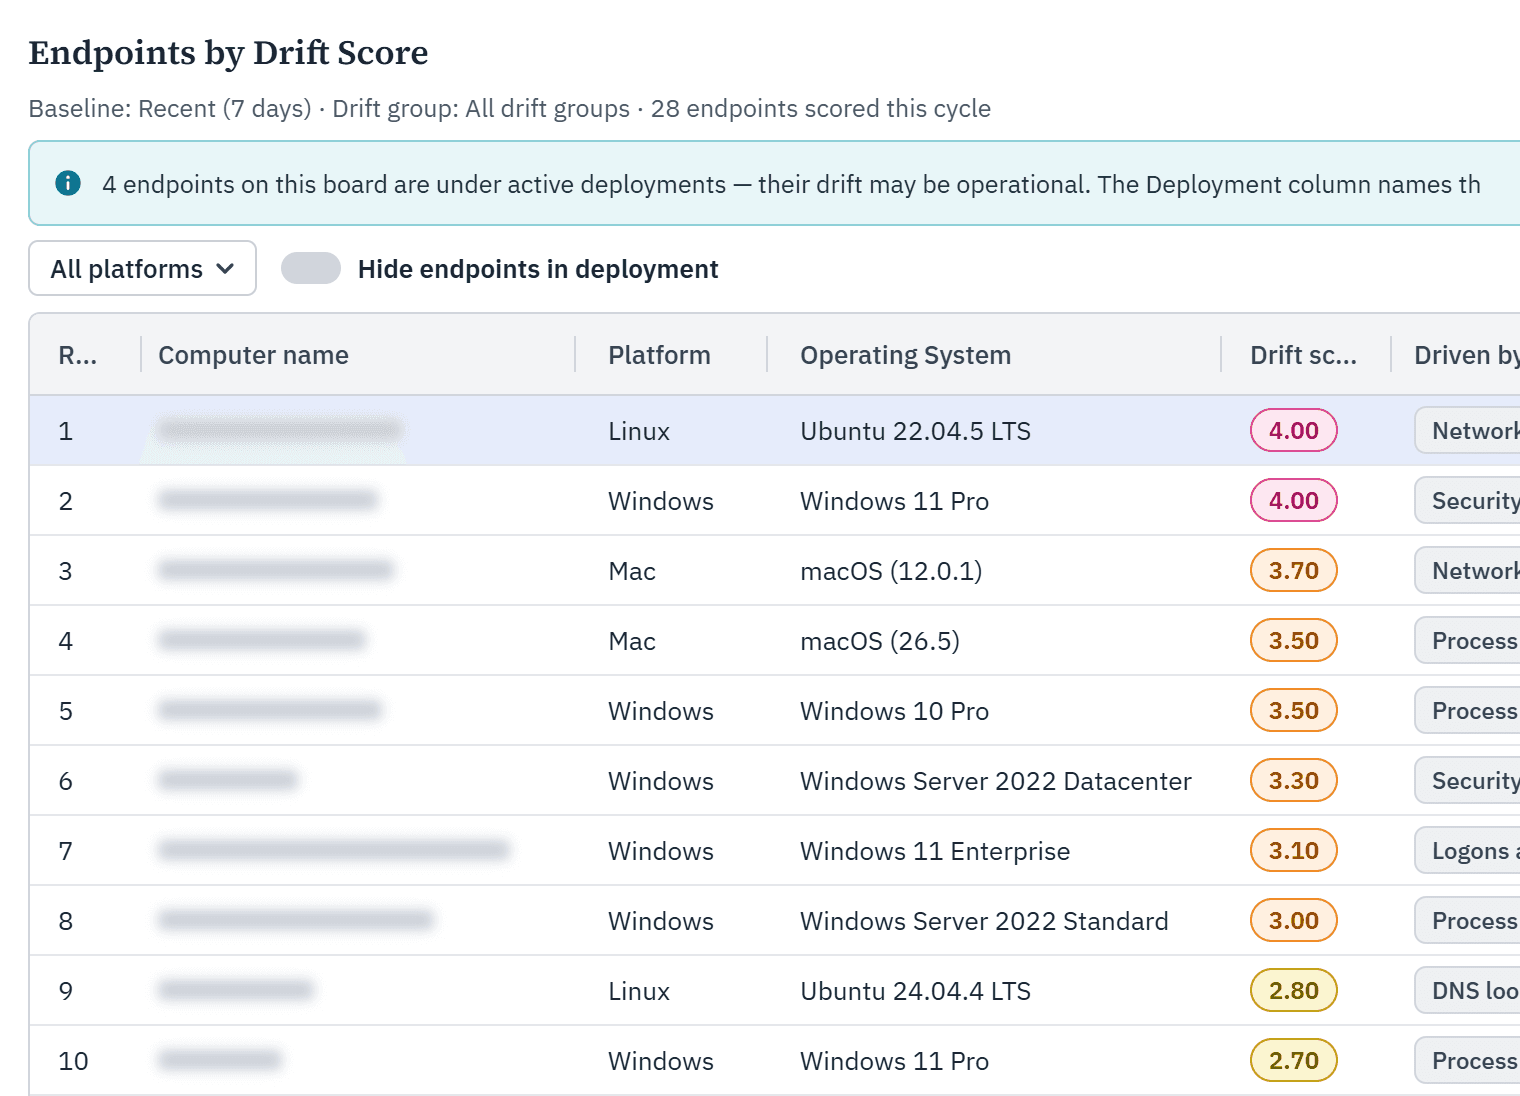
Endpunkte nach Drift-Score-Rangliste in Tanium Atlas – Rangfolge der Endpunkte nach Drift-Score, mit Angabe der Plattform, des Betriebssystems und des Verhaltens, das jeweils zu dem jeweiligen Score geführt hat

Angreifer, die gestohlene Zugangsdaten und Ihre eigenen Administrator-Tools verwenden, lösen keine einzige Regel aus – Endpoint Drift erkennt ohnehin, wenn sich ein Rechner nicht mehr wie gewohnt verhält.

Jagen oder gejagt werden: Jeder Dienst war einzigartig, und genau darin lag das Problem

Das Stapeln funktioniert nicht mehr, wenn benutzerspezifische GUIDs und Profilpfade jede Zeile zu einem Unikat machen.

Das Tanium Exposure Management-Dashboard zeigt verfügbare CVE-Behebungsmaßnahmen, offene Angriffspfade sowie CVEs nach CVSS-Schweregrad und Ausnutzungsreife an

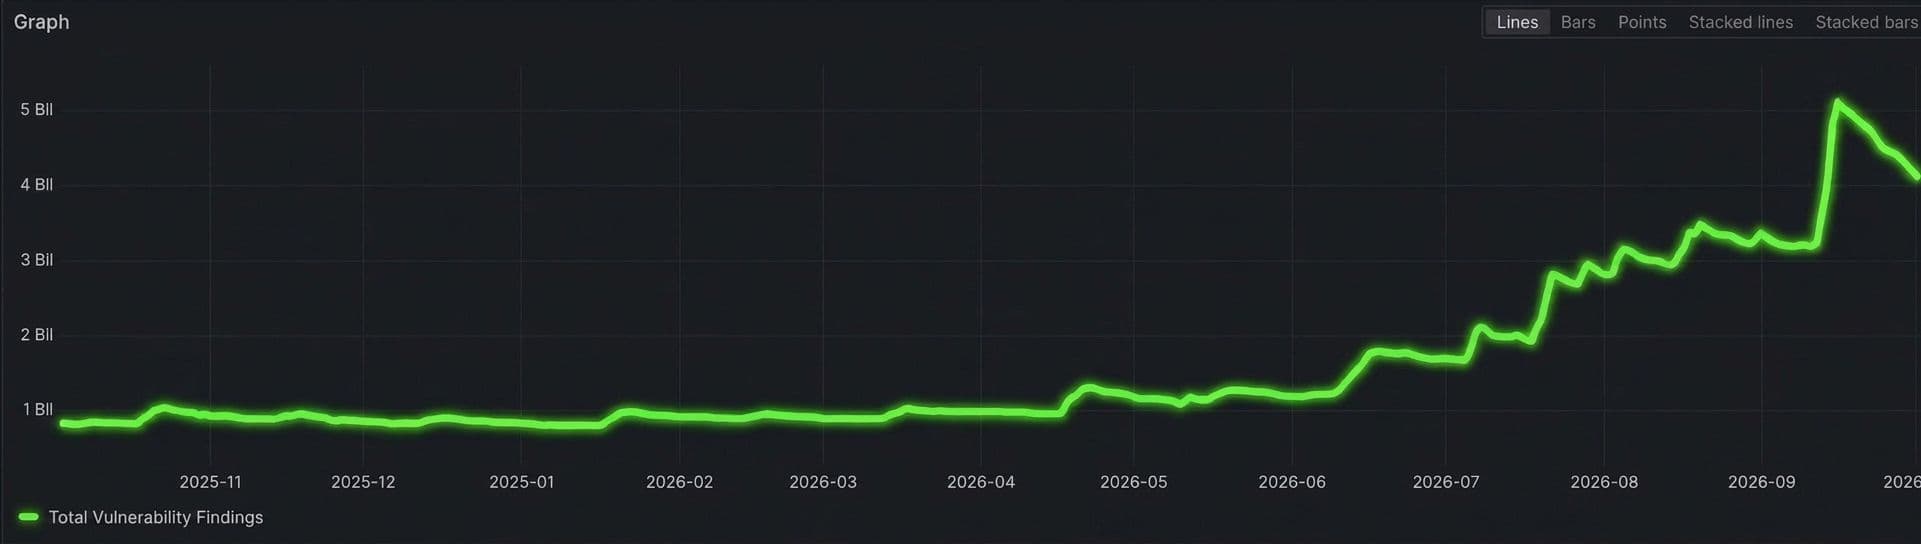
Die Zahl der täglich festgestellten Sicherheitslücken in den Tanium-Kundenumgebungen stieg von rund 1 Milliarde vor Mitte des Jahres „Juni 2026 “ auf bis zu 6 Milliarden im September. Hier erfahren Sie, was diesen Aufschwung antreibt und wie Sie Schritt halten können.

Tanium- und ServiceNow-Logos

Zwei neue Service Graph-Konnektoren für Tanium Atlas ermöglichen eine Delta-Synchronisierung mit Ihrer ServiceNow-CMDB, wobei ausschließlich neue und geänderte Endpunktdaten übertragen werden.

Hunter Wins: HuntIQ Tradecraft ist Ihre neue Jagd-Bibliothek

Die Reihe „Hunt or be Hunted“ erzählt Geschichten rund um die Jagd. „HuntIQ Tradecraft“, das nun im Tanium Resource Center verfügbar ist, stellt Ihnen die Anleitungen zur Verfügung, mit denen Sie diese selbst durchführen können.

Zunächst unsere eigenen Schwachstellen aufspüren: Taniums Engagement für „Frontier AI Security“

Tanium nutzt innovative KI-Modelle, um Schwachstellen in der eigenen Software aufzuspüren, bevor andere dies tun können. Hier erfahren Sie, was wir daraus lernen und warum Kunden mit weiteren Sicherheitshinweisen und Patches rechnen sollten.

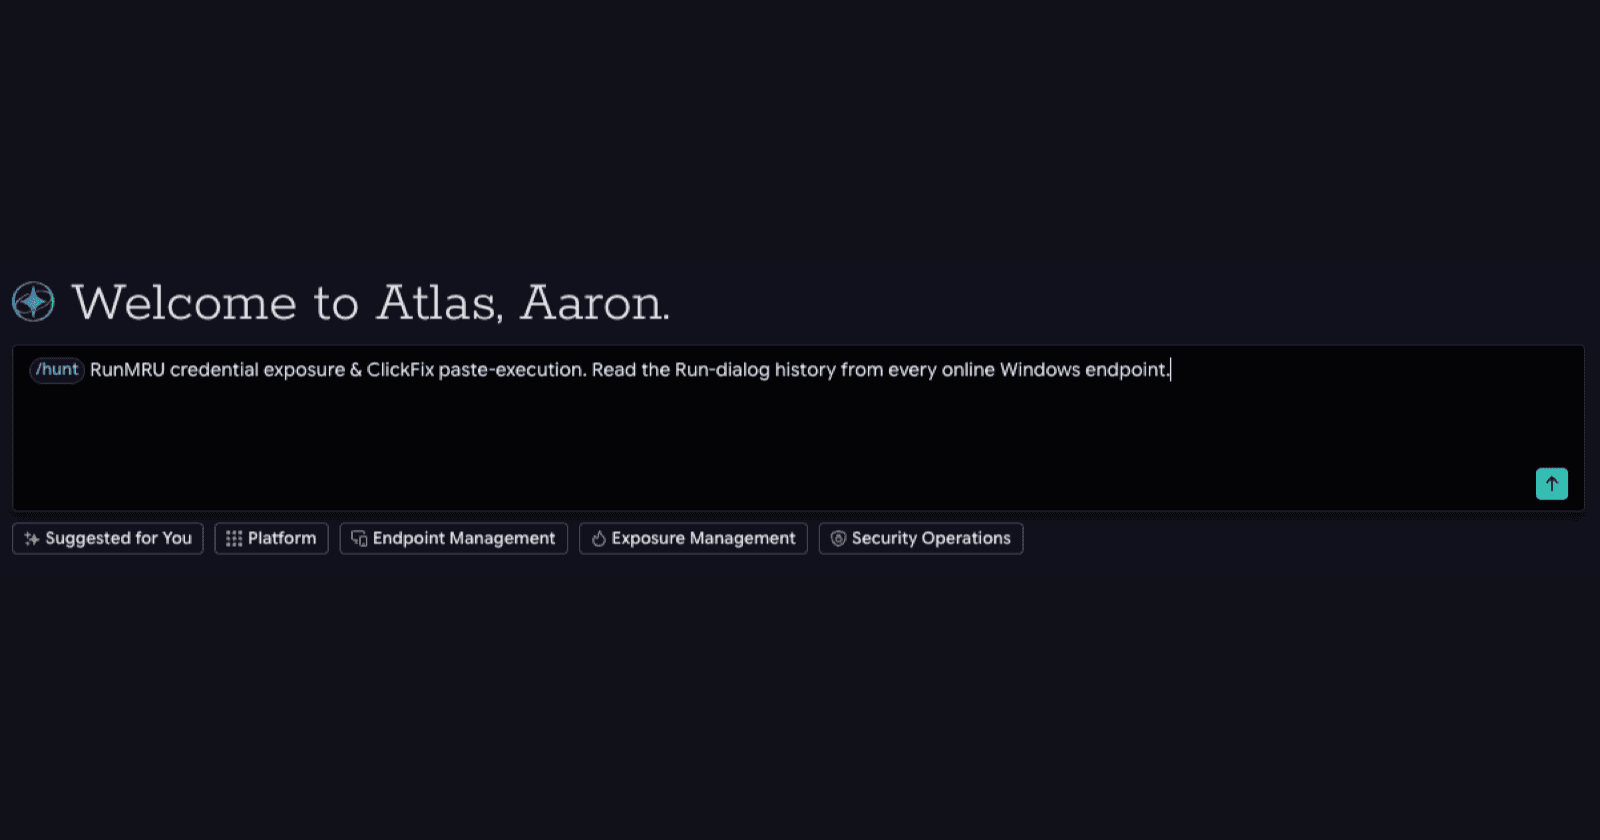
Die Tanium Atlas-Befehlszeile mit dem Befehl „RunMRU“ zur Aufdeckung von Anmeldedaten mittels „Slash-Hunt“ wurde eingegeben

Ein speziell für ClickFix entwickeltes Hunting-Playbook suchte nach eingefügten Befehlen und fand stattdessen funktionierende Anmeldedaten für ein Portal eines Drittanbieters.

Die Tanium Atlas-Befehlszeile mit dem eingegebenen FalconFlank-Befehl „Slash-Hunt“

Innerhalb von 48 Stunden nach der Veröffentlichung des „FalconFlank“-Exploits entwickelte Tanium HuntIQ sieben verhaltensbasierte Erkennungsmechanismen und eine einzige „Atlas Hunt“-Aufforderung, um Angreifer zu erfassen, die die von CrowdStrike Falcon selbst entwickelte privilegierte Bereinigungsfunktion gegen das Unternehmen selbst einsetzen. Sehen Sie selbst, wie Tanium Atlas in etwa einer Minute eine gesamte Windows-Flotte auf Sicherheitslücken überprüft.

ShieldBreak: Zero-Day-Angriff auf Windows Defender

Erfahren Sie, wie Tanium HuntIQ eine Zero-Day-Sicherheitslücke in Windows Defender in eine erprobte Abhilfemaßnahme umwandelte, noch bevor eine CVE-Nummer vergeben wurde.

Marktanalyse: Ein Finger zeigt auf Finanzdiagramme auf einem Touchscreen

Die EZB verlangt von den bedeutenden Instituten einen Aktionsplan gegen KI-gestützte Cyberangriffe. Verlangt wird allerdings kein Strategiepapier, sondern der Nachweis operativer Bereitschaft.