Beginnen Sie mit dem Unveränderlichen, nicht mit dem Veränderlichen
Angriffe vom Typ „ClickFix“ haben sich seit 2025 alle ein bis zwei Monate verändert. Neue Köder, neue Wurftechniken, neue Ködergewichte. MITRE hat diese Technik als „ T1204,004, User Execution: Malicious Copy and Paste“ ( 101, Benutzerausführung: Böswilliges Kopieren und Einfügen) unter auf 18 March 2025 in ATT&CK aufgenommen; ihr charakteristisches Merkmal für einen „Hunter“ besteht darin, dass das Opfer die Ausführung manuell durchführt. Die Vorgehensweise des Angreifers beschränkt sich darauf, Sie zu überreden: ein gefälschtes CAPTCHA, ein gefälschter Fehlerdialog, die Aufforderung, die Tastenkombination „Win+R“ zu drücken und den Text einzufügen.
Ein Kunde fragte, ob er gegen die aktuelle Variante geschützt sei. Sich nacheinander mit den einzelnen Varianten zu beschäftigen, ist ein aussichtsloses Unterfangen, denn bis man Inhalte für die Version dieses Monats fertiggestellt hat, gibt es bereits eine neue. Das Spielbuch konzentrierte sich also auf den Teil, der sich nicht ändert. Unabhängig davon, wie der Köder aussieht, endet fast jede Variante auf dieselbe Weise: Ein Benutzer gibt einen Befehl in das Windows-Dialogfeld „Ausführen“ ein oder fügt ihn dort ein.
Suchen Sie an der Stelle, an der der Benutzer etwas eingibt, und die Variante spielt keine Rolle mehr.
Warum RunMRU die richtige Quelle ist
Windows speichert die Eingaben im Dialogfeld „Ausführen“ unter folgendem Pfad:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRUJeder Befehl wird als Zeichenfolgenwert mit den Bezeichnungen a, b, c usw. gespeichert, wobei ein MRUList-Wert die Reihenfolge festhält, in der sie verwendet wurden. Die Einstellung gilt pro Benutzer, bleibt auch nach einem Neustart erhalten, und in den meisten Umgebungen wird sie von niemandem überwacht.
Drei Eigenschaften machen es zu einem guten Jagdgebiet:
- Es erfasst die Absicht, nicht nur die Ausführung. Ein Befehl in RunMRU ist etwas, das ein Mensch bewusst eingegeben oder eingefügt hat. Das ist ein weitaus höheres Signal-Rausch-Verhältnis als bei einem Feed zur Prozesserstellung.
- Es handelt sich um eine rückblickende Betrachtung. Sie lesen hier einen historischen Bericht; daher beschränkt sich die Suche nicht auf das, was geschah, während Ihre Werkzeuge zuschauten.
- Die Abfrage ist kostengünstig. Ein Registrierungswert, eine Frage, keine agentenbasierte Bereitstellung, keine neue Telemetrie-Pipeline.
Der Drehpunkt
Die Abfrage dieses Werts in einer großen Infrastruktur lieferte Zehntausende von Ergebnissen. Das ist der Moment, in dem die meisten Suchvorgänge ins Stocken geraten, und genau hier kommt es mehr auf die Vorgehensweise als auf die Suchanfrage an.
Anstatt nach Schlüsselwörtern zu filtern, wurde die Auswahl anhand des „ “-Verhaltens eingegrenzt: Befehle, die über die Domäne hinausgehen, um etwas abzurufen. Das Abrufen der Nutzdaten ist der Schritt, auf den sich ClickFix stützt; daher war dies der richtige Filter für die ursprüngliche Hypothese. Zudem deckt es zufällig eine ganz andere Art von Problemen auf.
Eine Zeile stach besonders hervor, und zwar nicht wegen des Fachgebiets oder der Werkzeuge. Zwei kleine Details waren ausschlaggebend: ein -u-Flag und ein Ausgabedateiname, der sich auf Daten zu Sicherheitslücken bezog.
In wird bei „curl, -u “ die Anmeldeinformation direkt als „Benutzername:Passwort“ angegeben. Der Benutzername und das Passwort befanden sich direkt dort in der Registrierungsdatenbank, im Klartext, genau so, wie sie Monate zuvor eingegeben worden waren. Wer auch immer diese Zeile verfasst hat, wollte ein Problem lösen: den Export der Ergebnisse aufrufen, lokal speichern und öffnen. Niemand dachte daran, dass Windows sich daran erinnert.
Fünfzehn Minuten – und was dies ermöglicht hat
Das Grundgerüst des Notizbuchs war bereits vorhanden, und genau dieser Teil ist es, der es wert ist, kopiert zu werden. Die Daten waren fünf Minuten, nachdem die Entscheidung getroffen worden war, sie anzusehen, lesbar. Das Passwort im Klartext war innerhalb von fünfzehn sichtbar, und das Team wurde umgehend benachrichtigt, um sowohl die Anmeldedaten als auch den Endpunkt zu überprüfen. Es wurde ein Ticket erstellt, und das Passwort wurde innerhalb einer Stunde geändert.
Diese Geschwindigkeit war darauf zurückzuführen, dass die Abfrage bereits geschrieben war, und nicht darauf, dass die Erkenntnis besonders spektakulär war.
Warum das Ziel wichtiger war als der Abschluss
Mit den Anmeldedaten konnte die eigene Umgebung des Kunden nicht geöffnet werden. Es meldete sich bei einem Schwachstellenmanagement-Portal eines Drittanbieters an, in dem alle ungepatchten Schwachstellen der gesamten Infrastruktur erfasst sind.
Ein Angreifer, der über diese Informationen verfügt, muss weder scannen noch raten und muss bei der Suche nach einem Einfallstor auch keine Spuren hinterlassen. Sie können die Liste lesen. Und da sich das Konto auf einer Plattform eines Drittanbieters befand, lässt sich die Frage, wem die Verantwortung für die regelmäßige Erneuerung der Zugangsdaten obliegt, nicht eindeutig beantworten – und genau unter diesen Umständen bleiben Zugangsdaten monatelang unverändert.
Bei den 2026 -Nummern von Verizon entwickelt sich das Risiko in diese Richtung. Die Beteiligung Dritter an Sicherheitsvorfällen stieg im Vergleich zum Vorjahr um 60 % und ist mittlerweile bei fast der Hälfte der Vorfälle zu verzeichnen; bei den betroffenen Drittunternehmen dauert es bei der Hälfte aller festgestellten Mängel fast acht Monate, bis schwache Passwörter und fehlerhafte Berechtigungseinstellungen behoben sind.
Was hat nicht funktioniert?
Schlüsselwörter waren der naheliegende Ausgangspunkt, doch sie führten in eine Sackgasse. Wenn Sie den „Ausführen“-Verlauf nach „https“, „PowerShell“ oder „cmd“ durchsuchen, erhalten Sie entweder gar keine Ergebnisse oder viel zu viele. Alle drei lassen sich von einem Angreifer leicht verschleiern, und alle drei tauchen im legitimen Gebrauch ständig auf. „Einfache Indikatoren wie diese lassen sich leicht verschleiern und bieten selten einen Mehrwert“, erklärte der HuntIQ-Hunter, der sie entdeckt hatte.
Es lohnt sich, diese Unterscheidung genau zu formulieren, da sie über diese Jagd hinaus allgemeine Gültigkeit besitzt. Schlagwortfilter fragen „ “ ab, welche Zeichenfolge in „“ vorkommt. Verhaltensfilter fragen: „, was soll dieser Befehl bewirken?“. Die erste Methode lässt sich leicht umgehen und ist laut. Das zweite ist kurz genug, um es Zeile für Zeile zu lesen.
Führen Sie dies bitte selbst aus
- Rufen Sie den Verlauf des „Run“-Dialogfelds von jedem Endpunkt ab. In Tanium lautet die Frage wie folgt:
Rufen Sie „Registry-Schlüsselwertnamen mit Daten“ [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU] von allen Entitäten ab - Filter für den externen Abruf, nicht für Stichwörter. Befehle, die Daten von außerhalb der Infrastruktur abrufen: HTTP-Clients, Dienstprogramme zur Dateiübertragung, Skriptinterpreter, die eine Remote-Ressource abrufen. Dieser Text ist kurz genug, um ihn zu lesen.
- Lesen Sie die „Survivors“ auf Authentifizierungsflags ab. In der Praxis bedeutet dies: -u und --user bei curl, -p und --password bei einer Reihe von Clients, /user: bei Windows-Dienstprogrammen sowie jede URL, die Anmeldedaten im „authority“-Abschnitt im Format user:pass@host enthält.
- Behandeln Sie Ziele von Drittanbietern als vorrangig. Bei Anmeldedaten für die Plattform eines Dritten handelt es sich um solche, für deren regelmäßige Aktualisierung niemand in Ihrer Organisation zuständig ist.
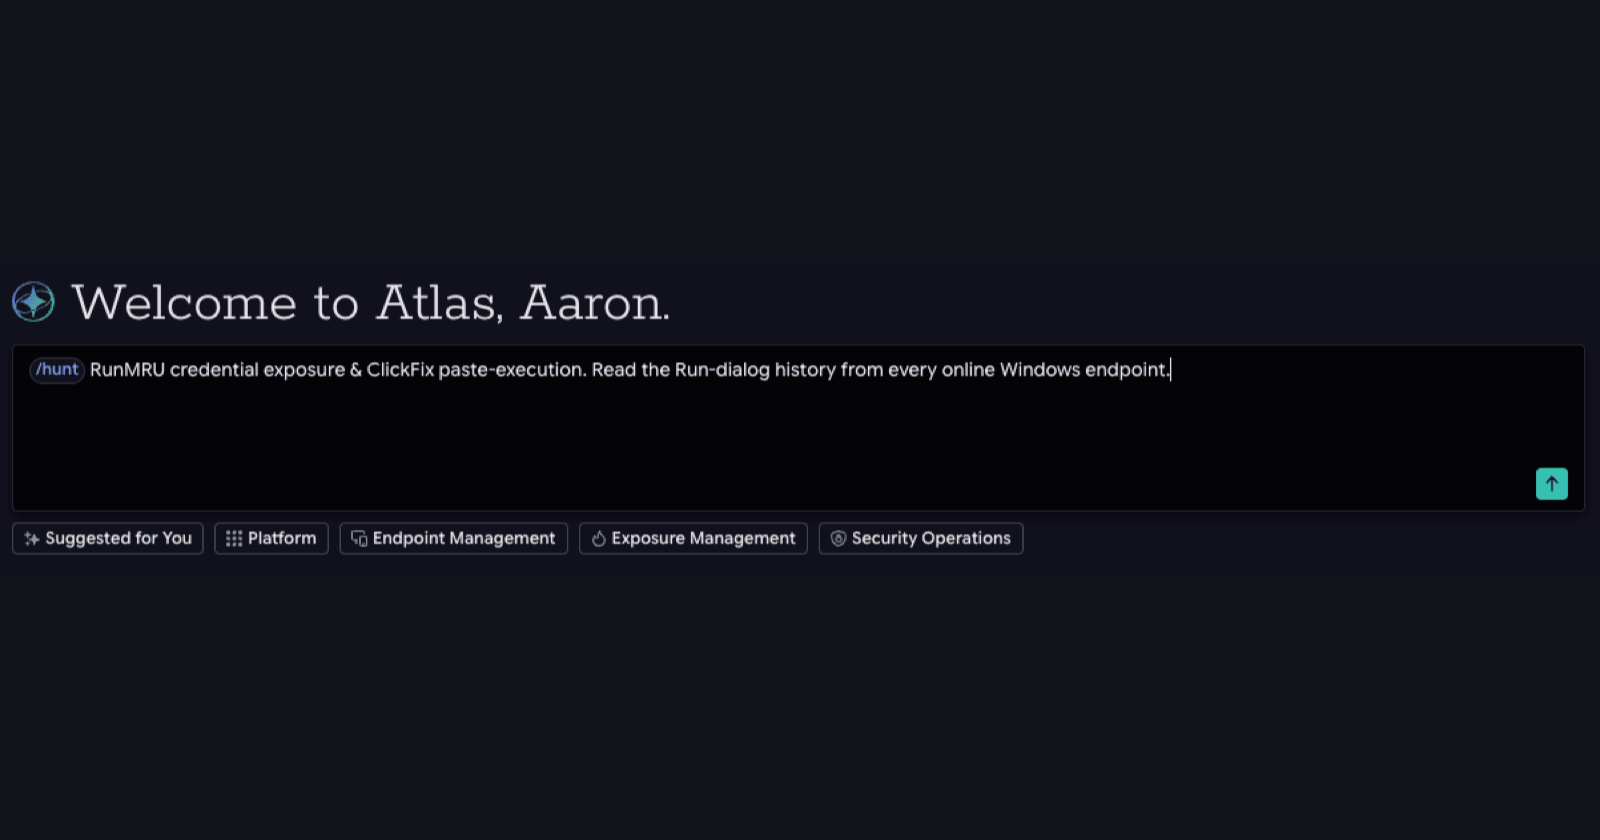
- Wenn Sie Tanium Atlas einsetzen, führen Sie folgenden Befehl aus: /hunt Überprüfen Sie den Verlauf des Windows-Befehlsfens „Ausführen“ (den Registrierungsschlüssel „RunMRU“) auf allen Endgeräten auf eingegebene Befehle, die Daten aus dem Internet abrufen und ein direkt eingebettetes Passwort enthalten – wie beispielsweise „curl -u user:pass“. Geben Sie den Host, den Benutzer und das Ziel an und verschleiern Sie das Passwort.
Voraussetzungen und Einschränkungen
- Der Endpunkt muss online sein. Hierbei wird die Registrierungsdatenbank in Echtzeit ausgelesen, nicht aus einem historischen Speicher.
- Sie erhalten die „ “ ausschließlich für den aktuell angemeldeten Benutzer:. Da RunMRU bei HKCU angesiedelt ist, liefert ein Abruf über einen gemeinsamen Endpunkt den Verlauf einer einzelnen Person.
- Führen Sie auf Anwesen mit Gemeinschafts- oder Schichtbetrieb die Suche zu verschiedenen Tageszeiten erneut durch. Sie erfassen zusätzliche Benutzer, sobald diese sich anmelden, und bei einem einzigen Durchlauf werden die meisten von ihnen unbemerkt übersehen.
- Dies ist ein Hinweis auf die Eingabe, nicht auf die Ausführung. In RunMRU wurde ein Befehl eingegeben; ob dieser erfolgreich ausgeführt wurde, ist eine andere Frage.
- Abwesenheit beweist nichts. Das Feld kann geleert werden, und viele Benutzer nutzen das Feld „Ausführen“ überhaupt nicht.
ATT&CK-Zuordnung
| Technik | Rolle bei dieser Jagd |
|---|---|
T1204,004 – Böswilliges Kopieren und Einfügen | Die Technik, für deren Erkennung das Spielbuch entwickelt wurde. Zu ATT&CK hinzugefügt: 18 March 2025. |
T1552,002 „ “-Anmeldeinformationen in der Registrierungsdatenbank | Was wurde festgestellt? „RunMRU“ ist ein Registrierungsschlüssel, der Anmeldedaten im Klartext enthält. |
T1105 Ingress-Tool-Übertragung | Das Verhalten, auf das der Filter reagiert. Das Abrufen von Daten aus einer externen Quelle ist der Schritt, den es sich lohnt, gesondert zu betrachten. |
T1059,001 / .003 Befehls- und Skript-Interpreter | Wie eingefügte Befehle ausgeführt werden, sobald der Benutzer die Eingabetaste drückt. |
Was der Kunde geändert hat
Drei Dinge, in aufsteigender Reihenfolge ihrer Nützlichkeit.
- Sie haben das Passwort geändert.
- Sie haben die Nutzer, die dies bereits getan hatten, entsprechend aufgeklärt.
- Dann beseitigten sie den Grund für dessen Existenz.
Die manuelle Abfrage, bei der ein Passwort in das Feld „Ausführen“ eingegeben werden musste, wurde durch einen ordnungsgemäß authentifizierten API-Aufruf ersetzt, der dieselben Schwachstellendaten erfasst. Die ersten beiden beheben einen Vorfall. Der dritte behebt den Fehler in der Klasse.
Das Fazit
Inhalte, die auf der Grundlage einer bestimmten Hypothese erstellt werden, stoßen regelmäßig auf etwas, das außerhalb dieser Hypothese liegt – und das ist kein Zufall. Eine Suche, die auf eine bestimmte Technik abzielt, bringt dennoch alles ans Licht, was ebenfalls auf dieser Technik basiert. Suchen Sie dort, wo die Nutzer aktiv sind, filtern Sie nach Verhaltensweisen statt nach Zeichenfolgen und werten Sie die Ergebnisse aus.
Die Frage, die Sie sich diese Woche in Bezug auf Ihr eigenes Vermögen stellen sollten, lautet nicht, ob Ihre Qualifikationen überzeugend sind. Dort sind sie derzeit im Klartext festgehalten.
Seien Sie dem nächsten Schritt einen Schritt voraus
- Erfahren Sie, wie Tanium Security Operations und HuntIQ das aufspüren, was bei der Stichwortsuche übersehen wird.
- Sehen Sie selbst, wie schnell Tanium Atlas eine „Hunting“-Hypothese in eine flottenweite Überprüfung umsetzt.
Quellenangaben zu den externen Zahlen
Verizon 2026 Data Breach Investigations Report, über Help Net Security, 20 May 2026. helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings/ (wird in einem neuen Tab geöffnet)
MITRE ATT&CK, T1204,004 – Benutzerausführung: Böswilliges Kopieren und Einfügen. attack.mitre.org/techniques/T1204/004/ (wird in einem neuen Tab geöffnet) „ 18 March 2025“ wurde hinzugefügt.

