Der Eröffnungszug
Am 2. September 2026 veröffentlichte ein Sicherheitsforscher unter dem Namen „ “ den Exploit „ FalconFlank“, der auf eine lokale Rechteausweitung beim CrowdStrike Falcon-Sensor abzielt. Hier ist der Clou, der den Artikel lesenswert macht, selbst wenn Sie Falcon nicht einsetzen: Der Exploit umgeht die EDR nicht – er bringt die EDR dazu, die Arbeit zu erledigen. Es platziert ein mit einer Sprengfalle versehenes Makrodokument und leitet anschließend die Bereinigungsvorgänge mit erhöhten Rechten so um, dass Falcon selbst eine schädliche „ “ bcrypt.dll in das PowerShell-Verzeichnis schreibt, wo sie als SYSTEM sideloaded wird. Es handelt sich um dieselbe Art von Angriff wie bei „ “ („ShieldBreak“), bei dem die eigenen SYSTEM-Rechte eines Sicherheitsprodukts gegen dieses selbst gerichtet werden.
| Bedrohung | Einsatzteam | Ergebnis |
|---|---|---|
| Zero-Day-Schwachstelle bei CrowdStrike Falcon, die eine lokale Rechteausweitung ermöglicht. Kein CVE, kein Hersteller-Patch; die eingeschleuste DLL löscht sich selbst. | HuntIQ Threat Research + Tanium Atlas – menschliche Jäger, unterstützt durch KI-gestützte Tools. | Aus der Quelle übernommen: Verhaltensmuster, die direkt im Rahmen einer von Tanium Atlas gesteuerten Jagd verwendet werden. |
„Wenn Ihr EDR gegen Sie selbst eingesetzt wird, können Sie denselben Mitarbeiter nicht fragen, ob Sie im Reinen sind.“ „Mit Tanium Atlas befragen wir den Endpunkt selbst – das Verhalten, das er tatsächlich aufgezeichnet hat – und erhalten innerhalb von Sekunden eine echte Antwort für die gesamte Geräteflotte, nicht etwa ein Scan-Ergebnis von einem Tool, das bereits kompromittiert wurde.“
– Aaron Smith, Leiter des Bereichs Threat Hunting
So funktionierte die schnelle Reaktion
HuntIQ Threat Research hat nicht auf einen Bericht gewartet. Ausgehend von dem vom Forscher veröffentlichten Code analysierte das Team die gesamte Vorgehensweise – wie die Malware eine mit einer Sprengfalle versehene Datei platziert, Falcon dazu verleitet, diese in einen vertrauenswürdigen Systemordner zu verschieben, dieses Vertrauen ausnutzt, um die vollständige Kontrolle über den Rechner zu erlangen, und anschließend die Spuren der Attacke löscht.
Auf dieser Grundlage entwickelte das Team zahlreiche Methoden und Erkennungsmechanismen, um dies aufzudecken. Keine dieser Maßnahmen hängt davon ab, dass die Datei gefunden wird, da die Datei zu dem Zeitpunkt, zu dem Sie danach suchen würden, bereits nicht mehr vorhanden ist. Stattdessen achten sie auf die Spuren, die der Angriff hinterlässt: das Laden der Nutzlast, die ungewöhnliche Abfolge der Programme, die diese ausführen, die temporären Ordner, in denen sie zwischengespeichert wird, und den Exploit, der den Angriff überhaupt erst auslöst.
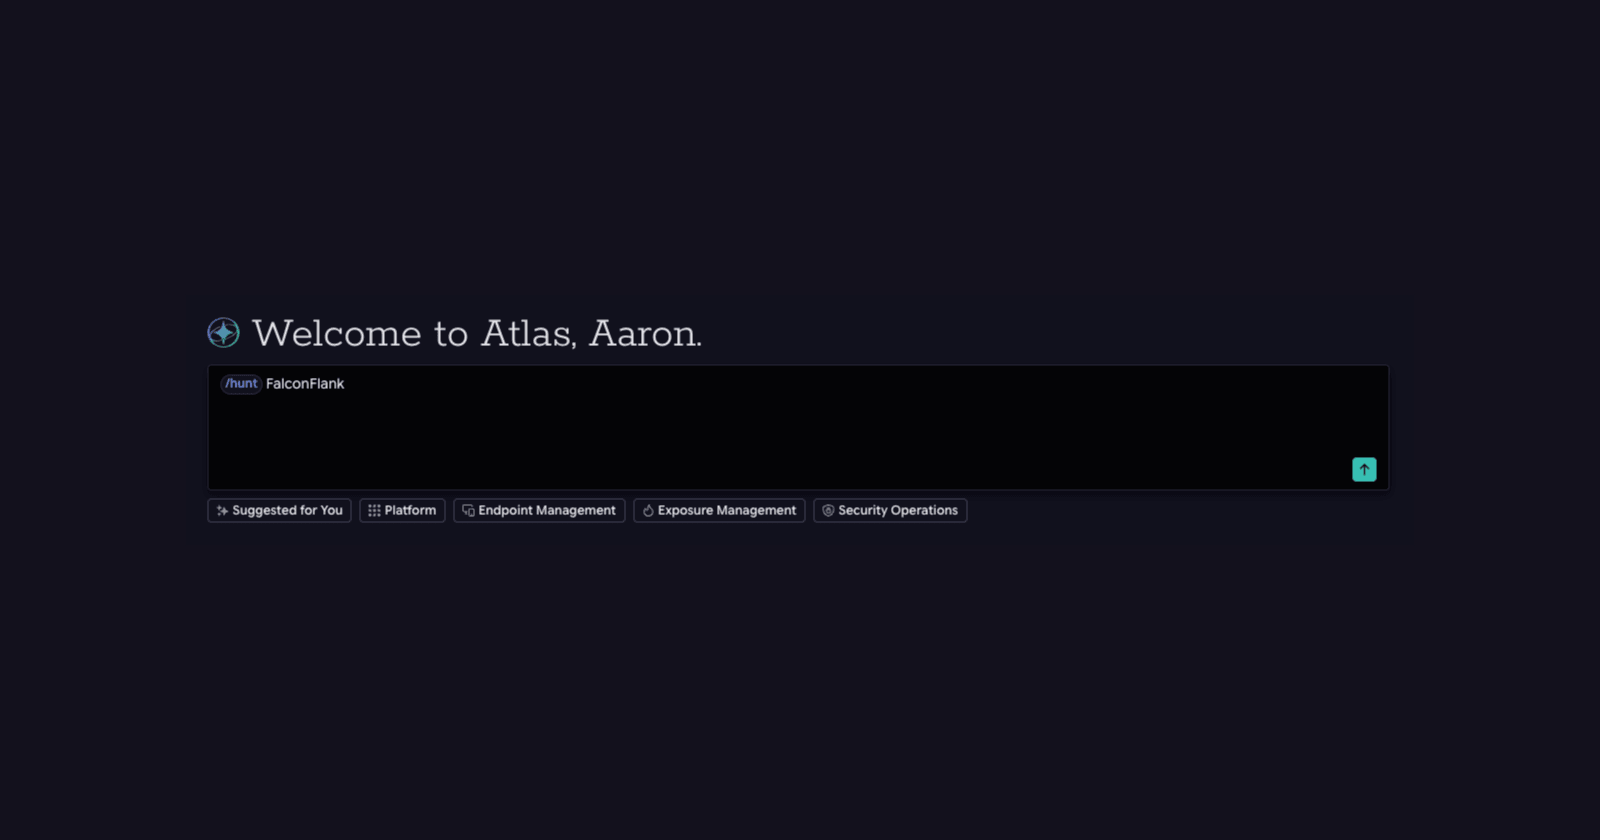
Dann haben sie die gesamte Jagd in einer einzigen Aufforderung zusammengefasst. Ein „Hunter“ steuert das System, und Tanium Atlas überprüft jedes einzelne dieser sieben Signale in der gesamten Flotte – sowohl aktuell als auch rückwirkend –, markiert alles, was einer genaueren Betrachtung bedarf, und liefert einen übersichtlichen, nach Priorität geordneten Bericht zurück. Es gibt keine Möglichkeit, dies außerhalb des Netzwerks zu tun. Bei unserer eigenen Testflotte war der vollständige Durchlauf nach etwa sechzig Sekunden fehlerfrei, wobei ehrlich vermerkt wurde, bei welchen Geräten die erforderliche Sichtbarkeit gegeben war, um diesem Ergebnis vertrauen zu können. Das ist der Unterschied zwischen einer sauberen Jagd und einem Rätsel.
/hunt FalconFlank — CrowdStrike Falcon LPE. Führen Sie eine Überprüfung aller Windows-Endpunkte durch; ziehen Sie Aufzeichnungen bzw. Verhaltensnachweise dem Vorhandensein von Dateien vor, da sich die eingeschleuste DLL selbst löscht. Suchen Sie nach: (1) jedem Prozess, der die Datei „bcrypt.dll“ aus dem Verzeichnis „C:\Windows\System32\WindowsPowerShell\v1,0\ “ (T1574,002) lädt; (2) der Erstellung oder dem Schreiben einer beliebigen .dll-Datei in diesem Verzeichnis „ v1,0 “ (T1574,001); (3) die SYSTEM-Prozesskette svchost.exe -k netsvcs → powershell.exe → cmd.exe (T1068); (4) Zwischenverzeichnisse mit dem Namen Flanker_* unter %TEMP% (T1006); (5) Ausführungen der MareBackup-Aufgabe – deren tatsächlicher Prozess lautet „CompatTelRunner.exe -m:aemarebackup.dll“; suchen Sie daher in Befehlszeilen nach „aemarebackup.dll“, legen Sie die normale tägliche Häufigkeit als Basiswert fest und markieren Sie nur außerplanmäßige oder in ungewöhnlicher Häufigkeit stattfindende Ausführungen (T1053,005); (6) die Named Pipe „FALCONFLANK“ (\\?\pipe\FALCONFLANK); (7) Ausführung von FalconFlank.exe (T1204,002).Das bietet „ “ von Tanium Security Operations : Erkennung und Bestätigung einer Sicherheitslücke, noch bevor die Bedrohung überhaupt benannt wurde.

