Die von der SEC kürzlich vorgeschlagenen Cybersicherheitsvorschriften „ “ () üben enormen Druck auf Vorstandsmitglieder und Führungskräfte aus, mehr Verantwortung für die Überwachung von Cyberrisiken zu übernehmen.
Doch diese Regeländerungen werfen mehr Fragen auf, als sie beantworten.
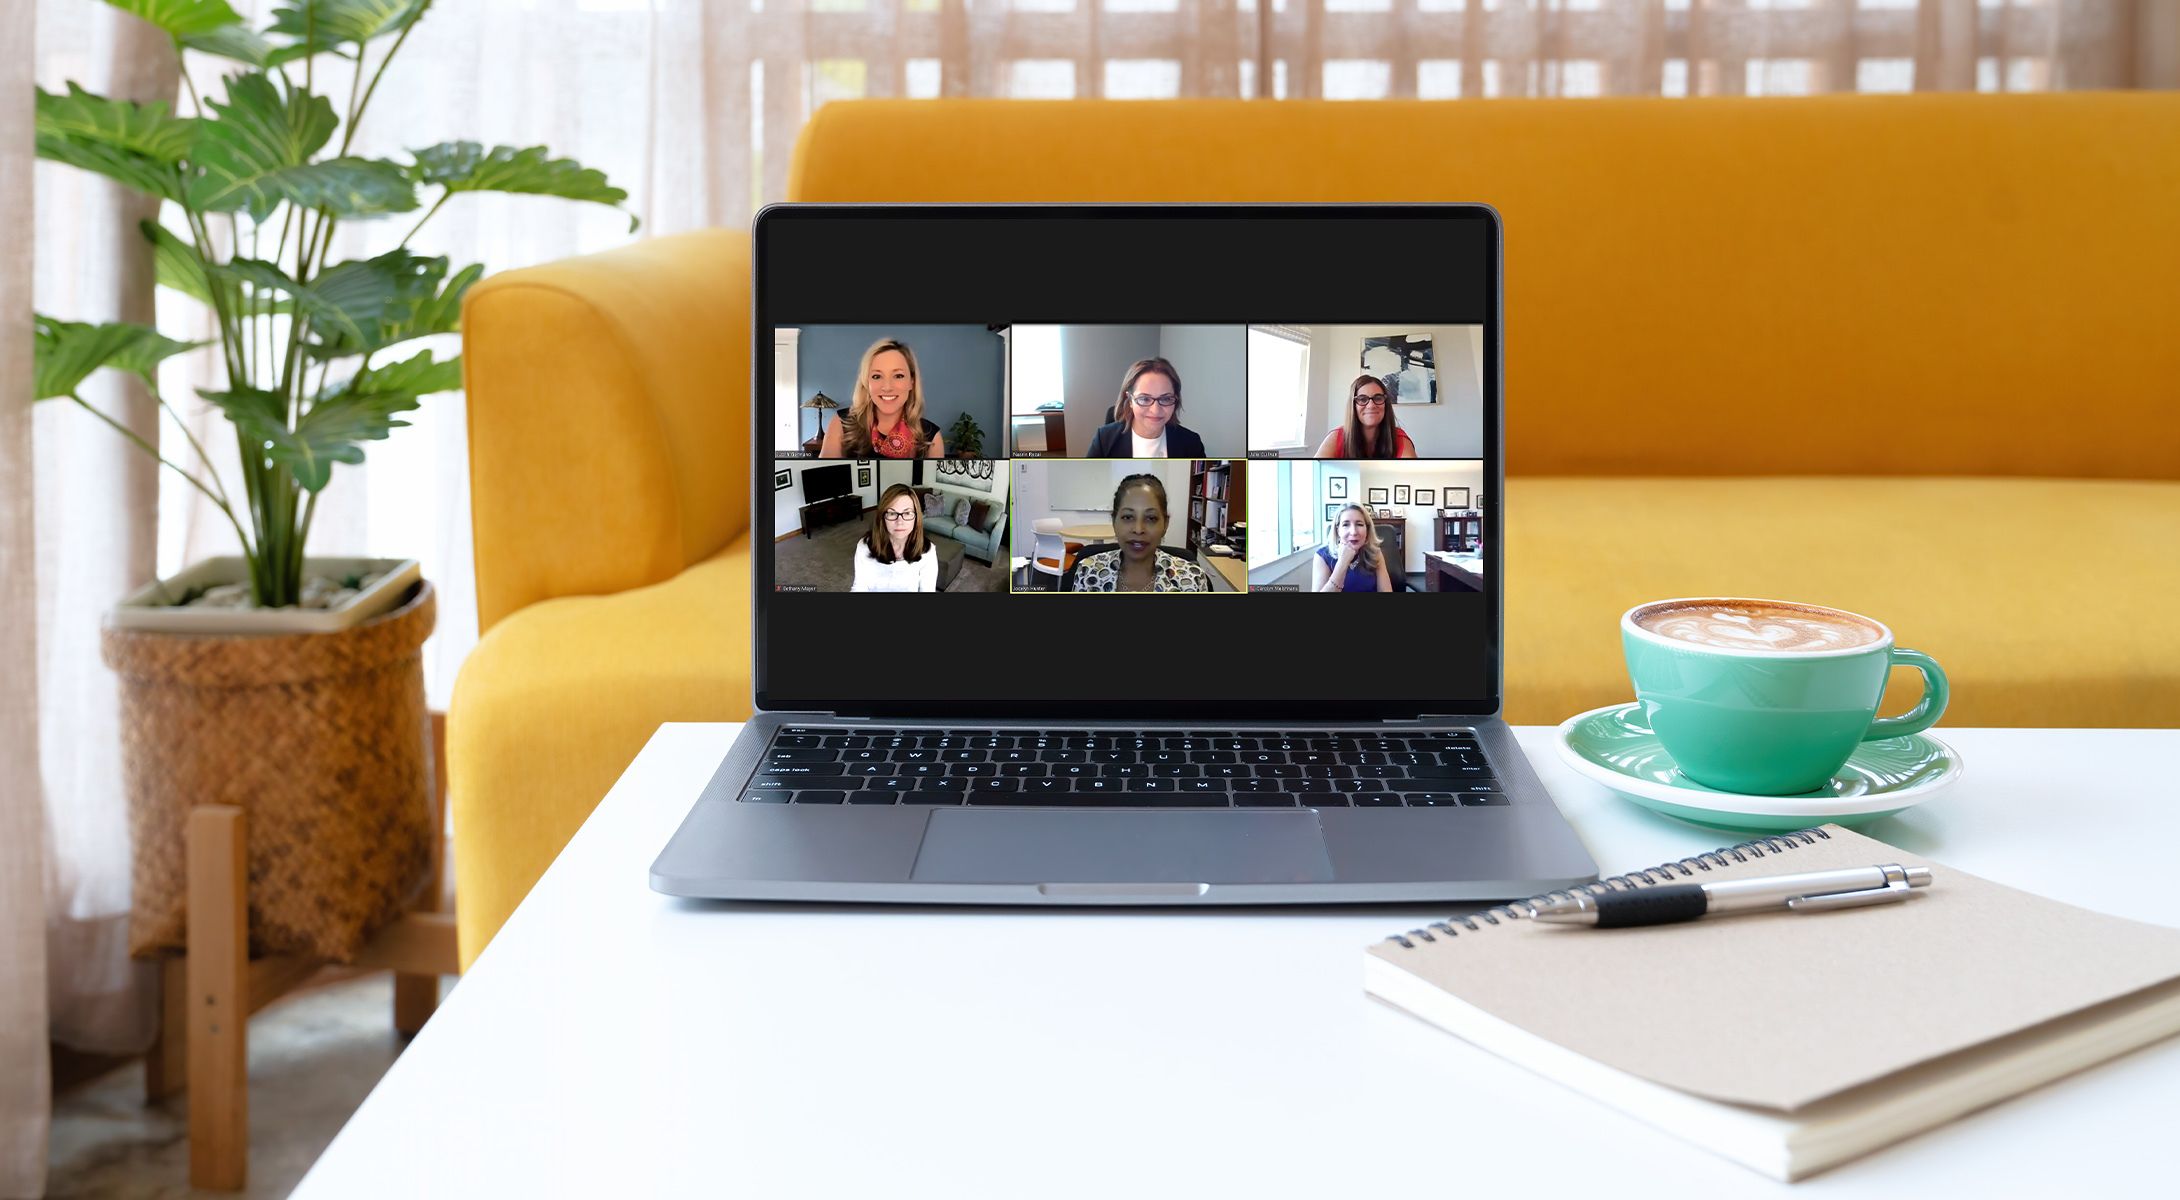
Dies geht aus einer Podiumsdiskussion mit führenden Experten aus Industrie und Aufsichtsbehörden hervor, die das NYU Center for Cybersecurity am 12. Juli online veranstaltet hat.
Im Rahmen der Veranstaltung „ : Women Leaders in Cybersecurity“ ( ) diskutierten sechs Podiumsteilnehmerinnen darüber, wie Führungskräfte in Unternehmen die wichtigen neuen Vorschriften zu Meldungen von Cybersicherheitsvorfällen, zum Risikomanagement, zur Strategie und zur Governance umsetzen sollten – und insbesondere über die Auswirkungen einer umstrittenen vorgeschlagenen Verpflichtung, Cyberangriffe innerhalb von vier Tagen zu melden.
Jocelyn Hunter, Vizepräsidentin und stellvertretende Leiterin der Rechtsabteilung bei Home Depot, wies darauf hin, dass Unternehmen und Vorstände versuchen, sich in der „neuen Lage“ zurechtzufinden und transparent zu handeln. Die Mitdiskutantin Bethany Mayer, Vorstandsvorsitzende des Online-Speicheranbieters Box, merkte an: „Als Vorstandsmitglieder müssen wir uns ändern.“
Am 9. März hat die SEC Vorschriften vorgeschlagen, die die Offenlegungspflichten in Bezug auf eine Vielzahl von Themen im Bereich der Cybersicherheit verschärfen sollen, darunter Risikomanagement, Strategie, Governance sowie die Reaktion auf Vorfälle<. Die neuen Empfehlungen befinden sich derzeit in der Stellungnahmefrist, würden jedoch möglicherweise Maßnahmen wie die folgenden erfordern:
- Einreichung eines Formulars 8-K „ “ ( ) bei der SEC innerhalb von vier Werktagen nach einem wesentlichen Cybersicherheitsvorfall;
- Regelmäßige Offenlegung der Unternehmensrichtlinien und -verfahren zur Erkennung und Bewältigung von Cybersicherheitsrisiken, der Rolle der Geschäftsführung bei deren Umsetzung sowie der Fachkompetenz des Vorstands im Bereich Cybersicherheit und seiner Aufsichtspflichten;
- Aktualisierung von Informationen zu bereits gemeldeten Vorfällen.
„Wir versuchen nicht, ein Regime aufzuzwingen.“Carolyn Welshhans, amtierende Leiterin der Cyber-Abteilung der SEC
Carolyn Welshhans, stellvertretende Leiterin der Durchsetzungsabteilung der SEC und amtierende Leiterin der Abteilung für Krypto-Vermögenswerte und Cybersicherheit der Behörde, erklärte während der Podiumsdiskussion, dass die endgültigen Vorschriften letztendlich „sehr unterschiedlich“ ausfallen könnten als die bisher vorgeschlagenen. Bislang wurden bei der SEC etwa 100 Stellungnahmen eingereicht. Die Stellungnahmen werden im Rahmen des Regelungsverfahrens berücksichtigt. Welshhans nannte keinen Zeitrahmen dafür, wann die Vorschriften endgültig festgelegt werden sollen.
Was steckt hinter den neuen Cybersicherheitsvorschriften der SEC?
Die in den letzten Jahren zunehmende Häufigkeit und Intensität von Cybervorfällen hat die SEC zum Handeln veranlasst. In den letzten Jahren haben Cyberkriminelle eine beunruhigende Welle von Ransomware-Angriffen auf US-amerikanische Unternehmen und Betreiber kritischer Infrastrukturen gestartet.
Sie haben Fleischverarbeitungsbetriebe, Gaspipelines, Schulen und Gesundheitseinrichtungen geschlossen. In jedem Fall haben sie die Computersysteme der Opfer gesperrt und Geld für die Rückgabe der gestohlenen Daten gefordert. Von über kleine Unternehmen bis hin zu und ganzen Regierungen – keine Organisation ist vor diesen Angriffen gefeit.
„Einige der Probleme von vor fünf Jahren wurden von den Organisationen immer noch nicht angegangen.“Julie Cullivan, Vorstandsmitglied bei Axon, Heartflow und weiteren Unternehmen
Der Vorschlag der SEC sei daher ein „wichtiger Hinweis“, sagte die Diskussionsteilnehmerin Julie Cullivan, Vorstandsmitglied bei mehreren Unternehmen und ehemalige IT-Leiterin bei Forescout Technologies. „Aus Risikosicht hat sich die Lage in den letzten fünf Jahren verschlechtert“, sagte sie. „Und einige der Probleme von vor fünf Jahren wurden von den Organisationen bis heute noch nicht angegangen.“
Cullivan erklärte, dass Führungsteams und Vorstände sich intensiver mit Fragen der Cybersicherheit auseinandersetzen müssten. Die SEC stellt fest, dass die grundlegenden Probleme nach wie vor nicht angegangen werden, und möchte sicherstellen, dass die Unternehmen zur Rechenschaft gezogen werden.
Diese Ansicht teilten Hunter von Home Depot sowie Judith Germano , Moderatorin der Podiumsdiskussion „“ und Distinguished Fellow am Center for Cybersecurity der NYU sowie ehemalige Bundesstaatsanwältin. Sie waren sich einig, dass die Unternehmen bereits vor Jahren grundlegende Maßnahmen hätten ergreifen müssen. Bewährte Verfahren für das Patch-Management unter „ “ sowie für die Multi-Faktor-Authentifizierung sind seit Jahren allgemein bekannt. Die US-Behörde für Cybersicherheit und Infrastruktursicherheit (CISA) hat kürzlich darauf hingewiesen , dass Cyberangriffe stetig zunehmen und immer raffinierter werden.
Die von der SEC vorgeschriebene Vier-Tage-Regel
Unternehmensleiter und ihre Vorstände sind besonders besorgt über eine der neuen Anforderungen – nämlich, dass Cybervorfälle innerhalb von vier Tagen nach ihrer Einstufung als „wesentliches“ Ereignis offengelegt werden müssen. Die Vier-Tage-Regel sei, so Germano, „problematisch“. Die Frist könnte dazu führen, dass Unternehmen die Feststellung der Wesentlichkeit eines Ereignisses hinauszögern und davon abgehalten werden, informelle vertrauliche Mitteilungen an Interessengruppen und Aufsichtsbehörden zu machen, aus Angst, damit eine öffentliche Meldepflicht auszulösen.
Dies könnte zudem dazu führen, dass Vorfälle öffentlich bekannt werden, bevor der Schaden eingedämmt und die Systeme gepatcht wurden und bevor andere betroffene Parteien informiert wurden und die Möglichkeit hatten, sich zu schützen. “„Dies kann die Cybersicherheit eher behindern als fördern“, sagte sie.
[Lesen Sie auch: Was versteht man unter Incident Response?]
„Innerhalb eines Zeitraums von vier Tagen ist es wirklich schwer einzuschätzen, was von Bedeutung sein wird“, sagte Mayer von Box. „Es dauert länger als diese Zeitspanne, um zu beurteilen, ob ein Vorfall wesentlich ist oder nicht.“ Zudem könnte eine vorzeitige Offenlegung darauf hindeuten, dass sich das Unternehmen in einer Cyber-Notlage befindet, was möglicherweise weitere Angriffe nach sich ziehen könnte, sagte sie.
Dieser viertägige Zeitraum, so Hunter von Home Depot, sei nach wie vor „eine Zeit, in der es viele Unwägbarkeiten gibt“. In dieser frühen Phase können die Strafverfolgungsbehörden hinzugezogen werden, und diese raten möglicherweise von einer raschen Offenlegung ab, um Straftäter nicht zu verschrecken, die noch gefasst werden könnten, während sie das System durchforsten.
Cullivan erklärte, Führungskräfte und Technologieexperten hätten Bedenken geäußert, dass die Vier-Tage-Regel dazu führen werde, dass Vorstände mit einigen ihrer ersten Mitteilungen, die bestenfalls vage sein können, zurückhalten würden. „Ich habe erlebt, wie Technologieunternehmen dafür angegriffen wurden, dass sie sich nicht [zurückgehalten] haben“, sagte sie. „Ich befürchte, dass sich die Menschen zurückhalten werden, weil sie befürchten, dass eine solche Mitteilung ein zu frühes Signal wäre.“
[Lesen Sie auch: So kann Ihr Unternehmen einen Ransomware-Angriff überstehen]
Welshhans von der SEC ist jedoch der Ansicht, dass es sich um einen heiklen Spagat zwischen Offenlegung und Schnelligkeit handelt, der bei einem Cyberangriff von entscheidender Bedeutung sein kann. „Sobald Sie [festgestellt haben, dass] etwas wesentlich ist, ist dies eine Information, die Anleger kennen müssen“, sagte sie.
Dennoch deutete Welshhans an, dass die Vier-Tage-Regel zur Diskussion steht und dass Unternehmen keine Scheu vor einer Offenlegung haben sollten. „Es ist sehr wahrscheinlich“, sagte sie, „dass wir ohnehin davon erfahren werden, denn wenn es zu einer Indiskretion kommt und die Angelegenheit an die Öffentlichkeit gelangt, müssen Sie dies letztendlich offenlegen.“ „Auch von unseren anderen Partnern bei den Strafverfolgungsbehörden hören wir davon.“
Fachwissen im Bereich Cybersicherheit auf Vorstandsebene erforderlich
Angesichts des neuen Drucks, mehr Informationen offenzulegen, sei es an der Zeit, dass Unternehmen einen Cybersicherheitsexperten in ihren Vorstand berufen, sagte Mayer von Box. „Angesichts der Art von Risiken, denen Unternehmen ausgesetzt sind – insbesondere große börsennotierte Unternehmen –, muss ein gewisses Maß an Fachwissen vorhanden sein, und zwar nicht nur in Bezug auf die Technologie, sondern auch hinsichtlich der rechtlichen und haftungsrechtlichen Fragen“, sagte sie. „Das muss zum Wissen des Vorstands gehören.“
Mayer ihrerseits ist besorgt darüber, dass selbst große Unternehmen im Vorstand nicht über ein grundlegendes Maß an „ “-Kenntnissen im Bereich Cybersicherheit verfügen. Das kann zu einem echten Problem werden, wenn es zu einer Sicherheitsverletzung kommt.
„[Vorstände müssen] die Wechselwirkungen zwischen Cyber-Innovation und Unternehmensführung verstehen.“Nasrin Rezai, Senior Vice President und CISO bei Verizon
Die Diskussionsteilnehmerin Nasrin Rezai, Senior Vice President und Chief Information Security Officer (CISO) bei Verizon, teilt die Ansicht, dass Unternehmen und Vorstände ihre Führungsstruktur um weitere Technologen erweitern müssen. „Vorstände und Unternehmen müssen das Zusammenspiel von Cyber-Innovation und Unternehmensführung verstehen, um sicherzustellen, dass Wirtschaft, Technologie und Cybersicherheit miteinander verknüpft sind“, erklärte sie.
SEC: Keine „Einheitslösung“
Welshhans erklärte bei der Veranstaltung, dass die von der SEC vorgeschlagenen Vorschriften keine „Einheitsregelung“ darstellen werden. Die Behörde sei nicht daran interessiert, ein Leitfaden für die Reaktion auf Vorfälle oder andere konkrete Maßnahmen vorzuschreiben, fügte sie hinzu. „Die Unternehmen müssen eine Lösung dafür finden“, sagte sie.
Die Bewertung von Risiken und die darauf ergriffenen Maßnahmen sind von Unternehmen zu Unternehmen unterschiedlich. „Wir versuchen nicht, ein Regime aufzuzwingen“, sagte sie. „Und selbst mit der besten Cybersicherheit der Welt wird es irgendwann zu einem Vorfall kommen.“ Dennoch benötigen Anleger mehr wesentliche Informationen über Datenschutzverletzungen, sobald diese auftreten.
„Es ist eine wirklich herausfordernde Zeit, und es ist zugleich eine Zeit, in der viele mit anpacken.“Jocelyn Hunter, Vizepräsidentin und stellvertretende Leiterin der Rechtsabteilung bei Home Depot
„Die SEC muss einen schmalen Grat zwischen Rechenschaftspflicht und ‚Übergriffigkeit‘ beschreiten“, sagte Germano von der NYU. Gesetzgeber, Unternehmen und Branchenverbände haben die Vorschriften kritisiert und argumentiert, diese seien unnötig belastend, könnten die nationale Sicherheit gefährden, indem sie sensible Informationen öffentlich preisgeben, und würden eine beispiellose Mikromanagement-Praxis seitens der Regierung zur Folge haben.
Hunter von Home Depot fasste die Kritik zusammen, indem er darauf hinwies, dass gut gemeinte Vorschläge wie eine vier Tage dauernde Offenlegungspflicht eine bereits angespannte Situation unnötig zusätzlich belasten könnten. „Wenn es zu einem Cybervorfall kommt, ist das eine wirklich schwierige Zeit, in der alle mit anpacken müssen“, sagte sie. „Und das würde die Bemühungen aller nur noch unterstützen.“