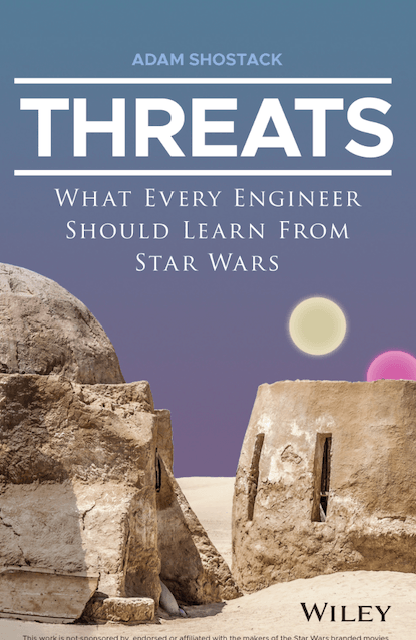
- BEDROHUNGEN: Was jeder Ingenieur aus „Star Wars“ lernen sollte von Adam Shostack (Wiley, 352 Seiten, 25 US-Dollar)
Wie kommt es, dass R2-D2 beschließt, Obi-Wan Kenobi ein Hologramm von Prinzessin Leia zu zeigen, die über entscheidende Informationen zum Todesstern verfügt, Luke Skywalker jedoch nicht? Für Star Wars Fans, die sich mit Cyber-Themen auskennen, lautet die Antwort: Authentifizierung.
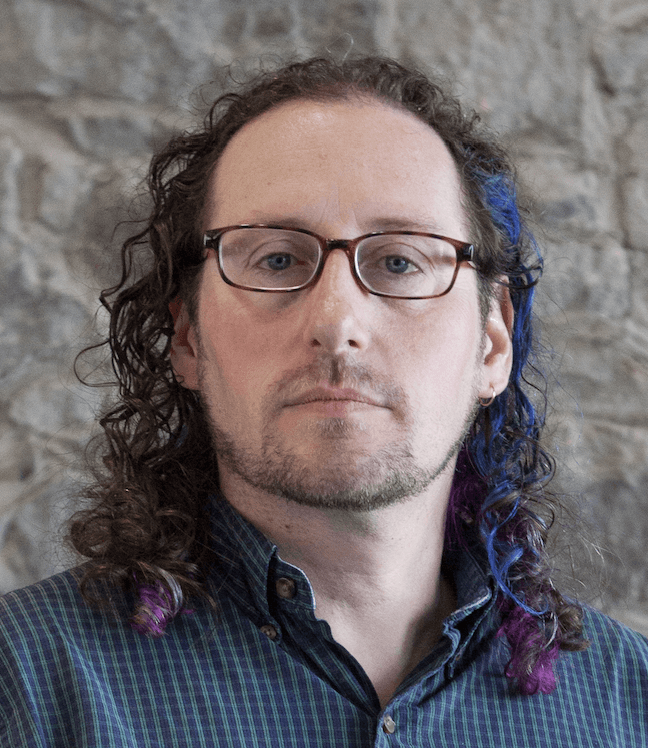
So leitet Adam Shostack (rechts) sein neues Buch ein, das darauf abzielt, das komplexe Thema der Bedrohungssuche im Bereich „ “ ( ) sowie der Bedrohungsmodellierung verständlicher zu machen.
Bedrohungen: Was jeder Ingenieur aus „Star Wars“ lernen sollte – lassen Sie sich vom Titel nicht abschrecken; der Beitrag ist auch für Chief Information Security Officers (CISOs) , die beim Vorstand um mehr Finanzmittel werben, lehrreich – erklärt, wie Computer Personen authentifizieren und wie Personen Computer authentifizieren, welche spezifischen Bedrohungen dabei jeweils bestehen und wie man ihnen begegnen kann.
In seinem einleitenden Beispiel greift Shostack auf eine Schlüsselszene aus „ “ aus dem ersten „ “-Film „Star Wars“ zurück und vergleicht R2-D2 und andere Droiden mit unseren eigenen Computern im wirklichen Leben. Luke mag in dem Film zwar unser dreister Held sein, doch aus Sicht von R2 ist er zu diesem Zeitpunkt ein unbefugter Nutzer, der sich in ein Computersystem hackt, das sensible Daten über eine riesige Raumstation enthält. R2’s Cybersicherheitsprotokolle gewähren nur legitimen Nutzern dieses Systems Zugriff, wie beispielsweise Leia und dem zum Einsiedler gewordenen Jedi-Ritter Obi-Wan.
„“R2-D2 möchte das Video nur für den echten, authentischen Obi-Wan abspielen, nicht für jeden, der einfach so herankommt und danach fragt“, schreibt er.
Diese Figuren sind mehr als nur Ikonen der Popkultur. Für Herrn Shostack sind sie nützliche Hilfsmittel, um über folgende Themen zu unterrichten: Spoofing-Bedrohungen , Passwörter, , Phishing, , Vishing, , die Überwachung sensibler Daten sowie eine Vielzahl weiterer Cybersicherheitsstrategien.
, Koordinatorin bei Focal Point, traf sich mit Shostack, um mit ihm über die Beweggründe für das Buch, die Rückmeldungen, die er erhalten hat, sowie die Rolle des „“-„Star Wars“- s als anschauliche Analogie für einige der komplexen Aspekte der Cybersicherheit zu sprechen.
[Das folgende Interview wurde aus Gründen der Übersichtlichkeit und der Länge gekürzt.]
Warum Star Wars besser ist als Star Trek , wenn es um Cybersicherheit geht
Focal Point (FP): Beginnen wir mit den Grundlagen. Was hat Sie dazu inspiriert, ein Buch zu schreiben, das ingenieurwissenschaftliche Erkenntnisse mit Star Wars Analogien verbindet?
Adam Shostack (AS): Ich nutze Star Wars schon seit etwa 15 Jahren als Beispiel, um über Sicherheit zu sprechen. Zwei Dinge habe ich festgestellt: Erstens: Wenn man keine Leidenschaft für die Sache hat, kann man das nicht gut machen; es wirkt dann gekünstelt. Und da ich ein Fan von „ “, „Star Wars“ und „ “ bin, kann ich das auch.
„“In dem Originalfilm ‚Star Wars‘ geht es um eine Datenpanne.“
Wichtiger ist jedoch meiner Meinung nach, dass Star Wars – und ich meine das nicht kritisch –, sondern in Star Wars die Technologie eine wichtige Rolle spielt. Im Gegensatz dazu sagen die Figuren in der Fernsehserie „ “ von „Star Trek“ ( ) oft Sätze wie „Der Antrieb ist kaputt“ oder „Das schaffen wir nicht“, und der Fokus liegt dabei ganz auf den Menschen. Während es in „ “ („Star Wars:“), dem Originalfilm, um eine Datenpanne bei der „ “ geht ( ), bei der Unbekannte ein Datenband mit bestimmten Plänen gestohlen haben und Prinzessin Leia sowie ihre Verbündeten nun versuchen, sich dies zunutze zu machen.
Und so habe ich es als Mittel, als Einstiegsmöglichkeit genutzt. Und schließlich beschloss ich, dass ich mehr tun sollte, als nur diese Sache; ich sollte daraus ein richtiges Buch machen.
FP: Einverstanden. Wenn wir jemandem das Konzept eines „ “-Zero-Day-Exploits erklären wollten, könnten wir sagen: „Wissen Sie noch, wie Luke im Originalfilm Star Wars den gesamten Todesstern mit einem einzigen Schuss zerstören konnte?“ „Das lag daran, dass er von einer Zero-Day-Sicherheitslücke wusste, von der das Imperium nichts ahnte.“
Das leuchtet ein. Technikautoren müssen solche Sachverhalte ständig erläutern, und CISOs stellen fest: Wenn sie wirklich etwas bewirken und im nächsten Jahr mehr Mittel erhalten wollen, müssen sie dies im Vorstand verstärkt tun – nämlich Analogien verwenden, um Sachverhalte in einer Sprache zu erklären, die die Zuhörer nachvollziehen können.
AS: Das Wesentliche an der Kommunikation ist, auf Ihr Publikum einzugehen. Das ist etwas, das wir meiner Meinung nach im Bereich der Sicherheit unterschätzen. Ich glaube, viele Menschen sagen gerne Dinge wie: „Der Code war schwer zu schreiben, also sollte er auch schwer zu lesen sein“ oder „Es fiel mir schwer, das zu lernen.“ „Ich möchte es Ihnen nicht leicht machen.“ Ich werde es ganz offen sagen: Das ärgert mich. Wir müssen uns die Arbeit dabei nicht unnötig erschweren.
[Lesen Sie auch: Wie CISOs über Cyberrisiken sprechen können, sodass CEOs tatsächlich zuhören]
Was CISOs aus diesem Buch lernen können
FP: Wenn ich über ein Buch wie dieses nachdenke – Star Wars – ob nun mit oder ohne Analogien: Um viele der hier behandelten Konzepte zu verstehen, muss man über ein gewisses technisches Niveau verfügen.
AS: Sie haben vollkommen Recht. Der Titel des Buches lautet „ : Was jeder Ingenieur von Star Wars lernen sollte“ ( ), nicht „: Was jeder lernen sollte“ ().
FP: Aber es hat doch auch einen weiterreichenden Wert, nicht wahr? Was können CISOs oder IT-Sicherheitsmanager aus der Lektüre dieses Buches gewinnen?
AS: Der erste Wert ist die Breite. Viele Menschen gelangen auf unterschiedlichen Wegen in den Sicherheitsbereich, und auf diesen Wegen lernen sie nicht immer dieselben Dinge. Das Buch kann also Wissenslücken schließen.
Der zweite Punkt ist eine einheitliche Sprache. Wir in der Sicherheitsbranche lieben unsere Fachsprache und unsere Dreibuchstabenabkürzungen, aber ehrlich gesagt tut das sonst niemand.
Das dritte Kapitel befasst sich mit „ -Kill-Chains“ (), das den aktuellen Stand der Technik weiterentwickelt und (unter anderem) aufzeigt, wie sich Spannungen zwischen dem grafischen Denken und dem Kettendenken auflösen lassen.
Auf Star Wars Kanon und Barrierefreiheit
FP: Sie haben erwähnt, dass sich Ihr Buch hauptsächlich auf die drei zentralen Filme der „“-Reihe konzentriert: „Star Wars“ . Könnten Sie näher erläutern, warum Sie diesen Ansatz gewählt haben?
AS: In meinem Buch geht es ganz bewusst fast ausschließlich um die drei zentralen Filme. Der Film stützt sich weder auf die Prequels noch auf die jüngere Trilogie.
[Lesen Sie auch: Diese Filme werden zwar keinen Oscar gewinnen, könnten aber Ihr Unternehmen retten]
Ich habe mich bewusst auf die ursprüngliche Trilogie beschränkt, da deren Kanon allgemein besser bekannt ist. Es gibt ein umfangreiches „Extended Universe“ mit Zeichentrickserien, Büchern und weiteren Filmen. Allerdings sind es vor allem diese drei Kernfilme, die den meisten Menschen bekannt sind, weshalb sich ein breiteres Publikum besser mit den Inhalten identifizieren kann.
FP: Sie meinen also, es gehe um die allgemeine Zugänglichkeit?
AS: Genau. „Star Wars: “ verfügt über einen klaren, genau definierten Kanon, der sich auf die Original-Trilogie stützt. Dadurch lassen sich leichter Analogien herstellen, die die meisten Menschen verstehen werden.
Die Entwicklung der Bedrohungsmodellierung und sensibler Daten
FP: Die Angriffsfläche nimmt zu, und die Bedrohungslage entwickelt sich ständig weiter, wodurch immer mehr sensible Unternehmensdaten gefährdet sind. Und doch: Im Kern sind die Fundamentaldaten eben die Fundamentaldaten. Vieles davon hat sich eigentlich nicht wirklich geändert. Haben Sie den Eindruck, dass sich die Art und Weise, wie Unternehmen Bedrohungsmodellierung betreiben, oder Ihr eigener Ansatz zur Bedrohungsmodellierung verändert hat? Oder sind die Fundamentaldaten einfach nur die Fundamentaldaten?
AS: Ich stelle mir das gerne so vor: In der Musik gibt es Genres wie Rock ’n’ Roll und Jazz. Jeden Tag, jede Stunde gibt es einen neuen Song, nicht wahr? Und ein Teil der neuen Musik ist großartig, ein anderer Teil wiederum nicht ganz so großartig, doch die Grundlagen ändern sich nicht so schnell.
“„Wir müssen uns bewusst machen, dass Bedrohungen untereinander viele Gemeinsamkeiten aufweisen.“
Wenn ich also über Bedrohungsmodellierung nachdenke, hoffe ich, dass mein Vier-Fragen-Rahmenkonzept…
- „Woran arbeiten wir gerade?
- „Was läuft da schief?“
- „Was sollen wir dagegen tun?“
- „Haben wir unsere Arbeit gut gemacht?“
…ist zeitlos. Wir können und sollten diese Fragen stellen.
Die Antworten werden natürlich je nach Situation und den fragenden Personen variieren. Entscheidend ist, wie wir diese Fragen beantworten, und welche Einzelheiten wir dabei angeben – denn Microservice-Architekturen unterscheiden sich ebenso von iPhones wie diese sich wiederum von herkömmlichen Linux-Systemen unterscheiden. Entscheidend ist die Art und Weise, wie wir darüber nachdenken, was schiefgehen kann – und ich glaube, genau das ist der Kernpunkt des Buches. Wir müssen uns bewusst machen, dass Bedrohungen untereinander viele Gemeinsamkeiten aufweisen.
Wenn wir jeden Ingenieur dazu bringen, über diese Dinge nachzudenken, werden sie sich vielleicht fragen: „Was können wir dagegen tun – in diesem System, an dem ich gerade arbeite?“ Das Ziel des unterhaltsamen Teils des Buches – des Abschnitts „ : Star Wars“ – besteht darin, die Leser in den Bann zu ziehen. Und dann hoffe ich, dass Sie erkennen, dass es schnell von einer etwas albernen Angelegenheit zu einem ziemlich ernsten Thema übergeht, bei dem es darum geht, was Sie wissen müssen.
WEITERE EMPFEHLENSWERTE ARTIKEL
Möchten Sie erfahren, was andere Führungskräfte aus der Wirtschaft, Unternehmensleiter, Sicherheitsteams und Technikbegeisterte lesen (und schreiben)? Erfahren Sie hier mehr:
- Beste neue (Cyber-)Lektüre: Ein philosophischer Leitfaden zur Entschlüsselung des „Upcode“ Das Buch: „FANCY BEAR GOES FISHING: Die dunkle Geschichte des Informationszeitalters in fünf außergewöhnlichen Hacks“ (Farrar, Straus & Giroux, 432 Seiten, 30 $)
Der Autor: Scott J. Shapiro

