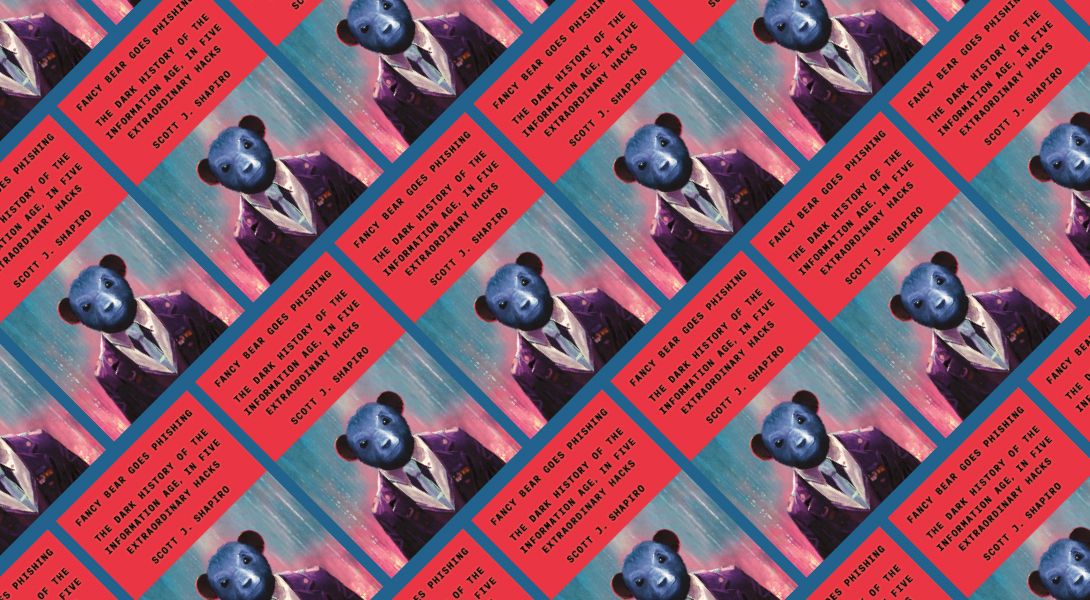
- „FANCY BEAR GOES PHISHING: Die dunkle Geschichte des Informationszeitalters – in fünf außergewöhnlichen Hackerangriffen“ von Scott J. Shapiro (Farrar, Straus & Giroux, 432 Seiten, 30 US-Dollar)
Für jemanden, der an der Yale University Rechtswissenschaften und Philosophie lehrt, verfügt Scott J. Shapiro über einen äußerst fundierten Hintergrund in der Informatik – und eine sehr humanistische Sichtweise auf das Hacken, die auf seinen persönlichen Erfahrungen beruht.
Er war 10 Jahre lang Programmierer. Er betrieb sein eigenes Computerunternehmen. Er veröffentlichte in der Fachzeitschrift „ : Theoretical Computer Science“. Als er jedoch beschloss, sich mit Hacking zu beschäftigen, stellte er fest, dass dies praktisch unmöglich war. Er brauchte Jahre, um zu lernen, wie man das macht.
Sein neues Buch „ : Fancy Bear Goes Phishing – Die dunkle Geschichte des Informationszeitalters in fünf außergewöhnlichen Hackerangriffen“ () richtet sich an Menschen wie ihn, die sich gefragt haben, wie Hacking funktioniert und warum das Internet so unsicher ist.
Sein Buch könnte zu keinem bedeutenderen Zeitpunkt erscheinen, angesichts der Flut von Cyberkriminalität, der Unternehmen heute ausgesetzt sind – sei es durch Nationalstaaten, kriminelle Cyberbanden, unzufriedene Mitarbeiter oder unzufriedene Jugendliche .
Trotz der Schwere der aktuellen Nachrichten zum Thema Cybersicherheit wollte Shapiro ein Buch schreiben, das Bedrohungen zwar realistisch darstellt, dies jedoch auf eine unbeschwerte und bisweilen fast schon komische Art und Weise tut. Die Geschichte des Hackings, so stellt er fest, ist mit mehr Pannen und Fehltritten gespickt, als man vielleicht denken würde. (Hinweis für Unternehmer: Es ist nie zu spät, in folgende Bereiche zu investieren: Bedrohungssuche, Cyber-Risikobewertung, Schulungsprogramme für Mitarbeiter sowie weitere Formen intelligenter Cyberhygiene.)
„Fancy Bear Goes Phishing“ nimmt Sie mit auf eine Reise in die Welt und die Gedankenwelt der Hacker, die hinter fünf berüchtigten Cyberangriffen stehen:
- Der Morris-Wurm –Der weltweit erste große Cybersicherheitsvorfall, der sich im Jahr 1988 ereignete und sich hier wie ein Krimi entfaltet. Ein Doktorand, dessen Vater Leiter der Abteilung für Cybersicherheit bei der National Security Agency (NSA) ist, legt das Internet lahm – und das aufgrund eines einzigen gravierenden Fehlers in seinem Programmcode.
- Die bulgarische Virenfabrik –Im Jahr 1990s entwickelte sich Bulgarien zum Zentrum der Virenentwicklung, und zum ersten Mal erlebte die Welt die Auswirkungen von Cyberangriffen, die durch Computerviren ausgelöst wurden.
- Der Hackerangriff auf das Handy von Paris Hilton –Wie kann man den Inhalt des Handys einer anderen Person einsehen, wenn man dieses nie in seinem Besitz hatte? Cloud-Computing war im Jahr 2005 noch ein neues Konzept, als ein Teenager aus Massachusetts das Adressbuch des Handys der Prominenten hackte und Kontaktdaten von Prominenten wie Eminem und Anna Kournikova veröffentlichte. Shapiro präsentiert neue Informationen zu diesem Hackerangriff.
- Der Hackerangriff von „Fancy Bear“ auf das DNC –Die Spear-Phishing-Kampagne von „Fancy Bear“, einer berüchtigten russischen Cyber-Bande, führte zur Veröffentlichung von 20 000 E-Mails des Democratic National Committee (DNC) in 2016.
- Mirai-Botnetz –Ausgehend von ihrer Begeisterung für das Spiel „Minecraft“ stellten zwei Gruppen von Jugendlichen ihre Computerkenntnisse zur Schau und bauten eine Armee aus gehackten Computern – ein sogenanntes Botnetz – auf, mit der sie im Jahr 2016 einige der bekanntesten und wichtigsten Websites nach Belieben unzugänglich machten.
In einem Exklusivinterview sprach „ “-Ansprechpartner mit Shapiro, um mehr über „Upcode“ zu erfahren, den er als Hauptursache für Cyberangriffe dieser Art bezeichnet. Letztendlich, so sagt er, müssen wir Hacking (und Hacker) auf eine ganz neue Art und Weise betrachten.
(Dieses Interview wurde aus Gründen der Verständlichkeit redaktionell überarbeitet.)
Sie sind der Leiter des Cybersecurity Lab der Yale University, verfügen jedoch über einen Doktortitel in Philosophie und unterrichten Rechtswissenschaften. Inwiefern beeinflusst oder prägt Ihr Hintergrund Ihre Herangehensweise an das Thema Cybersicherheit?
Wir betrachten Cybersicherheit stets als ein technisches Problem, das in erster Linie eine technische Lösung erfordert. Forschungsergebnisse zeigen jedoch, wie das Gesetz die Anreize für das Verhalten der Menschen verändert und warum diese sich angemessen oder unangemessen verhalten. Der naheliegende Gedankengang lautet: Sollten wir Cybersicherheit nicht als ein menschliches Problem betrachten?
„Bei der Cybersicherheit geht es darum, Regeln zu befolgen – Regeln, die von Menschen geschaffen wurden und das menschliche Verhalten beeinflussen.“
Bei der Cybersicherheits- geht es darum, Regeln zu befolgen – Regeln, die von Menschen aufgestellt wurden und das menschliche Verhalten beeinflussen. Ich bezeichne diese Regeln als „Upcode“. Bei „Upcode“ geht es um den Code oberhalb Ihrer Fingerspitzen auf der Tastatur, während „Downcode“ den Computercode bezeichnet, der unterhalb Ihrer Fingerspitzen generiert wird. Was ich in diesem Buch aufzeigen möchte, ist, dass die technischen Schwachstellen, die bei all diesen Hackerangriffen ausgenutzt werden, ihren Ursprung tatsächlich in politischen, rechtlichen, gesellschaftlichen und psychologischen Schwachstellen im Upcode haben.
Ein zentraler Punkt, den Sie ansprechen, ist, dass „Upcode“ die Entstehung von „Downcode“ beeinflusst. Wie kann man den Menschen, die die Technologie entwickeln, die gehackt wird, dies verständlich machen?
Das tun Sie nicht. Sie müssen die Zustimmung von Unternehmen, Führungskräften, dem Kongress und Regierungsbehörden einholen. Diese Menschen müssen darüber nachdenken, was sie tun können, um die Anreize für Entwickler zu verändern, damit diese sich mit dem Thema Cybersicherheit befassen..
Das Spannende an diesem Ansatz ist, dass es so viele Möglichkeiten gibt, sich mit dem Thema Cybersicherheit und Hacking neu auseinanderzusetzen. Sie können dies direkt erreichen, indem Sie Entwickler anders ausbilden. Sie können die Haftung von Softwareunternehmen verschärfen, um diese dazu anzuregen, ihren Mitarbeitern Vorgaben zu machen, wie sie programmieren sollen. Wenn sie zur Verantwortung gezogen werden, werden sie anders vorgehen.
Trotz Ihres fundierten technischen Hintergrunds – selbst als Programmierer mit 10 Jahren Erfahrung – haben Sie dennoch lange gebraucht, um das Hacken zu erlernen. Warum fiel es mir so schwer, etwas zu lernen, das Teenager – zumindest die in diesem Buch – so mühelos beherrschten?
Ich wusste nicht, wo ich nach Informationen suchen sollte. Als ich begann, mich damit zu beschäftigen, war es für mich ganz selbstverständlich, Bücher zu lesen, Dissertationen zu studieren und Artikel zu lesen. Ich suchte nach Informationen, ohne zu ahnen, dass man sie dort finden konnte. Man lernt das Hacken online, über YouTube und in Hackerforen. Als ich noch lernte, war das Hacking noch kein ausgereiftes Fachgebiet.
Sie haben fünf Cybervorfälle ausgewählt, die Sie in diesem Buch besonders hervorheben möchten. Warum gerade diese Hacks?
Eigentlich wollte ich 25 Hacks vorstellen, doch mein Agent meinte, 25 seien zu viele, also haben wir die Auswahl auf fünf eingegrenzt. Die Gründe für die Auswahl dieser fünf sind jedoch folgende: Sie sind in der Cybersicherheits-Community alle bekannt und gelten als repräsentativ für unterschiedliche Arten von Hackerangriffen.
„Eigentlich denke ich, dass Hacker genau wie Sie und ich sind.“
Der sich selbst replizierende Morris-Wurm war der erste Hackerangriff, der sich Ende 1980s ereignete, und er war von einem gewissen Geheimnis umgeben. Ich habe die bulgarische Virenfabrik hinzugefügt, weil ich verstehen wollte, warum Bulgarien im Jahr 1990s die Virushauptstadt der Welt war. Die Geschichte von „ “ über Paris Hilton soll verdeutlichen, wie man Anfang 2000s so nah an das Mobiltelefon einer der berühmtesten Persönlichkeiten der Welt herankommen kann, und damit die Risiken in der Cloud aufzeigen.
Bei „Fancy Bear“ geht es weniger darum, wie sie es gemacht haben, sondern vielmehr darum, wie sie damit durchkamen und warum das FBI so lange gebraucht hat, um die DNC darüber zu informieren, dass sich die Russen in ihrem Netzwerk befanden. Und schließlich: Wie könnte man sich nicht für die Geschichte um das Mirai-Botnetz interessieren, bei der sich drei amerikanische Teenager mit drei israelischen Teenagern streiten?
[Lesen Sie auch: Ein Einblick in die Gedankenwelt des schwer fassbaren jugendlichen Hackers]
Die Geschichten werden chronologisch präsentiert, sind aber auch einfach nur gute Geschichten.
Das Buch beleuchtet ein allgemeines Missverständnis in Bezug auf Cybersicherheit und Hacking. Was sollen die Leser Ihrer Meinung nach aus diesem Buch mitnehmen?
Ich glaube, die Menschen haben ein falsches Bild von Hackern: Sie halten sie für Einzelkämpfer, die psychische Probleme haben und als Genies gelten, die sich nicht kontrollieren lassen. Eigentlich glaube ich, dass Hacker Menschen wie Sie und ich sind, die jedoch mit einigen Herausforderungen zu kämpfen haben.
Der überwiegende Teil der Hackerangriffe steht im Zusammenhang mit Cyberkriminalität, die finanziell motiviert ist. Den Hackern sind Sie völlig egal. Ihre Aufgabe ist es jedoch, dafür zu sorgen, dass Sie es ihnen nicht leicht machen, denn je mehr Aufwand sie für einen Hackerangriff betreiben müssen, desto weniger Geld werden sie verdienen. Sie wollen Ihre Kreditkarte; sie wollen nicht über Ihre Webcam zusehen, wie Sie das Abendessen zubereiten.
WEITERE EMPFEHLENSWERTE ARTIKEL
Möchten Sie erfahren, was andere Führungskräfte aus der Wirtschaft, Unternehmensleiter, Sicherheitsteams und Technikbegeisterte lesen (und schreiben)? Erfahren Sie hier mehr:
- Beste neue (Cyber-)Lektüre: Der „Star Wars“-Leitfaden zu Cyberbedrohungen Das Buch: THREATS: Was jeder Ingenieur von „Star Wars“ lernen sollte (Wiley, 352 Seiten, 25 US-Dollar)
Der Autor: Adam Shostack

