Autor
Sue Poremba
Datenschutz im Detail: 5 Wichtige Diagramme aus dem Bericht von ISACA 2025
Vorschriften veranlassen immer mehr Unternehmen dazu, Datenschutzprogramme aufzubauen, doch die Forscher der ISACA waren überrascht von einigen der „Wie“- und „Warum“-Fragen – sowie den „Warum nicht“-Fragen –, die in diesem neuen Bericht ans Licht kamen. Wir stellen fünf davon vor, um Unternehmen bei der Ausarbeitung ihrer eigenen Datenschutzkonzepte zu unterstützen.
CISO-Erfolgsgeschichte: Das beste Mittel gegen langweilige Cybersicherheitsschulungen
„Privacy-Evangelist" Ken Fishkin hatte das starke Gefühl, dass die Cybersicherheits-Videoschulungen in seiner Anwaltskanzlei mit 350 Mitarbeitern nicht wirklich ankamen. Woher wusste er es? Zu viele fielen immer wieder auf Betrug herein. So hat er das Problem gelöst.
Vielfalt in der KI fördern: 3 Neue Mitarbeitende diskutieren Angebot und Nachfrage in der technologischen Revolution
Experten sind der Ansicht, dass vielfältige Teams mit unterschiedlichen Hintergründen und Sichtweisen besser in der Lage sind, Bedrohungen der Cybersicherheit zu erkennen und abzuwehren, und dasselbe gilt auch für den verantwortungsvollen und ethischen Einsatz von KI-Systemen. Wir haben mit drei KI-Fachkräften über ihre Erfahrungen beim Erwerb von Qualifikationen, bei der Einstellung und bei der Eingewöhnung am Arbeitsplatz gesprochen.
RSA 2024 – Vorschau: Anwendung früherer Erkenntnisse zur intelligenten Erkennung von Identitätsbedrohungen
Im zweiten Teil unserer dreiteiligen RSA-Vorschau befragt „Focal Point“ Nicole Hoffman von Cisco Talos zum Thema IAM – und zu einem ungewöhnlichen Buch.
Der unverzichtbare Leitfaden zum langsamen Patchen: Die Gründe, die Risiken, die Lösungen
Eine aktuelle Umfrage zeigt, dass es bei der Behebung kritischer Software-Sicherheitslücken zu erheblichen Verzögerungen kommt. Hier erfahren Sie, warum dies geschieht, warum Sicherheitsteams manchmal dazu angehalten werden, dies zuzulassen, und welche Richtlinien diesen (zunehmend gefährlichen) Trend umkehren können.
CISO-Erfolgsgeschichte: Wie Zoom Cybersicherheit 2,0 mit Cyber-Risiko-Scoring erreicht hat
Im ersten Teil einer fortlaufenden Reihe von Einzelinterviews mit führenden CISOs spricht Focal Point mit Michael Adams von Zoom über den Moment, in dem sich die Bewertung von Cyberrisiken wirklich ausgezahlt hat.
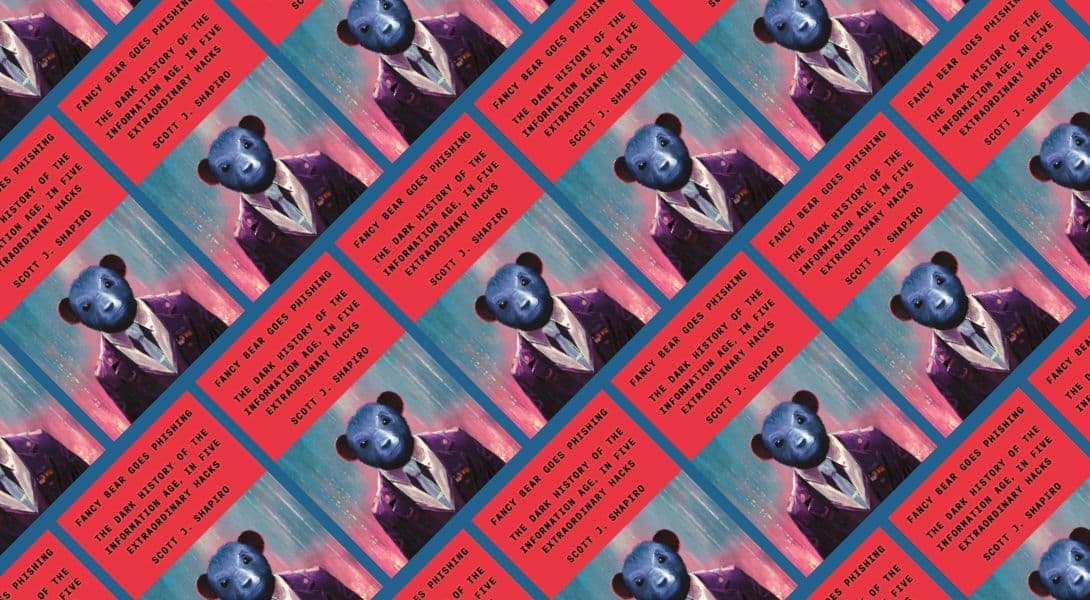
Beste neue (Cyber-)Lektüre: Ein Philosophenratgeber zum Knacken des „Upcodes"
Wir sprachen mit Scott J. Shapiro, Professor für Philosophie an der Yale University, über sein neues Buch „Fancy Bear Goes Phishing: Die dunkle Geschichte des Informationszeitalters in fünf außergewöhnlichen Hackerangriffen“ sowie über seine einzigartige Sichtweise auf das Hacken, die seiner Aussage nach ihren Ursprung in politischen, rechtlichen, sozialen und psychologischen Schwachstellen hat – was er als „den Upcode“ bezeichnet.
Diese Filme werden zwar keine Oscars gewinnen, könnten Ihr Unternehmen aber retten
Auf Wiedersehen, PowerPoint – diese Schulungsvideos zur Sensibilisierung für Sicherheitsfragen nutzen Produktionsstandards im Stil von Netflix und spannungsgeladene Elemente, um die Mitarbeiter zu motivieren.

